Jakie są cele zapewnienia integralności danych?
|
6
min. czyt.
Zespół finansowy może opublikować raport kwartalny z dopracowanymi wykresami, uzgodnionymi sumami i akceptacją zarządu, a mimo to oprzeć go na tabeli, której znaczenie zmieniło się podczas aktualizacji pipeline'u. Zmieniona nazwa kolumny, brakujący plik lub nadpisana korekta mogą sprawić, że zaufany wskaźnik opisze niewłaściwe zdarzenie biznesowe. Zanim ktoś to zauważy, te same dane mogą już zasilać dashboard operacyjny, funkcję AI i raport dla regulatora.
Dlatego odpowiedź na pytanie, jakie są cele zapewnienia integralności danych, nie może kończyć się na „utrzymywaniu poprawnych danych”. Skuteczny program musi chronić dokładność, kompletność, spójność, identyfikowalność, bezpieczeństwo i odtwarzalność. Musi też dostarczać dowodów, że te właściwości przetrwały transformacje, korekty, zmiany schematu i obsługę incydentów.
Spis treści
Dlaczego integralność danych to zestaw celów, a nie jedno pole do odhaczenia
Jak cele różnią się w zastosowaniach regulacyjnych, operacyjnych i AI
Kompromis, który pomija większość poradników o integralności
Dlaczego integralność danych to zestaw celów, a nie jedno pole do odhaczenia
Integralność danych często traktuje się jak lampkę statusu: zielona oznacza zaufanie, czerwona awarię. Prawdziwe platformy danych tak nie działają. Zbiór danych może zawierać poprawne wartości, ale nie mieć ścieżki audytu, dotrzeć z opóźnieniem, ale pozostać kompletny, albo przejść kontrole strukturalne, a jednocześnie opierać się na niespójnej definicji biznesowej.
Weźmy tabelę przychodów kwartalnych. Wartości mogą być poprawne dla rekordów, które dotarły, ale jeden plik regionalny nigdy nie został załadowany. Raport jest więc niekompletny. Jeśli system źródłowy zmienił net_revenue tak, że oznacza teraz przychód po innej korekcie, tabela jest też niespójna z poprzednimi okresami. Jeśli nikt nie potrafi ustalić, kiedy nastąpiła zmiana ani która transformacja ją wprowadziła, zespół nie obroni wyniku.
Na tym polega praktyczna różnica między jakością a integralnością danych. Jakość pyta, czy informacje nadają się do konkretnego zastosowania. Integralność pyta, czy pozostały wiarygodne, kontrolowane i wytłumaczalne przez cały cykl życia.
Praktyczna zasada: zaliczona kontrola jakości mówi, jak dane wyglądają teraz. Dowody integralności pomagają wyjaśnić, jak do tego stanu doszły.
Cele tworzą więc warstwy:
Dokładność: wartości odzwierciedlają rzeczywiste zdarzenie.
Kompletność: wymagane rekordy, pola i dowody nie zniknęły.
Spójność: te same definicje i reguły obowiązują we wszystkich systemach i w czasie.
Identyfikowalność: da się odtworzyć, kto, co, kiedy i dlaczego zmienił.
Bezpieczeństwo: nieuprawniony dostęp lub zmiana są blokowane albo wykrywane.
Odtwarzalność: organizacja potrafi przywrócić i zweryfikować wiarygodny stan.
Te cele wspierają jednocześnie analitykę, AI, sprawozdawczość finansową, operacje i compliance. Właściwe pytanie nie brzmi, czy zbiór danych ma jeden wynik integralności, lecz który cel jest zagrożony przy każdym przekazaniu danych i jaki dowód potwierdza, że kontrola zadziałała.
Podstawowa koncepcja stojąca za celami integralności danych
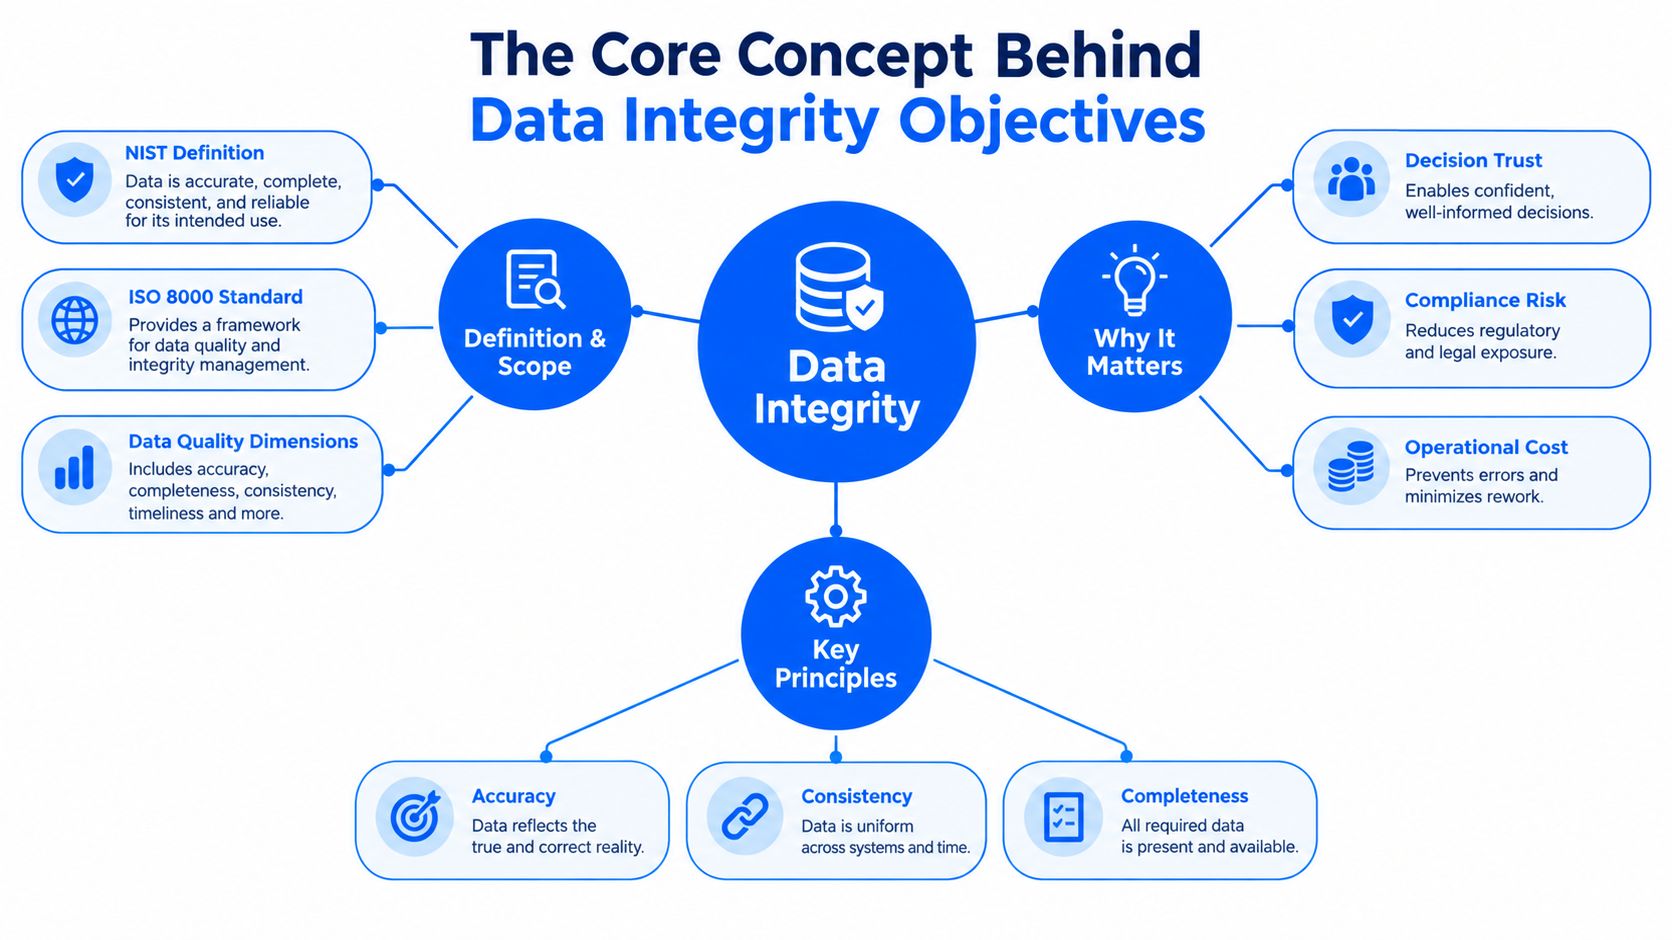
NIST definiuje integralność jako właściwość polegającą na tym, że dane nie zostały zmienione, zniszczone ani utracone w sposób nieuprawniony lub przypadkowy, i łączy ją również z autentycznością oraz niezaprzeczalnością. Mówiąc prościej: rekord ma nadal odzwierciedlać to, co się wydarzyło, a organizacja ma być w stanie to wykazać.
Wymiary jakości danych pomagają opisać, czy informacje nadają się do użycia, ale integralność dodaje kontrolę nad całym cyklem życia. Wartość może wyglądać wiarygodnie w hurtowni danych, a mimo to nie zasługiwać na zaufanie, jeśli brakuje jej źródła, znacznika czasu, transformacji lub historii korekt.
Jak przełożyć ALCOA na codzienne kontrole
Wytyczne FDA opisują integralność danych za pomocą pięciu atrybutów ALCOA: przypisywalność, czytelność, rejestrowanie na bieżąco, oryginał lub wierna kopia oraz dokładność. Te pojęcia stają się bardziej użyteczne, gdy przełoży się je na pytania, na które zespół danych potrafi odpowiedzieć.
Przypisywalność: czy potrafisz wskazać osobę, system, urządzenie lub usługę, która utworzyła lub zmieniła rekord?
Czytelność: czy uprawniony recenzent będzie mógł później odczytać i zinterpretować rekord oraz jego metadane?
Bieżące rejestrowanie: czy zdarzenie zapisano w chwili, gdy nastąpiło, a nie odtworzono z pamięci?
Oryginał: czy przechowujesz rekord źródłowy lub zweryfikowaną wierną kopię, a nie tylko przetworzony wynik?
Dokładność: czy wartość wiernie opisuje rzeczywiste zdarzenie?
Zdarzenie strumieniowe, które dociera z opóźnieniem, dobrze pokazuje różnicę między czasem przechwycenia a czasem zdarzenia. Zapisanie obu pozwala recenzentom ustalić, czy źródło wygenerowało zdarzenie późno, czy opóźniła je sieć, czy też zawiódł proces ingestii.
Integralność to coś więcej niż „dane wyglądają dobrze”. Obejmuje dowody wokół danych, kontrole, które je chronią, oraz możliwość odtworzenia przebiegu zdarzeń po korekcie lub incydencie.
Główne cele, które musi obejmować każdy program
Wytyczne FDA opisują integralność danych jako ich kompletność, spójność i dokładność oraz oczekują, że rekordy będą przypisywalne, czytelne, rejestrowane na bieżąco, oryginalne lub będące wiernymi kopiami oraz dokładne, czyli spełnią pięć atrybutów ALCOA. To solidny fundament, ale pipeline'y w przedsiębiorstwach potrzebują także kontroli bezpieczeństwa, identyfikowalności i odtwarzania.
Sześć celów w praktyce
Dokładność oznacza, że wartość odzwierciedla zdarzenie, które ma reprezentować. Jeśli faktura zostanie zapisana z błędnym przeliczeniem waluty, kontrola zakresu może wychwycić nieprawdopodobny wynik, ale dopiero walidacja regułami biznesowymi lub uzgodnienie pozwala ustalić, jaka wartość jest prawidłowa. Przydatne sygnały to nieudane kontrole rekordów, nieoczekiwane rozkłady i rozbieżności z zaufanym źródłem.
Kompletność oznacza, że obecne są wymagane rekordy, pola i dowody pomocnicze. Udane załadowanie pliku nadal może być niekompletne, jeśli źródło wygenerowało tylko część oczekiwanego ekstraktu. Alerty o brakujących ładowaniach, porównania liczby wierszy, kontrole wartości null oraz sprawdzanie nieudanych lub powtórzonych testów pomagają ujawnić lukę.
Spójność oznacza, że pojęcie biznesowe zachowuje to samo znaczenie we wszystkich systemach i w czasie. Wartość statusu, taka jak „aktywny”, nie powinna oznaczać „opłacony” w jednej aplikacji i „nieanulowany” w innej. Śledzenie schematów, kontrole danych referencyjnych i uzgadnianie między systemami dostarczają dowodów, gdy definicje zaczynają się rozjeżdżać.
Identyfikowalność oznacza, że recenzenci mogą odtworzyć historię rekordu. Analityk finansowy, który koryguje wartość, powinien pozostawić do wglądu wartość pierwotną, powód, znacznik czasu, tożsamość i powstałą wersję. Logi audytowe, lineage, historia wersji i kontekst zmian tworzą tę ścieżkę.
Bezpieczeństwo chroni dane przed nieuprawnionym dostępem, modyfikacją, utratą i zniszczeniem. Dostęp oparty na rolach, zasada najmniejszych uprawnień, chronione logi i monitorowanie zmian zmniejszają ryzyko, że nieuprawnione działanie zamieni się w niewidoczną zmianę danych.
Odtwarzalność oznacza, że zespół potrafi przywrócić wiarygodny stan i wykazać, że jest on wiarygodny. Wytyczne NIST wymagają możliwości przywrócenia danych do ostatniego znanego dobrego stanu, wskazania właściwej, niezainfekowanej kopii zapasowej oraz ustalenia, kto i kiedy wprowadził zmiany. Same kopie zapasowe nie wystarczą, jeśli odtwarzania nie przetestowano lub zespół nie wie, która wersja jest bezpieczna.
Cel | Jak wygląda błąd | Typowa kontrola |
|---|---|---|
Dokładność | Wskaźnik odzwierciedla błędną wartość transakcji | Walidacja na poziomie rekordów i uzgadnianie |
Kompletność | Brakuje pliku źródłowego lub wymaganego rekordu | Monitorowanie aktualności, ładowań, liczby wierszy i wartości null |
Spójność | Jeden system interpretuje pole inaczej | Śledzenie schematów i wspólne reguły biznesowe |
Identyfikowalność | Skorygowana wartość nie ma udokumentowanej historii | Niezmienna ścieżka audytu i lineage |
Bezpieczeństwo | Nieuprawniony użytkownik zmienia krytyczną tabelę | Kontrola dostępu i chronione logi zmian |
Odtwarzalność | Błędny backfill nadpisuje zaufaną historię | Wersjonowane kopie zapasowe i testy odtwarzania |
Te cele się przenikają, ale nie zastępują się nawzajem. Bezpieczny zbiór danych nadal może być niekompletny, a zbiór możliwy do odtworzenia nadal może zawierać błędną logikę biznesową.
Cele krok po kroku w prawdziwym pipelinie danych
Weźmy dzienny strumień przychodów z systemu billingowego. Źródło wysyła transakcje do hurtowni danych, gdzie transformacje przygotowują zbiór danych dla dashboardu business intelligence.
Na etapie ingestii dokładność zaczyna się od walidacji typów, walut, identyfikatorów i reguł biznesowych. Rekord z ujemną kwotą może być prawidłowy w przypadku zwrotu, więc reguła potrzebuje kontekstu biznesowego, a nie uproszczonej kontroli „tylko wartości dodatnie”. Kompletność wchodzi do gry, gdy plik dociera z mniejszą liczbą rekordów niż oczekiwano lub z opóźnieniem. Pipeline powinien odróżniać dzień bez transakcji od nieudanego transferu.
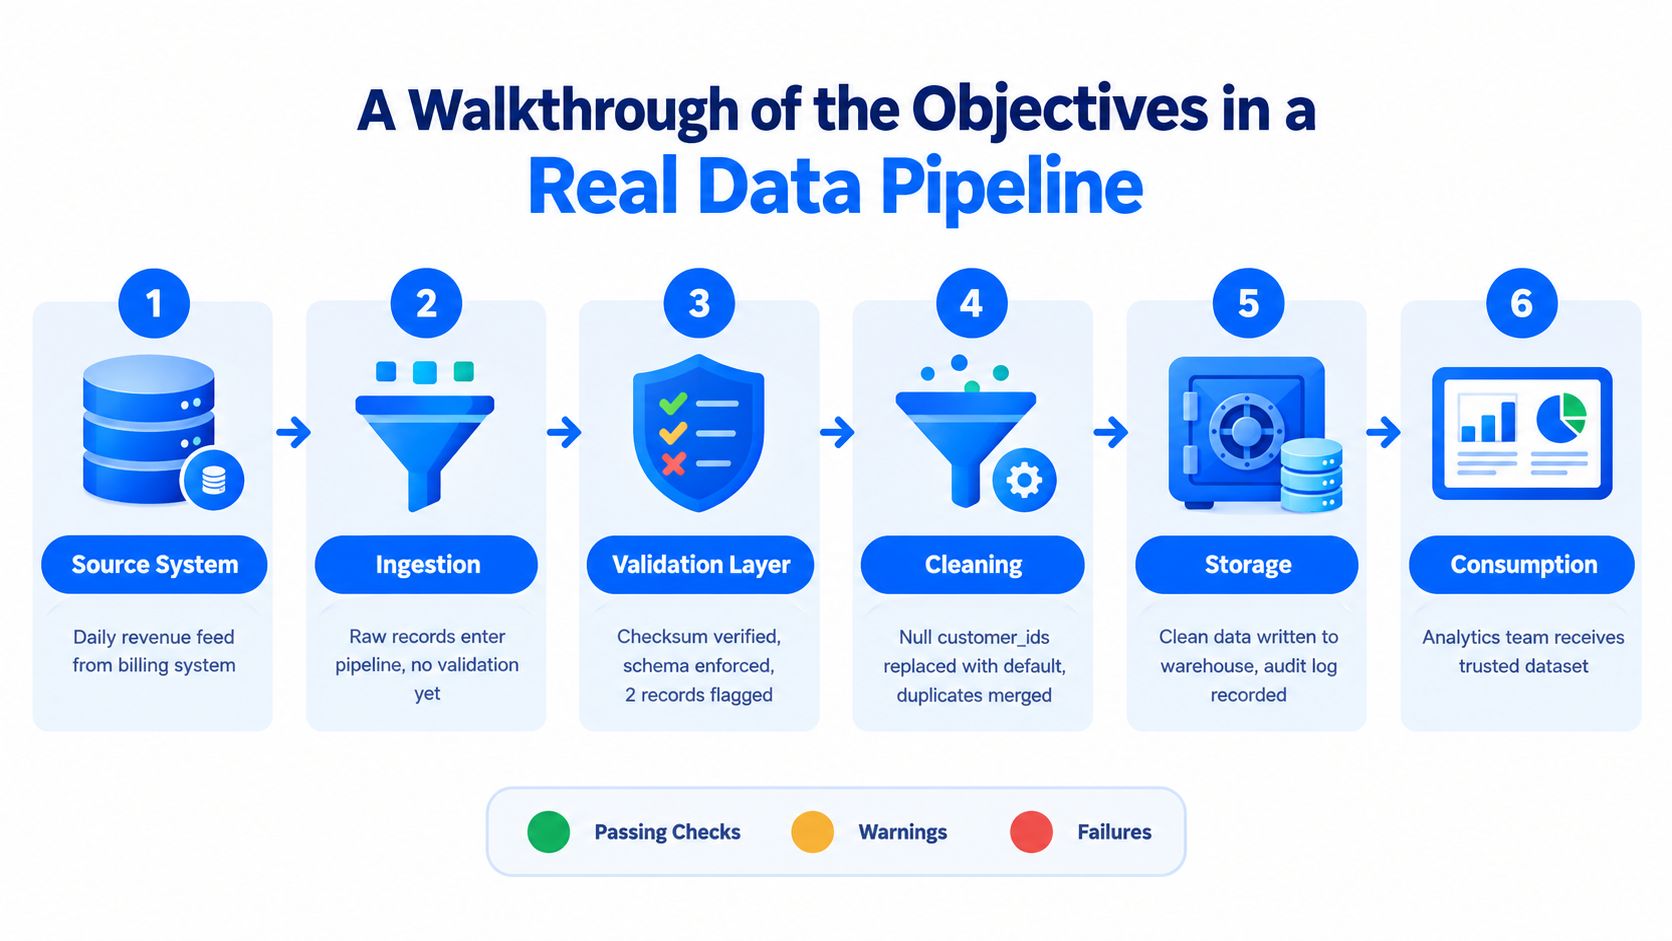
Następnie zmiana schematu w źródle zmienia nazwę kolumny. Transformacja nadal działa, ale przekazuje do dashboardu niewłaściwe pole. Spójność wymaga wykrywania zmian strukturalnych i semantycznych, a nie tylko pomyślnego statusu zadania. Zespoły projektujące te przekazania mogą też sięgnąć po przewodnik po architekturze pipeline'ów danych, aby jasno określić odpowiedzialność i punkty kontrolne.
Potem analityczka finansowa znajduje uzasadnioną korektę i aktualizuje wartość. Identyfikowalność wymaga zachowania wartości pierwotnej, nowej wartości, powodu, tożsamości i znacznika czasu. Bez tego kontekstu późniejszy recenzent nie odróżni, czy zmiana naprawiła problem z rozliczeniami, czy zamaskowała nieudany proces.
Następnie zmienia się rola analityka. Kontrole bezpieczeństwa decydują, czy ta osoba nadal może przeglądać lub modyfikować wrażliwe pola. Dostęp powinien wynikać z bieżącej roli, a nie ze starego uprawnienia, które pozostaje aktywne bezterminowo.
Na koniec błędny backfill nadpisuje trzy dni danych w hurtowni. Odtwarzalność wymaga znanej dobrej wersji, chronionych dowodów kopii zapasowej i sposobu na ustalenie, co się zmieniło. Praktyczny przewodnik NIST również podkreśla potrzebę ustalenia, kto i kiedy wprowadził zmiany, dlatego odtwarzanie i dochodzenie powinny należeć do tego samego procesu operacyjnego.
Zespoły, które zbierają informacje z zewnątrz, zanim trafią one do pipeline'u, mogą ocenić API do web scrapingu razem z kontrolami walidacji, pochodzenia danych i zmian w źródle. Pozyskanie danych nie zwalnia z weryfikacji tego, co dotarło.
Jak cele różnią się w zastosowaniach regulacyjnych, operacyjnych i AI
Kontrole integralności powinny odpowiadać skutkom awarii i sposobowi, w jaki dane są wykorzystywane. Raport regulacyjny potrzebuje trwałych dowodów i możliwości weryfikacji. Operacyjny KPI na żywo może stawiać na szybkie wykrywanie i jasny status aktualności. Zbiór treningowy dla AI potrzebuje informacji o pochodzeniu, kontroli reprezentatywności, wersjonowania i sposobu na wychwycenie nieaktualnych lub semantycznie zmienionych danych wejściowych.
Art. 5 unijnego RODO wymaga, aby dane osobowe były prawidłowe i w razie potrzeby uaktualniane, oraz by przetwarzanie zapewniało odpowiednie bezpieczeństwo, w tym ochronę przed niedozwolonym lub niezgodnym z prawem przetwarzaniem oraz przypadkową utratą, zniszczeniem lub uszkodzeniem. Ten obowiązek sprawia, że procesy korekty, kontrola dostępu i dowody incydentów są ważne dla produktów opartych na danych osobowych, a nie tylko dla raportów compliance.
Zastosowanie | Dominujące cele | Akceptowalne opóźnienie kontroli | Weryfikacja przez człowieka |
|---|---|---|---|
Raport regulacyjny | Dokładność, kompletność, identyfikowalność, bezpieczeństwo, odtwarzalność | Przed złożeniem i po istotnych zmianach | Wymagana dla wyjątków, korekt i zatwierdzenia |
Operacyjny KPI | Terminowość, dokładność, spójność, dostępność | Blisko momentu ingestii lub publikacji | Skupiona na istotnych anomaliach i przestojach |
Zbiór treningowy AI | Pochodzenie, kompletność, spójność, dokładność, wersjonowana odtwarzalność | Przed udostępnieniem zbioru i po zmianach źródła lub schematu | Wymagana dla etykietowania, wykluczeń, dryfu i wrażliwych zastosowań |
Kontrole nie powinny być identyczne. Opóźniony wskaźnik operacyjny może wyrządzić więcej szkody niż tymczasowo wstrzymany rekord, jeśli zespoły reagują na jego podstawie na bieżące zdarzenie. Zbiór regulacyjny może tolerować dłuższe okno weryfikacji, ale musi zachować oryginalne rekordy i dowody podjętych decyzji.
Przydaje się tu rozróżnienie między compliance a governance. Compliance określa obowiązki, które trzeba spełnić. Governance przydziela odpowiedzialność i zasady działania, aby zespoły mogły spełniać te obowiązki konsekwentnie.
Jak przełożyć cele na praktyki operacyjne
Cele stają się użyteczne, gdy każdy z nich ma obserwowalną kontrolę i właściciela. Lineage i ścieżki audytu wspierają identyfikowalność, rejestrując źródła, transformacje, wersje, tożsamości i znaczniki czasu. Walidacja na poziomie rekordów wspiera dokładność i spójność, sprawdzając dokładne wartości, zakresy, listy referencyjne, obsługę wartości null i relacje między kolumnami.
Kompletność wymaga czegoś więcej niż liczenia wierszy. Monitorowanie terminowości pozwala wykryć brakujące ładowania, opóźnione dostawy i nietypowe wzorce dostarczania. Śledzenie schematów może ujawnić dodane lub usunięte kolumny i zmiany typów danych, zanim znaczenie danych u odbiorcy w dalszej części procesu zmieni się bez ostrzeżenia.
Wykrywanie anomalii dodaje kolejną warstwę. Reguły deterministyczne wychwytują znane błędy, a behawioralne punkty odniesienia mogą wskazać nietypowe wolumeny, rozkłady lub wskaźniki biznesowe, których stała reguła nie przewidzi.
Praktyczna mapa kontroli
Dokładność: waliduj rekordy względem reguł biznesowych i uzgadniaj krytyczne sumy.
Kompletność: monitoruj oczekiwane dostawy, pola wymagane oraz rekordy nieudane lub odrzucone.
Spójność: śledź schematy, wartości referencyjne, definicje i relacje między systemami.
Identyfikowalność: zachowuj lineage, zdarzenia audytowe, wersje i powody zmian.
Bezpieczeństwo: stosuj zasadę najmniejszych uprawnień, chronione logowanie i weryfikowalne zmiany dostępu.
Odtwarzalność: utrzymuj wersjonowane kopie zapasowe i testuj odtwarzanie do znanego dobrego stanu.
Praktyczny przewodnik NIST wskazuje takie rezultaty jak przywrócenie ostatniej znanej dobrej konfiguracji, wskazanie właściwej kopii zapasowej, ustalenie, co i kiedy się zmieniło, oraz powiązanie zmiany z powiązanymi zdarzeniami. Mały zespół może zacząć od tabel o najwyższym ryzyku, a potem rozszerzać zakres w miarę dojrzewania odpowiedzialności i dowodów.
Platforma taka jak podejście digna do wdrażania jakości danych może łączyć wykrywanie anomalii, walidację, monitorowanie terminowości i śledzenie schematów. Ważną decyzją projektową nie jest wybór jednej funkcji. Chodzi o połączenie sygnałów statystycznych, reguł deterministycznych, świadomości struktury i dowodów odtwarzania z tym samym produktem danych.
Kompromis, który pomija większość poradników o integralności
Więcej kontroli nie oznacza automatycznie większej integralności. Nadmiar alertów powoduje zmęczenie, powolna walidacja może sprawić, że informacje staną się bezużyteczne, a restrykcyjny dostęp może popychać analityków ku niekontrolowanym kopiom.
Globalne badanie wśród ponad 550 specjalistów ds. danych i analityki wskazało jakość danych jako główne wyzwanie dla integralności danych. Tylko 12% stwierdziło, że ich dane są gotowe na AI, a braki kompetencji i personelu były największą przeszkodą w poprawie jakości, według omówienia badania przez Precisely.
Praktycznym celem są niezawodne dane przy odpowiedniej szybkości i koszcie. Ustalaj priorytety kontroli według wpływu na biznes, wymagań dotyczących aktualności, ekspozycji regulacyjnej i zamierzonego zastosowania. Lista kontrolna wzbogacania danych od looot może pomóc zespołom przeanalizować kroki wzbogacania bez pomijania pochodzenia danych, walidacji i odpowiedzialności.
FAQ i krótka lista kontrolna celów integralności
Jak udowodnić, że dane pozostały wiarygodne po zmianie w pipelinie?
Przechowuj wersjonowane schematy, lineage, zdarzenia audytowe, wyniki walidacji, znaczniki czasu, informacje o właścicielach i kontekst zmian. Przy istotnej zmianie porównaj zachowanie przed nią i po niej, udokumentuj objęte nią rekordy i zachowaj dowody razem z zapisem wydania lub incydentu.
Jak mały zespół powinien ustalać priorytety kontroli?
Zacznij od zbiorów danych, które zasilają raportowanie regulacyjne, krytyczne operacje lub modele o dużym wpływie. Najpierw zastosuj tam kontrole aktualności, walidacji, schematu, dostępu i odtwarzania, a potem rozszerzaj je na podstawie zaobserwowanego ryzyka, zamiast próbować monitorować każdą tabelę w tym samym stopniu.
Czym cele integralności różnią się od KPI jakości danych?
KPI jakości mierzy właściwość, taką jak kompletność czy poprawność, w określonym momencie. Cel integralności pyta dodatkowo, czy wynik jest przypisywalny, chroniony, wytłumaczalny i możliwy do odtworzenia przez cały cykl życia.
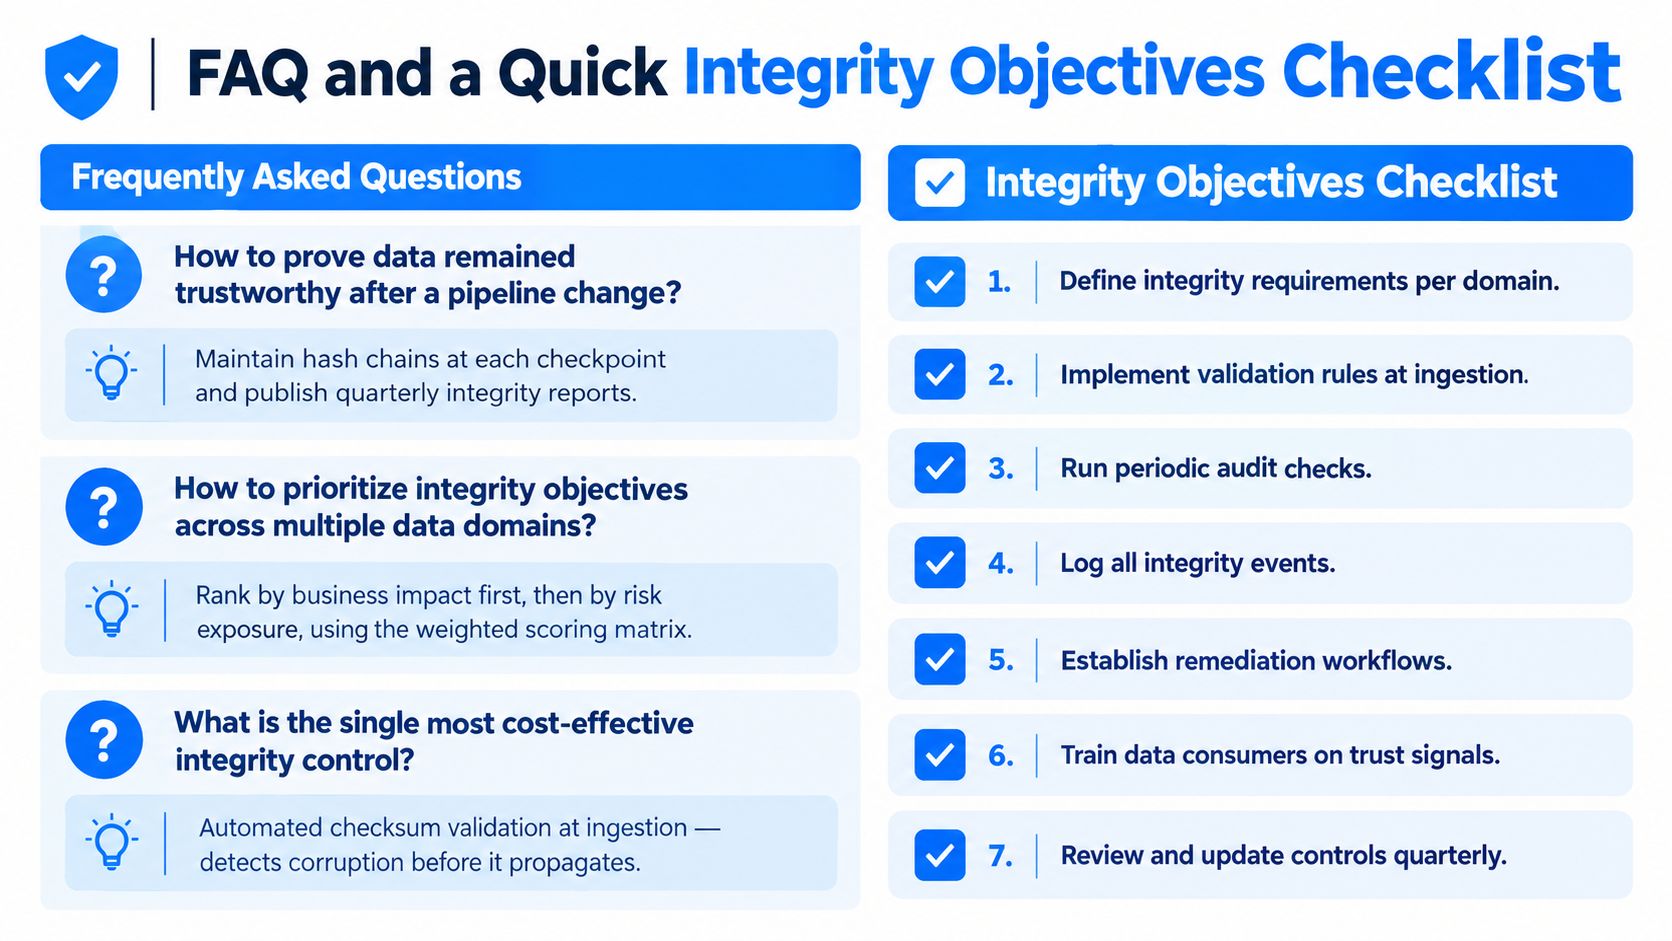
Użyj tej listy kontrolnej dla krytycznego produktu danych:
Dokładność: waliduj wartości względem reguł biznesowych.
Kompletność: wykrywaj brakujące rekordy, pola i ładowania.
Spójność: monitoruj definicje, schematy i znaczenie danych między systemami.
Identyfikowalność: rejestruj, kto, co, kiedy i dlaczego zmienił.
Bezpieczeństwo: ograniczaj dostęp i wykrywaj nieuprawnione modyfikacje.
Odtwarzalność: testuj odtwarzanie do zweryfikowanego dobrego stanu.
digna pomaga zespołom danych monitorować zachowanie danych, walidować rekordy, śledzić terminowość, wykrywać zmiany schematu i badać anomalie we własnym środowisku. Odwiedź digna, aby połączyć te kontrole w pipeline'ach i zbiorach danych, na których opiera się Twoje raportowanie, operacje i zastosowania AI.
Gdy cele są już zdefiniowane, kolejnym krokiem jest ich ciągłe sprawdzanie w działających pipeline'ach. Nasz praktyczny przewodnik po monitorowaniu integralności danych pokazuje, jak przełożyć cele dotyczące dokładności, kompletności i spójności na automatyczne kontrole.
Najczęściej zadawane pytania
Jakie są główne cele zapewnienia integralności danych?
Główne cele to dokładność, kompletność, spójność, identyfikowalność, bezpieczeństwo i odtwarzalność. Każdy z nich chroni przed innym błędem: zbiór danych może być bezpieczny, ale niekompletny, albo możliwy do odtworzenia, ale logicznie błędny. Skuteczny program potrzebuje obserwowalnej kontroli i dowodów dla wszystkich sześciu, a nie jednego wyniku integralności.
Co oznacza skrót ALCOA w integralności danych?
ALCOA to angielski skrót od przypisywalności, czytelności, rejestrowania na bieżąco, oryginału lub wiernej kopii oraz dokładności. Te pięć atrybutów pochodzi z wytycznych FDA. Dla zespołu danych przekładają się na konkretne pytania, na przykład kto zmienił rekord i czy przechowywany jest rekord źródłowy.
Dlaczego same kopie zapasowe nie zapewniają odtwarzalności danych?
Kopia zapasowa pomaga tylko wtedy, gdy wiadomo, która wersja jest wiarygodna, a odtwarzanie zostało naprawdę przetestowane. NIST wymaga przywrócenia ostatniego znanego dobrego stanu, wyboru właściwej, niezainfekowanej kopii i ustalenia, kto i kiedy zmienił dane. Odtwarzanie i dochodzenie powinny więc tworzyć jeden proces.
Czym różnią się cele integralności dla raportów regulacyjnych i danych treningowych AI?
W raportach regulacyjnych najważniejsze są identyfikowalność, trwałe dowody i zatwierdzenie przez człowieka przed złożeniem. Dane treningowe AI wymagają informacji o pochodzeniu, wersjonowanej odtwarzalności i ponownych kontroli po każdej zmianie źródła lub schematu. Operacyjne KPI stawiają z kolei na szybkie wykrywanie i jasny status aktualności tuż przy ingestii.
Czy więcej kontroli integralności może pogorszyć sytuację?
Tak, mnożenie kontroli może obniżyć zaufanie zamiast je zwiększyć. Nadmiar alertów męczy zespół, powolna walidacja czyni dane bezużytecznymi, a restrykcyjne zasady dostępu popychają analityków ku niekontrolowanym kopiom. Lepiej ustalać priorytety kontroli według wpływu na biznes, potrzeb w zakresie aktualności, ekspozycji regulacyjnej i zamierzonego zastosowania.



