Walidacja rekordów MX: kompletny przewodnik krok po kroku
|
5
min. czyt.

Problem zwykle wychodzi na jaw w ten sam sposób: nadawca twierdzi, że e-mail został wysłany, z kolejki zgłoszeń wynika, że skrzynka nigdy go nie otrzymała, a wszyscy zaczynają obwiniać aplikację, bramę lub odbiorcę. W praktyce awaria często tkwi w DNS, gdzie walidacja rekordów MX pokazuje, czy routing poczty jest poprawnie skonfigurowany, ale nie to, czy reszta ścieżki dostarczania zadziała prawidłowo.
Rekordy MX to stara infrastruktura i właśnie o to chodzi. Standard został zdefiniowany w RFC 1035 w 1987 roku i nadal stanowi podstawę tego, jak systemy pocztowe decydują, gdzie dostarczać wiadomości, ponieważ liczy się semantyka rekordu, a nie tylko jego istnienie. Jeśli cel jest błędny, niepoprawnie sformatowany lub nie rozwiązuje się prawidłowo, domena może wyglądać na skonfigurowaną, podczas gdy poczta utyka lub jest odrzucana.
Spis treści
Dlaczego walidacja MX ma znaczenie dla niezawodności poczty e-mail
Interpretacja wyników wykraczająca poza samą obecność rekordu
Dlaczego walidacja MX ma znaczenie dla niezawodności poczty e-mail
Uszkodzona trasa do skrzynki rzadko daje o sobie znać w spektakularny sposób. Częściej poczta po prostu znika w ponownych próbach, odroczeniach lub niejasnych komunikatach o odrzuceniu, a zespół zauważa problem dopiero wtedy, gdy klienci, dostawcy lub systemy wewnętrzne przestają otrzymywać odpowiedzi. Dlatego walidacja rekordów MX ma fundamentalne znaczenie, ale nie jest tym samym, co kompleksowe potwierdzenie dostarczalności poczty e-mail.
Rekord musi znaczyć to, co powinien
Standard MX to nie tylko „istnieje rekord DNS”. RFC 1035 definiuje format RDATA rekordu MX z 16-bitową wartością preferencji oraz hostem wymiany określonym nazwą domeny, przy czym niższe wartości mają pierwszeństwo w kolejności dostarczania. Pole exchange musi wskazywać host gotowy pełnić funkcję serwera wymiany poczty dla domeny, dlatego surowy adres IP lub niedbały alias nie spełni wymogów operacyjnych. Ta podstawowa zasada jest nadal odzwierciedlona w dzisiejszych zaleceniach dla przedsiębiorstw, ponieważ system pocztowy potrzebuje nazwy hosta, którą może rozwiązać i której może zaufać przy routingu.
Wiele zespołów wpada tu w pułapkę. Sprawdzają wpis MX, widzą coś w DNS i zakładają, że zadanie jest wykonane. Tak nie jest, ponieważ rekord musi być poprawny semantycznie i przydatny operacyjnie, a nie tylko obecny. Jeśli chcesz zobaczyć szerszy obraz od strony uwierzytelniania w infrastrukturze pocztowej, przydatną lekturą uzupełniającą jest artykuł o tym, jak działa uwierzytelnianie poczty e-mail.
Praktyczna zasada: traktuj MX jako sygnał routingu, a nie ostateczny dowód dostarczenia.
Prawidłowa konfiguracja DNS działa tak samo w każdym krytycznym systemie. Dlatego zespoły, którym zależy na odporności, zwykle wiążą sprawdzanie rekordów z szerszym procesem zapewniania jakości, a nie z jednorazowym zapytaniem. To samo podejście widać w artykule dlaczego jakość danych jest ważna dla organizacji, ponieważ cicha błędna konfiguracja pozostaje cichą błędną konfiguracją, niezależnie od tego, czy dotyczy zbioru danych, czy trasy poczty.
Wykonywanie zapytań DNS o rekordy MX
Pierwszy krok jest wciąż najprostszy: zapytaj DNS, co publikuje domena. Jeśli przeprowadzasz walidację rekordów MX ręcznie, odpytaj autorytatywny widok i sprawdź, czy odpowiedź zawiera właściwe serwery wymiany poczty, ponieważ wynik pokazuje zarówno to, co istnieje, jak i to, czy kolejność routingu ma sens.
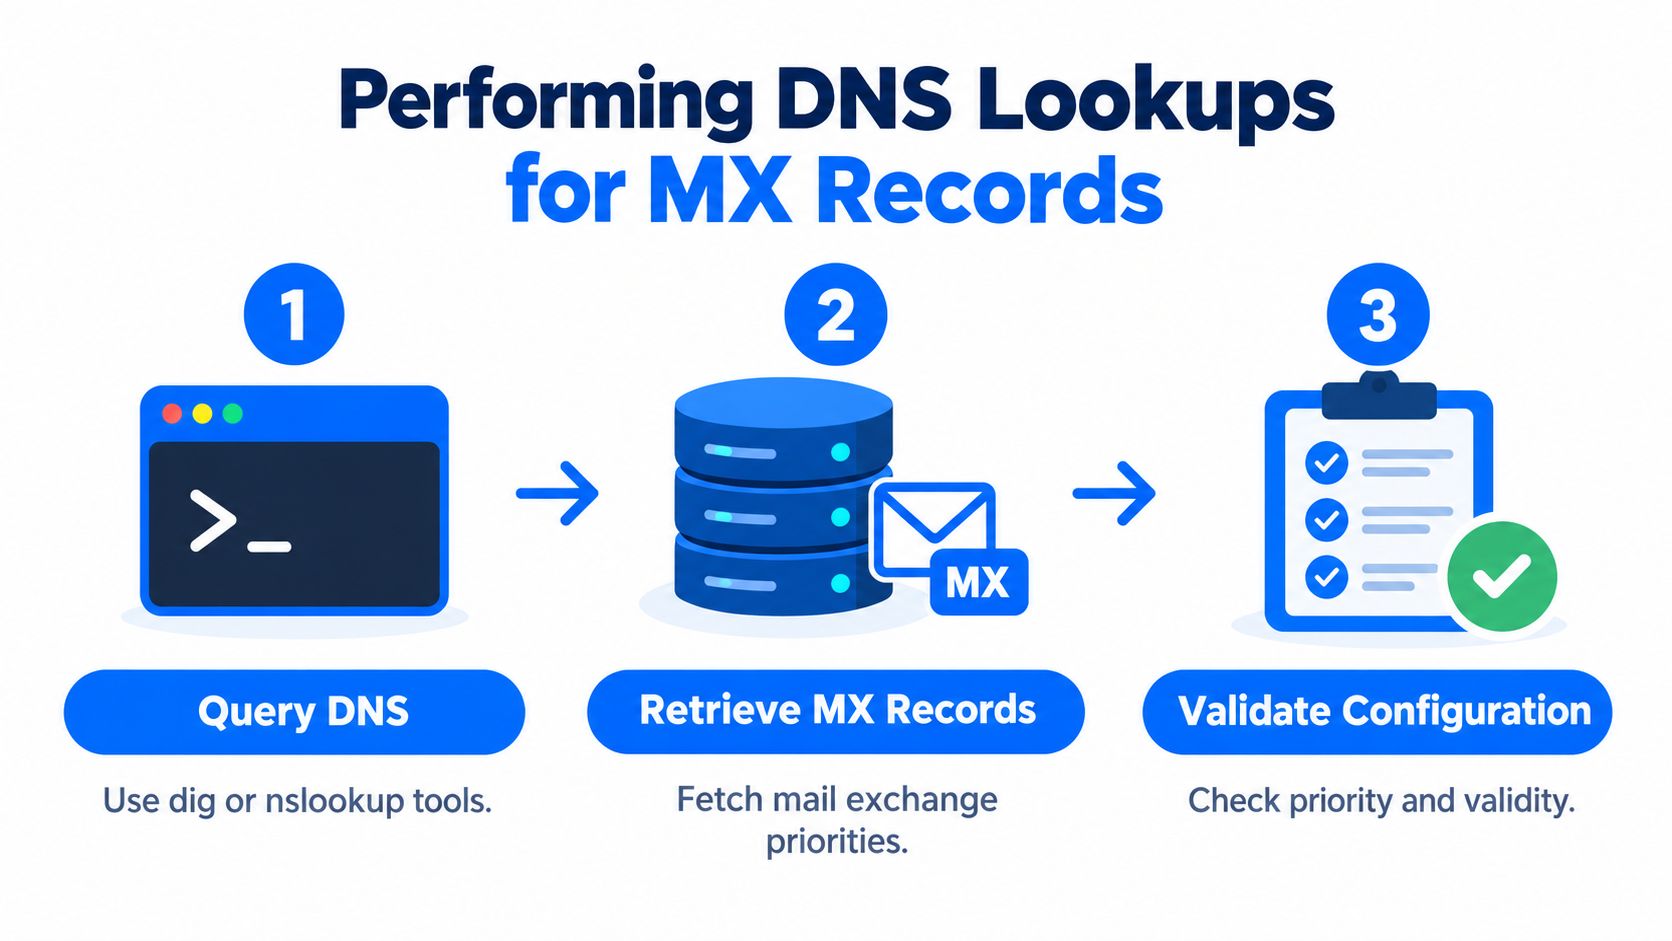
Czytaj wynik zapytania jak administrator
Użyj standardowych narzędzi DNS, takich jak dig MX domain lub nslookup -type=MX domain, a następnie poszukaj w odpowiedzi jednego lub więcej autorytatywnych hostów MX. Każdy host powinien rozwiązywać się na adres IP, ponieważ serwer pocztowy musi być osiągalny także po zwróceniu wyniku zapytania MX. Liczą się również wartości priorytetu, ponieważ niższe numery preferencji są próbowane jako pierwsze i w ten sposób systemy pocztowe ustalają kolejność przełączania awaryjnego. Zalecenia operacyjne wskazują też na testowanie z wielu globalnych resolwerów DNS i uwzględnienie czasu propagacji po zmianach, przy typowych wartościach TTL rzędu 300–3600 sekund, co pozwala szybciej wprowadzać poprawki. Lista kontrolna dostarczalności Mailtester dotycząca weryfikacji MX jasno opisuje ten proces.
Zapytanie, które coś zwraca, nie oznacza automatycznie sukcesu. Może to oznaczać, że rekord istnieje, ale host jest nieaktualny, cel nie rozwiązuje się jeszcze wszędzie lub kolejność priorytetów nie odpowiada już oczekiwaniom dostawcy poczty. Dlatego przed ponowną zmianą strefy DNS lubię porównać wyniki z różnych resolwerów. Jeśli jeden resolwer widzi nowy rekord, a inny nadal stary, masz do czynienia z propagacją, a nie z błędną edycją.
Potwierdź odpowiedź, potem rozwiązywanie nazwy, a następnie priorytet. Pominięcie któregokolwiek z tych kroków sprawia, że trasy poczty są obwiniane za objawy, których nie spowodowały.
Ten sam proces możesz też osadzić w szerszym procesie walidacji. Wzorzec opisany w artykule reguły walidacji danych, kontrole i ciągła jakość danych ma zastosowanie również tutaj, ponieważ jedna kontrola powinna zasilać kolejną, a nie ją zastępować.
Sprawdzanie składni nazwy hosta docelowego MX
Posiadanie rekordów MX nie wystarczy, jeśli nazwy docelowe są niepoprawnie sformatowane. Resolwer może zwrócić rekord, który na pierwszy rzut oka wygląda dobrze, podczas gdy sam cel narusza reguły nazw hostów lub wskazuje na niewłaściwy rodzaj obiektu DNS. Właśnie tu automatyzacja często wychwytuje to, co umyka ludziom.
Nazwy hostów, a nie aliasy ani adresy IP
Poprawna konfiguracja MX musi wskazywać na nazwę hosta, a nie alias, a cel musi być prawidłową nazwą hosta zgodną z regułami nazw hostów DNS. Zalecenia operacyjne zaznaczają też, że sam host MX nie może być rekordem CNAME, co jest częstym błędem walidacji w automatycznych kontrolach. Ma to znaczenie, ponieważ system pocztowy oczekuje rzeczywistego hosta, którego może bezpośrednio rozwiązać, a nie pośredniej nazwy, która wprowadza niejednoznaczność podczas dostarczania. Jeśli walidujesz rekordy programowo, odrzucaj wszystko, co nie spełnia wymogów poprawnej składni nazw hostów, zanim jeszcze przyjrzysz się reszcie łańcucha routingu.
Najprostszy test ręczny jest nieskomplikowany. Weź każdy cel MX, potwierdź, że jest prawidłową nazwą hosta, a następnie potwierdź, że rozwiązuje się na rekord adresu. Jeśli nazwa docelowa zawiera literówkę, jest niepoprawnie sformatowana lub prowadzi przez CNAME, rekord może istnieć, a dostarczanie i tak będzie kończyć się niepowodzeniem. Ścisłe kontrole składni oparte na regułach wywiedzionych z RFC istnieją nie bez powodu: zapobiegają przedostawaniu się błędnych nazw, które stają się przyczyną awarii produkcyjnych.
Poprawny wiersz MX nadal może ukrywać błędny cel. Nazwa docelowa jest częścią rekordu, a nie opcjonalnym dodatkiem.
To również miejsce, w którym nieaktualna konfiguracja często pozostaje po migracjach. Stare nazwy hostów zostają, ponieważ nie wyglądają na wyraźnie uszkodzone, a potem dostarczanie poczty zaczyna zależeć od serwera, którego nikt już nie utrzymuje. Błędem walidacji nie jest sama literówka, lecz to, że przetrwała wystarczająco długo, by wpłynąć na routing. Jako analogię tego, jak błędne rekordy ujawniają się w systemach walidacji, dobrym modelem myślowym jest artykuł błąd walidacji danych.
Wartości priorytetu i przełączanie awaryjne
Priorytet MX to jeden z tych szczegółów, które brzmią jak kwestia administracyjna aż do pierwszej awarii. Wtedy staje się oczywiste, że ta liczba decyduje o tym, który serwer zostanie wypróbowany jako pierwszy, który pełni funkcję zapasową i jak płynnie domena poradzi sobie z awarią hosta pocztowego. Innymi słowy, priorytet to logika routingu, a nie ozdobnik.
Niższe liczby wygrywają
Gdy domena publikuje więcej niż jeden rekord MX, dostarczanie poczty zaczyna się od najniższej wartości preferencji i przechodzi do wyższych liczb tylko wtedy, gdy preferowany serwer jest niedostępny. W wielu dokumentach jako typowy przykład pojawia się 10, ale faktyczna zasada brzmi: wygrywa najmniejsza liczba, a nie że 10 jest obowiązkowe. Pole preferencji to 16-bitowa liczba całkowita bez znaku, więc prawidłowy zakres to od 0 do 65535, a jeśli kilka rekordów MX ma tę samą wartość, klienci SMTP powinni traktować je jako cele o równym priorytecie i wypróbować je, zanim przejdą dalej. Wytyczne firmy Dell dotyczące priorytetów MX odzwierciedlają tę samą zasadę kolejności.
Przykłady priorytetów MX | Znaczenie | Zastosowanie |
|---|---|---|
Niższa liczba | Wyższy priorytet dostarczania | Podstawowy serwer wymiany poczty |
Ta sama liczba | Cele o równym priorytecie | Wspólne przełączanie awaryjne lub rozkładanie obciążenia |
Wyższa liczba | Niższy priorytet dostarczania | Zapasowy serwer wymiany poczty |
Praktyczna pułapka polega na myleniu stwierdzenia „MX istnieje” ze stwierdzeniem „skrzynka istnieje”. Rekordy MX informują jedynie, że domena publikuje serwery pocztowe, a nie że konkretna część lokalna adresu jest prawidłowa ani że serwer przyjmie wiadomość. Dlatego weryfikacja na poziomie adresu nadal wymaga SMTP lub walidacji w wyższej warstwie, zwłaszcza gdy testujesz rzeczywistych odbiorców, a nie infrastrukturę.
Nie poprzestawaj na samej obecności rekordu
Wiele zespołów nadmiernie ufa warstwie DNS. Całkowicie poprawna konfiguracja MX może nadal kierować pocztę do serwera, który jest osiągalny, ale nie przyjmuje danej wiadomości, albo do serwera zapasowego, który nigdy nie powinien był stać się podstawowym. Widziałem to po migracjach, gdy stara trasa pozostała na miejscu, a nowa została dodana z niewłaściwym pierwszeństwem. Wyglądało to na problem z DNS, ale faktycznym błędem była logika priorytetów.
Jeśli przełączanie awaryjne jest częścią projektu, najniższa liczba powinna zawsze wskazywać serwer, którego chcesz używać w normalnych warunkach.
To samo podejście do priorytetów widać także w pracy z systemami poza pocztą e-mail. Jeśli koordynujesz wiele kontroli, właściwą analogią jest orkiestracja potoków, ponieważ to kolejność determinuje zachowanie, a nie tylko dostępność.
Interpretacja wyników wykraczająca poza samą obecność rekordu
Pozytywny wynik zapytania MX dowodzi jedynie, że domena publikuje serwery pocztowe. Nie dowodzi, że skrzynka istnieje, że serwer przyjmie wiadomość ani że dostarczenie zakończy się sukcesem od początku do końca. Właśnie na tej luce wiele działań walidacyjnych kończy się zbyt wcześnie.
Dodaj warstwy, których MX nie jest w stanie potwierdzić
Prawidłowy rekord MX mówi jedynie, że domena jest skonfigurowana do odbioru poczty. Nie dowodzi, że konkretna część lokalna adresu jest prawidłowa, dlatego weryfikacja na poziomie adresu nadal wymaga SMTP lub walidacji w wyższej warstwie. Drugim rodzajem awarii są nieaktualne lub brakujące wpisy MX, które mogą powodować odrzucanie poczty lub jej utknięcie w pętlach odroczeń. Istnieje też zdefiniowany w RFC 5321 mechanizm niejawnego MX, który przy braku rekordu MX przełącza na rekordy A i AAAA, a to często kieruje pocztę do hosta, który nie obsługuje poczty, i prowadzi do powolnej awarii. Uwagi do narzędzia InventiveHQ do sprawdzania MX wyraźnie wskazują na to rozróżnienie.
Dlatego rzeczywisty proces nakłada kolejne warstwy kontroli, zamiast traktować MX jako metę. Zacznij od obecności w DNS, następnie zweryfikuj składnię celu, potem sprawdź rozwiązywanie nazwy, przetestuj osiągalność SMTP, przejrzyj sygnały z czarnych list lub dotyczące reputacji, a na koniec potwierdź spójność SPF, DKIM i DMARC. Nie budujesz ładniejszego zapytania, lecz pewność, że ścieżka poczty zachowuje się prawidłowo w rzeczywistych warunkach wysyłki.
Najbardziej przydatnym nawykiem jest oddzielanie konfiguracji od dostarczalności. Konfiguracja odpowiada na pytanie, czy domena jest zadeklarowana do odbioru poczty. Dostarczalność odpowiada na pytanie, czy poczta dociera do celu. Te kwestie są powiązane, ale nie są tym samym pytaniem, a ich mylenie powoduje wiele możliwych do uniknięcia fałszywie pozytywnych wyników.
Pozytywny wynik kontroli MX to sygnał, a nie werdykt.
Jeśli zarządzasz walidacją jako szerszym procesem zapewniania niezawodności, ten wzorzec dobrze odpowiada temu, co opisuje artykuł czym jest poprawność danych, jak ją mierzyć i dlaczego ma znaczenie. Najważniejszy jest nawyk łączenia kontroli w łańcuch, dopóki wynik nie będzie miał znaczenia operacyjnego.
Jeśli szukasz lepszego sposobu na utrzymanie pod kontrolą kontroli związanych z DNS, reguł walidacji i sygnałów niezawodności, odwiedź digna. Platforma pomaga zespołom monitorować zachowanie danych, wykrywać zmiany i walidować rekordy we własnym środowisku, czyli stosować tę samą dyscyplinę, od której zależy dobra walidacja rekordów MX. Jeśli uszkodzony routing lub cicha błędna konfiguracja spowalniają Twój zespół, digna pomoże Ci wykryć je wcześniej i szybciej to udowodnić.
Opisane powyżej podejście warstwowe, w którym obecność, składnia, rozwiązywanie nazw i priorytet mają osobne kontrole, to ten sam wzorzec, na którym opierają się reguły na poziomie rekordów w digna Data Validation, stosowane do wierszy w Twojej bazie danych zamiast wpisów DNS.
Najczęściej zadawane pytania
Jak sprawdzić rekordy MX domeny?
Uruchom dig MX domain lub nslookup -type=MX domain i poszukaj w odpowiedzi jednego lub więcej autorytatywnych serwerów wymiany poczty. Następnie potwierdź, że każdy host rozwiązuje się na adres IP, sprawdź wartości priorytetu i powtórz zapytanie z kilku globalnych resolwerów DNS, aby wykluczyć opóźnienia propagacji.
Co oznacza liczba priorytetu MX?
Niższe liczby wygrywają. Poczta jest najpierw dostarczana do serwera o najniższej wartości preferencji i przechodzi do wyższych liczb tylko wtedy, gdy ten serwer jest niedostępny. Pole jest 16-bitową liczbą całkowitą bez znaku z zakresu od 0 do 65535, a rekordy o tej samej wartości są traktowane jako cele o równym priorytecie.
Czy rekord MX może wskazywać na adres IP lub CNAME?
Nie. Zgodnie z RFC 1035 pole exchange musi wskazywać nazwę hosta gotowego pełnić funkcję serwera wymiany poczty, więc surowy adres IP nie przejdzie walidacji. Celem MX nie może też być CNAME, co jest częstym błędem w automatycznych kontrolach; cel powinien rozwiązywać się bezpośrednio na rekord adresu.
Czy prawidłowy rekord MX oznacza, że adres e-mail istnieje?
Prawidłowy rekord MX pokazuje jedynie, że domena publikuje serwery pocztowe. Nie dowodzi, że konkretna skrzynka istnieje ani że serwer przyjmie wiadomość, dlatego weryfikacja na poziomie adresu nadal wymaga SMTP lub kontroli w wyższej warstwie, a dla dostarczalności także spójności SPF, DKIM i DMARC.
Co się dzieje, gdy domena nie ma rekordu MX?
Zgodnie z RFC 5321 serwery wysyłające przełączają się na rekordy A lub AAAA domeny, gdy rekord MX nie istnieje. Ten mechanizm niejawnego MX często kieruje pocztę do hosta, na którym nie działa serwer pocztowy, więc dostarczanie kończy się powolną awarią w wyniku ponownych prób i odroczeń, zamiast szybkiego odrzucenia wiadomości.


