Alternatywy dla Collibra: jakość danych gotowa na audyt
|
6
min. czyt.

Prawdopodobnie zmagasz się z tym samym problemem, który nieustannie widzę w zespołach danych działających w sektorach regulowanych. Katalog jest pełny, pochodzenie danych wygląda schludnie, proces stewardship działa, a mimo to zespół audytowy nadal chce dowodu, że krytyczne rekordy są dokładne, aktualne i stabilne strukturalnie w momencie ich użycia. Właśnie z powodu tej luki wiele rozmów o alternatywach dla Collibra dotyczy w rzeczywistości dowodów zgodności, a nie kosmetyki katalogu.
Rynek ładu danych stale rośnie, co pomaga wyjaśnić, dlaczego zespoły rewidują dawne założenie, że „katalog równa się kontrola”. Niezależne prognozy szacują wartość rynku ładu danych na 4,60 mld USD w 2026 roku i 9,68 mld USD do 2031 roku, przy CAGR na poziomie 16,05%, a inna prognoza wskazuje region Azji i Pacyfiku jako najszybciej rosnący (prognoza Mordor Intelligence). Kupujący nie szukają już po prostu lepszego interfejsu – wybierają architektury, które przetrwają audyty, wspierają suwerenność danych i pozwalają pozostawić dane produkcyjne na miejscu.
Spis treści
Dlaczego katalogi danych nie wystarczają podczas audytów regulacyjnych
Mapowanie kontroli regulacyjnych na walidację na poziomie rekordów
Gromadzenie dowodów audytowych bez przenoszenia danych produkcyjnych
Dlaczego katalogi danych nie wystarczają podczas audytów regulacyjnych
Katalog danych może powiedzieć, co istnieje. Audytor chce wiedzieć, czy dane są poprawne, aktualne i kontrolowane. To różne pytania, a ta różnica nabiera znaczenia w chwili, gdy przegląd w sektorze finansowym, ochrony zdrowia lub publicznym staje się poważny.
Dokumentacja to nie dowód
Katalogi dobrze sprawdzają się w inwentaryzacji, klasyfikacji, przypisywaniu odpowiedzialności i odwołaniach do pochodzenia danych. Zawodzą, gdy celem kontroli jest dowód operacyjny, ponieważ rejestr zasobów nie dowodzi, że rekord płatności spełnił regułę biznesową, że strumień danych o roszczeniach dotarł na czas ani że schemat w dalszych etapach pozostał stabilny wystarczająco długo, by wspierać raportowanie. W praktyce audytorzy żądają artefaktów łączących politykę z jej wykonaniem, a nie tylko listy pól i opiekunów.
Tu właśnie platformy typu observability-first zmieniają optykę. Zamiast traktować metadane jako stan końcowy, przekształcają zachowanie w czasie działania w dowody, a następnie utrzymują te dowody przy danych, w ich własnym środowisku. Praktyczne pytanie brzmi więc, czy system potrafi walidować dane tam, gdzie się znajdują, a nie czy ktoś pamiętał, by je udokumentować.
Najbardziej użyteczny test jest prosty. Jeśli kontrolę można opisać jako „ten zbiór danych zawsze musi spełniać tę regułę, zanim trafi do raportu lub modelu”, sam katalog jej nie wyegzekwuje. Jeśli potrzebujesz dowodu operacyjnego, potrzebujesz walidacji, kontroli terminowości i monitorowania schematu, które działają w sposób ciągły wewnątrz hurtowni lub bazy danych.
Praktyczna zasada: jeśli ustalenie audytowe brzmiałoby „pokaż mi tę kontrolę w działaniu”, wpis w katalogu jest materiałem pomocniczym, a nie samą kontrolą.
Procesy ładu danych wciąż mają znaczenie, ale to za mało
Nowoczesne rozwiązanie, takie jak warstwa katalogu i współpracy digna, wpisuje się w szersze podejście do zgodności. Użyteczny wzorzec to nie „zastąpienie ładu danych obserwowalnością”, lecz powiązanie odpowiedzialności opiekunów z bieżącymi dowodami, tak aby recenzenci mogli prześledzić kontrolę od polityki, przez jej wykonanie, aż po historię incydentów. Właśnie tego tradycyjne katalogi rzadko dobrze dokonują same.
Błędem kupujących z sektorów regulowanych jest przecenianie statycznej kompletności. Doskonały glosariusz przy słabej walidacji w czasie działania wciąż może nie przejść audytu, gdy rzeczywistym problemem jest dryf danych, opóźnione dostarczenie lub cicha zmiana struktury. Najlepsze alternatywy dla Collibra to te, które dowodzą skuteczności kontroli, a nie tylko jej zaprojektowania.
Mapowanie kontroli regulacyjnych na walidację na poziomie rekordów
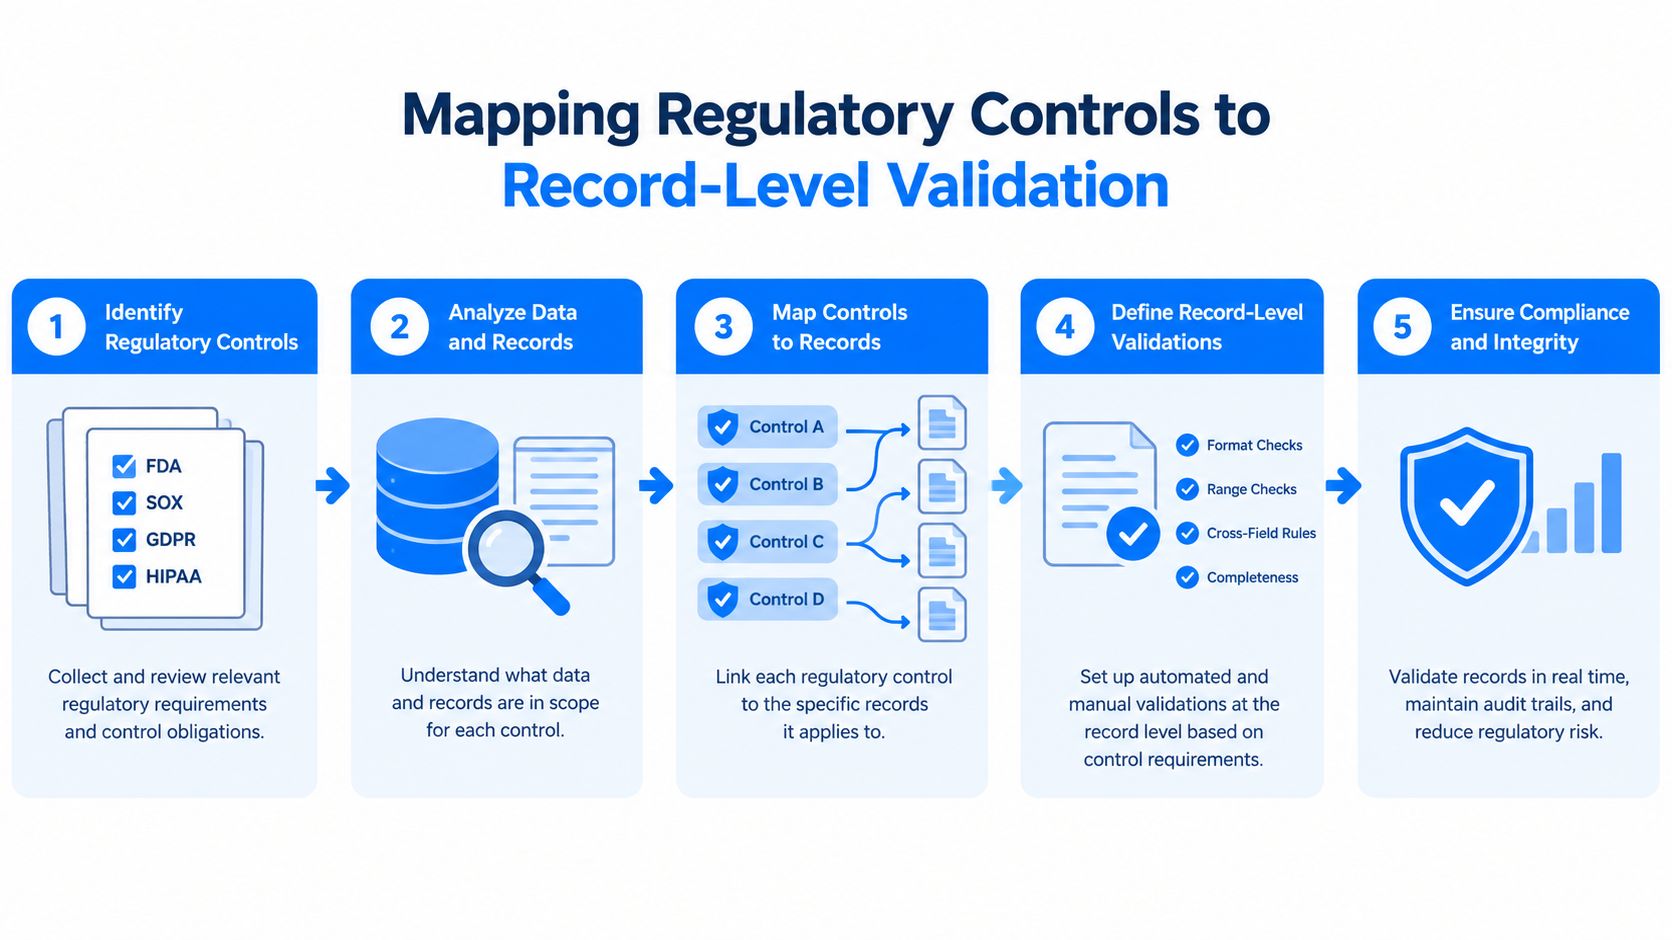
Większość zespołów ds. zgodności zna już intencję reguły. Trudność polega na przełożeniu tej intencji na kontrole, które maszyny mogą wykonywać bez niejednoznaczności. Dobrym sposobem jest rozpoczęcie od celu kontroli, następnie przypisanie go do zbioru danych, a potem zdefiniowanie dokładnego warunku na poziomie rekordu, który musi być spełniony za każdym razem.
Zacznij od kontroli, a nie od tabeli
Przepis lub polityka wewnętrzna brzmi zwykle jak wymaganie, a nie specyfikacja techniczna. Błędem jest przejście od razu do ogólnej kontroli wartości null tylko dlatego, że jest łatwa. Właściwym krokiem jest zidentyfikowanie reguły biznesowej ukrytej w treści, a następnie ustalenie, które rekordy dowodzą zgodności.
Na przykład kontrola dotycząca zatwierdzonych transakcji rzadko jest spełniona przez sprawdzenie, czy kolumna nie jest pusta. Zazwyczaj oznacza ona, że kombinacja wartości musi być spójna – na przykład status, źródło, data i identyfikator. Dlatego właśnie digna Data Validation ma tu znaczenie: pozwala zespołom przekształcić regułę w deterministyczne kontrole uruchamiane na krytycznym zbiorze danych, zamiast przechowywać ją w arkuszu kalkulacyjnym lub notatce o polityce.
Praktyczna sekwencja mapowania wygląda następująco:
Określ cel kontroli. Najpierw zapisz regułę językiem biznesowym, a następnie usuń z niej niejednoznaczności.
Wybierz system źródłowy. Waliduj tam, gdzie regulowane dane powstają lub są przechowywane, a nie w skopiowanym ekstrakcie.
Zdefiniuj dokładny warunek rekordu. Określ kombinacje kolumn, progi lub relacje logiczne, które muszą być spełnione.
Ustal ścieżkę eskalacji. Naruszenia wpływające na zgodność powinny uruchamiać przegląd, a nie ciche ponowne próby.
Dołącz dowody do incydentu. Przechowuj razem wynik walidacji, znacznik czasu i zakres, którego dotyczy problem.
Deterministyczne wygrywa z interpretacyjnym
Tutaj walidacja na poziomie rekordów się opłaca. Reguły deterministyczne łatwiej obronić, ponieważ można je odtworzyć, wyjaśnić i ponownie uruchomić na żądanie. Ograniczają też spory podczas audytów, ponieważ kontrola albo została spełniona, albo nie – na podstawie zdefiniowanego warunku, a nie subiektywnej interpretacji.
Kontrole przyjazne audytowi są celowo nudne. Jeśli reguła opiera się na domysłach, nie jest wystarczająco mocna jako dowód w środowisku regulowanym.
Złożone programy zgodności często wymagają logiki obejmującej wiele kolumn, a nie tylko kontroli pojedynczych pól. Jest to powszechne w finansach i ochronie zdrowia, gdzie jedno pole rzadko mówi wszystko. Najlepsze implementacje utrzymują regułę jak najbliżej danych źródłowych, a wynik przechowują jako część ścieżki zgodności, a nie jako jednorazowy artefakt projektu.
Wdrażanie ciągłego monitorowania terminowości i schematu
Raport może wyglądać poprawnie, a mimo to nie przejść przeglądu regulacyjnego, jeśli strumień danych dotarł z opóźnieniem lub struktura zmieniła się bez ostrzeżenia. W przypadku zgodności gotowej na audyt kontrole terminowości i schematu należą do tego samego stosu kontroli co walidacja reguł biznesowych.
Terminowość to kontrola operacyjna
Kontrole terminowości robią więcej niż tylko sygnalizowanie pominiętego ładowania. Pokazują, czy potok dostarczył dane wtedy, gdy oczekiwała tego firma, co często odróżnia kontrolowane opóźnienie od raportu, który trafia do decydentów zbyt późno. Wzorce wyuczone przez AI mogą określić oczekiwane okno dostarczenia bez konieczności sztywnego kodowania zawodnych harmonogramów dla każdego źródła.
Ma to znaczenie w środowiskach regulowanych, ponieważ „na czas” zależy od kontekstu. Niektóre strumienie danych są dzienne, inne sterowane zdarzeniami, a jeszcze inne zależą od kalendarza biznesowego. Praktyczna warstwa monitorowania wykorzystuje historyczne zachowanie dostaw do wykrywania brakujących ładowań, przedwczesnych dostaw i nietypowych luk, a następnie eskaluje tylko istotne wyjątki.
Model monitorowania terminowości pasuje do tego podejścia, ponieważ koncentruje się na oczekiwanym zachowaniu dostaw, a nie na prostym alercie opartym na zegarze. Nie chodzi o szum, lecz o wychwycenie danych, które nigdy nie dotarły lub dotarły zbyt wcześnie, by można było im ufać w dalszych etapach.
Dryf schematu wymaga ciągłego porównywania
Dryf schematu to cichsza awaria. Kolumna zostaje dodana, usunięta, przemianowana lub zmienia typ, a potok działa dalej, dopóki później nie zepsuje się pulpit, model ryzyka lub zadanie walidacyjne. Mechanizm jest prosty: porównuje się przychodzące metadane z zapisaną linią bazową i klasyfikuje różnicę, zanim spowoduje szkody w dalszych etapach.
Publicznie dostępne wskazówki dotyczące mechaniki dryfu schematu opisują ten sam wzorzec: porównaj bieżącą strukturę z oczekiwanym schematem i kieruj zmiany powodujące niezgodność do przeglądu przez człowieka. W praktyce to różnica między usłyszeniem o awarii od użytkownika biznesowego a wychwyceniem jej podczas ładowania.
Traktuj zmiany schematu jako zdarzenia podlegające ładowi danych. Zmiany polegające na dodaniu elementów mogą być w niektórych przypadkach dopuszczalne, ale usunięcia i zmiany typu zazwyczaj wymagają przeglądu przed wydaniem. Śledzenie schematu w digna jest zgodne z tym modelem, ponieważ utrzymuje dowody strukturalne blisko samych danych, a śledzenie schematu w digna wspiera tę samą ideę w warstwie kontroli.
Potok, który ładuje tabelę na czas, nadal nie spełnia kontroli, jeśli pod raportem zmienił się kształt danych.
Gromadzenie dowodów audytowych bez przenoszenia danych produkcyjnych
Zespół z sektora finansowego, ochrony zdrowia, telekomunikacji lub publicznego, który kopiuje wrażliwe dane produkcyjne do dostawcy tylko po to, by obliczyć metryki jakości, tworzy nowy problem z kontrolą. Bezpieczniejszym wzorcem jest utrzymanie walidacji w środowisku klienta, gdzie dane już się znajdują i gdzie łatwiej obronić granicę audytu.
Wykonuj obliczenia tam, gdzie znajdują się dane
Wykonywanie w bazie danych to najczystszy model. Walidacja, wykrywanie anomalii i monitorowanie działają w hurtowni lub bazie danych, więc rekordy produkcyjne pozostają na miejscu, a platforma oblicza potrzebne dowody. Daje to zespołom ds. zgodności silniejszą pozycję podczas przeglądów audytowych, ponieważ kontrola nie zależy od eksportowania wrażliwych danych do zewnętrznej usługi.
Zmienia to również obsługę incydentów. Zamiast zbierać zrzuty ekranu i ręczne eksporty, zespoły mogą przedstawić zapis operacyjny pokazujący, co zawiodło, kiedy zawiodło i których rekordów to dotyczyło. Dowody pochodzą z samego systemu, a nie z pliku skompilowanego po fakcie.
W zakresie kontroli dostępu i obsługi dowodów w szerszych programach ładu danych przydatnym uzupełnieniem jest przewodnik LinkShip po kontroli dostępu do plików, ponieważ opiera się na tej samej zasadzie: utrzymuj wąskie uprawnienia, kontroluj wrażliwe artefakty i dokumentuj dostęp jako część procesu.
Proweniencja jest ważniejsza niż diagramy pochodzenia danych
Wykres pochodzenia danych pomaga, ale audytorom zwykle bardziej zależy na proweniencji – ścieżce, którą przebyły dane, kontrolach, które przeszły, i momencie, w którym zostały zwalidowane. To rozróżnienie ma znaczenie w środowiskach regulowanych, ponieważ przejrzysty diagram nie dowodzi, czy kontrola została wykonana na bieżących danych, czy na nieaktualnej kopii.
Proweniencję i pochodzenie danych należy traktować w modelu operacyjnym jako odrębne pojęcia. Pochodzenie danych odpowiada na pytanie, dokąd dane się przemieszczały. Proweniencja odpowiada na pytanie, co się z nimi stało i w ramach jakiej granicy kontroli. Gdy warstwa monitorowania pozostaje w środowisku klienta, dowody łatwiej obronić i trudniej podważyć.
Taki jest praktyczny rezultat. Otrzymujesz artefakty gotowe na audyt bez zwiększania ekspozycji danych i zachowujesz granicę ładu danych wymaganą przez zespoły stosujące model zero trust. To lepsze rozwiązanie na potrzeby rygorystycznych przeglądów niż konfiguracje oparte przede wszystkim na katalogu, które wymagają przeniesienia danych poza granicę kontroli, zanim będą w stanie powiedzieć o nich cokolwiek użytecznego.
Ocena architektury i modeli komercyjnych
Model komercyjny zwykle wiele mówi o tym, jak uciążliwa będzie platforma po zakupie. Narzędzie może wydawać się przystępne cenowo na początku, a mimo to stać się drogie, gdy zasoby danych rosną, monitorowanie się rozszerza lub korzystanie z niego obejmuje kolejne zespoły. Architektura ma znaczenie z tego samego powodu, ponieważ niewłaściwy wzorzec wdrożenia generuje pracę, której nie uwzględniono w budżecie.
Stabilne ceny wygrywają z ukrytym naliczaniem za użycie
Wiele narzędzi do obserwowalności klasy enterprise stosuje stałe miesięczne pakiety lub stabilne, przewidywalne licencjonowanie zamiast opłat za zapytanie lub za alert. Jeden z publicznie dostępnych modeli wymienia pakiety za 99, 299 i 799 USD miesięcznie i deklaruje, że faktura nie zmienia się w zależności od użycia, a inny wprost stwierdza, że nie ma opłat za tabelę ani za wiersz (wzorzec cenowy). To istotny kontrast wobec tradycyjnych modeli zakupowych, które w miarę rozrastania się środowiska stają się coraz trudniejsze do prognozowania.
Inny przykład cenowy z obszaru obserwowalności danych pokazuje model rozliczania za użycie: 16 USD za monitorowaną tabelę miesięcznie przy rozliczeniu rocznym i 24 USD na żądanie, naliczane wyłącznie za tabele objęte aktywnym monitorowaniem (cennik obserwowalności Datadog). Wniosek nie jest taki, że jeden model jest zawsze lepszy. Chodzi o to, że mechanizm rozliczeń kształtuje zachowania, a zespoły zakupowe muszą wiedzieć, czy dostawca pobiera opłaty za skalę, aktywność czy faktycznie dostarczoną wartość.
Dlatego modułowe licencjonowanie o stabilnych kosztach może być łatwiejsze do uzasadnienia w przedsiębiorstwach regulowanych. Można rozszerzać pokrycie bez ponownego negocjowania każdego monitora lub strumienia alertów.
Porównuj architekturę, a nie tylko broszury
W środowiskach regulowanych pytania architektoniczne są ważniejsze niż deklaracje marketingowe. Czy platforma może działać w Twoim środowisku? Czy wykonuje obliczenia na miejscu? Czy udostępnia użyteczne dowody bez szerokiego przenoszenia danych? Te pytania powinny poprzedzać listy kontrolne funkcji.
Kryteria oceny | Tradycyjne pakiety do ładu danych | Nowoczesne platformy obserwowalności, takie jak digna |
|---|---|---|
Granica wdrożenia | Często centralizują kontrolę w procesach zarządzanych przez dostawcę | Działa we własnym środowisku klienta |
Przenoszenie danych | Częściej polegają na zewnętrznych procesach przetwarzania metadanych | Oblicza metryki w bazie danych |
Generowanie dowodów | Mocne w dokumentacji, słabsze w bieżącej walidacji | Generuje dowody w czasie działania na podstawie monitorowanych danych |
Zachowanie cen | Mogą być trudniejsze do prognozowania w miarę wzrostu zakresu | Stosuje modułowe licencjonowanie z przewidywalną rozbudową |
Czas do pierwszych wniosków | Często dłuższy w złożonych środowiskach | Zaprojektowana z myślą o szybkiej konfiguracji początkowej |
Najlepsze zastosowanie | Programy stewardship z silnym naciskiem na ład danych | Kontrole jakości i niezawodności gotowe na audyt |
Cel tego porównania jest praktyczny. Jeśli potrzebujesz dowodów audytowych, deterministycznej walidacji i monitorowania chroniącego prywatność, architektura musi to wspierać od pierwszego dnia. Jeśli tego nie robi, cała reszta to tylko dekoracja.
Finalizacja proof of concept w zakresie zgodności
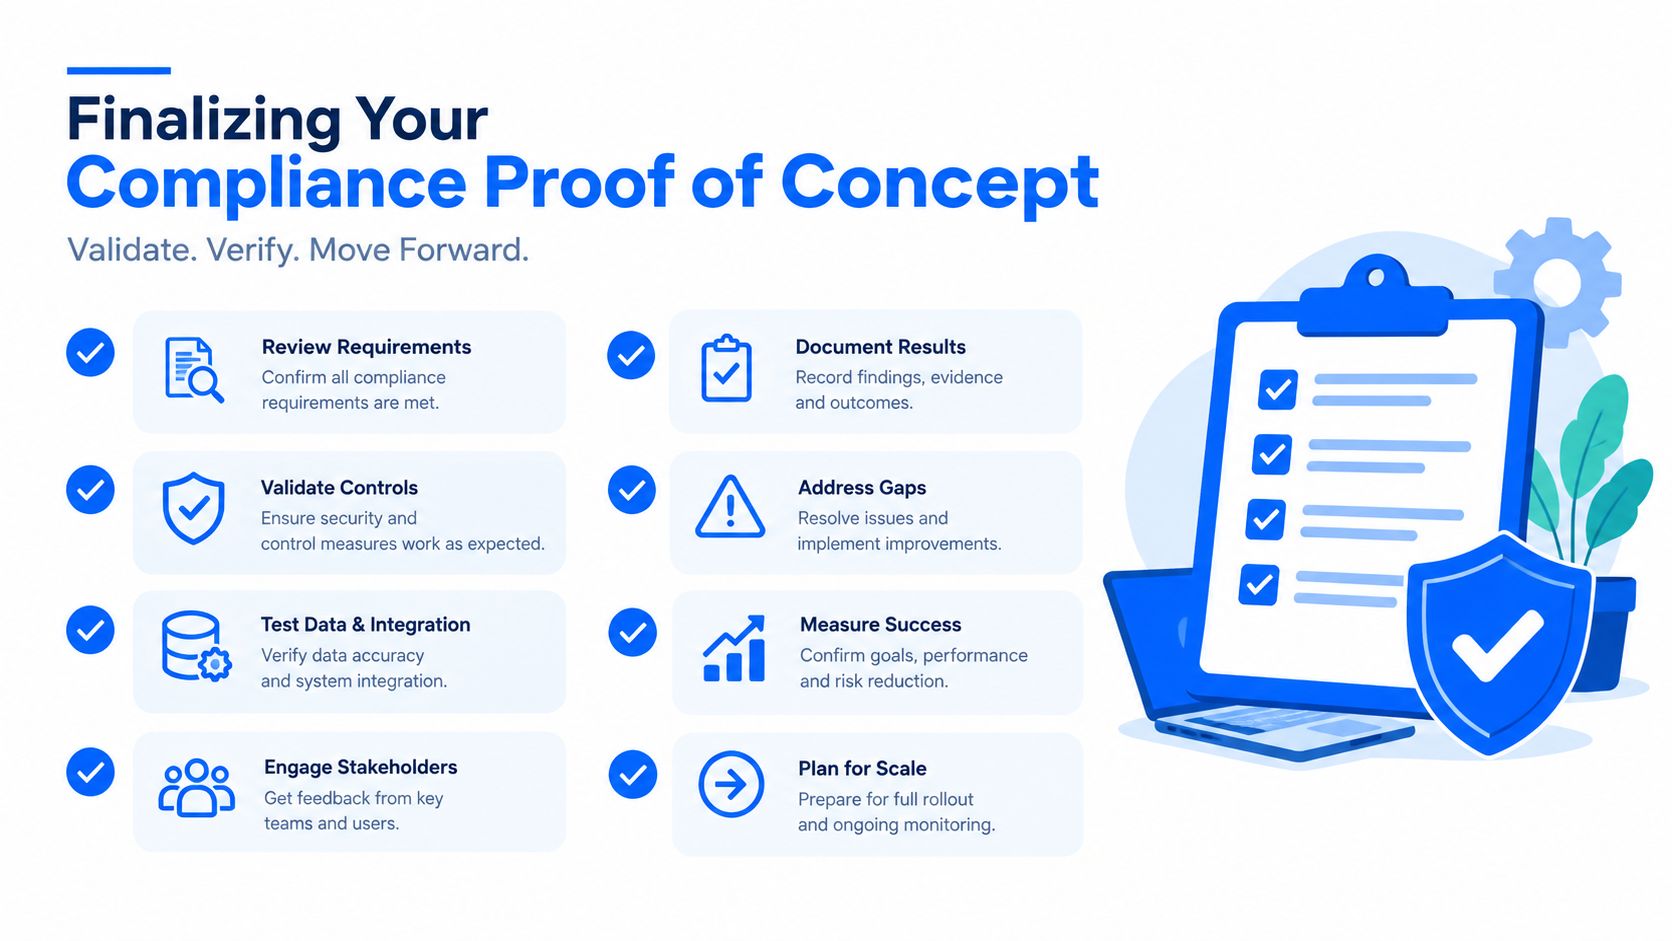
Proof of concept powinien odpowiedzieć na jedno pytanie: czy platforma potrafi udowodnić zgodność na Twoich rzeczywistych danych przy Twoich rzeczywistych uprawnieniach? Dane demonstracyjne i oczyszczone procesy niemal zawsze ukrywają rzeczywiste punkty awarii. Jedynym sposobem, by sprawdzić, czy alternatywa dla Collibra jest wystarczająco poważna na potrzeby pracy w środowisku regulowanym, jest przetestowanie jej na rzeczywistych kontrolach, rzeczywistych strumieniach danych i rzeczywistych granicach.
Co sprawdzić przed podpisaniem umowy
Zacznij od kontroli, które wywołałyby szczególną uwagę audytorów. Następnie sprawdź, czy platforma potrafi wykonywać je w sposób ciągły, automatycznie generować dowody i pokazywać wynik w tym samym środowisku, w którym znajdują się dane. Jeśli platforma wymaga specjalnego traktowania tylko po to, by zobaczyć dane, to sygnał ostrzegawczy.
Solidny POC powinien potwierdzić:
Walidację na poziomie rekordów w krytycznych zbiorach danych. Platforma musi dowodzić spełnienia reguł biznesowych na danych, które są dla Ciebie najważniejsze.
Monitorowanie terminowości na rzeczywistych strumieniach danych. Brakujące ładowania i przedwczesne dostawy powinny ujawniać się bez ręcznych kontroli.
Wykrywanie zmian schematu w strukturach produkcyjnych. Zmiany powodujące niezgodność wymagają klasyfikacji, a nie tylko powiadomienia.
Działanie z poszanowaniem uprawnień. Platforma musi respektować istniejące granice dostępu i nie wymagać szerokiej ekspozycji danych.
Gromadzenie dowodów na potrzeby przeglądu audytowego. Historia incydentów, status i trendy powinny być łatwe do pobrania.
Użyteczność dla inżynierów i interesariuszy. System musi działać dla osób, które będą go utrzymywać.
Wdrażanie jakości danych z digna ma tu znaczenie, ponieważ wdrożenie liczy się tylko wtedy, gdy zapewnia użyteczne kontrole na bieżących danych. Platforma, która dobrze wygląda w środowisku testowym, ale nie jest w stanie utrzymać ładu danych na produkcji, nie pomoże, gdy pojawią się audytorzy.
Decyduj na podstawie dowodów, a nie liczby funkcji
Właściwa macierz decyzyjna jest bezpośrednia. Jeśli narzędzie potrafi walidować, monitorować i dokumentować kontrole w Twoim środowisku, jest kandydatem. Jeśli głównie kataloguje, etykietuje i rozdziela zadania opiekunów, nadal może być przydatne, ale samo w sobie nie wystarczy jako ścisły dowód zgodności.
Najlepszy sygnał dopasowania: zespół POC potrafi wskazać działającą kontrolę, rzeczywisty incydent i bieżący artefakt bez opuszczania środowiska klienta.
Jeśli szukasz nowoczesnego podejścia do jakości danych gotowej na audyt, sprawdź, jak digna realizuje walidację, monitorowanie terminowości, śledzenie schematu i obserwowalność w Twojej własnej infrastrukturze. Odwiedź digna, aby zobaczyć, jak jej model monitorowania w bazie danych może wspierać procesy w środowiskach regulowanych bez przenoszenia danych produkcyjnych.
Aby zobaczyć, jak zmiany schematu mogą być rejestrowane jako zdarzenia podlegające ładowi danych, z dowodami strukturalnymi przechowywanymi obok danych, zapoznaj się z digna Schema Tracker.
Najczęściej zadawane pytania
Dlaczego katalog danych nie wystarcza podczas audytu regulacyjnego?
Katalog pokazuje, jakie dane istnieją, a audytor chce dowodu, że dane są poprawne, aktualne i kontrolowane. Inwentarz pól i opiekunów nie dowodzi, że rekord płatności spełnił regułę biznesową ani że strumień danych o roszczeniach dotarł na czas, dlatego wpis w katalogu jest materiałem pomocniczym, a nie samą kontrolą.
Na co zwrócić uwagę, wybierając alternatywę dla Collibra pod kątem zgodności?
Szukaj platformy, która dowodzi skuteczności kontroli, a nie tylko jej zaprojektowania. Artykuł zaleca sprawdzenie, czy waliduje ona dane tam, gdzie się znajdują, czy w sposób ciągły monitoruje terminowość i zmiany schematu wewnątrz hurtowni lub bazy danych oraz czy generuje dowody w czasie działania bez przenoszenia danych produkcyjnych do dostawcy.
Jak przekształcić kontrolę regulacyjną w regułę walidacji danych?
Zacznij od celu kontroli wyrażonego językiem biznesowym, następnie wybierz system źródłowy, zdefiniuj dokładny warunek na poziomie rekordu, ustal ścieżkę eskalacji i dołączaj dowody do każdego incydentu. Kontrola dotycząca zatwierdzonych transakcji zwykle wymaga spójności statusu, źródła, daty i identyfikatora, a nie tylko sprawdzenia, czy wartość nie jest pusta.
Co powinien weryfikować proof of concept w zakresie zgodności dla jakości danych?
Testuj na rzeczywistych kontrolach, rzeczywistych strumieniach danych i rzeczywistych uprawnieniach, a nie na danych demonstracyjnych. Artykuł wymienia sześć kontroli: walidację na poziomie rekordów w krytycznych zbiorach danych, terminowość na rzeczywistych strumieniach danych, wykrywanie zmian schematu w strukturach produkcyjnych, działanie z poszanowaniem uprawnień, gromadzenie dowodów na potrzeby audytu oraz użyteczność dla inżynierów i interesariuszy.
Jak zazwyczaj naliczane są opłaty za narzędzia do obserwowalności danych?
Ceny są zróżnicowane. Artykuł przytacza jeden model stały z pakietami za 99, 299 i 799 USD miesięcznie, które nie zmieniają się w zależności od użycia, oraz model rozliczany za użycie, w którym opłata wynosi 16 USD za monitorowaną tabelę miesięcznie przy rozliczeniu rocznym lub 24 USD na żądanie. Zaleca sprawdzenie, czy dostawcy naliczają opłaty za skalę, aktywność czy wartość.


