Platforma AI governance: kluczowe funkcje i kontrola danych
|
6
min. czyt.

Najpopularniejsza rada dotycząca platformy AI governance stawia sprawę na głowie. Zespołom zaleca się, by zaczynały od polityk, procesów akceptacji i list kontrolnych zgodnych z frameworkami, a warstwa operacyjna ma pojawić się później. W praktyce ład AI zawodzi wtedy, gdy kończy się na dokumentacji i nigdy nie dociera do danych, środowiska uruchomieniowego ani ścieżki dowodowej, która potwierdza, że mechanizmy kontrolne nadal działają po wdrożeniu.
Skuteczna platforma AI governance to nie folder ze standardami ani kolejka zgłoszeń do zatwierdzenia. To warstwa operacyjna, która utrzymuje jasną odpowiedzialność, aktualne pomiary i aktywne ścieżki eskalacji, podczas gdy modele, agenci i potoki danych nieustannie się zmieniają. Dlatego najlepsze wdrożenia przypominają nie statyczne repozytoria zgodności, lecz stale działające systemy obserwowalności powiązane z decyzjami o ryzyku.
Spis treści
Platforma AI governance na nowo
Pierwszym błędem jest traktowanie ładu AI jako czegoś, co kończy się przed uruchomieniem. AI RMF 1.0 instytutu NIST opublikowano 26 stycznia 2023 r. jako dobrowolny, międzysektorowy framework zbudowany wokół funkcji Govern, Map, Measure i Manage, a 30 marca 2023 r. dołączył do niego towarzyszący Playbook NIST AI RMF development. Ta struktura jest istotna, bo przedstawia zarządzanie AI jako ciągły model operacyjny, a nie jednorazową akceptację.
Ład AI musi przetrwać produkcję
Platforma, która jedynie przechowuje polityki, nie jest w stanie niczego udowodnić na temat zachowania systemu w działaniu. Nie pokaże, kto odpowiada za wdrożony model, jakie dane przetworzył, czy jego wyniki uległy dryfowi ani kiedy ręczna interwencja człowieka zmieniła rezultat. Prędzej czy później o to właśnie pytają regulatorzy, audytorzy i wewnętrzne zespoły ds. ryzyka, a odpowiedź wymaga dowodów opatrzonych znacznikiem czasu, a nie polityki w PDF-ie.
Praktyczna zasada: jeśli mechanizmu kontrolnego nie da się monitorować po wdrożeniu, jest on deklaracją intencji, a nie kontrolą.
Model platformy musi zapewniać przypisanie odpowiedzialności, aktualność inwentarzy, rejestrowanie incydentów, walidację danych i przechowywanie dowodów audytowych w ramach codziennej pracy. Dla zespołów międzynarodowych dobrowolny i neutralny technologicznie charakter frameworku NIST oznacza także wspólny wewnętrzny model kontroli, który sprawdza się w różnych jurysdykcjach.
Co platforma obserwowalności robi w praktyce - to ważne pytanie, bo ład AI i obserwowalność odpowiadają na ten sam typ awarii z dwóch stron. Pierwszy definiuje odpowiedzialność, druga dowodzi, co się wydarzyło. Prawdziwa platforma musi łączyć jedno i drugie.
Kluczowe funkcje nowoczesnego zarządzania AI
Cztery funkcje NIST mają znaczenie tylko wtedy, gdy platforma zamienia je w mechanizmy kontrolne działające każdego dnia. Govern oznacza odpowiedzialność, polityki i rozliczalność. Map oznacza znajomość zamierzonego celu, klasy ryzyka, użytkowników, na których system wpływa, oraz zależności. Measure oznacza testowanie zachowania udokumentowanymi metodami. Manage oznacza eskalację, usuwanie problemów i zabezpieczanie dowodów NIST AI RMF PDF.
Co platforma musi ze sobą połączyć
Dojrzały system wiąże każdy wdrożony model z jego zamierzonym celem, odpowiedzialnym właścicielem, klasyfikacją ryzyka, pochodzeniem danych (data lineage), wynikami ewaluacji, znanymi ograniczeniami i statusem działań naprawczych. Dzięki temu inwentarz AI staje się rejestrem operacyjnym, a nie arkuszem kalkulacyjnym. Bez tych powiązań zespoły nie są w stanie szybko odpowiedzieć na podstawowe pytanie: czy ten model może dalej działać w obecnym kontekście?
Pomiar jest równie ważny. Według NIST pomiar ryzyka AI może być ilościowy, jakościowy lub mieszany i powinien obejmować testy oprogramowania, ocenę wydajności, dokumentowanie niepewności, porównanie z benchmarkami oraz formalne raportowanie. W kategoriach platformy oznacza to wersjonowane rejestry, powtarzalne potoki ewaluacyjne, alerty oparte na progach i procesy przeglądu, które pozostają aktywne po wdrożeniu.
Platforma, która po uruchomieniu nigdy nie mierzy dryfu, w końcu pomyli stabilność ze szczęściem.
Telemetria produkcyjna musi obejmować sygnały, na które ład AI może zareagować, takie jak wskaźniki zastępcze dokładności, wskaźniki dryfu, awarie odporności, czas odpowiedzi i odsetek ręcznych nadpisań. Sygnały te powinny być powiązane z ustalonymi tolerancjami i procedurami eskalacji. Nie chodzi o budowanie kolejnych dashboardów, lecz o to, by każdy alert dało się przypisać do właściciela i ścieżki reakcji.
Więcej o stronie pomiarowej, w tym o tym, jak odróżnić rzeczywisty dryf modelu od zmian w danych źródłowych, przeczytasz w naszym praktycznym przewodniku po wykrywaniu dryfu modeli.
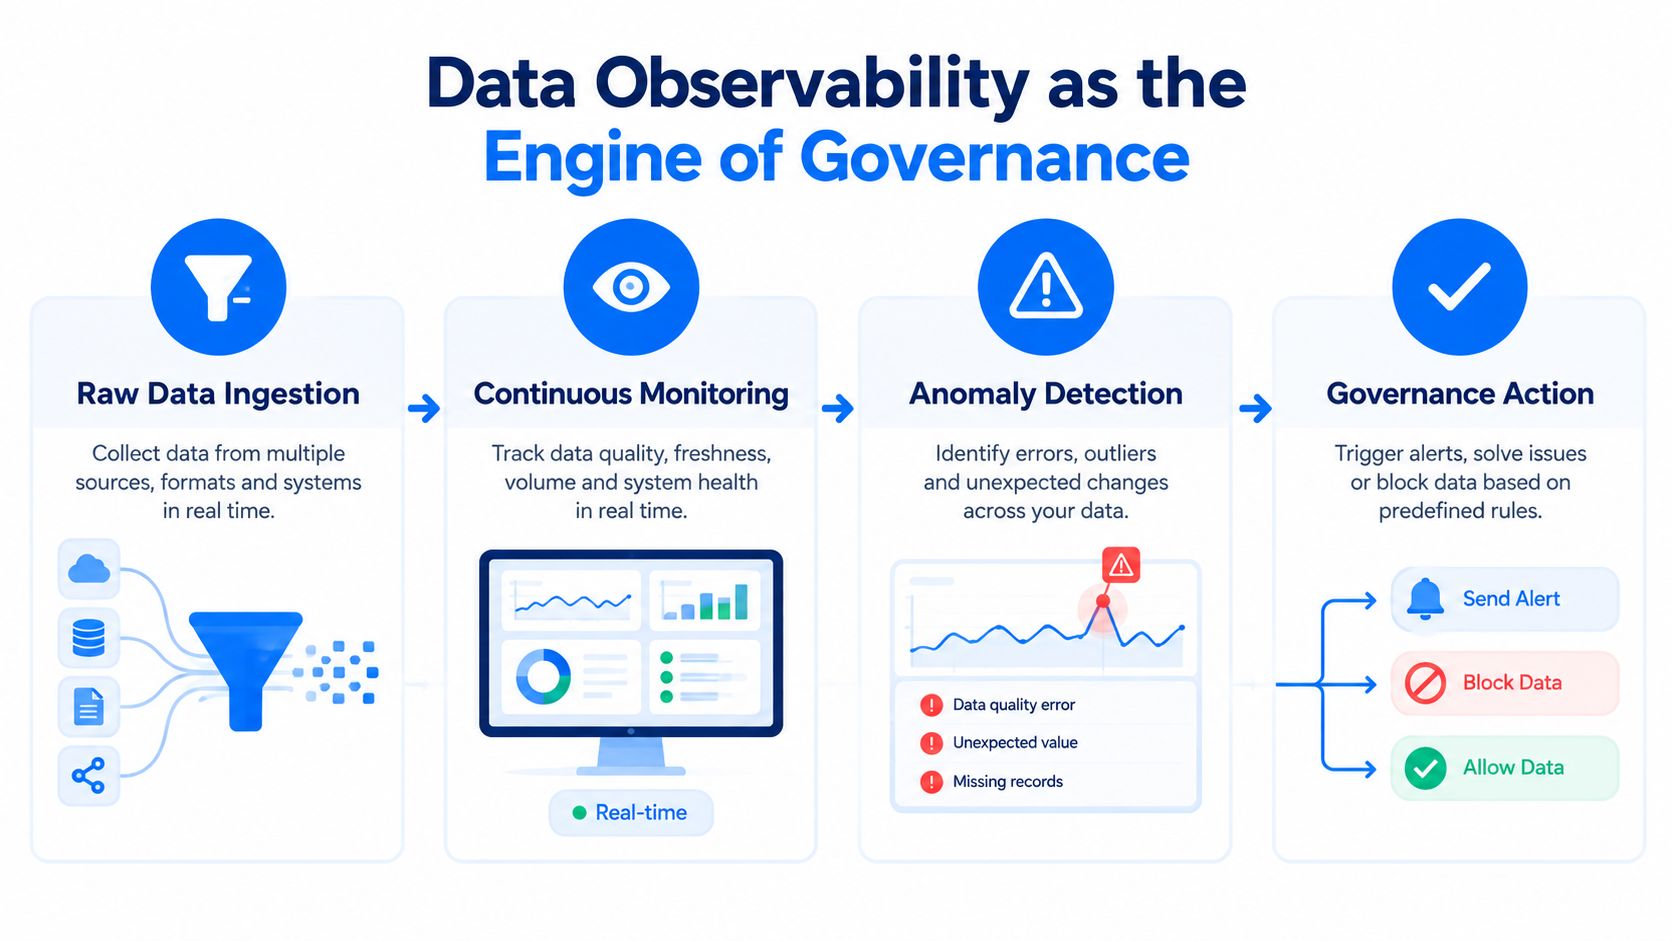
Mechanizmy obserwowalności jakości danych naturalnie wpisują się w tę warstwę, bo monitorowanie modeli bez monitorowania danych pozostawia martwy punkt. Większość awarii w działaniu zaczyna się wcześniej - w rekordach, schematach lub terminowości danych, a nie w samym algorytmie. Platforma musi widzieć jedno i drugie.
Obserwowalność danych jako silnik ładu AI
Najprościej myśleć o ryzyku modelu, przestając w pierwszej kolejności obwiniać sam model. W środowiskach regulowanych awaria często zaczyna się od danych, które go zasilają, a ujawnia się dopiero później jako błędna predykcja, wadliwa decyzja lub luka w audycie. Dlatego platformy AI governance potrzebują obserwowalności działającej w bazie danych, a nie tylko formularzy przeglądu modeli.
Dlaczego zmiany w danych źródłowych mają znaczenie
Art. 16 unijnego AI Act (aktu o sztucznej inteligencji) wymaga dokumentacji, rejestrów, monitorowania i mechanizmów kontrolnych, które pozwalają organom ocenić zgodność, a systemy wysokiego ryzyka potrzebują ponadto dokumentacji technicznej obejmującej wydajność, ograniczenia, dowody z testów i strategię monitorowania EU AI Act Article 16. Jeśli dane bazowe się zmienią, a platforma tego nie zauważy, dokumentacja się dezaktualizuje, nawet jeśli kod modelu pozostał bez zmian. To porażka ładu AI, a nie drobna niedogodność dla zespołu danych.
Praktyczne mechanizmy kontrolne są proste, ale muszą działać w sposób ciągły. Śledzenie schematów wychwytuje dodane, usunięte lub zmodyfikowane pola, zanim trafią do raportów czy modeli. Monitorowanie terminowości wykrywa brakujące ładowania, opóźnienia i anomalie w dostawach danych. Walidacja na poziomie rekordów wychwytuje naruszenia reguł biznesowych, których syntetyczne benchmarki nie ujawnią. Gdy te kontrole działają w środowisku klienta i wewnątrz bazy danych, rekordy produkcyjne pozostają na miejscu, a łańcuch dowodowy pozostaje nienaruszony.
Dlaczego wykonywanie w bazie danych zmienia model dowodowy
Ta różnica ma znaczenie w branżach regulowanych, zwłaszcza gdy trzeba udowodnić, co się wydarzyło, bez kopiowania wrażliwych danych na inną platformę. Wykonywanie w bazie danych ogranicza przenoszenie danych, zachowuje ich rezydencję i utrzymuje dowody kontrolne bliżej źródła. Zwiększa też wiarygodność ciągłej walidacji, bo kontrole działają tam, gdzie znajdują się dane, a nie na nieaktualnych wyciągach.
Niezależna analiza przytoczona przez MIT Sloan Management Review szacuje, że niska jakość danych może kosztować większość firm od 15% do 25% przychodów, przy czym tylko 3% badanych zbiorów danych mieściło się w akceptowalnym zakresie błędów, blisko 50% nowo tworzonych rekordów zawierało krytyczne błędy, a pracownicy umysłowi mogli poświęcać nawet 50% swojego czasu na rutynowe problemy z jakością danych MIT Sloan Management Review. Te liczby wyjaśniają, dlaczego ład AI musi stale obserwować rekordy operacyjne, zbiory analityczne i potoki danych.
Framework obserwowalności danych ma znaczenie, ponieważ łańcuch dowodowy musi przedstawiać dane źródłowe, wersję modelu, kontekst wdrożenia, zdarzenia monitorowania, incydenty i działania naprawcze jako jeden spójny zapis. W praktyce chroni to dokumentację zgodności przed rozminięciem się z rzeczywistością.
Zgodność regulacyjna i dowody w codziennej praktyce
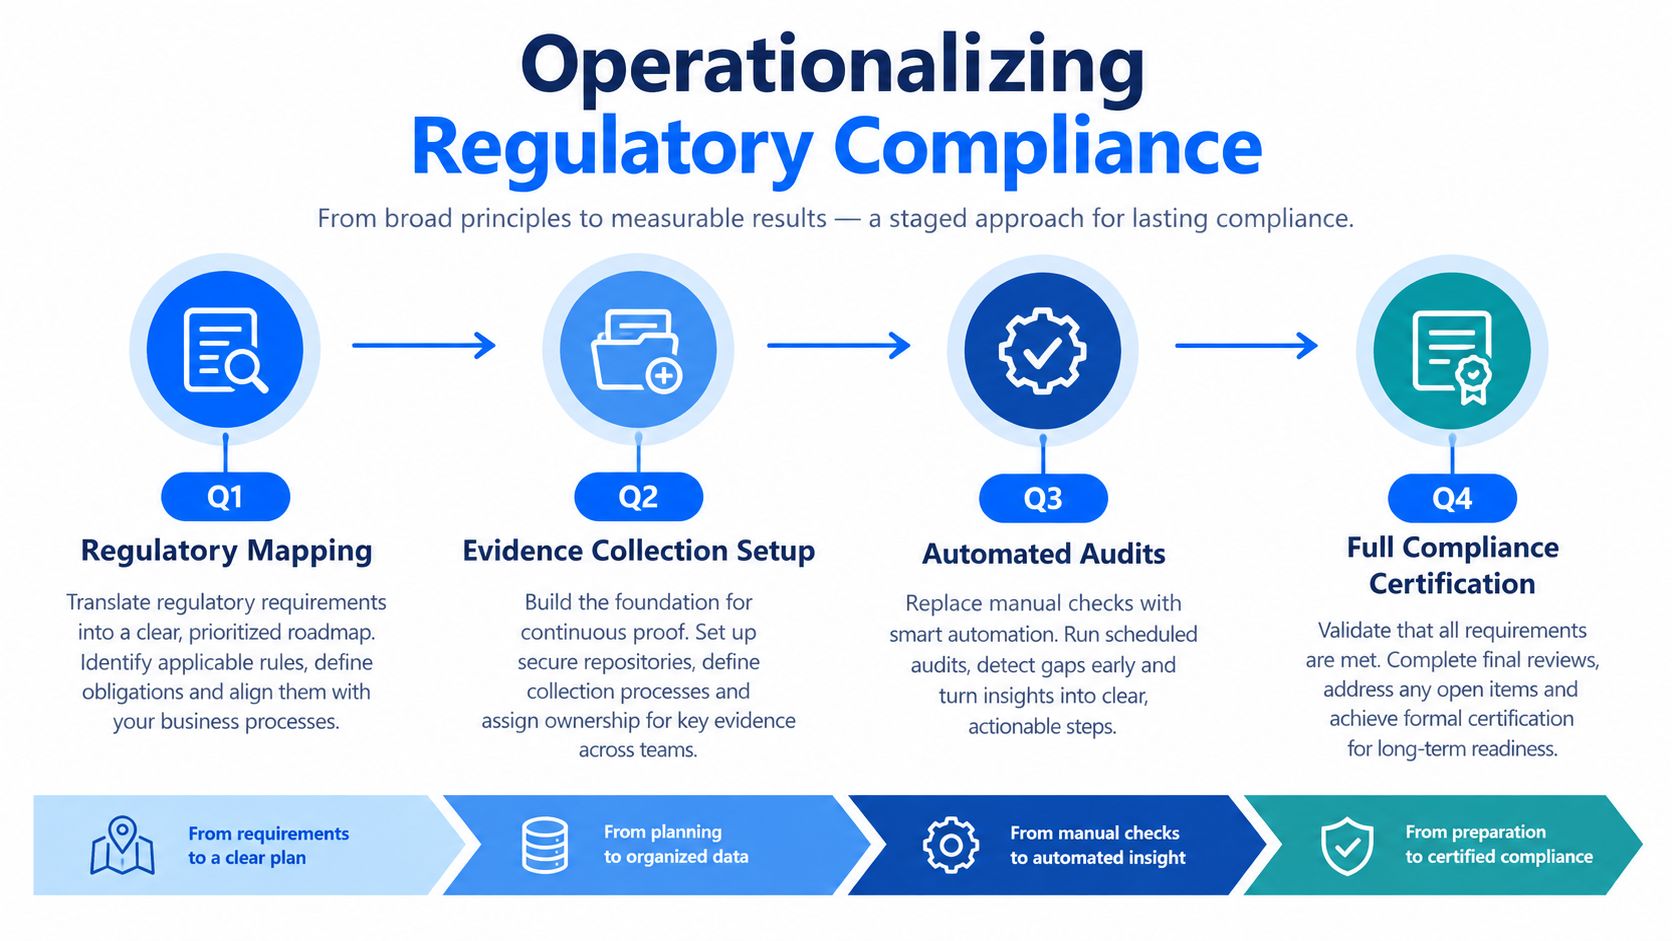
Unijny AI Act zamienia ład AI w dyscyplinę operacyjną, a nie notatkę o polityce. Akt wszedł w życie 1 sierpnia 2024 r., a jego obowiązki wprowadzane są etapami: część zaczęła obowiązywać 2 lutego 2025 r. i 2 sierpnia 2025 r., kolejne mają obowiązywać od 2 sierpnia 2026 r., 2 sierpnia 2027 r., 2 grudnia 2027 r. i 2 sierpnia 2028 r., w zależności od obowiązku i klasy systemu EU AI Act timeline. Taki harmonogram zmusza zespoły do wbudowania mechanizmów kontrolnych, ścieżek dowodowych i okien ponownej oceny bezpośrednio w platformę.
Zamień terminy w pętle kontrolne
W praktyce warto traktować każdy kamień milowy regulacji jako wyzwalacz procesu. Najpierw klasyfikacja, bo organizacja musi wiedzieć, czy system jest systemem ogólnego przeznaczenia, systemem wysokiego ryzyka, czy podlega obowiązkom w zakresie przejrzystości. Następnie platforma może powiązać tę klasę z wymaganą dokumentacją, dowodami z testów i częstotliwością przeglądów.
W przypadku systemów wysokiego ryzyka art. 10 wymaga, by zbiory danych treningowych, walidacyjnych i testowych były adekwatne, wystarczająco reprezentatywne oraz w możliwie największym stopniu wolne od błędów i kompletne z punktu widzenia zamierzonego celu EU AI Act Article 10. Platforma AI governance potrzebuje więc niezmiennych wersji zbiorów danych, zapisów pochodzenia danych, wyników testów jakości danych, w razie potrzeby analiz podgrup lub scenariuszy oraz przejrzystej historii zmian. Jednorazowa ocena nie przetrwa dryfu danych źródłowych.
Zgodność staje się krucha w chwili, gdy dowody żyją w e-mailach, arkuszach kalkulacyjnych i doraźnych eksportach.
Skuteczniejszy wzorzec to łańcuch dowodowy, który zaczyna się od danych źródłowych, a kończy na działaniu naprawczym. Każde wydanie modelu powinno zawierać wersję zbioru danych, zatwierdzone środki ograniczające ryzyko, protokół ewaluacji i status monitorowania. Każdy incydent powinien odsyłać do przypadku użycia, którego dotyczy, do poprzedzającej go zmiany w danych lub modelu oraz do decyzji podjętej przez odpowiedzialny zespół.
Zespoły, które potrzebują praktycznego sposobu, by przygotować procesy deweloperskie do przeglądu, mogą dzięki temu podejściu zadbać o gotowość audytową wcześniej w cyklu dostarczania, zanim dowody rozproszą się po różnych systemach. Korzyść to mniej poprawek, gdy zespoły ds. ładu AI i inżynierii korzystają z tej samej ścieżki kontrolnej.
Wsparcie procesów zgodności w zarządzaniu AI jest tu kluczowe, bo zgodność skaluje się tylko wtedy, gdy dowody powstają w trakcie działania, a nie są odtwarzane po fakcie. Jeśli platforma nie potrafi zachować identyfikowalności zdarzeń związanych z danymi, modelami i wdrożeniami, dokumentacja zdezaktualizuje się przed kolejnym cyklem przeglądu.
Nadzór nad agentową AI bez wąskich gardeł
Autonomiczni agenci obnażają najsłabsze ogniwo większości programów ładu AI: kolejkę zatwierdzeń. Scentralizowany organ przeglądowy poradzi sobie z kilkoma uruchomieniami modeli, ale zostaje przeciążony, gdy agenci zaczynają wywoływać narzędzia, łączyć działania w łańcuchy i zmieniać własne ścieżki wykonania. Odpowiedzią nie są kolejne spotkania, lecz lepsza kontrola w czasie działania.
Co musi obejmować ciągły nadzór
Minimalna telemetria dla systemów agentowych różni się od statycznego monitorowania modeli. Ład AI musi śledzić uprawnienia, korzystanie z narzędzi, interwencje człowieka, zmieniające się cele i dowody decyzji na kolejnych etapach procesu. Musi też odróżniać działania niskiego ryzyka, które mogą przebiegać automatycznie, od działań wymagających eskalacji.
Deloitte podaje, że tylko jedna na pięć firm ma dojrzały model zarządzania autonomicznymi agentami AI, a z badania SAP wynika, że 38% firm nie ma procesów human-in-the-loop do nadzoru nad agentami Deloitte state of AI in the enterprise. Liczby te pokrywają się z tym, co wiele zespołów platformowych widzi w praktyce: zbyt dużo zasobów przeglądowych idzie na zatwierdzanie rutynowych działań, a zbyt mało uwagi na zachowanie systemów w działaniu.
Lepszy projekt opiera się na mechanizmach kontrolnych z progami. Działania niskiego ryzyka mogą przebiegać automatycznie, dopóki mieszczą się w zatwierdzonych granicach polityki. Działania wyższego ryzyka uruchamiają przegląd przez człowieka, rejestrowanie i eskalację. Taka struktura zachowuje szybkość, nie zamieniając zespołu ds. ładu AI w permanentne wąskie gardło.
Dlaczego obserwowalność wygrywa z centralnym zatwierdzaniem
Agentowa AI szybko zmienia kontekst. Proces, który wczoraj był bezpieczny, może stać się ryzykowny, gdy zmienią się uprawnienia do narzędzia, źródło danych lub sformułowanie celu. Tradycyjne komitety zatwierdzające rzadko dostrzegają takie zmiany na czas. Obserwowalność w czasie działania je widzi, bo śledzi bieżącą konfigurację, dane wejściowe i wynikające z nich działania.
Ład AI dla agentów działa wtedy, gdy platforma potrafi pokazać, kto co zrobił, z jakimi uprawnieniami, na jakich danych i według jakiej reguły awaryjnej.
W tym miejscu obserwowalność danych przestaje być miłym dodatkiem. Jeśli agent korzysta z nieaktualnych, zniekształconych lub niekompletnych danych, wynik biznesowy może wyglądać na zamierzony, a mimo to być błędny. Monitorowanie nietypowych wyników biznesowych, zmian w terminowości danych i zmian schematów daje ładowi AI kontekst potrzebny do decyzji, czy agent powinien dalej działać.
Wdrożenie i bezpieczeństwo w branżach regulowanych
W finansach, ochronie zdrowia, telekomunikacji i sektorze publicznym miejsce wdrożenia jest częścią projektu mechanizmów kontrolnych. Jeśli platforma AI governance wymaga, by dane produkcyjne opuściły środowisko klienta, architektura od początku stoi w sprzeczności z wymogami rezydencji danych, poufności i dowodów. Bezpieczniejszy wzorzec to uruchamianie kontroli w chmurze, VPC lub centrum danych klienta.
Dlaczego przenoszenie danych zmienia profil ryzyka
Platforma, która ma dostęp do danych produkcyjnych przez zewnętrzne API lub zdalne przetwarzanie, przejmuje obciążenia regulacyjne związane z danymi, które widzi. Może to jednocześnie skomplikować przegląd bezpieczeństwa, ocenę prywatności i proces zakupowy. Wykonywanie w środowisku klienta utrzymuje natomiast wrażliwe rekordy lokalnie i zawęża zasięg potencjalnych szkód samego narzędzia do zarządzania AI.
digna to jedna z platform, które działają we własnym środowisku klienta i wykonują obliczenia w bazie danych, co odpowiada modelowi prywatnego wdrożenia wymaganemu przez wiele zespołów z branż regulowanych. Najważniejsza nie jest jednak marka, lecz wzorzec wdrożenia, bo dowody ładu AI są tylko tak wiarygodne jak system, który je zarejestrował.
Architektura powinna być też modułowa. Zespoły rzadko potrzebują wszystkich mechanizmów kontrolnych od pierwszego dnia, a wymuszanie wdrożenia całej platformy naraz może spowolnić adopcję. Licencjonowanie niezależne od wolumenu użycia sprawdza się, gdy celem jest start od jednego obszaru kontroli i rozbudowa w miarę dojrzewania programu, bez przebudowywania procesu zakupowego przy każdym nowym przypadku użycia.
Mechanizmy ochrony danych klientów mają znaczenie, bo same narzędzia do zarządzania AI mogą stać się podmiotami podlegającymi wymogom zgodności, jeśli znajdują się zbyt blisko rekordów produkcyjnych. W środowiskach regulowanych to ryzyko nie jest teoretyczne - wpływa na to, jak platforma jest wdrażana, oceniana i audytowana.
Jak zbudować mapę drogową ładu AI
Najszybszy sposób na wyjście z rozproszonego zarządzania AI to jednoczesne zajęcie się inwentarzem i telemetrią. Jeśli tylko dokumentujesz systemy, umyka ci ich zachowanie w działaniu. Jeśli tylko monitorujesz działanie, umyka ci rozliczalność, klasyfikacja i odpowiedzialność. Poważna mapa drogowa musi łączyć jedno z drugim.
Zacznij od tego, co możesz udowodnić
Zacznij od przypisania jednego właściciela do każdego przypadku użycia, a nie do każdego modelu. Następnie dla każdego przypadku użycia zapisz źródła danych, zamierzony cel, klasę ryzyka i powiązany proces biznesowy. Na tej podstawie określ, jakie dowody muszą istnieć, gdy system działa normalnie, gdy ulega dryfowi i gdy zawodzi.
Następnie dodaj mechanizmy kontrolne, które ujawniają zmiany. Monitorowanie schematów wychwytuje uszkodzenia struktury. Monitorowanie terminowości wykrywa opóźnione lub brakujące dane. Reguły walidacyjne wychwytują naruszenia reguł biznesowych. Procesy obsługi incydentów zachowują informację o tym, co się wydarzyło i kto zareagował. Te cztery elementy dają ładowi AI oparcie w faktach zamiast w odtwarzanej narracji.
Jeśli przegląd ładu AI zależy od tego, czy ludzie pamiętają, co się wydarzyło, system jest zbyt słaby, by mu ufać.
Ostatni krok to zaprojektowanie eskalacji. Problemy o niskiej wadze powinny automatycznie trafiać do właścicieli operacyjnych. Problemy o wysokiej wadze powinny wstrzymywać wdrożenie, otwierać przegląd i zabezpieczać ścieżkę dowodową. Dzięki temu ład AI pozostaje aktywny, nie stając się permanentną ręczną bramką.
Praktyczna platforma AI governance powinna pomagać zespołom utrzymywać stale aktualne inwentarze, dopasowywać mechanizmy kontrolne do regulacji i dokumentować zmiany bez przeszukiwania niepowiązanych narzędzi. Powinna też wspierać warstwę techniczną, która dowodzi, że zachowanie danych i modeli wciąż mieści się w tolerancji. To połączenie sprawia, że ład AI jest audytowalny, skalowalny i użyteczny.
Jeśli chcesz przejść od dokumentów z politykami do dowodów z działania systemów, digna daje zespołom danych warstwę obserwowalności, której potrzebuje ład AI: monitorowanie w bazie danych, śledzenie schematów, walidację i kontrolę terminowości danych w środowisku klienta. Jeśli chcesz połączyć dowody z danych z procesami zarządzania AI bez przenoszenia rekordów produkcyjnych, odwiedź digna i sprawdź, jak pasuje do Twojego stosu kontroli AI.
Najczęściej zadawane pytania
Czym jest platforma AI governance?
To warstwa operacyjna, która utrzymuje odpowiedzialność, pomiary i eskalację aktywne także po wdrożeniu, a nie folder z politykami. Wiąże każdy wdrożony model z jego zamierzonym celem, odpowiedzialnym właścicielem, klasą ryzyka, pochodzeniem danych, wynikami ewaluacji i statusem działań naprawczych, dzięki czemu zespoły mogą udowodnić, że ich mechanizmy kontrolne nadal działają na produkcji.
Jak NIST AI RMF ma się do platformy AI governance?
AI RMF 1.0 instytutu NIST, opublikowany w styczniu 2023 r., porządkuje pracę nad ryzykiem AI w cztery funkcje: Govern, Map, Measure i Manage. Platforma zamienia je w codzienne mechanizmy kontrolne - odpowiedzialność i polityki, klasyfikację ryzyka i zależności, udokumentowane testy oraz eskalację z zabezpieczeniem dowodów.
Dlaczego obserwowalność danych jest ważna dla ładu AI?
Większość awarii w działaniu zaczyna się wcześniej - w rekordach, schematach lub opóźnionych ładowaniach danych, a nie w samym modelu. Jeśli dane się zmienią i nikt tego nie zauważy, dokumentacja modelu się dezaktualizuje, choć kod pozostał bez zmian. Śledzenie schematów, monitorowanie terminowości i walidacja na poziomie rekordów utrzymują dowody w aktualnym stanie.
Czego unijny AI Act wymaga od danych treningowych i testowych?
W przypadku systemów wysokiego ryzyka art. 10 wymaga, by zbiory danych treningowych, walidacyjnych i testowych były adekwatne, wystarczająco reprezentatywne oraz w możliwie największym stopniu wolne od błędów i kompletne. W praktyce oznacza to niezmienne wersje zbiorów danych, zapisy pochodzenia danych, wyniki testów jakości danych i przejrzystą historię zmian.
Jak zespoły mogą nadzorować agentową AI, nie spowalniając jej?
Zastąpić centralną kolejkę zatwierdzeń mechanizmami kontrolnymi z progami. Działania niskiego ryzyka mieszczące się w zatwierdzonych granicach polityki przebiegają automatycznie, a działania wyższego ryzyka uruchamiają przegląd przez człowieka, rejestrowanie i eskalację. Obserwowalność uprawnień, korzystania z narzędzi, interwencji człowieka i danych wejściowych w czasie działania pokazuje, kiedy wcześniej bezpieczny proces stał się ryzykowny.


