Czym jest strategia danych i jak zbudować taką, która działa
|
6
min. czyt.

Lukę czuć, zanim ktokolwiek nazwie ją wprost. Prezentacja zarządu mówi, że firma staje się data-driven, budżet na platformę został zatwierdzony, a mimo to wciąż wracają te same pytania: który dashboard jest prawidłowy, kto odpowiada za ten zbiór danych i dlaczego raport znowu jest nieaktualny? Zwykle właśnie wtedy staje się jasne, że problemem nie jest brak narzędzi, tylko brak modelu operacyjnego.
Użyteczna odpowiedź na pytanie czym jest strategia danych jest prosta do wypowiedzenia i trudna do dobrego wdrożenia. To skoordynowane podejście, którego organizacja używa, aby nadzorować dane, zarządzać nimi, udostępniać je, chronić i czerpać z nich wartość w służbie celów biznesowych. W praktyce oznacza to decyzje o tym, kto może korzystać z danych, na jakich warunkach, przy jakich kontrolach jakości i bezpieczeństwa oraz jak dane przepływają między zespołami i systemami.
Spis treści
Dlaczego większość strategii danych zawodzi, zanim się zacznie
Jak observability i kontrole jakości przenoszą strategię do codziennej pracy
Dlaczego większość strategii danych zawodzi, zanim się zacznie
Porażka zwykle zaczyna się w sali zarządu, a nie w pipelinie. Ktoś pokazuje dopracowaną prezentację z celami, schematami architektury i kilkoma uspokajającymi zdaniami o transformacji. Miesiąc później dashboard finansowy jest nieaktualny, zespół produktowy ma własną definicję przychodu, a data engineer nadal nie potrafi powiedzieć, kto odpowiada za krytyczny zbiór danych, który przestał działać po zmianie schematu.
Dlatego strategii danych nie można traktować jak roadmapy narzędzi. Musi ona działać jako model operacyjny, który łączy priorytety biznesowe z odpowiedzialnością, standardami, pomiarem jakości, kontrolami cyklu życia, metadanymi i niezawodnym dostarczaniem danych. Jeśli nikt nie wie, kto podejmuje decyzje, gdy dane przekraczają granicę między zespołami, strategii od początku brakuje kręgosłupa.
Historia polityki danych Unii Europejskiej dobrze to pokazuje. Europejska strategia w zakresie danych traktowała dostępność danych i zaufanie jako infrastrukturę gospodarczą, a nie tylko zadanie IT, a w konsultacjach publicznych 97,2% z 806 respondentów zgodziło się, że UE potrzebuje nadrzędnej strategii danych, natomiast 91,5% poparło kierunek polityki (Europejska strategia w zakresie danych i wyniki konsultacji). To sygnał dotyczący governance, a nie narzędzi.
Praktyczna zasada: jeśli strategia nie mówi, kto jest właścicielem zbioru danych, jak mierzy się jakość i co się dzieje, gdy reguły zawiodą, to jeszcze nie jest strategia.
Najmocniejsza definicja to ta, na podstawie której zespoły mogą działać: strategia danych łączy wyniki biznesowe z zachowaniem danych. Określa, które dane mają znaczenie, jak powinny się zachowywać i jakie dowody potwierdzają, że nadal tak się dzieje. Wyraźnym sygnałem ostrzegawczym są organizacje, które wciąż budują środowiska bogate w dane, ale ubogie w informacje, bo tak właśnie kończy się strategia, która zatrzymuje się na ambicjach i nigdy nie dochodzi do odpowiedzialności.
Kluczowe elementy nowoczesnej strategii danych
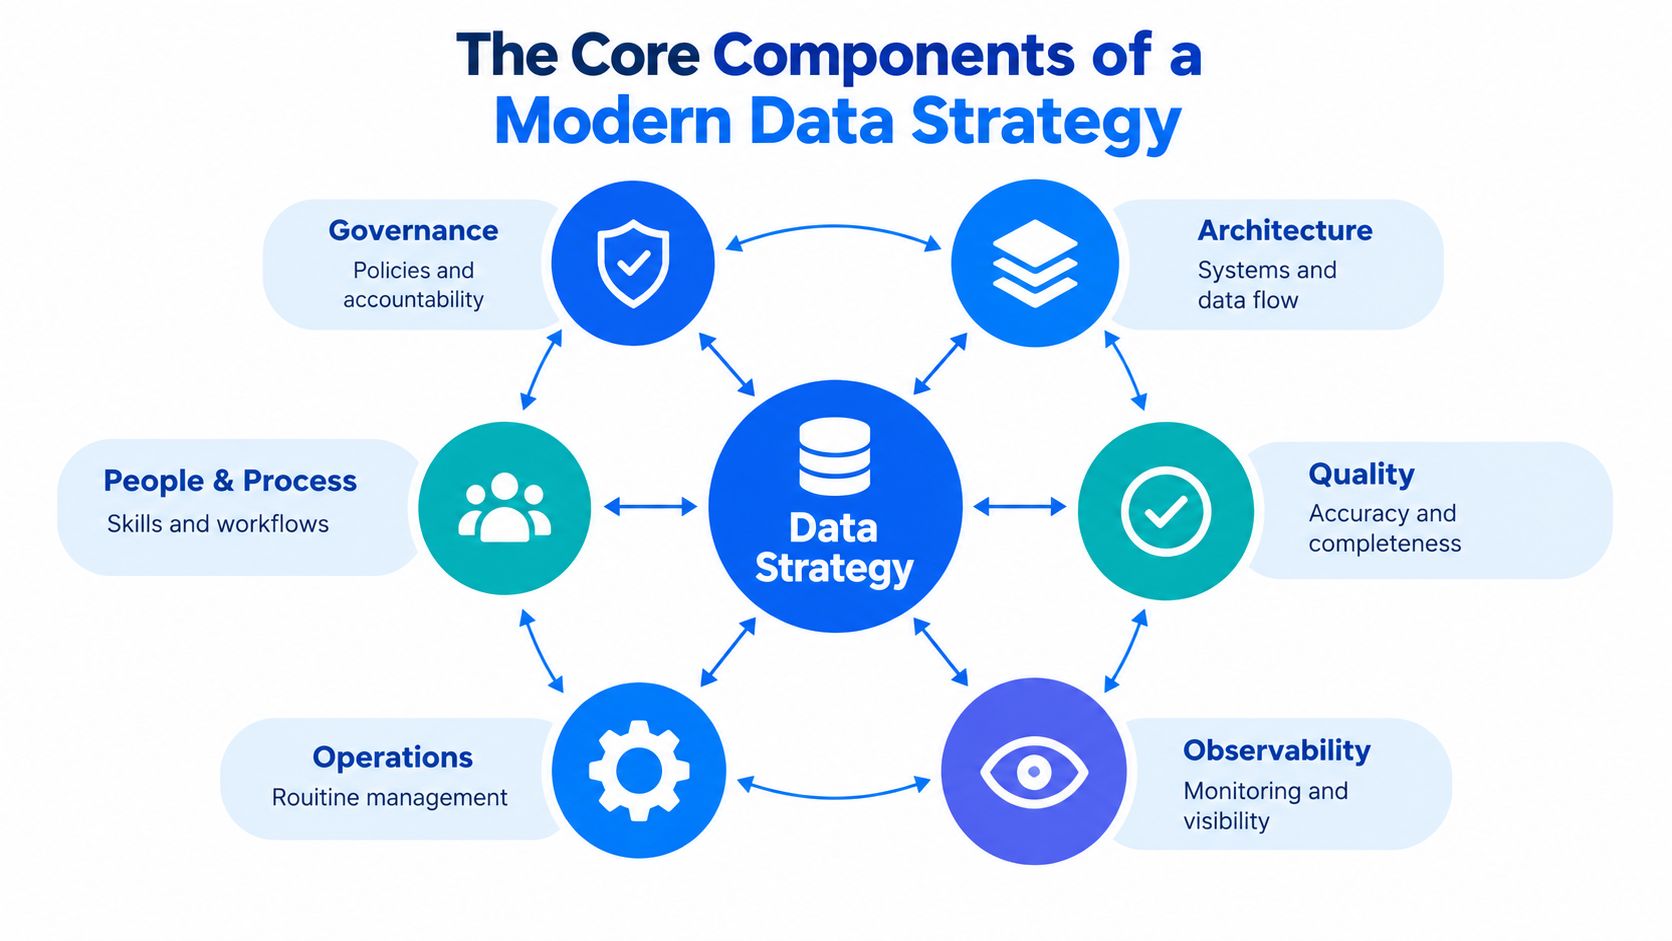
Warto pomyśleć o mieście. Drogi, sygnalizacja świetlna, inspekcje, plany zagospodarowania, ekipy utrzymaniowe i mieszkańcy pełnią różne funkcje, ale miasto działa tylko wtedy, gdy te elementy wzajemnie się wspierają. Nowoczesna strategia danych działa tak samo, ponieważ governance, architektura, jakość, observability, operacje oraz ludzie i procesy muszą być ze sobą zgrane.
Governance i architektura ustalają zasady ruchu
Governance to plan zagospodarowania przestrzennego. Określa prawa decyzyjne, odpowiedzialność i zasady, dzięki czemu organizacja wie, kto może zatwierdzić dostęp, kto jest właścicielem zbioru danych i jakie warunki obowiązują. Architektura to sieć dróg. Określa, gdzie dane się znajdują, jak się przemieszczają i jak uzyskuje się do nich dostęp w hurtowniach, data lake'ach, systemach operacyjnych i pipeline'ach AI.
Ma to znaczenie, bo strategia bez architektury staje się dokumentem z zasadami, który nigdzie nie prowadzi. Strategia bez governance staje się stertą decyzji infrastrukturalnych bez właściciela i bez ścieżki eskalacji. Jedno potrzebuje drugiego.
Jakość, observability i operacje sprawiają, że system jest użyteczny
Jakość to standard inspekcji. Mówi każdemu zbiorowi danych, co znaczy „dobry”, a ujęcie jakości przez NIST jest tu przydatne, bo traktuje dokładność, stronniczość, aktualność, kompletność, istotność i spójność jako odrębne czynniki, a nie jeden ogólny wynik (NIST quality factors and control context.pdf)). Observability to system zarządzania ruchem: pokazuje, co dzieje się teraz, i wcześnie ujawnia odchylenia. Operacje to ekipa utrzymaniowa: zamieniają zasady w powtarzalną pracę.
Na poziomie ludzi i procesów większość strategii albo się utrwala, albo rozmywa. Potrzebni są wskazani właściciele, jasne zachęty, ścieżki eskalacji i na tyle wspólny język, by analitycy, inżynierowie i biznes mogli rozmawiać o tym samym zbiorze danych bez nieporozumień. Nawet konkretny punkt odniesienia, taki jak architektura systemów danych, działa tylko wtedy, gdy te ludzkie zasady również są jasno określone.
Gdy odpowiedzialność jest niejasna, zespoły zaczynają kompensować braki na własną rękę. Tak jedna grupa tworzy własną definicję, druga buduje obejście, a trzecia całkowicie przestaje ufać liczbom.
Częste błędne przekonania, które podkopują strategię danych
Zespół danych kupuje lakehouse, narzędzie do governance albo platformę AI i nazywa to strategią. W rzeczywistości kupił moc przerobową, a nie odpowiedzialność.
Nowoczesna platforma może dobrze przechowywać, przesyłać i przetwarzać dane, a mimo to nie dawać jasnej odpowiedzi, kto odpowiada za jakość, kto zatwierdza ponowne wykorzystanie danych i jak eskaluje się awarie. Definicja MIT CISR jest bliższa prawdy: strategia danych to zintegrowana koncepcja tego, jak dane umożliwiają i kształtują strategię biznesową, więc na pierwszym miejscu jest wynik biznesowy, a nie wybór platformy.
Metryki tworzą trzecią pułapkę. Zielone kafelki na ekranie monitoringu nie dowodzą, że zbiór danych jest wiarygodny dla konkretnego przypadku użycia. Pokazują jedynie, że wąski zestaw kontroli przeszedł pomyślnie w danym momencie.
Jednorazowy projekt czyszczenia danych rodzi czwarte błędne przekonanie. Zbiór danych może być czysty w piątek i uszkodzony w poniedziałek, jeśli zmieni się system źródłowy, dostawa się spóźni albo pole zostanie bez ostrzeżenia użyte do innego celu.
Najtrwalszym błędem jest mylenie czyszczenia z kontrolą. Silne strategie danych przypisują odpowiedzialność, wskazują najważniejsze zbiory danych, określają, jak każdy z nich jest mierzony, i przechowują dowody, że kontrole nadal działają. Bez takiego modelu operacyjnego zespoły wciąż gaszą te same pożary, z tymi samymi ludźmi, tymi samymi wyjaśnieniami i tymi samymi nierozwiązanymi błędami na poziomie zbiorów danych.
Jak zbudować strategię danych, która naprawdę działa
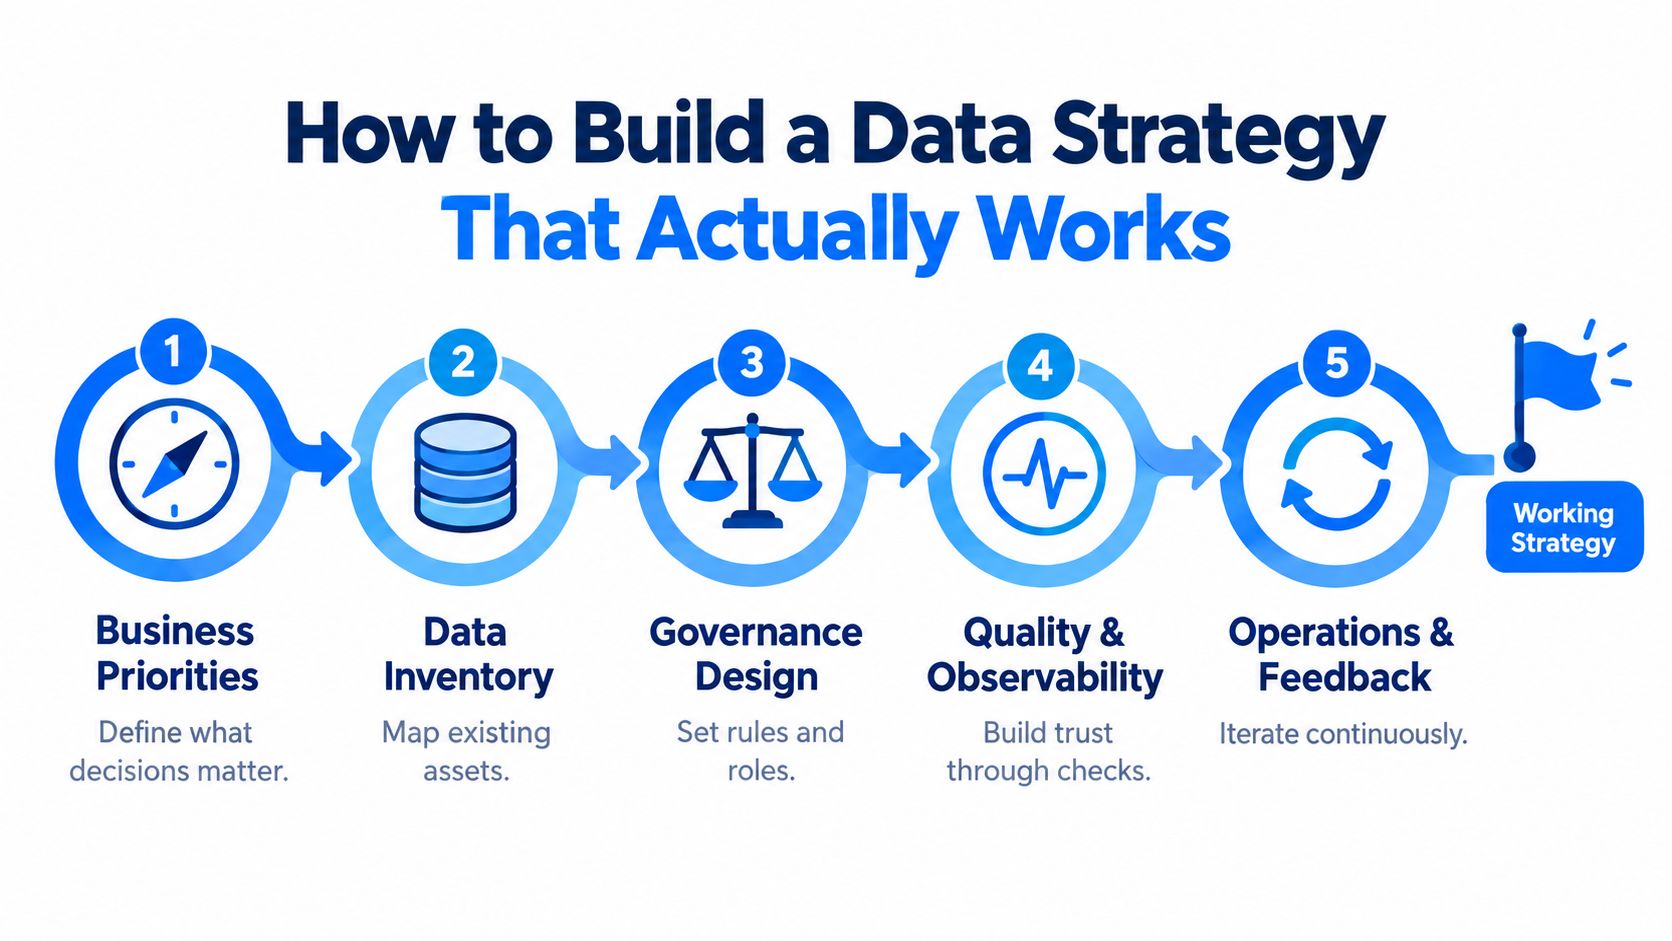
Użyteczna strategia danych zaczyna się od decyzji biznesowej, a nie od katalogu zasobów. Warto zapytać, które decyzje organizacja chce podejmować lepiej, szybciej lub z mniejszym ryzykiem, bo to one wskazują, które zbiory danych zasługują na uwagę. Jeśli zespół nie potrafi nazwać tych decyzji, nie potrafi też ustalić priorytetów dla danych.
Następnie trzeba zawęzić zakres do niewielkiego portfolio krytycznych zbiorów danych. Odpowiedzialność powinna spoczywać na menedżerze, który odpowiada za powiązany wynik biznesowy, a model operacyjny powinien dokumentować wymagane dane, akceptowalną jakość, znane luki i zasoby potrzebne do utrzymania całości. Taki poziom konkretu powstrzymuje zespoły przed próbą objęcia governance wszystkiego i kieruje wysiłek tam, gdzie awaria ma realny koszt biznesowy.
Dla każdego krytycznego zbioru danych należy prostym językiem zapisać podstawy:
Wskazany właściciel: osoba odpowiedzialna za wynik biznesowy.
Docelowi odbiorcy: zespoły, które polegają na tym zbiorze danych.
Oczekiwania serwisowe: co w tym przypadku użycia oznacza „dostępny” i „użyteczny”.
Wymiary jakości: które reguły są tu istotne.
Terminy dostaw: kiedy dane muszą dotrzeć, aby pozostały przydatne.
Kontrole schematu: jakie zmiany strukturalne powinny uruchamiać przegląd.
Potem tę listę trzeba przekształcić w działający model operacyjny. Zespół platformy, liderzy governance i właściciele biznesowi powinni patrzeć na ten sam zestaw strategicznych zbiorów danych, zamiast spierać się o abstrakcyjne standardy korporacyjne, których nikt nie jest w stanie utrzymać. Strategia działa, gdy kształtuje codzienne decyzje, a nie tylko slajdy na spotkaniach.
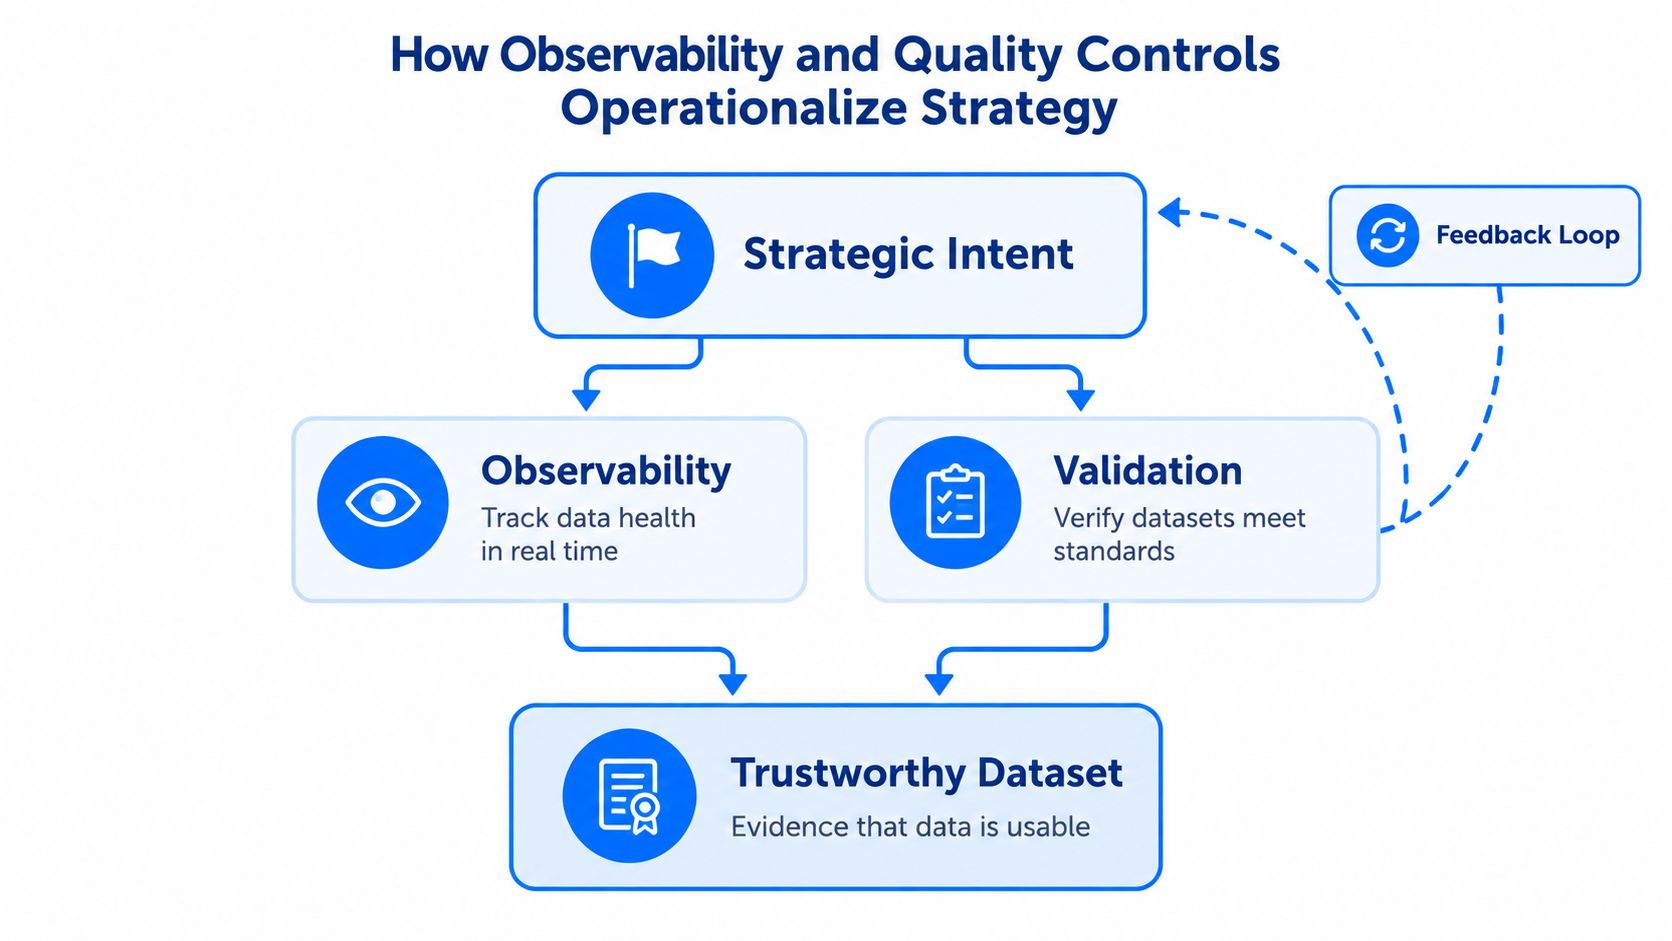
Pomoże praktyczny przykład. digna monitoruje zachowanie danych, waliduje rekordy, śledzi terminowość dostaw i wykrywa zmiany schematu we własnym środowisku klienta. Narzędzie jest sprawą drugorzędną. Liczy się pętla między zasadą a dowodem: dowody muszą wracać do przeglądów strategii, aby kierownictwo widziało, czy kontrole działają, czy są tylko udokumentowane.
Dlaczego gotowość na AI podnosi stawkę
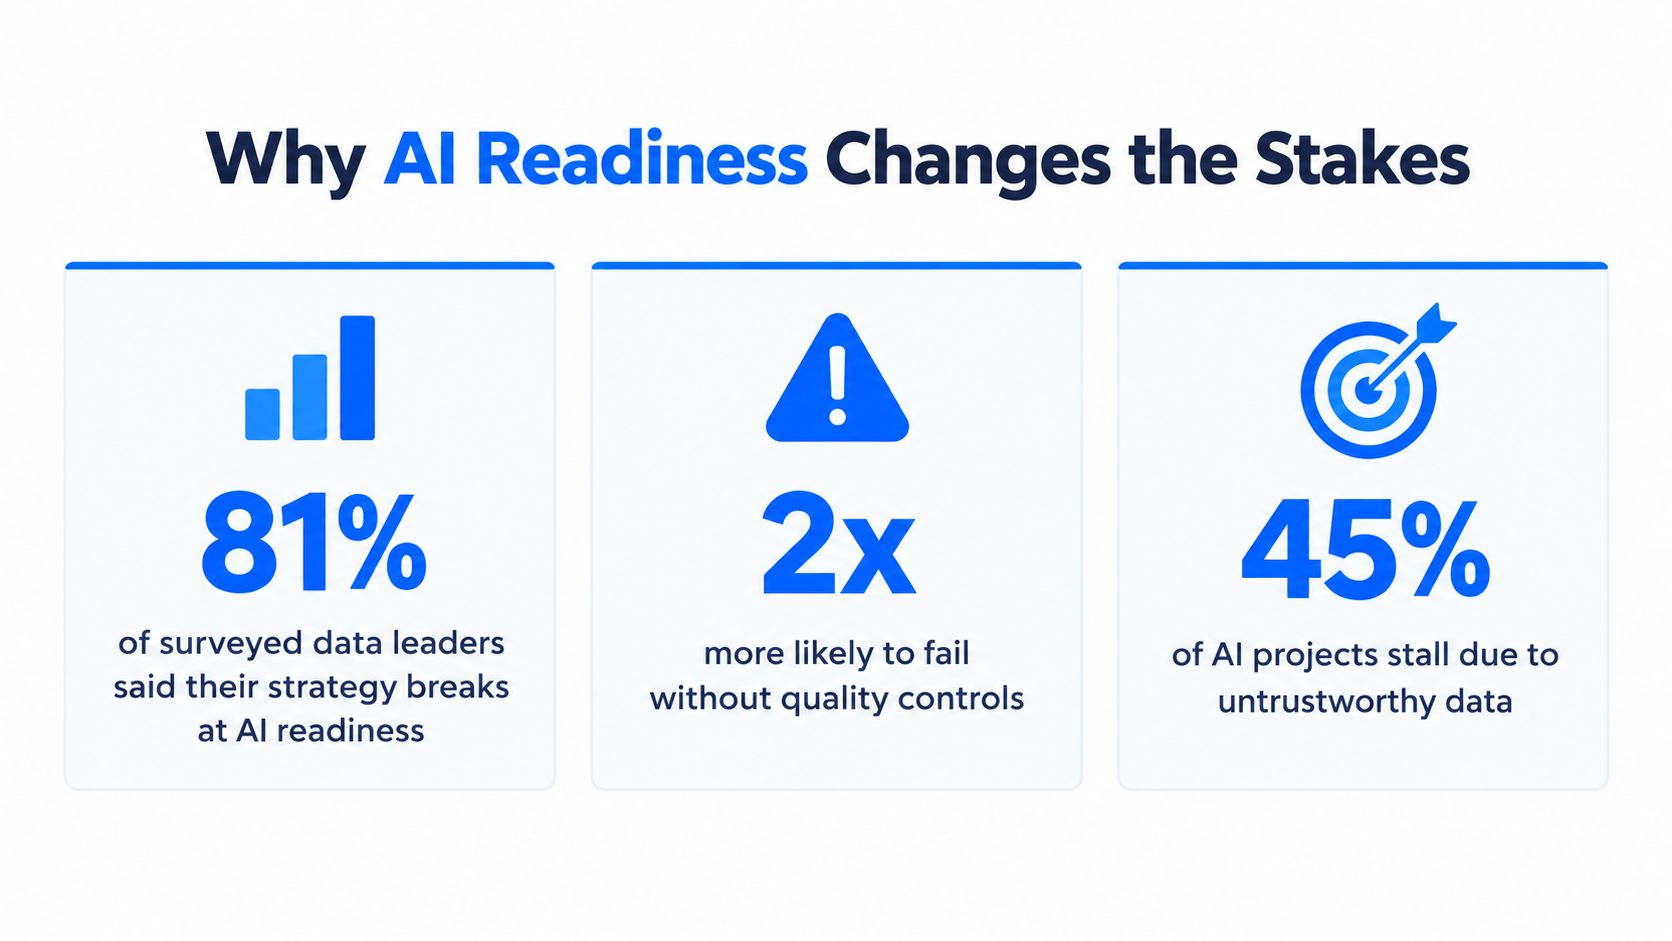
AI obnaża słabą strategię szybciej niż raportowanie. IBM ustalił, że 81% ankietowanych liderów danych uważało swoją strategię danych za zintegrowaną z roadmapą technologiczną i inwestycjami w infrastrukturę, ale tylko 26% było przekonanych, że ich dane mogą wesprzeć nowe źródła przychodów oparte na AI (IBM research on AI readiness and strategy). Ta luka jest ostrzeżeniem. Integracja z roadmapą nie oznacza, że dane są gotowe na AI.
Według osobnego badania KPMG 62% organizacji uznało niewystarczające data governance za główne wyzwanie związane z danymi, które ogranicza inicjatywy AI (KPMG o data governance i AI). To nie przemawia za kolejnym projektem platformowym. Przemawia za innym standardem: każdy przypadek użycia AI potrzebuje dowodów, że bazowy zbiór danych jest kompletny, dokładny, aktualny, stabilny strukturalnie, autoryzowany i udokumentowany.
Gotowość na AI to kwestia zbiorów danych, a nie hasło platformy
Platforma może być nowoczesna, a mimo to zawieść w przypadku użycia AI, jeśli dane wejściowe są niespójne lub źle zarządzane. Certyfikacja musi odbywać się na poziomie zbioru danych i dla konkretnego wyniku. Model wykrywania nadużyć, asystent obsługi klienta i proces prognozowania potrzebują różnych dowodów, nawet jeśli działają na tym samym stacku.
To przesuwa pytanie z „Czy mamy platformę AI?” na „Czy potrafimy stale udowadniać, że ten zbiór danych nadaje się do tego przypadku użycia?”. W jednym zbiorze danych najważniejsza może być świeżość i lineage. W innym o tym, czy można zaufać modelowi, mogą decydować reguły walidacji i stabilność schematu. Strategia staje się realna dopiero wtedy, gdy te różnice są wyraźnie nazwane.
Przydatny test: jeśli zespół AI nie potrafi wskazać dokładnych kontroli, które utrzymują zbiór danych w stanie przydatności do celu, od modelu oczekuje się zaufania do dowodów, których nie ma.
Dane gotowe na AI należy traktować jako kontrolowany zasób, a nie statyczną etykietę. Narzędzia takie jak digna pomagają monitorować zachowanie na poziomie zbioru danych, czyli tam, gdzie rozstrzyga się gotowość.
Jak observability i kontrole jakości przenoszą strategię do codziennej pracy
Strategia staje się realna, gdy ktoś potrafi pokazać dowody. Observability i walidacja to warstwa dowodowa: zamieniają zasady w widoczne zachowanie zbiorów danych. Bez nich kierownictwo może jedynie liczyć, że kontrole działają. Dzięki nim widać, czy zbiór danych jest zdrowy, dryfuje, jest opóźniony czy uszkodzony.
Cztery kontrole wykonują większość pracy
Wykrywanie anomalii uczy się normalnego wzorca zbioru danych i sygnalizuje nietypowe zachowanie, bez konieczności ręcznego pisania przez inżynierów reguły dla każdego przypadku brzegowego. Monitorowanie terminowości sprawdza oczekiwane czasy dostaw, dzięki czemu brakujące, zbyt wczesne i spóźnione ładowania nie pozostają ukryte, dopóki użytkownik się nie poskarży. Walidacja danych egzekwuje reguły biznesowe na poziomie rekordu, czyli dokładnie to, czego potrzeba, gdy liczy się audytowalność. Śledzenie schematu wychwytuje dodane i usunięte kolumny oraz zmiany typów danych, zanim zepsują one pracę odbiorców downstream.
Także europejskie regulacje dotyczące danych sprawiają, że trudniej to ignorować. Akt w sprawie zarządzania danymi wszedł w życie 23 czerwca 2022 r. i zaczął obowiązywać po 15-miesięcznym okresie przejściowym we wrześniu 2023 r., natomiast Akt w sprawie danych UE wszedł w życie 11 stycznia 2024 r. i obowiązuje od 12 września 2025 r. (unijne przepisy o danych i terminy). Dzięki temu dostęp, struktury udostępniania, odpowiedzialność i dowody stają się częścią modelu operacyjnego, a nie opcjonalnymi dodatkami.
Dobrym przykładem jest krytyczny zbiór danych finansowych. Zmiana schematu dodaje pole, raport downstream zaczyna się wysypywać, opóźniona dostawa sprawia, że sprawozdanie regulacyjne staje się nieaktualne, a nietypowy ruch kluczowego wskaźnika przez kilka dni pozostaje niezauważony. Spójne rozwiązanie observability wcześniej ujawniłoby każdy z tych problemów, przypisało odpowiedzialność i zachowało ślad potrzebny do wyjaśnienia, co się stało.
Dla zespołów, które potrzebują tej warstwy kontroli w praktyce, data observability jest dyscypliną łączącą alerty, walidację i odpowiedzialność w jedną pętlę.
Jak mierzyć, czy strategia działa
Strategia bez pomiaru to tylko lista preferencji. Właściwe KPI powinny łączyć dowody na poziomie zbiorów danych z wynikami biznesowymi i robić to warstwowo, aby kierownictwo mogło ocenić, czy problem jest techniczny, organizacyjny czy finansowy.
Warstwa | Przykładowe KPI | Co to potwierdza |
|---|---|---|
Niezawodność danych | Terminowość dostaw, czas rozwiązywania anomalii, wyprzedzenie w wykrywaniu zmian schematu | Kontrole wychwytują problemy na tyle wcześnie, by miało to znaczenie |
Zaufanie i wykorzystanie | Zaufanie interesariuszy, korzystanie z dashboardów, mniej doraźnych próśb o czyszczenie danych | Ludzie polegają na danych, zamiast odtwarzać je ręcznie |
Ryzyko i zgodność | Dostępność dowodów audytowych, terminowość sprawozdań regulacyjnych, odsetek certyfikowanych danych wejściowych modeli | Strategia wspiera nadzór i decyzje, których można bronić |
Wyniki biznesowe | Niezawodność raportowania, niższe koszty incydentów, gotowość przypadków użycia AI | Strategia usprawnia pracę, na której biznesowi naprawdę zależy |
Najlepszy zestaw metryk jest dopasowany do zbioru danych i jego przypadku użycia. Dane wejściowe modelu wymagają innych dowodów niż sprawozdanie regulacyjne, a dashboard dla klientów innych niż zamknięcie miesiąca w finansach. Dlatego zestaw metryk powinien być blisko portfolio krytycznych zbiorów danych, a nie w ogólnej karcie wyników, która ładnie wygląda, ale niewiele mówi.
Praktyczne podejście do metryk niezawodności w tym kontekście przedstawia artykuł jak mierzyć niezawodność, który uczy właściwej dyscypliny, nawet jeśli zestaw narzędzi później się zmieni.
Podsumowanie i od czego zacząć
Działająca strategia danych to model operacyjny oparty na odpowiedzialności, dowodach i informacji zwrotnej. Łączy priorytety biznesowe z krytycznymi zbiorami danych, wskazuje odpowiedzialnych właścicieli, dokumentuje oczekiwania dotyczące jakości i terminowości oraz dzięki ciągłym kontrolom dowodzi, że zabezpieczenia nadal działają.

Warto zacząć od trzech zbiorów danych najważniejszych dla decyzji w organizacji. Należy wskazać właścicieli, zapisać obecne oczekiwania i wdrożyć podstawowe observability oraz walidację, aby kierownictwo widziało dowody, a nie slajdy. Jeśli ten proces wydaje się trudny, właśnie o to chodzi: strategia ma znaczenie tylko wtedy, gdy zmienia sposób, w jaki dane są prowadzone na co dzień.
Aby w praktyce przekształcić strategię danych w model operacyjny, warto sięgnąć po digna, która pozwala zespołom monitorować zachowanie danych, walidować rekordy, śledzić terminowość dostaw i wykrywać zmiany schematu we własnym środowisku. Na stronie digna można zobaczyć, jak ta warstwa dowodowa może wspierać krytyczne zbiory danych, gotowość na AI i governance, nie zamieniając strategii w kolejną prezentację.
Aby zdecydować, które pola w tych krytycznych zbiorach danych jako pierwsze zasługują na najściślejsze kontrole, pomocny będzie nasz przewodnik po krytycznych elementach danych.
Najczęściej zadawane pytania
Czym jest strategia danych?
Strategia danych to skoordynowane podejście, w którym organizacja zarządza danymi, nadzoruje je, udostępnia, chroni i czerpie z nich wartość zgodnie z celami biznesowymi. W praktyce określa, kto może korzystać z danych, przy jakich kontrolach jakości i bezpieczeństwa oraz jak dane przepływają między zespołami i systemami.
Dlaczego większość strategii danych zawodzi?
Najczęściej dlatego, że traktuje się je jak roadmapę narzędzi, a nie model operacyjny. Dopracowana prezentacja wymienia cele i architekturę, ale nikt nie odpowiada za krytyczne zbiory danych, jakość nie jest mierzona, a gdy zmiana schematu lub opóźniona dostawa psuje raport, brakuje ścieżki eskalacji.
Jakie są kluczowe elementy strategii danych?
Sześć elementów musi do siebie pasować: governance, architektura, jakość, observability, operacje oraz ludzie i procesy. Governance ustala prawa decyzyjne, architektura określa, gdzie dane się znajdują i jak przepływają, jakość definiuje, co znaczy dobre, observability wychwytuje odchylenia, operacje zamieniają zasady w rutynę, a wskazani właściciele zapewniają trwałość.
Jak zacząć budowę strategii danych?
Punktem wyjścia są decyzje biznesowe, które mają się poprawić. Następnie warto wybrać niewielkie portfolio krytycznych zbiorów danych, najlepiej trzy najważniejsze dla decyzji. Dla każdego należy zapisać właściciela, odbiorców, oczekiwania serwisowe, wymiary jakości, terminy dostaw i kontrole schematu, a potem wdrożyć podstawowe observability i walidację.
Jak zmierzyć, czy strategia danych działa?
Za pomocą KPI na czterech poziomach: niezawodność danych, zaufanie i wykorzystanie, ryzyko i zgodność oraz wyniki biznesowe. Przykłady to terminowość dostaw, czas rozwiązywania anomalii, mniej doraźnych próśb o czyszczenie danych, dostępność dowodów audytowych i gotowość przypadków użycia AI, zawsze w odniesieniu do konkretnych krytycznych zbiorów danych.


