Was ist Data Compliance und warum sie jetzt so wichtig ist
|
6
min. Lesezeit

Was ist Data Compliance? Es ist die disziplinierte Praxis des Umgangs mit Daten gemäß Gesetzen, Vorschriften, Standards und vertraglichen Verpflichtungen, mit dem nachweisbaren Beleg, dass diese Verpflichtungen erfüllt wurden. In der Praxis bedeutet dies, dass Ihre Organisation nachweisen kann, wohin Daten geflossen sind, wer sie berührt hat, was geändert wurde und warum die Kontrollen gegriffen haben.
Sie sind wahrscheinlich hier, weil jemand nach Beweisen gefragt hat, nicht nach Richtlinien. Ein Regulator, Auditor, Kunde oder ein internes Risikoteam möchte Belege für einen bestimmten Datensatz, und die Antwort ist in Tickets, Posteingängen und halbfertigen Tabellenkalkulationen vergraben. Aus diesem Grund ist Data Compliance zu einem täglichen operativen Problem für Dateningenieure, Analytics-Ingenieure und Governance-Teams geworden, und nicht nur zu einer nachträglichen rechtlichen Überprüfung.
Inhaltsverzeichnis
Wie sich Data Compliance von Governance und Qualität unterscheidet
Wichtige Vorschriften und Frameworks, auf die Sie stoßen werden
Die praktischen Kontrollen, die Compliance überprüfbar machen
Wie Observability und In-Database-Validierung das Compliance-Risiko senken
Eine Enterprise-Compliance-Checkliste, die Sie tatsächlich nutzen können
Warum Data Compliance jetzt ein Engineering-Problem ist
Ein Regulator bittet um Belege für einen bestimmten Datensatz, und das Team beginnt, E-Mail-Verläufe zu durchsuchen, um zu rekonstruieren, was passiert ist. Dieses Fehlerszenario ist weit verbreitet, da die Compliance-Arbeit in Systemen, Protokollen, Katalogen und dem Pipeline-Verhalten stattfindet und nicht in einer PDF-Datei im Ordner der Rechtsabteilung liegt.
Die Einsätze sind nicht mehr abstrakt. Datenschutzgesetze gelten mittlerweile für 6,3 Milliarden Menschen oder 79 % der Weltbevölkerung, und die Durchsetzung der DSGVO hat seit 2018 zu kumulierten Bußgeldern von mehr als 7,1 Milliarden Euro geführt. Allein im Jahr 2025 verhängten die Regulierungsbehörden DSGVO-Strafen in Höhe von rund 1,2 Milliarden Euro, was ein klares Signal dafür ist, dass Compliance-Lücken für Unternehmen, die in wichtigen Märkten tätig sind, zu messbaren finanziellen Risiken werden können.
Die operative Belastung ist ebenso real. Compliance-Experten verbringen mittlerweile durchschnittlich 9,5 Stunden pro Woche mit Compliance-bezogenen Aufgaben, verglichen mit 8,1 Stunden im Jahr 2023, und fast 70 % der Dienstleistungsunternehmen müssen die Einhaltung von mindestens sechs Sicherheits- und Datenschutz-Frameworks nachweisen. Das ist kein Papierkram-Problem. Das ist ein kontinuierlicher Engineering-Aufwand.

Was sich für Datenteams ändert
Für ein Datenplattform-Team bedeutet Compliance, dass die Plattform Fragen beantworten muss wie: „Wer hat auf diese Daten zugegriffen?“, „Welcher Zweck wurde genehmigt?“ und „Können Sie beweisen, dass die Aufbewahrungsfristen eingehalten wurden?“ Wenn die Antwort davon abhängt, dass sich eine Person an einen alten Prozess erinnert, ist die Kontrolle schwach, selbst wenn die Richtlinie stark ist.
Die sauberste Herangehensweise an das Thema gliedert sich in fünf Teile: Definition, Umfang, Vorschriften, Kontrollen und eine praktische Checkliste. Diese Reihenfolge ist wichtig, da Teams oft versuchen, ein Tool zu kaufen, bevor sie überhaupt verstehen, was sie eigentlich beweisen müssen.
Praktische Regel: Wenn Sie eine Kontrolle nicht auf ein maschinell überprüfbares Artefakt zurückführen können, haben Sie streng genommen noch keinen Compliance-Beleg.
Die Kerndefinition und der Umfang von Data Compliance
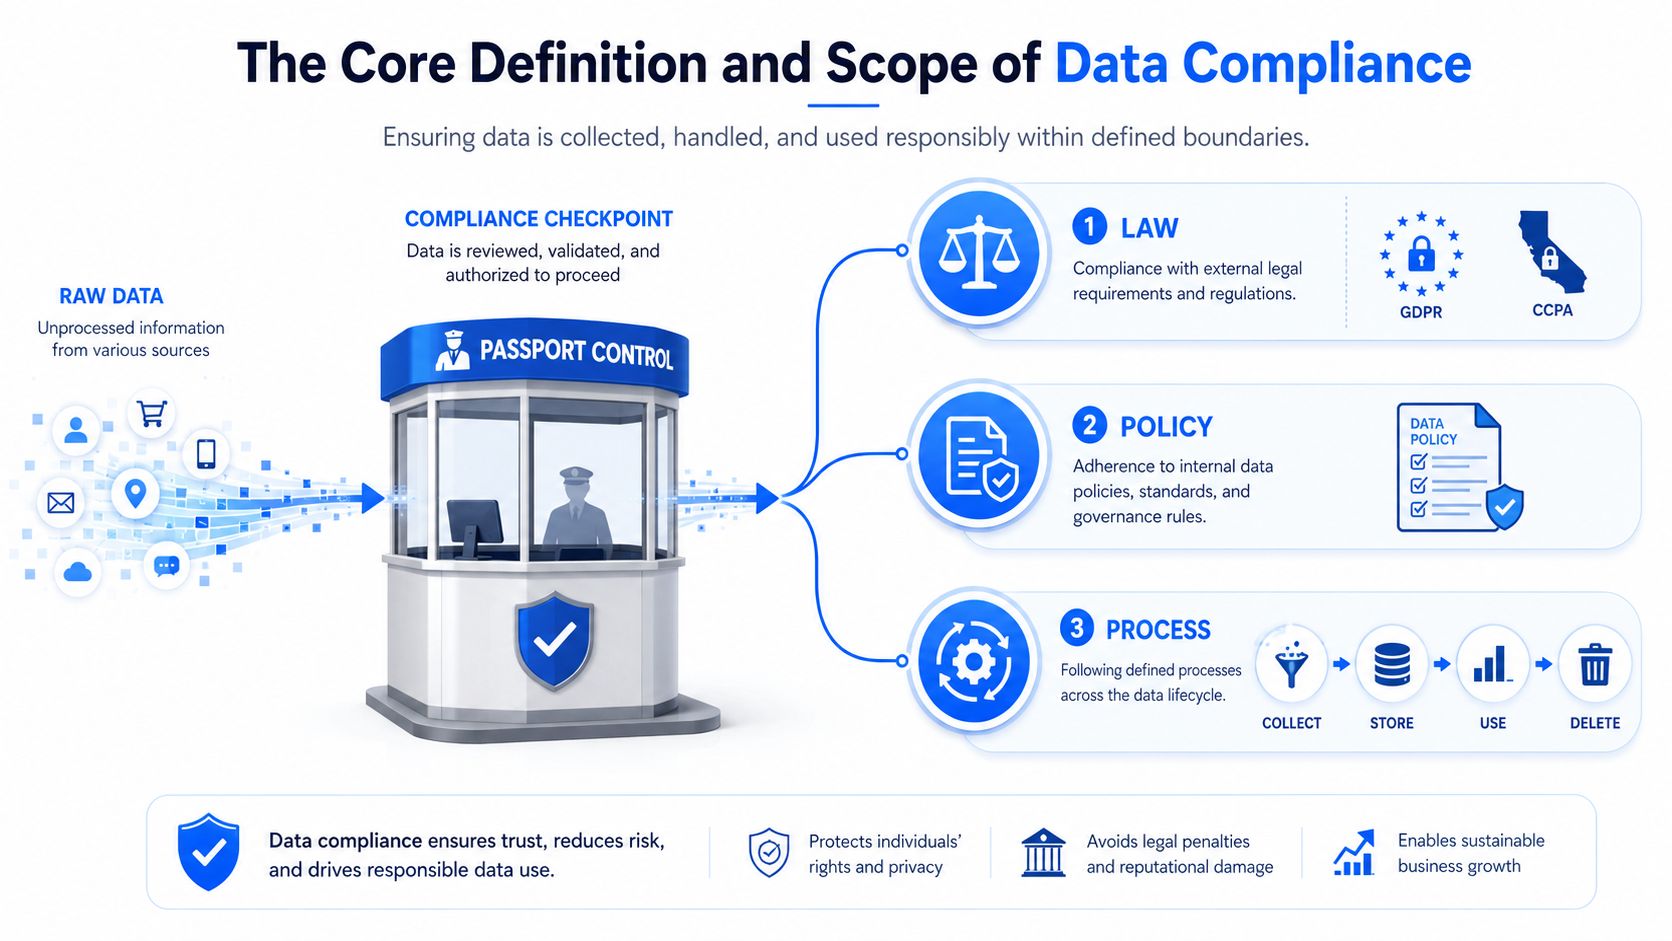
Eine nützliche Arbeitsdefinition ist einfach: Data Compliance ist die disziplinierte Praxis der Verwaltung von Daten in Übereinstimmung mit Gesetzen, Vorschriften, Standards und vertraglichen Verpflichtungen, mit dem Beleg, dass diese Verpflichtungen erfüllt wurden. Der schwierige Teil ist, dass es bei Compliance nicht nur um eine einzige Regel geht. Sie erstreckt sich darüber, wie Daten über den gesamten Lebenszyklus hinweg erfasst, gespeichert, aufgerufen, verarbeitet, weitergegeben, aufbewahrt und entsorgt werden.
Die Passkontrolle am Flughafen ist ein passender Vergleich. Ein Reisender kann nicht einfach behaupten, er gehöre ins Land, er muss die richtige Kontrollstelle mit den richtigen Dokumenten, zur richtigen Zeit und unter den richtigen Regeln passieren. Bei Daten ist es genauso. Sie müssen die Phasen der Erfassung, Speicherung, des Zugriffs, der Verarbeitung, der Weitergabe, der Aufbewahrung und der Entsorgung mit Kontrollen durchlaufen, die belegen, dass jede Phase korrekt gehandhabt wurde.
Der Umfang ist weiter gefasst als das Datenschutzrecht allein. Wichtige Richtlinien beschreiben Compliance so, dass sie neben den Informations- und Einwilligungspflichten auch die Datenintegrität, Zugriffskontrolle, Aufbewahrung, Entsorgung und Dokumentation abdeckt. Aus diesem Grund kann ein Team „datenschutzbewusst“ sein und dennoch bei einer Compliance-Überprüfung durchfallen, wenn es die Durchsetzung von Aufbewahrungsfristen oder Nachweise darüber, wer auf einen Datensatz zugreifen durfte, nicht vorlegen kann.
Was die Plattform beweisen muss
Eine konforme Datenplattform benötigt eine auditierbare Datenherkunft (Lineage), Zugriffsprotokollierung, Durchsetzung von Aufbewahrungsfristen und Qualitätskontrollen auf Datensatzebene. Andernfalls kennt die Organisation zwar die Richtlinie, scheitert aber im Audit am Nachweis. Deshalb müssen Compliance-Metadaten als First-Class-Daten behandelt werden und nicht als Nebendatei im gemeinsamen Speicher.
Als nützliche Referenz für den Datenschutz halten viele Teams einen Link zur öffentlichen Richtlinie bereit, und die privacy policy von Vision ist ein gutes Beispiel für die Art von Dokument, das sich direkt auf die tatsächlichen Betriebskontrollen übertragen lassen sollte. Der Punkt ist nicht die Seite selbst, sondern die Disziplin, erklärte Regeln mit überprüfbarem Verhalten zu verknüpfen.
Data Compliance ist ein durch Belege gestütztes Kontrollsystem für den Lebenszyklus, kein bloßes Versprechen, Daten zu schützen.
Wie sich Data Compliance von Governance und Qualität unterscheidet
Diese drei Begriffe werden ständig miteinander vermischt, was in Datenteams zu Verwirrung führt. Sie überschneiden sich, aber jeder hat eine andere Aufgabe. governance entscheidet, wer die Daten besitzt und wie die Regeln lauten, Compliance beweist, dass diese Regeln eingehalten wurden, und Qualität prüft, ob die Daten selbst für den Gebrauch geeignet sind.
Stellen Sie sich einen Kunden-PII-Datensatz (personenbezogene Daten) vor, der in ein Data Warehouse einfließt. Governance legt fest, welches Team dafür verantwortlich ist, wer darauf zugreifen darf und welche Regeln für die Nutzung und Weitergabe gelten. Compliance prüft, ob diese Regeln durchgesetzt wurden und ob das Unternehmen dies später beweisen kann. Qualität fragt, ob Namen, Adressen und Identifikatoren vollständig, korrekt und für den beabsichtigten Zweck nutzbar sind.
Diese Trennung ist wichtig, da ein Programm in einem Bereich erfolgreich sein und dennoch insgesamt scheitern kann. Ein Datensatz kann durch Richtlinien geregelt sein, aber wenn es keine Lineage- oder Zugriffsbelege gibt, ist die Compliance schwach. Ein Datensatz kann ordnungsgemäß eingeschränkt sein, aber wenn die Datensätze fehlerhaft oder veraltet sind, leidet dennoch die Analytics-Qualität.
Eine einfache Methode, um die Rollen klar abzugrenzen
Governance legt das Regelwerk fest. Sie entscheidet über Eigentumsrechte, Genehmigungspfade und Nutzungsgrenzen.
Compliance beweist, dass das Regelwerk befolgt wurde. Sie stützt sich auf Protokolle, Lineage, Aufbewahrungsereignisse und Audit-Trails.
Qualität prüft den Inhalt. Sie sucht nach fehlenden Werten, fehlerhaften Schlüsseln, ungültigen Datensätzen und anderen Mängeln.
In einem reifen Programm fordern sich diese Funktionen gegenseitig heraus. Governance definiert die Richtlinie, Compliance verifiziert die Ausführung und Qualität schützt die Nutzbarkeit der Daten. Wenn man sie alle in einen Topf wirft, wird die Audit-Arbeit ungenau und die Analytics-Arbeit bekommt blinde Flecken.
Die praktische Frage ist direkt: Wenn eine Regulierungsbehörde morgen Beweise für einen einzelnen Datensatz anfordern würde, könnte Ihr Governance-Team die Regel erklären, Ihr Engineering-Team die Kontrolle beweisen und Ihr Analytics-Team den Daten vertrauen? Wenn auch nur eine dieser Antworten „Nein“ lautet, ist das Programm noch nicht vollständig.
Wichtige Vorschriften und Frameworks, auf die Sie stoßen werden
Die meisten Unternehmen müssen sich nicht nur vor einer einzigen Instanz verantworten. Sie ordnen unterschiedliche Datensätze unterschiedlichen Verpflichtungen zu, je nach Region, Branche und Datentyp. Deshalb benötigen Compliance-Teams einen Framework-Ansatz und dürfen nicht nur eine Vorschrift nach der anderen betrachten.
Auf der Datenebene ist nicht die rechtliche Bezeichnung entscheidend, sondern die Erwartung an die Kontrolle. Die DSGVO fordert Rechenschaftspflicht, Richtigkeit, Aufbewahrungsfristen und eine nachvollziehbare Verarbeitung personenbezogener Daten. HIPAA konzentriert sich auf geschützte Gesundheitsdaten und die Sicherheitsvorkehrungen rund um Zugriff, Nutzung und Auditierbarkeit. PCI DSS gilt für Karteninhaberdaten und verlangt eine strenge Kontrolle von Zugriff und Handhabung. CCPA konzentriert sich auf Verbraucherrechte und den operativen Umgang mit personenbezogenen Daten. SOX betrifft die Integrität der Finanzberichterstattung, weshalb der Datenpfad konsistent und überprüfbar bleiben muss. SOC 2 ist ein evidenzbasiertes Vertrauens-Framework, bei dem Audit-Trails und Kontrollnachweise durchgängig eine Rolle spielen.
Framework | Primärer Datentyp | Kernverpflichtung auf Datenebene |
|---|---|---|
GDPR | Personenbezogene Daten | Richtigkeit, Aufbewahrungsfristen, nachvollziehbare Verarbeitung |
HIPAA | Geschützte Gesundheitsdaten | Zugriffskontrolle, Auditierbarkeit, sichere Handhabung |
PCI DSS | Karteninhaberdaten | Strikte Zugangsbeschränkung und kontrollierte Handhabung |
CCPA | Personenbezogene Daten von Verbrauchern | Rechteverwaltung und kontrollierte Weitergabe |
SOX | Finanzberichtsdaten | Integrität, Überprüfbarkeit, konsistente Datensätze |
SOC 2 | Betriebs- und Kundendaten | Nachweis von Kontrollen, Protokollierung und Überwachung |
Für Teams, die regionenübergreifend arbeiten, spielen häufig auch der Datenstandort und der Ort der Verarbeitung eine Rolle. Die praktischen Auswirkungen sollten in einem separaten Betriebsmodell nachverfolgt werden. Deshalb dokumentieren viele Teams diese Anforderungen zusammen mit den Kontrollen in einer Ressource wie den data residency requirements.
Warum das Stapeln von Anforderungen wichtig ist
Ein einziger Datensatz kann gleichzeitig mehreren Regelungen unterliegen. Eine Abrechnungstabelle eines Krankenhauses kann Gesundheitsvorschriften, Zahlungsvorschriften und Datenschutzpflichten für Verbraucher berühren. Ein Finanzdatensatz kann ebenfalls Kontrollen zur Integrität der Berichterstattung und strengen Audit-Erwartungen unterliegen.
Das bedeutet, dass Ihr Compliance-Plan keine universelle Checkliste sein kann. Er muss jeden Datensatz den spezifischen Regeln zuordnen, die für ihn gelten, und dann aufzeigen, welche Kontrolle die Einhaltung der jeweiligen Regel beweist.
Die praktischen Kontrollen, die Compliance überprüfbar machen
Behandeln Sie Compliance-Metadaten als First-Class-Daten. Wenn Inventar, Eigentümerschaft, Klassifizierung und Verarbeitungsnachweise nicht abfragbar sind, sind sie nur Dokumente, die darauf warten, zu veralten.
Die Aufgabe des Engineerings besteht darin, allgemeine Verpflichtungen in Kontrollen umzuwandeln, die Belege liefern. Das bedeutet in der Regel, dass sechs Funktionen zusammenarbeiten, von denen jede an eine konkrete Audit-Frage gekoppelt ist.
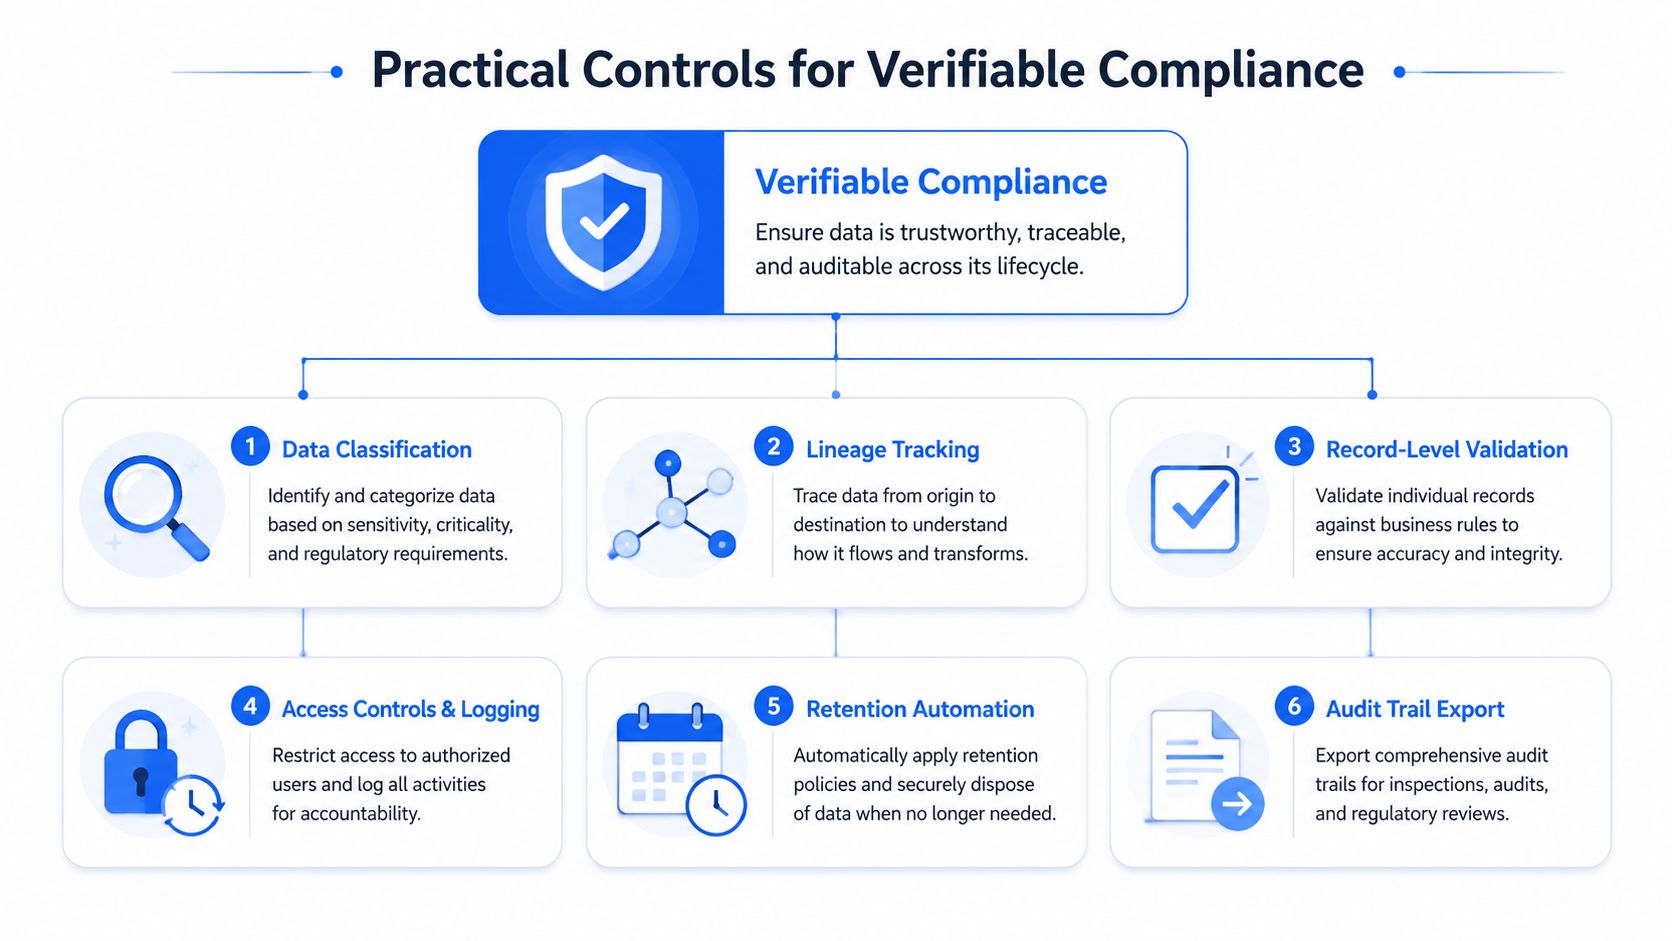
Sechs Kontrollen, die Auditoren tatsächlich testen können
Datenklassifizierung. Kennzeichnen Sie sensible Felder, damit Richtlinien den Daten folgen können. Der Beleg ist der Klassifizierungskatalog, und die Audit-Frage lautet: „Wissen Sie, welche Tabellen regulierte Daten enthalten?“
Lineage-Tracking. Erfassen Sie, woher die Daten stammen und wohin sie geflossen sind. Der Beleg ist die Transformationshistorie, und die Audit-Frage lautet: „Können Sie diesen Bericht bis zu seiner Quelle zurückverfolgen?“
Validierung auf Datensatzebene. Überprüfen Sie Werte, Schlüssel und Geschäftsregeln bei jedem Datensatz. Der Beleg sind die Validierungsergebnisse, und die Audit-Frage lautet: „Wurden fehlerhafte Datensätze vor der Berichterstattung blockiert?“
Zugriffskontrollen und Protokollierung. Beschränken Sie den Zugriff und protokollieren Sie, wer was getan hat. Der Beleg sind die Zugriffsprotokolle, und die Audit-Frage lautet: „Wer hat diese Daten gesehen und warum war das zulässig?“
Durchsetzung von Aufbewahrungsfristen. Wenden Sie Aufbewahrungs- und Löschregeln automatisch an. Der Beleg sind Aufbewahrungsereignisse, und die Audit-Frage lautet: „Können Sie beweisen, dass die Daten nicht länger als zulässig aufbewahrt wurden?“
Kontinuierliche Überwachung. Achten Sie auf Drift, fehlende Daten und Kontrollausfälle. Der Beleg sind Warnmeldungen und Trendberichte, und die Audit-Frage lautet: „Woher wussten Sie, dass die Kontrolle nicht mehr funktioniert hat?“
Wie die Kontrollen den Vorschriften zugeordnet werden
Die DSGVO stützt sich stark auf Klassifizierung, Lineage, Aufbewahrung und Zugriffsnachweise. HIPAA und PCI DSS hängen von Zugriffskontrollen und Protokollierung ab. SOX legt Wert auf Integrität und Nachvollziehbarkeit, weshalb Validierung und Lineage wichtig werden. SOC 2 verlangt den Nachweis, dass Kontrollen konsistent funktionieren, wodurch Überwachung und Audit-Trails Teil des Systems werden und nicht bloße Dekoration sind.
Eine praktische Option für Überprüfungen auf Datensatzebene ist digna. Seine modulare Plattform läuft in der eigenen Umgebung des Kunden und unterstützt die Datenvalidierung, Schema-Nachverfolgung, Timelinessüberwachung, Anomalieerkennung und In-Database-Ausführung, was zu dem hier beschriebenen Ansatz passt, bei dem Belege an erster Stelle stehen.
Wie Observability und In-Database-Validierung das Compliance-Risiko senken
Compliance auf dem Papier sieht gut aus, bis sich die Daten ändern. Echte Compliance muss stündlich laufen, da Schema-Drift, verspätete Daten und fehlerhafte Datensätze die Nachweiskette unterbrechen können, bevor es jemand bemerkt.
Data Observability verwandelt statische Richtlinien in kontinuierliche Nachweise. Anstatt auf eine jährliche Überprüfung zu warten, achten Teams auf Anomalien, Zeitsteuerungsfehler, Schemaänderungen und Probleme auf Datensatzebene direkt innerhalb der Pipeline. Das ist wichtig, denn wenn die Kontrolle nur auf dem Papier existiert, entsteht die Audit-Lücke in dem Moment, in dem sich die Produktionsdaten verändern.
Warum In-Database-Prüfungen wichtig sind
Die In-Database-Ausführung ist ein starker Ansatz, da die Prüfungen dort laufen, wo die Daten bereits liegen. Es muss nichts verschoben werden, das Risiko bleibt geringer und die Lineage bleibt intakt. Das bedeutet auch, dass ein Validierungslauf Belege liefern kann, ohne dass neue Kopien sensibler Daten in Tabellenkalkulationen oder Nebensystemen erstellt werden müssen.
Eine regulierte Datenübermittlung kann schon an etwas so Alltäglichem wie Schema-Drift scheitern. Der Datensatz mag logisch korrekt sein, aber wenn die Struktur nicht mehr dem geforderten Format entspricht, kann die Übermittlung abgelehnt werden, noch bevor nachgelagerte Verbraucher sie überhaupt sehen. Aus diesem Grund sind Schema-Tracking, deterministische Validierung und Pünktlichkeitsüberwachung Kern-Compliance-Kontrollen und keine optionalen Observability-Funktionen.
Die nützlichsten Observability-Programme kombinieren Strukturprüfungen, Prüfungen von Geschäftsregeln und Bereitstellungsprüfungen. Die Erkennung von Schemaänderungen erfasst eine umbenannte Spalte. Die Validierung auf Datensatzebene fängt einen fehlerhaften Schlüssel oder einen Wert außerhalb des zulässigen Bereichs ab. Die Pünktlichkeitsüberwachung registriert einen verspäteten Feed, der andernfalls zu Lücken in der Berichterstattung führen würde.
Für Teams, die diese Ebene aufbauen, wird data observability zur operativen Brücke zwischen Richtlinie und Nachweis. Das Ziel sind nicht mehr Warnmeldungen, sondern eine kontinuierliche Pipeline von Belegen, die sowohl bei einem Audit als auch bei einem normalen Produktionsvorfall Bestand hat.
Eine Enterprise-Compliance-Checkliste, die Sie tatsächlich nutzen können
Eine Checkliste hilft nur, wenn sie zur Arbeitsweise der Ingenieure passt. Die beste Checkliste beginnt mit der Erkennung, geht in den Nachweis über und bleibt durch Überwachung aktiv. Das sorgt dafür, dass das Programm praktisch bleibt, anstatt rein formal zu sein.
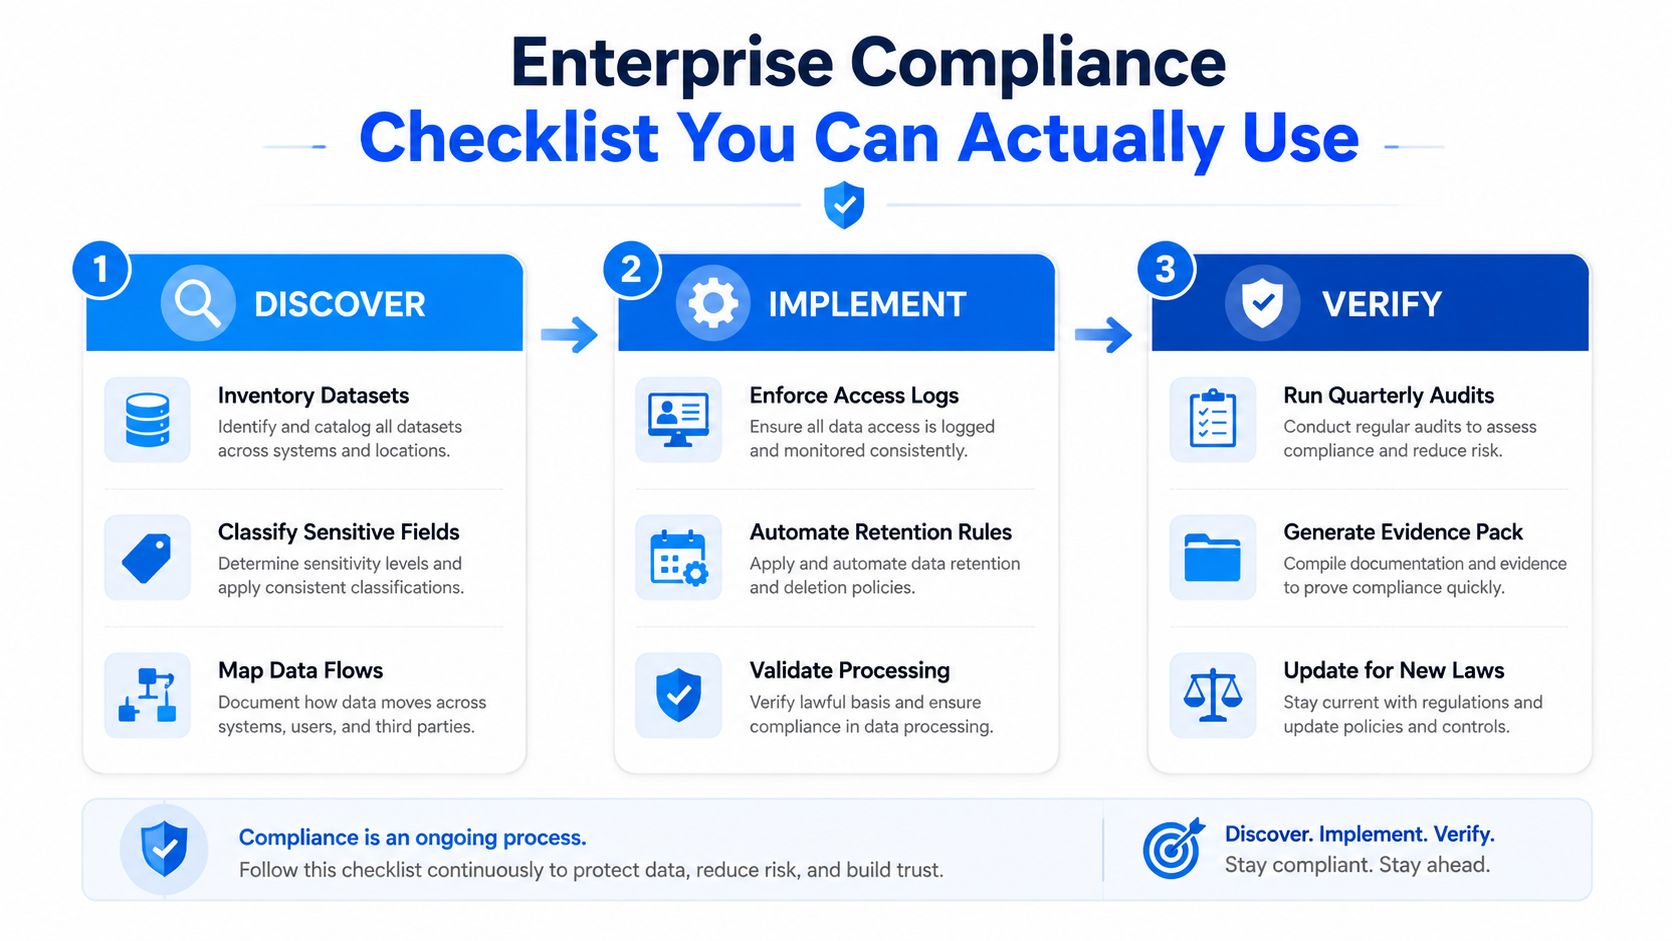
Erkennen
Datensätze inventarisieren. Dies unterstützt die Rechenschaftspflicht im Sinne der DSGVO und liefert die erste Antwort auf die Frage „Wo befinden sich die Daten?“
Sensible Felder klassifizieren. Dies unterstützt Zugriffsbeschränkungen und Aufbewahrungsentscheidungen, bevor sich die Daten verteilen.
Datenflüsse abbilden. Dies zeigt, welche Pipelines, Berichte und nachgelagerten Systeme die Verpflichtung erben.
Implementieren
Zugriffsprotokolle durchsetzen. Dies liefert Belege für Prüffragen im Stil von HIPAA, PCI DSS und SOC 2.
Aufbewahrungsregeln automatisieren. Dies unterstützt die Begrenzung des Lebenszyklus und verringert das Risiko einer zu langen Aufbewahrung.
Verarbeitung validieren. Dies fängt fehlerhafte Datensätze und fehlerhafte Transformationen ab, bevor Berichte oder Meldungen darauf aufgebaut werden.
Verifizieren
Regelmäßige Audits durchführen. Dies bestätigt, dass die Kontrollen auch nach Pipeline- oder Richtlinienänderungen noch funktionieren.
Nachweispakete erstellen. Dies verkürzt die Zeit, die zur Beantwortung von Anfragen von Regulierungsbehörden oder Kunden benötigt wird.
Für neue Gesetze aktualisieren. Dadurch bleiben Datensatz-Zuordnungen und Kontrolllogik bei sich ändernden Verpflichtungen auf dem neuesten Stand.
Wenn Ihr Team einen saubereren Weg sucht, um von der manuellen Erfassung von Belegen zu einer wiederholbaren Berichterstattung zu gelangen, ist die compliance reporting automation die Art von Workflow, die Hektik bei Audits reduziert, ohne die Kontrollen zu schwächen.
Was wann zu überprüfen ist
Hochriskante Kontrollen wie Zugriffsprotokollierung, Lineage und Validierung sollten kontinuierlich oder so nah an Echtzeit überprüft werden, wie es Ihr Stack zulässt. Inventar, Klassifizierung und Nachweispakete erfordern geplante Überprüfungen, da sich Eigentümer, Schemata und Systeme ändern. Aufbewahrungsregeln müssen laufend überprüft werden, denn eine Löschrichtlinie, die niemand verifiziert, ist nur ein Wunschzettel.
Häufige Fragen und das Compliance-Mindset für die Zukunft
Die Fragen werden spezifischer, sobald Teams beginnen, Compliance in Pipelines einzubauen. Man möchte wissen, wie sich dies auf Protokolle, Prompts und abgeleitete Datensätze auswirkt, nicht nur auf personenbezogene Kundendaten. Zudem stellt sich die Frage, was als Nachweis gilt, wenn sich mehrere Vorschriften bei derselben Tabelle überschneiden.
Protokolle und Prompts sind wichtig, da sie personenbezogene, operative oder regulierte Inhalte enthalten können. Abgeleitete Datensätze sind wichtig, weil Compliance nicht an der Rohquelle aufhört. Wenn eine transformierte Tabelle immer noch sensible Informationen enthält oder auf regulierte Daten zurückgeführt werden kann, benötigt sie weiterhin Governance und Belege. Das ist die Lücke, die in vielen einfachen Erklärungen übersehen wird.
Ein weiterer häufiger Punkt der Verwirrung ist die Art des Belegs. Traditionelle Audit-Logs zeigen, dass ein Ereignis stattgefunden hat. Observability-Belege zeigen, dass die Pipeline weiter funktioniert hat, das Schema stabil geblieben ist, die Werte die Prüfungen bestanden haben und die Daten pünktlich angekommen sind. Diese Aspekte hängen zusammen, sind aber nicht austauschbar.
Der Datenschutztrend für 2026 deutet zudem auf eine strengere Handhabung von Rechten und Opt-out-Präferenzsignalen auf Browserebene hin, sodass Engineering-Workflows diese Signale früher in der Pipeline erkennen müssen. Das bedeutet, dass Lineage, Validierung und die Handhabung von Rechten noch stärker in den Mittelpunkt der Compliance-Arbeit rücken werden als heute.
Compliance ist nicht nur Sache der Rechts- oder Datenschutzteams. Das Datenteam besitzt die Systeme, die die Belege generieren, und trägt daher auch die operative Verantwortung für die Compliance.
KI- und Analytics-Pipelines werden dies noch verstärken. Je mehr Daten kombiniert, transformiert und wiederverwendet werden, desto wichtiger wird es zu wissen, woher jedes Feld stammt, welche Regeln galten und ob die Ergebnisse innerhalb des deklarierten Zwecks geblieben sind.
digna hilft Teams, Datenvalidierung, Schema-Nachverfolgung, Timelinessüberwachung, Anomalieerkennung und In-Database-Prüfungen in ihrer eigenen Umgebung auszuführen, sodass Compliance-Belege nahe an den Daten verbleiben, anstatt in E-Mails und Tabellenkalkulationen verstreut zu sein. Wenn Sie eine Kontrollebene für regulierte Pipelines aufbauen, besuchen Sie digna und sehen Sie, wie sich die Plattform in Ihren Stack für Datenqualität und Observability einfügt.
Häufig gestellte Fragen
Warum ist Datencompliance heute ein Engineering-Problem?
Weil Aufsichtsbehörden Nachweise verlangen und keine Richtlinien. Wenn eine Anfrage zu einem Datensatz eintrifft und das Team beginnt, E-Mail-Verläufe zu durchsuchen, um den Hergang zu rekonstruieren, liegt die Lücke in der Instrumentierung und nicht in der Dokumentation.
Wie weit reicht die Regulierung?
Datenschutzgesetze decken inzwischen 6,3 Milliarden Menschen ab, also 79 % der Weltbevölkerung, und die DSGVO-Durchsetzung hat seit 2018 kumulierte Bußgelder von mehr als 7,1 Milliarden Euro erzeugt. Der Geltungsbereich ist der Vorstellung von Compliance als regionalem Thema entwachsen.
Wie hoch ist die operative Last?
Compliance-Fachleute wenden inzwischen durchschnittlich 9,5 Stunden pro Woche für Compliance-Aufgaben auf, nach 8,1 Stunden im Jahr 2023, und fast 70 % der Dienstleistungsorganisationen müssen Compliance gegen mindestens sechs Sicherheits- und Datenschutzrahmenwerke nachweisen.
Wie unterscheidet sich Compliance von Governance und Qualität?
Dadurch, wer die Anforderung setzt. Governance entscheidet über interne Kontrolle und Verantwortung, Qualität misst Eignung für den Zweck, und Compliance antwortet auf externe Regeln. Deshalb kann dieselbe Kontrolle allen drei dienen, während sich die jeweils nötigen Nachweise unterscheiden.
Was macht Compliance nachweisbar statt behauptet?
Kontrollen, die Nachweise als Nebenprodukt ihres Laufs erzeugen. Wenn der Beleg für eine wirksame Kontrolle die Rekonstruktion der Vergangenheit aus Erinnerung und Postfächern verlangt, existiert die Kontrolle auf dem Papier und nicht in einer für Prüfende akzeptablen Form.


