MX-Record-Validierung: Eine vollständige Schritt-für-Schritt-Anleitung
|
5
min. Lesezeit

Meist entdecken Sie das Problem auf dieselbe Weise: Ein Absender sagt, die E-Mail sei rausgegangen, das Ticketsystem sagt, das Postfach habe sie nie gesehen, und alle beginnen, die Anwendung, das Gateway oder den Empfänger zu beschuldigen. In der Praxis liegt der Fehler oft im DNS, wo die MX-Record-Validierung Ihnen zeigt, ob das Mail-Routing korrekt eingerichtet ist, aber nicht, ob sich der Rest des Zustellwegs wie erwartet verhält.
MX-Records sind alte Infrastruktur, und genau darum geht es. Der Standard wurde in RFC 1035 im Jahr 1987 definiert und bildet bis heute die Grundlage dafür, wie Mailsysteme entscheiden, wohin Nachrichten zugestellt werden, denn es kommt auf die Semantik des Records an, nicht nur auf seine Existenz. Ist das Ziel falsch, fehlerhaft formatiert oder wird es nicht korrekt aufgelöst, kann die Domain konfiguriert wirken, während E-Mails hängen bleiben oder zurückgewiesen werden.
Inhaltsverzeichnis
Warum die MX-Validierung für zuverlässige E-Mail-Zustellung wichtig ist
Ergebnisse über das bloße Vorhandensein hinaus interpretieren
Warum die MX-Validierung für zuverlässige E-Mail-Zustellung wichtig ist
Eine fehlerhafte Zustellroute ist selten dramatisch. Häufiger verschwinden E-Mails einfach in Wiederholungsversuchen, Zurückstellungen oder vagen Bounce-Meldungen, und das Team bemerkt es erst, wenn Kunden, Lieferanten oder interne Systeme keine Antworten mehr erhalten. Deshalb ist die MX-Record-Validierung grundlegend, aber sie ist nicht dasselbe wie der Nachweis der durchgängigen E-Mail-Zustellbarkeit.
Der Record muss das Richtige bedeuten
Der MX-Standard besagt nicht einfach nur „ein DNS-Record existiert“. RFC 1035 definiert das MX-RDATA-Format mit einem 16-Bit-Präferenzwert und einem Exchange-Host als Domainnamen, wobei niedrigere Werte in der Zustellreihenfolge bevorzugt werden. Das Exchange-Feld muss einen Host bezeichnen, der bereit ist, als Mail Exchanger für die Domain zu fungieren. Deshalb besteht eine reine IP-Adresse oder ein nachlässig gesetzter Alias die betriebliche Prüfung nicht. Diese Grundregel spiegelt sich auch heute noch in Leitlinien für Unternehmen wider, weil das Mailsystem einen Hostnamen benötigt, den es für das Routing auflösen und dem es vertrauen kann.
Viele Teams tappen genau hier in die Falle. Sie prüfen, ob ein MX-Eintrag existiert, sehen etwas im DNS und gehen davon aus, dass die Arbeit erledigt ist. Das ist sie nicht, denn der Record muss semantisch gültig und betrieblich nützlich sein, nicht nur vorhanden. Wenn Sie das Gesamtbild der Authentifizierungsseite der Mail-Infrastruktur sehen möchten, ist wie E-Mail-Authentifizierung funktioniert eine nützliche ergänzende Lektüre.
Praxisregel: Behandeln Sie MX als Routing-Signal, nicht als endgültigen Zustellnachweis.
Eine gesunde DNS-Konfiguration funktioniert in jedem kritischen System auf die gleiche Weise. Deshalb verknüpfen Teams, denen Resilienz wichtig ist, Record-Prüfungen in der Regel mit einem umfassenderen Qualitätsprozess statt mit einem einmaligen Lookup. Dieselbe Denkweise zeigt sich in warum Datenqualität für eine Organisation wichtig ist, denn eine stille Fehlkonfiguration bleibt eine stille Fehlkonfiguration, ob in einem Datensatz oder in einer Mail-Route.
DNS-Lookups für MX-Records durchführen
Der erste Schritt ist nach wie vor der einfachste: Fragen Sie das DNS, was die Domain veröffentlicht. Wenn Sie die MX-Record-Validierung manuell durchführen, fragen Sie die autoritative Sicht ab und prüfen Sie, ob die Antwort die richtigen Mail Exchanger enthält, denn die Ausgabe zeigt Ihnen sowohl, was existiert, als auch, ob die Routing-Reihenfolge sinnvoll ist.
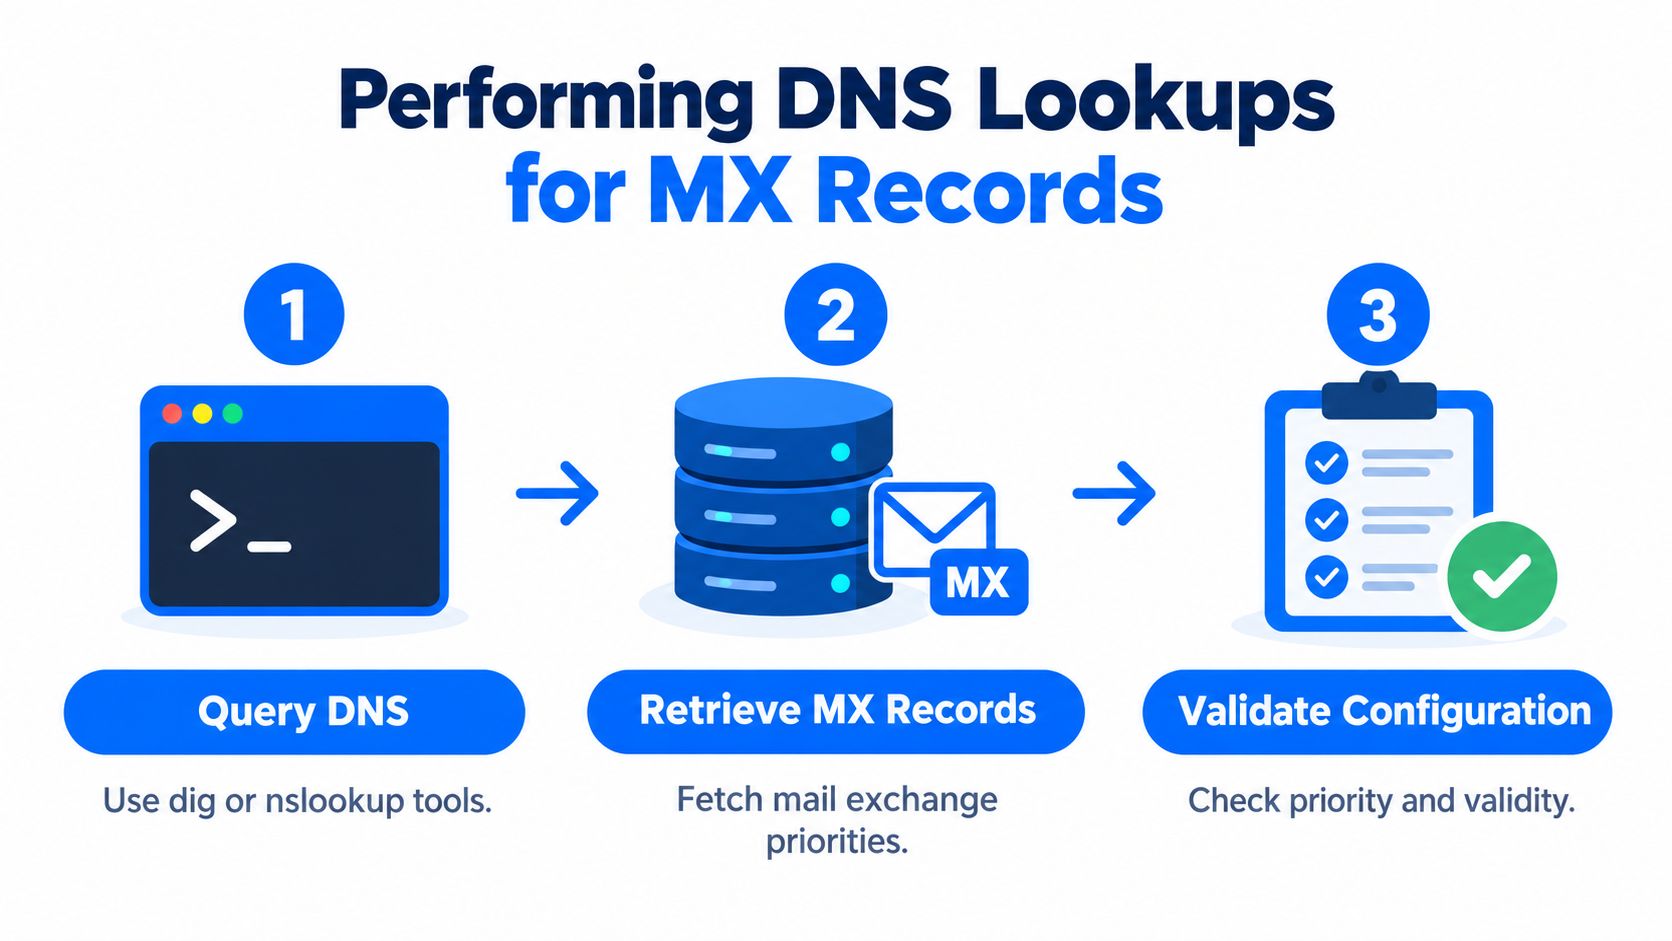
Lesen Sie den Lookup wie ein Betreiber
Verwenden Sie Standard-DNS-Tools wie dig MX domain oder nslookup -type=MX domain und suchen Sie in der Antwort nach einem oder mehreren autoritativen MX-Hosts. Jeder Host sollte in eine IP-Adresse aufgelöst werden, denn der Mailserver muss auch nach dem MX-Lookup noch erreichbar sein. Auch die Prioritätswerte sind wichtig, da niedrigere Präferenzwerte zuerst versucht werden; so entscheiden Mailsysteme über die Failover-Reihenfolge. Die betrieblichen Leitlinien empfehlen außerdem, von mehreren globalen DNS-Resolvern aus zu testen und nach Änderungen Zeit für die Propagation einzuplanen, wobei gängige TTL-Empfehlungen bei etwa 300–3600 Sekunden für schnellere Korrekturzyklen liegen. Die Zustellbarkeits-Checkliste von Mailtester zur MX-Verifizierung beschreibt diesen Workflow anschaulich.
Ein Lookup, der etwas zurückgibt, ist nicht automatisch ein Erfolg. Es kann bedeuten, dass der Record existiert, der Host aber veraltet ist, das Ziel noch nicht überall aufgelöst wird oder die Prioritätsreihenfolge nicht mehr den Erwartungen des Mail-Providers entspricht. Deshalb vergleiche ich gern die Ausgaben verschiedener Resolver, bevor ich die DNS-Zone erneut anfasse. Wenn ein Resolver den neuen Record sieht und ein anderer noch den alten, haben Sie es mit Propagation zu tun, nicht mit einer fehlerhaften Änderung.
Bestätigen Sie die Antwort, dann die Auflösung, dann die Priorität. Wer einen dieser Schritte überspringt, macht Mail-Routen für Symptome verantwortlich, die sie nicht verursacht haben.
Sie können denselben Prozess auch in Ihrem umfassenderen Validierungs-Workflow verankern. Das Muster aus Datenvalidierungsregeln, Prüfungen und kontinuierliche Datenqualität gilt auch hier, denn eine Prüfung sollte die nächste speisen, nicht ersetzen.
Syntax der MX-Ziel-Hostnamen prüfen
MX-Records zu haben, reicht nicht aus, wenn die Zielnamen fehlerhaft sind. Der Resolver kann einen Record zurückliefern, der auf den ersten Blick korrekt aussieht, während das Ziel selbst gegen Hostnamen-Regeln verstößt oder auf den falschen Typ von DNS-Objekt verweist. Genau hier erkennt die Automatisierung oft, was Menschen übersehen.
Hostnamen, keine Aliasse oder IPs
Eine korrekte MX-Konfiguration muss auf einen Hostnamen verweisen, nicht auf einen Alias, und das Ziel muss nach den DNS-Hostnamen-Regeln ein gültiger Hostname sein. Betriebliche Leitlinien weisen außerdem darauf hin, dass der MX-Host selbst kein CNAME sein darf, was ein häufiger Validierungsfehler bei automatisierten Prüfungen ist. Das ist wichtig, weil das Mailsystem einen echten Host erwartet, den es direkt auflösen kann, und keinen indirekten Namen, der bei der Zustellung Mehrdeutigkeit erzeugt. Wenn Sie Records programmatisch validieren, weisen Sie alles zurück, was keiner zulässigen Hostnamen-Syntax entspricht, bevor Sie sich überhaupt den Rest der Routing-Kette ansehen.
Der sauberste manuelle Test ist einfach. Nehmen Sie jedes MX-Ziel, bestätigen Sie, dass es ein korrekter Hostname ist, und bestätigen Sie dann, dass es in einen Adress-Record aufgelöst wird. Ist der Zielname falsch geschrieben, fehlerhaft oder über einen CNAME verkettet, kann der Record existieren, während die Zustellung dennoch fehlschlägt. Strikte Syntaxprüfungen auf Basis von RFC-abgeleiteten Regeln gibt es aus gutem Grund: Sie verhindern, dass unbrauchbare Namen durchrutschen und zu Produktionsausfällen werden.
Auch eine gültige MX-Zeile kann ein fehlerhaftes Ziel verbergen. Der Zielname ist Teil des Records, kein optionales Extra.
Hier halten sich nach Migrationen auch gern veraltete Konfigurationen. Alte Hostnamen bleiben bestehen, weil sie nicht offensichtlich defekt aussehen, und dann hängt die Mail-Zustellung plötzlich von einem Server ab, den niemand mehr pflegt. Der Validierungsfehler ist nicht nur der Tippfehler selbst, sondern die Tatsache, dass der Tippfehler lange genug überlebt, um das Routing zu beeinflussen. Als paralleles Beispiel dafür, wie fehlerhafte Records in Validierungssystemen sichtbar werden, ist Datenvalidierungsfehler ein gutes Denkmodell.
Prioritätswerte und Failover verstehen
Die MX-Priorität ist eines dieser Details, die bis zum ersten Ausfall nach Verwaltungskram klingen. Dann wird offensichtlich, dass die Zahl entscheidet, welcher Server zuerst versucht wird, welcher als Backup dient und wie elegant die Domain den Ausfall eines Mail-Hosts abfängt. Mit anderen Worten: Priorität ist Routing-Logik, keine Dekoration.
Niedrigere Zahlen gewinnen
Wenn eine Domain mehr als einen MX-Record veröffentlicht, folgt die Mail-Zustellung der niedrigsten Präferenz zuerst und wechselt nur dann zu höheren Zahlen, wenn der bevorzugte Server nicht verfügbar ist. Mehrere Dokumentationen nutzen 10 als gängiges Beispiel, doch die eigentliche Regel lautet, dass die kleinste Zahl gewinnt, nicht dass 10 vorgeschrieben ist. Das Präferenzfeld ist ein vorzeichenloser 16-Bit-Integer, der gültige Bereich ist also 0 bis 65535, und wenn mehrere MX-Records denselben Wert haben, sollen SMTP-Clients sie als gleichrangige Ziele behandeln und versuchen, bevor sie weitergehen. Dells Leitfaden zur MX-Priorisierung spiegelt dieselbe Reihenfolgeregel wider.
Beispiele für MX-Prioritäten | Bedeutung | Verwendung |
|---|---|---|
Niedrigere Zahl | Höhere Zustellpriorität | Primärer Mail Exchanger |
Gleiche Zahl | Gleichrangige Ziele | Gemeinsames Failover oder Lastverteilung |
Höhere Zahl | Niedrigere Zustellpriorität | Backup-Mail-Exchanger |
Die praktische Falle besteht darin, „MX existiert“ mit „Postfach existiert“ zu verwechseln. MX-Records sagen Ihnen nur, dass die Domain Mailserver veröffentlicht, nicht dass ein bestimmter Local Part gültig ist oder dass der Server die Nachricht annehmen wird. Deshalb erfordert die Verifizierung auf Adressebene weiterhin SMTP oder eine Validierung auf höherer Ebene, insbesondere wenn Sie echte Empfänger und nicht die Infrastruktur testen.
Hören Sie nicht beim Vorhandensein auf
Viele Teams vertrauen der DNS-Ebene zu sehr. Eine einwandfrei gültige MX-Konfiguration kann trotzdem auf einen Server verweisen, der zwar erreichbar ist, die beabsichtigte Nachricht aber nicht annimmt, oder auf einen Backup-Server, der nie zum primären hätte werden dürfen. Ich habe das nach Migrationen erlebt, wenn eine alte Route bestehen blieb und eine neue Route mit falscher Rangfolge hinzugefügt wurde. Das Ergebnis sah wie ein DNS-Problem aus, doch der eigentliche Fehler lag in der Prioritätslogik.
Wenn Failover Teil des Designs ist, sollte die niedrigste Zahl immer die sein, die Sie an einem guten Tag verwenden möchten.
Dieselbe Prioritätsdenkweise zeigt sich auch in der Systemarbeit außerhalb von E-Mail. Wenn Sie viele Prüfungen orchestrieren, ist Pipeline-Orchestrierung die passende Analogie, denn die Reihenfolge bestimmt das Verhalten, nicht nur die Verfügbarkeit.
Ergebnisse über das bloße Vorhandensein hinaus interpretieren
Ein grüner MX-Lookup beweist nur, dass die Domain Mailserver veröffentlicht. Er beweist nicht, dass ein Postfach existiert, dass der Server die Nachricht annimmt oder dass die Zustellung durchgängig gelingt. In dieser Lücke enden viele Validierungsbemühungen zu früh.
Ergänzen Sie die Ebenen, die MX nicht nachweisen kann
Ein gültiger MX-Record sagt nur aus, dass die Domain für den Empfang von E-Mails konfiguriert ist. Er beweist nicht, dass ein bestimmter Local Part gültig ist, daher erfordert die Verifizierung auf Adressebene weiterhin SMTP oder eine Validierung auf höherer Ebene. Ein zweites Fehlerbild sind veraltete oder fehlende MX-Einträge, die dazu führen können, dass E-Mails zurückgewiesen werden oder in Zurückstellungsschleifen hängen bleiben. Hinzu kommt der implizite MX-Fallback nach RFC 5321 auf A- und AAAA-Records, wenn kein MX existiert, der E-Mails oft an einen Host ohne Mailfunktion leitet und langsam fehlschlägt. Die Hinweise zum MX-Checker von InventiveHQ machen diese Unterscheidung deutlich.
Deshalb schichtet ein echter Workflow Prüfungen, statt MX als Ziellinie zu betrachten. Beginnen Sie mit dem Vorhandensein im DNS, prüfen Sie dann die Zielsyntax, danach die Auflösung, testen Sie anschließend die SMTP-Erreichbarkeit, prüfen Sie Blacklist- oder Reputationssignale und bestätigen Sie schließlich, dass SPF, DKIM und DMARC aufeinander abgestimmt sind. Sie bauen keinen schöneren Lookup, sondern schaffen Vertrauen darin, dass sich der Mailpfad unter realen Versandbedingungen korrekt verhält.
Die nützlichste Gewohnheit ist, Konfiguration und Zustellbarkeit zu trennen. Die Konfiguration beantwortet, ob die Domain für den Empfang von E-Mails deklariert ist. Die Zustellbarkeit beantwortet, ob E-Mails ihr Ziel erreichen. Beides hängt zusammen, ist aber nicht dieselbe Frage, und wer beides verwechselt, verursacht viele vermeidbare False Positives.
Eine bestandene MX-Prüfung ist ein Signal, kein Urteil.
Wenn Sie Validierung als umfassenderen Zuverlässigkeitsprozess steuern, lässt sich das Muster sauber auf was Datenvalidität bedeutet, wie man sie misst und warum sie wichtig ist übertragen. Entscheidend ist die Gewohnheit, Prüfungen so lange zu verketten, bis das Ergebnis betrieblich aussagekräftig ist.
Wenn Sie DNS-bezogene Prüfungen, Validierungsregeln und Zuverlässigkeitssignale besser unter Kontrolle halten möchten, besuchen Sie digna. digna hilft Teams, das Datenverhalten zu überwachen, Änderungen zu erkennen und Datensätze in ihrer eigenen Umgebung zu validieren – dieselbe Disziplin, auf der eine gute MX-Record-Validierung beruht. Wenn fehlerhaftes Routing oder stille Fehlkonfigurationen Ihr Team ausbremsen, unterstützt digna Sie dabei, sie früher zu erkennen und schneller nachzuweisen.
Der oben beschriebene schichtweise Ansatz, bei dem Vorhandensein, Syntax, Auflösung und Priorität jeweils eine eigene Prüfung erhalten, ist dasselbe Muster, das den Regeln auf Datensatzebene in digna Data Validation zugrunde liegt – angewendet auf Zeilen in Ihrer Datenbank statt auf DNS-Einträge.
Häufig gestellte Fragen
Wie prüfe ich die MX-Records einer Domain?
Führen Sie dig MX domain oder nslookup -type=MX domain aus und suchen Sie in der Antwort nach einem oder mehreren autoritativen Mail Exchangern. Bestätigen Sie dann, dass jeder Host in eine IP-Adresse aufgelöst wird, prüfen Sie die Prioritätswerte und wiederholen Sie den Lookup über mehrere globale DNS-Resolver, um Verzögerungen bei der Propagation auszuschließen.
Was bedeutet die MX-Prioritätszahl?
Niedrigere Zahlen gewinnen. E-Mails werden zuerst an den niedrigsten Präferenzwert zugestellt und gehen nur dann zu höheren Zahlen über, wenn dieser Server nicht verfügbar ist. Das Feld ist ein vorzeichenloser 16-Bit-Integer von 0 bis 65535, und Records mit demselben Wert werden als gleichrangige Ziele behandelt.
Kann ein MX-Record auf eine IP-Adresse oder einen CNAME verweisen?
Nein. Gemäß RFC 1035 muss das Exchange-Feld einen Host benennen, der bereit ist, als Mail Exchanger zu fungieren, daher ist eine reine IP-Adresse nicht zulässig. Das MX-Ziel darf außerdem kein CNAME sein – ein häufiger Fehler bei automatisierten Prüfungen; es sollte direkt in einen Adress-Record aufgelöst werden.
Bedeutet ein gültiger MX-Record, dass eine E-Mail-Adresse existiert?
Ein gültiger MX-Record zeigt nur, dass die Domain Mailserver veröffentlicht. Er beweist nicht, dass ein bestimmtes Postfach existiert oder dass der Server die Nachricht annimmt. Die Verifizierung auf Adressebene erfordert daher weiterhin SMTP oder Prüfungen auf höherer Ebene sowie für die Zustellbarkeit eine Abstimmung von SPF, DKIM und DMARC.
Was passiert, wenn eine Domain keinen MX-Record hat?
Gemäß RFC 5321 greifen sendende Server auf die A- oder AAAA-Records der Domain zurück, wenn kein MX existiert. Dieser implizite MX-Fallback leitet E-Mails oft an einen Host, auf dem kein Mailserver läuft, sodass die Zustellung über Wiederholungsversuche und Zurückstellungen langsam fehlschlägt, statt sauber zurückgewiesen zu werden.


