8 Vorteile von Data Governance, die echte Ergebnisse liefern
|
6
min. Lesezeit
Die meisten Governance-Programme werden als reine Kontrollkosten verkauft. Doch die stärksten Vorteile von Data Governance zeigen sich dort, wo sie von den Verantwortlichen im Alltag spürbar sind: schnellere Entscheidungen, weniger Ausfälle von Dashboards, sauberere Audit-Nachweise und weniger Zeitaufwand, um zu erklären, ob man einer Zahl vertrauen kann. Eine Benchmark-Studie von Ventana Research aus dem Jahr 2022 ergab, dass 77 % der Unternehmen eine verbesserte Datenqualität für die Entscheidungsfindung als Governance-Vorteil nannten, während 64 % eine höhere Genauigkeit bei Berichten und Business Intelligence und 60 % eine verbesserte Einhaltung gesetzlicher Vorschriften (Zusammenfassung der Benchmark-Studie) meldeten.
Das ändert die praktische Fragestellung. Bei Governance geht es nicht darum, Richtlinien zu verfassen oder Datenverantwortliche zuzuweisen. Sie kann zu einer betrieblichen Fähigkeit werden, die fehlerhafte Datensätze vor der Berichterstattung erkennt, Kontrollen dokumentiert, bevor ein Prüfer danach fragt, Analysten Vertrauen in gemeinsam genutzte Kennzahlen gibt und den Plattformverbrauch offenlegt, der andernfalls im Verborgenen bliebe. Die effektivsten Programme verknüpfen jede Kontrolle mit einem messbaren Ergebnis, wie z. B. der Anzahl der Ausfälle, der Vorbereitungszeit für Audits, der Reaktionszeit bei Vorfällen oder der Zeit bis zur Erkenntnisgewinnung.
Die acht folgenden Vorteile basieren auf diesem Ansatz. Jeder einzelne verbindet eine Governance-Fähigkeit mit einem wiederholbaren Unternehmensmuster. Dies beinhaltet auch, wo Automatisierung hilft, wo menschliches Urteilsvermögen weiterhin erforderlich ist und wie die Module von digna die Arbeit unterstützen können, ohne die Verantwortung, Richtlinien oder Rechenschaftspflicht zu ersetzen.
Inhaltsverzeichnis
1. Verbesserte Datenqualität und Reduzierung von Datenfehlern
3. Schnellere Erkenntnisgewinnung und beschleunigte Entscheidungsfindung
6. Erhöhter Reifegrad der Data Governance und organisatorisches Wissen
7. Verbesserte Überwachung der Unternehmensleistung und KPI-Erkenntnisse
8. Gestärkte Datensicherheit und Einhaltung von Datenschutzbestimmungen
Data Governance-Vorteile in die betriebliche Realität umsetzen
1. Verbesserte Datenqualität und Reduzierung von Datenfehlern
Die Datenqualität verbessert sich, wenn Kontrollen Fehler abfangen, bevor sie Berichte, Modelle und Betriebsteams erreichen. Governance definiert den Standard, weist die Verantwortlichkeiten zu und legt den Reaktionspfad fest. Die Überwachung wendet diese Entscheidungen kontinuierlich auf Warehouses, Lakes und Pipelines an, wo ein einziger vorgeschalteter Fehler viele nachgeschaltete Verbraucher beeinträchtigen kann.
Ein Team für Finanzdienstleistungen kann Transaktionsdatensätze anhand von Geschäftsregeln validieren und ungewöhnliche Muster untersuchen, bevor Risikoberichte veröffentlicht werden. Eine Gesundheitsorganisation kann klinische Daten auf fehlende, verspätete oder strukturell inkonsistente Datensätze überwachen. Telekommunikationsteams sind mit großen Mengen an Kunden- und Betriebsdaten konfrontiert, die sich durch verteilte Pipelines bewegen. Hier kann eine kleine Änderung an der Quelle weitreichende nachgeschaltete Fehler verursachen.
Die Data Quality Management-Lösung von digna kombiniert Validierung auf Datensatzebene, KI-gestützte Anomalieerkennung, Timeliness-Überwachung und Schema-Tracking. Die Datenqualitätsfunktionen eignen sich am besten, wenn Teams mit Datensätzen beginnen, die mit aufsichtsrechtlichen Berichten oder wesentlichen Geschäftsentscheidungen verknüpft sind, und die Abdeckung ausweiten, sobald die Verantwortlichkeiten und Reaktionsprozesse etabliert sind.
Kontrollen einrichten, die Fehler frühzeitig abfangen
Definieren Sie normales Verhalten für prioritäre Datensätze und fügen Sie überall dort deterministische Regeln hinzu, wo die geschäftlichen Anforderungen explizit sind. Die Anomalieerkennung kann unerwartete Verschiebungen aufdecken, noch bevor Teams eine Regel für jedes Fehlermuster definiert haben. Fachexperten müssen weiterhin prüfen, ob ein ungewöhnliches Muster einen Fehler, ein legitimes Geschäftsereignis oder eine Änderung im Quellsystem darstellt.
Zuerst kritische Datensätze überwachen: Wählen Sie Quellen aus, die in Kennzahlen auf Vorstandsebene, aufsichtsrechtliche Berichte, Kundenabläufe oder KI-Produkte einfließen.
Eintreffverhalten verfolgen: Richten Sie Warnmeldungen für verspätete, fehlende oder unerwartet frühe Lieferungen ein, damit Pipeline-Fehler erkannt werden, bevor Benutzer ein Dashboard öffnen.
Strukturelle Änderungen erfassen: Dokumentieren Sie hinzugefügte oder entfernte Spalten sowie Änderungen des Datentyps. Unangekündigte Änderungen können nachgeschaltete Pipelines unterbrechen – ein Muster, das häufig als Schema Drift bezeichnet wird.
Trends regelmäßig überprüfen: Nutzen Sie monatliche Qualitätsprüfungen, um isolierte Vorfälle von wiederkehrenden Prozessfehlern zu unterscheiden und die Behebung dem verantwortlichen Team zuzuweisen.
Praktische Regel: Ein Qualitätswert ohne Verantwortlichen, Schwellenwert und Reaktionspfad ist ein Bericht, keine Kontrolle.
2. Optimierte Compliance und Audit-Bereitschaft
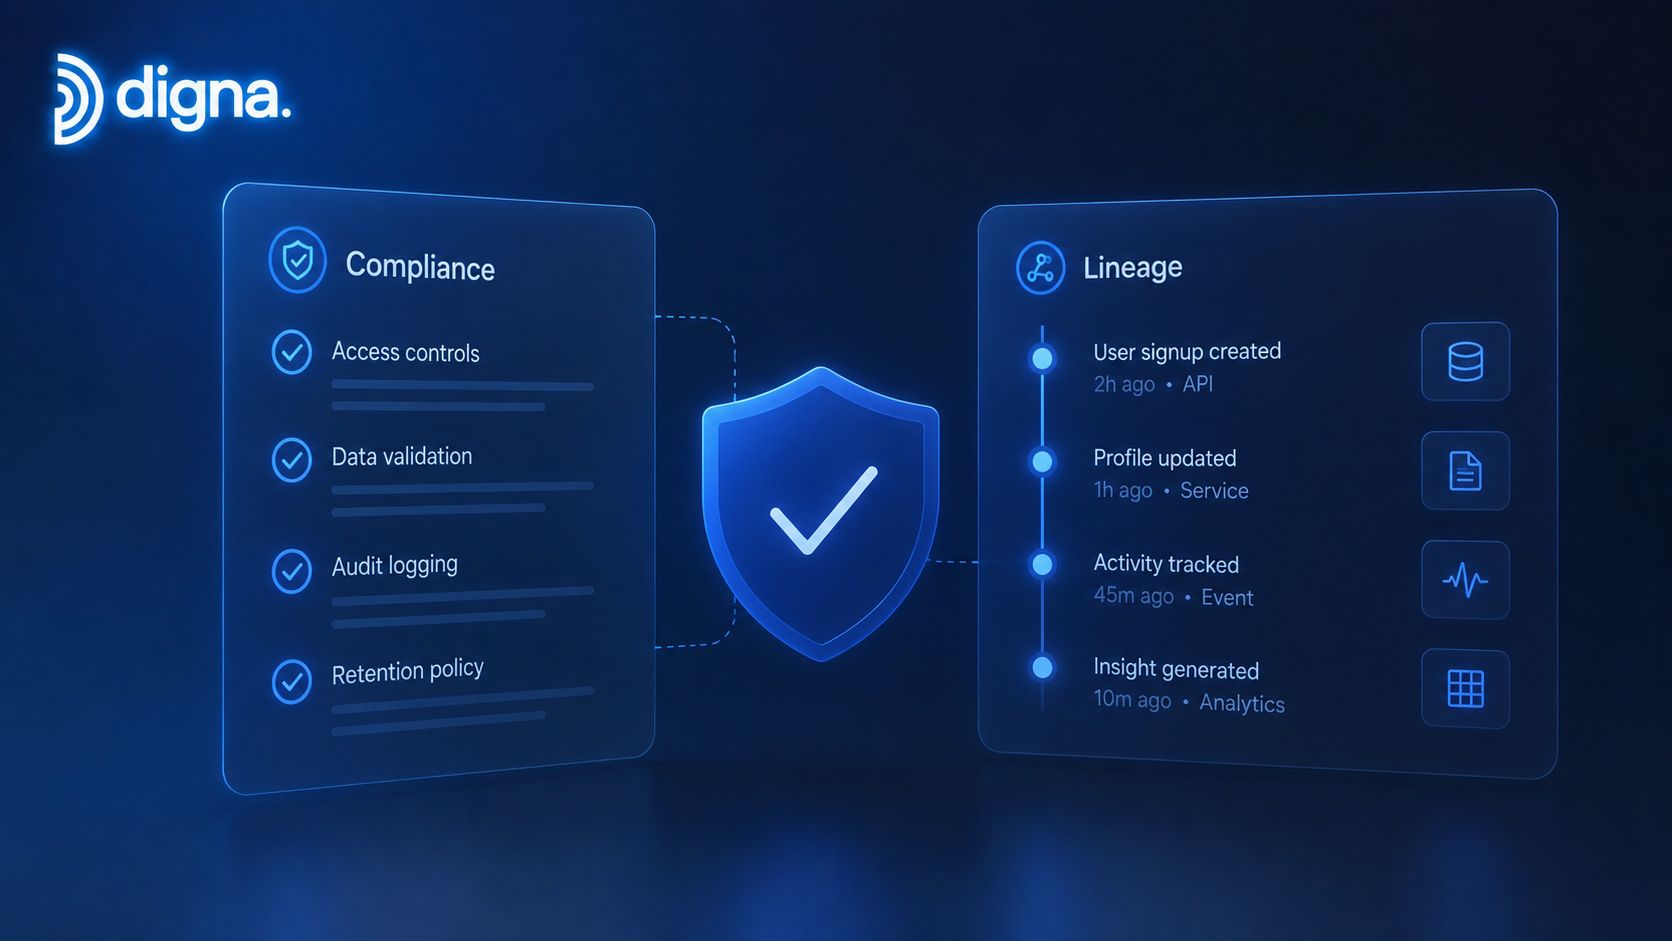
Die Bereitschaft für Audits hängt davon ab, rekonstruieren zu können, was mit den Daten passiert ist, und nicht davon, nach einem Vorfall ein schönes Dokument zu erstellen. Ein belastbarer Kontrollnachweis zeigt auf, welche Regel angewendet wurde, wann die Prüfung stattfand, was fehlgeschlagen ist, wer den Vorfall untersucht hat und ob sich die Datenstruktur geändert hat. Governance weist die Verantwortlichkeiten zu und definiert die Aufbewahrungsfristen, damit die Nachweise bei einer Prüfung nutzbar bleiben.
Das Betriebsmuster unterscheidet sich je nach Branche. Ein Finanzinstitut kann Transaktionsdaten validieren und den Verlauf von Schemaänderungen für Berichtskontrollen aufbewahren. Ein Gesundheitsdienstleister kann die Qualität klinischer Daten und die Pünktlichkeit der Bereitstellung überwachen. Eine Behörde im öffentlichen Sektor benötigt möglicherweise Systemrückverfolgbarkeit, während ein Telekommunikationsteam nachweisen muss, dass regulierte Berichtseingänge planmäßig eingetroffen sind.
Untersuchungen haben einen Zusammenhang zwischen einer durch Governance gestützten Datenqualität und der Minderung von Compliance- und regulatorischen Risiken sowie Kostensenkungen (Precisely-Bericht) aufgezeigt. Diese Zahlen sollten als Richtungsweiser verstanden werden und nicht als Versprechen für jedes Programm. Sie stützen ein praktisches Fazit: Compliance funktioniert besser als routinemäßiger Betriebsprozess denn als periodische Hektik.
Überwachung in Nachweise umwandeln
digna unterstützt diesen Arbeitsablauf durch kontinuierliche Überwachung, Validierungsprotokolle, Timeliness-Verfolgung und Erkennung von Schemaänderungen. Die Richtlinien zur Daten-Compliance sind am nützlichsten, wenn jede überwachte Kontrolle einer bestimmten Verpflichtung zugeordnet ist und sich die Teams im Voraus auf die Aufbewahrung von Nachweisen einigen.
Kontrollen den Anforderungen zuordnen: Verknüpfen Sie Validierungsregeln und Warnmeldungen mit den relevanten SOX-, DSGVO-, HIPAA- oder Branchenanforderungen.
Untersuchungsverlauf aufbewahren: Speichern Sie Validierungs- und Schemaänderungsprotokolle gemäß den Audit- und Aufbewahrungsrichtlinien.
Compliance in die Konzeption einbeziehen: Lassen Sie Audit- und Compliance-Teams Geschäftsregeln, Schwellenwerte und Eskalationspfade gemeinsam mit den Datenverantwortlichen definieren.
Kontrollen regelmäßig überprüfen: Bewerten Sie die Überwachungsregeln neu, wenn sich regulatorische Erwartungen, Quellsysteme oder Datenflüsse ändern.
Der Kompromiss liegt auf der Hand. Eine umfassendere Protokollierung kann Nachweise stärken, aber schlecht konzipierte Warnmeldungen verursachen Rauschen und führen dazu, dass Teams das System ignorieren. Bewahren Sie Aufzeichnungen auf, die die Rechenschaftspflicht unterstützen, weisen Sie jeder Ausnahme einen Verantwortlichen zu und machen Sie jeden Eintrag für Prüfer nützlich.
3. Schnellere Erkenntnisgewinnung und beschleunigte Entscheidungsfindung
Schnelle Entscheidungen hängen davon ab, wie schnell Analysten feststellen können, ob ein Datensatz nutzbar ist. Sie müssen die letzte Aktualisierung bestätigen, aktuelle Werte mit normalem Verhalten vergleichen, unerwartete Änderungen untersuchen und überprüfen, ob sich ein Schema geändert hat. Governance führt diese Prüfungen in einem gemeinsamen Workflow zusammen, sodass die Analyse mit sichtbaren Informationen über Qualität, Timeliness und Struktur beginnt.
digna liefert erste Überwachungsergebnisse in weniger als zwei Stunden nach der Installation, basierend auf der für diesen Artikel bereitgestellten Plattformbeschreibung. Das ermöglicht eine schnellere Diagnose, ist jedoch kein garantiertes Geschäftsergebnis innerhalb dieses Zeitraums. Die Ergebnisse hängen weiterhin vom Zugriff auf den Datensatz, den Verantwortlichkeiten, der Konfiguration der Warnmeldungen und dem Reaktionsprozess des Teams ab.
Das replizierbare Muster ist klar umgrenzt und messbar: Wählen Sie die Datensätze aus, die für entscheidungsrelevante Kennzahlen wichtig sind, legen Sie erwartete Bereitstellungs- und Wertebereiche fest und verfolgen Sie dann, wie lange es dauert, ein Problem zu identifizieren und zu beheben. Ein Analyseteam kann veraltete Dashboard-Metriken nach einem Bereitstellungsfehler erkennen, anstatt erst auf die Beschwerde eines Stakeholders zu warten. Analysten können ungewöhnliche Umsatz- oder Kundenaktivitätsbewegungen untersuchen, solange der geschäftliche Kontext noch präsent ist, und Ingenieure können eine Schemaänderung beheben, bevor sie ein nachgeschaltetes Modell oder einen Bericht unbrauchbar macht.
Die Verzögerung des Vertrauens verkürzen
Eine gemeinsame Sicht auf die Zuverlässigkeit unterstützt Self-Service-Analysen, indem sie Analysten und Datenteams denselben betrieblichen Kontext bietet. Dies reduziert auch Unterbrechungen bei den Entwicklern, wobei ein breiterer Zugriff klare Verantwortlichkeiten und Definitionen erfordert, um inkonsistente Interpretationen zu vermeiden.
Entscheidungsgrundlagen priorisieren: Überwachen Sie die Datensätze, die strategische KPIs, Executive Dashboards und betriebliche Entscheidungen stützen.
Bei handlungsrelevanten Zuständen warnen: Unterscheiden Sie zwischen Bereitstellungsfehlern, die ein Eingreifen erfordern, und informativen Änderungen, die bis zur nächsten Überprüfung warten können.
Zuverlässigkeitskontext anzeigen: Stellen Sie Anomalien, den Timeliness-Status, Validierungsergebnisse und strukturelle Änderungen direkt neben den von den Analysten genutzten Datensätzen dar.
Normales Verhalten überprüfen: Untersuchen Sie Trends regelmäßig und passen Sie die Erwartungen an, wenn sich Saisonalitäten oder Geschäftsprozesse ändern.
Ein reiner Qualitätswert verkürzt die Entscheidungszeit nicht. Wenn ein Dashboard „Datenqualität: 92“ meldet, ohne die fehlgeschlagene Regel, den betroffenen Prozess, den Verantwortlichen oder den nächsten Schritt zu nennen, müssen Analysten immer noch manuell nachforschen. Das nützliche Ergebnis ist ein kürzerer Weg von der Erkennung bis zu einer geschäftsfertigen Erklärung.
4. Reduzierte datenbezogene Betriebskosten und Nacharbeiten
Datenbezogene Kosten sind in der Regel auf mehrere Teams verteilt. Entwickler untersuchen fehlerhafte Pipelines, Analysten erstellen Berichte neu, Manager warten auf korrigierte Zahlen und Plattformteams fangen ineffiziente Workloads auf. Governance reduziert diesen Mehraufwand, indem sie Fehler nahe an der Quelle erkennt, Verantwortlichkeiten zuweist und den für eine praktische Behebung erforderlichen Kontext bewahrt.
Das wiederholbare Muster ist einfach: Identifizieren Sie ein kostspieliges Fehlermuster, statten Sie den betroffenen Datenfluss mit Kontrollen aus und vergleichen Sie dann die Vorfälle und den Behebungsaufwand mit dem Zustand vor der Einführung von Governance. Ein Hersteller könnte eine Schemaänderung erkennen, bevor sie nachgeschaltete Berichtsaufträge stört. Ein Team für Finanzdienstleistungen könnte durch proaktive Überwachung die Ausfälle von Dashboards von 8 auf 1 pro Monat senken (dies ist ein Beispielszenario für diesen Artikel, kein verifizierter Benchmark). Ein Telekommunikationsanbieter könnte ebenfalls unerwarteten Pipeline-Verbrauch untersuchen und Workloads optimieren, vorausgesetzt, er misst zuerst seine eigene Ausgangsbasis.
Der Business Case sollte mit internen Vorfallprotokollen beginnen. Erfassen Sie die Stunden, die für Untersuchungen, die Rekonstruktion von Berichten, Eskalationen, verzögerte Entscheidungen und unnötige Plattformnutzung aufgewendet werden. Der Business Case für Datenqualität ist überzeugender, wenn sich Finanzen und IT auf eine Definition für Datenvorfälle und die Methode zur Kostenzuordnung einigen.
Betriebliche Verschwendung in eine messbare Ausgangsbasis verwandeln
Die Data Platform Observability von digna kann Teams dabei helfen, Workload-Verbrauch, Verfügbarkeit und betriebliches Verhalten zu untersuchen. Das Tool ersetzt nicht die Notwendigkeit von klaren Verantwortlichkeiten oder Wartung. Es bietet Teams jedoch eine Möglichkeit, technische Signale mit der dadurch entstehenden betrieblichen Arbeit zu verknüpfen.
Nutzen Sie eine kleine Anzahl von Kennzahlen:
SLAs für Bereitstellung und Qualität festlegen: Definieren Sie Verletzungsbedingungen, Verantwortliche, Reaktionsziele und Eskalationspfade.
Nacharbeiten explizit erfassen: Dokumentieren Sie die Zeit für die Fehlersuche, neu erstellte Berichte, wiederholte manuelle Prüfungen und Entscheidungen, die sich durch unzuverlässige Daten verzögert haben.
Verbrauchsänderungen prüfen: Untersuchen Sie ineffiziente Workloads, unerwartete Pipeline-Aktivitäten und Plattformverhalten, das die Kosten in die Höhe treibt.
Vorher und Nachher vergleichen: Überprüfen Sie das Vorfallvolumen, die Behebungszeit und den Aufwand im Vergleich zur Ausgangsbasis vor der Governance-Einführung.
Governance zahlt sich außerhalb der Compliance aus, wenn Teams die Arbeit messen, die sie zuvor als normal hingenommen haben.
Automatisierung verursacht eigene Kosten. Konfiguration, Verantwortlichkeiten und Wartung erfordern Kapazitäten. Der Nutzen überwiegt, wenn Kontrollen auf teure Fehlermuster abzielen, handlungsrelevante Warnmeldungen erzeugen und wiederholte Untersuchungen ersetzen, anstatt neue Prüfungen hinzuzufügen, die niemand nutzt.
5. Erhöhtes Vertrauen in Daten und Analysen
Vertrauen verändert die Arbeitsweise. Analysten hören auf, private Tabellenkopien zu pflegen, Risikoteams untersuchen überwachte Warnmeldungen ohne Zögern und Führungskräfte verbringen weniger Zeit mit der Diskussion über Kennzahlendefinitionen. Diese Verhaltensweisen zeigen sich erst, wenn Governance wiederholbare Nachweise über die Eingaben, den Status und die Verantwortlichkeiten einer Kennzahl liefert.
Eine Gesundheitsorganisation kann das Vertrauen in betriebliche Dashboards stärken, indem sie Qualitätsvalidierungen kontinuierlich ausführt und ungelöste Ausnahmen neben einwandfreien Ergebnissen anzeigt. Im Finanzbereich wird eine Anomaliewarnung nützlicher, wenn Prüfer die betroffenen Datenzustände überprüfen können, bevor sie entscheiden, ob der Vorfall eskaliert werden muss. Eine unternehmensweite KPI-Ansicht benötigt außerdem eine veröffentlichte Definition, einen verantwortlichen Eigentümer und erklärte Grenzen. Ein fehlerfreies Dashboard ohne diesen Kontext kann dennoch zu falschen Entscheidungen führen.
Der Benchmark-Bericht zeigt, dass 77 % der Unternehmen eine verbesserte Datenqualität für die Entscheidungsfindung als Governance-Vorteil identifiziert haben (Zusammenfassung der Benchmark-Studie). Die praktische Lehre ist präziser als nur „den Daten zu vertrauen“. Benutzer benötigen genügend Informationen, um zu beurteilen, ob eine Zahl für einen bestimmten Zweck geeignet ist, einschließlich ihrer Herkunft (Lineage), Aktualität, Abdeckung und bekannten Einschränkungen.
Zuverlässigkeit für Geschäftsanwender sichtbar machen
Die Dashboards von digna können Ergebnisse aus Anomalieerkennung, Timeliness-Überwachung, Validierung und Business Monitoring in einem gemeinsamen Arbeitsbereich zusammenführen. Diese Sichtbarkeit sollte Fehler, Behebungsaktivitäten und aktuelle Zuständigkeiten einschließen. Das Verschweigen von Vorfällen mag das Vertrauen kurzfristig sichern, nimmt den Teams jedoch die Nachweise, die sie zur Bewertung der Kontrollleistung und zur Vermeidung zukünftiger Fehler benötigen.
Nutzen Sie ein Überprüfungsmuster, das technische Zuverlässigkeit mit geschäftlicher Nutzung verknüpft:
Nachweise der Fehlerbehebung anzeigen: Erfassen Sie, was sich nach einem Problem geändert hat, wer für die Behebung verantwortlich war und ob die anschließende Prüfung erfolgreich war.
Qualität mit Ergebnissen verknüpfen: Überprüfen Sie Veränderungen bei geschäftlichen KPIs zusammen mit den Datenzuständen, die sie beeinflussen können.
Gemeinsame Definitionen veröffentlichen: Legen Sie die Bedeutung, den Umfang und die Berechnung einer Kennzahl fest, bevor Sie über die Ergebnisse diskutieren.
Vertrauenssignale regelmäßig prüfen: Integrieren Sie Qualitätstrends, offene Ausnahmen und anstehende Maßnahmen in etablierte Geschäftsberichte.
Ein technisch einwandfreier Datensatz kann für eine Entscheidung dennoch ungeeignet sein, wenn seine Definition, Abdeckung oder Aktualität nicht zum Anwendungsfall passt. Governance sollte diesen Kontext der Zweckmäßigkeit offenlegen. Das messbare Ergebnis sind weniger unbegründete Annahmen, eine schnellere Überprüfung von Ausnahmen und eine klarere Rechenschaftspflicht, wenn eine Kennzahl infrage gestellt wird.
6. Erhöhter Reifegrad der Data Governance und organisatorisches Wissen
Ein hoher Reifegrad zeigt sich, wenn die Organisation praktische Fragen zu Zuständigkeiten, Qualitätsstandards und dem Verlauf von Vorfällen beantworten kann, anstatt nur eine bloße Bewertung vorzuweisen. Teams bauen diese Fähigkeit auf, indem sie Geschäftsregeln dokumentieren, Verantwortliche zuweisen, Schemaänderungen erfassen, historisches Verhalten überprüfen und die Erkenntnisse auf die nächste Kontrolle anwenden. Mit der Zeit wird dieses Wissen zu kollektivem Organisationswissen, anstatt nur bei einem einzelnen Entwickler oder Datenverantwortlichen zu liegen.
Ein Gesundheitssystem könnte klinische Datenstandards dokumentieren und historische Überwachungen nutzen, um wiederkehrende Qualitätsmuster zu identifizieren. Ein Telekommunikationsunternehmen kann Schemaänderungen verfolgen, um zu verstehen, wie sich Quellsysteme entwickeln und welche nachgeschalteten Verbraucher von ihnen abhängen. Eine Finanzorganisation startet vielleicht mit der Anomalieerkennung und fügt später Validierung, Timeliness- und Strukturüberwachung hinzu, sobald die Zuständigkeiten klarer definiert sind.
Reifegrad auf Nachweisen basieren lassen
digna unterstützt diese Entwicklung durch die Automatisierung der Überwachung, die Aufbewahrung von Validierungs- und Schemahistorien sowie die Visualisierung von Trends im Datenverhalten. Ein Governance-Rat, der sich aus Vertretern von IT, Analytik, Compliance und Fachabteilungen zusammensetzt, kann diese Nachweise nutzen, um Verbesserungen zu priorisieren und zu messen, ob Kontrollen angewendet werden.
Verantwortliche Eigentümer zuweisen: Weisen Sie jedem kritischen Datensatz einen Eigentümer zu, der für die Qualität und die Reaktion auf Vorfälle verantwortlich ist.
Geschäftsregeln dokumentieren: Speichern Sie die Validierungserwartungen dort, wo Entwickler und fachliche Datenverantwortliche sie gemeinsam einsehen können.
Schemahistorie analysieren: Nutzen Sie wiederkehrende strukturelle Änderungen, um Datenverträge, die Kommunikation und das Abhängigkeitsmanagement zu verbessern.
Fortschritt jährlich bewerten: Überprüfen Sie, ob Kontrollen etabliert sind, Vorfälle verstanden werden und Nachweise Entscheidungen stützen.
In Modulen erweitern: Fügen Sie Funktionen hinzu, sobald die Organisation die erforderlichen Zuständigkeiten und Prozesse entwickelt hat, um sie effektiv zu nutzen.
Ein praktisches Ergebnis sind eine schnellere Reaktion auf Vorfälle, klarere Übergaben und eine geringere Abhängigkeit vom Wissen Einzelner. Teams können außerdem wiederkehrende Kontrollfehler identifizieren und Verbesserungsmaßnahmen gezielt dort ansetzen, wo Standards, Abhängigkeiten oder Lücken in der Verantwortlichkeit die Ursache sind.
Reifegrad kann zu Bürokratie werden, wenn Teams die Erstellung von Dokumenten über die Reduzierung von Unsicherheiten stellen. Ein nützliches Governance-Artefakt hilft dabei, Daten zu finden, zu interpretieren, zu validieren, zu schützen oder zu nutzen. Sein Wert zeigt sich in kürzeren Untersuchungen, klarerer Rechenschaftspflicht und wiederholbaren Entscheidungen.
7. Verbesserte Überwachung der Unternehmensleistung und KPI-Erkenntnisse
Eine technisch erfolgreiche Pipeline kann dennoch zu einem geschäftlichen Fehlschlag führen. Der Datenimport wird vielleicht pünktlich abgeschlossen, während gleichzeitig die Transaktionen einbrechen, die Abwanderungsrate steigt oder ein Betriebsprozess sich unerwartet ändert. Business performance monitoring verbindet das Datenverhalten mit den Ergebnissen, die Führungskräfte steuern müssen.
Ein Einzelhändler kann beispielsweise einen starken Rückgang der täglichen Transaktionen untersuchen, solange das Ereignis noch aktuell ist. Ein SaaS-Unternehmen kann die Kundenaktivität auf frühzeitige Anzeichen von Abwanderung überwachen, bevor sich der Trend auf die Planung auswirkt. Ein Finanzinstitut kann Handelsvolumina und ungewöhnliche Muster als Input für weitere Risikoanalysen überwachen. Jeder Fall erfordert einen definierten geschäftlichen Kontext und nicht nur technische Schwellenwerte für Erfolg oder Misserfolg.
Die Business Monitoring-Lösung von digna bewertet geschäftliche und betriebliche KPIs im Vergleich zu den zugrunde liegenden Daten. Die Überwachungs- und Berichterstattungsfunktionen können Teams dabei helfen, eine ungewöhnliche KPI-Entwicklung mit Nachweisen zu Timeliness, Validierung, Anomalien oder Schemata zu verknüpfen. Das praktische Ergebnis ist ein kürzerer Weg von der Frage „Was hat sich geändert?“ zur Antwort, welcher Prozess oder welche Entscheidung überprüft werden muss.
KPI-Überwachung an Entscheidungen ausrichten
Beginnen Sie mit Kennzahlen, die von den Führungskräften bereits genutzt werden, und dokumentieren Sie, welche Maßnahme jede Kennzahl auslösen sollte. Der bereitgestellte Leitfaden empfiehlt, mit 5 bis 10 kritischen KPIs zu beginnen. Betrachten Sie diesen Bereich als praktischen Ausgangspunkt, nicht als starre Grenze.
Ein nützliches Betriebsmuster ist:
Normales Verhalten definieren: Erfassen Sie Saisonalitäten, geplante Ereignisse und wiederkehrende Betriebszyklen, bevor Sie Warnmeldungen einrichten.
Priorität der Warnmeldungen festlegen: Unterscheiden Sie zwischen einem wesentlichen geschäftlichen Signal und einer vorübergehenden Schwankung.
Nachweise verknüpfen: Vergleichen Sie KPI-Entwicklungen mit verspäteten Daten, Qualitätsfehlern an der Quelle, Anomalien und strukturellen Änderungen.
Trends analysieren: Nutzen Sie regelmäßige Trendanalysen, um Muster zu identifizieren, die strategische Aufmerksamkeit erfordern.
Eine KPI-Warnung sollte zwei Fragen schnell beantworten: Was hat sich geändert, und welche Entscheidung muss sich möglicherweise mit dieser Änderung anpassen?
Eine Flut von Fehlalarmen bleibt das größte Risiko. Wenn jede Abweichung eine dringende Benachrichtigung erzeugt, nehmen Geschäftsanwender die Warnungen nicht mehr als glaubwürdige Signale wahr. Teams sollten messen, ob Warnmeldungen tatsächlich zu Untersuchungen oder Maßnahmen führen, und die Schwellenwerte sowie Zuständigkeiten entsprechend anpassen. Governance schafft Wert, wenn sie bedeutsame Änderungen von normaler Volatilität unterscheidet und genügend Nachweise liefert, um den Unterschied zu erklären.
8. Gestärkte Datensicherheit und Einhaltung von Datenschutzbestimmungen
Die Sicherheit verbessert sich, wenn Governance sensible Daten mit verantwortungsvollen Kontrollen verknüpft. Teams müssen wissen, wo sich regulierte Daten befinden, wie sich ihre Struktur ändert, wer darauf zugreifen kann und welche Nachweise diese Entscheidungen stützen. Governance ersetzt kein Identitätsmanagement, keine Verschlüsselung und keine Reaktion auf Vorfälle. Sie liefert diesen Kontrollen einen konsistenten Kontext über Datenprodukte und Pipelines hinweg.
Die Bereitstellungsoptionen sollten sich nach dem Risikoprofil richten. Ein europäischer Gesundheitsdienstleister kann Workloads in einer Private Cloud belassen, um die Anforderungen an die Datenresidenz zu erfüllen. Ein Finanzdienstleister kann sensible Transaktionsdaten überwachen, ohne sie in eine externe Verarbeitungsumgebung zu übertragen. Eine Organisation des öffentlichen Sektors kann strukturelle Änderungen an Regierungsdaten erfassen und Nachweise für ein Audit aufbewahren. In jedem Fall besteht das wiederholbare Muster darin, Daten innerhalb der Infrastruktur und der Datenschutzgrenzen des Kunden zu überwachen.
digna führt Metrikberechnungen und -analysen in den Datenbanken des Kunden aus, mit Optionen für die Bereitstellung in einer Private Cloud oder On-Premises. Wenn sensible Daten an Ort und Stelle verbleiben, werden unnötige Datenbewegungen reduziert. Dies entbindet jedoch nicht von der Notwendigkeit von Zugriffskontrollen, Aufbewahrungsregeln, einer sicheren Handhabung von Warnmeldungen oder dokumentierten Verbindungen zwischen der Überwachung und dem Datenschutzprogramm. Der Datenschutzleitfaden der Kanzlei By Design bietet weiteren Kontext zu den rechtlichen und organisatorischen Aspekten von Datenschutzverpflichtungen.
Strukturelle Änderungen als Sicherheitssignal nutzen
Das Schema-Tracking kann hinzugefügte Felder, entfernte Spalten und geänderte Datentypen aufdecken. Eine Änderung ist nicht automatisch unbefugt, kann aber die Annahmen hinter vertrauenswürdigen Berichten, Modellen und nachgeschalteten Kontrollen hinfällig machen. Richtlinien im Zusammenhang mit NIST CSF 2.0 verknüpfen dieses Risiko mit GV.OC-01 und kontinuierlichem Schema-Tracking (Schema Drift und Governance-Risiko).
Legen Sie die Betriebsregeln fest, bevor Warnmeldungen eingehen:
Bereitstellung an das Risiko anpassen: Wählen Sie eine Installation in einer Private Cloud oder On-Premises, wenn die Sicherheitsrichtlinien dies erfordern.
Überwachungszugriff einschränken: Begrenzen Sie die Sichtbarkeit von Datensätzen und die Details von Warnmeldungen auf autorisierte Benutzer.
Modifikationen überprüfen: Untersuchen Sie unerwartete strukturelle Änderungen als potenzielle Kontroll- oder Sicherheitsereignisse.
Aufbewahrung dokumentieren: Richten Sie die Überwachungsaufzeichnungen an den Datenschutz-, Rechts- und Datenlebenszyklus-Richtlinien aus.
Kontrollen haben auch ihren Preis. Zu weitreichende Einschränkungen verlangsamen legitime Analysen, während schwache Kontrollen sensible Informationen offenlegen. Eigentümer, Sicherheitsteams und Datennutzer sollten Zugriffs-, Aufbewahrungs- und Nachweisanforderungen gemeinsam vereinbaren. Das messbare Ergebnis ist ein klarerer Audit-Trail und weniger ungeklärte Fragen darüber, wer was wann und warum geändert hat.
8-Punkte-Vergleich der Data Governance-Vorteile
Punkt | 🔄 Komplexität der Implementierung | ⚡ Ressourcenanforderungen | 📊 Erwartete Ergebnisse | 💡 Ideale Anwendungsfälle | ⭐ Hauptvorteile |
|---|---|---|---|---|---|
Verbesserte Datenqualität und Reduzierung von Datenfehlern | Mittel, Ersteinrichtung von Regeln und Integrationen erforderlich | Moderat, Data Engineers, Rechenleistung für Überwachung, Basisdaten | Weniger nachgeschaltete Fehler, zuverlässigere Analysen und Modelle | Transaktionssysteme mit hohem Volumen, Datensätze für regulatorische Berichte | ⭐ Fehler an der Quelle abfangen; reduziert Nacharbeiten und Dashboard-Ausfälle |
Optimierte Compliance und Audit-Bereitschaft | Mittel bis hoch, Kontrollen müssen Vorschriften und Audits zugeordnet werden | Hoch, Einbindung von Compliance und Audit, Aufbewahrung/Speicherung von Protokollen | Prüfungsbereite Nachweise, Timeliness-Verfolgung, reduziertes Compliance-Risiko | SOX-/DSGVO-/HIPAA-Umgebungen, Finanz- und Gesundheitseinrichtungen | ⭐ Automatisierte Nachweisprotokolle und Schema-Tracking für Audits |
Schnellere Erkenntnisgewinnung und beschleunigte Entscheidungsfindung | Niedrig bis mittel, schnelle Installation, benötigt aber Datensatz-/KPI-Definitionen | Niedrig, Dashboards, KI-Basisberechnungen; schneller ROI | Schnellere Anomalieerkennung und kürzere Zeit bis zur Erkenntnis (< 2 Stunden initial) | Analyseteams, BI, reaktionsschnelles Business Monitoring | ⭐ Sehr schnelle Bereitstellung und reduzierte Untersuchungszeit |
Reduzierte datenbezogene Betriebskosten und Nacharbeiten | Mittel, Überwachungsinfrastruktur und Optimierungsprozesse erforderlich | Moderat, Observability-Tools, Betriebsteams zur Reaktion auf Warnungen | Reduzierte Ausfälle, geringere Cloud-Kosten, weniger manuelle Untersuchungen | Unternehmen mit kostspieligen Pipeline-Vorfällen (Fertigung, Telekommunikation, Finanzen) | ⭐ Verhindert Ausfälle und deckt Optimierungspotenziale auf |
Erhöhtes Vertrauen in Daten und Analysen | Mittel, kontinuierliche Überwachung, Governance-Prozesse und Kulturwandel | Moderat, gemeinsame Dashboards, abteilungsübergreifende Zusammenarbeit | Höhere Datennutzung, weniger Streitigkeiten über Datengenauigkeit | Entscheidungsfindung auf Führungsebene, abteilungsübergreifende Analyse-Konsumenten | ⭐ Stärkt das Vertrauen der Stakeholder und beschleunigt die Einführung |
Erhöhter Reifegrad der Data Governance und organisatorisches Wissen | Mittel bis hoch, kontinuierliches Engagement für Richtlinien und Dokumentation | Moderat bis hoch, Governance-Rat, Katalogisierung, regelmäßige Überprüfungen | Institutionelles Gedächtnis, dokumentierte Lineage, kontinuierliche Verbesserung | Unternehmen, die Governance und Wissenstransfer formalisieren | ⭐ Progressiver Reifegrad und dokumentierte Governance-Nachweise |
Verbesserte Überwachung der Unternehmensleistung und KPI-Erkenntnisse | Mittel, erfordert KPI-Definitionen und Feinabstimmung der Ausgangsbasis | Moderat, Einbindung von Business-Stakeholdern, Rechenleistung für Anomalieerkennung | KPI-Warnungen in Echtzeit, Trendkennung, schnellere geschäftliche Reaktionen | Einzelhandel, SaaS, Finanzteams, die Umsatz- oder Abwanderungs-KPIs überwachen | ⭐ Erkennt KPI-Anomalien frühzeitig und korreliert die Grundursachen |
Gestärkte Datensicherheit und Einhaltung von Datenschutzbestimmungen | Hoch, Private- oder On-Premises-Bereitstellung, Abstimmung der Sicherheitsrichtlinien | Hoch, Bereitstellung von Infrastruktur, Sicherheits- und Betriebsmanagement | Einhaltung der Datenresidenz, reduzierte Risiken, nachweisbare Kontrollen | DSGVO-/CCPA-sensitive Organisationen, Gesundheitswesen, Finanzdienstleistungen, öffentlicher Sektor | ⭐ In-Database-Ausführung und private Bereitstellung zum Schutz sensibler Daten |
Data Governance-Vorteile in die betriebliche Realität umsetzen
Die acht Vorteile von Data Governance verstärken sich gegenseitig. Qualitätskontrollen schaffen vertrauenswürdige Daten. Vertrauenswürdige Daten geben Analysten und Führungskräften die Sicherheit, schnellere Entscheidungen zu treffen. Diese Entscheidungen führen zu geschäftlichen Ergebnissen, die es wert sind, überwacht zu werden. Und das Business Monitoring deckt wiederum neue Anforderungen an Qualität, Zuständigkeit, Lineage, Timeliness und Zugriff auf. Dieser Kreislauf nährt die Governance dann mit Nachweisen statt mit Annahmen.
Die Ergebnisse der Benchmark-Studien weisen in dieselbe Richtung. Ventana Research stellte fest, dass Organisationen Governance mit einer besseren Datenqualität für Entscheidungen, präziseren Berichten und BI sowie verbesserter Compliance verknüpften (Zusammenfassung der Benchmark-Studie). Die Untersuchungen von Precisely brachten eine durch Governance gestützte Datenqualität zudem mit betrieblicher Effizienz, datengestützten Geschäftsmodellen, der Minderung von Compliance-Risiken und Kostensenkungen in Verbindung (Precisely-Bericht). Diese Erkenntnisse nehmen einem die Implementierungsarbeit zwar nicht ab, verdeutlichen aber, wo der Mehrwert liegt.
Beginnen Sie mit einem einzigen, besonders wichtigen Datensatz. Wählen Sie eine Quelle aus, die in einen regulatorischen Bericht, eine wichtige Kennzahl für die Geschäftsführung, einen Risikoprozess, einen klinischen Arbeitsablauf, den Kundenservice oder ein KI-Produkt einfließt. Weisen Sie einen Verantwortlichen zu, dokumentieren Sie, was akzeptable Qualität bedeutet, und statten Sie den Datensatz mit Prüfungen für die kritischsten Fehlermuster aus – wie ungültige Datensätze, verspätete Bereitstellung, Anomalien oder Schemaänderungen.
Definieren Sie als Nächstes das gewünschte Ziel, bevor Sie Kontrollen einführen. Sie könnten die Anzahl der Dashboard-Ausfälle, die Vorbereitungszeit für Audits, die Zeit bis zur Erkenntnis, den Aufwand zur Behebung von Vorfällen oder ungeklärte KPI-Änderungen messen. Die Kennzahl sollte in der Verantwortung eines echten Stakeholders liegen. Wenn sich niemand für das Ergebnis verantwortlich fühlt, wird das Governance-Programm in Richtung reiner Beschäftigungsmaße abdriften, wie z. B. der Anzahl der verfassten Regeln oder der katalogisierten Datenbestände.
Erweitern Sie das System dann Modul für Modul. Sobald für den ersten Datensatz ein funktionierender Reaktionsprozess etabliert ist, fügen Sie verwandte Quellen, geschäftliche KPIs, den Plattformverbrauch oder die Lineage hinzu, sofern der betriebliche Bedarf dies rechtfertigt. digna bietet Anomalieerkennung, Datenvalidierung, Timeliness-Überwachung, Schema-Tracking, Business Monitoring und Data Platform Observability innerhalb einer modularen Plattform, die in der Umgebung des Kunden läuft. Die versprochene Fähigkeit, erste Überwachungsergebnisse in weniger als zwei Stunden zu liefern, kann Teams dabei helfen, innerhalb von Tagen erste Signale zu sehen, anstatt auf die Reifung eines riesigen Programms warten zu müssen. Der tatsächliche Nutzen entsteht jedoch durch disziplinierte Verantwortlichkeit und Reaktionen, nicht durch ein einzelnes Werkzeug allein.
Betrachten Sie Governance als Service für die Menschen, die Entscheidungen auf der Grundlage von Daten treffen. Wenn Kontrollen Nacharbeiten verhindern, Fehler erklären, Audit-Nachweise sichern und klären, ob eine Kennzahl für den jeweiligen Zweck geeignet ist, lässt sich die Akzeptanz wesentlich leichter aufrechterhalten. Auf diese Weise wird Theorie zu gelebter Praxis.
digna bietet direkt in der Kundenumgebung nutzbare Module für Datenqualität und Observability, die Anomalieerkennung, Validierung, Timeliness, Schemaänderungen, geschäftliche KPIs und das Plattformverhalten abdecken. Besuchen Sie digna, um einen praktischen Weg kennenzulernen, wie Sie Data Governance-Kontrollen mit verlässlichen Analysen, KI, Compliance-Nachweisen und messbaren operativen Ergebnissen verknüpfen.
Häufig gestellte Fragen
Wo zeigen sich Governance-Vorteile tatsächlich?
Dort, wo Operatorinnen sie täglich spüren: schnellere Entscheidungen, weniger Dashboard-Ausfälle, sauberere Auditnachweise und weniger Zeit für die Erklärung, ob einer Zahl zu trauen ist. Das ist ein anderes Argument als Governance als Kontrollaufwand.
Welche Belege gibt es, dass Governance die Qualität verbessert?
Ein Ventana-Research-Benchmark von 2022 fand, dass 77 % der Organisationen verbesserte Datenqualität für Entscheidungen als Governance-Nutzen nannten, während 64 % von genauerem Reporting und Business Intelligence und 60 % von besserer regulatorischer Compliance berichteten.
Wie baut man Kontrollen, die Fehler früh erfassen?
Etablieren Sie zuerst normales Verhalten für priorisierte Datensätze und ergänzen Sie dann deterministische Regeln überall dort, wo die fachliche Anforderung explizit ist. Überwachen Sie zuerst die Datensätze hinter Vorstandskennzahlen, aufsichtsrechtlichen Berichten, Kundenbetrieb oder KI-Produkten.
Welche vier Praktiken machen den Qualitätsnutzen real?
Kritische Datensätze zuerst überwachen; Ankunftsverhalten verfolgen, damit verspätete, fehlende oder unerwartet frühe Lieferungen auffallen, bevor jemand ein Dashboard öffnet; strukturelle Änderungen dokumentieren, einschließlich hinzugefügter oder entfernter Spalten und Typänderungen; und Trends monatlich prüfen, um Einzelfälle von wiederkehrenden Prozessdefekten zu trennen.
Wann ist ein Qualitätswert keine Kontrolle?
Wenn er weder Verantwortung noch Schwellenwert noch Reaktionsweg hat. Ein solcher Wert ist ein Bericht, und Berichte ändern nichts am weiteren Verlauf. Genau das trennt spürbare Governance von Governance, die nur Dokumente erzeugt.


