TDWI-Datenqualitäts-Framework: ein praxisnaher Leitfaden
|
8
min. Lesezeit

TDWIs Untersuchung „State of Data Quality“ von 2022 ergab, dass 66 % der Unternehmen über einige Datenqualitätskennzahlen verfügten, aber nur etwa eines von acht diese Kennzahlen konsistent maß und kommunizierte – über Berichte, Dashboards oder ähnliche Kanäle. TDWIs Forschung legt das Problem deutlich offen: Viele Organisationen können Datenprobleme erkennen, doch weit weniger haben Qualität in eine Betriebsdisziplin überführt.
Genau hier wird das TDWI-Datenqualitäts-Framework nützlich. Es gibt Governance-Teams eine gemeinsame Sprache für Verantwortung, Kontrollen, Geschäftswirkung und Werkzeuge. Es hilft, ein Reife-Assessment mit den Fähigkeiten zu verbinden, die eine moderne Observability-Plattform braucht, sodass aus einer Punktzahl eine praktische Entscheidungshilfe wird und kein weiteres Präsentationsartefakt.
Inhaltsverzeichnis
Warum Datenqualität ein Reifegradmodell braucht
Was unstrukturierte Qualitätsarbeit kostet
Die fünf Reifestufen erklärt
Nascent
Early
Established
Comprehensive
Advanced/Visionary
Kerndimensionen, die das TDWI-Framework misst
Roles and Responsibility
Data Quality Management
Assurance and Impact
Tools
Vom Profiling zu kontinuierlichen Kontrollen
Die Schleife bewusst aufbauen
Batch- und Echtzeitkontrollen kombinieren
Das Framework auf moderne Observability-Plattformen abbilden
Jede Dimension mit einem Nachweis verbinden
Bereitstellung, Datenschutz und Kostenaspekte
Berechnung nah an den Daten halten
Signale mit Kontext bevorzugen
Aus dem Assessment einen 90-Tage-Plan machen
Tag 1 bis 30: Governance aufbauen
Tag 31 bis 60: Kontrollen installieren
Tag 61 bis 90: messen und ausweiten
Warum Datenqualität ein Reifegradmodell braucht
Ein Datenteam kann Hunderte Validierungsregeln pflegen und dennoch keine verlässliche Qualitätsfähigkeit besitzen. Denken Sie an einen Händler, dessen Finanzanalysten vor jedem Monatsbericht doppelte Kundendatensätze finden. Ein erfahrener Analyst vergleicht Exporte in einer Tabelle, wählt die vertrauenswürdig wirkenden Datensätze aus und schickt Korrekturen an einen Anwendungsverantwortlichen. Der Bericht ist repariert, doch das Team kann weiterhin nicht erklären, wie oft der Fehler auftritt, welcher vorgelagerte Prozess ihn erzeugt oder ob Marketing- und Lieferkettenberichte dasselbe Problem haben.
Die Arbeit behebt einen echten Fehler, beruht aber auf persönlichem Wissen und Eingriffen in letzter Minute. Genau dieser Unterschied trennt Datenbereinigung durchführen von Datenqualität als Fähigkeit steuern. Eine reife Praxis macht Verantwortung, Nachweise, Eskalation und Prävention wiederholbar.
TDWIs Untersuchung von 2022 ergab, dass 58 % der Unternehmen mit Datenqualitätskennzahlen angaben, diese Kennzahlen deckten nicht alle Datenarten ab. Diese Einschränkung zählt, weil isolierte Prüfungen falsches Vertrauen erzeugen können. Ein Team misst womöglich Vollständigkeit für Kundendaten und übersieht dabei Timeliness in regulatorischen Feeds, strukturelle Änderungen in Warehouse-Tabellen oder doppelte Produkte in einem operativen System.
Was unstrukturierte Qualitätsarbeit kostet
Ohne Reifegradmodell verfestigt sich Qualitätsarbeit oft in vier wiederkehrenden Mustern:
Manuelle Behebung: Analysten reparieren immer wieder Tabellen, Extrakte und Berichte.
Späte Entdeckung: Aufsicht, Führungskräfte oder Kunden finden Fehler nach der Veröffentlichung.
Unklare Verantwortung: Engineers, Analysten und fachliche Stewards streiten darüber, wer die Quelle korrigieren sollte.
Schwache Messung: Führungskräfte hören von Vorfällen, können Qualität aber nicht über Domänen oder über die Zeit vergleichen.
Ein Reifegradmodell gibt diesen Symptomen eine gemeinsame Struktur. Es fragt, wo die Organisation steht, welche Praktiken fehlen und welche Fähigkeit als Nächstes folgen sollte. TDWI stellte das Data Quality Maturity Model 2024 als neues Assessment-Framework vor und rahmte es als Leitfaden für fortlaufende Verbesserung statt als einmaliges Audit. Die Assessment-Anleitung des Frameworks deckt Rollen, Managementpraktiken, Assurance, Geschäftswirkung und Werkzeuge ab.
Praxisregel: Ein Qualitätswert zählt nur, wenn er verändert, was das Team als Nächstes finanziert, zuweist, überwacht oder behebt.
Das Modell ermöglicht Governance-Verantwortlichen zudem ein klareres Gespräch mit Fachverantwortlichen. Statt zu erklären, „die Datenqualität ist schlecht“, können sie zeigen, dass Verantwortung informell ist, Monitoring nur ausgewählte Datensätze abdeckt und der Behebung eine einheitliche Serviceerwartung fehlt. Solche Befunde stützen einen fokussierten Investitionsplan.
Das Assessment wirkt als diagnostische Linse. Observability-Fähigkeiten liefern operative Nachweise, dass die Organisation von reaktiver Korrektur zu Prävention und messbarer Kontrolle voranschreitet. Für einen breiteren Governance-Vergleich können Teams dignas Data-Governance-Reifegradmodell heranziehen. Gemeinsam genutzt verwandeln diese Perspektiven einen abstrakten Reifewert in Fragen zu Lineage, Anomalieerkennung, Regelabdeckung, Vorfall-Workflow und verantwortlichen Ownern.
Die fünf Reifestufen erklärt
TDWIs veröffentlichte Assessment-Materialien benennen fünf Reifestufen: Nascent, Early, Established, Comprehensive und Advanced/Visionary. TDWIs Assessment-Leitfaden nutzt diese Stufen, um Qualitätspraktiken auf einer geordneten Entwicklung zu verorten, statt sie als bestanden oder nicht bestanden zu behandeln.
Die Bezeichnungen im Alltagsgespräch variieren, daher sollten Teams beim Ausfüllen des Assessments TDWIs offizielle Stufennamen verwenden. Die Verhaltensentwicklung erschließt sich leichter, wenn man darauf schaut, was Menschen tun.
Nascent
Auf der Stufe Nascent ist Qualitätsarbeit weitgehend unsichtbar, bis jemand auf ein Problem stößt. Ein Finanzanalyst repariert eine Tabelle von Hand, ein Engineer flickt eine Pipeline, oder ein Fachanwender schickt eine dringende Nachricht an eine Kollegin, die das Quellsystem kennt. Verantwortlich ist, wer den Fehler bemerkt, und Erfolg heißt, dass das unmittelbare Ergebnis herausgeht.
Early
Eine Early-Organisation erkennt, dass Datenqualität Aufmerksamkeit braucht, und beginnt, Erwartungen zu dokumentieren. Teams führen vielleicht periodisches Profiling durch, identifizieren häufige Fehler und benennen informelle Data Stewards. Die zentrale Veränderung ist Bewusstsein, doch die Messung bleibt uneinheitlich und die Behebung hängt weiterhin stark an persönlicher Initiative.
Established
Auf der Stufe Established reagieren Teams über einen wiederholbaren Prozess auf Vorfälle. Eine fehlgeschlagene Eindeutigkeitsprüfung erzeugt ein Ticket, jemand verantwortet die Untersuchung, und das Team hält das Ergebnis fest. Erfolg misst sich über Vorfallreaktion, Regelergebnisse oder Ticketabschluss, doch die Kontrollen konzentrieren sich womöglich noch auf bekannte Problemfelder statt auf die Vermeidung von Fehlern in der gesamten Umgebung.
Comprehensive
Eine Organisation wechselt vom Reagieren zum Vorbeugen. Profiling, Validierung, Lineage und Monitoring wirken über wichtige Domänen hinweg, während Verantwortung und Eskalationswege für Engineering und Fachbereiche sichtbar sind. Qualitätssignale sind mit Serviceerwartungen und nachgelagerten Folgen verbunden, sodass ein verspäteter regulatorischer Feed andere Aufmerksamkeit erhält als ein wenig genutzter interner Datensatz.
Advanced/Visionary
Auf der Stufe Advanced/Visionary justieren Teams das Programm fortlaufend. Sie prüfen, ob Kennzahlen das Geschäftsrisiko noch abbilden, entfernen wenig hilfreiche Alerts, verfeinern Anomalie-Baselines und nutzen historische Nachweise als Investitionsleitfaden. Eine regulierte Bank kann für eine Domäne bewusst auf einer starken proaktiven Fähigkeit bleiben, weil Kontrollen und Auditanforderungen dort angemessen sind, während ein Digitalunternehmen mit einem anderen Kontrolldesign eine optimierende Fähigkeit erreicht.
Stufe | Typisches Verhalten | Verantwortung | Erfolgssignal |
|---|---|---|---|
Nascent | Manuelle Korrekturen, nachdem Fehler auftreten | Wer das Problem findet | Die unmittelbare Aufgabe ist erledigt |
Early | Periodisches Profiling und einfache Dokumentation | Informelle Stewards oder Spezialisten | Bekannte Fehler werden identifiziert |
Established | Wiederholbare Vorfallreaktion | Benannte Owner für die Behebung | Probleme werden verfolgt und gelöst |
Comprehensive | Präventive Kontrollen über kritische Daten hinweg | Eingebettete Stewards und verantwortliche Teams | Weniger Überraschungen und klarere Wirkung |
Advanced/Visionary | Fortlaufende Justierung und Optimierung | Geteilte Governance mit aktiver Messung | Kennzahlen, Kontrollen und Investitionen verbessern sich über die Zeit |
Diese Stufen sind keine Ehrenabzeichen. Sie sind Signale über Fähigkeit. Ein Team kann im Kundenidentitätsmanagement fortgeschritten und bei der Plattform-Timeliness am Anfang sein, daher sollten Assessment-Ergebnisse domänenspezifisches Handeln leiten statt ein einziges Organisationsetikett zu erzeugen. Für einen tieferen Vergleich des Modells und seiner praktischen Nutzung siehe dignas Reifegradmodell für Datenqualität.
Kerndimensionen, die das TDWI-Framework misst
TDWIs Modell betrachtet Reife über Roles and Responsibility, Data Quality Management, Assurance and Impact und Tools. Diese Dimensionen wirken wie vier Linsen auf dasselbe Betriebssystem. Ein Team kann leistungsfähige Software, aber unklare Verantwortlichkeit haben, oder starke Stewardship ohne Beleg, dass schlechte Qualität Geschäftsergebnisse beeinflusst. Die in diesem Leitfaden erklärten Datenqualitätsdimensionen liefern nützlichen Kontext, um diese Anliegen zu trennen.
Roles and Responsibility
Diese Dimension fragt, wer Qualitätsentscheidungen treffen darf und wer Fehler beheben muss. In einer frühen Phase kennen Kolleginnen und Kollegen einen bestimmten Steward vielleicht als „die Person, die man fragt“, doch diese Erwartung beruht auf persönlichem Ruf statt auf einem definierten Mandat.
Reife wächst, wenn Verantwortung in die tägliche Arbeit eingebaut ist. Kritische Domänen haben benannte Owner, Stewards kennen ihre Entscheidungsrechte, und Teams verfolgen Zuständigkeiten mit sichtbaren Maßen. Ein Händler startet vielleicht mit einer Spezialistin für Kundendaten, die alle Abteilungen bedient. Später können Merchandising, Loyalty, Finanzen und E-Commerce jeweils definierte Datenelemente verantworten, während eine zentrale Governance-Leitung gemeinsame Standards koordiniert.
Data Quality Management
Diese Dimension umfasst die Betriebsschleife, die Fehler in zugewiesene Arbeit überführt. TDWIs Leitlinien schließen Profiling, Bereinigung und laufende Pflege ein, mit Aktivitäten wie Standardisierung, Parsing, Validierung und Dublettenbeseitigung. TDWIs Best Practices zur Datenqualität betonen wiederholtes, automatisiertes Profiling, weil vorgelagerte Prozesse denselben Fehler nach jeder Korrektur neu erzeugen können.
Ein reifer Händler entfernt doppelte Kundendatensätze nicht einmal und schließt die Aufgabe ab. Er profiliert eingehende Datensätze, standardisiert Formate, wendet freigegebene Matching-Logik an, weist Behebung zu und prüft, ob die Quelle weiterhin Dubletten produziert.
Assurance and Impact
Assurance fragt, ob die Organisation zeigen kann, dass ihre Kontrollen wie vorgesehen wirken. Impact fragt, ob Qualitätsprobleme mit Folgen verbunden sind, die Fach- und Risikoverantwortliche anerkennen.
Solche Folgen können korrigierte Berichte, gefährdeter Umsatz, unzuverlässige Bestandsentscheidungen oder der Nachweis sein, dass eine aufsichtsrechtliche Meldung freigegebene Daten nutzte. Teams müssen nicht jeden Fehler in eine Finanzschätzung zwingen. Sie brauchen jedoch eine Möglichkeit, Fehler nach nachgelagerter Bedeutung zu ordnen, denn eine übersehene Prüfung auf einem kritischen Kundenfeed kann schwerer wiegen als ein Formatproblem in einem selten genutzten Datensatz.
Tools
Werkzeugreife reicht von Tabellenprüfungen und eigenen Skripten bis zu Plattformen, die Validierung, Anomalieerkennung, Lineage, Richtliniendurchsetzung und Zusammenarbeit verbinden. Beurteilen Sie das Werkzeug nach der Arbeit, die es trägt: Kann das Team sehen, was sich geändert hat, betroffene Konsumenten identifizieren, einen Owner zuweisen und die Behebung bestätigen?
Die Plattform sollte Kontrollen zudem mit den obigen Dimensionen verbinden. Eine Lineage-Sicht stützt Wirkungsanalyse, Verantwortungs-Metadaten stützen Stewardship, und Alert-Historie stützt Assurance. TDWIs breitere Leitlinien nennen Bereinigung, Matching, Haushaltsbildung, Entdopplung, Standardisierung und das Anreichern mit Drittdaten als praktische Qualitätsaktivitäten. Die Erörterung des Datenqualitätsmanagements hält das Framework an operativen Aufgaben statt an einem abstrakten Wert fest.
Vom Profiling zu kontinuierlichen Kontrollen
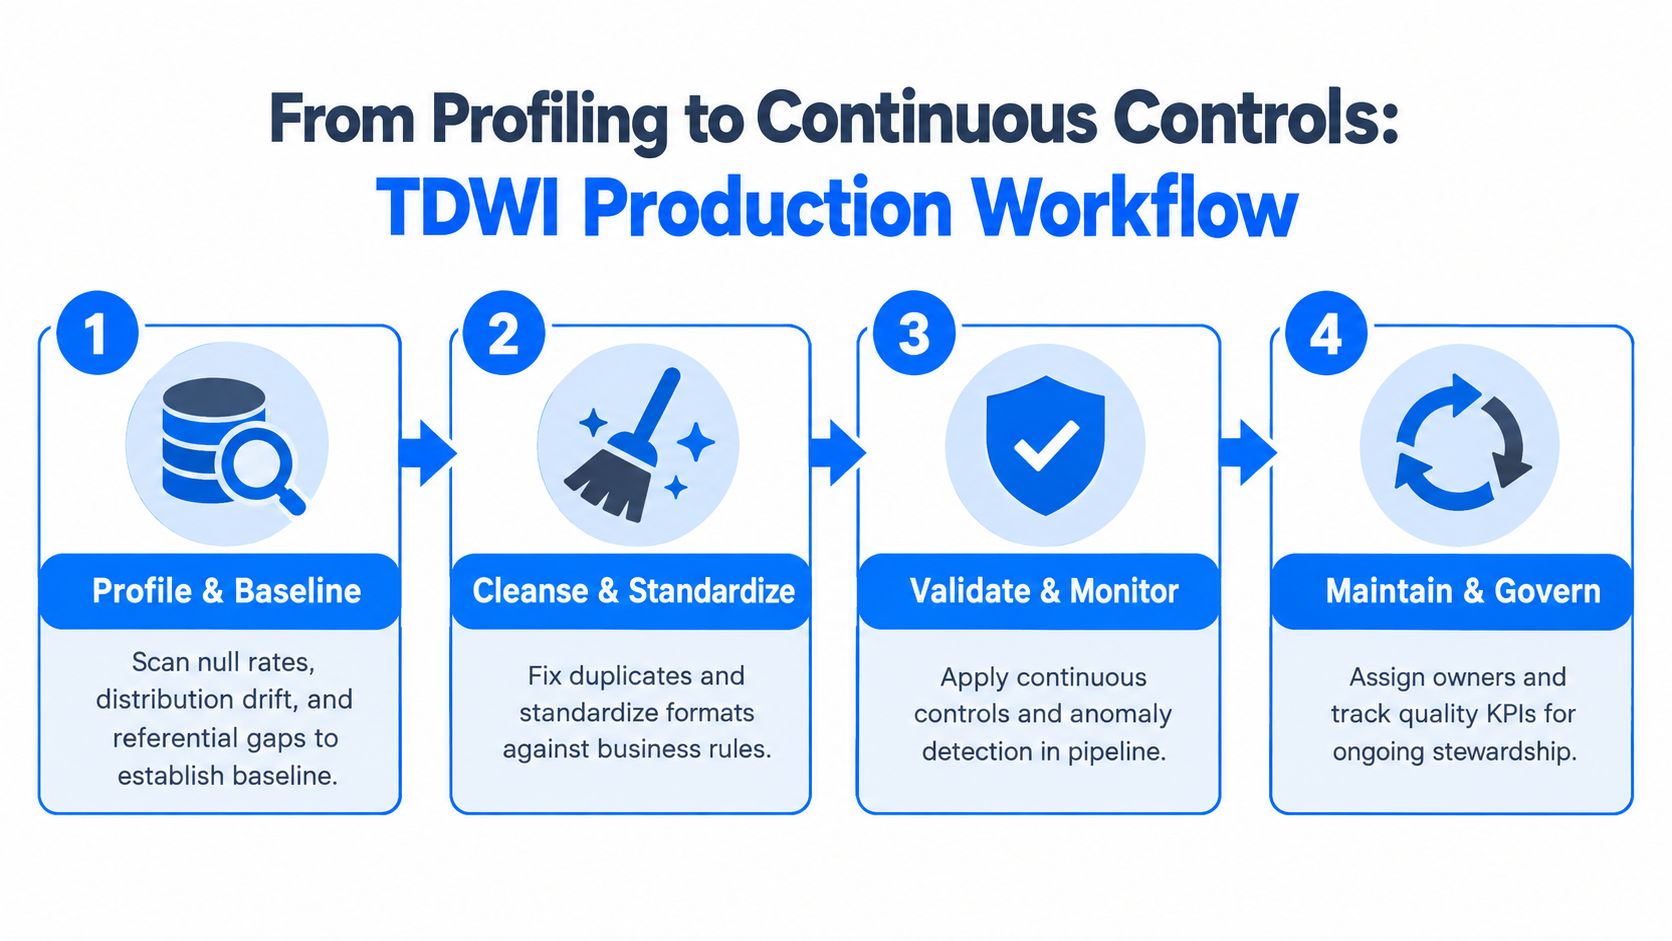
Ein verlässliches Qualitätsprogramm beginnt mit Nachweisen. Wählen Sie einen repräsentativen Datensatz und untersuchen Sie Null-Muster, Wertverteilungen, Dublettenverhalten und referenzielle Beziehungen. Diese Beobachtungen bilden eine Baseline für das Monitoring. Wiederholtes Profiling zeigt dann, ob ein Fehler isoliert ist oder einen wiederkehrenden vorgelagerten Prozess widerspiegelt.
Die Schleife bewusst aufbauen
Nutzen Sie die Befunde, um Daten gegen Geschäftsregeln zu bereinigen und zu standardisieren. Parsing kann kombinierte Felder trennen, Standardisierung kann Formate angleichen, und Dublettenbeseitigung kann Datensätze gemäß freigegebener Matching-Logik zusammenführen. Ein Bereinigungsskript sollte Fehler offenlegen, nicht verbergen. Halten Sie die Ursache fest und weisen Sie einen Owner zu, damit der Quellprozess korrigiert werden kann.
Eine fehlgeschlagene Eindeutigkeitsprüfung sollte eine Steward-Aufgabe mit Kontext erzeugen, nicht bloß einen roten Status. Die Aufgabe sollte den betroffenen Datensatz benennen, die fehlgeschlagene Regel identifizieren, die wahrscheinliche Quelle angeben und nachgelagerte Konsumenten auflisten, die eine Prüfung brauchen.
Dokumentierte Data-Profiling-Techniken helfen Teams, diese Untersuchung konsistent zu wiederholen, statt jede Analyse als Einzelfall zu behandeln.
Batch- und Echtzeitkontrollen kombinieren
Batch-Prüfungen eignen sich für große geplante Workloads und nächtliche Transformationen. Echtzeitvalidierung gehört an die Ingest-Punkte, wo die Organisation verdächtige Datensätze ablehnen, isolieren oder umleiten kann, bevor sie nachgelagerte Konsumenten erreichen.
TDWI beschreibt Echtzeitvalidierung als „Data Quality Firewall“ und verbindet fortlaufende Pflege mit Batch- wie Echtzeitkontrollen. Die Leitlinien betonen zudem, dass Fehler oft in vorgelagerten Geschäftsprozessen entstehen. Nachgelagerte Bereinigung repariert womöglich den sichtbaren Datensatz, verhindert aber keine Wiederholung, solange sich der Quellprozess nicht ändert.
Eine Firewall ist nur dann wertvoll, wenn jemand definiert hat, was mit dem Datensatz geschieht, nachdem er gestoppt wurde.
Diese Schleife trennt Reifestufen. Gelegentliches Profiling mit Korrekturen nach der Auslieferung bleibt reaktiv. Wiederholtes Profiling, an den richtigen Punkten platzierte Kontrollen, zugewiesene Behebung und Überprüfung über die Zeit bauen präventive Fähigkeit auf. Plattformen, die Profile, Regelergebnisse, Verantwortung und Behebungshistorie bewahren, machen diesen Fortschritt sichtbar und verwandeln das TDWI-Framework in ein operatives Assessment statt in eine abstrakte Scorecard.
Das Framework auf moderne Observability-Plattformen abbilden
Das Framework wird nützlicher, wenn jede Dimension in eine Fähigkeit übersetzt wird, die Sie in einer Plattformdemo oder internen Architekturprüfung inspizieren können. Die Frage ist nicht, ob ein Anbieter eine lange Featureliste hat. Sie lautet, ob die Plattform Nachweise erzeugt, die Verantwortung, Management, Assurance, Wirkung und operative Kontrolle stützen.
Jede Dimension mit einem Nachweis verbinden
Roles and Responsibility sollte sich in Verantwortungs-Metadaten, Steward-Zuweisung, Eskalationswegen und Kollaborations-Workflows zeigen. Erkennt eine Plattform eine Anomalie, kann aber nicht zeigen, wer sie erhält und was als Nächstes passiert, unterstützt sie Erkennung ohne Governance.
Data Quality Management bildet sich auf Regeldefinitionen, wiederverwendbare Regelbibliotheken, Validierung auf Satzebene, Profiling, Anomalieerkennung, Timeliness-Monitoring und Schema-Tracking ab. Diese Fähigkeiten sollten sowohl deterministische Erwartungen wie zulässige Werte als auch Verhaltensänderungen wie eine ungewöhnliche Verteilungsverschiebung abdecken.
Assurance and Impact hängt von Lineage, Priorisierung von Themen, Vorfallhistorie und Service-Level-Verfolgung ab. Eine fehlgeschlagene Prüfung wird nützlicher, wenn das Team den betroffenen Bericht, die Pipeline oder den Geschäftsprozess identifizieren und die Lösung dokumentieren kann.
Tools umfasst das Ausführungsmodell und die Bedienoberfläche. Achten Sie auf automatisierte Validierung, Aktualitäts- bzw. Timeliness-Monitoring, Verfolgung von Schemaänderungen, Dashboards, Integrationen und auditfähige Historie. Eine Plattform, die Prüfungen in der Kundenumgebung ausführt, passt zudem oft zu Vorgaben, die unnötige Datenbewegung verhindern.
TDWI-Dimension | Observability-Fähigkeit | Erwarteter Nachweis |
|---|---|---|
Roles and Responsibility | Verantwortungs-Metadaten, Steward-Zuweisung, Eskalations-Workflow | Benannter Owner, zugewiesener Vorfall, dokumentierte Lösung |
Data Quality Management | Regelbibliotheken, Profiling, Validierung, Anomalieerkennung | Baselines, Regelergebnisse, Historie wiederkehrender Fehler |
Assurance and Impact | Lineage, Priorisierung, SLA-Verfolgung | Betroffene Konsumenten, Begründung der Schwere, Reaktionsprotokoll |
Tools | Timeliness, Schema-Tracking, Dashboards, automatisierte Kontrollen | Ankunftshistorie, Protokoll struktureller Änderungen, sichtbarer Qualitätsstatus |
Ein praktischer Prüfimpuls ist einfach: Wählen Sie eine kritische Tabelle und bitten Sie Ihr Team, den vollständigen Weg von der Erkennung bis zur Lösung zu zeigen. Können Sie die Baseline, die fehlgeschlagene Kontrolle, den Owner, das betroffene nachgelagerte Asset, die Reaktionserwartung und den Nachweis der Behebung vorführen? Verlangt ein Teil davon eine separate Tabelle oder eine persönliche Erklärung, gehört diese Lücke in Ihre Reife-Roadmap.
Für Umsetzungshinweise vergleichen Sie Ihr aktuelles Betriebsmodell mit diesen Best Practices für Data Observability.
Bereitstellung, Datenschutz und Kostenaspekte
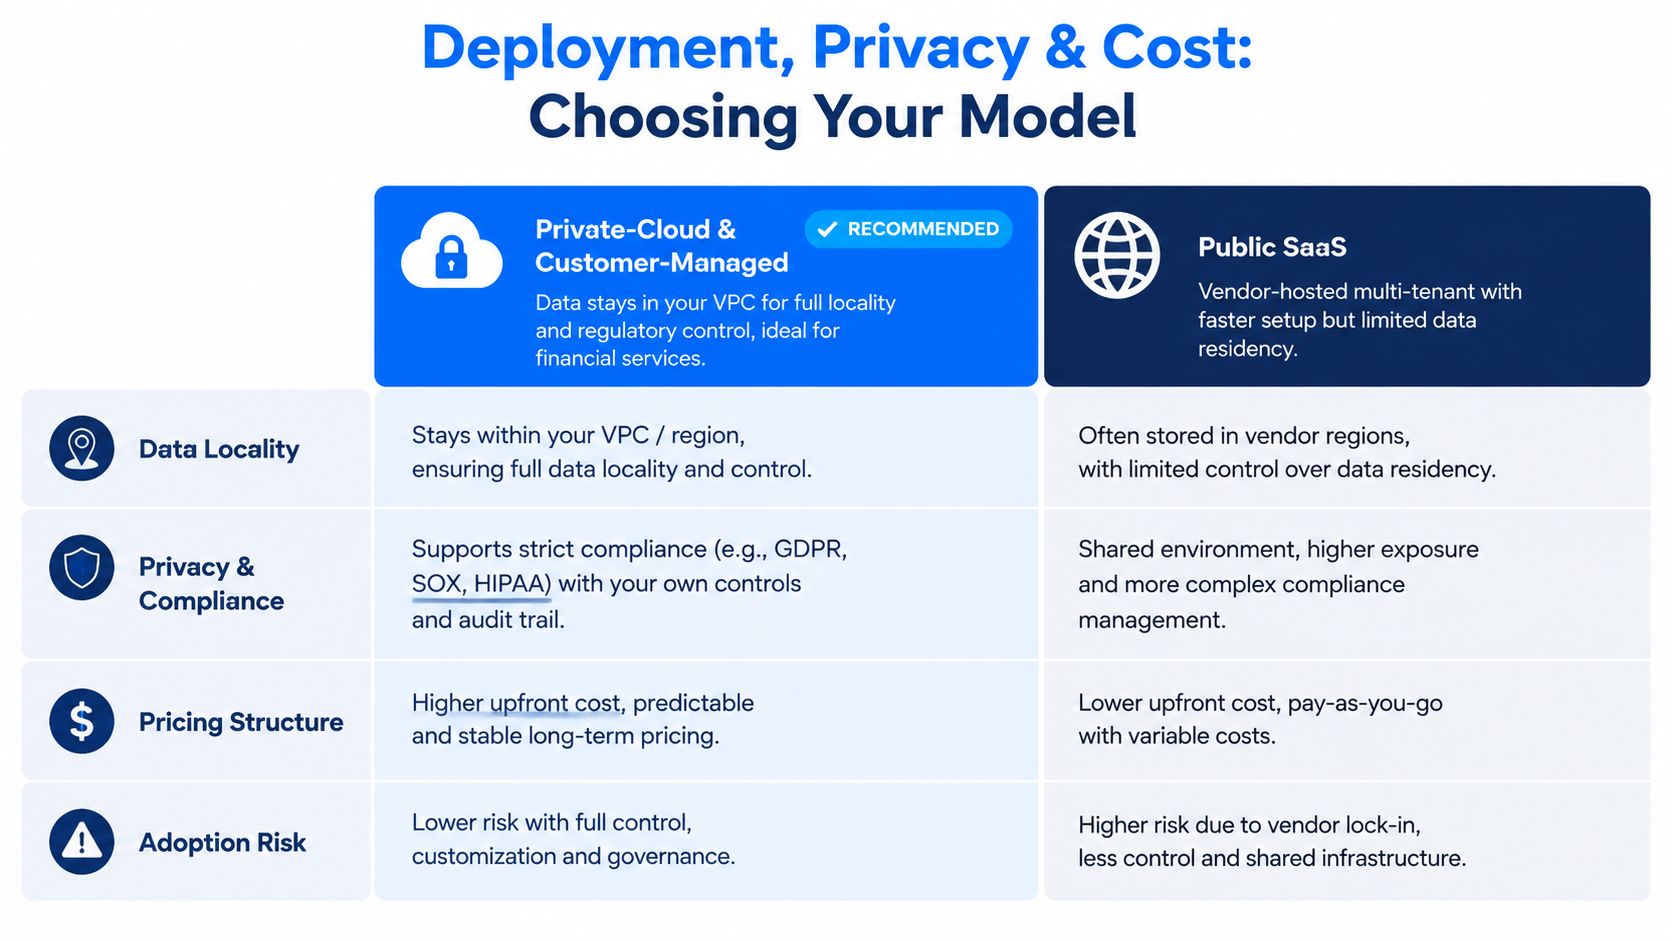
Das Bereitstellungsmodell einer Qualitätsplattform kann entscheiden, ob regulierte Teams sie überhaupt einführen. In Finanzdienstleistungen, Gesundheitswesen, Telekommunikation und öffentlichem Sektor können Metadaten zu Lineage, Regeln, Ausnahmen und sensiblen Datendomänen dieselbe sorgfältige Behandlung erfordern wie die Datensätze, die diese Kontrollen beschreiben.
Private-Cloud- und kundenverwaltete Bereitstellung halten die Verarbeitung in der Cloud, VPC oder im Rechenzentrum der Organisation. Das stützt Datenlokalität, interne Zugriffskontrollen und Auditanforderungen, verlagert aber mehr Verantwortung auf die Infrastruktur- und Betriebsteams des Kunden.
Berechnung nah an den Daten halten
In-Database-Ausführung bietet eine andere Abwägung. Prüfungen und Metrikberechnung laufen innerhalb der bestehenden Datenbank oder des Warehouses der Organisation, was Datenbewegung reduziert und zu Sicherheitsanforderungen passt. Der Kunde muss die Compute-Folgen dennoch verstehen, denn Qualitäts-Workloads nutzen die Plattformressourcen der Organisation selbst.
Ein öffentliches SaaS-Modell ermöglicht womöglich eine schnellere Ersteinrichtung, doch Datenresidenz, Konnektivität, Mandantengrenzen und Sicherheitsprüfung können die Einführung begrenzen. Keines der Modelle ist automatisch richtig. Die richtige Wahl hängt von der Sensibilität der Daten, dem Betriebsmodell der Organisation und den von Prüfern geforderten Nachweisen ab.
Signale mit Kontext bevorzugen
Mehr Monitoring kann mehr Rauschen erzeugen. Eine lange Liste marginaler Prüfungen kann Engineers mit Alerts ohne fachliche Bedeutung überfluten, während ein kleinerer Satz kontextreicher Signale die Aufmerksamkeit auf Anomalien lenkt, die mit kritischen Berichten, Compliance-Pflichten oder Umsatzprozessen verbunden sind.
Kostensteuerung sollte diese Disziplin verstärken. Ein nutzungsstabiles Modell, etwa eine Grundgebühr plus Kosten für aktive Produktionstabellen und ausgewählte Module, bringt Teams dazu zu prüfen, was sie überwachen, statt ruhende Regeln anzuhäufen. Fragen Sie vor der Plattformwahl, ob sich der Preis nach ausgeführten Prüfungen, Scans, Alert-Volumen, Datenbewegung oder überwachten Assets richtet und ob das Modell bei wachsender Abdeckung verständlich bleibt.
Aus dem Assessment einen 90-Tage-Plan machen
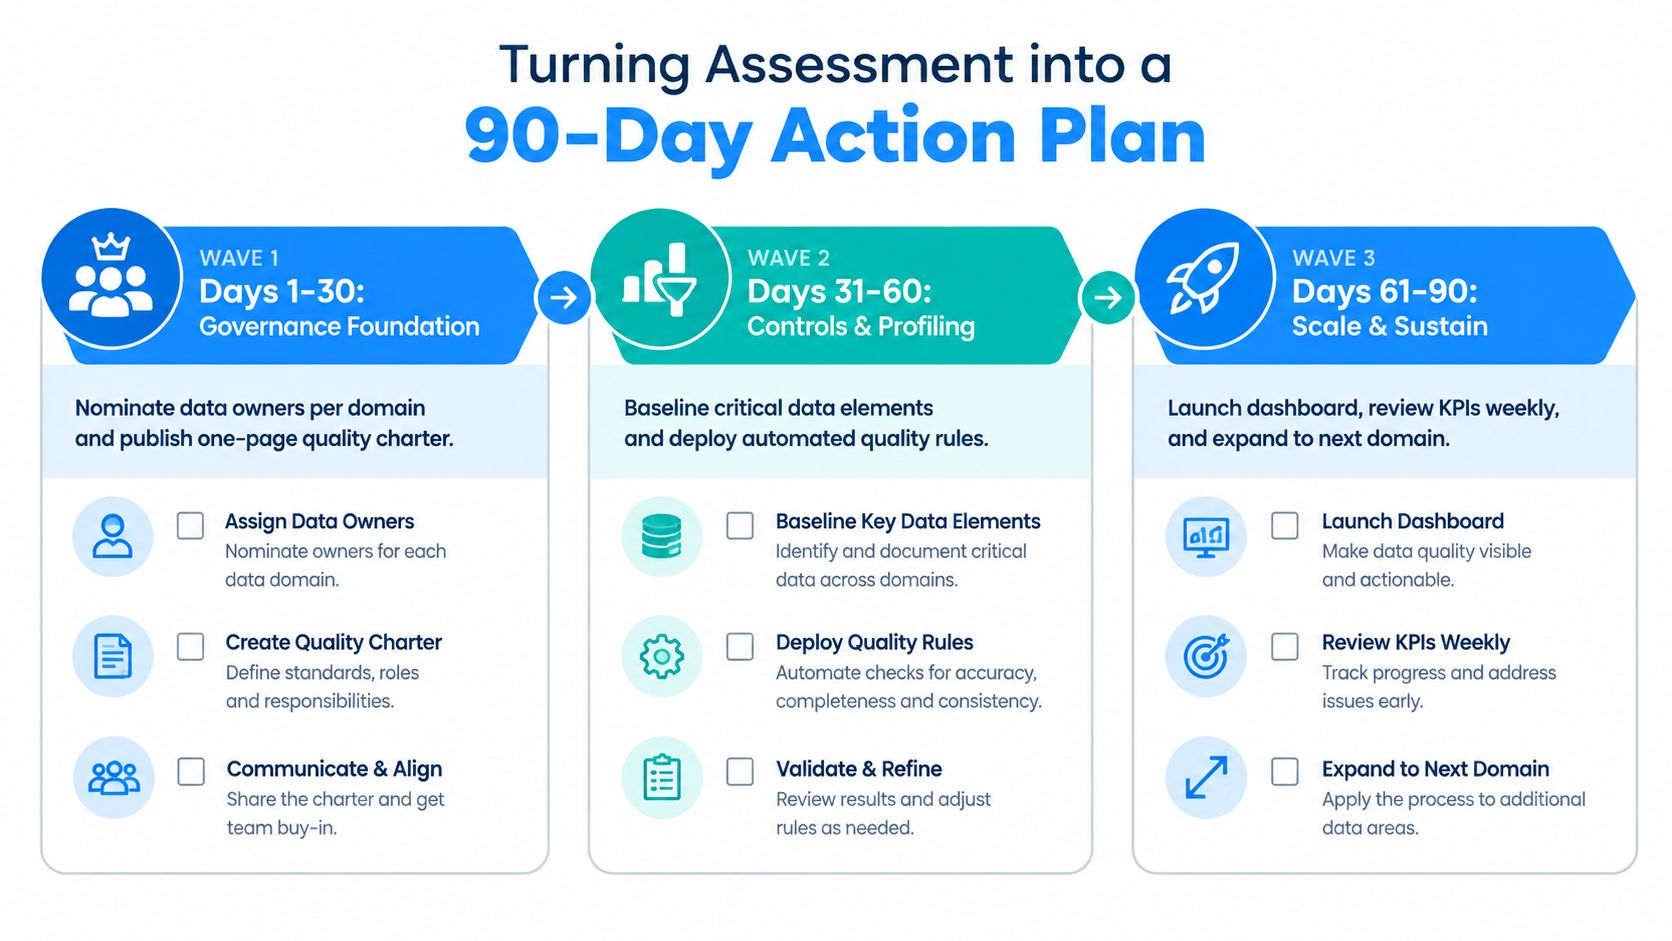
Ein Reife-Assessment wird nützlich, wenn es eine kurze Folge verantworteter Maßnahmen erzeugt. Nutzen Sie die Ergebnisse, um eine kritische Domäne, ein oder zwei wichtige Pipelines und einen kleinen Satz Kennzahlen zu wählen, der die Dimensionen des Frameworks abbildet. Ziel ist nicht, das ganze Unternehmen auf einmal umzubauen. Ziel ist ein funktionierendes Muster, das sich wiederholen lässt.
Tag 1 bis 30: Governance aufbauen
Benennen Sie zunächst Data Owner für die gewählte Domäne. Veröffentlichen Sie eine einseitige Qualitätscharta, die Zweck der Daten, kritische Elemente, Verantwortung, Eskalationsweg und Entscheidungsrechte festlegt.
Erheben Sie Baselines für drei bis fünf Qualitätskennzahlen über die Dimensionen des Frameworks hinweg, etwa Validierungsergebnisse, Timeliness, Schemastabilität, Reaktion auf Themen oder Geschäftswirkung. Der TDWI-Assessment-Leitfaden hält fest, dass das Werkzeug Werte je Dimension und für die Gesamtfähigkeit zurückgibt, notieren Sie also sowohl den aktuellen Wert als auch den zugrunde liegenden Nachweis.
Tag 31 bis 60: Kontrollen installieren
Rollen Sie automatisiertes Profiling auf den beiden wichtigsten Pipelines aus. Wählen Sie eine Gold-Tabelle oder ein vergleichbar kritisches Asset und setzen Sie eine Data Quality Firewall vor die nachgelagerte Nutzung, mit dokumentierter Maßnahme für verdächtige Datensätze.
Verbinden Sie Anomalieerkennung mit einem wertvollen Dashboard und verlangen Sie, dass jemand die entstehenden Signale prüft. Ziel ist nicht, jeden möglichen Alert zu erzeugen. Ziel ist zu lernen, ob das Team eine bedeutsame Veränderung von normaler Streuung unterscheiden, den richtigen Owner zuweisen und die Schleife schließen kann.
Tag 61 bis 90: messen und ausweiten
Bewerten Sie die Organisation erneut gegen das Fünf-Stufen-Modell und dokumentieren Sie, was sich in der Praxis geändert hat. Halten Sie neue Verantwortlichkeiten, aktive Kontrollen, geprüfte Vorfälle und offene Lücken fest und übertragen Sie das Muster dann auf die nächste Domäne.
Nutzen Sie diese Checkliste vor Quartalsende:
Charta erstellt: Zweck, Regeln und Eskalationsweg der Domäne sind dokumentiert.
Owner zugewiesen: Fachliche und technische Verantwortlichkeiten sind benannt.
Kennzahlen baseliniert: Die gewählten Maße haben einen bekannten Ausgangspunkt.
Profiling aktiv: Automatisiertes Profiling läuft auf den priorisierten Pipelines.
Firewall ausgelöst: Das Team hat die Behandlung verdächtiger Datensätze getestet.
Anomalien geprüft: Owner haben Signale untersucht und klassifiziert.
Neubewertung terminiert: Ein Termin für die nächste Reifeprüfung steht fest.
Roadmap aktualisiert: Die nächste Domäne und die Investitionsentscheidungen sind festgehalten.
Planen Sie eine vierteljährliche Überprüfung, damit Qualitätspraktiken nicht zurückfallen, wenn ein zentraler Steward die Rolle wechselt. TDWIs Modell ist darauf ausgelegt zu zeigen, wo eine Organisation war, wo sie steht und wohin sie noch muss, wodurch die Neubewertung Teil des Betriebsrhythmus wird statt einer gelegentlichen Diagnose.
digna bietet eine Plattform für Datenqualität und Observability in der eigenen Umgebung, mit Anomalieerkennung, Timeliness-Monitoring, Schema-Tracking und In-Database-Validierung für Teams, die das TDWI-Framework anwenden. Besuchen Sie digna, um zu prüfen, wie diese Fähigkeiten Ihr nächstes Reife-Assessment und Ihren 90-Tage-Qualitätsplan stützen können.
Die von diesem Framework bewerteten Dimensionen behandelt der Beitrag zu den Dimensionen der Datenqualität ausführlicher.
Häufig gestellte Fragen
Was ist das TDWI-Datenqualitäts-Framework?
Es ist ein Reifegradmodell, das ein Datenqualitätsprogramm über definierte Stufen und Dimensionen bewertet und Governance-Teams eine gemeinsame Sprache für Verantwortung, Kontrollen, Geschäftswirkung und Werkzeuge gibt, statt aus Eindrücken zu argumentieren.
Welche fünf TDWI-Reifestufen gibt es?
Nascent, Early, Established, Comprehensive und Advanced oder Visionary. Die Entwicklung dreht sich darum, ob Qualitätsarbeit ad hoc oder operationalisiert ist — gemessen, kommuniziert und umgesetzt —, nicht darum, wie viele Prüfungen existieren.
Welche Dimensionen misst das TDWI-Framework?
Vier: Roles and Responsibility, Data Quality Management, Assurance and Impact sowie Tools. Sie getrennt zu bewerten legt den häufigen Fall offen, dass die Werkzeuge fortgeschritten sind, die Verantwortung aber nicht, was kein einzelner Gesamtwert zeigen würde.
Warum bleiben die meisten Organisationen bei der Messung stecken?
TDWIs Untersuchung von 2022 fand, dass 66 % der Unternehmen Qualitätskennzahlen hatten, aber nur etwa eines von acht sie konsistent maß und kommunizierte. Probleme zu erkennen ist die leichtere Hälfte; diese Erkennung in ein berichtetes, verantwortetes Betriebssignal zu überführen, ist der Punkt, an dem Programme steckenbleiben.
Wie wird aus einem TDWI-Assessment konkretes Handeln?
Arbeiten Sie in 90 Tagen: Governance und Verantwortung in den ersten dreißig aufbauen, Kontrollen in den nächsten dreißig installieren, dann messen und ausweiten. Mit Werkzeugen vor Verantwortung zu beginnen erzeugt Alerts, die niemanden mit Handlungsbefugnis erreichen.


