Collibra-Alternativen für auditfähige Datenqualität
|
6
min. Lesezeit

Wahrscheinlich stehen Sie vor demselben Problem, das ich in regulierten Datenteams immer wieder sehe. Der Katalog ist gut gefüllt, die Lineage sieht aufgeräumt aus und der Stewardship-Workflow ist etabliert, aber das Audit-Team verlangt trotzdem Nachweise dafür, dass kritische Datensätze zum Zeitpunkt der Nutzung korrekt, aktuell und strukturell stabil sind. Genau wegen dieser Lücke drehen sich viele Gespräche über Collibra-Alternativen in Wahrheit um Compliance-Nachweise und nicht um kosmetische Verbesserungen am Katalog.
Der Governance-Markt wächst weiter, was erklärt, warum Teams die alte Annahme „Katalog gleich Kontrolle“ überdenken. Unabhängige Prognosen beziffern den Data-Governance-Markt auf 4,60 Milliarden USD im Jahr 2026 und 9,68 Milliarden USD bis 2031, bei einer durchschnittlichen jährlichen Wachstumsrate von 16,05 %, und eine weitere Prognose sieht den asiatisch-pazifischen Raum als am schnellsten wachsende Region (Prognose von Mordor Intelligence). Käufer suchen nicht mehr nur nach einer besseren Benutzeroberfläche, sondern entscheiden sich für Architekturen, die Audits standhalten, Datensouveränität unterstützen und Produktionsdaten dort belassen, wo sie sind.
Inhaltsverzeichnis
Warum Datenkataloge bei regulatorischen Audits nicht ausreichen
Regulatorische Kontrollen auf Validierung auf Datensatzebene abbilden
Kontinuierliches Pünktlichkeits- und Schema-Monitoring umsetzen
Warum Datenkataloge bei regulatorischen Audits nicht ausreichen
Ein Datenkatalog kann Ihnen sagen, was existiert. Ein Auditor möchte wissen, ob die Daten korrekt, aktuell und kontrolliert sind. Das sind unterschiedliche Fragen, und der Unterschied wird in dem Moment entscheidend, in dem eine Prüfung im Finanzwesen, im Gesundheitswesen oder im öffentlichen Sektor ernst wird.
Dokumentation ist kein Nachweis
Kataloge sind stark bei Inventarisierung, Klassifizierung, Verantwortlichkeiten und Lineage-Verweisen. Sie stoßen an ihre Grenzen, wenn das Kontrollziel ein operativer Nachweis ist, denn ein Register von Assets beweist nicht, dass ein Zahlungsdatensatz eine Geschäftsregel erfüllt hat, dass ein Schadens-Feed rechtzeitig eingetroffen ist oder dass ein nachgelagertes Schema lange genug stabil geblieben ist, um das Reporting zu stützen. In der Praxis verlangen Auditoren Artefakte, die Richtlinien mit ihrer Umsetzung verknüpfen, und nicht nur eine Liste von Feldern und Verantwortlichen.
Genau hier verändern Observability-first-Plattformen die Diskussion. Statt Metadaten als Endzustand zu behandeln, machen sie das Laufzeitverhalten zum Nachweis und halten diesen Nachweis in der eigenen Umgebung an die Daten gebunden. Die praktische Frage lautet dann, ob das System die Daten dort validieren kann, wo sie liegen – und nicht, ob jemand daran gedacht hat, sie zu dokumentieren.
Der hilfreichste Test ist einfach. Wenn sich eine Kontrolle als „dieser Datensatz muss diese Regel immer erfüllen, bevor er den Bericht oder das Modell erreicht“ beschreiben lässt, wird ein Katalog allein sie nicht durchsetzen. Wenn Sie einen operativen Nachweis benötigen, brauchen Sie Validierung, Pünktlichkeitsprüfungen und Schema-Monitoring, die kontinuierlich im Warehouse oder in der Datenbank laufen.
Praxisregel: Wenn die Audit-Feststellung lauten würde „Zeigen Sie mir die Kontrolle in Aktion“, ist ein Katalogeintrag unterstützendes Material, nicht die Kontrolle selbst.
Governance-Workflows sind weiterhin wichtig, reichen aber nicht aus
Eine moderne Option wie die Katalog- und Kollaborationsebene von digna fügt sich in eine umfassendere Compliance-Strategie ein. Das sinnvolle Muster lautet nicht „Governance durch Observability ersetzen“, sondern Stewardship-Verantwortung mit Live-Nachweisen zu verbinden, damit Prüfer eine Kontrolle von der Richtlinie über die Umsetzung bis zur Vorfallshistorie nachverfolgen können. Genau das gelingt klassischen Katalogen allein selten gut.
Der Fehler regulierter Käufer liegt darin, statische Vollständigkeit zu überschätzen. Ein perfektes Glossar mit schwacher Laufzeitvalidierung kann ein Audit dennoch nicht bestehen, wenn das eigentliche Problem Datendrift, verspätete Lieferung oder ein stiller Strukturbruch ist. Die stärksten Alternativen zu Collibra sind diejenigen, die die Wirksamkeit von Kontrollen nachweisen und nicht nur deren Design.
Regulatorische Kontrollen auf Validierung auf Datensatzebene abbilden
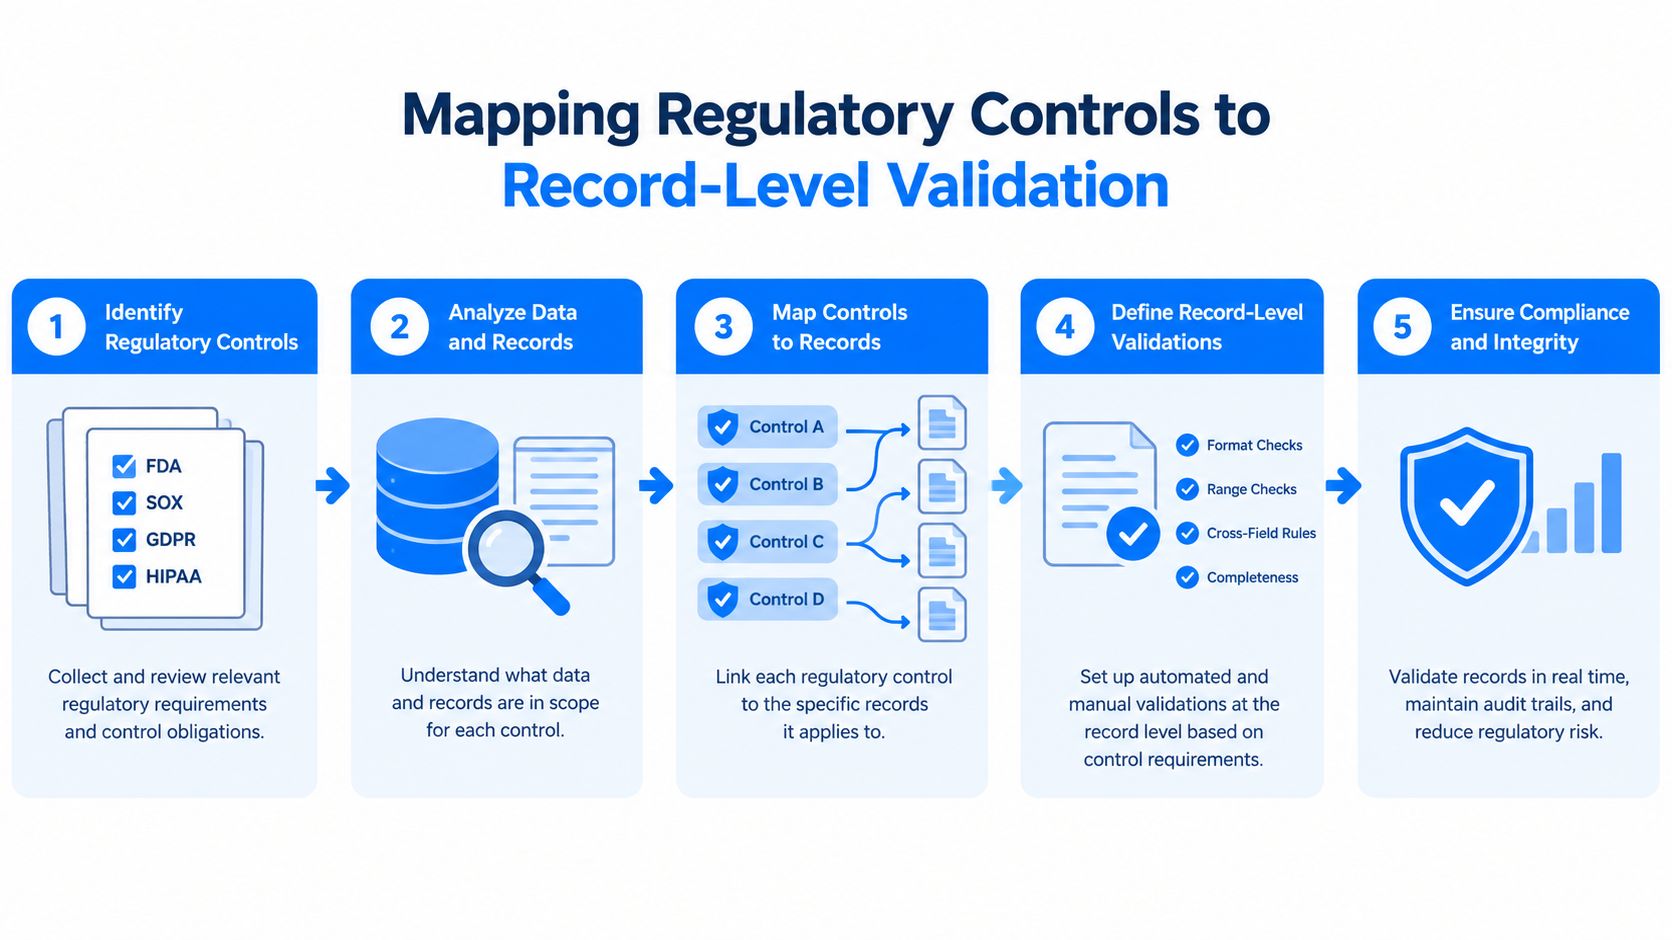
Die meisten Compliance-Teams kennen die Absicht einer Regel bereits. Schwierig ist es, diese Absicht in Prüfungen zu übersetzen, die Maschinen ohne Mehrdeutigkeit ausführen können. Ein bewährter Weg ist, mit dem Kontrollziel zu beginnen, es dann einem Datensatz zuzuordnen und anschließend die genaue Bedingung auf Datensatzebene festzulegen, die jedes Mal erfüllt sein muss.
Beginnen Sie mit der Kontrolle, nicht mit der Tabelle
Eine Verordnung oder interne Richtlinie liest sich in der Regel wie eine Anforderung, nicht wie eine technische Spezifikation. Der falsche Schritt ist, direkt zu einer generischen Null-Prüfung zu greifen, weil sie einfach ist. Der richtige Schritt ist, die in der Formulierung verborgene Geschäftsregel zu identifizieren und dann zu entscheiden, welche Datensätze die Compliance belegen.
Eine Kontrolle zu genehmigten Transaktionen wird beispielsweise selten dadurch erfüllt, dass geprüft wird, ob eine Spalte nicht leer ist. Meist bedeutet sie, dass eine Kombination von Werten übereinstimmen muss, etwa Status, Quelle, Datum und Konsistenz der Kennungen. Deshalb ist digna Data Validation hier relevant: Damit können Teams die Regel in deterministische Prüfungen übersetzen, die gegen den kritischen Datensatz laufen, statt in einer Tabellenkalkulation oder einem Richtlinienmemo zu verbleiben.
Eine praktische Abfolge für die Zuordnung sieht so aus:
Kontrollziel identifizieren. Formulieren Sie die Regel zuerst in der Fachsprache und beseitigen Sie dann Mehrdeutigkeiten.
System of Record wählen. Validieren Sie dort, wo die regulierten Daten entstehen oder gespeichert werden, nicht in einem kopierten Extrakt.
Exakte Datensatzbedingung festlegen. Definieren Sie die Spaltenkombinationen, Schwellenwerte oder logischen Beziehungen, die gelten müssen.
Eskalationspfad festlegen. Brüche mit Auswirkungen auf die Compliance sollten eine Prüfung auslösen, keine stillen Wiederholungsversuche.
Nachweise an den Vorfall anhängen. Halten Sie Validierungsergebnis, Zeitstempel und betroffenen Umfang zusammen.
Deterministisch schlägt interpretativ
Hier zahlt sich Validierung auf Datensatzebene aus. Deterministische Regeln sind leichter zu verteidigen, weil sie reproduziert, erklärt und bei Bedarf erneut ausgeführt werden können. Sie verringern zudem Diskussionen in Audits, da die Kontrolle anhand einer definierten Bedingung entweder bestanden oder nicht bestanden hat und nicht von einer subjektiven Auslegung abhängt.
Auditfreundliche Kontrollen sind absichtlich langweilig. Wenn die Regel auf Vermutungen beruht, ist sie für regulatorische Nachweise nicht belastbar genug.
Komplexe Compliance-Programme benötigen häufig spaltenübergreifende Logik und nicht nur Prüfungen einzelner Felder. Das ist im Finanz- und Gesundheitswesen üblich, wo ein einzelnes Feld selten das ganze Bild zeigt. Die besten Implementierungen halten die Regel so nah wie möglich an den Quelldaten und speichern das Ergebnis als Teil des Compliance-Nachweises statt als einmaliges Projektartefakt.
Kontinuierliches Pünktlichkeits- und Schema-Monitoring umsetzen
Ein Bericht kann sauber aussehen und dennoch eine regulatorische Prüfung nicht bestehen, wenn der Feed zu spät eingetroffen ist oder sich die Struktur ohne Vorwarnung geändert hat. Für auditfähige Compliance gehören Pünktlichkeits- und Schemaprüfungen in denselben Kontrollstack wie die Validierung von Geschäftsregeln.
Pünktlichkeit ist eine operative Kontrolle
Pünktlichkeitsprüfungen leisten mehr, als nur einen verpassten Ladevorgang zu melden. Sie zeigen, ob die Pipeline Daten dann geliefert hat, wenn das Geschäft sie erwartet hat – und genau das unterscheidet oft eine kontrollierte Verzögerung von einem Bericht, der Entscheidungsträger zu spät erreicht. KI-gelernte Muster können ein erwartetes Ankunftsfenster definieren, ohne dass Teams für jede Quelle fragile Zeitpläne fest codieren müssen.
Das ist in regulierten Umgebungen wichtig, weil „pünktlich“ vom Kontext abhängt. Manche Feeds kommen täglich, manche ereignisgesteuert und manche variieren je nach Geschäftskalender. Eine praxistaugliche Monitoring-Ebene nutzt das historische Lieferverhalten, um fehlende Ladevorgänge, verfrühte Lieferungen und ungewöhnliche Lücken zu erkennen, und eskaliert nur die Ausnahmen, die wirklich zählen.
Das Modell für das Pünktlichkeits-Monitoring passt zu diesem Ansatz, weil es sich auf das erwartete Lieferverhalten konzentriert statt auf einen einfachen uhrzeitbasierten Alarm. Es geht nicht um Rauschen, sondern darum, Daten zu erkennen, die nie angekommen sind oder zu früh eingetroffen sind, um ihnen nachgelagert vertrauen zu können.
Schema-Drift erfordert einen kontinuierlichen Abgleich
Schema-Drift ist der leisere Fehler. Eine Spalte wird hinzugefügt, entfernt, umbenannt oder in ihrem Typ geändert, und die Pipeline läuft weiter, bis später ein Dashboard, ein Risikomodell oder ein Validierungsjob ausfällt. Die Mechanik ist einfach: Eingehende Metadaten werden mit einer gespeicherten Baseline verglichen und die Abweichung wird klassifiziert, bevor sie nachgelagert Schaden anrichtet.
Öffentliche Leitfäden zur Mechanik von Schema-Drift folgen demselben Muster: die aktuelle Struktur mit dem erwarteten Schema vergleichen und Breaking Changes zur manuellen Prüfung weiterleiten. In der Praxis ist das der Unterschied, ob Sie von einem Fachanwender von einem Bruch erfahren oder ihn bereits während des Ladevorgangs erkennen.
Behandeln Sie Schemaänderungen als gesteuerte Ereignisse. Hinzufügungen können in manchen Fällen akzeptabel sein, Entfernungen und Typänderungen verdienen jedoch meist eine Prüfung vor der Freigabe. Das Schema-Tracking in digna entspricht diesem Modell, weil es strukturelle Nachweise nah an den Daten selbst hält, und Schema-Tracking in digna unterstützt denselben Gedanken in der Kontrollebene.
Eine Pipeline, die eine Tabelle pünktlich liefert, verfehlt die Kontrolle trotzdem, wenn sich die Struktur unter dem Bericht verändert hat.
Audit-Nachweise erfassen, ohne Produktionsdaten zu bewegen
Ein Team aus dem Finanzwesen, dem Gesundheitswesen, der Telekommunikation oder dem öffentlichen Sektor, das sensible Produktionsdaten nur zur Berechnung von Qualitätsmetriken an einen Anbieter kopiert, schafft ein neues Kontrollproblem. Das sicherere Muster besteht darin, die Validierung in der Kundenumgebung zu belassen, wo die Daten bereits liegen und wo sich die Audit-Grenze leichter verteidigen lässt.
Die Berechnung dort belassen, wo die Daten liegen
In-Database-Ausführung ist das sauberste Modell. Validierung, Anomalieerkennung und Monitoring laufen im Warehouse oder in der Datenbank, sodass Produktionsdatensätze an Ort und Stelle bleiben, während die Plattform die benötigten Nachweise berechnet. Das verschafft Compliance-Teams eine stärkere Position bei Audit-Prüfungen, weil die Kontrolle nicht davon abhängt, sensible Daten an einen externen Dienst zu exportieren.
Es verändert auch den Umgang mit Vorfällen. Statt Screenshots und manuelle Exporte zu sammeln, können Teams einen operativen Nachweis vorlegen, der zeigt, was fehlgeschlagen ist, wann es fehlgeschlagen ist und welche Datensätze betroffen waren. Der Nachweis stammt aus dem System selbst, nicht aus einer nachträglich zusammengestellten Datei.
Für Zugriffskontrolle und den Umgang mit Nachweisen in umfassenderen Governance-Programmen ist der LinkShip-Leitfaden zur Dateizugriffskontrolle eine nützliche ergänzende Referenz, weil er derselben Regel folgt: Berechtigungen eng halten, sensible Artefakte unter Kontrolle halten und Zugriffe als Teil des Prozesses dokumentieren.
Provenienz zählt mehr als Lineage-Diagramme
Ein Lineage-Diagramm hilft, doch Auditoren interessieren sich meist mehr für die Provenienz: den Weg, den die Daten genommen haben, die Prüfungen, die sie bestanden haben, und den Punkt, an dem sie validiert wurden. Diese Unterscheidung ist in regulierten Umgebungen wichtig, denn ein sauberes Diagramm beweist nicht, ob eine Kontrolle auf Live-Daten oder auf einer veralteten Kopie gelaufen ist.
Datenprovenienz und Lineage sollten im Betriebsmodell als getrennte Konzepte behandelt werden. Lineage beantwortet, wohin sich Daten bewegt haben. Provenienz beantwortet, was mit ihnen geschehen ist und innerhalb welcher Kontrollgrenze. Wenn die Monitoring-Ebene in der Kundenumgebung bleibt, lassen sich die Nachweise leichter verteidigen und schwerer anfechten.
Das ist das praktische Ergebnis. Sie erhalten auditfähige Artefakte, ohne die Datenexposition zu erweitern, und Sie wahren die Governance-Grenze, die Zero-Trust-Teams verlangen. Für strenge Prüfungen ist das besser geeignet als katalogzentrierte Setups, die Daten erst aus der Kontrollgrenze herausbewegen müssen, bevor sie etwas Brauchbares über sie aussagen können.
Architektur und Preismodelle bewerten
Das Preismodell verrät meist viel darüber, wie mühsam eine Plattform nach der Beschaffung sein wird. Ein Tool kann anfangs günstig wirken und dennoch teuer werden, sobald die Datenlandschaft wächst, das Monitoring ausgeweitet wird oder die Nutzung auf weitere Teams übergreift. Die Architektur ist aus demselben Grund wichtig, denn das falsche Bereitstellungsmuster verursacht Aufwand, den Sie nicht eingeplant haben.
Nutzungsstabile Preise schlagen unsichtbare Verbrauchsabrechnung
Viele Enterprise-Observability-Tools nutzen feste monatliche Stufen oder stabile, planbare Lizenzen statt Abrechnung pro Abfrage oder pro Alarm. Ein öffentlich einsehbares Modell nennt Stufen von 99, 299 und 799 USD pro Monat und gibt an, dass sich die Rechnung nicht nach der Nutzung ändert, während ein anderes ausdrücklich keine Gebühren pro Tabelle oder pro Zeile erhebt (Preismuster). Das ist ein deutlicher Kontrast zu klassischen Beschaffungsmodellen, die mit wachsender Umgebung immer schwerer zu prognostizieren sind.
Ein weiteres Preisbeispiel aus dem Bereich Data Observability zeigt ein verbrauchsbasiertes Muster mit 16 USD pro überwachter Tabelle und Monat bei jährlicher Abrechnung und 24 USD bei On-Demand-Nutzung, berechnet nur für Tabellen unter aktivem Monitoring (Datadog-Observability-Preise). Die Lehre daraus ist nicht, dass ein Modell immer besser ist. Sie lautet vielmehr, dass die Abrechnungsmechanik das Verhalten prägt und Einkaufsteams wissen müssen, ob der Anbieter nach Umfang, Aktivität oder tatsächlich geliefertem Wert abrechnet.
Deshalb lässt sich eine modulare, nutzungsstabile Lizenzierung in regulierten Unternehmen leichter rechtfertigen. Sie können die Abdeckung erweitern, ohne jeden Monitor oder jeden Alarmstrom neu verhandeln zu müssen.
Vergleichen Sie die Architektur, nicht nur die Broschüre
In regulierten Umgebungen sind die Architekturfragen wichtiger als die Marketingaussagen. Kann die Plattform in Ihrer Umgebung laufen? Rechnet sie an Ort und Stelle? Liefert sie verwertbare Nachweise ohne umfangreiche Datenbewegungen? Diese Fragen sollten vor jeder Funktions-Checkliste stehen.
Bewertungskriterien | Klassische Governance-Suiten | Moderne Observability-Plattformen wie digna |
|---|---|---|
Bereitstellungsgrenze | Zentralisiert die Kontrolle oft in vom Anbieter verwalteten Workflows | Läuft in der eigenen Umgebung des Kunden |
Datenbewegung | Stützt sich eher auf ausgelagerte Metadatenprozesse | Berechnet Metriken in der Datenbank |
Erzeugung von Nachweisen | Stark bei der Dokumentation, schwächer bei der Live-Validierung | Erzeugt Laufzeitnachweise aus überwachten Daten |
Preisverhalten | Mit wachsendem Umfang oft schwerer zu prognostizieren | Modulare Lizenzierung mit planbarer Erweiterung |
Zeit bis zur ersten Erkenntnis | In komplexen Umgebungen oft langsamer | Auf eine schnelle Ersteinrichtung ausgelegt |
Am besten geeignet für | Governance-lastige Stewardship-Programme | Auditfähige Qualitäts- und Zuverlässigkeitskontrollen |
Der Zweck des Vergleichs ist praktischer Natur. Wenn Sie Audit-Nachweise, deterministische Validierung und datenschutzwahrendes Monitoring benötigen, muss die Architektur dies vom ersten Tag an unterstützen. Wenn nicht, ist der Rest Dekoration.
Ihren Compliance-Proof-of-Concept abschließen
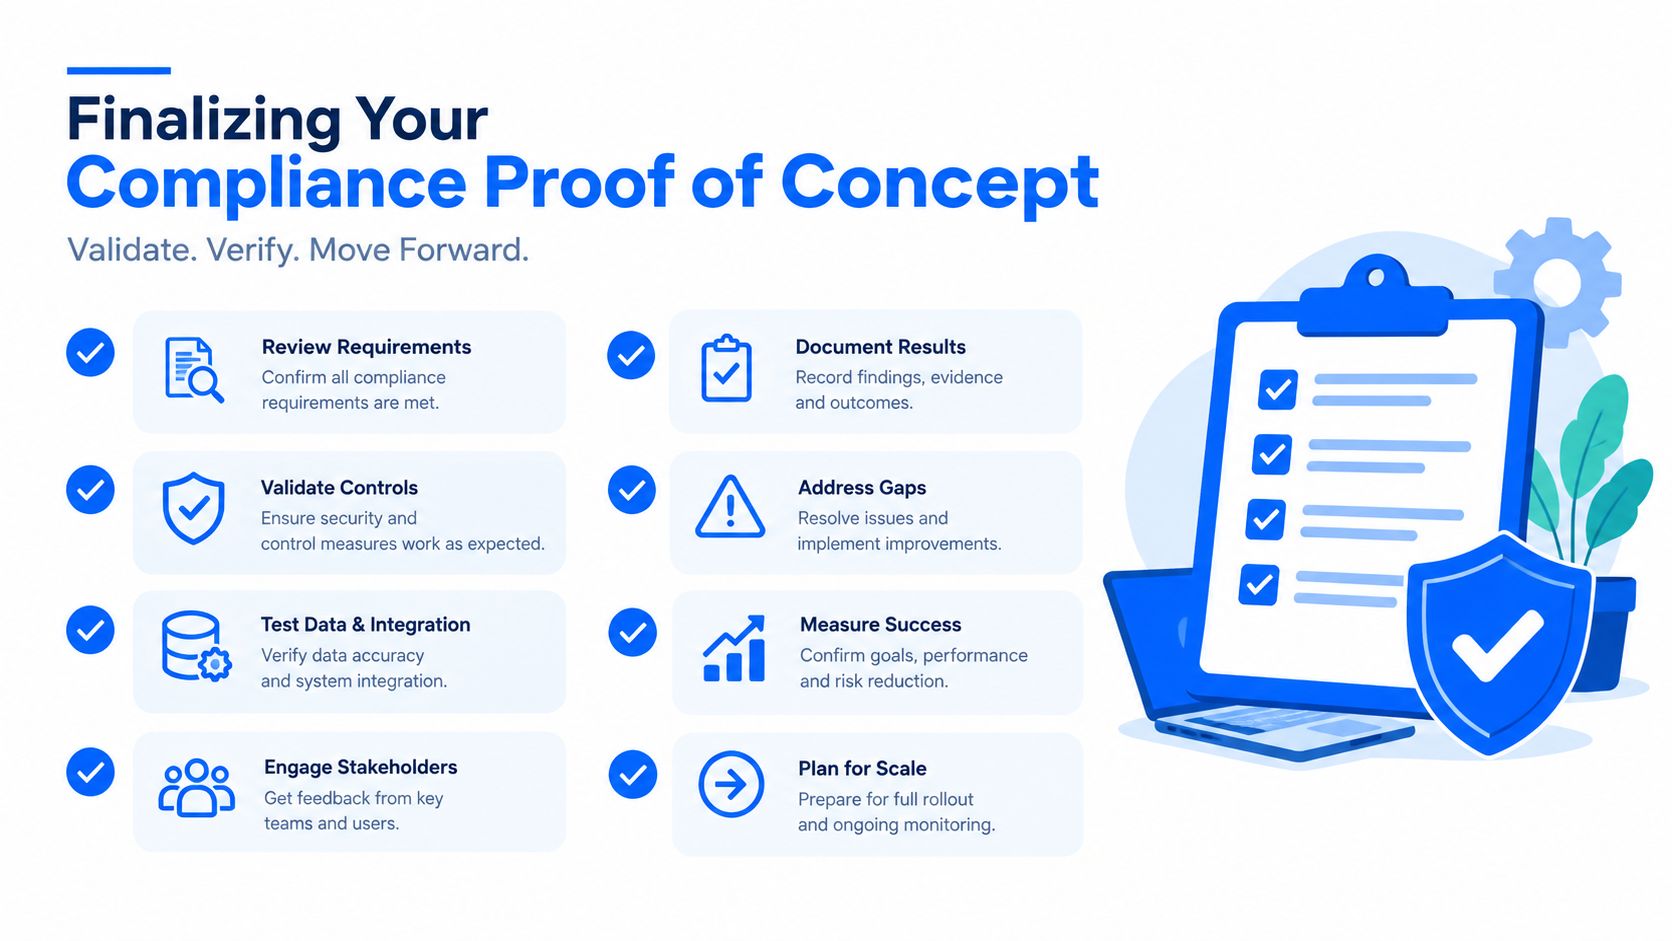
Ein Proof of Concept sollte eine Frage beantworten: Kann die Plattform Compliance auf Ihren tatsächlichen Daten mit Ihren tatsächlichen Berechtigungen nachweisen? Demodaten und bereinigte Workflows verbergen fast immer die eigentlichen Schwachstellen. Ob eine Collibra-Alternative ernsthaft genug für regulierte Arbeit ist, erfahren Sie nur, wenn Sie sie gegen echte Kontrollen, echte Feeds und echte Grenzen testen.
Was Sie vor der Unterschrift prüfen sollten
Beginnen Sie mit den Kontrollen, die eine genauere Prüfung durch Auditoren auslösen würden. Prüfen Sie dann, ob die Plattform sie kontinuierlich ausführen, Nachweise automatisch erzeugen und das Ergebnis in derselben Umgebung anzeigen kann, in der die Daten bereits liegen. Wenn die Plattform eine Sonderbehandlung benötigt, nur um die Daten überhaupt zu sehen, ist das ein Warnsignal.
Ein aussagekräftiger POC sollte Folgendes bestätigen:
Validierung auf Datensatzebene für kritische Datensätze. Die Plattform muss Geschäftsregeln auf den Daten nachweisen, die Ihnen am wichtigsten sind.
Pünktlichkeits-Monitoring auf echten Feeds. Fehlende Ladevorgänge und verfrühte Lieferungen sollten ohne manuelle Prüfungen sichtbar werden.
Erkennung von Schemaänderungen an Produktionsstrukturen. Breaking Changes müssen klassifiziert und nicht nur gemeldet werden.
Berechtigungsbewusster Betrieb. Die Plattform muss bestehende Zugriffsgrenzen respektieren und darf keine weitreichende Freigabe erfordern.
Erfassung von Nachweisen für die Audit-Prüfung. Vorfallshistorie, Status und Trends sollten leicht abrufbar sein.
Benutzerfreundlichkeit für Engineers und Stakeholder. Das System muss für die Menschen funktionieren, die es pflegen werden.
Die Datenqualitäts-Implementierung von digna ist hier relevant, denn eine Implementierung zählt nur, wenn sie verwertbare Kontrollen auf Live-Daten hervorbringt. Eine Plattform, die in einer Sandbox gut aussieht, aber Governance in der Produktion nicht aufrechterhalten kann, hilft nicht, wenn die Auditoren kommen.
Entscheiden Sie nach Nachweisen, nicht nach Funktionsumfang
Die richtige Entscheidungsmatrix ist unmissverständlich. Wenn das Tool Kontrollen in Ihrer Umgebung validieren, überwachen und dokumentieren kann, ist es ein Kandidat. Wenn es hauptsächlich katalogisiert, kennzeichnet und Stewardship-Aufgaben weiterleitet, mag es dennoch nützlich sein, reicht aber allein für einen strengen Compliance-Nachweis nicht aus.
Bestes Zeichen für die Eignung: Das POC-Team kann auf eine Live-Kontrolle, einen Live-Vorfall und ein Live-Artefakt verweisen, ohne die Umgebung des Kunden zu verlassen.
Wenn Sie einen modernen Ansatz für auditfähige Datenqualität suchen, sehen Sie sich an, wie digna Validierung, Pünktlichkeit, Schema-Tracking und Observability in Ihrer eigenen Infrastruktur ausführt. Besuchen Sie digna, um zu sehen, wie das In-Database-Monitoring-Modell regulierte Workflows unterstützen kann, ohne Produktionsdaten von ihrem Ort zu bewegen.
Wie sich Schemaänderungen als gesteuerte Ereignisse erfassen lassen, wobei strukturelle Nachweise direkt bei den Daten bleiben, zeigt Ihnen digna Schema Tracker.
Häufig gestellte Fragen
Warum reicht ein Datenkatalog für ein regulatorisches Audit nicht aus?
Ein Katalog zeigt, welche Daten existieren, während ein Auditor einen Nachweis verlangt, dass die Daten korrekt, aktuell und kontrolliert sind. Ein Verzeichnis von Feldern und Verantwortlichen kann nicht belegen, dass ein Zahlungsdatensatz eine Geschäftsregel erfüllt hat oder ein Schadens-Feed rechtzeitig eingetroffen ist. Ein Katalogeintrag ist daher unterstützendes Material, nicht die Kontrolle selbst.
Worauf sollte ich bei einer Collibra-Alternative für Compliance achten?
Achten Sie auf eine Plattform, die die Wirksamkeit von Kontrollen nachweist und nicht nur deren Design. Der Artikel empfiehlt zu prüfen, ob sie Daten dort validiert, wo sie liegen, Pünktlichkeit und Schemaänderungen kontinuierlich im Warehouse oder in der Datenbank überwacht und Laufzeitnachweise erzeugt, ohne Produktionsdaten zum Anbieter zu verschieben.
Wie wird aus einer regulatorischen Kontrolle eine Datenvalidierungsregel?
Beginnen Sie mit dem Kontrollziel in der Fachsprache, wählen Sie dann das System of Record, definieren Sie die exakte Bedingung auf Datensatzebene, legen Sie einen Eskalationspfad fest und hängen Sie an jeden Vorfall Nachweise an. Eine Kontrolle zu genehmigten Transaktionen erfordert meist die Konsistenz von Status, Quelle, Datum und Kennung, nicht nur eine Prüfung auf Nicht-Null-Werte.
Was sollte ein Compliance-Proof-of-Concept für Datenqualität prüfen?
Testen Sie mit echten Kontrollen, echten Feeds und echten Berechtigungen statt mit Demodaten. Der Artikel nennt sechs Prüfpunkte: Validierung auf Datensatzebene für kritische Datensätze, Pünktlichkeit auf echten Feeds, Erkennung von Schemaänderungen an Produktionsstrukturen, berechtigungsbewusster Betrieb, Erfassung von Nachweisen für die Audit-Prüfung sowie Benutzerfreundlichkeit für Engineers und Stakeholder.
Wie rechnen Data-Observability-Tools typischerweise ab?
Die Preise variieren. Der Artikel nennt ein Pauschalmodell mit Stufen von 99, 299 und 799 USD pro Monat, die sich nicht mit der Nutzung ändern, sowie ein verbrauchsbasiertes Modell mit 16 USD pro überwachter Tabelle und Monat bei jährlicher Abrechnung oder 24 USD bei On-Demand-Nutzung. Er rät zu prüfen, ob Anbieter nach Umfang, Aktivität oder Wert abrechnen.


