Zarządzanie danymi w bankach: przewodnik na 2026 rok
|
7
min. czyt.

Główne ramy nadzorcze definiują zarządzanie danymi w bankach poprzez cztery mierzalne wymiary kontroli: dokładność, integralność, kompletność i terminowość. W praktyce nie chodzi więc tylko o przechowywanie danych, ale o udowodnienie, że pozostają one wiarygodne aż do procesów ryzyka, finansów i raportowania.
Banki, które traktują to jako ćwiczenie z dokumentacji, zwykle mijają się z sednem. Prawdziwa praca to kontrole operacyjne, sprawdzanie aktualności danych, uzgodnienia, lineage i audytowalność na całej ścieżce danych, ponieważ nieaktualne lub niekompletne dane wejściowe szybko się rozprzestrzeniają, gdy tylko trafią do systemów downstream.
Spis treści
Kluczowe wymiary kontroli mierzone przez regulatorów
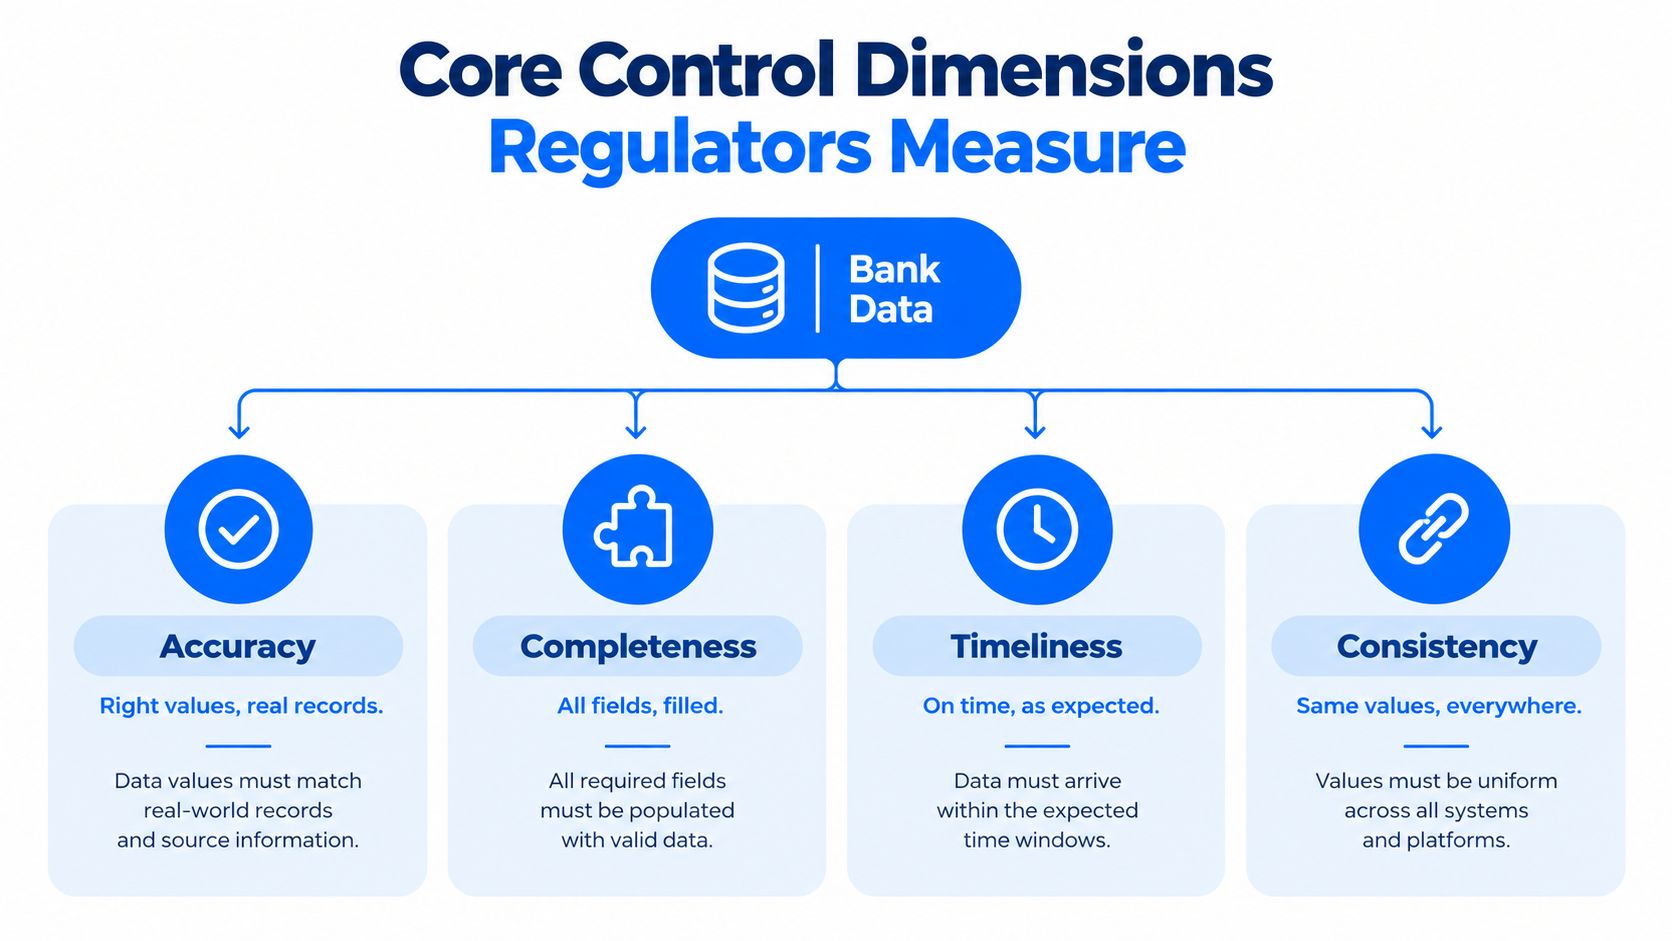
Cztery wymiary kontroli dają regulatorom praktyczny sposób oceny jakości danych w bankach: dokładność, integralność, kompletność i terminowość. Od banków oczekuje się, że powiążą te wymiary z governance, zintegrowaną architekturą danych i mierzalnymi kontrolami jakości, zamiast pozostawiać je na poziomie zapisów w politykach (BDO). Skutki operacyjne są natychmiastowe. Opóźniony feed może zniekształcić agregację ryzyka, brakujące pole może osłabić kontrolę finansową, a niespójny rekord może przenieść błędy do warstw raportowych korzystających ze wspólnych danych.
Co każdy wymiar kontroli oznacza w praktyce
Dokładność oznacza, że wartości zgadzają się z autorytatywnym rekordem źródłowym, który mają reprezentować. W banku salda, atrybuty klientów, klasyfikacje i dane referencyjne powinny być zgodne z zatwierdzonym systemem źródłowym, a nie jedynie z kopią w hurtowni danych, która może być już nieaktualna.
Integralność zachowuje relacje i znaczenie rekordów, gdy przemieszczają się one między systemami. Obejmuje poprawne klucze, kompletne ścieżki audytu, kontrolowane transformacje i spójne definicje. Bez tych kontroli raportowana liczba może zachować swój format, tracąc jednocześnie znaczenie, jakie miała w momencie pozyskania.
Kompletność obejmuje pola, rekordy i atrybuty wymagane do kontroli biznesowej lub regulacyjnej. Feed transakcji może wyglądać na poprawny, a jednocześnie pomijać wymagany element. Raporty downstream mogą wtedy sprawiać wrażenie gotowych, ukrywając istotną lukę.
Terminowość pozwala wskazać dane, które docierają zbyt późno, by mogły posłużyć zamierzonemu celowi. Bank może mieć wymagane rekordy, ale nieaktualne dane wejściowe nie wesprą bieżącej analizy płynności, testów warunków skrajnych, agregacji ryzyka ani raportowania regulacyjnego.
Praktyczna zasada: traktuj sprawdzanie aktualności danych i uzgodnienia jako kontrole operacyjne, a nie okresowe porządki.
Przewodnik EBC dotyczący skutecznej agregacji danych o ryzyku i raportowania ryzyka stosuje te same wymiary i wymaga dla nich szczegółowych KPI (przewodnik EBC). Użyteczny KPI powinien pokazywać więcej niż tylko to, czy reguła została spełniona. Powinien wskazywać dotknięte źródło, pipeline, właściciela, raport downstream i czas wykrycia.
To rozróżnienie obnaża lukę między projektem kontroli a jej wykonaniem. Bank może udokumentować próg aktualności danych, a mimo to dowiedzieć się o awarii feedu dopiero wtedy, gdy raport jest już opóźniony. Nowoczesne narzędzia Data Observability mogą monitorować dostawy, zmiany Schema, wahania wolumenu i niespełnione reguły w całym pipeline. Walidacja in-database pozwala testować salda, relacje referencyjne i reguły biznesowe blisko danych, zanim błędy się rozprzestrzenią.
Zacznij od oddzielenia opisowych kontroli jakości od kontroli nadzorczych. Reguły opisowe wychwytują oczywiste anomalie. Reguły kontrolne dowodzą, że pipeline działa w zdefiniowanych granicach, zanim dane trafią do procesów ryzyka, finansów lub raportowania.
Stosuj wspólne słownictwo dla audytorów, inżynierów i właścicieli biznesowych, a następnie powiąż każdą regułę z jej konsekwencją biznesową. Przydatnym punktem odniesienia dla tego słownictwa są wymiary jakości danych. Zarządzanie danymi w bankach staje się dyscypliną operacyjną wtedy, gdy zespoły potrafią zmierzyć każdy wymiar, prześledzić błędy do źródła i przedstawić dowody ich usunięcia.
Praktyczne modele governance i odpowiedzialności
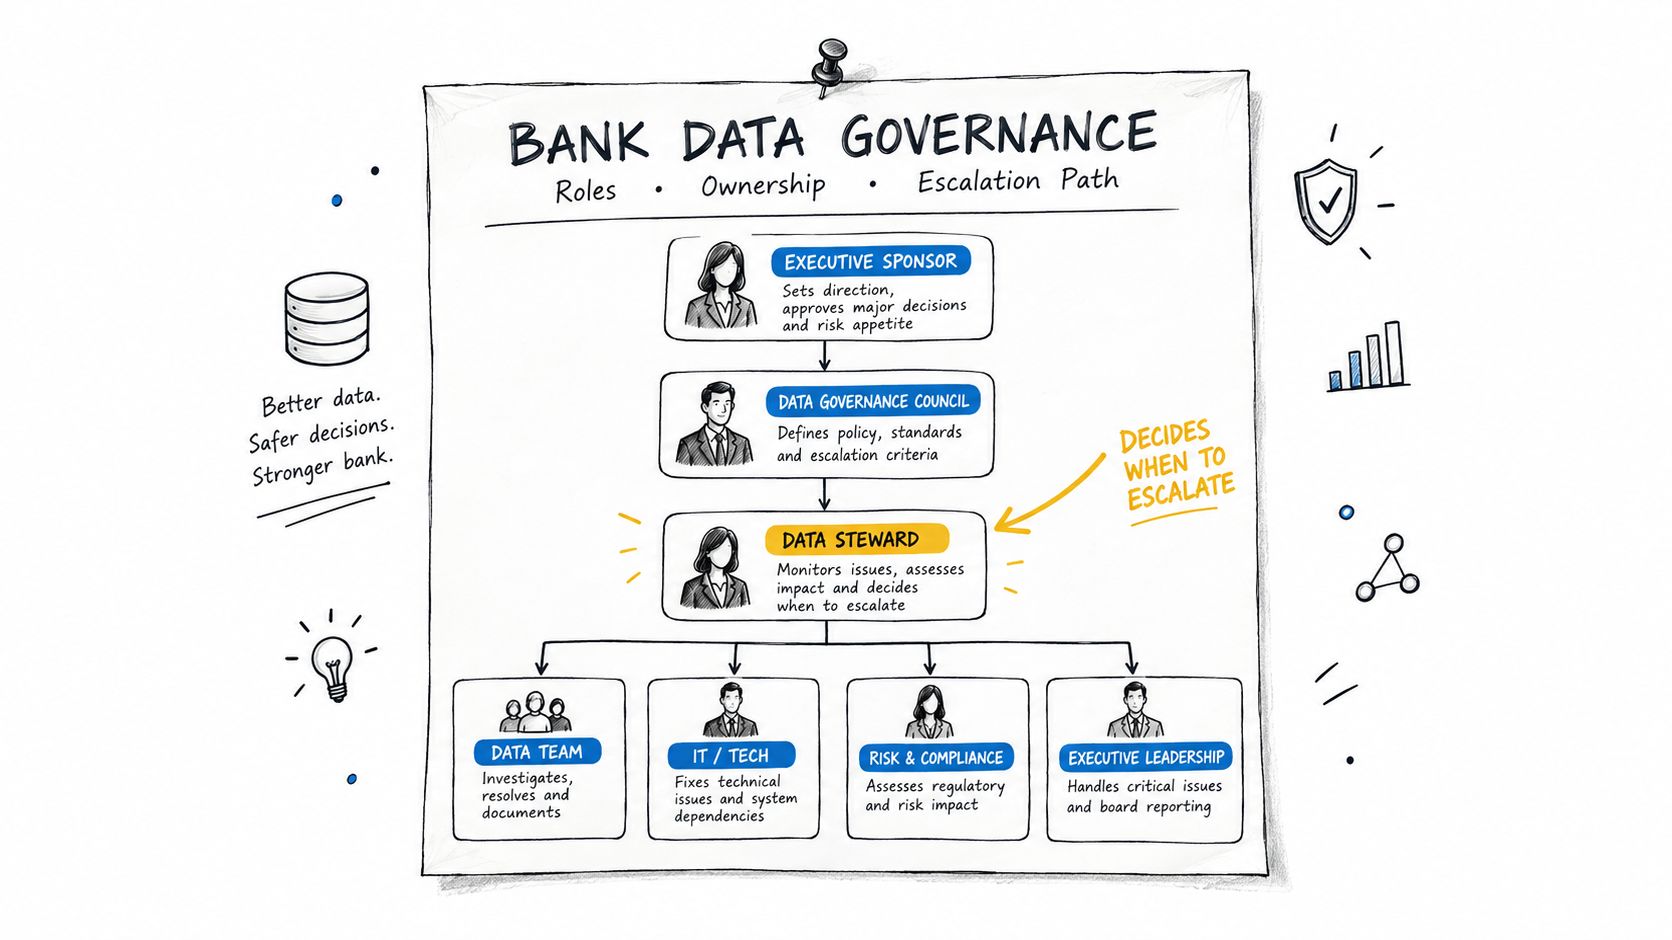
Dobre governance zawodzi, gdy nikt nie odpowiada za problem z danymi od początku do końca. Banki potrzebują jasno przypisanej odpowiedzialności, przejrzystych procedur eskalacji i udokumentowanego lineage, aby błędy jakości były priorytetyzowane i usuwane, a nie tylko rejestrowane i zapominane (Dunnixer). Na tym polega praktyczna różnica między kartą governance a działającym modelem kontroli. Pierwsza tworzy odpowiedzialność na papierze, drugi zmienia sposób, w jaki incydenty przechodzą przez organizację.
Jak wygląda działająca odpowiedzialność
Bank nie potrzebuje kolejnych komitetów. Potrzebuje imiennie wskazanych właścicieli krytycznych domen danych, udokumentowanej ścieżki eskalacji i wspólnej definicji tego, co znaczy „naprawione”. Jeśli feed danych referencyjnych przestanie działać, data steward powinien wiedzieć, kto zajmie się triażem, kto zatwierdzi korektę i których odbiorców downstream trzeba poinformować.
Najsilniejsze programy standaryzują również krytyczne definicje. Gdy klient, produkt, ekspozycja czy saldo oznaczają co innego w różnych częściach banku, każde uzgodnienie staje się trudniejsze, a każdy audyt trwa dłużej. Standardowe definicje ograniczają spory o semantykę i przenoszą uwagę na rzeczywiste błędy.
Odpowiedzialność to nie linia raportowania. To obowiązek dopilnowania, by dane nadal działały po zakończeniu spotkania.
Z tego samego powodu ważny jest aktualny punkt odniesienia dla jakości. Jeśli nikt nie wie, jak wygląda „normalny” stan, cichy dryf może tkwić na produkcji tygodniami, zanim ktokolwiek go zauważy. Jest to szczególnie niebezpieczne w bankach o mieszanym środowisku, gdzie systemy core, data marty i warstwy raportowe interpretują ten sam rekord nieco inaczej.
Nasz materiał o governance danych finansowych dobrze wpisuje się w ten model, ponieważ governance działa tylko wtedy, gdy łączy polityki, stewardship i monitoring operacyjny. W praktyce najlepsze banki budują odpowiedzialność za kontrole wokół ścieżki danych, a nie wokół nieostrych granic działów. Oznacza to, że właściciel systemu źródłowego, steward definicji biznesowej i odbiorca raportu mają jasno określone obowiązki.
Błąd, którego należy unikać
Typowy schemat porażki jest prosty. Problem z jakością zostaje zarejestrowany, ale nikt nie ma uprawnień, by naprawić źródło, więc zespół stosuje obejście downstream. Obejście pozwala dostarczyć raport, ale ukrywa pierwotny problem i tworzy drugi w lineage.
Dlatego governance musi obejmować eskalację. Jeśli błąd dotyczy zbioru danych regulacyjnych, problem nie powinien czekać na miesięczny cykl przeglądu. Powinien przejść zdefiniowaną ścieżką, która uruchamia działanie, gromadzenie dowodów i dalszą odpowiedzialność za jego obsługę.
Banki, którym to się udaje, nie polegają na heroizmie. Polegają na jasnym podziale ról, standardowych definicjach i dyscyplinie traktowania problemów z jakością jako incydentów operacyjnych, a nie administracyjnego szumu.
Wymogi BCBS 239 i architektura zgodności
BCBS 239 pozostaje punktem odniesienia, ponieważ łączy agregację danych o ryzyku z oczekiwaniami nadzorców. Ramy te definiują 14 zasad skutecznej agregacji danych o ryzyku i raportowania ryzyka, które pomagają bankom tworzyć dokładne, terminowe i kompletne informacje o ryzyku, także w okresach skrajnych warunków (BIS). Wymogi te wykraczają daleko poza zespół raportowy. Kształtują governance, architekturę, projekt kontroli i zdolność banku do spójnej agregacji informacji o ryzyku w ramach podmiotów prawnych i linii biznesowych.
Wymiar | Wymóg | Wpływ operacyjny |
|---|---|---|
Agregacja | Generowanie danych o ryzyku w procesach w dużej mierze zautomatyzowanych, aby ograniczyć błędy | Mniej ręcznej obsługi, mniej błędów konwersji, szybsze przygotowanie danych |
Zakres | Udostępnienie danych dla wszystkich istotnych linii biznesowych, podmiotów prawnych, typów aktywów, regionów i grupowań | Lepszy wgląd w ekspozycje, koncentracje i pojawiające się ryzyka |
Lineage | Śledzenie danych od pozyskania do raportowania końcowego, łącznie z identyfikowalnością na poziomie atrybutów | Lepsza audytowalność i szybsze izolowanie błędów |
Automatyzacja ma znaczenie, bo każde ręczne przekazanie tworzy kolejny punkt awarii. Pracownicy mogą ponownie wpisywać wartości, opóźniać przekazanie danych lub stosować logikę z arkuszy kalkulacyjnych, która nigdy nie trafia do formalnego projektu kontroli. Zautomatyzowane workflow ograniczają te punkty awarii, ale nie zastępują odpowiedzialności za kontrole. Sprawiają, że zdefiniowane kontrole są powtarzalne i mierzalne na dużą skalę.
Zakres to osobny test dla architektury. Agregacja ryzyka musi odzwierciedlać instytucję jako całość, łącznie z istotnymi podmiotami prawnymi, regionami, grupami aktywów i widokami raportowymi. Pominięcie któregokolwiek z tych obszarów może zostawić bank z dopracowanym raportem i niepełnym obrazem ryzyka. Projekt musi więc zawierać jawnie określony zakres, reguły włączania i kontrole wykrywające brakujące populacje przed raportowaniem.
Lineage to warstwa dowodowa. Wytyczne nadzorcze związane z BCBS 239 kładą nacisk na identyfikowalność od pozyskania danych do raportowania końcowego, w tym na możliwość śledzenia pojedynczych atrybutów (EY). Sam diagram lineage nie dowodzi, że kontrola działa. Zespoły potrzebują dowodów wykonania, które pokazują wartość źródłową, każdą transformację, wynik walidacji i wynik w raporcie.
Przewodnik EBC dodaje szczegóły operacyjne, wymagając od banków zdefiniowania KPI do monitorowania wymiarów jakości danych. Przesuwa to architekturę zgodności od statycznej dokumentacji w stronę ciągłej obserwacji. Nowoczesne narzędzia Data Observability mogą ujawniać problemy z aktualnością, wolumenem, Schema i niespełnione reguły w rozproszonych pipeline’ach, a walidacja in-database może testować rekordy blisko miejsca, w którym są tworzone lub zmieniane.
Szczegóły wdrożenia znajdziesz w przewodniku o spełnianiu zasad BCBS 239 dzięki jakości danych wspieranej przez AI.
Test operacyjny: gdy zmienia się wartość ryzyka, zespół powinien wskazać jej źródło, transformacje, kontrole walidacyjne i dowody bez ręcznej rekonstrukcji.
Banki często przedstawiają częściowe pokrycie kontrolami jako pełne pokrycie BCBS 239. To rozróżnienie ma znaczenie. Luki w lineage, automatyzacji lub zakresie instytucji mogą pozostawać ukryte, dopóki warunki skrajne nie zwiększą wolumenu raportowania albo nie ujawnią niespójnych danych. Odporna architektura powinna pokazywać te luki dzięki monitoringowi, zamiast czekać, aż ujawni je przegląd nadzorczy lub incydent raportowy.
Dlaczego kontrole zawodzą bez odpowiedzialności u źródła
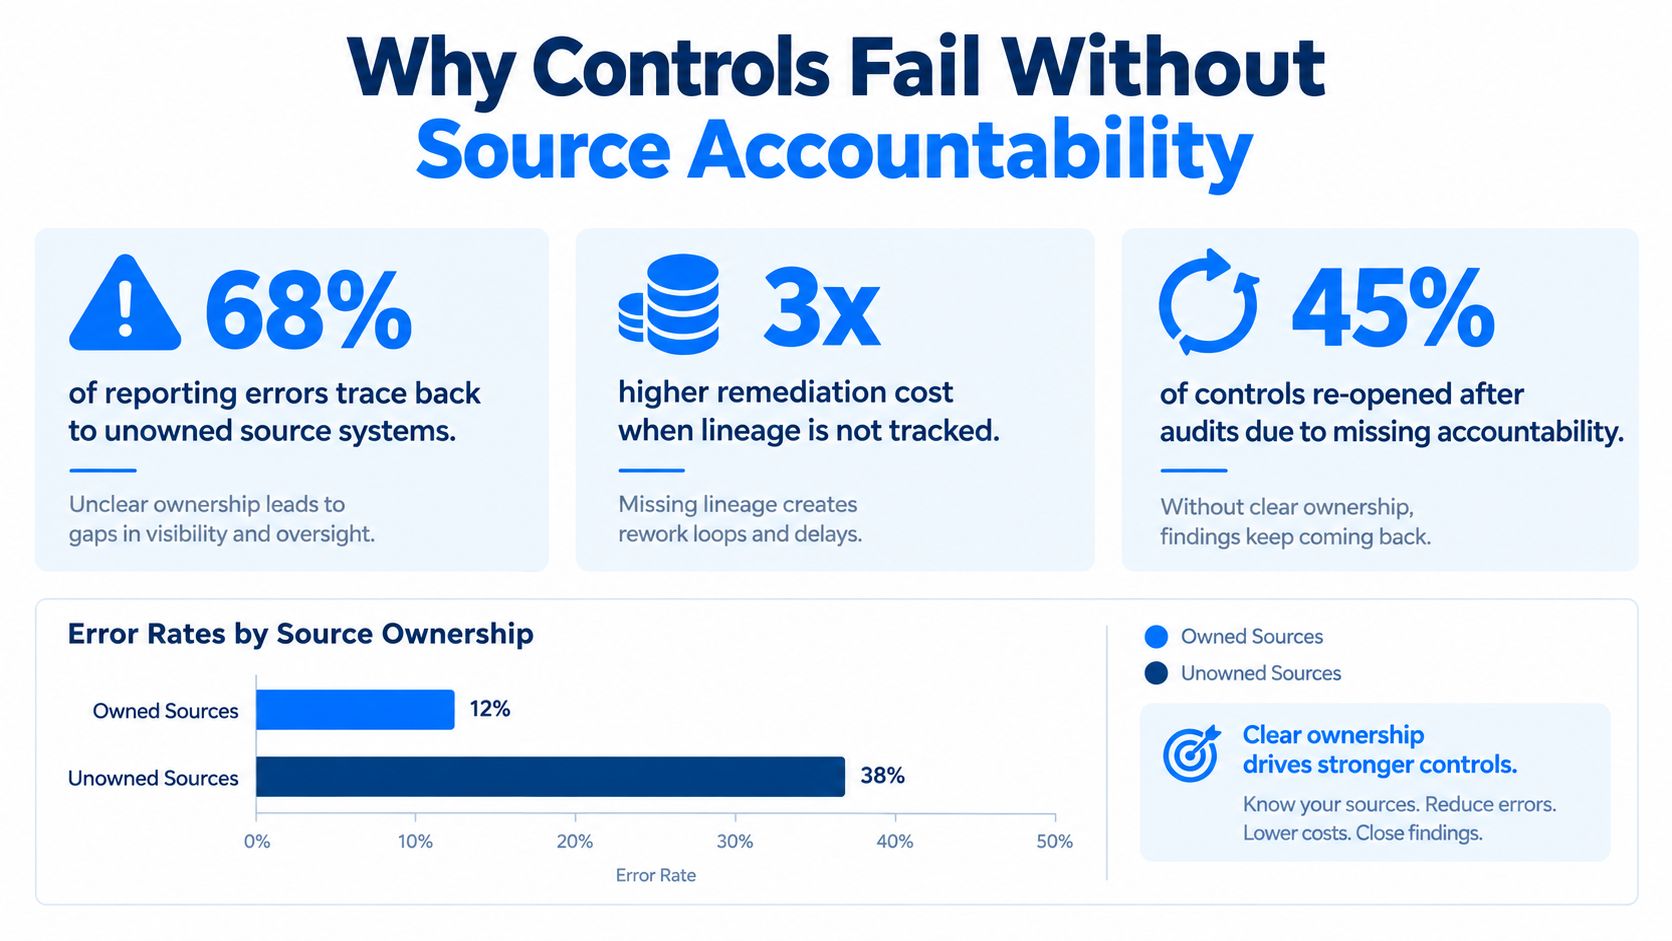
Najbardziej frustrujące w zarządzaniu danymi w bankach jest to, że kontrole mogą wyglądać solidnie na papierze, a mimo to zawodzić na produkcji. Europejskie badanie raportowania regulacyjnego z 2025 roku wykazało, że 90% banków miało co najmniej trzy kontrole jakości danych, a 66% scentralizowaną architekturę danych, jednak tylko 18% deklarowało pełne wdrożenie BCBS 239, a zaledwie 24% rozbudowaną dokumentację lineage (Deloitte). To samo badanie wykazało, że brakujące lub błędne dane źródłowe pozostają główną przyczyną błędów w raportowaniu, wskazywaną odpowiednio przez 56% i 50% banków.
Dlaczego wdrożone kontrole wciąż nie trafiają w przyczynę źródłową
To niewygodna lekcja, którą większość banków powinna usłyszeć. Czynnikiem ograniczającym często nie jest brak kontroli, lecz słaba odpowiedzialność za dane źródłowe, rozproszone przepływy i niewystarczająca widoczność lineage. Zespoły mogą wdrożyć reguły walidacji, ale jeśli nikt nie odpowiada za system źródłowy i nikt nie potrafi prześledzić błędnej wartości do jej pochodzenia, ten sam błąd będzie wracał w kolejnych raportach.
Dlatego zarządzanie incydentami jest tak ważne. Zarejestrowanie problemu to nie to samo, co jego rozwiązanie. Jeśli błąd tkwi upstream, zespół downstream może jedynie łatać objawy, a nie usuwać przyczynę.
Nasz przewodnik o obowiązkach właściciela danych dobrze odpowiada tej operacyjnej rzeczywistości. Odpowiedzialność musi sięgać aż do źródła, bo to tam zaczyna się rozliczalność i zwykle tam leży możliwość naprawy.
Jak rozproszone przepływy utrudniają naprawę
Rozproszone przepływy sprawiają, że naprawa staje się kosztowna w sposób łatwy do niedoszacowania. Bank może poprawić widoczny raport, ale jeśli brakuje lineage, każdy odbiorca downstream musi osobno ponownie zweryfikować ten sam problem. To mnoży nakład pracy przy przeglądach i opóźnia zamknięcie sprawy.
Osłabia to również reakcję na audyt. Gdy audytorzy pytają, jak powstała dana liczba, zespoły potrzebują ścieżki od pozyskania rekordu do wyniku w raporcie, a nie luźnego zbioru zrzutów ekranu i notatek z ticketów. Jeśli lineage jest szczątkowy, bank może udowodnić, że kontrola została wykonana, ale nie to, że przeszły przez nią właściwe dane.
Jeśli zespół potrafi opisać tylko objaw, to problem u źródła nadal rządzi bankiem.
Lepszą diagnozą jest pytanie, czy organizacja potrafi prześledzić wyjątki do miejsc ich powstania. Jeśli odpowiedź brzmi nie, kontrole działają jak filtry, a nie mechanizmy odpowiedzialności. To rozróżnienie ma znaczenie, ponieważ filtry mogą ograniczać widoczne błędy, pozostawiając proces produkcyjny bez zmian.
Banki, które przełamują ten schemat, zwykle robią dwie rzeczy inaczej. Przypisują odpowiedzialność u źródła i projektują kontrole, które zachowują dowody ścieżki, jaką przeszły dane. Właśnie to połączenie zamyka lukę między projektem kontroli a jej wykonaniem.
Luka w modelu operacyjnym gotowym na AI
Banki wiedzą, że dane mają kluczowe znaczenie dla AI, ale wiele z nich wciąż nie potrafi przejść od ambicji do realizacji. Niedawne badanie KPMG w sektorze bankowym wykazało, że 93% respondentów wskazało prywatność danych i ryzyko, 89% jakość danych, a 81% złożoność systemów legacy i integracji jako główne wyzwania modernizacyjne, podczas gdy 68% deklarowało posiadanie wizji stanu docelowego, a 65% roadmapy i modelu finansowania (badanie bankowe KPMG). Ta luka mówi coś ważnego. Strategia istnieje. Często brakuje natomiast operacyjnego kręgosłupa.
Gdzie utykają programy AI
Pierwszym punktem awarii jest zwykle zaufanie. Jeśli jakość danych jest niespójna, zespoły nie będą na nich polegać przy trenowaniu modeli, ich monitorowaniu ani przy wyszukiwaniu danych dla GenAI. To spowalnia eksperymenty, zanim pierwszy pilotaż przyniesie cokolwiek użytecznego.
Drugim punktem awarii jest integracja. Środowiska legacy utrudniają przenoszenie zwalidowanych danych między workflow ryzyka, finansów i AI bez tworzenia nowych kopii i nowej pracy przy uzgodnieniach. W efekcie powstaje stos technologiczny, który na górze wygląda nowocześnie, a pod spodem jest kruchy.
Trzecim punktem awarii jest presja governance. Banki nie potrzebują tylko danych, które działają technicznie, potrzebują danych, które przejdą przegląd zgodności. Jeśli danych wejściowych modelu nie da się prześledzić, wyjaśnić i zwalidować, bank może mieć obiecujący przypadek użycia, który nigdy nie przejdzie przeglądu operacyjnego.
Nasz materiał o danych gotowych na AI jest tu istotny, ponieważ gotowość na AI to przede wszystkim kwestia siły kontroli, a nie szumu wokół technologii. Jeśli bazowy Data Pipeline nie potrafi wykazać aktualności, struktury i identyfikowalności danych, warstwa AI dziedziczy tę słabość.
Jak wygląda realistyczny model operacyjny
Realistyczny model nie zaczyna się od modelu. Zaczyna się od ścieżki danych. Banki potrzebują walidacji tam, gdzie dane trafiają, kontroli terminowości tam, gdzie docierają feedy, i lineage, który pozostaje nienaruszony, gdy rekordy są transformowane lub łączone.
Właśnie tu Data Observability staje się użyteczna. Zespoły muszą widzieć, kiedy feed się zmienia, kiedy zmienia się Schema albo kiedy źródło przestaje dostarczać dane na czas, zanim problem zostanie utrwalony w analizach downstream. Wartością jest nie tylko szybkość. Chodzi o to, by zepsute dane nie stały się zepsutym modelem.
Gotowość na AI to przede wszystkim problem operacji na danych.
Praktyczny wniosek jest taki, że roadmapy stanu docelowego nie wystarczą. Banki potrzebują kontroli operacyjnych, które przetrwają przejście od slajdów o modernizacji do działających pipeline’ów. W przeciwnym razie program AI stanie się kolejną inicjatywą, która wygląda na zaangażowaną na papierze, a na produkcji okazuje się krucha.
Budowa zintegrowanych ram zarządzania danymi
Skuteczne ramy łączą governance, architekturę, lineage i walidację w jeden model operacyjny. Nie chodzi o dodawanie kolejnych etapów przeglądu. Chodzi o to, by jakość była widoczna na tyle wcześnie, żeby bank mógł powstrzymać złe dane przed dotarciem do raportowania regulacyjnego, modeli ryzyka czy workflow AI.
Najsolidniejszy projekt zaczyna się od ciągłego monitoringu na poziomie ścieżki danych. Banki muszą obserwować aktualność dostaw, zmiany Schema i niespełnione reguły tam, gdzie dane wchodzą do środowiska, a nie dopiero wtedy, gdy ktoś zauważy błędny raport. Właśnie tu liczy się walidacja in-database, ponieważ kontrole uruchamiane blisko danych ograniczają ich przemieszczanie, zachowują dowody kontroli i sprawiają, że nie każdy wyjątek kończy się kopiowaniem i porównywaniem danych.
Ramy, które naprawdę się sprawdzają
Praktyczne ramy w banku mają zwykle pięć warstw.
Definicja kontroli: każdy krytyczny zbiór danych ma jasno określone reguły dotyczące dokładności, integralności, kompletności i terminowości.
Odpowiedzialność: imiennie wskazany właściciel i steward odpowiadają za zachowanie źródła i naprawę błędów.
Lineage: bank potrafi prześledzić dane od pozyskania przez transformacje aż do raportowania końcowego.
Monitoring: aktualność, walidacja i zmiany Schema są sprawdzane w sposób ciągły, a nie okresowo.
Reakcja: wyjątki uruchamiają eskalację wraz z dowodami, a nie tylko numer ticketu.
Te warstwy powinny opierać się na rzeczywistej architekturze banku, a nie funkcjonować obok niej. Jeśli kontrole działają w osobnych narzędziach wymagających ręcznej synchronizacji, zespoły kończą na uzgadnianiu samych kontroli zamiast danych.
Najlepszy model kontroli to taki, któremu operatorzy mogą ufać bez ręcznego sprawdzania wszystkiego od nowa.
Dlatego właśnie narzędzia Data Observability mają dziś większe znaczenie. Oczekiwania nadzorców coraz wyraźniej przesuwają się w stronę dowodów, a nie deklaracji. Jeśli bank potrafi pokazać, co dotarło, co się zmieniło, co zawiodło i co zostało naprawione, model kontroli staje się audytowalny, a nie tylko aspiracyjny.
digna jest jedną z opcji w tym obszarze, ponieważ łączy walidację danych, monitoring Timeliness, śledzenie zmian Schema i wykonywanie in-database we własnym środowisku klienta. W kontekście bankowym taka architektura odpowiada na potrzebę pozostawienia danych na miejscu przy jednoczesnym ciągłym ich sprawdzaniu w hurtowniach, data lake’ach i pipeline’ach.
Ostateczny test jest prosty. Jeśli bank potrafi wcześnie wykryć wadliwe dane wejściowe, prześledzić je do źródła i udowodnić, co się stało, bez ręcznego składania informacji, model operacyjny naprawdę spełnia swoją rolę. Jeśli nie, organizacja wciąż ma język governance, ale jeszcze nie ma odpornej zdolności zarządzania danymi bankowymi.
Jeśli modernizujesz kontrole danych w banku i szukasz praktycznego sposobu na monitorowanie aktualności, walidację rekordów i zachowanie lineage we własnym środowisku, odwiedź digna i sprawdź, jak jej moduły do obserwowalności i walidacji wpisują się w regulowane operacje na danych. Platforma powstała dla zespołów, które potrzebują dowodów, a nie tylko dashboardów.
Ponad dekadę po publikacji BCBS 239 wiele banków wciąż traktuje go jako projekt dokumentacyjny, a nie okazję do ulepszenia zarządzania danymi o ryzyku. Nasz artykuł o tym, jak przekształcić zgodność z BCBS 239 w wartość biznesową, omawia zasady dotyczące dokładności, terminowości i raportowania oraz to, jak banki mogą zamienić ten obowiązek regulacyjny w przewagę konkurencyjną.
Najczęściej zadawane pytania
Jakie cztery wymiary jakości danych stosują regulatorzy wobec banków?
Regulatorzy oceniają dane bankowe pod kątem dokładności, integralności, kompletności i terminowości. Przewodnik EBC dotyczący agregacji danych o ryzyku wymaga od banków zdefiniowania szczegółowych KPI dla każdego z nich, a użyteczny KPI powinien wskazywać dotknięte źródło, pipeline, właściciela, raport downstream i czas wykrycia, a nie tylko to, czy reguła została spełniona.
Ile zasad obejmuje BCBS 239?
BCBS 239 określa 14 zasad skutecznej agregacji danych o ryzyku i raportowania ryzyka. Najsilniej na architekturę banku wpływają trzy wymogi: agregacja w dużej mierze zautomatyzowana, ograniczająca błędy ręczne, zakres obejmujący podmioty prawne, regiony i typy aktywów oraz lineage, który śledzi pojedyncze atrybuty od pozyskania danych aż do raportu końcowego.
Dlaczego banki wciąż nie spełniają BCBS 239, mimo że mają kontrole jakości danych?
Kontrole zawodzą głównie dlatego, że dane źródłowe nie mają odpowiedzialnego właściciela. Badanie Deloitte z 2025 roku wykazało, że 90% europejskich banków stosuje co najmniej trzy kontrole jakości danych, ale tylko 18% deklaruje pełne wdrożenie BCBS 239, a 24% rozbudowany lineage, natomiast brakujące lub błędne dane źródłowe pozostają główną przyczyną błędów w raportowaniu.
Co hamuje wdrażanie AI na danych bankowych?
Zaufanie do danych i integracja, bardziej niż strategia. W badaniu KPMG w sektorze bankowym 89% wskazało jakość danych, a 81% złożoność systemów legacy i integracji jako główne wyzwania, choć 68% miało już wizję stanu docelowego. Bez kontroli aktualności, walidacji i lineage na ścieżce danych modele AI dziedziczą słabości swoich danych wejściowych.
Co powinny obejmować ramy zarządzania danymi w banku?
Działające ramy mają pięć warstw: definicję kontroli, odpowiedzialność, lineage, monitoring i reakcję. Każdy krytyczny zbiór danych ma jasno określone reguły, imiennie wskazanego właściciela i stewarda, identyfikowalność aż do raportu końcowego, ciągłe kontrole aktualności, walidacji i zmian Schema oraz eskalację wraz z dowodami, a nie tylko numerem ticketu.


