Data Governance Maturity Model: poziomy, ocena, mapa drogowa
|
7
min. czyt.
Większość porad dotyczących modelu dojrzałości Data Governance zaczyna się w złym miejscu. Radzi się kadrze kierowniczej, aby wybrała ramy (framework), opublikowała zasady, powołała radę i kupiła katalog. Ta sekwencja tworzy papierkową robotę, a nie dojrzałość.
Większość przedsiębiorstw ocenia się na Poziomie 3 lub Poziomie 4, ponieważ posiadają polityki, pulpity nawigacyjne i mianowane komitety. Dowody często plasują je na Poziomie 1 lub Poziomie 2. Polityka, której nikt nie egzekwuje, pulpit nawigacyjny, którego nikt nie przegląda, oraz steward, który nie może podjąć decyzji, są oznakami intencji, a no nie zdolności.
Użyteczny model dojrzałości musi odpowiedzieć na trudniejsze pytanie: co robi organizacja, gdy dane ulegają uszkodzeniu, zmianie, stają się wrażliwe lub zasilają system AI? Odpowiedź powinna być widoczna w rejestrach własności, kontrolach jakości, pochodzeniu danych (lineage), decyzjach o dostępie, przepływach pracy związanych z rozwiązywaniem problemów i raportowaniu dla kierownictwa. Ten artykuł traktuje dojrzałość jako operacyjny system oceny, a nie przegląd ram teoretycznych.
Spis treści
Dlaczego większość przedsiębiorstw przecenia swoją dojrzałość w obszarze governance
Porównanie frameworków dojrzałości IBM, Gartner, CMMI DMM i rozwiązań chmurowych
Kluczowe wymiary określające Twój rzeczywisty wynik dojrzałości
Powiązanie oceny dojrzałości z gotowością na AI i wartością biznesową
Praktyczna 90-dniowa mapa drogowa do zwiększenia dojrzałości governance
Dlaczego większość przedsiębiorstw przecenia swoją dojrzałość w obszarze governance
Najczęstszym błędem w obszarze governance jest mylenie dokumentacji z kontrolą. Przedsiębiorstwo może mieć politykę danych, glosariusz, komitet sterujący i subskrypcję katalogu, a jednocześnie nadal polegać na heroizmie poszczególnych osób w celu identyfikacji i naprawiania problemów z danymi. Taka organizacja może wyglądać na dojrzałą na prezentacji, ale jej zachowanie operacyjne pozostaje reaktywne.
Historyczny rozwój etapowych modeli governance wyjaśnia, dlaczego to zamieszanie nadal trwa. Rada ds. Data Governance IBM, forum prawie 55 organizacji utworzone w listopadzie 2004 roku, pomogła zapoczątkować dyskusję o governance w przedsiębiorstwach. IBM opublikował swój model dojrzałości w październiku 2007 roku, a Gartner wprowadził swój model dojrzałości zarządzania informacjami w przedsiębiorstwie w grudniu 2008 roku. Ta oś czasu została udokumentowana w tej historii modelu dojrzałości data governance. Modele te dały kadra kierowniczej język do opisywania postępów, ale wiele organizacji przyjęło etykiety bez przyjęcia stojących za nimi dowodów.
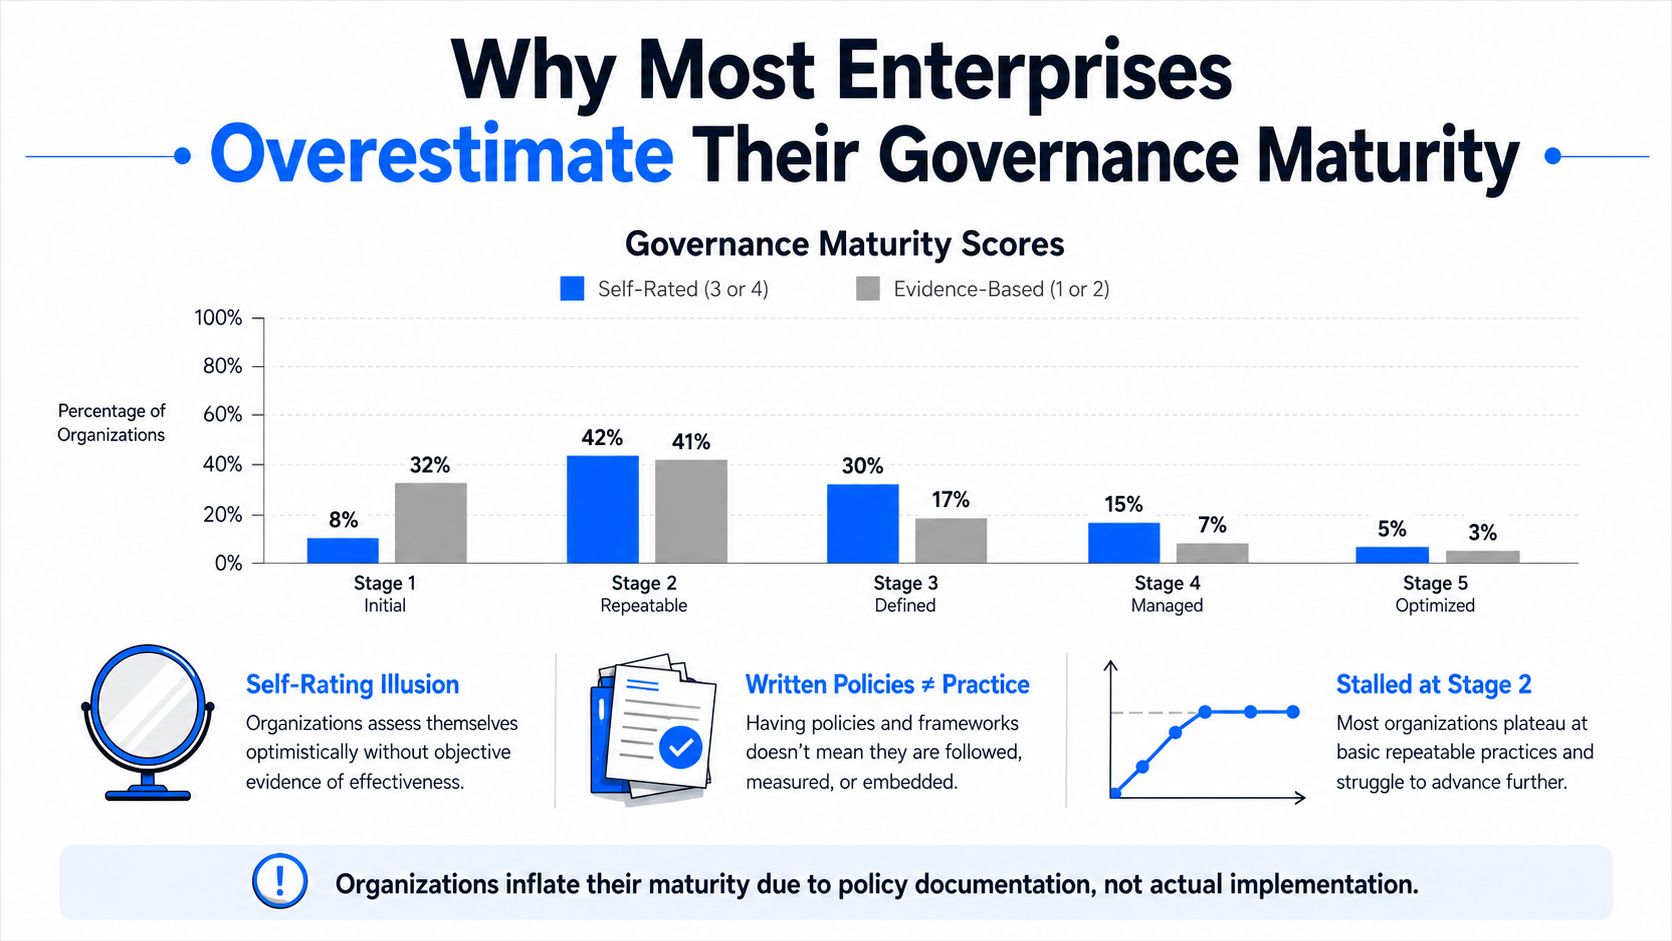
Iluzja samooceny
Samoocena zazwyczaj pyta o to, czy proces istnieje. Przegląd oparty na dowodach pyta o to, czy ludzie używają go konsekwentnie, czy kontrole działają bez ręcznej interwencji i czy liderzy podejmują działania na podstawie uzyskanych sygnałów.
Szukaj następujących znaków ostrzegawczych:
Polityki bez egzekwowania: Standardy istnieją, ale potoki danych (pipelines) mogą publikować dane, które je naruszają, bez blokady kontrolnej lub udokumentowanego wyjątku.
Pulpity nawigacyjne bez decyzji: Zespoły tworzą raporty jakościowe, jednak żaden menedżer nie analizuje trendów ani nie finansuje działań naprawczych.
Komitety bez uprawnień: Kwartalna grupa ds. stewardshipu omawia definicje, ale nie może przydzielać zadań, rozwiązywać konfliktów ani zatwierdzać wyjątków.
Katalogi bez adopcji: Metadane techniczne są załadowane, ale użytkownicy biznesowi nadal pytają kolegów, skąd pochodzą dane i czy mogą im ufać.
Zasada praktyczna: Oceniaj zachowania, które weryfikator może potwierdzić, a nie zdolności, które właściciel programu potrafi opisać.
Właściwy punkt wyjścia ma zatem charakter diagnostyczny. Przeanalizuj reprezentatywny zestaw kluczowych zasobów danych, prześledź incydenty od wykrycia do zamknięcia, zbadaj decyzje o dostępie i poproś właścicieli o zademonstrowanie, w jaki sposób definicje i progi jakości wpływają na codzienną pracę. Jeśli dowody kończą się na dokumencie polityki, oceń kontrolę jako niedojrzałą.
Co faktycznie mierzy model dojrzałości Data Governance
Model dojrzałości Data Governance nie jest drabiną polityczną. To operacyjny system oceny tego, jak niezawodnie organizacja zarządza danymi podczas rutynowego dostarczania, incydentów, zmian i skalowania. Wynik powinien pokazywać, czy ludzie, procesy, metryki i technologia tworzą dane, które użytkownicy mogą zrozumieć, uzyskać do nich odpowiedni dostęp i którym mogą zaufać.
Zarządzanie oparte na zdolnościach (capability-based management) ugruntowało logikę stopniowego wdrażania określonych praktyk. Modele w stylu CMM stosują tę logikę do zdolności organizacyjnych, podczas gdy ITIL ocenia powtarzalne zachowania usługowe. Model dojrzałości governance rozszerza to podejście na dane, dając kadrze kierowniczej porównywalny punkt odniesienia, ujawniając luki inwestycyjne i ustalając priorytety w różnych jednostkach biznesowych.
Maturity is not compliance
Compliance sprawdza, czy wymagany warunek jest spełniony. Dojrzałość mierzy, czy organizacja potrafi konsekwentnie spełniać ten warunek w odniesieniu do zasobów, zespołów i zmieniających się okoliczności. Firma może przejść audyt z zatwierdzoną polityką retencji, jednocześnie nie posiadając pochodzenia danych (lineage), własności i monitoringu potrzebnych do udowodnienia, że systemy przestrzegają jej w codziennych operacjach.
Dojrzałość różni się także od opisowego kompendium wiedzy, takiego jak DAMA-DMBOK. DAMA-DMBOK definiuje obszary zarządzania, którymi organizacja powinna się zająć. Model dojrzałości ocenia, jak te obszary funkcjonują, od nieformalnych działań po mierzalną kontrolę i ciągłe doskonalenie. Powinien również odróżniać governance od tego, czym różni się jakość danych od data governance, ponieważ same wyniki jakościowe nie dowodzą, że własność, polityka, dostęp czy prawa do podejmowania decyzji działają prawidłowo.
Ocena na podstawie obserwowalnych dowodów
Oceny powinny punktować artefakty i zachowania operacyjne, w tym:
wyznaczonych właścicieli i stewardów dla kluczowych produktów danych
kontrole polityki blokujące naruszenia, wraz z udokumentowanymi wyjątkami
reguły jakości połączone z produkcyjnymi potokami danych
kolejki zgłoszeń problemów z przypisanymi odpowiedzialnymi właścicielami i śledzeniem ich rozwiązywania
pochodzenie danych (lineage) wspierające analizę wpływu
decyzje o dostępie powiązane z rolami, celami i poziomem wrażliwości
cykliczne karty wyników, które inicjują decyzje z zakresu governance
Nazewnictwo różni się w zależności od frameworku. Test pozostaje ten sam. Wyższy wynik wymaga powtarzalności, mierzalności i wdrożenia na poziomie instytucjonalnym. Ręczne usuwanie jednego powtarzającego się błędu świadczy o wysiłku, a nie o dojrzałym zarządzaniu jakością. Automatyczne wykrywanie, kierowanie do właściciela, pomiar czasu rozwiązania i działania zapobiegawcze wskazują na działającą kontrolę operacyjną.
Oceń bezpośrednio lukę wykonawczą. Jeśli standardy pozostają jedynie w dokumentach, podczas gdy zespoły wdrażające je omijają, organizacja pozostaje operacyjnie niedojrzała, bez względu na to, jak kompletna wydaje się jej biblioteka governance. Taki oparty na dowodach wynik jest użytecznym punktem wyjścia do decyzji inwestycyjnych i planowania gotowości na sztuczną inteligencję (AI).
Wyjaśnienie pięciu poziomów dojrzałości Data Governance
Pięcioetapowy model jest użyteczny tylko wtedy, gdy do każdego poziomu przypisane są konkretne dowody. Typowy postęp prowadzi od poziomu początkowego lub ad-hoc (Initial / Ad Hoc), przez rozwinięty lub powtarzalny (Developed / Repeatable), zdefiniowany lub standaryzowany (Defined / Standardized), zarządzany lub ilościowy (Managed / Quantitative), aż po poziom zoptymalizowany (Optimized). Schemat ten opisano w etapowym ujęciu dojrzałości data governance.
Sygnały zdolności według poziomów
Poziom | Definiujące zachowanie | Obserwowalny dowód | Typowy schemat niepowodzenia |
|---|---|---|---|
Poziom 1, Ad Hoc | Zespoły zarządzają danymi lokalnie i reagują na incydenty | Brak spójnej własności, nieudokumentowane reguły jakości, ręczne dochodzenia, niespójne definicje | Gaszenie pożarów jest mylone z governance |
Poziom 2, Reaktywny | Formalny program istnieje, ale kontrole uruchamiają się po pojawieniu się problemów | Nazwany program, podstawowe standardy, sieć stewardów, zgłoszenia incydentów, powtarzające się eskalacje | Organizacja dokumentuje decyzje, ale nie zapobiega powtarzającym się awariom |
Poziom 3, Zdefiniowany | Praktyki governance są stosowane w całym przedsiębiorstwie | Polityka przedsiębiorstwa, mierzone oczekiwania dotyczące poziomu usług, definicje biznesowe, proaktywne zarządzanie metadanymi, regularne raportowanie | Standardy istnieją, ale ich wdrożenie różni się w zależności od domeny |
Poziom 4, Zarządzany | Governance jest mierzona i wbudowana w procesy dostarczania danych | Automatyczne kontrole, analiza wpływu oparta na pochodzeniu danych, skwantyfikowane wskaźniki jakości, kontrolowane wyjątki, raportowanie wyników | Zespoły optymalizują poszczególne metryki bez powiązania ich z wynikami biznesowymi |
Poziom 5, Zoptymalizowany | Governance stale się doskonali dzięki sprzężeniu zwrotnemu i automatyzacji | Governance-as-code, nadzór wspomagany przez AI, ciągłe dostrajanie, usuwanie problemów w zamkniętej pętli, decyzje liderów oparte na trendach | Optymalizacja traci powiązanie z rzeczywistymi potrzebami użytkowników |
Organizacja na Poziomie 1 zazwyczaj potrafi zidentyfikować problemy z danymi dopiero po awarii raportu, modelu lub procesu operacyjnego. Organizacja na Poziomie 2 posiada program i sieć reagowania, ale sieć ta nadal zależy od tego, czy ludzie zauważą incydenty i je eskalują. To właśnie dlatego tak wiele przedsiębiorstw pozostaje na Poziomie 2 pomimo widocznych działań w obszarze governance.
Na Poziomie 3 organizacja wyszła poza izolowane projekty. Definicje, polityki i oczekiwania dotyczące usług mają zastosowanie we wszystkich domenach, a zespoły potrafią wykazać, jak governance wpisuje się w przepływy pracy. Kluczowym testem jest spójność, a nie ambicja.
Poziom 4 wymaga automatyzacji i kwantyfikacji. Weryfikatorzy powinni widzieć kontrole działające bezpośrednio w potokach danych, pochodzenie danych (lineage) wspierające analizę zmian oraz wyniki jakości powiązane z konsekwencjami biznesowymi. Poziom 5 wprowadza ciągłe doskonalenie. Organizacja dostraja kontrole na podstawie trendów, integruje governance z praktykami inżynieryjnymi i traktuje nadzór jako żywą zdolność operacyjną, a nie okresową ocenę.
Określenie etapu jest wiarygodne tylko wtedy, gdy niezależny weryfikator może odtworzyć wynik na podstawie dowodów operacyjnych.
Porównanie frameworków dojrzałości IBM, Gartner, CMMI DMM i rozwiązań chmurowych
Wybór frameworku ma mniejsze znaczenie niż dyscyplina oceny. Historyczny model IBM stworzył korporacyjny punkt odniesienia dla zdolności governance, podczas gdy podejście Gartnera kładzie nacisk na wymiary łączące nadzór nad informacjami z wartością biznesową, zarządzaniem cyklem życia, rolami, metrykami i infrastrukturą. Model Gartnera ocenia siedem wymiarów, w tym wizję, strategię, metryki, nadzór nad informacjami (information governance), organizację i role, cykl życia informacji oraz wsparcie infrastrukturalne, osiągając stan Zoptymalizowany (Optimized), w którym governance jest wbudowana i zautomatyzowana w cyklu życia informacji, co podsumowano w tym przeglądzie modelu dojrzałości Gartnera.
Model dojrzałości zarządzania danymi CMMI (Data Management Maturity - DMM) jest bardziej szczegółowy pod względem strukturalnym. Obejmuje on pięć poziomów dojrzałości w 25 obszarach procesowych zorganizowanych w sześć kategorii, zgodnie z tym podsumowaniem ram CMMI DMM. Oceny dostawców chmurowych, takich jak Microsoft Purview, Collibra, Informatica i Atlan, często pakują podobne pojęcia w kwestionariusze produktowe i spisy kontroli. Przewodnik Microsoftu przedstawia czterostopniową ścieżkę od stanu Niezarządzanego (Ungoverned) do W pełni zarządzanego (Fully governed), z kryteriami takimi jak wsparcie ze strony kierownictwa, zdefiniowane obowiązki i rada nadzorcza ds. governance, co odnotowano w dyskusji National Academies na temat oceny dojrzałości.
Framework | Etykiety etapów (najwyższy poziom) | Główne oceniane wymiary | Styl oceny |
|---|---|---|---|
Rada ds. Data Governance IBM | Od początkowego do optymalizującego | Stewardship, infrastruktura polityk, ryzyko, wartość i zdolności organizacyjne | Postęp zdolności przedsiębiorstwa |
Gartner | Od świadomego lub reaktywnego do zoptymalizowanego | Wizja, strategia, metryki, role, cykl życia, governance i infrastruktura | Postęp oparty na wymiarach powiązany z zarządzaniem informacjami |
CMMI DMM | Strukturyzowane poziomy dojrzałości aż do zoptymalizowanej zdolności | Obszary procesowe, instytucjonalizacja i dyscyplina zarządzania | Szczegółowe dowody procesowe w różnych kategoriach |
Modele dostawców chmurowych | Od niezarządzanego do w pełni zarządzanego lub równoważne etykiety | Katalogowanie, pochodzenie danych (lineage), polityka, dostęp, jakość i kontrole platformy | Sparametryzowana ocena powiązana ze zdolnością do wdrożenia |
Etykiety te nie pokrywają się idealnie. Przedsiębiorstwo może uzyskać wyższy wynik w modelu, który premiuje udokumentowane polityki, a niższy w takim, który wymaga instytucjonalizacji procesów lub zautomatyzowanych dowodów. Każdą ocenę dostawcy traktuj jako punkt wyjścia, a nie ostateczny wyrok.
Kluczowe wymiary określające Twój rzeczywisty wynik dojrzałości
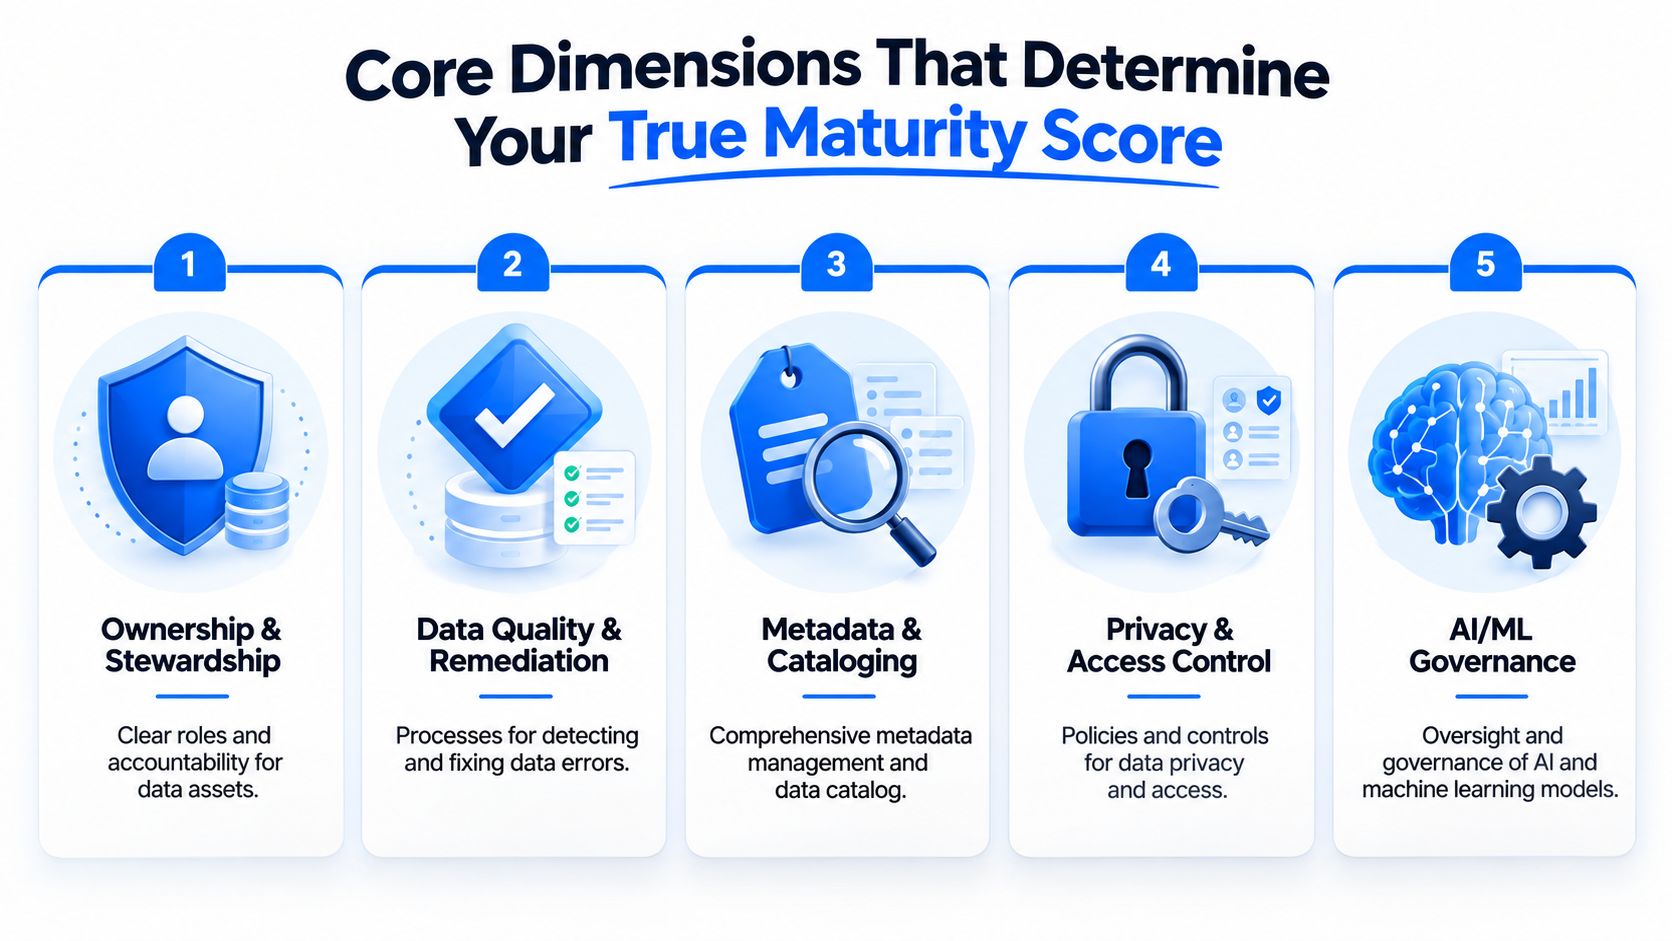
Niezawodna ocena mierzy zdolności oddzielnie, zamiast przypisywać jedną ogólną, pochlebną liczbę dla całego przedsiębiorstwa. Najbardziej użytecznymi wymiarami są własność i odpowiedzialność, jakość danych i Observability, metadane i pochodzenie danych (lineage), prywatność i zarządzanie dostępem oraz ład (governance) nad modelami i AI, co odzwierciedla ta struktura w nowoczesnym przewodniku po wymiarach dojrzałości.
Pięć testów dowodowych
Własność i stewardship idą na pierwszy ogień. Etap 2 wygląda jak współdzielona skrzynka pocztowa i sieć stewardów reagujących na incydenty. Etap 4 charakteryzuje się wyznaczonymi właścicielami z prawem do podejmowania decyzji, udokumentowanymi ścieżkami eskalacji i odpowiedzialnością za wyniki na poziomie zasobów. Rozróżnienie między właścicielami a stewardami ma kluczowe znaczenie, a przewodnik po rolach data governance dostarcza przydatnej terminologii do oddzielenia uprawnień decyzyjnych od zarządzania operacyjnego.
Jakość danych i działania naprawcze powinny być oceniane na podstawie zachowania mechanizmów kontrolnych. Reaktywny zespół prowadzi kolejkę wyjątków i bada błędy dopiero po skargach użytkowników. Zespół zarządzany łączy zautomatyzowane reguły z potokami danych, przypisuje awarie do właścicieli, śledzi naprawę i raportuje, czy liczba powtarzających się błędów spada.
Metadane i pochodzenie danych (lineage) muszą wykraczać poza samą techniczną rejestrację. Katalog na Etapie 2 zawiera schematy i szczegóły systemowe, ale użytkownicy nadal potrzebują osobistych wyjaśnień. Dojrzalsze środowisko wdrożyło definicje biznesowe, pochodzenie danych (lineage) wspierające analizę wpływu oraz dowody na to, że zespoły korzystają z katalogu przy podejmowaniu decyzji wdrożeniowych i zmianach.
Prywatność i kontrola dostępu ewoluują od administrowania uprawnieniami opartymi na rolach w kierunku dostępu uwzględniającego cel biznesowy, klasyfikacji wrażliwości, przeglądu wyjątków i identyfikowalnych zatwierdzeń. Sam model uprawnień nie dowodzi, że dostęp pozostaje odpowiedni w miarę zmian sposobu wykorzystania danych.
Ład nad modelami i AI szybko obnaża słabe fundamenty. Organizacje na Etapie 2 mogą prowadzić nieoficjalną listę ryzyka związanego z AI. Środowiska na Etapie 4 łączą pochodzenie modeli z zarządzanymi danymi, wymagają bramek zatwierdzania, monitorują użycie i zachowują dowody podjętych decyzji.
Oceń każdy wymiar, stosując ten sam standard dowodowy. Dobre chęci, niespójne narzędzia i pięknie rozpisany framework nie dają żadnych punktów, dopóki nie przekładają się na mierzalne, powtarzalne zachowania.
Trudna droga od reaktywności do optymalizacji
Średniej wielkości przedsiębiorstwo może posiadać opublikowaną politykę danych, licencję na katalog i kwartalne spotkania stewardów, a mimo to działać na Poziomie 2. Problem pojawia się zazwyczaj wtedy, gdy inżynierowie wdrażają nowy potok danych. Zespół ds. governance może opisać oczekiwane definicje i standardy jakości, ale nie posiada wykonalnego kontraktu danych (Data Contract) z zespołem wdrożeniowym, więc pierwszy prawdziwy test następuje wtedy, gdy psuje się kolejny raport biznesowy.

Dlaczego pułapka polityk i narzędzi wciąż działa
Przedsiębiorstwo tworzy kolejne dokumenty, rozbudowuje katalog i zwołuje kolejne posiedzenie rady. Żadne z tych działań nie zmienia faktu, kto jest właścicielem wadliwego produktu danych ani co się dzieje w przypadku przekroczenia progu jakości.
Trzy błędne posunięcia powtarzają się regularnie:
Narzucanie governance na procesy wdrożeniowe: Inżynierowie postrzegają governance jako kolejkę zatwierdzeń, ponieważ mechanizmy kontrolne nie są wbudowane w ich potoki danych.
Traktowanie wdrożenia katalogu jako jednorazowej akcji: Katalog przechodzi wstępne ładowanie metadanych, ale żaden proces nie wymaga od zespołów utrzymywania definicji, pochodzenia danych ani własności.
Mierzenie aktywności zamiast rezultatów: Liderzy liczą spotkania, zarejestrowane zasoby czy ukończone szkolenia, podczas gdy użytkownicy nadal czekają na odpowiedzi, a incydenty wciąż się powtarzają.
Zmiana modelu operacyjnego
Przejście z Poziomu 2 na Poziom 3 wymaga wdrożenia governance do codziennej pracy operacyjnej. Przypisz wbudowanych właścicieli produktów danych, publikuj definicje biznesowe tam, gdzie pracują analitycy, i powiąż oczekiwania jakościowe z działaniem potoków danych. Przejście z Poziomu 3 na Poziom 4 wymaga zautomatyzowanych poziomów usług jakościowych, analizy wpływu opartej na pochodzeniu danych oraz decyzji, które zamykają pętlę od wykrycia do naprawy.
Test operacyjny: Jeśli decyzja z obszaru governance nie wpływa na element backlogu, kontrolę potoku danych, decyzję o dostępie lub definicję produktu, oznacza to, że nie zmieniła ona modelu operacyjnego.
Przedsiębiorstwo nie potrzebuje kolejnych warsztatów z dojrzałości. Potrzebuje jednej domeny, w której własność, kontrole, definicje i rozwiązywanie problemów są na tyle widoczne, by udowodnić, że governance może realnie działać.
Powiązanie oceny dojrzałości z gotowością na AI i wartością biznesową
Wynik dojrzałości ma znaczenie tylko wtedy, gdy kadra zarządzająca może powiązać go z wynikami, a zespoły operacyjne odczują różnicę. AI sprawia, że słabe governance trudniej ukryć, ponieważ modele wymagają identyfikowalnych danych wejściowych, odpowiedniego dostępu, wiarygodnych sygnałów o jakości i udokumentowanych decyzji. Organizacja utknięta na Poziomie 2 może uruchamiać pilotaże generatywnej sztucznej inteligencji, ale wdrożenie produkcyjne pozostanie ograniczone, gdy nie można konsekwentnie zweryfikować pochodzenia danych i mechanizmów kontrolnych.
Badania z programu benchmarkingowego EDM Council wskazują fundamenty strategiczne jako jedne z najmniej dojrzałych zdolności w różnych branżach – mniej niż jedna trzecia respondentów osiąga zaawansowany postęp w obszarze strategii danych, strategii zarządzania danymi i opracowywania uzasadnień biznesowych (business case). To samo źródło podaje, że 83% organizacji boryka się z wyzwaniami z zakresu governance i compliance wpływającymi na sukces AI, podczas gdy kadra kierownicza ocenia dojrzałość o 12% wyżej niż menedżerowie operacyjni. Ta rozbieżność zazwyczaj oznacza, że kierownictwo widzi program, podczas gdy menedżerowie zmagają się z trudnościami operacyjnymi.
Etap dojrzałości | Sygnał gotowości na AI | Wynik biznesowy | Typowa metryka |
|---|---|---|---|
Poziom 1 | Źródła danych i własność są niejasne | Prace nad AI mają charakter wyłącznie eksperymentalny i są niestabilne | Dowody na istnienie nierozwiązanych zależności danych |
Poziom 2 | Projekty pilotażowe istnieją, ale potwierdzenie pochodzenia danych, dostępu i jakości wymaga pracy ręcznej | Inicjatywy utykają przed wdrożeniem do niezawodnej produkcji | Wymagana ręczna naprawa przed każdym wydaniem (Release) |
Poziom 3 | Wąskie przypadki użycia mają zdefiniowanych właścicieli danych i powtarzalne kontrole | Zespoły mogą dostarczać ukierunkowane produkty AI ze wsparciem operacyjnym | Czas na zatwierdzenie użycia danych podlegających governance |
Poziom 4 | Dane wejściowe modeli, ich pochodzenie, jakość i zatwierdzenia są monitorowane | Operacje AI stają się bardziej przewidywalne | Interwencje produkcyjne i incydenty związane z jakością |
Poziom 5 | Governance stale dostraja kontrole i pętle sprzężenia zwrotnego | Nadzór nad AI staje się naturalną częścią normalnego zarządzania produktem | Ciągłe monitorowanie i udokumentowane zmiany w kontroli |
Śledź cykl życia nowych produktów danych, wskaźniki błędów w raportach regulacyjnych oraz odsetek inicjatyw AI trafiających na produkcję bez ręcznych interwencji. Praktyki ładu (governance) i zgodności (compliance) w obszarze AI powinny być oceniane jako kontrole operacyjne, a nie jako osobne prezentacje compliance.
A Practical 90-Day Roadmap to Advance Governance Maturity
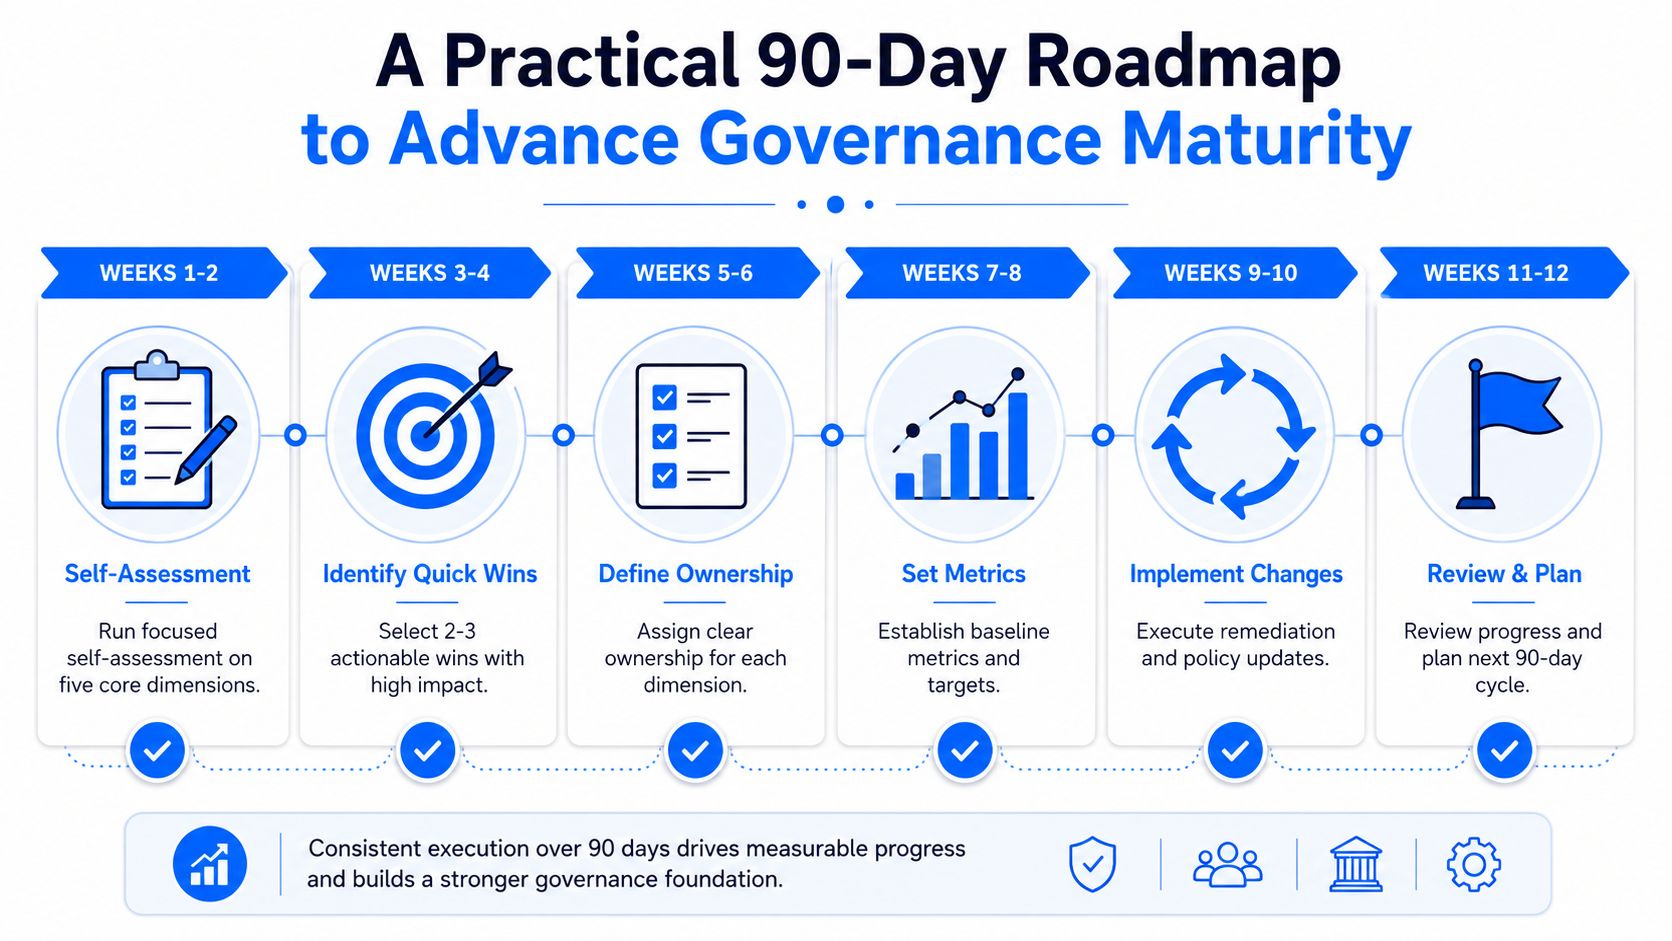
Coroczne oceny tworzą raport, a następnie tracą dynamikę. Zastosuj cykl 90-dniowy z efektami prac, które komitet sterujący może realnie zweryfikować.
W tygodniach 1 i 2 oceń pięć kluczowych wymiarów na podstawie twardych dowodów. Nie pytaj, czy polityka istnieje. Zapytaj, czy weryfikator może wskazać właściciela, zaobserwować aktywną kontrolę, zweryfikować ścieżkę pochodzenia danych (lineage), zbadać decyzję o dostępie i zidentyfikować bramkę zatwierdzania AI.
W tygodniach od 3 do 6 wybierz jedną domenę generującą najwięcej problemów. Wskaż właściciela, zaimplementuj reguły jakości, opublikuj mapę pochodzenia danych i zdefiniuj ścieżkę rozwiązywania problemów. Utrzymuj wąski zakres, aby zespoły mogły zademonstrować zmianę zachowania.
W tygodniach od 7 do 10 powołaj lekki komitet z jasnym regulaminem, prawami decyzyjnymi, zasadami eskalacji i opublikowaną kartą wyników. Komitet musi rozwiązywać problemy, a nie tylko o nich dyskutować.
W tygodniach 11 i 12 przedstaw komitetowi sterującemu raport z postępu etapowego. Pokaż stan wyjściowy, zebrane dowody, wdrożone kontrole, nierozwiązane luki oraz kolejny krok inwestycyjny. Praktyczna strategia data governance powinna przekształcić ten raport w kolejny cykl operacyjny.
Wewnętrzna lista kontrolna
Odpowiedz na każde pytanie „tak” lub „nie”:
Własność: Czy kluczowe domeny mają wyznaczonych właścicieli z prawami decyzyjnymi?
Jakość: Czy kluczowe zasoby danych mają udokumentowane i monitorowane poziomy usług jakościowych (SLA)?
Pochodzenie danych: Czy zespoły potrafią prześledzić istotne dane od źródła do ich faktycznego użycia biznesowego?
Dostęp: Czy organizacja może wykazać, dlaczego uzyskano dostęp do wrażliwych danych i kto go zatwierdził?
Kontrola AI: Czy przypadki użycia AI przechodzą przez udokumentowane bramki governance przed wdrożeniem operacyjnym?
Rozwiązywanie problemów: Czy każdy istotny problem z danymi ma przypisanego odpowiedzialnego właściciela i dowód rozwiązania?
Wybierz jedną domenę, wskaż jednego właściciela i zaimplementuj jedną regułę jakości w tym tygodniu. Ten pojedynczy krok stworzy więcej dowodów na dojrzałość niż kolejne odświeżenie polityki w skali całej firmy.
digna pomaga zespołom ds. governance przełożyć deklaracje o dojrzałości na dowody operacyjne poprzez walidację wewnątrz bazy danych, wykrywanie anomalii, monitorowanie Timeliness, śledzenie schematów i współdzieloną widoczność incydentów związanych z danymi. Odwiedź digna, aby ocenić, jak jej modułowe funkcje Observability mogą wesprzeć mierzalne kontrole jakości i zbudować solidną ścieżkę ku governance gotowemu na wyzwania AI.
Najczęściej zadawane pytania
Dlaczego firmy przeceniają swoją dojrzałość governance?
Bo mylą dokumentację z kontrolą. Większość ocenia się na poziom 3 lub 4, bo ma polityki, pulpity i powołane komitety, podczas gdy dowody plasują je często na poziomie 1 lub 2.
Na jakie pytanie powinien odpowiadać model dojrzałości?
Na trudniejsze niż to, czy proces istnieje: co organizacja robi, gdy dane się psują, zmieniają, stają się wrażliwe albo zasilają system AI? Samoocena pytająca jedynie o istnienie procesu wytwarza złudzenie samooceny.
Jakie sygnały wskazują poziom niższy niż deklarowany?
Powtarzają się cztery: polityki bez egzekwowania, gdy potoki mogą publikować dane je naruszające; pulpity bez decyzji, gdy nikt nie przegląda trendów ani nie finansuje napraw; komitety bez uprawnień, które omawiają definicje, ale nie potrafią przydzielić pracy; oraz katalogi bez adopcji, gdy użytkownicy wciąż pytają kolegów, skąd pochodzą dane.
Skąd wzięły się etapowe modele governance?
IBM Data Governance Council, forum niemal 55 organizacji powołane w listopadzie 2004 r., pomogło ukształtować rozmowę o governance w przedsiębiorstwach. To pochodzenie tłumaczy, dlaczego modele etapowe tak dobrze opisują istnienie procesów, a tak słabo ich egzekwowanie.
Jak mapa drogowa powinna korzystać z modelu?
Aby przejść od kontroli reaktywnych do egzekwowanych, poziom po poziomie, a nie po to, by wytworzyć ocenę punktową. Użytecznym wynikiem jest lista konkretnych luk w egzekwowaniu, które trzymają organizację na obecnym poziomie.


