Framework jakości danych TDWI: praktyczny przewodnik
|
8
min. czyt.

Badanie TDWI State of Data Quality z 2022 roku wykazało, że 66 % przedsiębiorstw miało jakieś miary jakości danych, ale tylko mniej więcej jedno na osiem konsekwentnie mierzyło i komunikowało te miary poprzez raporty, pulpity lub podobne kanały. Badanie TDWI jasno obnaża problem: wiele organizacji potrafi wykryć problemy z danymi, ale znacznie mniej zamieniło jakość w dyscyplinę operacyjną.
Właśnie tu przydaje się framework jakości danych TDWI. Daje zespołom governance wspólny sposób rozmowy o własności, kontrolach, wpływie biznesowym i narzędziach. Pomaga połączyć ocenę dojrzałości ze zdolnościami potrzebnymi w nowoczesnej platformie observability, dzięki czemu wynik staje się praktyczną pomocą decyzyjną, a nie kolejnym artefaktem prezentacji.
Spis treści
Dlaczego jakość danych potrzebuje modelu dojrzałości
Ile kosztuje nieuporządkowana praca nad jakością
Pięć etapów dojrzałości wyjaśnionych
Nascent
Early
Established
Comprehensive
Advanced/Visionary
Kluczowe wymiary mierzone przez framework TDWI
Roles and Responsibility
Data Quality Management
Assurance and Impact
Tools
Od profilowania do kontroli ciągłych
Świadome budowanie pętli
Łączenie kontroli wsadowych i czasu rzeczywistego
Odwzorowanie frameworku na nowoczesne platformy observability
Powiązanie każdego wymiaru z dowodem
Wdrożenie, prywatność i kwestie kosztowe
Trzymanie obliczeń blisko danych
Preferowanie sygnałów z kontekstem
Zamiana oceny w plan działania na 90 dni
Dni 1-30: budowa governance
Dni 31-60: instalacja kontroli
Dni 61-90: pomiar i rozszerzenie
Dlaczego jakość danych potrzebuje modelu dojrzałości
Zespół danych może utrzymywać setki reguł walidacji i wciąż nie mieć wiarygodnej zdolności jakościowej. Weźmy detalistę, którego analitycy finansowi przed każdym raportem miesięcznym znajdują zduplikowane rekordy klientów. Starszy analityk porównuje eksporty w arkuszu, wybiera rekordy wyglądające wiarygodnie i przesyła poprawki właścicielowi aplikacji. Raport zostaje naprawiony, ale zespół nadal nie potrafi wyjaśnić, jak często defekt występuje, który proces u źródła go tworzy ani czy raportowanie marketingu i łańcucha dostaw ma ten sam problem.
Ta praca usuwa realny błąd, lecz opiera się na wiedzy osobistej i interwencji w ostatniej chwili. To rozróżnienie oddziela wykonywanie czyszczenia danych od zarządzania jakością danych jako zdolnością. Dojrzała praktyka czyni powtarzalnymi własność, dowody, eskalację i zapobieganie.
Badanie TDWI z 2022 roku wykazało, że 58 % przedsiębiorstw z miarami jakości danych stwierdziło, iż miary te nie obejmują wszystkich rodzajów danych. To ograniczenie ma znaczenie, bo odizolowane kontrole potrafią budować fałszywe poczucie pewności. Zespół może mierzyć kompletność danych klientów, pomijając Timeliness w feedach regulacyjnych, zmiany strukturalne w tabelach hurtowni albo zduplikowane produkty w systemie operacyjnym.
Ile kosztuje nieuporządkowana praca nad jakością
Bez modelu dojrzałości praca nad jakością zwykle osiada w czterech powtarzalnych wzorcach:
Ręczna naprawa: analitycy raz po raz reperują arkusze, ekstrakty i raporty.
Późne wykrycie: regulatorzy, kierownictwo lub klienci znajdują defekty po publikacji.
Niejasna własność: inżynierowie, analitycy i stewardzi biznesowi spierają się, kto ma poprawić źródło.
Słaby pomiar: liderzy słyszą o incydentach, ale nie potrafią porównać jakości między domenami ani w czasie.
Model dojrzałości nadaje tym objawom wspólną strukturę. Pyta, gdzie stoi organizacja, jakich praktyk brakuje i jaka zdolność powinna nastąpić. TDWI przedstawiło Data Quality Maturity Model jako nowy framework oceny w 2024 roku, ujmując go jako przewodnik po ciągłym doskonaleniu, a nie jednorazowy audyt. Wskazówki oceny w tym frameworku obejmują role, praktyki zarządcze, assurance, wpływ biznesowy i narzędzia.
Zasada praktyczna: wynik jakości ma znaczenie tylko wtedy, gdy zmienia to, co zespół finansuje, przypisuje, monitoruje albo naprawia jako następne.
Model daje też liderom governance klarowniejszą rozmowę z biznesem. Zamiast oświadczać, że „jakość danych jest zła”, mogą pokazać, że własność jest nieformalna, monitoring obejmuje wybrane zbiory, a naprawie brakuje spójnego oczekiwania serwisowego. Takie ustalenia uzasadniają ukierunkowany plan inwestycji.
Ocena działa jak soczewka diagnostyczna. Zdolności observability dostarczają dowodów operacyjnych, że organizacja przechodzi od reaktywnej korekty do zapobiegania i mierzalnej kontroli. Dla szerszego porównania governance zespoły mogą sięgnąć po model dojrzałości data governance od digna. Użyte razem te perspektywy zamieniają abstrakcyjny wynik w pytania o lineage, wykrywanie anomalii, pokrycie regułami, przepływ incydentów i odpowiedzialnych właścicieli.
Pięć etapów dojrzałości wyjaśnionych
Opublikowane materiały oceny TDWI wskazują pięć etapów dojrzałości: Nascent, Early, Established, Comprehensive i Advanced/Visionary. Przewodnik oceny TDWI używa tych etapów, by umieścić praktyki jakościowe na uporządkowanej ścieżce, zamiast traktować je jako zaliczone albo niezaliczone.
Nazwy w codziennych rozmowach bywają różne, więc przy wypełnianiu oceny zespoły powinny stosować oficjalne nazwy etapów TDWI. Postęp behawioralny łatwiej zrozumieć, patrząc na to, co ludzie robią.
Nascent
Na etapie Nascent praca nad jakością pozostaje w większości niewidoczna, dopóki ktoś nie natrafi na problem. Analityk finansowy ręcznie poprawia arkusz, inżynier łata pipeline, a użytkownik biznesowy wysyła pilną wiadomość do kolegi znającego system źródłowy. Odpowiedzialność spoczywa na tym, kto zauważy defekt, a sukcesem jest wydanie bieżącego rezultatu.
Early
Organizacja na etapie Early uznaje, że jakość danych wymaga uwagi, i zaczyna dokumentować oczekiwania. Zespoły mogą prowadzić okresowe profilowanie, rozpoznawać częste defekty i wyznaczać nieformalnych stewardów. Kluczową zmianą jest świadomość, ale pomiar pozostaje niespójny, a naprawa nadal mocno zależy od inicjatywy pojedynczych osób.
Established
Na etapie Established zespoły reagują na incydenty poprzez powtarzalny proces. Nieudana kontrola unikalności tworzy zgłoszenie, ktoś przejmuje badanie sprawy, a zespół zapisuje wynik. Sukces mierzy się reakcją na incydenty, wynikami reguł albo zamknięciem zgłoszeń, lecz kontrole mogą wciąż koncentrować się na znanych obszarach problemowych zamiast zapobiegać defektom w całym środowisku.
Comprehensive
Organizacja przechodzi od reagowania do zapobiegania. Profilowanie, walidacja, lineage i monitoring działają w ważnych domenach, a własność i ścieżki eskalacji są widoczne dla inżynierii i biznesu. Sygnały jakości wiążą się z oczekiwaniami serwisowymi i skutkami po stronie odbiorców, więc opóźniony feed regulacyjny dostaje inną uwagę niż mało istotny zbiór wewnętrzny.
Advanced/Visionary
Na etapie Advanced/Visionary zespoły nieustannie stroją program. Sprawdzają, czy miary wciąż odzwierciedlają ryzyko biznesowe, usuwają alerty o niskiej wartości, dopracowują linie bazowe anomalii i wykorzystują dowody historyczne do kierowania inwestycjami. Regulowany bank może świadomie pozostać przy silnej zdolności proaktywnej dla danej domeny, bo jego kontrole i wymogi audytowe są tam odpowiednie, podczas gdy firma cyfrowa osiąga zdolność optymalizującą przy innym projekcie kontroli.
Etap | Typowe zachowanie | Własność | Sygnał sukcesu |
|---|---|---|---|
Nascent | Ręczne poprawki po pojawieniu się defektów | Ten, kto znajdzie problem | Bieżące zadanie zostaje wykonane |
Early | Okresowe profilowanie i podstawowa dokumentacja | Nieformalni stewardzi lub specjaliści | Znane defekty zostają zidentyfikowane |
Established | Powtarzalna reakcja na incydenty | Wskazani właściciele napraw | Sprawy są śledzone i rozwiązywane |
Comprehensive | Kontrole zapobiegawcze na danych krytycznych | Osadzeni stewardzi i odpowiedzialne zespoły | Mniej niespodzianek i wyraźniejszy wpływ |
Advanced/Visionary | Ciągłe strojenie i optymalizacja | Współdzielone governance z aktywnym pomiarem | Miary, kontrole i inwestycje poprawiają się w czasie |
Te etapy nie są odznakami. To sygnały o zdolności. Zespół może być zaawansowany w zarządzaniu tożsamością klienta i początkujący w Timeliness platformy, więc wyniki oceny powinny kierować działaniem w konkretnej domenie, a nie tworzyć jedną etykietę dla całej organizacji. Głębsze porównanie modelu i jego praktycznego użycia znajdziecie w modelu dojrzałości jakości danych digna.
Kluczowe wymiary mierzone przez framework TDWI
Model TDWI bada dojrzałość przez Roles and Responsibility, Data Quality Management, Assurance and Impact oraz Tools. Te wymiary działają jak cztery soczewki na ten sam system operacyjny. Zespół może mieć sprawne oprogramowanie, lecz niejasną odpowiedzialność, albo silną stewardship bez dowodu, że zła jakość wpływa na wyniki biznesu. Wymiary jakości danych objaśnione w tym przewodniku dają użyteczny kontekst do rozdzielenia tych kwestii.
Roles and Responsibility
Ten wymiar pyta, kto może podejmować decyzje jakościowe i kto musi poprawiać defekty. Na wczesnym etapie współpracownicy mogą znać konkretnego stewarda jako „osobę, którą się pyta”, ale to oczekiwanie opiera się na osobistej reputacji, a nie na zdefiniowanym mandacie.
Dojrzałość rośnie, gdy własność jest wbudowana w codzienną pracę. Krytyczne domeny mają wskazanych właścicieli, stewardzi znają swoje prawa decyzyjne, a zespoły śledzą odpowiedzialności za pomocą widocznych miar. Detalista może zacząć od jednego specjalisty ds. danych klientów obsługującego wszystkie działy. Później merchandising, program lojalnościowy, finanse i e-commerce mogą posiadać zdefiniowane elementy danych, a centralny lider governance koordynuje wspólne standardy.
Data Quality Management
Ten wymiar obejmuje pętlę operacyjną zamieniającą defekty w przypisaną pracę. Wskazówki TDWI obejmują profilowanie, czyszczenie i bieżące utrzymanie, z działaniami takimi jak standaryzacja, parsowanie, walidacja i usuwanie duplikatów. Dobre praktyki jakości danych TDWI kładą nacisk na powtarzalne, zautomatyzowane profilowanie, bo procesy u źródła potrafią odtworzyć ten sam defekt po każdej poprawce.
Dojrzały detalista nie usuwa zduplikowanych rekordów klientów raz i nie zamyka zadania. Profiluje napływające rekordy, standaryzuje formaty, stosuje zatwierdzoną logikę dopasowania, przypisuje naprawę i sprawdza, czy źródło nadal produkuje duplikaty.
Assurance and Impact
Assurance pyta, czy organizacja potrafi wykazać, że jej kontrole działają zgodnie z zamierzeniem. Impact pyta, czy problemy jakości wiążą się z konsekwencjami, które rozpoznają liderzy biznesu i ryzyka.
Takie konsekwencje mogą obejmować skorygowane raporty, zagrożony przychód, niewiarygodne decyzje zapasowe albo dowód, że sprawozdanie regulacyjne korzystało z zatwierdzonych danych. Zespoły nie muszą wtłaczać każdego defektu w szacunek finansowy. Potrzebują natomiast sposobu uszeregowania awarii według znaczenia dla odbiorców, bo pominięta kontrola na krytycznym feedzie klientów może ważyć więcej niż problem formatowania w rzadko używanym zbiorze.
Tools
Dojrzałość narzędziowa sięga od przeglądów w arkuszach i własnych skryptów po platformy łączące walidację, wykrywanie anomalii, lineage, egzekwowanie polityk i współpracę. Oceniajcie narzędzie po pracy, którą wspiera: czy zespół widzi, co się zmieniło, potrafi wskazać dotkniętych odbiorców, przypisać właściciela i potwierdzić naprawę?
Platforma powinna też łączyć kontrole z powyższymi wymiarami. Widok lineage wspiera analizę wpływu, metadane własności wspierają stewardship, a historia alertów wspiera assurance. Szersze wskazówki TDWI wymieniają czyszczenie, dopasowywanie, grupowanie gospodarstw domowych, deduplikację, standaryzację i wzbogacanie danymi zewnętrznymi jako praktyczne działania jakościowe. Omówienie zarządzania jakością danych utrzymuje framework przy zadaniach operacyjnych, a nie przy abstrakcyjnym wyniku.
Od profilowania do kontroli ciągłych
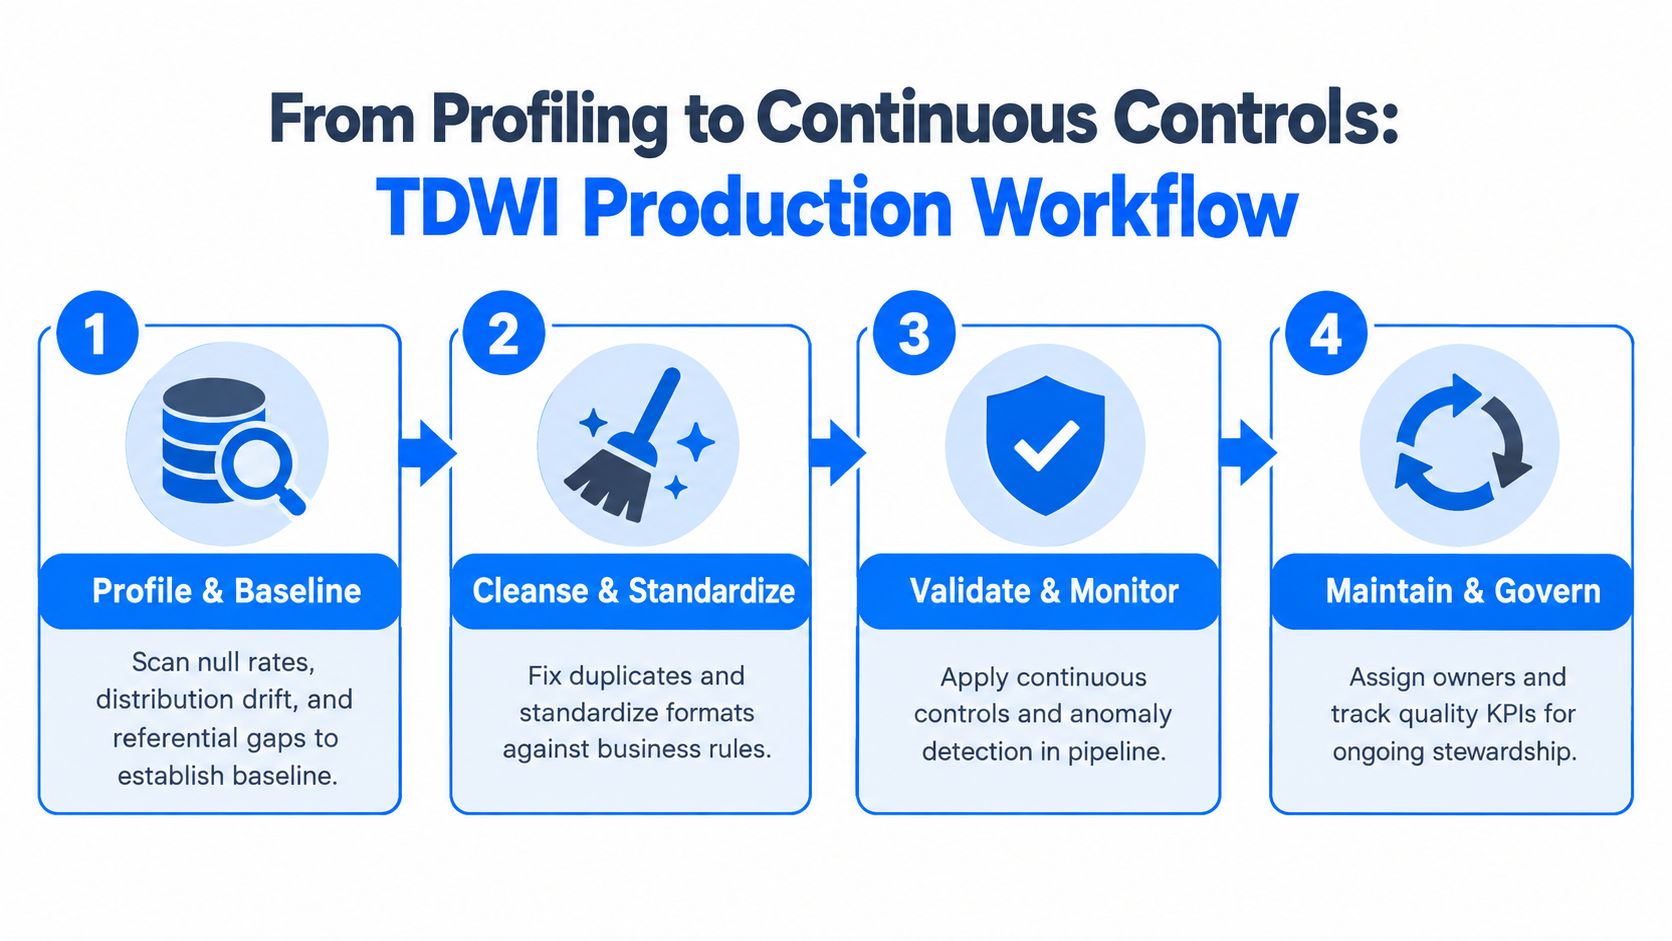
Wiarygodny program jakości zaczyna się od dowodów. Wybierzcie reprezentatywny zbiór i zbadajcie wzorce wartości pustych, rozkłady wartości, zachowanie duplikatów i relacje referencyjne. Te obserwacje tworzą linię bazową dla monitoringu. Powtarzane profilowanie pokazuje potem, czy defekt jest odosobniony, czy odzwierciedla powtarzalny proces u źródła.
Świadome budowanie pętli
Wykorzystajcie ustalenia do czyszczenia i standaryzacji danych wobec reguł biznesowych. Parsowanie może rozdzielić połączone pola, standaryzacja ujednolicić formaty, a usuwanie duplikatów scalić rekordy zgodnie z zatwierdzoną logiką dopasowania. Skrypt czyszczący powinien ujawniać defekty, a nie je ukrywać. Zapiszcie przyczynę źródłową i przypiszcie właściciela, aby proces źródłowy dało się poprawić.
Nieudana kontrola unikalności powinna tworzyć zadanie dla stewarda wraz z kontekstem, a nie sam czerwony status. Zadanie powinno nazwać dotknięty zbiór, wskazać nieudaną regułę, podać prawdopodobne źródło i wymienić odbiorców, którzy mogą wymagać przeglądu.
Udokumentowane techniki profilowania danych pomagają powtarzać to badanie spójnie, zamiast traktować każde dochodzenie jako jednorazowe ćwiczenie.
Łączenie kontroli wsadowych i czasu rzeczywistego
Kontrole wsadowe pasują do dużych zaplanowanych obciążeń i nocnych transformacji. Walidacja w czasie rzeczywistym należy do punktów pozyskiwania, gdzie organizacja może odrzucić, poddać kwarantannie lub przekierować podejrzane rekordy, zanim dotrą do odbiorców.
TDWI opisuje walidację w czasie rzeczywistym jako „zaporę jakości danych” i łączy ciągłe utrzymanie z kontrolami wsadowymi oraz w czasie rzeczywistym. Wskazówki podkreślają też, że defekty często powstają w procesach biznesowych u źródła. Czyszczenie po stronie odbiorczej naprawi może widoczny rekord, lecz nie zapobiegnie nawrotowi, dopóki proces źródłowy się nie zmieni.
Zapora ma wartość tylko wtedy, gdy ktoś zdefiniował, co dzieje się z rekordem po jego zatrzymaniu.
Ta pętla oddziela etapy dojrzałości. Sporadyczne profilowanie z poprawkami po dostarczeniu pozostaje reaktywne. Powtarzane profilowanie, kontrole umieszczone we właściwych punktach, przypisana naprawa i przegląd w czasie budują zdolność zapobiegawczą. Platformy zachowujące profile, wyniki reguł, własność i historię napraw czynią ten postęp widocznym, zamieniając framework TDWI w ocenę operacyjną, a nie abstrakcyjną kartę wyników.
Odwzorowanie frameworku na nowoczesne platformy observability
Framework staje się użyteczniejszy, gdy każdy wymiar przekłada się na zdolność, którą można sprawdzić podczas demo platformy albo wewnętrznego przeglądu architektury. Pytanie nie brzmi, czy dostawca ma długą listę funkcji. Brzmi ono, czy platforma wytwarza dowody wspierające własność, zarządzanie, assurance, wpływ i kontrolę operacyjną.
Powiązanie każdego wymiaru z dowodem
Roles and Responsibility powinno przejawiać się w metadanych własności, przypisaniu stewardów, ścieżkach eskalacji i przepływach współpracy. Jeśli platforma wykrywa anomalię, ale nie potrafi pokazać, kto ją otrzymuje i co dzieje się dalej, wspiera wykrywanie bez governance.
Data Quality Management odpowiada definicjom reguł, bibliotekom reguł wielokrotnego użytku, walidacji na poziomie rekordu, profilowaniu, wykrywaniu anomalii, monitoringowi Timeliness i śledzeniu schematu. Te zdolności powinny obejmować zarówno oczekiwania deterministyczne, jak dozwolone wartości, jak i zmiany zachowania, jak nietypowe przesunięcie rozkładu.
Assurance and Impact zależy od lineage, priorytetyzacji spraw, historii incydentów i śledzenia poziomów usług. Nieudana kontrola staje się bardziej użyteczna, gdy zespół potrafi wskazać dotknięty raport, pipeline lub proces biznesowy i udokumentować rozwiązanie.
Tools obejmuje model wykonania i interfejs operacyjny. Szukajcie zautomatyzowanej walidacji, monitoringu świeżości lub Timeliness, śledzenia zmian schematu, pulpitów, integracji i historii gotowej na audyt. Platforma uruchamiająca kontrole wewnątrz środowiska klienta może też pasować do ograniczeń zakazujących zbędnego przenoszenia danych.
Wymiar TDWI | Zdolność observability | Oczekiwany dowód |
|---|---|---|
Roles and Responsibility | Metadane własności, przypisanie stewardów, przepływ eskalacji | Wskazany właściciel, przypisany incydent, udokumentowane rozwiązanie |
Data Quality Management | Biblioteki reguł, profilowanie, walidacja, wykrywanie anomalii | Linie bazowe, wyniki reguł, historia powtarzalnych defektów |
Assurance and Impact | Lineage, priorytetyzacja, śledzenie SLA | Dotknięci odbiorcy, uzasadnienie istotności, zapis reakcji |
Tools | Timeliness, śledzenie schematu, pulpity, kontrole automatyczne | Historia napływu, dziennik zmian strukturalnych, widoczny status jakości |
Praktyczny test audytowy jest prosty: wybierzcie jedną krytyczną tabelę i poproście zespół o pokazanie pełnej drogi od wykrycia do rozwiązania. Czy potraficie pokazać linię bazową, nieudaną kontrolę, właściciela, dotknięty zasób odbiorczy, oczekiwanie co do reakcji i dowód naprawy? Jeśli którykolwiek element wymaga osobnego arkusza albo osobistego wyjaśnienia, ta luka należy do Waszej mapy dojrzałości.
Po wskazówki wdrożeniowe porównajcie swój obecny model operacyjny z tymi dobrymi praktykami data observability.
Wdrożenie, prywatność i kwestie kosztowe
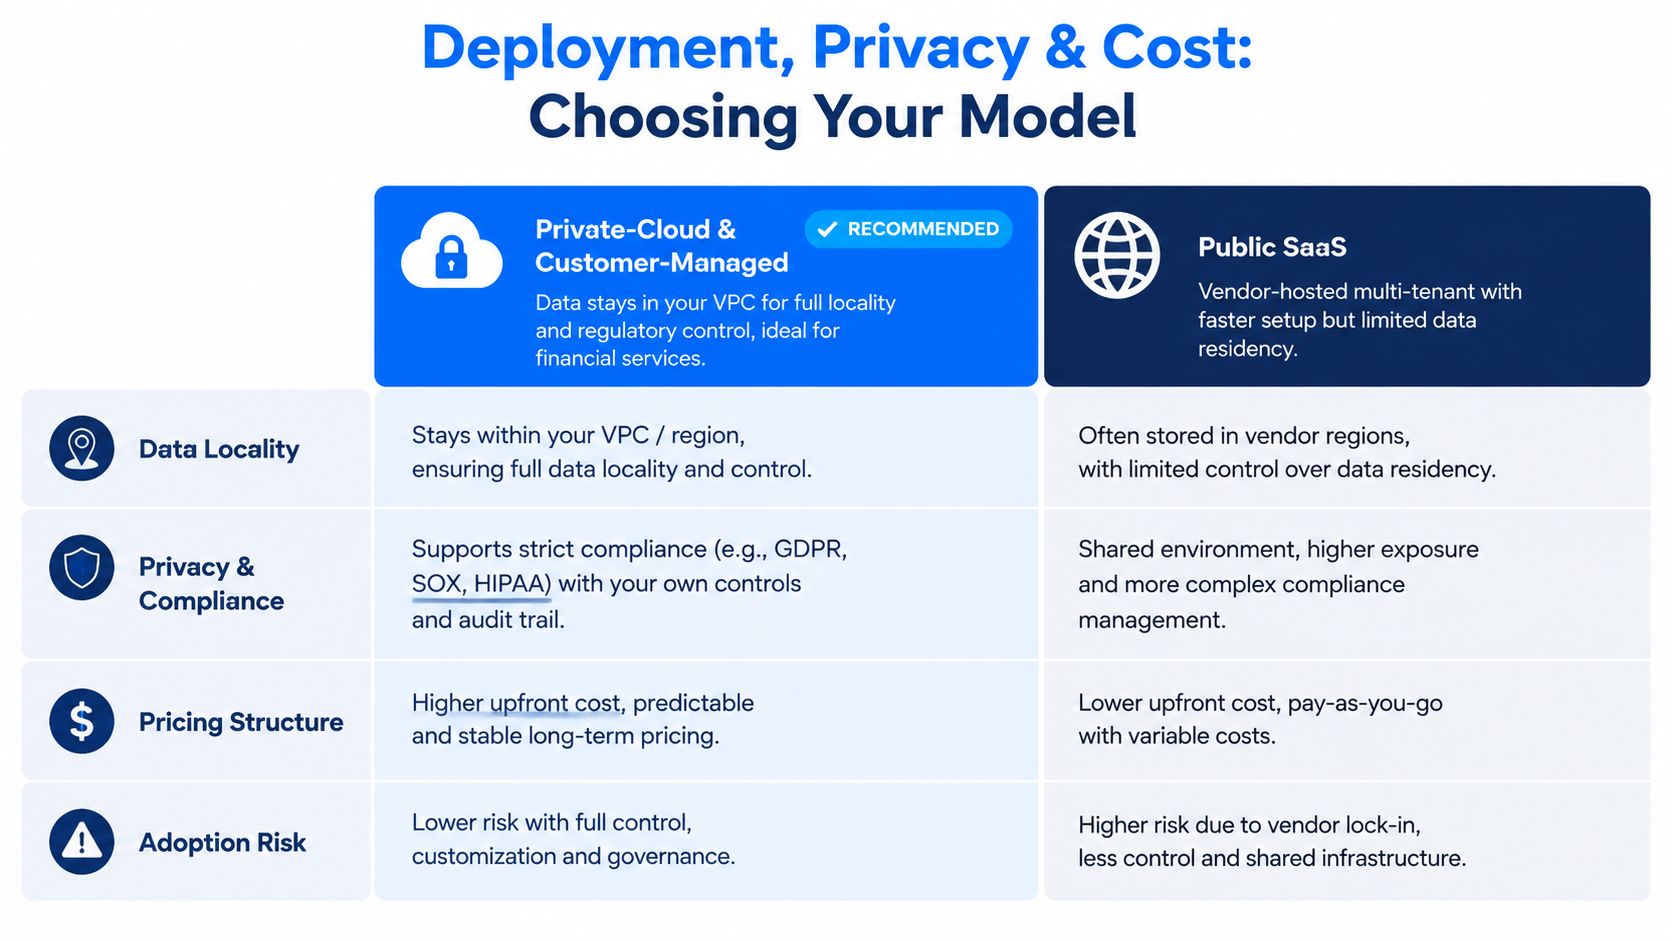
Model wdrożenia platformy jakości może przesądzić, czy zespoły regulowane w ogóle ją przyjmą. W usługach finansowych, ochronie zdrowia, telekomunikacji i sektorze publicznym metadane o lineage, regułach, wyjątkach i wrażliwych domenach danych mogą wymagać tak samo starannego traktowania jak rekordy, które te kontrole opisują.
Wdrożenie w chmurze prywatnej lub zarządzane przez klienta trzyma przetwarzanie w chmurze, VPC albo centrum danych organizacji. Taki układ wspiera lokalność danych, wewnętrzne kontrole dostępu i wymogi audytowe, choć przenosi więcej odpowiedzialności na zespoły infrastruktury i operacji klienta.
Trzymanie obliczeń blisko danych
Wykonanie w bazie danych oferuje inny kompromis. Kontrole i liczenie miar działają w istniejącej bazie lub hurtowni organizacji, ograniczając przenoszenie danych i odpowiadając wymogom bezpieczeństwa. Klient musi jednak rozumieć skutki obliczeniowe, bo obciążenia jakościowe korzystają z zasobów jego własnej platformy.
Model publicznego SaaS może dać szybszy start, ale rezydencja danych, łączność, granice najmu i przegląd bezpieczeństwa mogą ograniczyć adopcję. Żaden model nie jest automatycznie właściwy. Właściwy wybór zależy od wrażliwości danych, modelu operacyjnego organizacji i dowodów wymaganych przez audytorów.
Preferowanie sygnałów z kontekstem
Więcej monitoringu może dawać więcej szumu. Długa lista marginalnych kontroli potrafi zasypać inżynierów alertami bez znaczenia biznesowego, a mniejszy zestaw sygnałów bogatych w kontekst skupia uwagę na anomaliach powiązanych z krytycznymi raportami, obowiązkami zgodności czy procesami przychodowymi.
Kontrola kosztów powinna wzmacniać tę dyscyplinę. Stabilny model użycia, na przykład opłata bazowa plus koszty powiązane z aktywnymi tabelami produkcyjnymi i wybranymi modułami, skłania zespoły do przeglądu tego, co monitorują, zamiast gromadzenia uśpionych reguł. Przed wyborem platformy zapytajcie, czy cena zależy od wykonanych kontroli, skanów, wolumenu alertów, przenoszenia danych czy monitorowanych zasobów i czy model pozostaje zrozumiały wraz ze wzrostem pokrycia.
Zamiana oceny w plan działania na 90 dni
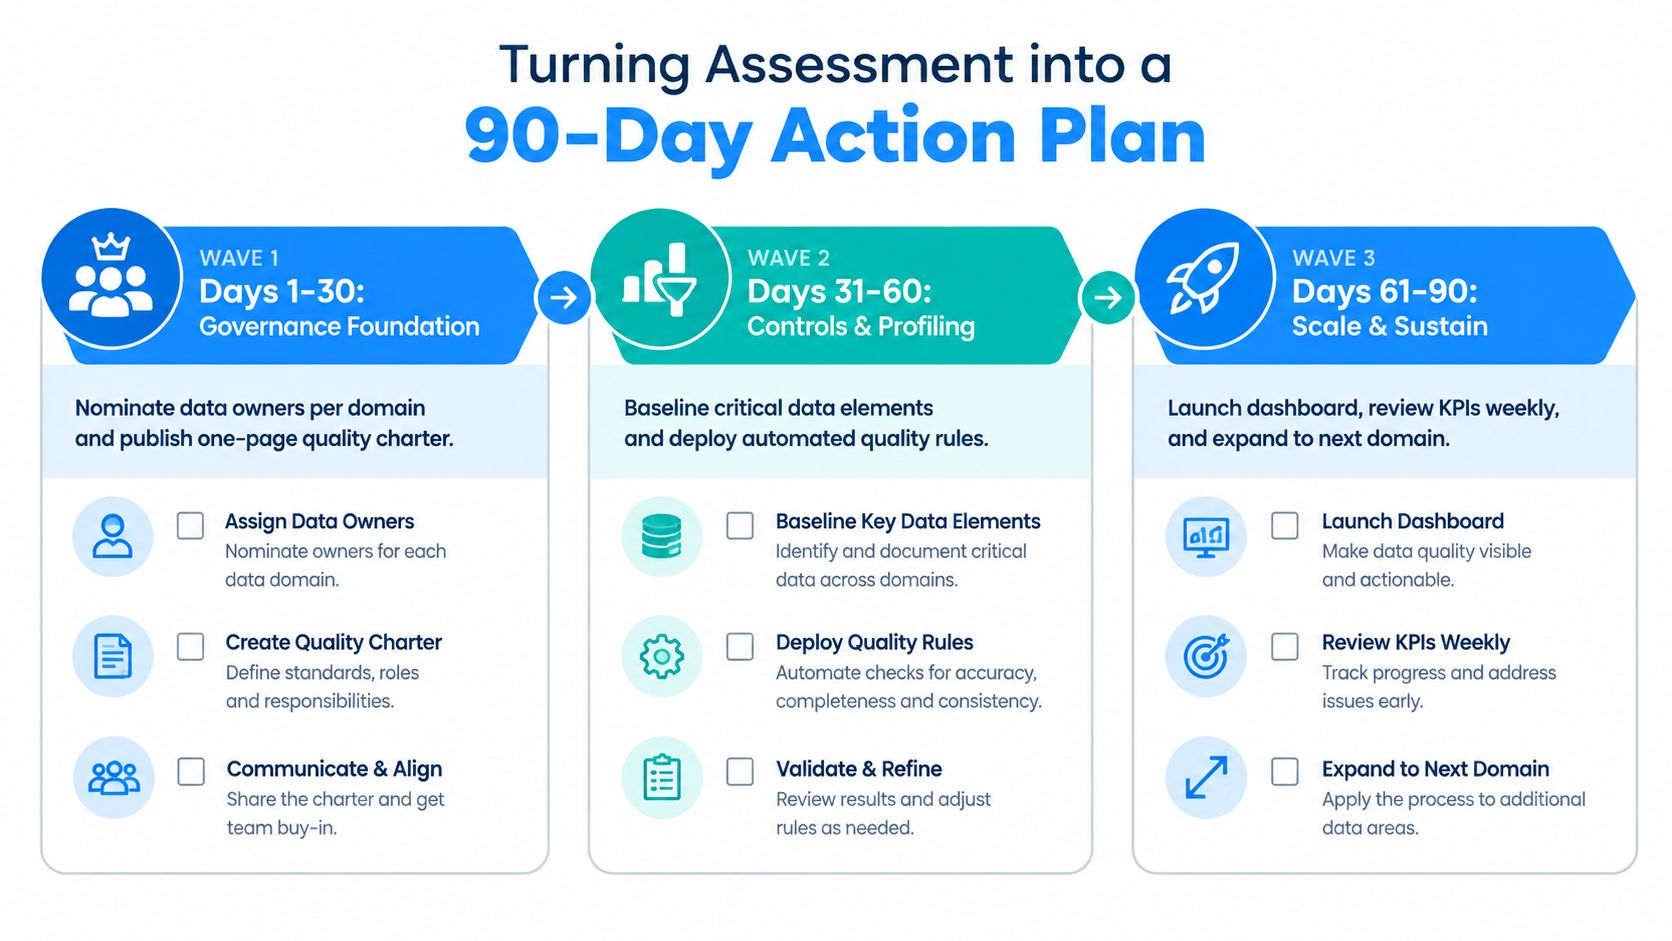
Ocena dojrzałości staje się użyteczna, gdy wytwarza krótką sekwencję działań z przypisaną odpowiedzialnością. Wykorzystajcie wyniki, by wybrać jedną krytyczną domenę, jeden lub dwa ważne pipeline'y i niewielki zestaw miar reprezentujących wymiary frameworku. Celem nie jest przekształcenie całego przedsiębiorstwa naraz, lecz stworzenie działającego wzorca, który da się powtórzyć.
Dni 1-30: budowa governance
Zacznijcie od wyznaczenia właścicieli danych dla wybranej domeny. Opublikujcie jednostronicową kartę jakości, która określa cel danych, elementy krytyczne, własność, ścieżkę eskalacji i prawa decyzyjne.
Ustalcie linie bazowe dla trzech do pięciu miar jakości w wymiarach frameworku, takich jak wyniki walidacji, Timeliness, stabilność schematu, reakcja na zgłoszenia czy wpływ biznesowy. Przewodnik oceny TDWI podaje, że narzędzie zwraca wyniki dla poszczególnych wymiarów i dla całej zdolności jakościowej, zapiszcie więc zarówno bieżący wynik, jak i stojący za nim dowód.
Dni 31-60: instalacja kontroli
Wdróżcie automatyczne profilowanie na dwóch najważniejszych pipeline'ach. Wybierzcie tabelę gold albo podobnie krytyczny zasób i postawcie zaporę jakości danych przed konsumpcją odbiorczą, z udokumentowanym działaniem dla podejrzanych rekordów.
Podłączcie wykrywanie anomalii do wartościowego pulpitu i wymagajcie, by ktoś przeglądał powstające sygnały. Celem nie jest wygenerowanie każdego możliwego alertu. Celem jest sprawdzenie, czy zespół potrafi odróżnić istotną zmianę od normalnej zmienności, przypisać właściwego właściciela i domknąć pętlę.
Dni 61-90: pomiar i rozszerzenie
Oceńcie organizację ponownie wobec modelu pięciu etapów i udokumentujcie, co zmieniło się w praktyce. Zapiszcie nową własność, aktywne kontrole, przejrzane incydenty i nierozwiązane luki, a potem przenieście wzorzec na kolejną domenę.
Skorzystajcie z tej listy przed końcem kwartału:
Karta opracowana: cel, reguły i ścieżka eskalacji domeny są udokumentowane.
Właściciele przypisani: odpowiedzialności biznesowe i techniczne są nazwane.
Miary z linią bazową: wybrane miary mają znany punkt wyjścia.
Profilowanie działa: automatyczne profilowanie pracuje na priorytetowych pipeline'ach.
Zapora przetestowana: zespół sprawdził obsługę podejrzanych rekordów.
Anomalie przejrzane: właściciele zbadali i sklasyfikowali sygnały.
Ponowna ocena zaplanowana: istnieje termin kolejnego przeglądu dojrzałości.
Mapa odświeżona: kolejna domena i decyzje inwestycyjne są zapisane.
Zaplanujcie przegląd kwartalny, aby praktyki jakościowe nie cofnęły się, gdy kluczowy steward zmieni rolę. Model TDWI ma pokazywać, gdzie organizacja była, gdzie jest i dokąd jeszcze musi dojść, dzięki czemu ponowna ocena staje się częścią rytmu operacyjnego, a nie sporadycznym ćwiczeniem diagnostycznym.
digna oferuje platformę jakości danych i observability działającą w Waszym środowisku, z wykrywaniem anomalii, monitoringiem Timeliness, śledzeniem schematu i walidacją w bazie danych dla zespołów stosujących framework TDWI. Odwiedźcie digna, aby ocenić, jak te zdolności mogą wesprzeć Waszą kolejną ocenę dojrzałości i 90-dniowy plan jakości.
Wymiary oceniane przez ten framework omawia szerzej tekst o wymiarach jakości danych.
Najczęściej zadawane pytania
Czym jest framework jakości danych TDWI?
To model dojrzałości oceniający program jakości danych w zdefiniowanych etapach i wymiarach, dający zespołom governance wspólny sposób rozmowy o własności, kontrolach, wpływie biznesowym i narzędziach zamiast sporów opartych na wrażeniach.
Jakie jest pięć etapów dojrzałości TDWI?
Nascent, Early, Established, Comprehensive oraz Advanced lub Visionary. Progresja dotyczy tego, czy praca nad jakością jest doraźna, czy zoperacjonalizowana — mierzona, komunikowana i podejmowana — a nie tego, ile kontroli istnieje.
Jakie wymiary mierzy framework TDWI?
Cztery: Roles and Responsibility, Data Quality Management, Assurance and Impact oraz Tools. Ocenianie ich osobno ujawnia częsty przypadek, w którym narzędzia są zaawansowane, a własność nie, czego żaden pojedynczy wynik by nie pokazał.
Dlaczego większość organizacji grzęźnie na pomiarze?
Badanie TDWI z 2022 roku wykazało, że 66 % przedsiębiorstw miało miary jakości, ale tylko mniej więcej jedno na osiem mierzyło je i komunikowało konsekwentnie. Wykrywanie problemów to łatwiejsza połowa; zamiana tego wykrycia w raportowany, przypisany sygnał operacyjny to miejsce, w którym programy grzęzną.
Jak zamienić ocenę TDWI w działanie?
Pracujcie w 90 dni: governance i własność w pierwszych trzydziestu, kontrole w kolejnych trzydziestu, potem pomiar i rozszerzenie. Zaczynanie od narzędzi przed własnością tworzy alerty, które nie docierają do nikogo z uprawnieniem do działania.


