Czym jest enterprise data governance i dlaczego ma znaczenie
|
6
min. czyt.

Enterprise data governance to uprawnienia, prawa decyzyjne i mechanizmy kontrolne, które określają, kto może korzystać z danych, w jaki sposób i na podstawie jakich dowodów. To działający system odpowiedzialności, który utrzymuje krytyczne dane jako wiarygodne, użyteczne i możliwe do obrony przez cały ich cykl życia.
Potrzebę jej wprowadzenia zwykle odczuwa się w zupełnie zwyczajny poranek. Tabela finansowa się spóźnia, liczby w raporcie nie da się wyjaśnić, zespół AI zgłasza, że jego cechy wyglądają podejrzanie, a trzy różne osoby są przekonane, że za zbiór danych odpowiada ktoś inny. W tym momencie governance przestaje być segregatorem z politykami i staje się różnicą między kontrolowanym działaniem a chaosem, którego można było uniknąć.
Spis treści
Moment, w którym governance staje się pilna
Zbiór danych rzadko zawodzi w jednym spektakularnym wybuchu. Najpierw coś się wymyka przez pominięte ładowanie, potem przez słabe przekazanie odpowiedzialności, a następnie przez definicję, której nikt nie zaktualizował po zmianie schematu. Zanim raport trafi na biurko regulatora albo model zacznie korzystać z nieaktualnych danych wejściowych, przyczyna źródłowa zwykle nie jest żadną zagadką: to problem z własnością danych, którego nigdy nie uwidoczniono.
Dlatego nowe programy często grzęzną w tym samym miejscu. Zespoły publikują standardy, organizują spotkanie komitetu sterującego i zakładają, że praca została wykonana. Potem przychodzi poniedziałek, krytyczna tabela znowu się spóźnia i nikt nie potrafi powiedzieć, kto ma uprawnienia, żeby to naprawić, ani jaki dowód potwierdziłby, że sprawę obsłużono prawidłowo.
Zacząć od awarii, a nie od sloganu
Governance warto porównać do systemu zarządzania budynkiem. Właściciel określa, kto ustala zasady, eksploatacja dba o to, by światła się paliły, a inspekcja pilnuje, żeby wszyscy działali uczciwie. Przy przenoszeniu tej idei do programu cyfrowego praktyczny poradnik o tym, jak stworzyć nowoczesną stronę internetową, pomaga zobaczyć, jak struktura, role i realizacja muszą ze sobą współgrać, nawet jeśli kontekst jest inny.
Ten sam wzorzec pojawia się w wewnętrznej pracy z danymi. Tabela ma użytkowników, ownera, mechanizmy kontrolne i powód istnienia, ale te elementy mają znaczenie tylko wtedy, gdy są powiązane z dowodami. Dlatego program governance musi najpierw odpowiedzieć na praktyczne pytania: kto jest właścicielem, kto zatwierdza zmiany, co się dzieje, gdy coś się zepsuje, i jaki dowód zostaje potem.
Praktyczna zasada: jeśli nikt nie potrafi w kilka sekund wskazać ownera krytycznego zbioru danych, governance nie jest jeszcze dojrzała.
Dla szerszego spojrzenia na wyniki biznesowe warto też powiązać governance z korzyściami z data governance, ponieważ wartość pojawia się dopiero wtedy, gdy role, mechanizmy kontrolne i dowody działają razem.
Co naprawdę oznacza enterprise data governance
Enterprise data governance to uprawnienia, prawa decyzyjne i mechanizmy kontrolne, które decydują, kto może korzystać z danych, w jaki sposób i na podstawie jakich dowodów. Można ją porównać do różnicy między posiadaniem budynku a jego eksploatacją. Własność ustala zasady, eksploatacja utrzymuje wszystko w ruchu, a governance dba o to, by zasady dało się egzekwować.

Elementy, które mają znaczenie
Uprawnienia odpowiadają na pytanie, kto ma władzę decydowania. Prawa decyzyjne precyzują, kto zatwierdza dostęp, definicje, retencję i wyjątki jakościowe. Mechanizmy kontrolne to kontrole i przepływy pracy, które urzeczywistniają te decyzje. Rozliczalność to dowód, że ktoś miał zarówno odpowiedzialność, jak i doprowadził sprawę do końca.
To rozróżnienie jest ważne, ponieważ governance to nie to samo co zarządzanie danymi. Zarządzanie danymi obejmuje ich przechowywanie, integrację i przetwarzanie. Governance ustala zasady, własność i nadzór, które określają, jak te działania przebiegają.
Dla szerszego obrazu tego, jak można dzielić uprawnienia między jednostki biznesowe a funkcje centralne, przydatną perspektywę daje wielopoziomowa governance w przedsiębiorstwach. Chodzi o prostą rzecz: środowisko objęte governance może być sfederowane, ale nadal potrzebuje imiennie przypisanych praw decyzyjnych.
Jako punkt odniesienia czym jest data governance to pokrewne pojęcie, od którego zaczyna większość czytelników, ale governance na poziomie przedsiębiorstwa idzie dalej, ponieważ skala wymusza jaśniejszą odpowiedzialność i mocniejsze dowody. Dlatego dojrzałe programy wyznaczają ownerów, stewardów i custodianów, zamiast liczyć, że tekst polityki sam się wyegzekwuje.
Polityka bez praw decyzyjnych to tylko dokument. Polityka poparta dowodami staje się systemem operacyjnym.
Od wewnętrznej polityki do regulowanej dyscypliny
Governance nabrała powagi, gdy regulatorzy uczynili ją wymogiem możliwym do wykazania. RODO zostało przyjęte jako rozporządzenie (UE) 2016/679 w dniu 27 kwietnia 2016 r., weszło w życie 24 maja 2016 r. i jest stosowane od 25 maja 2018 r. we wszystkich 27 państwach członkowskich UE, jak wyjaśnia Komisja Europejska. Ta oś czasu ma znaczenie, ponieważ dyrektywę z 1995 r. zastąpiono jednolitymi ramami stosowanymi bezpośrednio, co zmieniło standard z „mamy politykę” na „potrafimy pokazać, jak ją spełniliśmy”.
Zasada rozliczalności w RODO uczyniła governance operacyjną. Organizacje potrzebowały nie tylko zgodnego z prawem przetwarzania, lecz także rejestrów, kontroli i dowodów, że przetwarzanie w praktyce przestrzega zasad. Dlatego retencja, sprostowanie, dostęp i ścieżki audytu przestały być dobrymi pomysłami i stały się obowiązkowymi mechanizmami.
Dlaczego unijne ramy zmieniły dyskusję
RODO pokazało też jeszcze jedno: governance wykracza poza bezpieczeństwo i administrację bazami danych. Reguluje, jak dane osobowe mogą być przetwarzane i przekazywane, co oznacza, że odpowiedzialność biznesowa i obowiązki prawne muszą spotkać się w połowie drogi. Nie da się oddzielić osób, które zatwierdzają wykorzystanie danych, od systemów, które je egzekwują.
Unijny akt w sprawie zarządzania danymi poszedł o krok dalej, formalizując zaufane udostępnianie danych, neutralnych pośredników i altruizm danych w ramach swojej polityki. Traktuje udostępnianie jako kontrolowany model operacyjny, a nie nieformalną wymianę plików.
Zespołom, które chcą oddzielić politykę od dyscypliny operacyjnej, przyda się porównanie compliance vs governance. Compliance mówi, co musi być prawdą, a governance mówi, jak organizacja stale dowodzi, że tak jest.
Role i prawa decyzyjne w programie objętym governance
Program objęty governance szybko zawodzi, gdy role są niejasne. Ktoś musi być właścicielem zbioru danych, ktoś musi utrzymywać reguły, ktoś musi obsługiwać system techniczny, a ktoś musi eskalować, gdy problem przekracza ustaloną granicę. Bez tego łańcucha ten sam incydent jest analizowany na trzech różnych spotkaniach i nikt nie potrafi powiedzieć, kto miał ostatnie słowo.
Cztery role, na których zwykle opiera się program
Sponsorzy wykonawczy nadają programowi autorytet i usuwają przeszkody. Data ownerzy odpowiadają za krytyczne zasoby i wyniki biznesowe. Data stewardzi na co dzień prowadzą kontrole, definicje i obsługę zgłoszeń. Data custodianie zarządzają platformą techniczną i egzekwują zatwierdzone mechanizmy kontrolne.
Macierz RACI oparta na domenach zapobiega zacieraniu się tych ról. W przypadku tabeli ryzyka w usługach finansowych owner zatwierdza zmianę definicji, steward zarządza wyjątkiem jakościowym, custodian wdraża aktualizację schematu, a sponsor rozstrzyga konflikt, gdy jednostki biznesowe się nie zgadzają. Taki podział ma znaczenie, ponieważ ta sama tabela może wpływać na raportowanie, ryzyko i modele downstream.
Rola | Prawa decyzyjne | Ścieżka eskalacji | Dowody w gestii roli |
|---|---|---|---|
Sponsor wykonawczy | Ostateczna eskalacja i ustalanie priorytetów | Komitet sterujący lub forum kierownictwa | Rejestr zatwierdzeń, dziennik decyzji |
Data owner | Definicja, wykorzystanie, akceptacja ryzyka | Sponsor w razie konfliktu biznesowego | Rejestr własności, historia zatwierdzeń |
Data steward | Wyjątki jakościowe, triaż zgłoszeń, utrzymanie reguł | Owner w przypadku nierozwiązanych wyjątków | Historia walidacji, dziennik zgłoszeń |
Data custodian | Wdrożenie techniczne, egzekwowanie dostępu, realizacja zmian schematu | Steward i owner przy decyzjach dotyczących wpływu | Dziennik zmian, dowody kontroli na platformie |
Program governance, który nie potrafi pokazać tego łańcucha, zwykle kończy się wspólną odpowiedzialnością, czyli w praktyce sytuacją, w której nikt nie czuje się odpowiedzialny. Pytanie, które trzeba zadać, jest bezpośrednie: kto musi zareagować, gdy krytyczna tabela się spóźnia, zmienia strukturę albo narusza regułę?
Przy mapowaniu tych zadań na szerszy model operacyjny przydatnym punktem odniesienia są role w data governance.
Techniczny stos kontroli stojący za governance
Role mają znaczenie, ale działają tylko wtedy, gdy platforma nadaje im siłę. Stos techniczny zamienia intencje w dowody, a to właśnie dowody interesują audytorów, regulatorów i wewnętrznych recenzentów. Jeśli platforma nie potrafi rejestrować dowodów, program governance pozostaje w dużej mierze deklaracją.
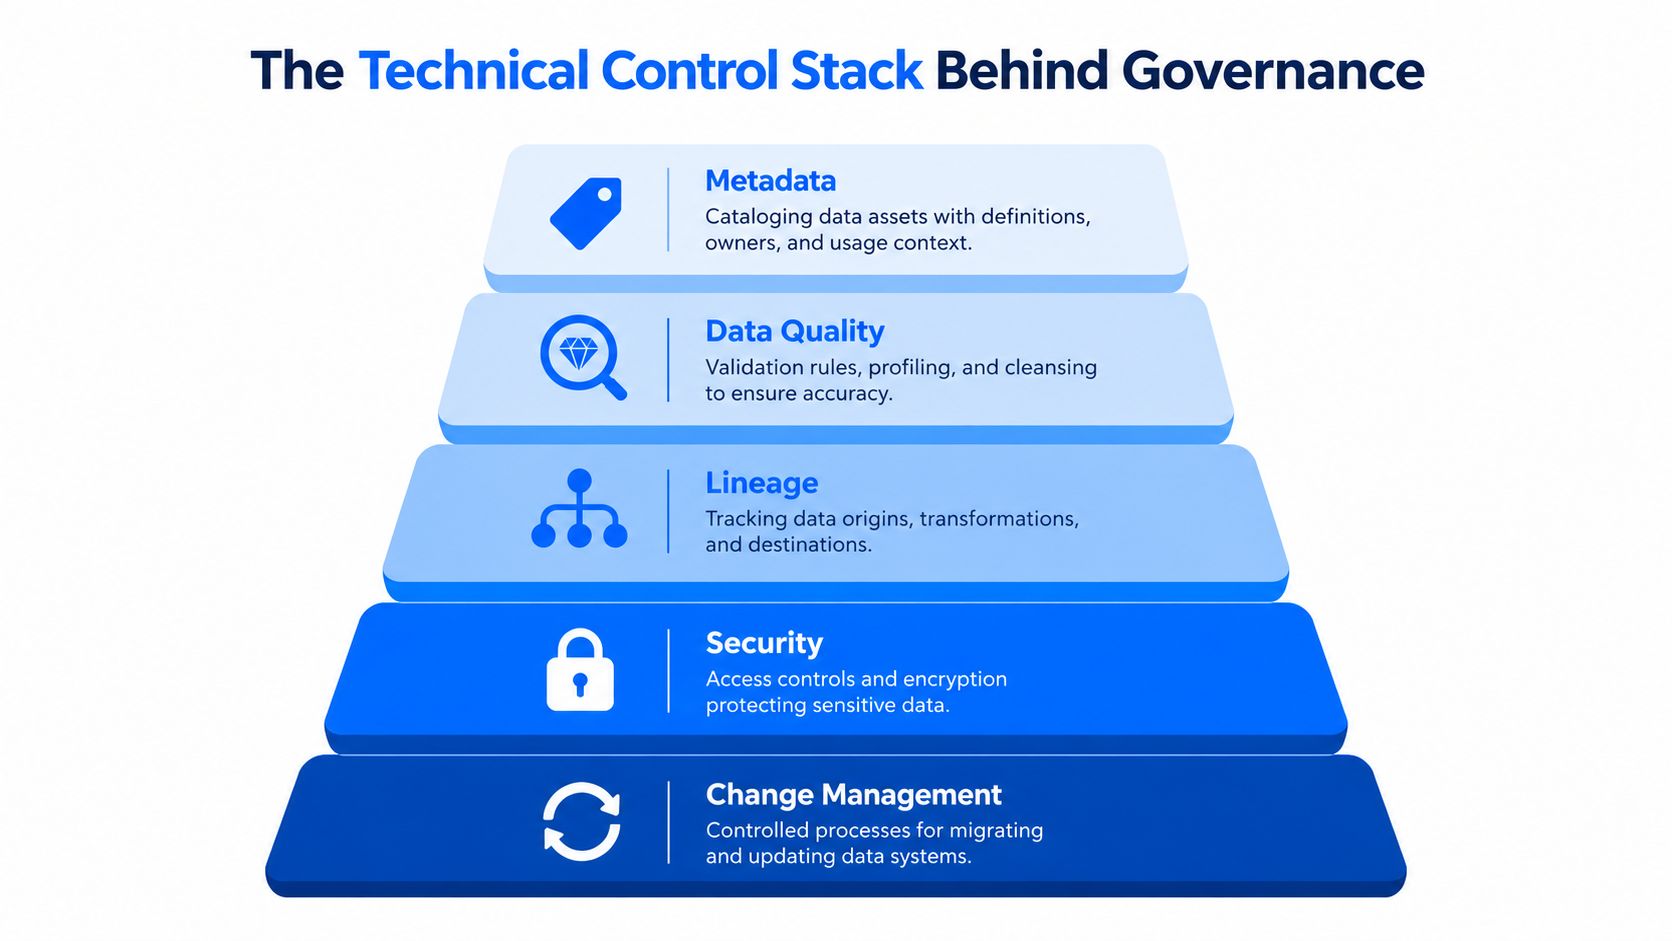
Od metadanych do zarządzania zmianą
Na szczycie znajdują się metadane, ponieważ nie da się zarządzać czymś, czego nie da się nazwać. Wpisy w katalogu potrzebują definicji, ownerów i kontekstu użycia, aby zespoły wiedziały, co oznacza dany zasób, zanim zaczną na nim polegać. Pod nimi jest jakość danych, która za pomocą walidacji, profilowania i monitoringu sprawdza, czy zasób nadal spełnia swoje przeznaczenie.
Lineage pokazuje, jak dane przepływają od źródła do raportu lub modelu, dzięki czemu steward może ocenić zasięg skutków, gdy kontrola zawiedzie. Bezpieczeństwo utrzymuje ograniczony dostęp, dostosowany do wrażliwości danych. Zarządzanie zmianą zamyka pętlę, traktując zmiany strukturalne jako zdarzenia objęte governance, a nie przypadkowe edycje.
Zasada operacyjna: jednoznaczne definicje umożliwiają testy automatyczne, testy automatyczne ujawniają dryf, lineage pokazuje, kogo to dotyczy, a stewardzi decydują, co naprawić najpierw.
W tym miejscu wiele programów ujawnia swoją prawdziwą słabość. Badanie z 2025 r. wykazało, że mniej niż 10% respondentów uważało, że ich organizacja ma dedykowaną i skuteczną funkcję data stewardship, a większość nie wierzyła, że interesariusze są rozliczani z odpowiedzialności, jak wynika z podsumowania badania. To nie jest problem katalogowania, tylko problem rozliczalności.
Co mierzy dojrzały stos
Dojrzały program nie ma obsesji na punkcie wielkości katalogu. Śledzi, czy kontrole obejmują krytyczne tabele, czy zgłoszenia są potwierdzane, czy lineage jest na tyle kompletny, by prześledzić wpływ, i czy zmiany schematu zostawiają użyteczny ślad. Rejestruje także terminowość, błędy jakościowe i wyjątki, aby kolejny przegląd opierał się na dowodach, a nie na domysłach.
Ta zmiana jest ważna, ponieważ porażki governance zwykle zaczynają się od niejasności, a nie od technologii. Jeśli steward nie wie, co zrobić, gdy feed przychodzi z opóźnieniem, albo custodian nie potrafi udowodnić, kto zatwierdził zmianę, narzędzia nie rozwiązały problemu.
Governance dla danych gotowych na AI
AI podnosi stawkę, ponieważ kontrole muszą działać także po wdrożeniu, a nie tylko podczas budowy modelu. W badaniu EY z 2025 r. obejmującym 975 członków kadry zarządzającej z 21 krajów 72% stwierdziło, że ich organizacje zintegrowały i przeskalowały AI w większości lub we wszystkich inicjatywach, ale tylko około jedna trzecia miała protokoły obejmujące wszystkie aspekty odpowiedzialnej AI, jak pokazują wyniki badania. W próbie z Europy Zachodniej z tego samego badania tylko 18% zgłosiło jasno określone obowiązki w zakresie data governance, zaledwie 10% miało systematyczne procesy aktualizacji modeli AI, a 25% nie miało żadnego procesu zbierania danych do trenowania AI.
AI nie zastępuje governance, tylko od niej zależy
Governance AI opiera się bezpośrednio na codziennych kontrolach danych: pochodzeniu, dryfie, terminowości odświeżania, monitorowaniu zmian schematu i udokumentowanych decyzjach ownerów.
Jeśli nie da się prześledzić danych treningowych, wyników modelu trudniej jest bronić. Jeśli dane wejściowe zmieniają się bez przeglądu, wydajność może dryfować, zanim ktokolwiek to zauważy. Jeśli własność jest niejasna, proces przeglądu zamienia się w pętlę obwiniania zamiast w pętlę kontroli.
Dla zespołów dopasowujących inicjatywy AI do warstwy danych właściwym sposobem myślenia, który warto przyjąć wcześnie, są dane gotowe na AI. Model ma znaczenie, ale dane muszą z czasem nadal spełniać swoje przeznaczenie.
KPI, które komitet naprawdę może przeanalizować
Komitet governance nie potrzebuje efektownych dashboardów. Potrzebuje krótkiej listy sygnałów, które prowadzą bezpośrednio do działania.
Pokrycie kontrolami: które krytyczne tabele mają wskazanych ownerów, zweryfikowane reguły i monitoring terminowości.
Odsetek niespełnionych reguł: ile rekordów narusza regułę biznesową w czasie.
Zgodność z terminami: czy dane dotarły zgodnie z harmonogramem względem oczekiwanego czasu dostawy.
Kompletność lineage: jaką część krytycznych danych można prześledzić od źródła do miejsca wykorzystania.
Wiek nierozwiązanych zgłoszeń: jak długo zgłoszenia czekają na potwierdzenie i zamknięcie.
Wyjątki od polityk: które odstępstwa zatwierdzono, dlaczego je dopuszczono i jaką kontrolę kompensującą zastosowano.
Te miary mają znaczenie, ponieważ wskazują decyzję, a nie tylko status. Niepowodzenie walidacji może być ostrzeżeniem, ale nie jest automatycznie naruszeniem. Pytanie na przeglądzie brzmi: czy błąd wpłynął na raportowanie, prawa lub obowiązki?
Jak digna zamienia politykę governance w dowody operacyjne
digna to jeden ze sposobów na przekształcenie założeń governance w dowody tworzone bezpośrednio w bazie danych. Platforma działa we własnym środowisku klienta, także w chmurze prywatnej lub on-premises, dzięki czemu dane regulowane pozostają na miejscu, a kontrole są wykonywane tam, gdzie znajdują się dane.
Dopasowanie kontroli do potrzeb governance
Data Validation obsługuje reguły biznesowe na poziomie rekordów, co pomaga ownerom udowodnić, że kontrole dokładności zostały wykonane. Timeliness sprawdza brakujące, opóźnione lub przedwczesne ładowania względem oczekiwanych czasów dostaw, dając stewardom dowody dyscypliny odświeżania. Schema Tracker traktuje zmiany strukturalne jako zdarzenia objęte governance, dzięki czemu nowa kolumna czy zmiana typu danych nie przedostaje się dalej bez przeglądu.
Data Anomalies uczy się wartości bazowych i sygnalizuje dryf w krytycznych zbiorach danych. Data Analytics pomaga zespołom analizować trendy i zmienność, co przydaje się na spotkaniach governance, gdzie powtarzające się wzorce znaczą więcej niż pojedyncze alerty. Business Monitoring i Data Platform Observability łączą perspektywę governance z biznesowymi KPI i kondycją platformy.
To połączenie ma znaczenie, ponieważ governance funkcjonuje na styku polityki i dowodów. Komitet może zapytać, czy kontrola została wykonana, czy coś wykryła, czy ktoś to potwierdził i czy zmianę zatwierdzono przed wydaniem. Platforma, która utrzymuje kontrole wewnątrz środowiska, ułatwia wykazanie tego bez niepotrzebnego przenoszenia danych.
Odpowiedź dla audytora: dowody zamiast dokumentów
Audytor tak naprawdę nie oczekuje deklaracji filozofii. Chce wiedzieć, które zbiory danych są krytyczne, kto jest ich właścicielem, jakie reguły obowiązują, kiedy ostatnio wykonano kontrole, co zawiodło, kto zatwierdził wyjątek, skąd pochodzą dane i jak długo były przechowywane. Te pytania są bezpośrednie, ponieważ chodzi o artefakty, których da się obronić, a nie o intencje.
Jakie dowody powinny istnieć
Program objęty governance powinien być w stanie przedstawić rejestry własności, historię walidacji, historię terminowości, grafy lineage, dzienniki zmian, rejestry wyjątków i dowody retencji. Powinien też pokazywać znaczniki czasu, status naprawy i konkretną decyzję, która zamknęła zgłoszenie. Na tym polega różnica między kontrolą istniejącą na papierze a kontrolą, która przetrwa przegląd.
Jeśli jedyną odpowiedzią jest „tak mówi polityka”, rozmowa z audytorem nie jest zakończona.
Praktyczny następny krok jest niewielki, ale decydujący. Należy wybrać jeden krytyczny zbiór danych, wskazać jego ownera, zarejestrować jego reguły jakości i terminowości, określić, kto zatwierdza wyjątki, i wymagać dowodów za każdym razem, gdy kontrola zawiedzie. Ten jeden zbiór danych staje się wzorcem dla reszty programu.
Przy budowaniu governance, która ma przetrwać przeglądy, warto bliżej poznać digna. Platforma pomaga zespołom monitorować jakość danych, terminowość, zmiany schematu i zachowanie operacyjne we własnym środowisku, co znacznie ułatwia operacjonalizację warstwy dowodów.
Polityka governance staje się dowodem operacyjnym dopiero wtedy, gdy każda reguła faktycznie działa na danych. To zadanie modułu Data Validation w digna: reguły biznesowe są sprawdzane w sposób ciągły we własnym środowisku organizacji, a każde uruchomienie zostawia zapisaną historię wyników pass/fail, którą audytor może przejrzeć, zamiast przyjmować politykę na wiarę.
Najczęściej zadawane pytania
Czym jest enterprise data governance?
Enterprise data governance to uprawnienia, prawa decyzyjne i mechanizmy kontrolne, które określają, kto może korzystać z danych, w jaki sposób i na podstawie jakich dowodów. W odróżnieniu od zarządzania danymi, które je przechowuje i przetwarza, ustala zasady, własność i nadzór, a w skali przedsiębiorstwa wymaga wskazanych ownerów, stewardów i custodianów.
Jakie role są potrzebne w programie enterprise data governance?
Zwykle opiera się on na czterech rolach: sponsorach wykonawczych, data ownerach, data stewardach i data custodianach. Sponsorzy rozstrzygają eskalacje, ownerzy zatwierdzają definicje i akceptują ryzyko, stewardzi obsługują wyjątki jakościowe i utrzymują reguły, a custodianie wdrażają zmiany schematu i egzekwują dostęp. Macierz RACI oparta na domenach zapobiega rozmyciu odpowiedzialności.
Jak RODO zmieniło data governance?
Przesunęło governance od "mamy politykę" do "potrafimy pokazać, jak ją spełniliśmy". Stosowane od 25 maja 2018 r. we wszystkich 27 państwach członkowskich UE, RODO poprzez zasadę rozliczalności wymaga rejestrów, kontroli i dowodów, dlatego retencja, sprostowanie, dostęp i ścieżki audytu stały się obowiązkowymi mechanizmami, a nie dobrymi praktykami.
Jakie KPI powinien śledzić komitet data governance?
Komitet potrzebuje krótkiej listy sygnałów prowadzących do działania zamiast efektownych dashboardów: pokrycia krytycznych tabel kontrolami, odsetka niespełnionych reguł, terminowości dostaw, kompletności lineage, wieku nierozwiązanych zgłoszeń oraz zatwierdzonych wyjątków od polityk wraz z kontrolami kompensującymi. Każdy z nich wskazuje decyzję, a nie tylko status.
Jakich dowodów audytorzy oczekują od data governance?
Audytorzy oczekują artefaktów, których da się obronić, a nie deklaracji. Program objęty governance powinien dostarczać rejestry własności, historię walidacji i terminowości, grafy lineage, logi zmian, rejestry wyjątków i dowody retencji, a także znaczniki czasu, status naprawy i konkretną decyzję, która zamknęła każde zgłoszenie. "Tak mówi polityka" nigdy nie wystarcza.


