Quels sont les objectifs de la garantie de l'intégrité des données ?
|
6
minute de lecture
Une équipe financière peut publier un rapport trimestriel avec des graphiques soignés, des totaux rapprochés et la validation de la direction, tout en s'appuyant sur une table dont le sens a changé lors d'une mise à jour du pipeline. Une colonne renommée, un fichier manquant ou une correction écrasée peuvent amener un indicateur de confiance à décrire le mauvais événement métier. Le temps que quelqu'un s'en aperçoive, ces mêmes données alimentent peut-être déjà un tableau de bord opérationnel, une fonctionnalité d'IA et une déclaration réglementaire.
C'est pourquoi la réponse à la question quels sont les objectifs de la garantie de l'intégrité des données ne peut pas se limiter à « garder des données exactes ». Un programme solide doit préserver l'exactitude, l'exhaustivité, la cohérence, la traçabilité, la sécurité et la restaurabilité. Il doit aussi apporter la preuve que ces propriétés ont résisté aux transformations, aux corrections, aux changements de schéma et à la gestion des incidents.
Table des matières
Pourquoi l'intégrité des données est un ensemble d'objectifs et non une simple case à cocher
Le concept clé derrière les objectifs d'intégrité des données
Comment les objectifs varient entre cas réglementaires, opérationnels et IA
Le compromis que la plupart des guides sur l'intégrité passent sous silence
Pourquoi l'intégrité des données est un ensemble d'objectifs et non une simple case à cocher
L'intégrité des données est souvent traitée comme un voyant d'état : vert signifie fiable, rouge signifie cassé. Les plateformes de données réelles ne fonctionnent pas ainsi. Un jeu de données peut contenir des valeurs exactes mais n'avoir aucune piste d'audit, arriver en retard tout en restant complet, ou passer les contrôles structurels tout en utilisant une définition métier incohérente.
Prenons une table de chiffre d'affaires trimestriel. Les valeurs sont peut-être justes pour les enregistrements reçus, mais un fichier régional n'a jamais été chargé. Le rapport est donc incomplet. Si un système source a modifié net_revenue pour représenter le chiffre d'affaires après un autre type d'ajustement, la table devient aussi incohérente avec les périodes précédentes. Si personne ne peut dire quand le changement a eu lieu ni quelle transformation l'a appliqué, l'équipe ne peut pas défendre le résultat.
C'est la différence concrète entre qualité et intégrité des données. La qualité demande si l'information est adaptée à un usage donné. L'intégrité demande si elle est restée fiable, maîtrisée et explicable tout au long de son cycle de vie.
Règle pratique : un contrôle qualité réussi vous dit à quoi ressemblent les données aujourd'hui. Les preuves d'intégrité vous aident à expliquer comment elles en sont arrivées là.
Les objectifs forment donc une pile :
Exactitude : les valeurs représentent l'événement sous-jacent.
Exhaustivité : aucun enregistrement, champ ou élément de preuve requis n'a disparu.
Cohérence : les mêmes définitions et règles s'appliquent d'un système à l'autre et dans le temps.
Traçabilité : on peut reconstituer qui a modifié quoi, quand et pourquoi.
Sécurité : les accès ou modifications non autorisés sont empêchés ou détectés.
Restaurabilité : l'organisation peut rétablir et vérifier un état fiable.
Ces objectifs servent à la fois l'analytique, l'IA, le reporting financier, les opérations et la conformité. La bonne question n'est pas de savoir si un jeu de données possède un score d'intégrité unique, mais quel objectif est exposé à chaque passage de relais et quelle preuve montre que le contrôle a fonctionné.
Le concept clé derrière les objectifs d'intégrité des données
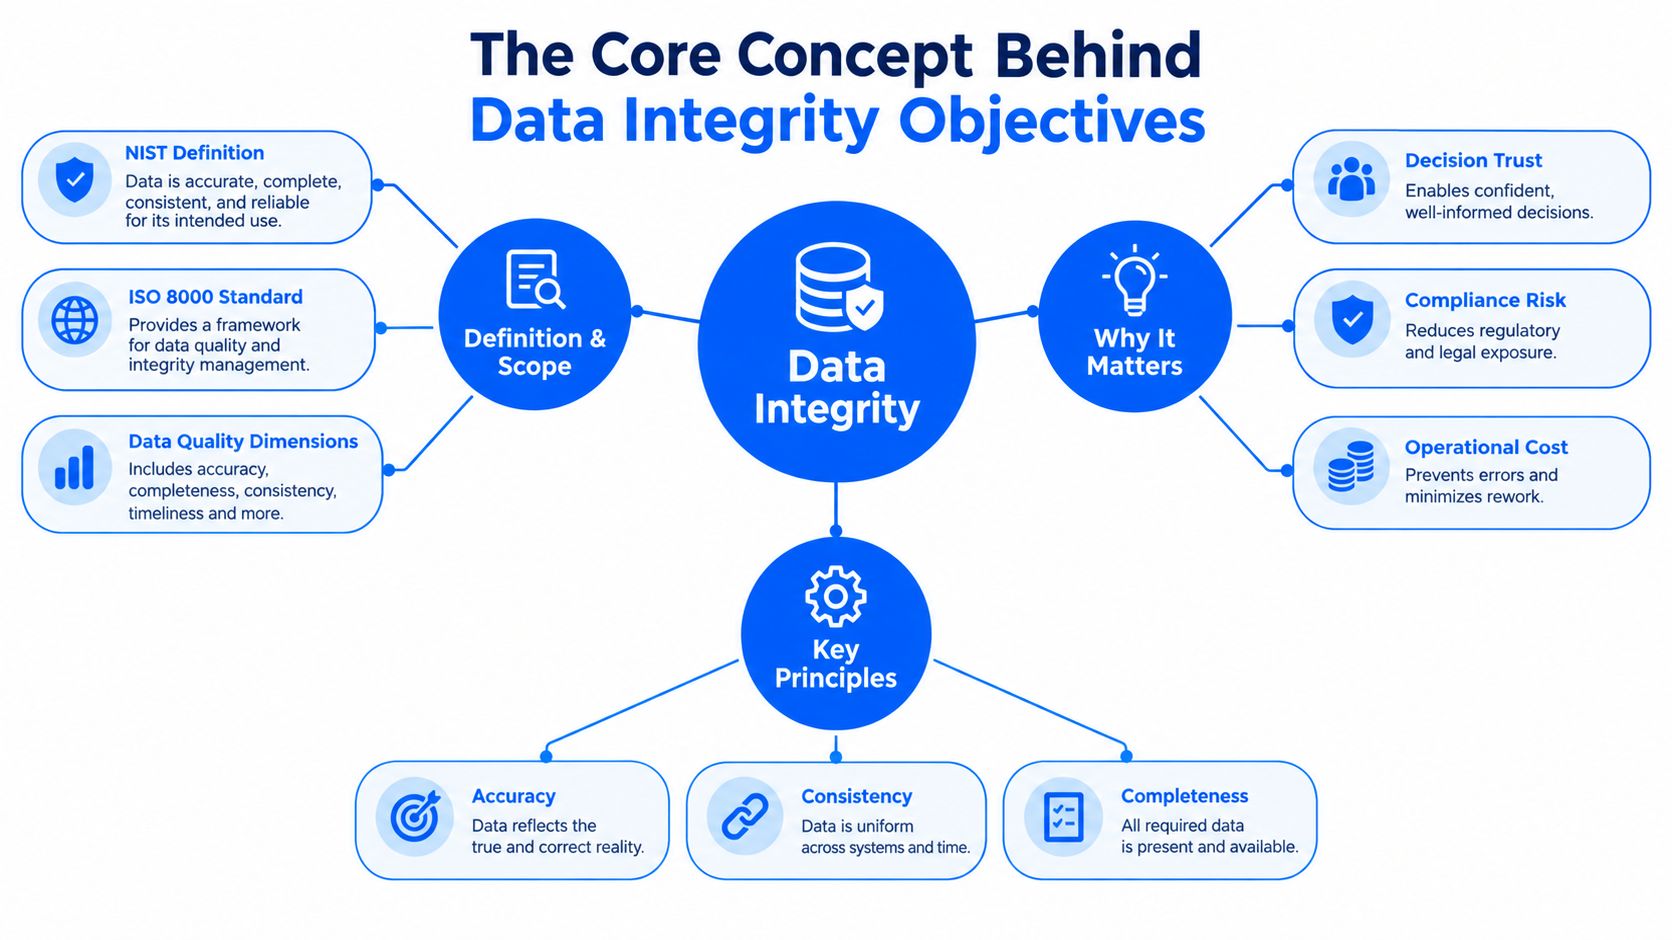
Le NIST définit l'intégrité comme la propriété selon laquelle les données n'ont pas été altérées, détruites ou perdues de manière non autorisée ou accidentelle, et la relie également à l'authenticité et à la non-répudiation. En clair, l'enregistrement doit toujours représenter ce qui s'est passé, et l'organisation doit pouvoir l'établir.
Les dimensions de la qualité des données aident à décrire si l'information est exploitable, mais l'intégrité ajoute la maîtrise du cycle de vie. Une valeur peut sembler plausible dans un entrepôt de données et rester pourtant peu fiable si sa source, son horodatage, sa transformation ou son historique de corrections manquent.
Traduire ALCOA en contrôles du quotidien
Les recommandations de la FDA décrivent l'intégrité des données à travers les cinq attributs ALCOA : attribuable, lisible, enregistrée en temps réel, originale ou copie conforme, et exacte. Ces termes deviennent plus utiles lorsqu'on les traduit en questions auxquelles une équipe data peut répondre.
Attribuable : pouvez-vous identifier la personne, le système, l'instrument ou le service qui a créé ou modifié l'enregistrement ?
Lisible : un relecteur autorisé peut-il lire et interpréter l'enregistrement et ses métadonnées plus tard ?
Contemporain : l'événement a-t-il été enregistré au moment où il s'est produit, plutôt que reconstitué de mémoire ?
Original : conservez-vous l'enregistrement source ou une copie conforme vérifiée, et pas seulement un résultat transformé ?
Exact : la valeur décrit-elle fidèlement l'événement sous-jacent ?
Un événement de streaming qui arrive en retard illustre la différence entre l'heure de capture et l'heure de l'événement. Enregistrer les deux aide les relecteurs à comprendre si la source a généré l'événement tardivement, si le réseau l'a retardé ou si le processus d'ingestion a échoué.
L'intégrité va au-delà de « les données ont l'air justes ». Elle englobe les preuves qui entourent les données, les contrôles qui les protègent et la capacité à reconstituer la séquence des événements après une correction ou un incident.
Les objectifs principaux que tout programme doit couvrir
Les recommandations de la FDA décrivent l'intégrité des données comme l'exhaustivité, la cohérence et l'exactitude des données, et attendent des enregistrements qu'ils soient attribuables, lisibles, enregistrés en temps réel, originaux ou copies conformes, et exacts : les cinq attributs ALCOA. Ces attributs offrent une base solide, mais les pipelines d'entreprise ont aussi besoin de contrôles de sécurité, de traçabilité et de restauration.
Six objectifs en pratique
L'exactitude signifie qu'une valeur représente l'événement qu'elle prétend représenter. Si une facture est enregistrée avec une mauvaise conversion de devise, un contrôle de plage peut repérer un résultat invraisemblable, mais seule une validation par règles métier ou un rapprochement permet d'établir la valeur correcte. Parmi les signaux utiles figurent les contrôles d'enregistrement en échec, les distributions inattendues et les écarts avec une source de confiance.
L'exhaustivité signifie que les enregistrements, champs et preuves justificatives requis sont présents. Un chargement de fichier réussi peut malgré tout être incomplet si la source n'a produit qu'une partie de l'extraction attendue. Les alertes de chargement manquant, les comparaisons de nombre de lignes, les contrôles de valeurs nulles et la vérification des tests échoués ou rejoués aident à révéler la lacune.
La cohérence signifie qu'un concept métier conserve le même sens d'un système à l'autre et dans le temps. Une valeur de statut comme « actif » ne devrait pas signifier « payé » dans une application et « non annulé » dans une autre. Le suivi des schémas, les contrôles des données de référence et le rapprochement entre systèmes fournissent des preuves lorsque les définitions dérivent.
La traçabilité signifie que les relecteurs peuvent reconstituer l'historique de l'enregistrement. Un analyste financier qui corrige une valeur doit laisser consultables la valeur d'origine, la raison, l'horodatage, l'identité et la version obtenue. Journaux d'audit, lignage, historique des versions et contexte de modification constituent cette piste.
La sécurité protège les données contre l'accès, la modification, la perte et la destruction non autorisés. Le contrôle d'accès basé sur les rôles, le principe du moindre privilège, des journaux protégés et la surveillance des modifications réduisent le risque qu'une action non autorisée se transforme en modification invisible des données.
La restaurabilité signifie que l'équipe peut rétablir un état fiable et démontrer qu'il l'est. Les recommandations du NIST exigent de pouvoir restaurer les données dans leur dernier état sain connu, d'identifier la bonne sauvegarde non contaminée et de déterminer l'auteur et le moment des altérations. Les sauvegardes seules ne suffisent pas si la restauration n'a jamais été testée ou si l'équipe ne sait pas quelle version est sûre.
Objectif | À quoi ressemble l'échec | Contrôle représentatif |
|---|---|---|
Exactitude | Un indicateur reflète une mauvaise valeur de transaction | Validation au niveau de l'enregistrement et rapprochement |
Exhaustivité | Un fichier source ou un enregistrement requis manque | Surveillance de la fraîcheur, des chargements, du nombre de lignes et des valeurs nulles |
Cohérence | Un système interprète un champ différemment | Suivi des schémas et règles métier partagées |
Traçabilité | Une valeur corrigée n'a aucun historique documenté | Piste d'audit immuable et lignage |
Sécurité | Un utilisateur non autorisé modifie une table critique | Contrôles d'accès et journaux de modifications protégés |
Restaurabilité | Un backfill erroné écrase un historique fiable | Sauvegardes versionnées et tests de restauration |
Ces objectifs se recoupent, mais ne se remplacent pas. Un jeu de données sécurisé peut rester incomplet, et un jeu de données restaurable peut encore contenir une logique métier erronée.
Les objectifs au fil d'un pipeline de données réel
Prenons un flux quotidien de chiffre d'affaires issu d'un système de facturation. La source envoie les transactions vers un entrepôt de données, où des transformations préparent un jeu de données pour un tableau de bord de business intelligence.
À l'ingestion, l'exactitude commence par la validation des types, des devises, des identifiants et des règles métier. Un enregistrement au montant négatif peut être valide s'il s'agit d'un remboursement : la règle a donc besoin d'un contexte métier plutôt que d'un contrôle simpliste « valeurs positives uniquement ». L'exhaustivité entre en jeu lorsque le fichier arrive avec moins d'enregistrements que prévu ou en retard. Le pipeline doit savoir distinguer une journée sans activité d'un transfert échoué.
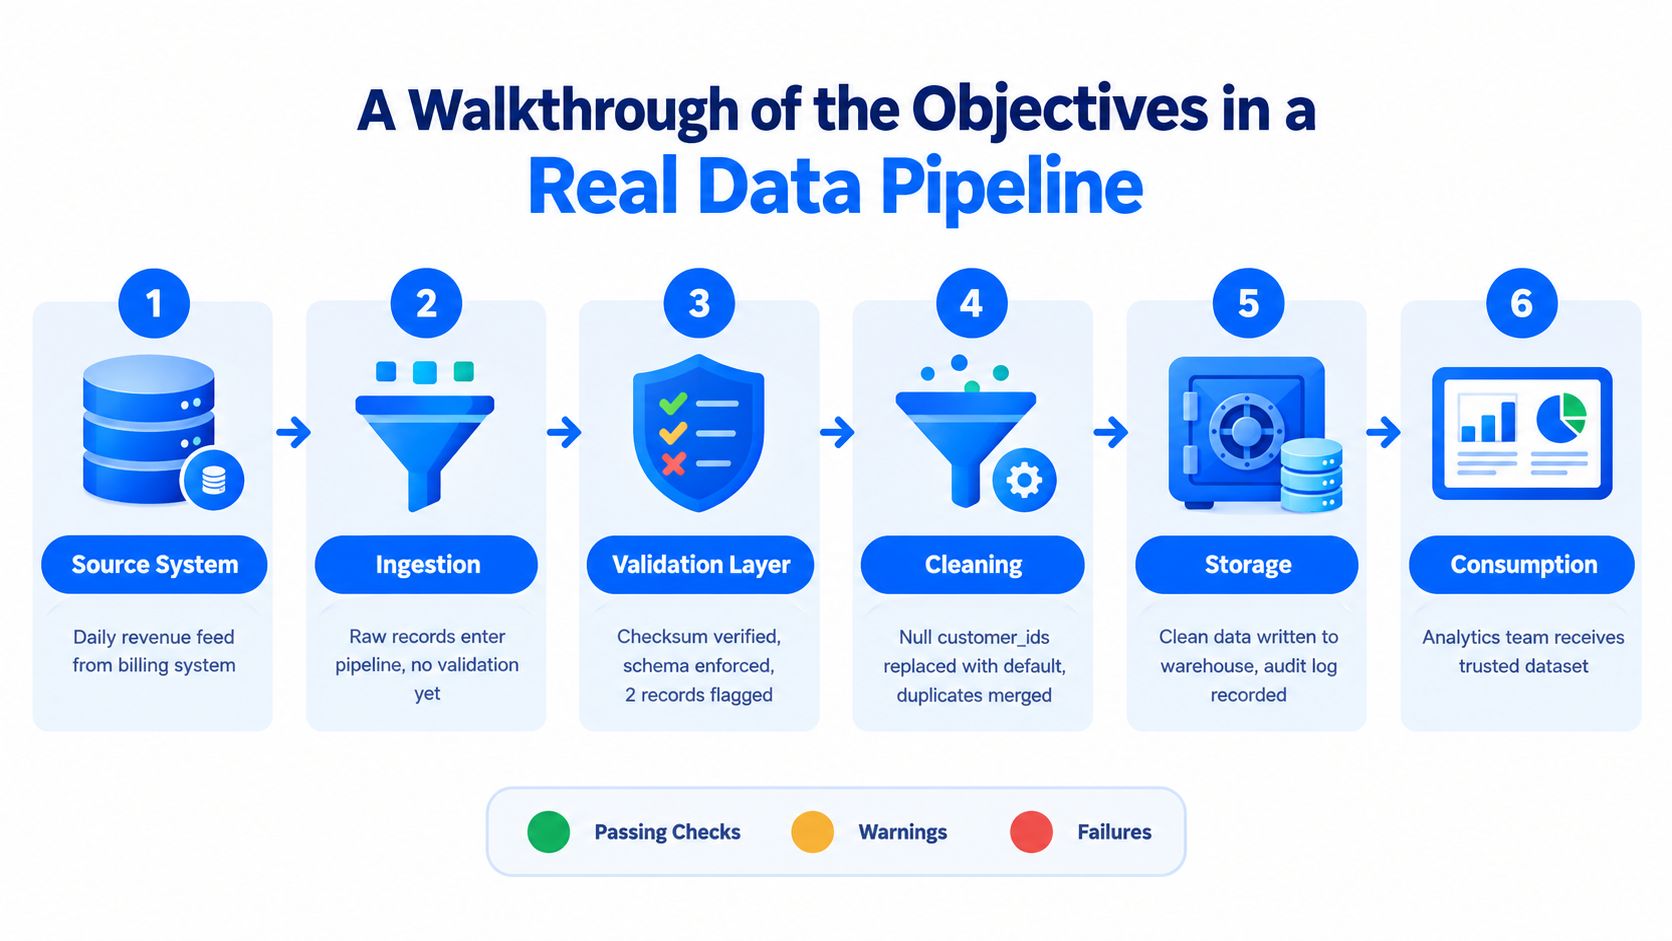
Ensuite, un changement de schéma côté source renomme une colonne. La transformation continue de tourner, mais elle envoie le mauvais champ vers le tableau de bord. La cohérence exige de détecter les changements structurels et sémantiques, pas seulement de constater qu'un job s'est terminé avec succès. Les équipes qui conçoivent ces passages de relais peuvent aussi consulter un guide d'architecture des pipelines de données pour expliciter les responsabilités et les points de contrôle.
Puis une analyste financière identifie une correction légitime et met à jour une valeur. La traçabilité exige la valeur d'origine, la nouvelle valeur, la raison, l'identité et l'horodatage. Sans ce contexte, un relecteur ultérieur ne peut pas savoir si la modification a corrigé un problème de facturation ou masqué un processus défaillant.
Le rôle d'un analyste change ensuite. Les contrôles de sécurité déterminent si cette personne peut encore consulter ou modifier des champs sensibles. Les accès doivent suivre le rôle actuel, et non une ancienne habilitation restée active indéfiniment.
Enfin, un backfill erroné écrase trois jours de données dans l'entrepôt. La restaurabilité exige une version saine connue, des preuves de sauvegarde protégées et un moyen d'identifier ce qui a changé. Le guide pratique du NIST insiste aussi sur la nécessité de déterminer l'auteur et le moment des altérations : restauration et investigation relèvent donc du même processus opérationnel.
Pour les équipes qui collectent des informations externes avant qu'elles n'entrent dans un pipeline, une API de web scraping peut être évaluée en même temps que les contrôles de validation, de provenance et de changement de source. L'acquisition ne dispense pas de vérifier ce qui est arrivé.
Comment les objectifs varient entre cas réglementaires, opérationnels et IA
Les contrôles d'intégrité doivent être proportionnés aux conséquences d'une défaillance et à la manière dont les données sont consommées. Un rapport réglementaire a besoin de preuves durables et de pouvoir être revu. Un KPI opérationnel en temps réel peut privilégier une détection rapide et un statut de fraîcheur clair. Un jeu de données d'entraînement pour l'IA a besoin de provenance, de contrôles de représentativité, de versionnage et d'un moyen d'identifier les entrées obsolètes ou dont le sens a changé.
L'article 5 du RGPD exige que les données personnelles soient exactes et, si nécessaire, tenues à jour, et que leur traitement garantisse une sécurité appropriée, y compris la protection contre le traitement non autorisé ou illicite et contre la perte, la destruction ou les dégâts d'origine accidentelle. Cette obligation rend les processus de correction, les contrôles d'accès et les preuves d'incident importants pour les produits de données personnelles, et pas seulement pour les rapports de conformité.
Cas d'usage | Objectifs dominants | Latence de contrôle acceptable | Revue humaine |
|---|---|---|---|
Rapport réglementaire | Exactitude, exhaustivité, traçabilité, sécurité, restaurabilité | Avant la soumission et après tout changement significatif | Obligatoire pour les exceptions, les corrections et la validation |
KPI opérationnel | Ponctualité, exactitude, cohérence, disponibilité | Au plus près de l'ingestion ou de la publication | Centrée sur les anomalies significatives et les interruptions |
Jeu de données d'entraînement IA | Provenance, exhaustivité, cohérence, exactitude, restaurabilité versionnée | Avant la mise à disposition du jeu de données et après tout changement de source ou de schéma | Obligatoire pour l'étiquetage, les exclusions, la dérive et les usages sensibles |
Les contrôles ne doivent pas être identiques. Un indicateur opérationnel en retard peut causer plus de dégâts qu'un enregistrement temporairement mis en attente si les équipes s'en servent pour réagir à un événement en cours. Un jeu de données réglementaire peut tolérer une fenêtre de revue plus longue, mais il doit conserver les enregistrements d'origine et les preuves des décisions.
La distinction entre conformité et gouvernance est utile ici. La conformité définit les obligations à respecter. La gouvernance attribue les responsabilités et les règles de fonctionnement pour que les équipes puissent les respecter de façon constante.
Traduire les objectifs en pratiques opérationnelles
Les objectifs deviennent utiles lorsque chacun dispose d'un contrôle observable et d'un responsable. Le lignage et les pistes d'audit soutiennent la traçabilité en enregistrant les sources, transformations, versions, identités et horodatages. La validation au niveau de l'enregistrement soutient l'exactitude et la cohérence en testant les valeurs exactes, les plages, les listes de référence, le traitement des valeurs nulles et les relations entre colonnes.
L'exhaustivité demande plus qu'un simple comptage de lignes. La surveillance de la ponctualité permet de repérer les chargements manquants, les arrivées tardives et les schémas de livraison inattendus. Le suivi des schémas peut révéler des colonnes ajoutées ou supprimées et des changements de type de données avant qu'un consommateur en aval ne change de sens sans prévenir.
La détection d'anomalies ajoute une couche supplémentaire. Les règles déterministes interceptent les défaillances connues, tandis que les références comportementales peuvent mettre en évidence des volumes, des distributions ou des indicateurs métier inhabituels qu'une règle fixe n'anticipe pas.
Une cartographie pratique des contrôles
Exactitude : valider les enregistrements par rapport aux règles métier et rapprocher les totaux critiques.
Exhaustivité : surveiller les arrivées attendues, les champs obligatoires et les enregistrements en échec ou rejetés.
Cohérence : suivre les schémas, les valeurs de référence, les définitions et les relations entre systèmes.
Traçabilité : conserver le lignage, les événements d'audit, les versions et les motifs de modification.
Sécurité : appliquer le moindre privilège, une journalisation protégée et des changements d'accès vérifiables.
Restaurabilité : maintenir des sauvegardes versionnées et tester la restauration vers un état sain connu.
Le guide pratique du NIST identifie des résultats tels que la restauration de la dernière configuration saine connue, l'identification de la bonne sauvegarde, la détermination de ce qui a changé et quand, et la corrélation d'une altération avec les événements associés. Une petite équipe peut commencer par les tables les plus à risque, puis étendre la couverture à mesure que les responsabilités et les preuves se consolident.
Une plateforme comme l'approche de digna pour mettre en œuvre la qualité des données peut combiner détection d'anomalies, validation, surveillance de la ponctualité et suivi des schémas. Le choix de conception important n'est pas de retenir une seule fonctionnalité, mais de relier signaux statistiques, règles déterministes, connaissance de la structure et preuves de restauration au même produit de données.
Le compromis que la plupart des guides sur l'intégrité passent sous silence
Davantage de contrôles ne produit pas automatiquement davantage d'intégrité. Un excès d'alertes crée de la lassitude, une validation lente peut rendre l'information inutilisable et des accès trop restrictifs peuvent pousser les analystes vers des copies non gouvernées.
Une enquête mondiale menée auprès de plus de 550 professionnels des données et de l'analytique a désigné la qualité des données comme le principal défi en matière d'intégrité. Seuls 12 % estimaient leurs données prêtes pour l'IA, et le manque de compétences et de personnel était le principal obstacle à l'amélioration de la qualité, selon l'analyse de l'enquête publiée par Precisely.
L'objectif concret, ce sont des données fiables à une vitesse et à un coût adaptés. Classez les contrôles selon l'impact métier, les exigences de fraîcheur, l'exposition réglementaire et l'usage prévu. Une check-list d'enrichissement des données de looot peut aider les équipes à examiner les étapes d'enrichissement sans oublier la provenance, la validation et la responsabilité.
FAQ et check-list rapide des objectifs d'intégrité
Comment prouver que les données sont restées fiables après une modification du pipeline ?
Conservez les schémas versionnés, le lignage, les événements d'audit, les résultats de validation, les horodatages, les responsabilités et le contexte des modifications. Pour un changement significatif, comparez le comportement avant et après, documentez les enregistrements concernés et conservez les preuves avec la fiche de release ou d'incident.
Comment une petite équipe doit-elle prioriser ses contrôles ?
Commencez par les jeux de données qui alimentent le reporting réglementaire, les opérations critiques ou les modèles à fort impact. Appliquez-y d'abord les contrôles de fraîcheur, de validation, de schéma, d'accès et de restauration, puis étendez-les en fonction du risque observé plutôt que de surveiller toutes les tables de la même façon.
En quoi les objectifs d'intégrité diffèrent-ils des KPI de qualité des données ?
Un KPI de qualité mesure une propriété, comme l'exhaustivité ou la validité, à un instant donné. Un objectif d'intégrité demande en plus si le résultat est attribuable, protégé, explicable et restaurable tout au long du cycle de vie.
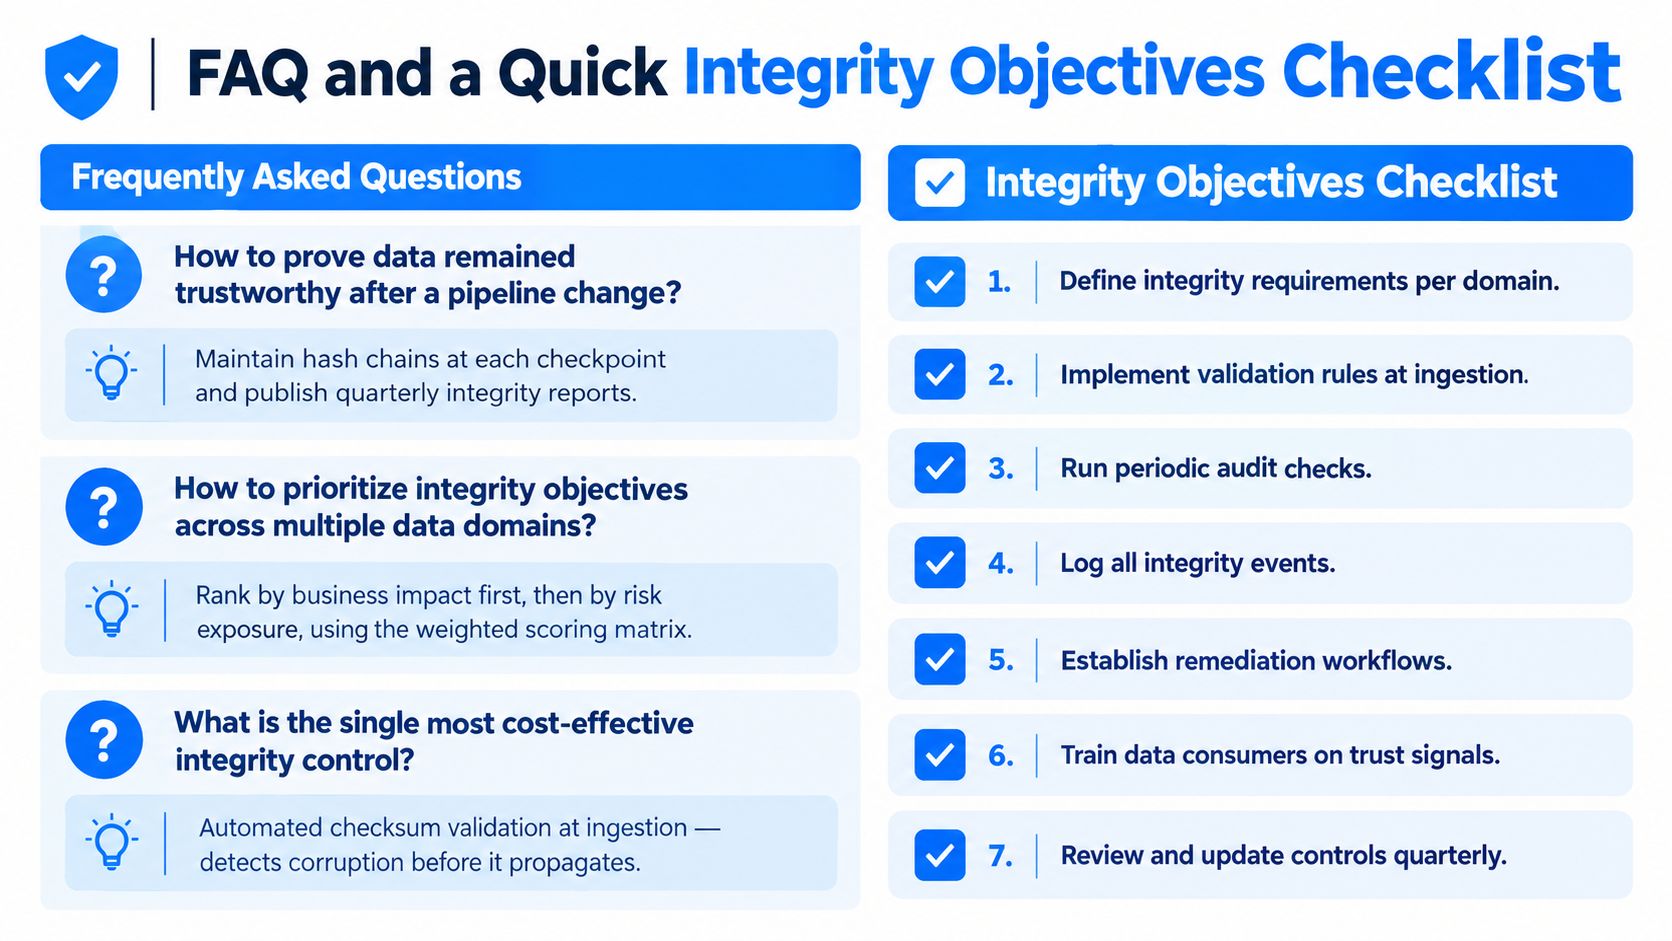
Utilisez cette check-list pour un produit de données critique :
Exactitude : valider les valeurs par rapport aux règles métier.
Exhaustivité : détecter les enregistrements, champs et chargements manquants.
Cohérence : surveiller les définitions, les schémas et le sens d'un système à l'autre.
Traçabilité : enregistrer qui a modifié quoi, quand et pourquoi.
Sécurité : restreindre les accès et détecter les modifications non autorisées.
Restaurabilité : tester la restauration vers un état sain vérifié.
digna aide les équipes data à surveiller le comportement des données, valider les enregistrements, suivre la ponctualité, détecter les changements de schéma et investiguer les anomalies au sein de leur propre environnement. Rendez-vous sur digna pour relier ces contrôles à travers les pipelines et jeux de données qui soutiennent votre reporting, vos opérations et vos cas d'usage d'IA.
Une fois ces objectifs définis, l'étape suivante consiste à les vérifier en continu sur les pipelines en production. Notre guide pratique sur la surveillance de l'intégrité des données montre comment transformer les objectifs d'exactitude, d'exhaustivité et de cohérence en contrôles automatisés.
Questions fréquentes
Quels sont les principaux objectifs de la garantie de l'intégrité des données ?
Les principaux objectifs sont l'exactitude, l'exhaustivité, la cohérence, la traçabilité, la sécurité et la restaurabilité. Chacun couvre une défaillance différente : un jeu de données peut être sécurisé mais incomplet, ou restaurable mais logiquement faux. Un programme efficace exige un contrôle observable et des preuves pour les six, pas un score d'intégrité unique.
Que signifie ALCOA en matière d'intégrité des données ?
ALCOA est l'acronyme anglais de attribuable, lisible, enregistré en temps réel, original ou copie conforme, et exact. Ces cinq attributs viennent des recommandations de la FDA. Pour une équipe data, ils deviennent des questions concrètes, par exemple qui a modifié un enregistrement et si l'enregistrement source est bien conservé.
Pourquoi les sauvegardes ne suffisent-elles pas à rendre les données restaurables ?
Une sauvegarde n'aide que si l'on sait quelle version est fiable et si la restauration a réellement été testée. Le NIST demande de revenir au dernier état sain connu, de choisir la bonne sauvegarde non contaminée et d'établir qui a modifié les données et quand. Restauration et investigation forment donc un seul processus.
En quoi les objectifs d'intégrité diffèrent-ils entre rapports réglementaires et données d'entraînement IA ?
Pour un rapport réglementaire, l'accent porte sur la traçabilité, des preuves durables et une validation humaine avant la soumission. Les données d'entraînement IA exigent provenance, restaurabilité versionnée et nouveaux contrôles après chaque changement de source ou de schéma. Les KPI opérationnels, eux, privilégient une détection rapide et un statut de fraîcheur clair dès l'ingestion.
Ajouter des contrôles d'intégrité peut-il aggraver la situation ?
Oui, multiplier les contrôles peut faire baisser la confiance au lieu de la renforcer. Trop d'alertes créent de la lassitude, une validation lente rend les données inutilisables et des règles d'accès strictes poussent les analystes vers des copies non gouvernées. Mieux vaut classer les contrôles selon l'impact métier, la fraîcheur requise, l'exposition réglementaire et l'usage prévu.



