Validación de registros MX: guía completa paso a paso
|
5
minuto de lectura

Normalmente el problema se descubre siempre de la misma manera: el remitente afirma que el correo se envió, la cola de tickets indica que el buzón nunca lo recibió y todos empiezan a culpar a la aplicación, a la pasarela o al destinatario. En la práctica, el fallo suele estar en el DNS, donde la validación de registros MX le indica si el enrutamiento del correo está bien configurado, pero no si el resto de la ruta de entrega se comportará correctamente.
Los registros MX son infraestructura antigua, y en parte de eso se trata. El estándar se definió en el RFC 1035 en 1987 y todavía sustenta la forma en que los sistemas de correo deciden dónde entregar los mensajes, porque lo que importa es la semántica del registro, no solo su existencia. Si el destino es incorrecto, tiene un formato erróneo o no se resuelve correctamente, el dominio puede parecer configurado mientras el correo se atasca o rebota.
Índice
Por qué la validación MX es importante para la fiabilidad del correo electrónico
Comprobación de la sintaxis del nombre de host de destino MX
Cómo interpretar los resultados más allá de la simple presencia
Por qué la validación MX es importante para la fiabilidad del correo electrónico
Una ruta de entrada de correo rota rara vez resulta espectacular. Lo más habitual es que el correo simplemente desaparezca entre reintentos, aplazamientos o mensajes de rebote poco claros, y el equipo solo lo nota cuando clientes, proveedores o sistemas internos empiezan a no recibir respuestas. Por eso la validación de registros MX es fundamental, pero no equivale a demostrar la entregabilidad del correo de extremo a extremo.
El registro tiene que significar lo correcto
El estándar MX no se limita a que «exista un registro DNS». El RFC 1035 define el formato RDATA de MX con un valor de preferencia de 16 bits y un host de intercambio expresado como nombre de dominio, y los valores más bajos tienen preferencia en el orden de entrega. El campo de intercambio debe identificar un host dispuesto a actuar como intercambiador de correo para el dominio, por lo que una dirección IP sin más o un alias descuidado no superarán una revisión operativa. Esa regla básica sigue reflejándose hoy en las recomendaciones empresariales, porque el sistema de correo necesita un nombre de host que pueda resolver y en el que pueda confiar para el enrutamiento.
Muchos equipos caen en esta trampa. Comprueban si hay una entrada MX, ven algo en el DNS y dan el trabajo por terminado. No lo está, porque el registro tiene que ser semánticamente válido y útil desde el punto de vista operativo, no solo estar presente. Si desea una visión más amplia del lado de la autenticación de la infraestructura de correo, cómo funciona la autenticación del correo electrónico es una lectura complementaria útil.
Regla práctica: trate el MX como la señal de enrutamiento, no como la prueba definitiva de la entrega.
Una configuración DNS sana funciona de la misma manera en cualquier sistema crítico. Por eso también los equipos que se preocupan por la resiliencia suelen vincular las comprobaciones de registros a un proceso de calidad más amplio, no a una consulta puntual. La misma mentalidad aparece en por qué la calidad de los datos es importante para una organización, porque una configuración errónea silenciosa sigue siendo una configuración errónea silenciosa, ya se trate de un conjunto de datos o de una ruta de correo.
Cómo realizar consultas DNS de registros MX
El primer paso sigue siendo el más sencillo: preguntar al DNS qué publica el dominio. Si realiza la validación de registros MX manualmente, consulte la vista autoritativa y compruebe si la respuesta contiene los intercambiadores de correo correctos, porque el resultado le indica tanto lo que existe como si el orden de enrutamiento tiene sentido.
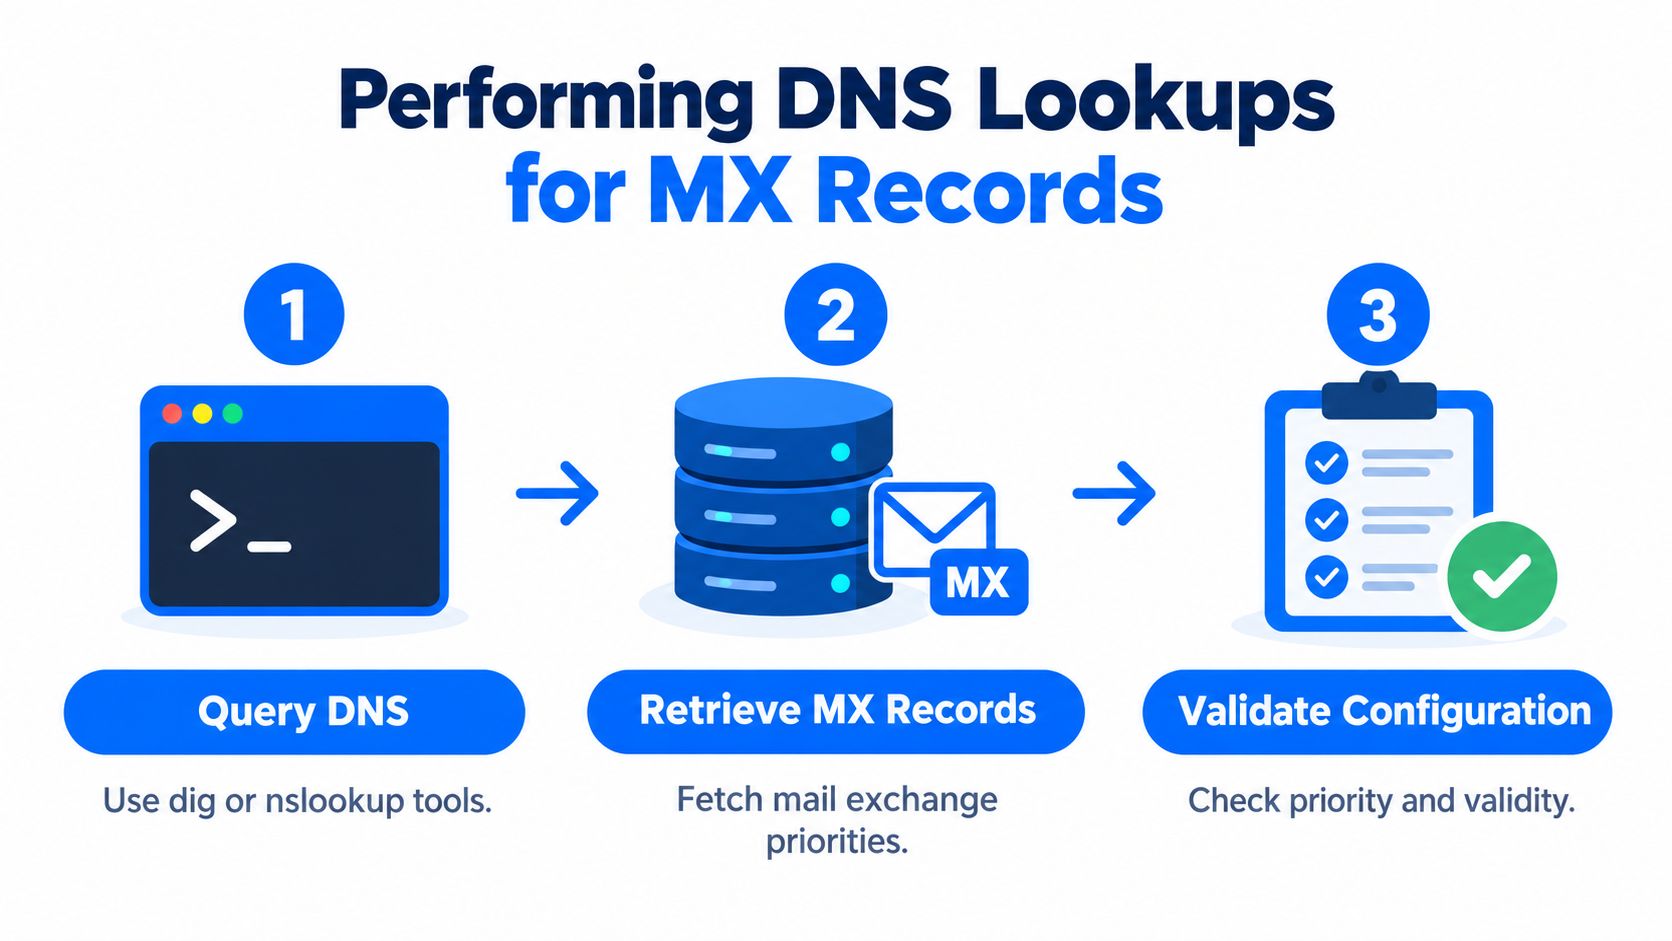
Lea la consulta como un operador
Utilice herramientas DNS estándar como dig MX domain o nslookup -type=MX domain y busque uno o varios hosts MX autoritativos en la respuesta. Cada host debe resolverse en una dirección IP, porque el servidor de correo sigue teniendo que ser accesible una vez que la consulta MX devuelve el resultado. Los valores de prioridad también importan, ya que los números de preferencia más bajos se prueban primero, y así es como los sistemas de correo deciden el orden de conmutación por error. Las recomendaciones operativas también aconsejan realizar pruebas desde varios resolutores DNS globales y dejar tiempo para la propagación tras los cambios, con valores de TTL habituales en torno a 300–3600 segundos para ciclos de corrección más rápidos. La lista de comprobación de entregabilidad de Mailtester para la verificación MX recoge claramente este flujo de trabajo.
Una consulta que devuelve algo no es automáticamente un éxito. Puede significar que el registro existe, pero que el host está obsoleto, que el destino todavía no se resuelve en todas partes o que el orden de prioridad ya no coincide con lo que espera el proveedor de correo. Por eso me gusta comparar los resultados de distintos resolutores antes de volver a tocar la zona DNS. Si un resolutor ve el registro nuevo y otro sigue viendo el antiguo, se trata de un problema de propagación, no de una edición incorrecta.
Confirme la respuesta, después confirme la resolución y, por último, confirme la prioridad. Omitir cualquiera de estos pasos es la forma en que se culpa a las rutas de correo de síntomas que no han causado.
También puede anclar el mismo proceso en su flujo de validación más amplio. El patrón de reglas de validación de datos, comprobaciones y calidad de datos continua también se aplica aquí, porque cada comprobación debe alimentar a la siguiente, no sustituirla.
Comprobación de la sintaxis del nombre de host de destino MX
Tener registros MX no basta si los nombres de destino tienen un formato incorrecto. El resolutor puede devolver un registro que a simple vista parece correcto, mientras que el propio destino infringe las reglas de los nombres de host o apunta a un tipo de objeto DNS equivocado. Ahí es donde la automatización suele detectar lo que se les escapa a las personas.
Nombres de host, no alias ni direcciones IP
Una configuración MX correcta debe apuntar a un nombre de host, no a un alias, y el destino tiene que ser un nombre de host válido según las reglas de nombres de host del DNS. Las recomendaciones operativas también señalan que el propio host MX no debe ser un CNAME, que es un fallo de validación habitual en las comprobaciones automatizadas. Esto es importante porque el sistema de correo espera un host real que pueda resolver directamente, no un nombre indirecto que añada ambigüedad durante la entrega. Si valida registros mediante programación, rechace todo lo que no cumpla la sintaxis legal de nombres de host antes incluso de examinar el resto de la cadena de enrutamiento.
La prueba manual más limpia es sencilla. Tome cada destino MX, confirme que es un nombre de host correcto y, a continuación, confirme que se resuelve en un registro de dirección. Si el nombre de destino está mal escrito, tiene un formato incorrecto o está encadenado a través de un CNAME, el registro puede existir mientras la entrega sigue fallando. Las comprobaciones estrictas de sintaxis basadas en reglas derivadas de los RFC existen por una razón: impiden que se cuelen nombres basura que acaben provocando caídas en producción.
Una fila MX válida puede seguir ocultando un destino incorrecto. El nombre de destino forma parte del registro, no es un extra opcional.
Aquí es también donde la configuración obsoleta suele persistir tras las migraciones. Los nombres de host antiguos se mantienen porque no parecen claramente rotos, y la entrega del correo empieza a depender de un servidor que ya nadie mantiene. El error de validación no es solo la errata, sino el hecho de que la errata sobreviva el tiempo suficiente para afectar al enrutamiento. Como ejemplo paralelo de cómo aparecen los registros incorrectos en los sistemas de validación, error de validación de datos es un buen modelo mental.
Valores de prioridad y conmutación por error
La prioridad MX es uno de esos detalles que parecen administrativos hasta la primera caída. Entonces resulta evidente que el número decide qué servidor se prueba primero, cuál actúa como respaldo y con qué fluidez absorbe el dominio el fallo de un host de correo. En otras palabras, la prioridad es lógica de enrutamiento, no decoración.
Ganan los números más bajos
Cuando un dominio publica más de un registro MX, la entrega del correo sigue la preferencia más baja primero y solo pasa a números más altos si el servidor preferido no está disponible. Varios documentos usan 10 como ejemplo habitual, pero la regla real es que gana el número más pequeño, no que 10 sea obligatorio. El campo de preferencia es un entero de 16 bits sin signo, por lo que el rango válido es de 0 a 65535, y si varios registros MX comparten el mismo valor, se espera que los clientes SMTP los traten como destinos de igual prioridad y los prueben antes de continuar. Las indicaciones de Dell sobre la priorización de registros MX reflejan la misma regla de orden.
Ejemplos de prioridad MX | Significado | Uso |
|---|---|---|
Número más bajo | Mayor prioridad de entrega | Intercambiador de correo principal |
Mismo número | Destinos de igual prioridad | Conmutación por error compartida o distribución de carga |
Número más alto | Menor prioridad de entrega | Intercambiador de correo de respaldo |
La trampa práctica es confundir «existe un MX» con «existe el buzón». Los registros MX solo le indican que el dominio publica servidores de correo, no que una parte local concreta sea válida ni que el servidor vaya a aceptar el mensaje. Por eso la verificación a nivel de dirección sigue necesitando SMTP o una validación de capa superior, sobre todo cuando se prueban destinatarios reales en lugar de infraestructura.
No se quede en la mera presencia
Muchos equipos confían demasiado en la capa DNS. Una configuración MX perfectamente válida puede seguir enrutando a un servidor accesible que no acepta el mensaje previsto, o a un servidor de respaldo que nunca debería haberse convertido en principal. Lo he visto ocurrir tras migraciones en las que una ruta antigua se mantuvo y se añadió una ruta nueva con la precedencia equivocada. El resultado parecía un problema de DNS, pero el error real estaba en la lógica de prioridades.
Si la conmutación por error forma parte del diseño, el número más bajo debería ser siempre el que usted querría utilizar en un día normal.
La misma mentalidad de prioridades aparece también en el trabajo con sistemas fuera del correo electrónico. Si orquesta muchas comprobaciones, la orquestación de pipelines es la analogía adecuada, porque el orden determina el comportamiento, no solo la disponibilidad.
Cómo interpretar los resultados más allá de la simple presencia
Una consulta MX en verde solo demuestra que el dominio publica servidores de correo. No demuestra que exista un buzón, que el servidor vaya a aceptar el mensaje ni que la entrega vaya a tener éxito de extremo a extremo. En esa brecha es donde muchos esfuerzos de validación se detienen demasiado pronto.
Añada las capas que MX no puede demostrar
Un registro MX válido solo indica que el dominio está configurado para recibir correo. No demuestra que una parte local concreta sea válida, por lo que la verificación a nivel de dirección sigue necesitando SMTP o una validación de capa superior. Un segundo modo de fallo son las entradas MX obsoletas o ausentes, que pueden hacer que el correo rebote o quede atrapado en bucles de aplazamiento. También existe el mecanismo de respaldo de MX implícito del RFC 5321, que recurre a los registros A y AAAA cuando no existe ningún MX, y que a menudo dirige el correo a un host que no es de correo y falla lentamente. Las notas del comprobador MX de InventiveHQ hacen explícita esta distinción.
Por eso un flujo de trabajo real superpone comprobaciones en lugar de tratar el MX como la línea de meta. Empiece por la presencia en el DNS, luego verifique la sintaxis del destino, después compruebe la resolución, a continuación pruebe la accesibilidad SMTP, revise después las señales de listas negras o de reputación y, por último, confirme que SPF, DKIM y DMARC están alineados. No está construyendo una consulta más bonita, sino la confianza de que la ruta del correo se comporta correctamente en condiciones reales de envío.
El hábito más útil es separar la configuración de la entregabilidad. La configuración responde a si el dominio está declarado para recibir correo. La entregabilidad responde a si el correo llega a su destino. Están relacionadas, pero no son la misma pregunta, y confundirlas provoca muchos falsos positivos evitables.
Una comprobación MX superada es una señal, no un veredicto.
Si gestiona la validación como un proceso de fiabilidad más amplio, el patrón encaja perfectamente con qué significa la validez de los datos, cómo medirla y por qué es importante. Lo importante es el hábito de encadenar comprobaciones hasta que el resultado signifique algo operativo.
Si desea una forma mejor de mantener bajo control las comprobaciones relacionadas con el DNS, las reglas de validación y las señales de fiabilidad, visite digna. Ayuda a los equipos a supervisar el comportamiento de los datos, detectar cambios y validar registros dentro de su propio entorno, que es la misma disciplina de la que depende una buena validación de registros MX. Si el enrutamiento roto o las configuraciones erróneas silenciosas están ralentizando a su equipo, digna está diseñado para ayudarle a detectarlos antes y demostrarlo más rápido.
El enfoque por capas descrito anteriormente, en el que la presencia, la sintaxis, la resolución y la prioridad tienen cada una su propia comprobación, es el mismo patrón que sustenta las reglas a nivel de registro de digna Data Validation, aplicado a las filas de su base de datos en lugar de a las entradas DNS.
Preguntas frecuentes
¿Cómo compruebo los registros MX de un dominio?
Ejecute dig MX domain o nslookup -type=MX domain y busque uno o varios intercambiadores de correo autoritativos en la respuesta. A continuación, confirme que cada host se resuelve en una dirección IP, compruebe los valores de prioridad y repita la consulta desde varios resolutores DNS globales para descartar retrasos de propagación.
¿Qué significa el número de prioridad MX?
Ganan los números más bajos. El correo se entrega primero al valor de preferencia más bajo y solo pasa a números más altos cuando ese servidor no está disponible. El campo es un entero de 16 bits sin signo de 0 a 65535, y los registros que comparten el mismo valor se tratan como destinos de igual prioridad.
¿Puede un registro MX apuntar a una dirección IP o a un CNAME?
No. Según el RFC 1035, el campo de intercambio debe nombrar un host dispuesto a actuar como intercambiador de correo, por lo que una dirección IP sin más no es válida. El destino MX tampoco debe ser un CNAME, un fallo habitual en las comprobaciones automatizadas; debe resolverse directamente en un registro de dirección.
¿Un registro MX válido significa que existe una dirección de correo electrónico?
Un registro MX válido solo muestra que el dominio publica servidores de correo. No demuestra que exista un buzón concreto ni que el servidor vaya a aceptar el mensaje, por lo que la verificación a nivel de dirección sigue necesitando SMTP o comprobaciones de capa superior, además de la alineación de SPF, DKIM y DMARC para la entregabilidad.
¿Qué ocurre si un dominio no tiene registro MX?
Según el RFC 5321, los servidores de envío recurren a los registros A o AAAA del dominio cuando no existe ningún MX. Ese respaldo de MX implícito a menudo dirige el correo a un host que no ejecuta un servidor de correo, por lo que la entrega falla lentamente mediante reintentos y aplazamientos en lugar de rebotar de forma limpia.


