Alternativas a Collibra para una calidad de datos apta para auditoría
|
6
minuto de lectura

Probablemente se enfrente al mismo problema que veo constantemente en los equipos de datos de sectores regulados. El catálogo está completo, el linaje parece ordenado y el flujo de trabajo de stewardship está implantado, pero el equipo de auditoría sigue pidiendo pruebas de que los registros críticos son exactos, puntuales y estructuralmente estables en el punto de uso. Esa brecha explica por qué muchas conversaciones sobre alternativas a Collibra giran en realidad en torno a las pruebas de cumplimiento, no a la estética del catálogo.
El mercado de la gobernanza no deja de crecer, lo que ayuda a explicar por qué los equipos están replanteándose la vieja premisa de que “catálogo equivale a control”. Las previsiones independientes sitúan el mercado de la gobernanza de datos en 4600 millones de USD en 2026 y en 9680 millones de USD en 2031, con una TCAC del 16,05 %, y otra previsión señala a Asia-Pacífico como la región de crecimiento más rápido (previsión de Mordor Intelligence). Los compradores ya no buscan simplemente una interfaz mejor, sino que eligen arquitecturas capaces de superar auditorías, respaldar la soberanía de los datos y mantener los datos de producción donde están.
Índice
Por qué los catálogos de datos se quedan cortos ante las auditorías regulatorias
Cómo trasladar los controles regulatorios a la validación a nivel de registro
Cómo implementar la monitorización continua de la puntualidad y del esquema
Cómo obtener pruebas de auditoría sin mover los datos de producción
Por qué los catálogos de datos se quedan cortos ante las auditorías regulatorias
Un catálogo de datos puede decirle qué existe. Un auditor quiere saber si los datos son correctos, están actualizados y están controlados. Son preguntas distintas, y la diferencia importa en cuanto una revisión en finanzas, sanidad o el sector público se pone seria.
La documentación no es una prueba
Los catálogos son buenos para el inventario, la clasificación, la asignación de responsables y las referencias de linaje. Se quedan cortos cuando el objetivo de control es una prueba operativa, porque un registro de activos no demuestra que un registro de pago cumpliera una regla de negocio, que una fuente de reclamaciones llegara a tiempo o que un esquema posterior se mantuviera estable el tiempo suficiente para respaldar los informes. En la práctica, los auditores piden artefactos que vinculen la política con la ejecución, no solo una lista de campos y responsables.
Ahí es donde las plataformas centradas en la observabilidad cambian la conversación. En lugar de tratar los metadatos como el punto final, convierten el comportamiento en tiempo de ejecución en pruebas y mantienen esas pruebas vinculadas a los datos en su propio entorno. La pregunta práctica pasa a ser si el sistema puede validar los datos donde residen, no si alguien se acordó de documentarlos.
La prueba más útil es sencilla. Si un control puede describirse como “este conjunto de datos siempre debe cumplir esta regla antes de llegar al informe o al modelo”, un catálogo por sí solo no lo hará cumplir. Si necesita pruebas operativas, necesita validación, comprobaciones de puntualidad y monitorización del esquema que se ejecuten de forma continua dentro del data warehouse o de la base de datos.
Regla práctica: si el hallazgo de auditoría diría “muéstreme el control en acción”, una entrada del catálogo es material de apoyo, no el control en sí.
Los flujos de trabajo de gobernanza siguen importando, pero no bastan
Una opción moderna como la capa de catálogo y colaboración de digna encaja en una estrategia de cumplimiento más amplia. El patrón útil no es “sustituir la gobernanza por la observabilidad”, sino conectar la responsabilidad de stewardship con pruebas en vivo para que los revisores puedan seguir un control desde la política hasta la ejecución y el historial de incidentes. Esa es la parte que los catálogos tradicionales rara vez resuelven bien por sí solos.
Para los compradores de sectores regulados, el error es sobrevalorar la completitud estática. Un glosario perfecto con una validación débil en tiempo de ejecución puede seguir suspendiendo una auditoría cuando el problema real es la deriva de los datos, una entrega tardía o una rotura estructural silenciosa. Las mejores alternativas a Collibra son las que demuestran la eficacia del control, no solo su diseño.
Cómo trasladar los controles regulatorios a la validación a nivel de registro
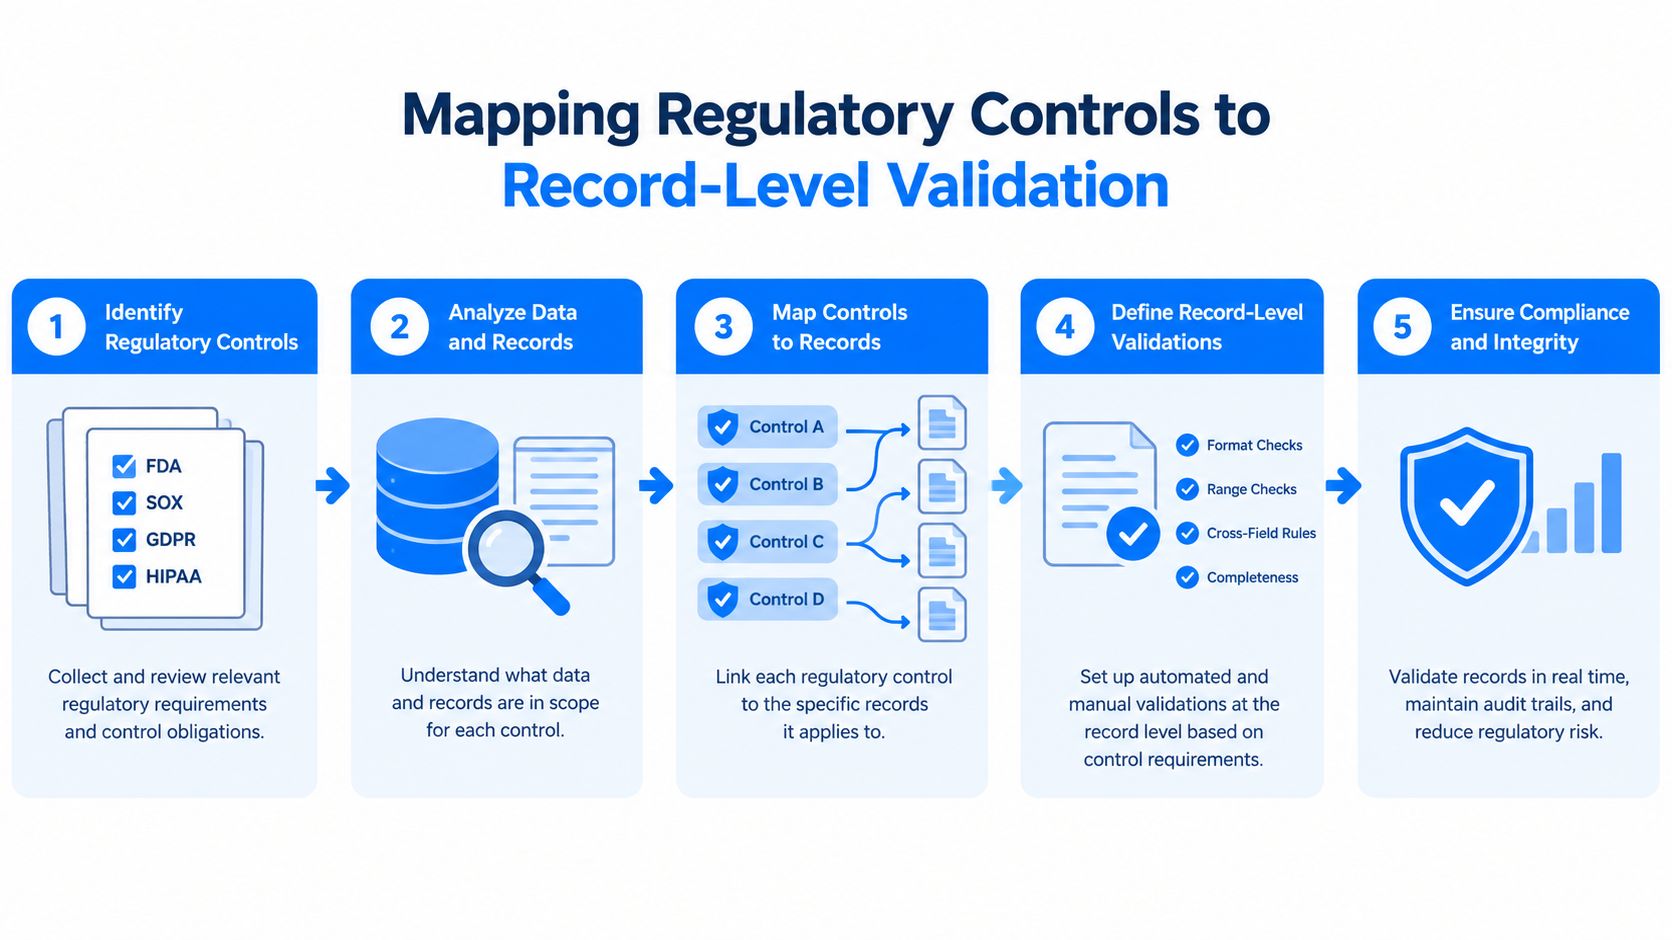
La mayoría de los equipos de cumplimiento ya conocen la intención de la norma. Lo difícil es traducir esa intención en comprobaciones que las máquinas puedan ejecutar sin ambigüedad. Una forma útil de hacerlo es partir del objetivo de control, asignarlo después a un conjunto de datos y definir la condición exacta a nivel de registro que debe cumplirse siempre.
Empiece por el control, no por la tabla
Una normativa o una política interna suele leerse como un requisito, no como una especificación técnica. El error es lanzarse directamente a una comprobación genérica de nulos porque es fácil. Lo correcto es identificar la regla de negocio oculta en el texto y decidir después qué registros demuestran el cumplimiento.
Por ejemplo, un control sobre transacciones aprobadas rara vez se cumple comprobando que una columna no está vacía. Normalmente significa que una combinación de valores debe cuadrar, como la coherencia entre estado, origen, fecha e identificador. Por eso digna Data Validation resulta relevante aquí: permite a los equipos convertir la regla en comprobaciones deterministas que se ejecutan sobre el conjunto de datos crítico, en lugar de quedarse en una hoja de cálculo o en un memorando de políticas.
Una secuencia práctica de correspondencia es la siguiente:
Identifique el objetivo de control. Redacte primero la regla en lenguaje de negocio y después elimine la ambigüedad.
Elija el sistema de registro. Valide donde nacen o se almacenan los datos regulados, no en un extracto copiado.
Defina la condición exacta del registro. Especifique las combinaciones de columnas, los umbrales o las relaciones lógicas que deben cumplirse.
Establezca la vía de escalado. Las roturas que afectan al cumplimiento deben activar una revisión, no reintentos silenciosos.
Vincule las pruebas al incidente. Mantenga juntos el resultado de la validación, la marca de tiempo y el alcance afectado.
Lo determinista supera a lo interpretativo
Aquí es donde la validación a nivel de registro da sus frutos. Las reglas deterministas son más fáciles de defender porque pueden reproducirse, explicarse y volver a ejecutarse cuando se solicite. También reducen el debate durante las auditorías, ya que el control se supera o no en función de una condición definida y no de una interpretación subjetiva.
Los controles aptos para auditoría son aburridos a propósito. Si la regla depende de conjeturas, no es lo bastante sólida como prueba en un entorno regulado.
Los programas de cumplimiento complejos suelen necesitar lógica de varias columnas, no solo comprobaciones de un único campo. Es habitual en finanzas y sanidad, donde un solo campo rara vez cuenta toda la historia. Las mejores implementaciones mantienen la regla lo más cerca posible de los datos de origen y almacenan el resultado como parte de la pista de cumplimiento, en lugar de como un artefacto puntual de un proyecto.
Cómo implementar la monitorización continua de la puntualidad y del esquema
Un informe puede parecer correcto y aun así no superar una revisión regulatoria si la fuente llegó tarde o la estructura cambió sin previo aviso. Para un cumplimiento apto para auditoría, las comprobaciones de puntualidad y de esquema deben formar parte del mismo conjunto de controles que la validación de reglas de negocio.
La puntualidad es un control operativo
Las comprobaciones de puntualidad hacen algo más que señalar una carga fallida. Muestran si el pipeline entregó los datos cuando el negocio los esperaba, lo que a menudo marca la diferencia entre un retraso controlado y un informe que llega demasiado tarde a quienes toman las decisiones. Los patrones aprendidos por IA pueden definir una ventana de llegada esperada sin obligar a los equipos a codificar calendarios frágiles para cada fuente.
Esto importa en entornos regulados porque “a tiempo” depende del contexto. Algunas fuentes son diarias, otras se basan en eventos y otras varían según el calendario de negocio. Una capa de monitorización práctica utiliza el comportamiento histórico de entrega para detectar cargas que faltan, entregas anticipadas y vacíos inusuales, y solo escala las excepciones que importan.
El modelo de monitorización de la puntualidad encaja con este enfoque porque se centra en el comportamiento de entrega esperado y no en una simple alerta basada en el reloj. El objetivo no es generar ruido, sino detectar los datos que nunca llegaron o que llegaron demasiado pronto como para confiar en ellos en los procesos posteriores.
La deriva de esquema exige una comparación continua
La deriva de esquema es el fallo más silencioso. Se añade, elimina o renombra una columna, o cambia su tipo, y el pipeline sigue funcionando hasta que más adelante se rompe un dashboard, un modelo de riesgo o un proceso de validación. La mecánica es sencilla: comparar los metadatos entrantes con una línea base almacenada y clasificar la diferencia antes de que cause daños en los procesos posteriores.
Las recomendaciones públicas sobre la mecánica de la deriva de esquema siguen el mismo patrón: comparar la estructura actual con el esquema esperado y derivar los cambios disruptivos a revisión humana. En la práctica, esa es la diferencia entre enterarse de una rotura por un usuario de negocio y detectarla durante la carga.
Trate los cambios de esquema como eventos gobernados. Los cambios aditivos pueden ser aceptables en algunos casos, pero las eliminaciones y los cambios de tipo suelen merecer una revisión antes de su publicación. El seguimiento de esquemas en digna se ajusta a ese modelo porque mantiene las pruebas estructurales cerca de los propios datos, y el seguimiento de esquemas en digna respalda esa misma idea en la capa de control.
Un pipeline que carga una tabla a tiempo sigue sin superar el control si la estructura cambió por debajo del informe.
Cómo obtener pruebas de auditoría sin mover los datos de producción
Un equipo de finanzas, sanidad, telecomunicaciones o del sector público que copia datos de producción sensibles a un proveedor solo para calcular métricas de calidad está creando un nuevo problema de control. El patrón más seguro es mantener la validación dentro del entorno del cliente, donde ya residen los datos y donde el perímetro de auditoría es más fácil de defender.
Mantenga el cálculo donde residen los datos
La ejecución dentro de la base de datos es el modelo más limpio. La validación, la detección de anomalías y la monitorización se ejecutan en el data warehouse o en la base de datos, de modo que los registros de producción permanecen en su sitio mientras la plataforma calcula las pruebas que necesita. Esto da a los equipos de cumplimiento una posición más sólida en las revisiones de auditoría, porque el control no depende de exportar datos sensibles a un servicio externo.
También cambia la gestión de incidentes. En lugar de recopilar capturas de pantalla y exportaciones manuales, los equipos pueden generar un registro operativo que muestra qué falló, cuándo falló y qué registros se vieron afectados. Las pruebas proceden del propio sistema, no de un archivo elaborado a posteriori.
Para el control de accesos y la gestión de pruebas en programas de gobernanza más amplios, la guía de LinkShip sobre el control de acceso a archivos es una referencia complementaria útil porque sigue la misma regla: mantener los permisos acotados, mantener controlados los artefactos sensibles y documentar el acceso como parte del proceso.
La procedencia importa más que los diagramas de linaje
Un diagrama de linaje ayuda, pero a los auditores suele importarles más la procedencia: el camino que siguieron los datos, las comprobaciones que superaron y el punto en el que se validaron. La distinción importa en entornos regulados porque un diagrama limpio no demuestra si un control se ejecutó sobre datos en vivo o sobre una copia obsoleta.
La procedencia y el linaje de los datos deben tratarse como conceptos distintos en el modelo operativo. El linaje responde a dónde se movieron los datos. La procedencia responde a qué les ocurrió y bajo qué perímetro de control. Cuando la capa de monitorización permanece dentro del entorno del cliente, las pruebas son más fáciles de defender y más difíciles de cuestionar.
Ese es el resultado práctico. Obtiene artefactos aptos para auditoría sin ampliar la exposición de los datos y mantiene el perímetro de gobernanza que exigen los equipos de zero trust. Es una opción más adecuada para revisiones estrictas que las configuraciones centradas en el catálogo, que dependen de sacar los datos del perímetro de control antes de poder decir algo útil sobre ellos.
Cómo evaluar la arquitectura y los modelos comerciales
El modelo comercial suele revelar mucho sobre lo complicada que será una plataforma después de la compra. Una herramienta puede parecer asequible al principio y aun así encarecerse cuando crece el patrimonio de datos, se amplía la monitorización o el uso se extiende a más equipos. La arquitectura importa por la misma razón, porque un patrón de despliegue equivocado genera trabajo que no estaba presupuestado.
Los precios estables según el uso son mejores que la medición invisible
Muchas herramientas de observabilidad empresariales utilizan niveles mensuales fijos o licencias estables y predecibles en lugar de cobrar por consulta o por alerta. Un modelo público ofrece niveles de 99, 299 y 799 USD al mes y afirma que la factura no cambia en función del uso, mientras que otro indica expresamente que no hay tarifas por tabla ni por fila (patrón de precios). Es un contraste significativo con los modelos de compra tradicionales, cada vez más difíciles de prever a medida que crece el entorno.
Otro ejemplo de precios en data observability muestra un patrón medido, con 16 USD por tabla monitorizada al mes con facturación anual y 24 USD bajo demanda, que solo se cobran por las tablas sometidas a monitorización activa (precios de observabilidad de Datadog). La lección no es que un modelo sea siempre mejor. Es que la mecánica de facturación condiciona el comportamiento, y los equipos de compras necesitan saber si el proveedor cobra por la escala, por la actividad o por el valor realmente entregado.
Por eso las licencias modulares y estables según el uso pueden ser más fáciles de defender en empresas reguladas. Puede ampliar la cobertura sin tener que volver a negociar cada monitor o cada flujo de alertas.
Compare la arquitectura, no solo el folleto
En entornos regulados, las preguntas de arquitectura importan más que las afirmaciones de marketing. ¿Puede la plataforma ejecutarse dentro de su entorno? ¿Calcula en el sitio? ¿Ofrece pruebas utilizables sin un movimiento masivo de datos? Esas preguntas deberían ir antes que las listas de funcionalidades.
Criterio de evaluación | Suites de gobernanza tradicionales | Plataformas de observabilidad modernas como digna |
|---|---|---|
Perímetro de despliegue | A menudo centralizan el control en flujos de trabajo gestionados por el proveedor | Se ejecutan dentro del propio entorno del cliente |
Movimiento de datos | Más propensas a depender de procesos de metadatos externalizados | Mantienen el cálculo de métricas dentro de la base de datos |
Generación de pruebas | Fuertes en documentación, más débiles en validación en vivo | Generan pruebas en tiempo de ejecución a partir de los datos monitorizados |
Comportamiento de los precios | Pueden ser más difíciles de prever a medida que crece el alcance | Utilizan licencias modulares con una ampliación predecible |
Tiempo hasta la primera información útil | A menudo más lento en entornos complejos | Diseñadas para una configuración inicial rápida |
Uso más adecuado | Programas de stewardship con un fuerte peso de la gobernanza | Controles de calidad y fiabilidad aptos para auditoría |
El objetivo de la comparación es práctico. Si necesita pruebas de auditoría, validación determinista y una monitorización que preserve la privacidad, la arquitectura tiene que admitirlo desde el primer día. Si no lo hace, lo demás es decoración.
Cómo cerrar su prueba de concepto de cumplimiento
Una prueba de concepto debería responder a una sola pregunta: ¿puede la plataforma demostrar el cumplimiento con sus datos reales y sus permisos reales? Los datos de demostración y los flujos de trabajo depurados casi siempre ocultan los puntos de fallo reales. La única forma de saber si una alternativa a Collibra es lo bastante seria para un trabajo regulado es probarla con controles reales, fuentes reales y perímetros reales.
Qué verificar antes de firmar
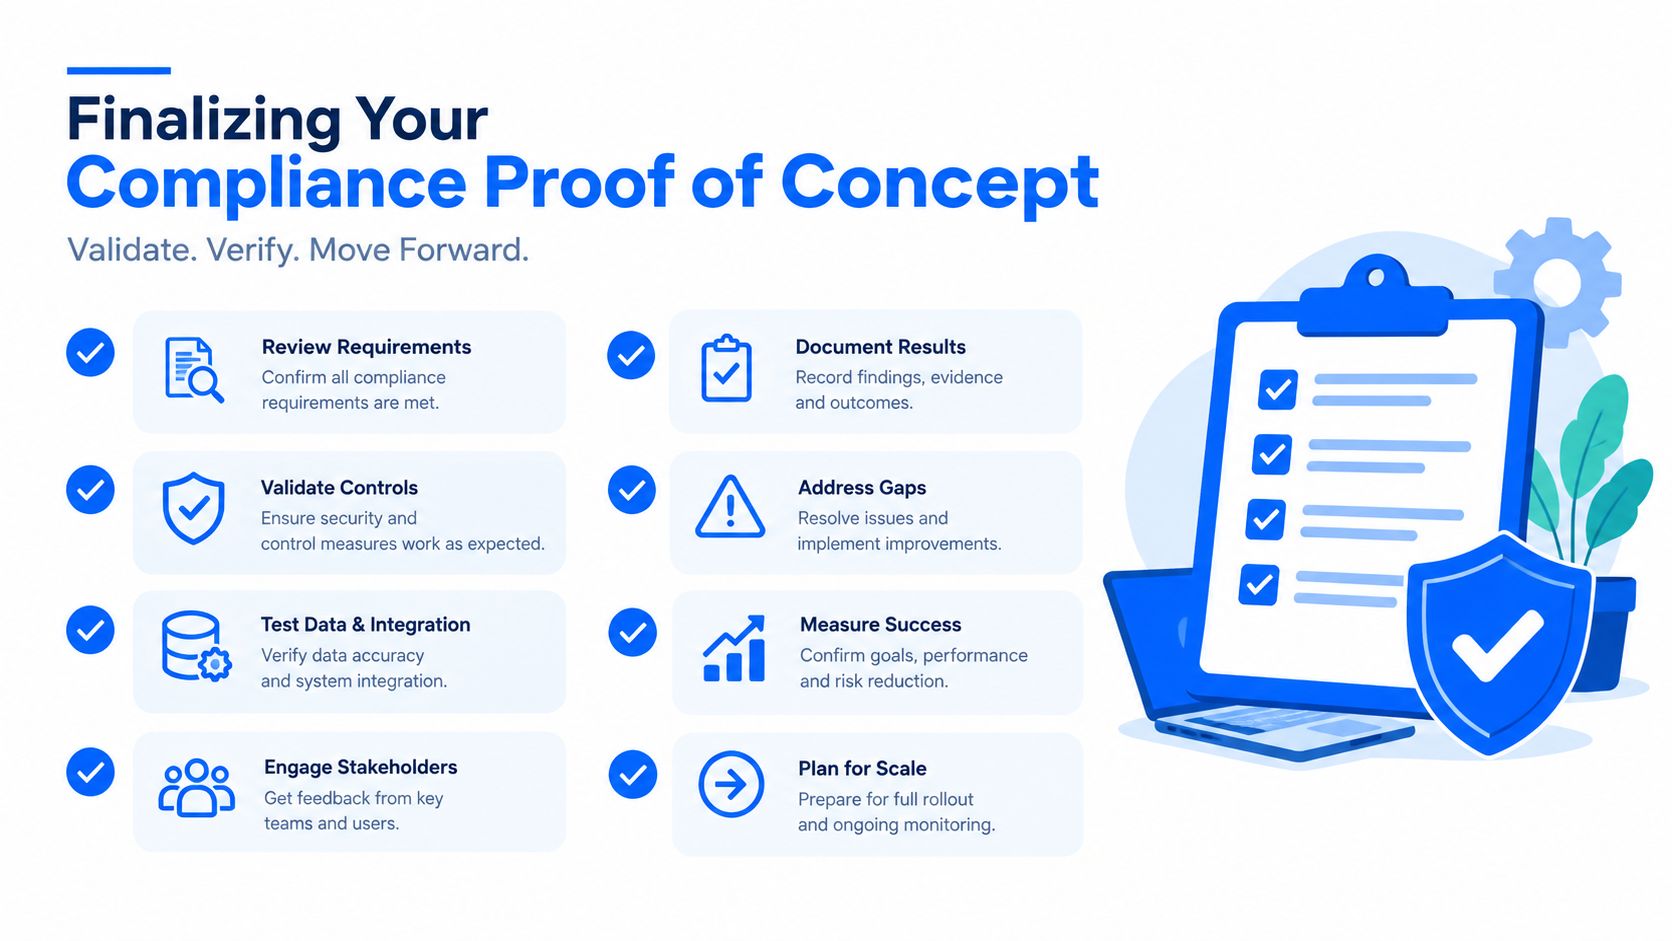
Empiece por los controles que atraerían el escrutinio de una auditoría. Después, verifique que la plataforma puede ejecutarlos de forma continua, generar pruebas automáticamente y mostrar el resultado dentro del mismo entorno en el que ya residen los datos. Si la plataforma necesita un tratamiento especial solo para ver los datos, es una señal de alarma.
Una prueba de concepto sólida debería confirmar:
Validación a nivel de registro en conjuntos de datos críticos. La plataforma debe demostrar las reglas de negocio sobre los datos que más le importan.
Monitorización de la puntualidad en fuentes reales. Las cargas que faltan y las entregas anticipadas deberían salir a la luz sin comprobaciones manuales.
Detección de cambios de esquema en estructuras de producción. Los cambios disruptivos necesitan una clasificación, no solo una notificación.
Funcionamiento respetuoso con los permisos. La plataforma debe respetar los límites de acceso existentes y no requerir una exposición amplia.
Recopilación de pruebas para la revisión de auditoría. El historial de incidentes, el estado y las tendencias deberían ser fáciles de recuperar.
Facilidad de uso para ingenieros y partes interesadas. El sistema tiene que funcionar para las personas que lo mantendrán.
La implementación de calidad de datos de digna es relevante aquí porque la implementación solo importa si produce controles utilizables sobre datos en vivo. Una plataforma que luce bien en un entorno de pruebas pero que no puede sostener la gobernanza en producción no servirá de nada cuando lleguen los auditores.
Decida según las pruebas, no según el número de funcionalidades
La matriz de decisión correcta es directa. Si la herramienta puede validar, monitorizar y documentar controles dentro de su entorno, es candidata. Si principalmente cataloga, etiqueta y asigna tareas de stewardship, puede seguir siendo útil, pero no basta por sí sola como prueba de cumplimiento estricta.
Mejor señal de adecuación: el equipo de la prueba de concepto puede señalar un control en vivo, un incidente en vivo y un artefacto en vivo sin salir del entorno del cliente.
Si busca un enfoque moderno para una calidad de datos apta para auditoría, observe cómo digna ejecuta la validación, la puntualidad, el seguimiento de esquemas y la observabilidad dentro de su propia infraestructura. Visite digna para ver cómo su modelo de monitorización dentro de la base de datos puede respaldar flujos de trabajo regulados sin sacar los datos de producción de su sitio.
Para ver cómo los cambios de esquema pueden registrarse como eventos gobernados, con las pruebas estructurales junto a los datos, consulte digna Schema Tracker.
Preguntas frecuentes
¿Por qué un catálogo de datos no basta para una auditoría regulatoria?
Un catálogo muestra qué datos existen, mientras que un auditor quiere pruebas de que los datos son correctos, están actualizados y están controlados. Un inventario de campos y responsables no puede demostrar que un registro de pago cumplió una regla de negocio o que una fuente de reclamaciones llegó a tiempo, por lo que una entrada del catálogo es material de apoyo, no el control en sí.
¿Qué debo buscar en una alternativa a Collibra para el cumplimiento?
Busque una plataforma que demuestre la eficacia del control, no solo su diseño. El artículo recomienda comprobar si valida los datos donde residen, si monitoriza de forma continua la puntualidad y los cambios de esquema dentro del data warehouse o de la base de datos y si genera pruebas en tiempo de ejecución sin trasladar los datos de producción al proveedor.
¿Cómo se convierte un control regulatorio en una regla de validación de datos?
Empiece por el objetivo de control en lenguaje de negocio y, después, elija el sistema de registro, defina la condición exacta a nivel de registro, establezca una vía de escalado y vincule las pruebas a cada incidente. Un control sobre transacciones aprobadas suele requerir coherencia entre estado, origen, fecha e identificador, no solo una comprobación de que no haya nulos.
¿Qué debe verificar una prueba de concepto de cumplimiento para la calidad de datos?
Realice las pruebas con controles reales, fuentes reales y permisos reales en lugar de datos de demostración. El artículo enumera seis comprobaciones: validación a nivel de registro en conjuntos de datos críticos, puntualidad en fuentes reales, detección de cambios de esquema en estructuras de producción, funcionamiento respetuoso con los permisos, recopilación de pruebas para la revisión de auditoría y facilidad de uso para ingenieros y partes interesadas.
¿Cómo suelen cobrar las herramientas de data observability?
Los precios varían. El artículo cita un modelo fijo con niveles de 99, 299 y 799 USD al mes que no cambian con el uso, y un modelo medido que cobra 16 USD por tabla monitorizada al mes con facturación anual o 24 USD bajo demanda. Aconseja comprobar si los proveedores facturan por escala, por actividad o por valor.


