Qué es Data Compliance y por qué es importante ahora
|
6
minuto de lectura

¿Qué es la Data Compliance?? Es la práctica disciplinada de gestionar datos de acuerdo con las leyes, regulaciones, estándares y obligaciones contractuales, con pruebas demostrables de que se cumplieron esas obligaciones. En la práctica, eso significa que su organización puede mostrar a dónde fueron los datos, quién los tocó, qué cambió y por qué se mantuvieron los controles.
Probablemente esté aquí porque alguien le pidió pruebas, no políticas. Un regulador, auditor, cliente o equipo de riesgo interno quiere evidencia de un conjunto de datos específico, y la respuesta está enterrada en tickets, bandejas de entrada y hojas de cálculo a medio terminar. Es por eso que la conformidad de datos se ha convertido en un problema operativo diario para los ingenieros de datos, ingenieros de análisis y equipos de governance, no solo en una revisión legal después de los hechos.
Índice de contenidos
Por qué la conformidad de datos es ahora un problema de ingeniería
La definición principal y el alcance de la conformidad de datos
Cómo se diferencia la conformidad de datos de la gobernanza y la calidad
Los controles prácticos que hacen que la conformidad sea verificable
Cómo la Observability y la validación en base de datos reducen el riesgo de conformidad
Una lista de verificación de conformidad empresarial que realmente puede usar
Preguntas comunes y la mentalidad de conformidad de cara al futuro
Por qué la conformidad de datos es ahora un problema de ingeniería
Un regulador pide pruebas sobre un conjunto de datos y el equipo comienza a buscar en hilos de correo electrónico para reconstruir lo que sucedió. Ese modo de falla es común porque el trabajo de conformidad vive en sistemas, registros, catálogos y comportamiento de pipelines, no en un PDF guardado en la carpeta de legal.
Lo que está en juego ya no es abstracto. Las leyes de protección de datos cubren ahora a 6.300 millones de personas, o el 79% de la población mundial, y la aplicación del RGPD ha generado más de 7.100 millones de euros en multas acumuladas desde 2018. Solo en 2025, los reguladores emitieron alrededor de 1.200 millones de euros en sanciones de RGPD, lo que es una señal clara de que las brechas de conformidad pueden convertirse en una exposición financiera medible para las empresas que operan en los principales mercados.
La carga operativa es igual de real. Los profesionales de la conformidad dedican ahora una media de 9,5 horas a la semana a tareas relacionadas con el cumplimiento normativo, frente a las 8,1 horas de 2023, y casi el 70% de las organizaciones de servicios necesitan demostrar el cumplimiento de al menos seis marcos de seguridad y privacidad. Eso no es un problema de papeleo. Eso es una carga de trabajo de ingeniería continua.

Qué cambia para los equipos de datos
Para un equipo de plataforma de datos, la conformidad significa que la plataforma debe responder a preguntas como: "¿Quién accedió a estos datos?", "¿Qué finalidad se aprobó?" y "¿Puede demostrar que se mantuvieron dentro de los límites de retención?" Si la respuesta depende de que una persona recuerde un proceso antiguo, el control es débil incluso si la política es fuerte.
La forma clara de pensar en el tema es en cinco partes: definición, alcance, regulaciones, controles y una lista de verificación práctica. Esa secuencia importa porque los equipos a menudo intentan comprar una herramienta antes de comprender lo que necesitan demostrar.
Regla práctica: si no puede rastrear un control hasta un artefacto verificable por máquina, en realidad aún no tiene pruebas de conformidad.
La definición principal y el alcance de la conformidad de datos
Una definición de trabajo útil es simple: la conformidad de datos es la práctica disciplinada de gestionar datos de acuerdo con las leyes, regulaciones, estándares y obligaciones contractuales, con pruebas de que se cumplieron las obligaciones. La parte difícil es que la conformidad no se trata solo de una regla. Abarca cómo se recopilan, almacenan, acceden, procesan, comparten, retienen y eliminan los datos a lo largo de todo el ciclo de vida.
El control de pasaportes de un aeropuerto es una comparación útil. Un viajero no puede simplemente decir que pertenece al país, necesita pasar por el punto de control correcto con los documentos correctos, en el momento correcto, bajo las reglas correctas. Los datos funcionan de la misma manera. Tienen que pasar por la recopilación, el almacenamiento, el acceso, el procesamiento, el intercambio, la retención y la eliminación con controles que demuestren que cada etapa se manejó correctamente.
El alcance es más amplio que la ley de privacidad por sí sola. Las principales fuentes de orientación describen que la conformidad cubre la integridad de los datos, el control de acceso, la retención, la eliminación y la documentación, no solo las obligaciones de aviso y consentimiento. Es por eso que un equipo puede ser "consciente de la privacidad" y aun así fallar en una revisión de conformidad si no puede mostrar la aplicación de la retención o evidencia de quién tenía permiso para acceder a un conjunto de datos.
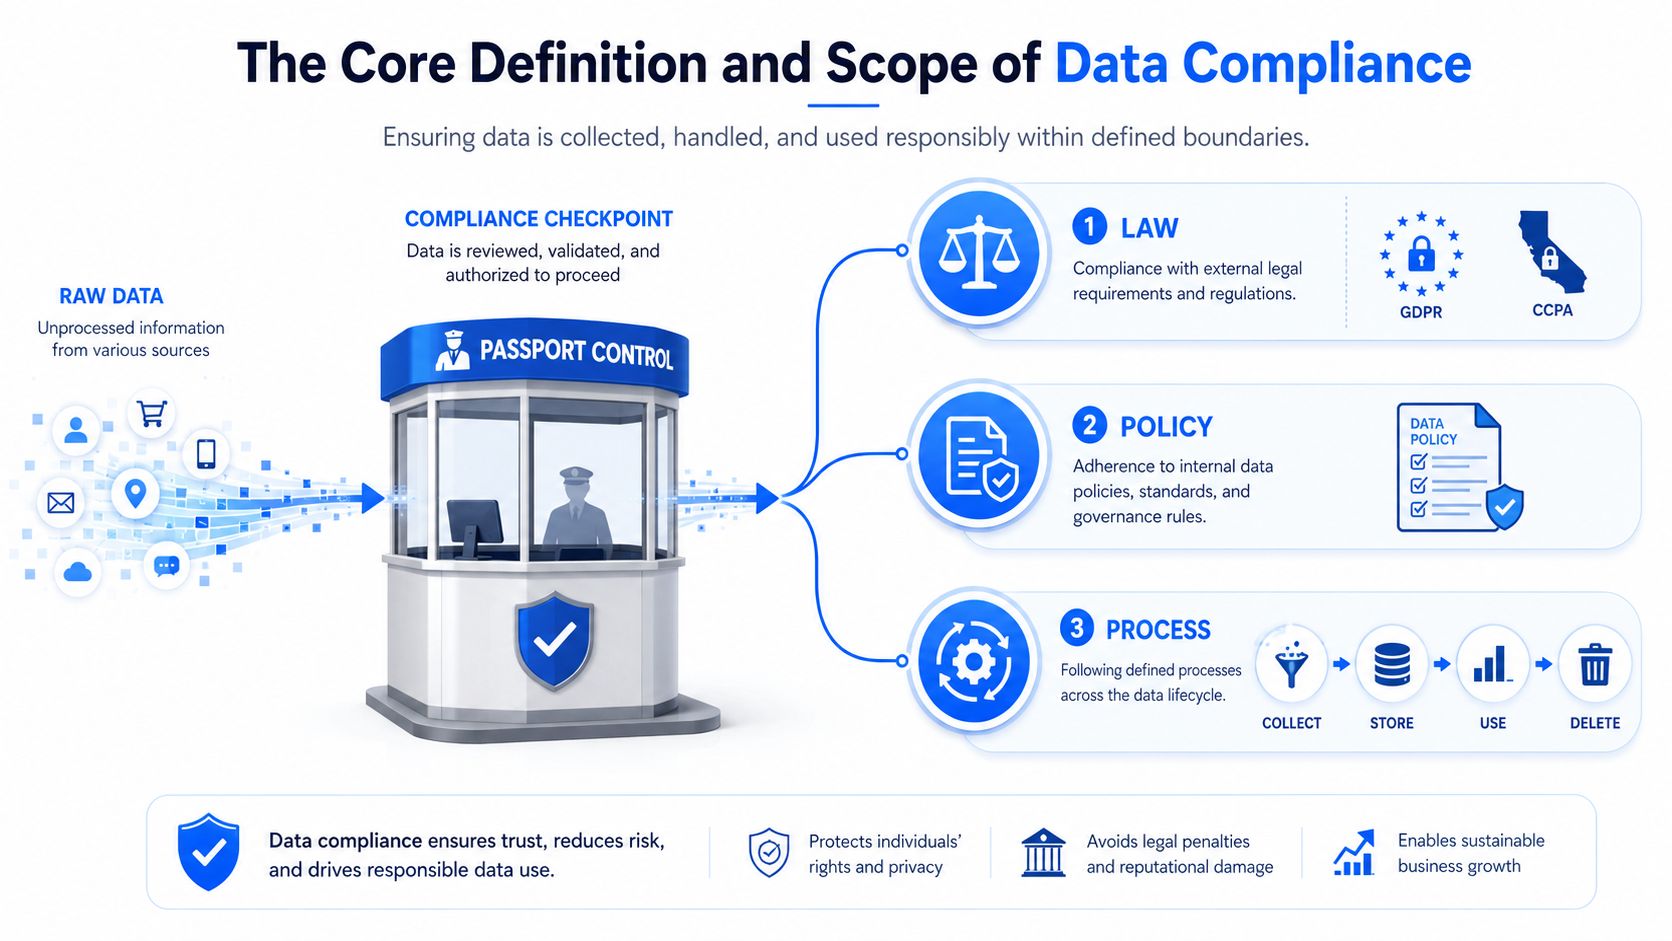
Lo que la plataforma tiene que demostrar
Una plataforma de datos en conformidad necesita linaje auditable, registro de acceso, aplicación de retención y controles de calidad a nivel de registro. De lo contrario, la organización podría conocer la política, pero aun así fallar en la prueba de evidencia durante una auditoría. Es por eso que los metadatos de conformidad deben tratarse como datos de primera clase, no como un archivo secundario en un almacenamiento compartido.
Para una referencia de privacidad útil, muchos equipos mantienen a mano un enlace a la política pública, y la privacy policy de Vision es un buen ejemplo del tipo de documento que debería correlacionarse limpiamente con los controles operativos reales. El punto no es la página en sí, es la disciplina de conectar las reglas declaradas con el comportamiento verificable.
La conformidad de datos es un sistema de control del ciclo de vida respaldado por pruebas, no una promesa de proteger los datos.
Cómo se diferencia la conformidad de datos de la gobernanza y la calidad
Estos tres términos se mezclan todo el tiempo, lo que causa confusión dentro de los equipos de datos. Se superponen, pero cada uno tiene un trabajo diferente. La gobernanza decide quién es el propietario de los datos y cuáles son las reglas, la conformidad demuestra que se siguieron esas reglas y la calidad comprueba si los datos en sí son aptos para su uso.
Considere un conjunto de datos de PII de clientes que ingresa a un almacén. La gobernanza dice qué equipo es el propietario, quién puede tocarlo y cuáles son las reglas de uso y uso compartido. La conformidad verifica si esas reglas se aplicaron y si la organización puede demostrarlo más adelante. La calidad pregunta si los nombres, direcciones e identificadores están completos, son precisos y utilizables para el fin previsto.
Esa separación importa porque un programa puede hacer bien una parte y aun así fallar en general. Un conjunto de datos puede estar gobernado por una política, pero si no hay linaje o evidencia de acceso, la conformidad es débil. Un conjunto de datos puede estar restringido adecuadamente, pero si los registros están mal formados o desactualizados, la calidad del análisis seguirá viéndose afectada.
Una forma sencilla de mantener los roles separados
La gobernanza establece el libro de reglas. Decide la propiedad, las rutas de aprobación y los límites de uso.
La conformidad demuestra que se siguió el libro de reglas. Se basa en registros, linaje, eventos de retención e historiales de auditoría.
La calidad comprueba el contenido. Busca valores faltantes, claves rotas, registros no válidos y otros defectos.
En un programa maduro, esas funciones se exigen mutuamente responsabilidades. La gobernanza define la política, la conformidad verifica la ejecución y la calidad protege la utilidad de los datos. Si los junta todos en el mismo saco, el trabajo de auditoría se vuelve confuso y el trabajo de análisis adquiere puntos ciegos.
La pregunta práctica que hay que hacer es contundente. Si un regulador solicitara pruebas de un solo conjunto de datos mañana, ¿podría su equipo de gobernanza explicar la regla, podría su equipo de ingeniería demostrar el control y podría su equipo de análisis confiar en los datos? Si alguna de esas respuestas es no, el programa aún no está completo.
Principales regulaciones y marcos de trabajo que encontrará
La mayoría de las empresas no responden a un solo régimen. Mapean diferentes conjuntos de datos para diferentes obligaciones, según la geografía, el sector y el tipo de datos. Es por eso que los equipos de conformidad necesitan una visión de marco de trabajo, no una mentalidad de una regulación a la vez.
En la capa de datos, la parte importante no es la etiqueta legal, es la expectativa de control. El RGPD impulsa la responsabilidad, la precisión, los límites de retención y el procesamiento rastreable de los datos personales. HIPAA se centra en la información de salud protegida y las salvaguardas en torno al acceso, el uso y la audibilidad. PCI DSS se aplica a los datos de los titulares de tarjetas y exige un control estricto sobre el acceso y el manejo. CCPA se centra en los derechos de los consumidores y el manejo operativo de la información personal. SOX se refiere a la integridad de los informes financieros, por lo que la ruta de los datos debe mantenerse coherente y revisable. SOC 2 es un marco de confianza basado en pruebas, por lo que los historiales de auditoría y la prueba de control son importantes en todo momento.
Marco de trabajo | Tipo de datos principal | Obligación principal de la capa de datos |
|---|---|---|
RGPD | Datos personales | Precisión, límites de retención, procesamiento rastreable |
HIPAA | Información de salud protegida | Control de acceso, audibilidad, manejo seguro |
PCI DSS | Datos de titulares de tarjetas | Restricción estricta de acceso y manejo controlado |
CCPA | Información personal del consumidor | Gestión de derechos y uso compartido controlado |
SOX | Datos de informes financieros | Integrity, posibilidad de revisión, registros coherentes |
SOC 2 | Datos operativos y de clientes | Evidencia de controles, registro y monitoreo |
Para los equipos que trabajan en varias regiones, la residencia de los datos y la ubicación del procesamiento también suelen ser importantes. Vale la pena realizar un seguimiento de las implicaciones prácticas en un modelo operativo independiente, razón por la cual muchos equipos las documentan junto con los controles en un recurso como requisitos de residencia de datos.
Por qué es importante la acumulación
Un solo conjunto de datos puede estar bajo varios regímenes a la vez. Una tabla de facturación hospitalaria puede verse afectada por las normas de atención médica, las normas de pago y las obligaciones de privacidad del consumidor. Un conjunto de datos financieros también puede estar sujeto a controles de integridad de los informes y expectativas de auditoría con gran cantidad de pruebas.
Eso significa que su plan de conformidad no puede ser una lista de verificación universal. Tiene que mapear cada conjunto de datos con las reglas específicas que se aplican y luego mostrar qué control demuestra que se cumplió cada regla.
Los controles prácticos que hacen que la conformidad sea verificable
Trate los metadatos de conformidad como datos de primera clase. Si el inventario, la propiedad, la clasificación y las pruebas de procesamiento no se pueden consultar, son solo documentos que esperan quedar desactualizados.
El trabajo de ingeniería consiste en convertir obligaciones generales en controles que produzcan pruebas. Eso suele significar seis capacidades trabajando juntas, cada una vinculada a una pregunta de auditoría concreta.
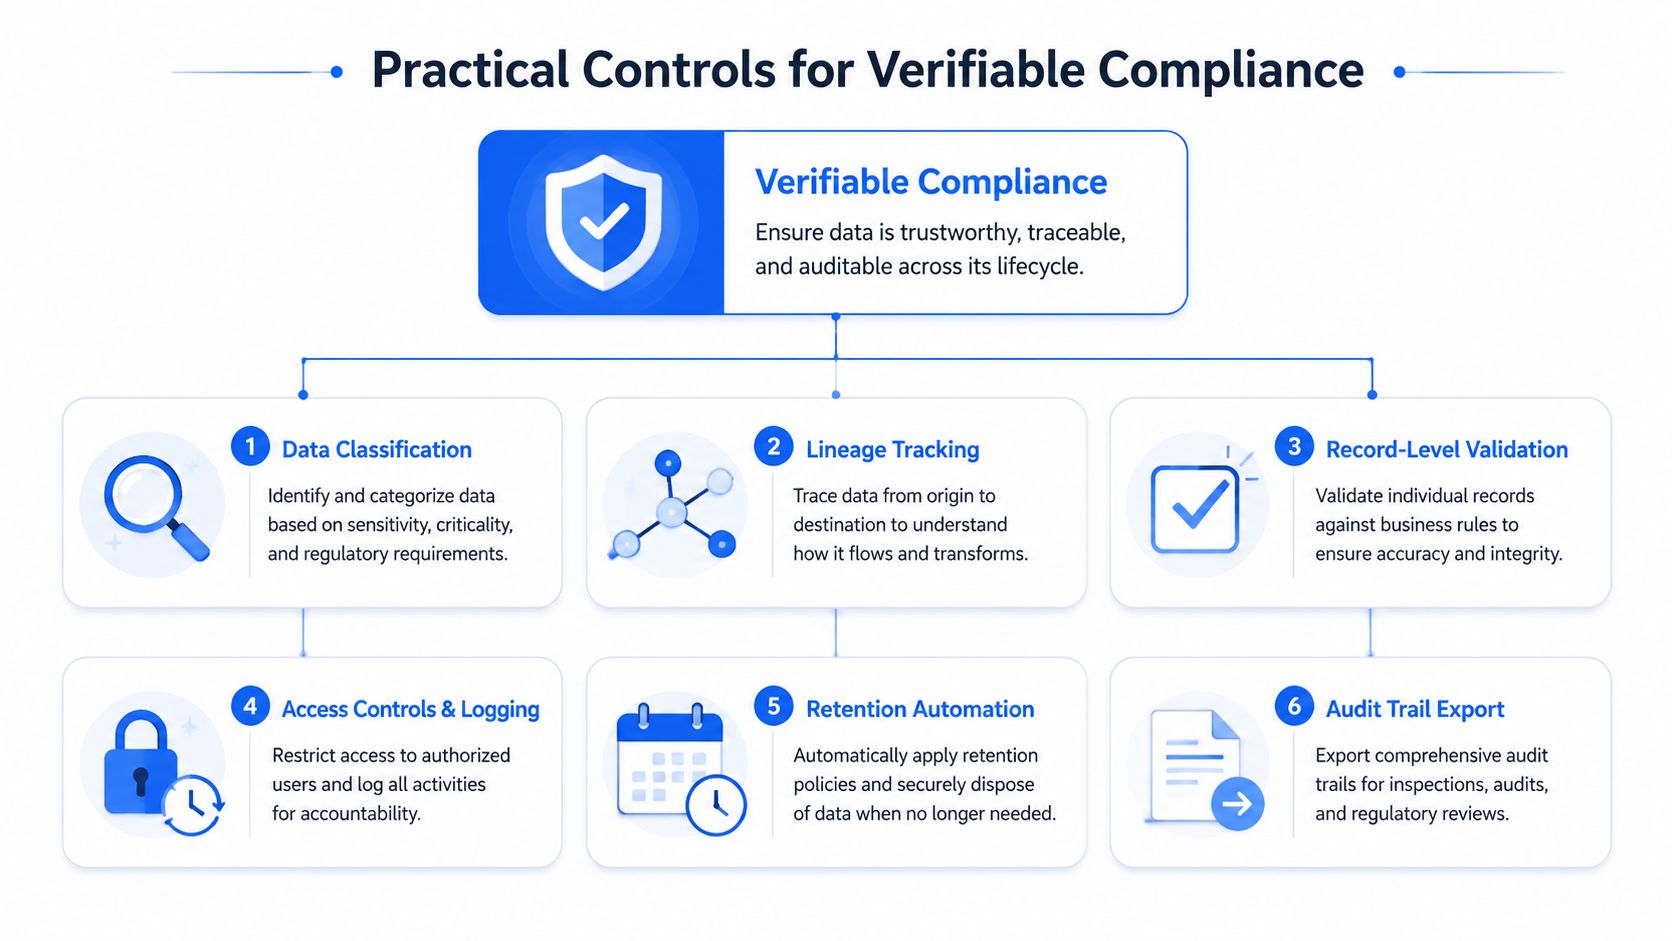
Seis controles que los auditores realmente pueden probar
Clasificación de datos. Etiquete los campos sensibles para que la política pueda seguir a los datos. La evidencia es el catálogo de clasificación y la pregunta de auditoría es: "¿Sabe qué tablas contienen datos regulados?".
Seguimiento de linaje. Registre de dónde provienen los datos y a dónde fueron. La evidencia es el historial de transformación y la pregunta de auditoría es: "¿Puede rastrear este informe hasta su origen?".
Validación a nivel de registro. Compruebe los valores, las claves y las reglas comerciales de cada registro. La evidencia son los resultados de la validación y la pregunta de auditoría es: "¿Se bloquearon los registros defectuosos antes de generar el informe?".
Controles de acceso y registro. Restrinja el acceso y registre quién hizo qué. La evidencia son los registros de acceso y la pregunta de auditoría es: "¿Quién vio estos datos y por qué se le permitió?".
Aplicación de la retención. Aplique las reglas de mantenimiento y eliminación de forma automática. La evidencia son los eventos de retención y la pregunta de auditoría es: "¿Puede demostrar que los datos no se conservaron más tiempo del permitido?".
Monitoreo continuo. Vigile la deriva, los datos faltantes y las fallas de control. La evidencia son las alertas y los informes de tendencias, y la pregunta de auditoría es: "¿Cómo supo que el control dejó de funcionar?".
Cómo se relacionan los controles con las regulaciones
El RGPD se apoya en gran medida en la clasificación, el linaje, la retención y la prueba de acceso. HIPAA y PCI DSS dependen de los controles de acceso y los registros. SOX se preocupa por la integridad y la trazabilidad, por lo que la validación y el linaje adquieren importancia. SOC 2 solicita evidencia de que los controles funcionan de manera coherente, lo que hace que el monitoreo y los historiales de auditoría formen parte del sistema, no una decoración adicional.
Una opción práctica para las comprobaciones a nivel de registro es digna. Su plataforma modular se ejecuta dentro del propio entorno del cliente y puede admitir la validación de datos, el seguimiento de esquemas, el monitoreo de puntualidad, la detección de anomalías y la ejecución en la base de datos, lo que se adapta al patrón de priorizar la evidencia que se describe aquí.
Cómo la Observability y la validación en base de datos reducen el riesgo de conformidad
La conformidad en papel se ve bien hasta que los datos cambian. La conformidad real tiene que ejecutarse cada hora, porque la deriva del esquema, las llegadas tardías y los registros rotos pueden romper el rastro de la evidencia antes de que alguien se dé cuenta.
La Data Observability convierte la política estática en una prueba continua. En lugar de esperar a una revisión anual, los equipos vigilan las anomalías, las fallas de sincronización, los cambios de esquema y los problemas a nivel de registro como parte del propio pipeline. Eso importa porque si el control solo existe en papel, la brecha de auditoría se abre en el momento en que cambian los datos de producción.
Por qué importan las comprobaciones en la base de datos
La ejecución en la base de datos es un patrón sólido porque las comprobaciones se ejecutan donde ya residen los datos. No es necesario mover nada, la exposición sigue siendo menor y el linaje se mantiene intacto. Eso también significa que una ejecución de validación puede producir pruebas sin crear nuevas copias de datos sensibles en hojas de cálculo o sistemas secundarios.
Un envío regulado puede fallar por algo tan trivial como la deriva del esquema. El conjunto de datos puede seguir siendo lógicamente correcto, pero si la estructura ya no coincide con el formato requerido, el paquete puede rechazarse antes de que los consumidores intermedios lo vean. Es por eso que el seguimiento de esquemas, la validación determinista y el monitoreo de la puntualidad son controles de conformidad centrales, no funciones opcionales de Observability.
Los programas de Observability más útiles combinan comprobaciones de estructura, comprobaciones de reglas comerciales y comprobaciones de entrega. La detección de cambios de esquema detecta una columna renombrada. La validación a nivel de registro detecta una clave rota o un valor fuera de rango. El monitoreo de la puntualidad detecta una alimentación tardía que, de lo contrario, crearía lagunas en los informes.
Para los equipos que construyen esta capa, la observabilidad de datos se convierte en el puente operativo entre la política y la prueba. El objetivo no es tener más alertas, sino un pipeline de evidencia continuo que pueda sostenerse durante una auditoría y durante un incidente de producción normal.
Una lista de verificación de conformidad empresarial que realmente puede usar
Una lista de verificación solo ayuda si coincide con la forma en que trabajan los ingenieros. La mejor comienza con el descubrimiento, pasa a la prueba y luego se mantiene activa a través del monitoreo. Eso hace que el programa sea práctico en lugar de ceremonial.
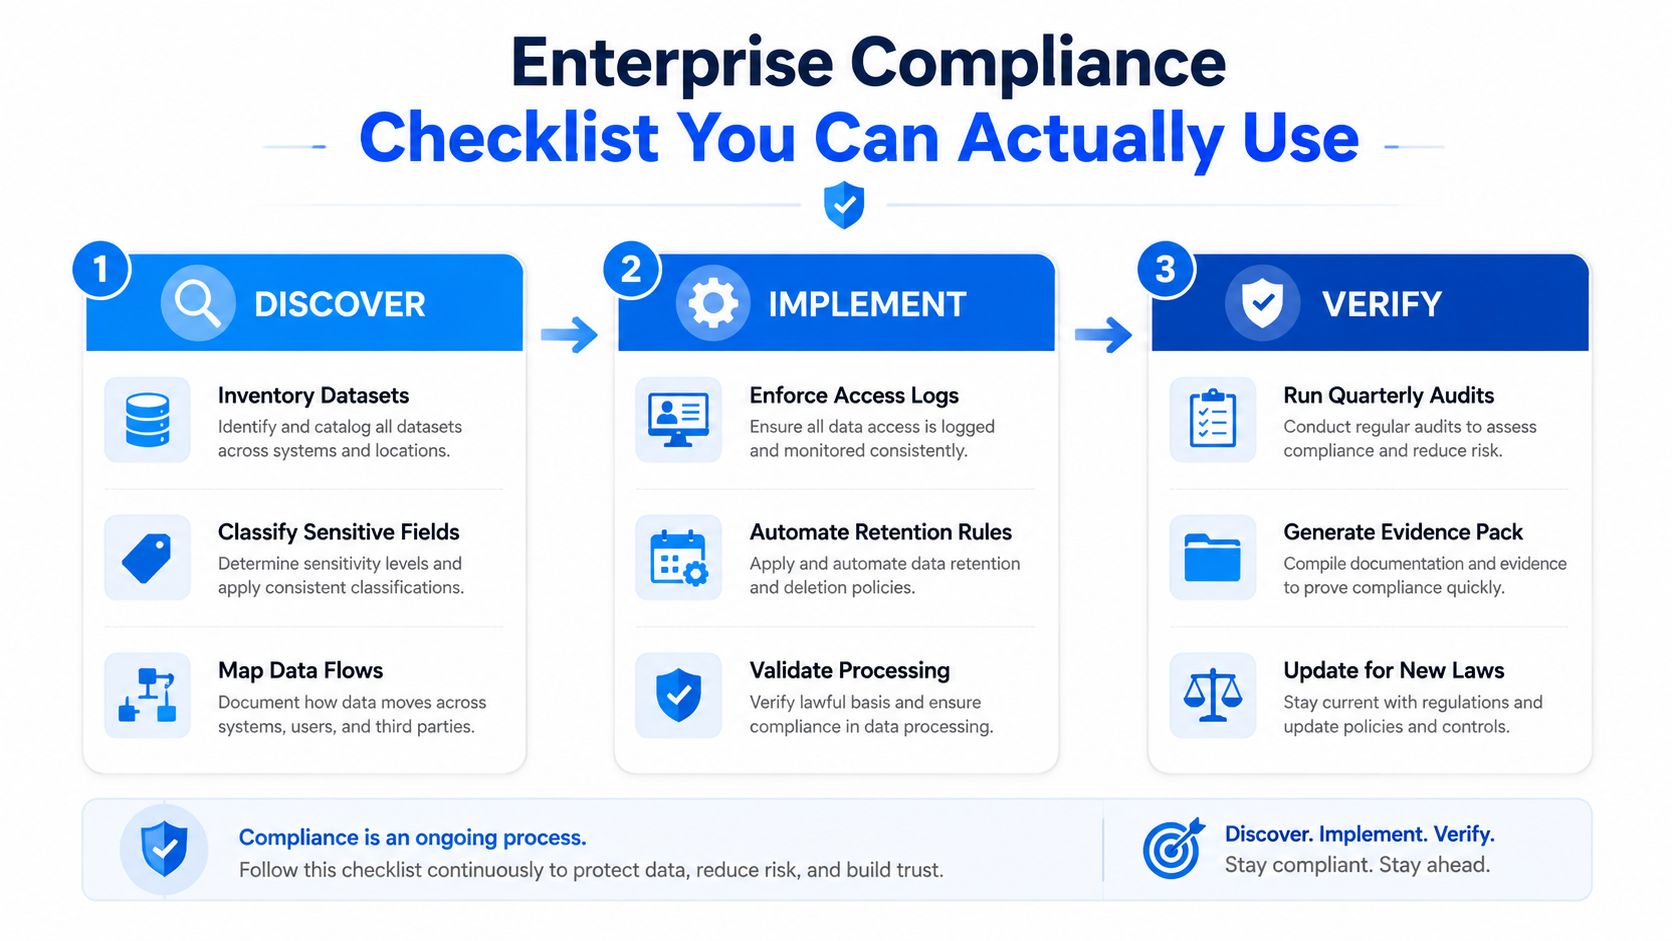
Descubrir
Inventariar conjuntos de datos. Esto respalda la responsabilidad al estilo del RGPD y le brinda la primera respuesta a "¿dónde están los datos?".
Clasificar campos sensibles. Respalda la restricción de acceso y las decisiones de retención antes de que los datos se propaguen.
Mapear flujos de datos. Muestra qué pipelines, informes y sistemas de bajada heredan la obligación.
Implementar
Aplicar registros de acceso. Esto produce evidencia para preguntas de revisión al estilo de HIPAA, PCI DSS y SOC 2.
Automatizar reglas de retención. Esto respalda los límites del ciclo de vida y reduce el riesgo de una retención excesiva.
Validar procesamiento. Esto detecta registros mal formados y malas transformaciones antes de que se generen informes o envíos basados en ellos.
Verificar
Realizar auditorías periódicas. Esto confirma que los controles sigan funcionando después de cambios en el pipeline o en la política.
Generar paquetes de evidencia. Esto reduce el tiempo necesario para responder a las solicitudes de los reguladores o clientes.
Actualizar para nuevas leyes. Esto mantiene alineados los mapeos de conjuntos de datos y la lógica de control a medida que cambian las obligaciones.
Si su equipo necesita una forma más limpia de pasar de la recopilación de pruebas manual a los informes repetibles, la automatización de informes de conformidad es el tipo de flujo de trabajo que reduce las prisas de la auditoría sin debilitar los controles.
Qué revisar y cuándo
Los controles de alto riesgo como el registro de acceso, el linaje y la validación deben revisarse continuamente o lo más cerca posible del tiempo real que permita su tecnología. El inventario, la clasificación y los paquetes de evidencia necesitan una revisión programada porque los propietarios, los esquemas y los sistemas cambian. Las reglas de retención necesitan comprobaciones continuas, porque una política de eliminación que nadie verifica es solo un deseo.
Preguntas comunes y la mentalidad de conformidad de cara al futuro
Las preguntas se vuelven más específicas una vez que los equipos comienzan a integrar la conformidad en los pipelines. La gente quiere saber cómo se aplica esto a los registros, las instrucciones y los conjuntos de datos derivados, no solo a la PII del cliente. También quieren saber qué cuenta como prueba cuando varias regulaciones se superponen en la misma tabla.
Los registros y las instrucciones importan porque pueden contener contenido personal, operativo o regulado. Los conjuntos de datos derivados importan porque la conformidad no se detiene en la fuente original; si una tabla transformada aún tiene un significado sensible o puede rastrearse hasta datos regulados, aún necesita gobernanza y evidencia. Ese es el vacío que se les escapa a muchos explicadores introductorios.
Otro punto común de confusión es el tipo de evidencia. Los registros de auditoría tradicionales muestran que ocurrió un evento. La evidencia de Observability demuestra que el pipeline siguió funcionando, el esquema se mantuvo estable, los valores pasaron las comprobaciones y los datos llegaron a tiempo. Están relacionados, pero no son intercambiables.
La tendencia de privacidad para 2026 también apunta hacia una gestión de derechos más estricta y señales de preferencia de exclusión a nivel de navegador, por lo que los flujos de trabajo de ingeniería deberán reconocer esas señales antes en el pipeline. Eso significa que el linaje, la validación y la gestión de derechos estarán aún más cerca del centro del trabajo de conformidad de lo que están ahora.
La conformidad no pertenece únicamente a los equipos legales o de privacidad. El equipo de datos es el propietario de los sistemas que crean la evidencia, por lo que también es el propietario de la realidad operativa de la conformidad.
Los pipelines de IA y análisis harán que eso sea aún más cierto. Cuanto más se combinen, transformen y reutilicen los datos, más importante será saber de dónde proviene cada campo, qué reglas se aplicaron y si los resultados se mantuvieron dentro de la finalidad declarada.
digna ayuda a los equipos a ejecutar la validación de datos, el seguimiento de esquemas, el monitoreo de puntualidad, la detección de anomalías y las comprobaciones en la base de datos dentro de su propio entorno, de modo que la evidencia de conformidad se mantenga cerca de los datos en lugar de dispersarse en correos electrónicos y hojas de cálculo. Si está construyendo una capa de control para pipelines regulados, visite digna y vea cómo la plataforma se adapta a su pila de calidad de datos y Observability.


