Plataforma de gobernanza de la IA: capacidades clave y controles de datos
|
6
minuto de lectura

El consejo más habitual sobre una plataforma de gobernanza de la IA está planteado al revés. A los equipos se les dice que empiecen por las políticas, las aprobaciones y las listas de verificación de los marcos de referencia, y que confíen en que la capa operativa llegue más adelante. En la práctica, la gobernanza fracasa cuando se queda en la documentación y nunca alcanza los datos, el entorno de ejecución ni el rastro de evidencias que demuestra que los controles siguen funcionando después del despliegue.
Una plataforma de gobernanza de la IA que funcione no es una carpeta de normas ni una cola de tickets para obtener visados. Es una capa operativa que mantiene clara la responsabilidad, actualizadas las mediciones y activas las vías de escalado mientras los modelos, los agentes y los pipelines de datos siguen cambiando. Por eso las implementaciones más sólidas se parecen menos a repositorios de cumplimiento estáticos y más a sistemas de observabilidad permanentes vinculados a decisiones de riesgo.
Índice de contenidos
Redefinir la plataforma de gobernanza de la IA
El primer error es tratar la gobernanza como algo que se termina antes del lanzamiento. El AI RMF 1.0 del NIST se publicó el 26 de enero de 2023 como un marco voluntario e intersectorial estructurado en torno a Govern, Map, Measure y Manage (gobernar, mapear, medir y gestionar), y el 30 de marzo de 2023 le siguió un Playbook complementario NIST AI RMF development. Esa estructura es relevante porque plantea la gobernanza como un modelo operativo continuo, no como una aprobación puntual.
La gobernanza tiene que sobrevivir a la producción
Una plataforma que solo almacena políticas no puede demostrar nada sobre el comportamiento en ejecución. No puede mostrar quién es responsable de un modelo desplegado, qué datos ha consumido, si sus resultados se han desviado ni cuándo una intervención humana modificó el resultado. Esas son las preguntas que, tarde o temprano, plantean los reguladores, los auditores y los equipos internos de riesgos, y para responderlas se necesitan evidencias con marca de tiempo, no un PDF de políticas.
Regla práctica: si un control no puede supervisarse después del despliegue, es una declaración de intenciones, no un control.
El modelo de plataforma tiene que preservar la responsabilidad, mantener los inventarios actualizados, registrar los incidentes, validar los datos y conservar las evidencias de auditoría como parte de la operativa diaria. Para los equipos multinacionales, el diseño voluntario y tecnológicamente neutro del NIST ofrece además un modelo de control interno común que puede aplicarse en distintas jurisdicciones.
Lo que hace una plataforma de observabilidad en la práctica es relevante aquí, porque la gobernanza de la IA y la observabilidad abordan el mismo patrón de fallo desde ángulos distintos. Una define la rendición de cuentas; la otra demuestra lo que ocurrió. Una plataforma real tiene que hacer ambas cosas.
Capacidades clave de la gobernanza moderna de la IA
Las cuatro funciones del NIST solo tienen valor cuando la plataforma las convierte en controles que operan cada día. Govern significa responsabilidad, políticas y rendición de cuentas. Map significa conocer la finalidad prevista, la categoría de riesgo, los usuarios afectados y las dependencias. Measure significa probar el comportamiento con métodos documentados. Manage significa escalar, corregir y preservar las evidencias NIST AI RMF PDF.
Qué debe conectar la plataforma
Un sistema maduro vincula cada modelo desplegado con su finalidad prevista, su responsable, su clasificación de riesgo, el linaje de sus datos, los resultados de evaluación, las limitaciones conocidas y el estado de corrección. Esa vinculación convierte el inventario de IA en un registro operativo en lugar de una hoja de cálculo. Sin ella, los equipos no pueden responder rápidamente a una pregunta básica: ¿puede este modelo seguir funcionando en su contexto actual?
La medición es igual de importante. El NIST indica que la medición del riesgo de la IA puede ser cuantitativa, cualitativa o mixta, y que debe incluir pruebas de software, evaluación del rendimiento, documentación de la incertidumbre, comparación con benchmarks e informes formales. En términos de plataforma, eso significa registros versionados, pipelines de evaluación reproducibles, alertas basadas en umbrales y flujos de revisión que siguen activos después del despliegue.
Una plataforma que nunca mide la deriva después del lanzamiento acabará confundiendo estabilidad con suerte.
La telemetría de producción tiene que incluir señales sobre las que la gobernanza pueda actuar, como indicadores indirectos de precisión, indicadores de deriva, fallos de resiliencia, tiempo de respuesta y tasas de intervención humana. Esas señales deben vincularse a tolerancias predefinidas y a procedimientos de escalado. No se trata de crear más cuadros de mando, sino de que cada alerta pueda rastrearse hasta un responsable y una vía de respuesta.
Para la parte de medición, incluida la forma de distinguir una deriva real del modelo de los cambios en los datos de origen, consulte nuestra guía práctica de detección de la deriva de modelos.
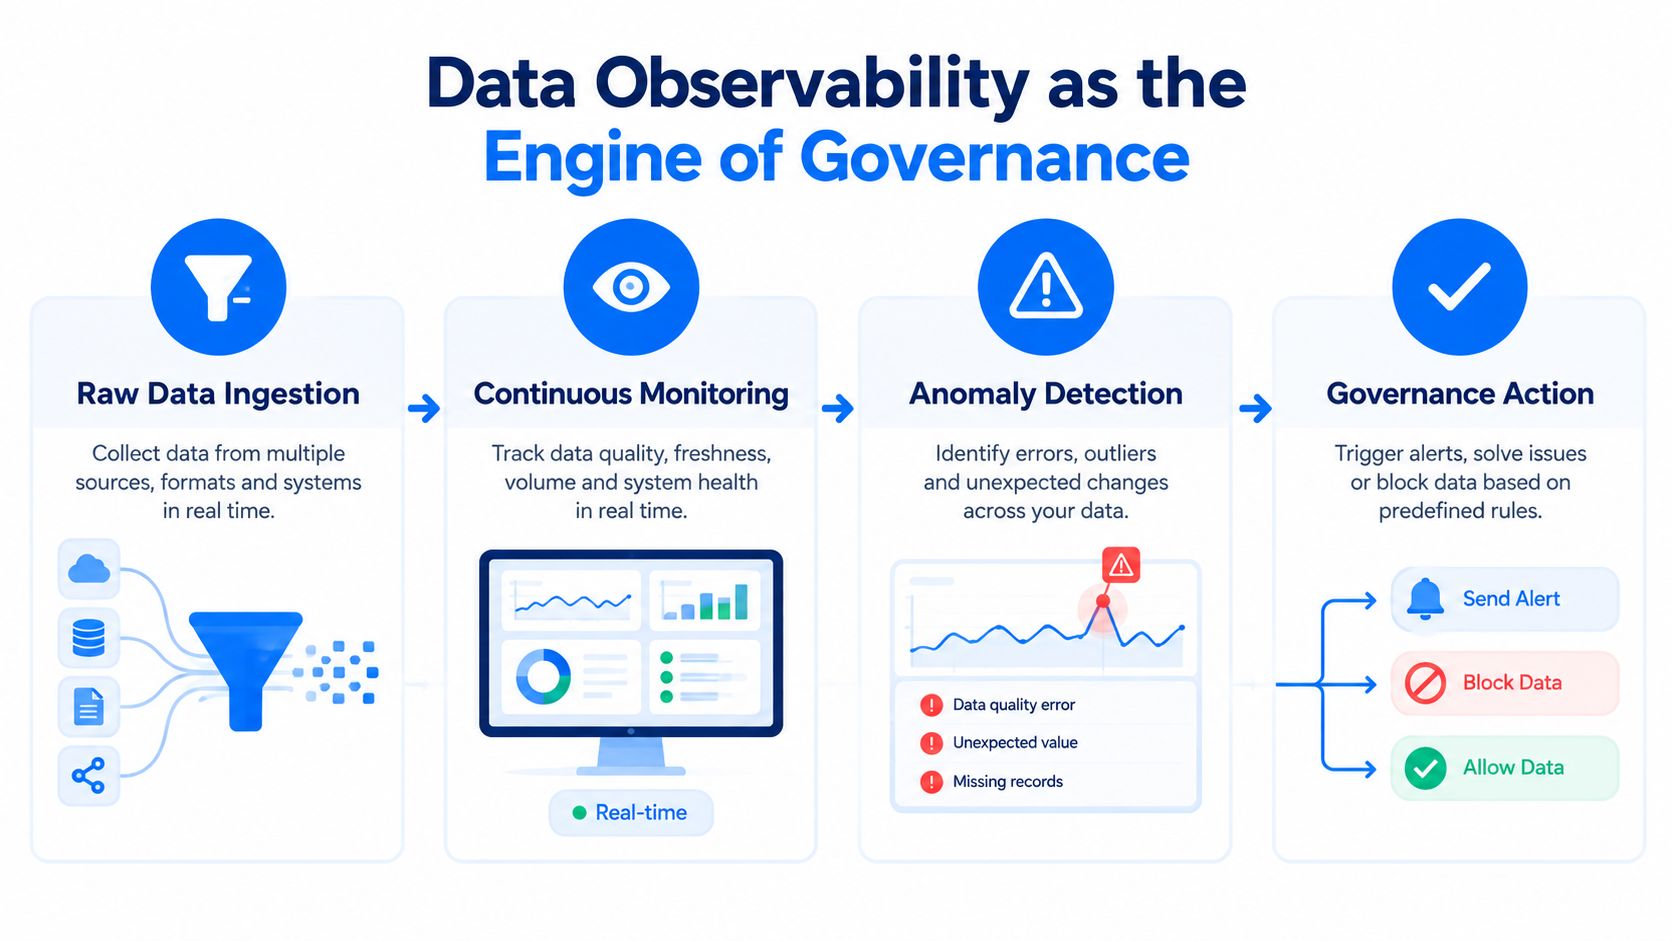
Los controles de observabilidad de la calidad de los datos encajan de forma natural en esta capa, porque supervisar los modelos sin supervisar los datos deja un punto ciego. La mayoría de los fallos en ejecución empiezan aguas arriba, en los registros, los esquemas o la puntualidad de los datos, no en el propio algoritmo. La plataforma tiene que ver ambas cosas.
La observabilidad de datos como motor de la gobernanza
La forma más clara de pensar en el riesgo de los modelos es dejar de culpar primero al modelo. En entornos regulados, el fallo suele empezar en los datos que lo alimentan y aparece más tarde como una predicción errónea, una decisión fallida o una laguna en la auditoría. Por eso las plataformas de gobernanza necesitan observabilidad dentro de la base de datos, no solo formularios de revisión de modelos.
Por qué importan los cambios en los datos de origen
El artículo 16 de la Ley de IA de la UE (EU AI Act) exige documentación, registros, supervisión y mecanismos de control que permitan a las autoridades evaluar el cumplimiento, y los sistemas de alto riesgo necesitan además documentación técnica que cubra el rendimiento, las limitaciones, las evidencias de las pruebas y la estrategia de supervisión EU AI Act Article 16. Si los datos subyacentes cambian y la plataforma no lo detecta, la documentación queda obsoleta aunque el código del modelo no haya cambiado. Eso es un fallo de gobernanza, no una molestia para el equipo de datos.
Los controles prácticos son sencillos, pero tienen que ejecutarse de forma continua. El seguimiento de esquemas detecta campos añadidos, eliminados o modificados antes de que los consuman los informes o modelos posteriores. La supervisión de la puntualidad detecta cargas que faltan, llegadas tardías y anomalías en la entrega. La validación a nivel de registro detecta incumplimientos de reglas de negocio que los benchmarks sintéticos no ponen de manifiesto. Cuando esas comprobaciones se ejecutan en el entorno del cliente y dentro de la base de datos, los registros de producción permanecen donde están y la cadena de evidencias se mantiene intacta.
Por qué la ejecución dentro de la base de datos cambia el modelo de evidencias
Esa diferencia es importante en los sectores regulados, sobre todo cuando la gobernanza tiene que demostrar lo que ocurrió sin copiar datos sensibles a otra plataforma. La ejecución dentro de la base de datos reduce el movimiento de datos, preserva su residencia y mantiene las evidencias de control más cerca del origen. Además, hace más creíble la validación continua, porque las comprobaciones se ejecutan donde residen los datos, no sobre extracciones desactualizadas.
Un análisis independiente resumido por MIT Sloan Management Review estimó que los datos de mala calidad pueden costar a la mayoría de las empresas entre el 15 % y el 25 % de sus ingresos, mientras que solo el 3 % de las colecciones de datos examinadas se situaba dentro de un margen de error aceptable, casi el 50 % de los registros recién creados contenía errores críticos y los trabajadores del conocimiento podían dedicar hasta el 50 % de su tiempo a problemas rutinarios de calidad de datos MIT Sloan Management Review. Estas cifras explican por qué la gobernanza tiene que vigilar de forma continua los registros operativos, los conjuntos de datos analíticos y los pipelines.
El marco de observabilidad de datos es importante porque la cadena de evidencias debe mostrar los datos de origen, la versión del modelo, el contexto de despliegue, los eventos de supervisión, los incidentes y las acciones correctivas como un único registro conectado. En la práctica, eso evita que la documentación de cumplimiento se aleje de la realidad.
Llevar a la práctica el cumplimiento normativo y las evidencias
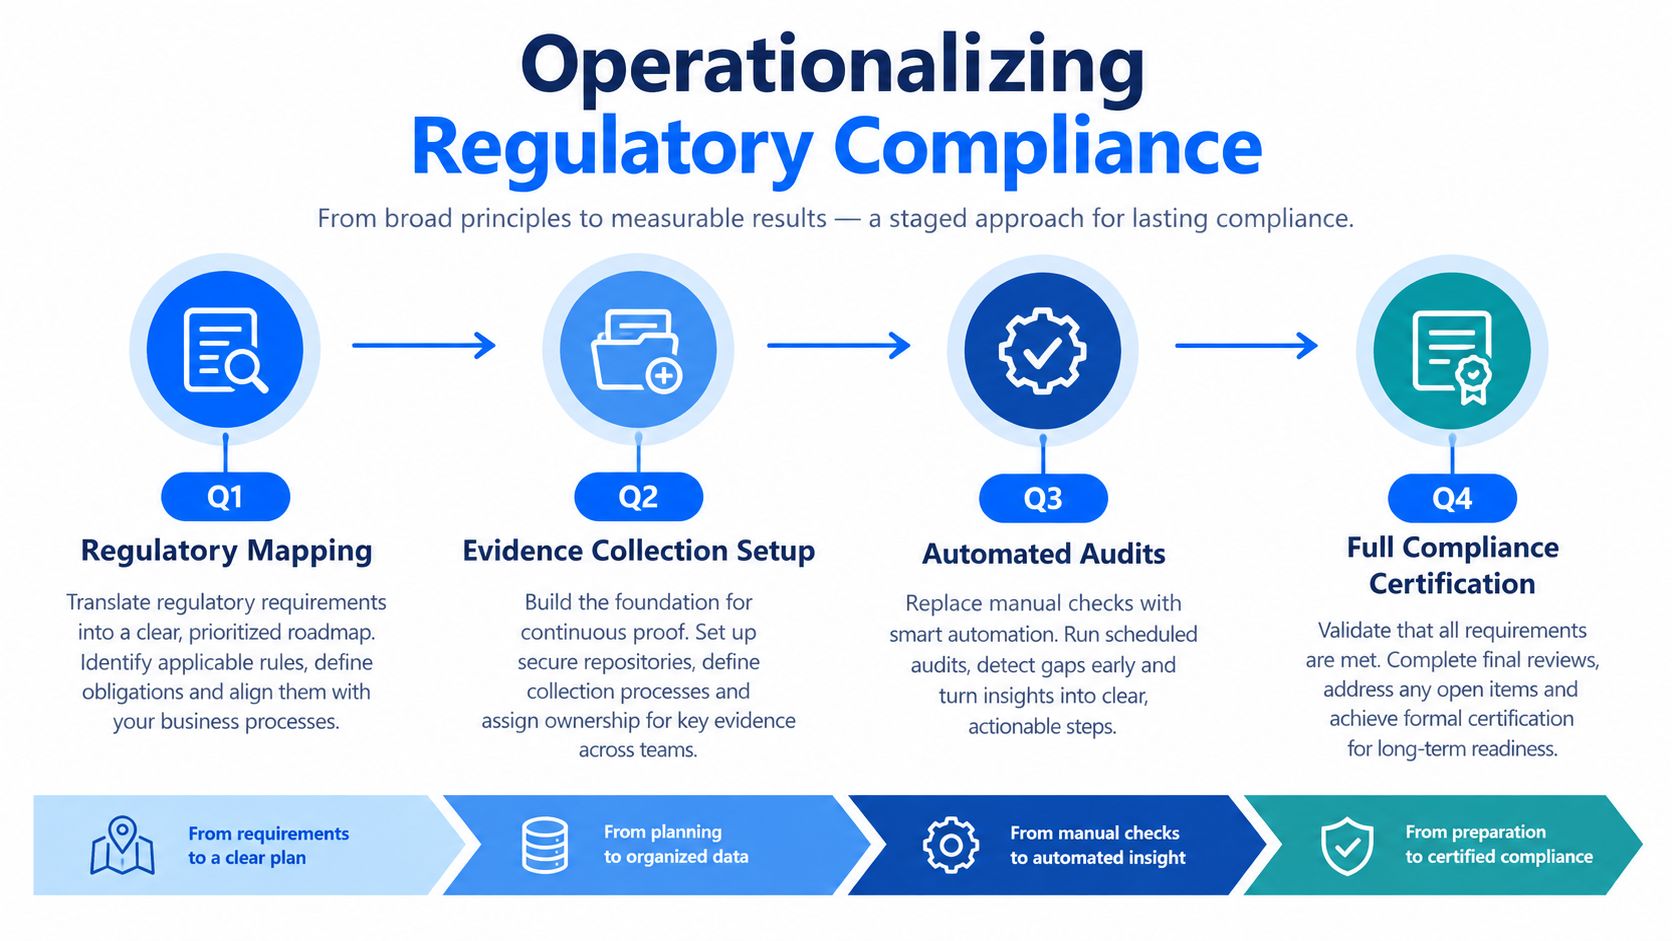
La Ley de IA de la UE convierte la gobernanza en una disciplina operativa, no en un memorando de políticas. Entró en vigor el 1 de agosto de 2024, con obligaciones escalonadas que empezaron a aplicarse el 2 de febrero de 2025 y el 2 de agosto de 2025, y que está previsto que se apliquen el 2 de agosto de 2026, el 2 de agosto de 2027, el 2 de diciembre de 2027 y el 2 de agosto de 2028, según la obligación y la categoría del sistema EU AI Act timeline. Ese calendario obliga a los equipos a integrar en la propia plataforma los controles, los rastros de evidencias y los periodos de reevaluación.
Convertir los plazos en ciclos de control
Lo práctico es tratar cada hito normativo como un desencadenante de flujos de trabajo. La clasificación va primero, porque la organización necesita saber si un sistema es de uso general, de alto riesgo o está sujeto a obligaciones de transparencia. A continuación, la plataforma puede vincular esa categoría con la documentación exigida, las evidencias de las pruebas y la periodicidad de las revisiones.
Para los sistemas de alto riesgo, el artículo 10 exige que los conjuntos de datos de entrenamiento, validación y prueba sean pertinentes, suficientemente representativos y, en la mayor medida posible, carezcan de errores y estén completos en vista de su finalidad prevista EU AI Act Article 10. Por tanto, una plataforma de gobernanza necesita versiones inmutables de los conjuntos de datos, registros de procedencia, resultados de las pruebas de calidad de datos, análisis por subgrupos o escenarios cuando proceda y un historial de cambios claro. Una evaluación puntual no resistirá la deriva de los datos de origen.
El cumplimiento se vuelve frágil en cuanto las evidencias viven en correos electrónicos, hojas de cálculo y exportaciones improvisadas.
El patrón más sólido es una cadena de evidencias que empieza en los datos de origen y termina en la acción correctiva. Cada versión de un modelo debe incluir la versión del conjunto de datos, las medidas de mitigación aprobadas, el protocolo de evaluación y el estado de la supervisión. Cada incidente debe vincularse con el caso de uso afectado, con el cambio en los datos o en el modelo que lo precedió y con la decisión adoptada por el equipo responsable.
Los equipos que necesitan una forma práctica de preparar los flujos de trabajo de desarrollo para la revisión pueden usar este enfoque para adelantar la preparación para auditorías en el ciclo de entrega, antes de que las evidencias se dispersen entre sistemas. La ventaja es que se reduce el retrabajo cuando gobernanza e ingeniería comparten el mismo rastro de control.
El soporte a los flujos de cumplimiento de la gobernanza de la IA tiene cabida aquí porque el cumplimiento solo escala cuando las evidencias se generan durante la operación, no cuando se reconstruyen después. Si la plataforma no puede mantener la trazabilidad entre los eventos de datos, de modelo y de despliegue, la documentación quedará desfasada antes del siguiente ciclo de revisión.
Gobernar la IA agéntica sin crear cuellos de botella
Los agentes autónomos ponen al descubierto el punto más débil de la mayoría de los programas de gobernanza: la cola de aprobaciones. Un órgano de revisión centralizado puede gestionar unos pocos lanzamientos de modelos, pero se satura en cuanto los agentes empiezan a invocar herramientas, encadenar acciones y modificar sus propias rutas de ejecución. La respuesta no son más reuniones, sino un mejor control en tiempo de ejecución.
Qué debe incluir la supervisión continua
La telemetría mínima para los sistemas agénticos es distinta de la supervisión de modelos estáticos. La gobernanza tiene que hacer un seguimiento de los permisos, el uso de herramientas, las intervenciones humanas, los objetivos cambiantes y las evidencias de las decisiones a lo largo de los pasos del flujo de trabajo. También tiene que distinguir las acciones de bajo riesgo que pueden ejecutarse automáticamente de las que requieren escalado.
Deloitte indica que solo una de cada cinco empresas cuenta con un modelo de gobernanza maduro para los agentes de IA autónomos, mientras que la encuesta de SAP reveló que el 38 % carece de procesos con intervención humana (human-in-the-loop) para supervisar a los agentes Deloitte state of AI in the enterprise. Estas cifras coinciden con lo que muchos equipos de plataforma ven en la práctica: se dedica demasiada capacidad de revisión a aprobar actividad rutinaria y muy poca atención al comportamiento en ejecución.
Un diseño mejor utiliza controles basados en umbrales. Las acciones de bajo riesgo pueden avanzar automáticamente cuando se mantienen dentro de los límites de las políticas aprobadas. Las acciones de mayor riesgo activan la revisión humana, el registro y el escalado. Esta estructura preserva la velocidad sin convertir al equipo de gobernanza en un cuello de botella permanente.
Por qué la observabilidad supera a la aprobación centralizada
La IA agéntica cambia de contexto con rapidez. Un flujo de trabajo que ayer era seguro puede volverse arriesgado cuando cambia el permiso de una herramienta, se modifica una fuente de datos o se reescribe un objetivo. Los comités de aprobación tradicionales rara vez ven esos cambios a tiempo. La observabilidad en tiempo de ejecución sí, porque vigila la configuración activa, los datos de entrada y las acciones resultantes.
La gobernanza de los agentes funciona cuando la plataforma puede mostrar quién hizo qué, con qué permisos, sobre qué datos y con qué regla de contingencia.
Ahí es también donde la observabilidad de datos deja de ser algo opcional. Si un agente consume datos desactualizados, mal formados o incompletos, el resultado de negocio puede parecer intencionado y, sin embargo, ser erróneo. Supervisar los resultados de negocio inusuales, los cambios en la puntualidad y los cambios de esquema proporciona a la gobernanza el contexto que necesita para decidir si el agente debe seguir funcionando.
Despliegue y seguridad en sectores regulados
En banca y finanzas, sanidad, telecomunicaciones y el sector público, la ubicación del despliegue forma parte del diseño de los controles. Si una plataforma de gobernanza exige que los datos de producción salgan del entorno del cliente, la arquitectura ya choca con los requisitos de residencia, confidencialidad y evidencias. El patrón más seguro es ejecutar las comprobaciones dentro de la nube, la VPC o el centro de datos del cliente.
Por qué el movimiento de datos cambia el riesgo
Una plataforma que accede a los datos de producción mediante API externas o procesamiento remoto hereda la carga de cumplimiento de los datos que ve. Eso puede complicar a la vez la revisión de seguridad, la revisión de privacidad y el proceso de compras. En cambio, la ejecución dentro del propio entorno mantiene los registros sensibles en local y reduce el radio de impacto de la propia herramienta de gobernanza.
digna es una de las opciones de plataforma que se ejecuta dentro del propio entorno del cliente con computación dentro de la base de datos, lo que encaja con el modelo de despliegue privado que exigen muchos equipos regulados. Lo importante no es la marca, sino el patrón de despliegue, porque las evidencias de gobernanza solo son tan fiables como el sistema que las capturó.
La arquitectura también debe ser modular. Los equipos rara vez necesitan todos los controles desde el primer día, y forzar un despliegue de la plataforma completa puede frenar la adopción. Un modelo de licencias estable respecto al uso resulta útil cuando el objetivo es empezar por un ámbito de control y ampliarlo a medida que madura el programa, sin rediseñar el proceso de compras cada vez que aparece un nuevo caso de uso.
Los controles de protección de los datos de los clientes son importantes porque las propias herramientas de gobernanza pueden convertirse en actores sujetos a cumplimiento si están demasiado cerca de los registros de producción. En entornos regulados, ese riesgo no es teórico: afecta a cómo se despliega, revisa y audita la plataforma.
Cómo construir su hoja de ruta de gobernanza de la IA
La vía más rápida para dejar atrás una gobernanza fragmentada es empezar a la vez por el inventario y la telemetría. Si solo documenta los sistemas, se le escapa el comportamiento en ejecución. Si solo supervisa el comportamiento en ejecución, se le escapan la rendición de cuentas, la clasificación y la responsabilidad. Una hoja de ruta seria tiene que unir ambas cosas.
Empiece por lo que puede demostrar
Empiece asignando un responsable por caso de uso, no por modelo. A continuación, registre para cada caso de uso las fuentes de datos, la finalidad prevista, la categoría de riesgo y el proceso de negocio posterior. A partir de ahí, defina qué evidencias deben existir cuando el sistema funciona con normalidad, cuando se desvía y cuando falla.
Después, añada los controles que ponen de manifiesto los cambios. La supervisión de esquemas detecta roturas estructurales. La supervisión de la puntualidad detecta datos tardíos o ausentes. Las reglas de validación detectan incumplimientos de reglas de negocio. Los flujos de gestión de incidentes conservan lo que ocurrió y quién respondió. Estas cuatro piezas dan a la gobernanza una base factual en lugar de una reconstrucción narrativa.
Si una revisión de gobernanza depende de que las personas recuerden lo que ocurrió, el sistema es demasiado débil para confiar en él.
El último paso es diseñar el escalado. Las incidencias de baja gravedad deben dirigirse automáticamente a los responsables operativos. Las de alta gravedad deben pausar el despliegue, abrir una revisión y preservar el rastro de evidencias. Así, la gobernanza se mantiene activa sin convertirse en una barrera manual permanente.
Una plataforma de gobernanza de la IA práctica debe ayudar a los equipos a mantener los inventarios siempre actualizados, alinear los controles con la normativa y documentar los cambios sin tener que buscar en herramientas desconectadas. También debe dar soporte a la capa técnica que demuestra que el comportamiento de los datos y de los modelos sigue dentro de las tolerancias. Esa combinación es lo que hace que la gobernanza sea auditable, escalable y útil.
Si quiere pasar de los documentos de políticas a pruebas en tiempo de ejecución, digna ofrece a los equipos de datos la capa de observabilidad que necesita la gobernanza de la IA, con supervisión dentro de la base de datos, seguimiento de esquemas, validación y controles de puntualidad dentro del entorno del cliente. Si desea conectar las evidencias de datos con los flujos de gobernanza sin mover los registros de producción, visite digna y evalúe cómo encaja en su pila de control de la IA.
Preguntas frecuentes
¿Qué es una plataforma de gobernanza de la IA?
Es una capa operativa que mantiene activas la responsabilidad, la medición y el escalado después del despliegue, no una carpeta de políticas. Vincula cada modelo desplegado con su finalidad prevista, su responsable, su categoría de riesgo, el linaje de sus datos, los resultados de evaluación y el estado de corrección, de modo que los equipos puedan demostrar que sus controles siguen funcionando en producción.
¿Qué relación tiene el NIST AI RMF con una plataforma de gobernanza de la IA?
El AI RMF 1.0 del NIST, publicado en enero de 2023, organiza la gestión del riesgo de la IA en cuatro funciones: Govern, Map, Measure y Manage. Una plataforma las convierte en controles diarios: responsabilidad y políticas, clasificación del riesgo y dependencias, pruebas documentadas, y escalado con preservación de las evidencias.
¿Por qué es importante la observabilidad de datos para la gobernanza de la IA?
La mayoría de los fallos en ejecución empiezan aguas arriba, en los registros, los esquemas o las cargas tardías, y no en el propio modelo. Si los datos cambian y nadie lo detecta, la documentación del modelo queda obsoleta aunque el código no haya cambiado. El seguimiento de esquemas, la supervisión de la puntualidad y la validación a nivel de registro mantienen las evidencias al día.
¿Qué exige la Ley de IA de la UE a los datos de entrenamiento y de prueba?
Para los sistemas de alto riesgo, el artículo 10 exige que los conjuntos de datos de entrenamiento, validación y prueba sean pertinentes, suficientemente representativos y, en la medida de lo posible, carezcan de errores y estén completos. En la práctica, eso significa versiones inmutables de los conjuntos de datos, registros de procedencia, resultados de las pruebas de calidad de datos y un historial de cambios claro.
¿Cómo pueden los equipos gobernar la IA agéntica sin frenarla?
Sustituyendo la cola central de aprobaciones por controles basados en umbrales. Las acciones de bajo riesgo que se mantienen dentro de los límites de las políticas aprobadas avanzan automáticamente, mientras que las de mayor riesgo activan la revisión humana, el registro y el escalado. La observabilidad en tiempo de ejecución de los permisos, el uso de herramientas, las intervenciones humanas y los datos de entrada muestra cuándo un flujo de trabajo antes seguro se ha vuelto arriesgado.


