Zarządzanie danymi w usługach finansowych: praktyczny przewodnik
|
8
min. czyt.

Przed południem wpływa od regulatora żądanie przeprowadzenia testu warunków skrajnych. W połowie popołudnia dyrektor ds. ryzyka (CRO) wciąż nie ma wiarygodnego obrazu ekspozycji w przekroju podmiotów prawnych, regionów, produktów i klas aktywów. Jeden zespół uzgadnia arkusze kalkulacyjne, drugi czeka na spóźniony plik źródłowy, a dashboard, na którym wszyscy polegają, opiera się na wczorajszych danych.
Taka sytuacja nie jest wyjątkiem dlatego, że instytucjom finansowym brakuje danych. Problem polega na tym, że dane nie przepływają przez organizację z wystarczającą kontrolą, kontekstem i szybkością. Praktyczna dyscyplina zarządzania danymi w usługach finansowych istnieje właśnie po to, by rozwiązać ten problem - od powstania danych w systemach transakcyjnych, przez agregację, walidację, raportowanie i wykorzystanie w modelach, aż po dowody dla audytu.
Spis treści
Gdy dane o ryzyku nie nadążały
Co naprawdę obejmuje zarządzanie danymi finansowymi
Cztery filary modelu operacyjnego
Jak przełożyć BCBS 239 na kontrole inżynierskie
Od zasady do potoku danych
Sześć wymiarów jakości danych, których banki nie mogą pominąć
Wymiary w ujęciu operacyjnym
Kontrole deterministyczne i adaptacyjne wykrywanie
Lineage, śledzenie schematów i terminowość jako jeden system
Co powinna rejestrować warstwa kontrolna
Modernizacja bez centralizowania wszystkiego
Warstwa kontrolna, a nie tylko platforma docelowa
Jakość danych jako kontrola w czasie działania dla AI i modeli
90-dniowy model operacyjny zarządzania danymi finansowymi
Gdy dane o ryzyku nie nadążały
Ten wzorzec stał się nie do zignorowania podczas globalnego kryzysu finansowego 2007-2009. Nadzorcy stwierdzili, że wiele dużych banków nie potrafiło szybko zagregować ekspozycji w przekroju linii biznesowych, podmiotów prawnych, regionów i produktów, zwłaszcza w warunkach stresu. Bank mógł posiadać odpowiednie rekordy, ale jego systemy nie były w stanie wygenerować wiarygodnego obrazu dla całej grupy wtedy, gdy decydenci go potrzebowali.
Żądanie testu warunków skrajnych szybko obnaża tę słabość. Zespół ryzyka prosi o ekspozycję wobec kontrahentów we wszystkich spółkach zależnych. Pierwszy wyciąg przychodzi bez identyfikatorów podmiotów. Drugie źródło stosuje inną taksonomię produktów. Skarb ma bardziej aktualne saldo, ale finanse dysponują zatwierdzoną wartością sprawozdawczą. Operacje wiedzą, że jeden plik dotarł z opóźnieniem, a mimo to dashboard prezentuje wynik jako kompletny.
Praktyczna zasada: Jeśli raport o ryzyku w czasie kryzysu zależy od ręcznych uzgodnień, instytucja nie ma procesu raportowania. Ma niezarządzaną zależność operacyjną.
Bazylejski Komitet Nadzoru Bankowego odpowiedział, publikując w styczniu 2013 roku dokument „Principles for effective risk data aggregation and risk reporting”. Ramy te obejmują 14 zasad, z których 11 dotyczy bezpośrednio banków, a trzy odnoszą się do przeglądu nadzorczego, narzędzi i współpracy. Oczekiwania wykraczają daleko poza technologię raportową. Banki potrzebują governance, odpowiedniej architektury, rzetelnych i kompletnych danych, terminowej agregacji, elastyczności przy żądaniach ad hoc oraz przejrzystego raportowania. Ta zdolność musi działać zarówno w normalnych warunkach, jak i w czasie kryzysu, a agregacja ma odbywać się w dużej mierze w sposób zautomatyzowany, aby ograniczać błędy. Ramy bazylejskie pozostają podstawowym punktem odniesienia dla zarządzania danymi i ryzykiem w bankowości.
Wniosek ma charakter operacyjny. Jakość danych, lineage, uzgadnianie, terminowość i spójność strukturalna to nie osobne usprawnienia, które mogą poczekać na przyszłą migrację platformy. To od nich zależy, czy zarząd potrafi zidentyfikować koncentracje, wyjaśnić zmiany, odpowiedzieć nadzorcy i zareagować, zanim ryzyko zamieni się w stratę. Zespoły, które chcą praktycznie spojrzeć na konsekwencje, mogą też sprawdzić, jakie koszty niska jakość danych generuje dla instytucji finansowych.
Z tego punktu wynika cała reszta dyscypliny. Governance określa odpowiedzialność, architektura przenosi dane i zachowuje ich kontekst, kontrole jakości sprawdzają przydatność do użycia, a raportowanie dowodzi, że wynikowi można zaufać.
Co naprawdę obejmuje zarządzanie danymi finansowymi
Zarządzanie danymi w usługach finansowych to kompleksowa dyscyplina obejmująca nadzór nad danymi, ich przenoszenie, walidację, przechowywanie, udostępnianie i raportowanie w całej instytucji. Zaczyna się w momencie, gdy zdarzenie dotyczące klienta, płatności, transakcji, kredytu lub rynku trafia do systemu źródłowego. Obejmuje dalej hurtownie, jeziora danych, silniki regulacyjne, kalkulacje ryzyka, raporty zarządcze, modele i przechowywane dowody.
Przydatną analogią jest oprzyrządowanie pomiarowe. Produkty i procesy banku są silnikiem, a zarządzanie danymi zapewnia wskaźniki, czujniki, alarmy i dziennik serwisowy. Oprzyrządowanie nie tworzy działalności biznesowej, ale bez niego kierowca nie wie, czy silnik pracuje normalnie, czy zbliża się do awarii.
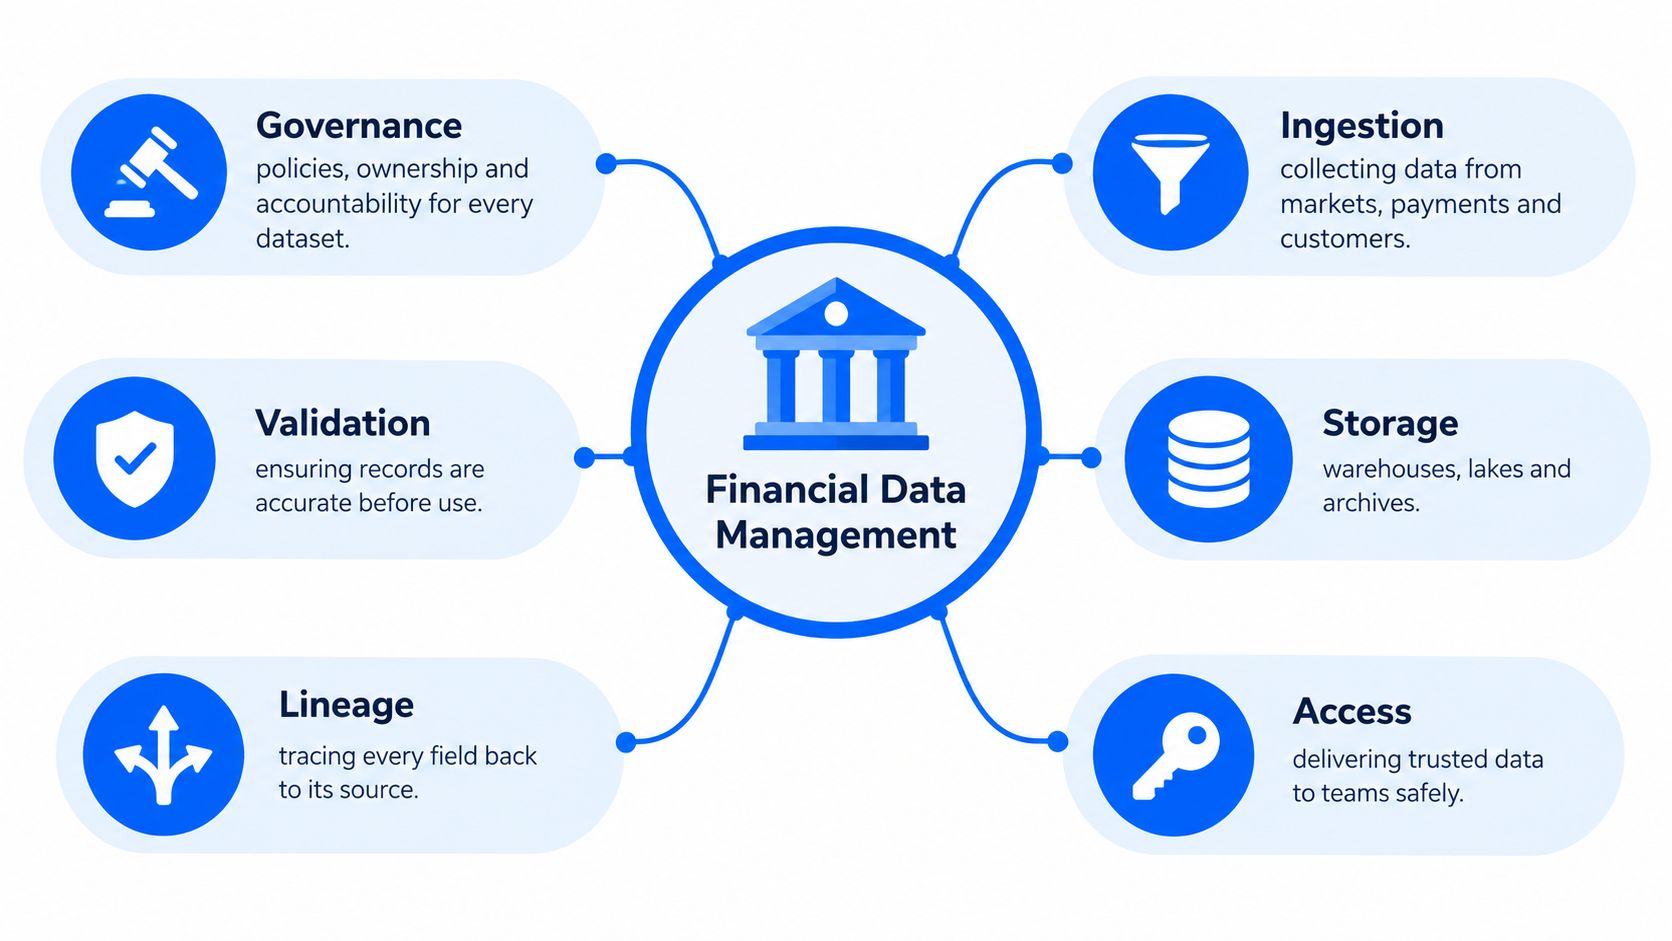
Cztery filary modelu operacyjnego
Governance: Przypisuje krytycznym danym odpowiedzialnych właścicieli, stewardów, definicje, progi, ścieżki eskalacji i dozwolone zastosowania.
Architektura: Łączy bankowość podstawową, płatności, trading, finanse, ryzyko, hurtownie, jeziora danych i usługi raportowe bez utraty znaczenia i kontroli.
Jakość danych: Sprawdza, czy rekordy są kompletne, dokładne, terminowe, poprawne, unikalne i spójne dla określonego przypadku użycia.
Raportowanie: Dostarcza przejrzyste, wyczerpujące i uzgodnione informacje z częstotliwością wymaganą przez zarząd, kadrę kierowniczą, regulatorów i zespoły operacyjne.
Filary te są od siebie zależne. Reguła jakości bez właściciela nie ma trwałej ścieżki reakcji. Raport bez lineage nie wyjaśni, skąd pochodzi dana liczba. Scentralizowane repozytorium bez walidacji jedynie koncentruje niewiarygodne rekordy. Polityka governance bez kontroli czytelnych maszynowo pozostaje trudna do przetestowania i łatwo ją różnie interpretować w poszczególnych działach.
Punktem wyjścia powinien być przypadek użycia, a nie repozytorium. Raport płynności, kalkulacja ekspozycji kredytowej, decyzja dotycząca ryzyka klienta i sprawozdanie regulacyjne mogą korzystać z częściowo tych samych danych, ale każde z nich ma inne wymagania co do aktualności, kompletności i uzgodnień. Architektura powinna zachować te różnice, a jednocześnie zapewnić zespołom wspólne definicje i widoczne dowody kontroli.
Jak przełożyć BCBS 239 na kontrole inżynierskie
BCBS 239 bywa przywoływany na komitetach sterujących jako wymóg z obszaru governance, a potem wdrażany jako kolejny projekt raportowy. Takie podejście pomija jego operacyjny cel. Zasady skierowane do banków określają oczekiwania co do tego, jak instytucja identyfikuje istotne dane, agreguje je w całej grupie, waliduje wynik i dostarcza informacje, które pozostają użyteczne zarówno w normalnych, jak i w skrajnych warunkach.
Bazylejski Komitet pogrupował 11 zasad skierowanych do banków w trzy obszary operacyjne: nadrzędne governance i infrastrukturę, zdolności agregacji danych o ryzyku oraz praktyki raportowania ryzyka. Zespoły inżynierskie mogą przełożyć te obszary na kontrole, które generują dowody, a nie deklaracje polityki. Oryginalna publikacja BCBS 239 jest wiążącym punktem odniesienia dla tych ram.
Filar BCBS 239 | Czego oczekują regulatorzy | Kontrola inżynierska | Dowody do przechowywania |
|---|---|---|---|
Governance i infrastruktura | Jasna odpowiedzialność, odpowiednia architektura, niezawodna technologia i kontrole obejmujące istotne dane o ryzyku | Rejestr krytycznych elementów danych z właścicielem, stewardem, definicją, źródłem, miejscem docelowym, progiem i ścieżką eskalacji | Zatwierdzone metadane, historia własności, specyfikacje kontroli, dokumentacja architektury |
Agregacja danych o ryzyku | Dokładna, kompletna, terminowa i elastyczna agregacja we wszystkich istotnych wymiarach | Uzgodnienia źródło-cel, kontrole referencyjne, wykrywanie duplikatów, monitorowanie aktualności, lineage i ścieżki agregacji na żądanie | Wyniki reguł, sumy uzgodnień, migawki lineage, znaczniki czasu ładowania, rejestry incydentów |
Raportowanie ryzyka | Dokładne, wyczerpujące, przejrzyste, użyteczne raportowanie o odpowiedniej częstotliwości | Walidacja na poziomie raportu, kontrole dystrybucji, możliwość drążenia danych, widoki dla konkretnych odbiorców i certyfikacja raportów | Wyciągi z raportów, wyniki walidacji, zatwierdzenia, logi dystrybucji, decyzje dotyczące wyjątków |
Od zasady do potoku danych
Governance staje się metadanymi, które systemy mogą egzekwować. Dla każdego krytycznego zbioru danych należy zapisać, kto odpowiada za jego znaczenie biznesowe, kto obsługuje kontrolę, co oznacza niepowodzenie i kto musi zareagować. Odpowiedzialność powinna podążać za danymi przez warstwę źródłową, transformacji, agregacji i raportowania, a nie kończyć się na granicy aplikacji.
Zdolność agregacji wymaga czegoś więcej niż pomyślnie zakończonego zadania. Należy porównywać sumy w źródle i w miejscu docelowym, uzgadniać salda między systemami, weryfikować wymagane wymiary, takie jak podmiot prawny i linia biznesowa, oraz przechowywać wynik dla każdego cyklu sprawozdawczego. Potok, który kończy się bez błędów, nadal może pominąć partycję, zduplikować rekordy lub zastosować niewłaściwe mapowanie danych referencyjnych.
Kontrole raportowania powinny testować wynik jako produkt decyzyjny. Czy członek kadry kierowniczej rozumie ekspozycję? Czy analityk może przejść do szczegółów konkretnego podmiotu lub typu aktywów? Czy bank potrafi przygotować użyteczną odpowiedź na żądanie ad hoc bez ręcznego przebudowywania raportu?
Zgodność z BCBS 239 nadal stanowi poważne wyzwanie techniczne. Ocena Komitetu Bazylejskiego z 2023 roku objęła 31 G-SIB i wykazała, że banki znajdowały się na różnych etapach dostosowania niemal dekadę po publikacji zasad i siedem lat po oczekiwanym terminie osiągnięcia zgodności. Praktyczny wniosek jest prosty: platforma ryzyka musi być kontrolowanym, powtarzalnym potokiem agregacji, uzgadniania, lineage i dostarczania danych, a nie pasywnym repozytorium raportowym. Ocena bazylejska przedstawia kontekst nadzorczy. Zespoły analizujące opcje wdrożenia mogą też zapoznać się z podejściem do spełnienia zasad BCBS 239 opartym na AI.
Sześć wymiarów jakości danych, których banki nie mogą pominąć
Zbiór danych nie jest „wysokiej jakości” w oderwaniu od kontekstu. Jest przydatny albo nieprzydatny do konkretnej decyzji, raportu, modelu lub kontroli. Portfel kredytowy może być kompletny, ale nieaktualny. Dane klientów mogą być aktualne, ale niedokładne. Wyciąg regulacyjny może przejść kontrole formatu, a jednocześnie niespójnie traktować waluty w poszczególnych podmiotach.

Wymiary w ujęciu operacyjnym
Kompletność określa, czy wymagane rekordy i pola są obecne. Brak atrybutów identyfikacji klienta w danych KYC albo brak kodu podmiotu prawnego w wyciągu kredytowym może sprawić, że skądinąd wypełniony zbiór danych stanie się bezużyteczny.
Dokładność określa, czy wartość odzwierciedla rzeczywisty stan. Saldo kredytu niezgodne z wiarygodnym rekordem w systemie obsługi powinno uruchomić wyjaśnienie, zanim trafi do raportu kapitałowego lub zarządczego.
Terminowość określa, czy informacja dociera wtedy, gdy wciąż może wesprzeć decyzję. Spóźniony plik transakcji może być technicznie poprawny, ale operacyjnie błędny dla śróddziennego obrazu ryzyka.
Poprawność sprawdza, czy wartości są zgodne ze zdefiniowanymi regułami biznesowymi i strukturalnymi. Daty, identyfikatory rachunków, waluty, klasyfikacje i kody produktów wymagają przyjętych formatów i dozwolonych wartości.
Unikalność zapobiega wielokrotnemu występowaniu tego samego klienta, kontrahenta, rachunku lub transakcji tam, gdzie oczekiwany jest jeden rekord. Zduplikowani kontrahenci mogą zniekształcić agregację ekspozycji i obraz relacji.
Spójność sprawdza, czy ten sam fakt jest zgodny we wszystkich systemach. Saldo, normalizacja walut, hierarchia podmiotów czy klasyfikacja ryzyka nie powinny zmieniać się bez powiadomienia między systemem podstawowym a hurtownią.
Wymiary te działają razem, ale nie należy sprowadzać ich do jednego wyniku. Pojedynczy wskaźnik zbiorczy może ukryć istotny błąd. Zamiast tego warto raportować wymiar, który zawiódł, dotknięty element danych, wpływ biznesowy, właściciela i status działań naprawczych. Komitet ryzyka musi wiedzieć, że plik się spóźnia albo że uzgodnienie sald się nie powiodło, a nie tylko, że spadł wskaźnik jakości.
Kontrole deterministyczne i adaptacyjne wykrywanie
Walidacja deterministyczna sprawdza się najlepiej tam, gdzie reguła jest jednoznaczna. Należy sprawdzać, czy każdy kredyt ma przypisany podmiot prawny, każda transakcja odwołuje się do znanego instrumentu, każdy rachunek używa akceptowanej waluty, a sumy źródło-cel się uzgadniają. Takie kontrole są wyjaśnialne i łatwo dołączyć je do dowodów audytowych.
Wykrywanie anomalii wnosi inną zdolność. Pozwala zidentyfikować nietypową zmianę wolumenu, rozkładu lub sald w odniesieniu do normalnego zachowania danego zbioru danych. Nie powinno zastępować reguł biznesowych. Powinno pomagać rozstrzygnąć, czy zmiana jest rzeczywistym zdarzeniem w portfelu, częściowym załadowaniem źródła, czy błędną transformacją.
Praktyczne omówienie wymiarów i ich zastosowania zawiera artykuł o sześciu wymiarach jakości danych. Kluczowa zmiana operacyjna polega na ciągłym monitorowaniu jakości. Profilowanie tabeli w trakcie projektu naprawczego pokazuje, co działo się wtedy. Kontrole w czasie działania mówią, czy zbiór danych nadal jest bezpieczny w użyciu dzisiaj.
Lineage, śledzenie schematów i terminowość jako jeden system
Lineage często traktuje się jak ćwiczenie z rysowania diagramów. Terminowość przekazuje się działowi operacji. Śledzenie schematów dodaje się dopiero wtedy, gdy zepsuje się zadanie w dalszej części potoku. W usługach finansowych te trzy kontrole muszą działać razem, ponieważ zmiana struktury lub opóźnienie dostawy może zmienić znaczenie raportu, nawet gdy każde zaplanowane zadanie zgłasza sukces.
Wyobraźmy sobie system źródłowy, który zmienia liczbowe pole ekspozycji na tekstowe. Proces ładowania akceptuje nowy typ, transformacja wymusza konwersję części wartości, a zadanie raportowe kończy się pomyślnie. Wynikowa ekspozycja może zawierać wartości null, obcięte wartości lub nieudane złączenia. Bez śledzenia schematów organizacja odkrywa błąd dopiero wtedy, gdy ktoś zakwestionuje liczbę.
Podobny problem powoduje utracona partycja. Potok działa, ale brakuje jednego regionu lub podmiotu prawnego. Równie szkodliwy może być spóźniony plik rynkowy lub transakcyjny, gdy raport używa poprzedniej poprawnej wartości i przedstawia ją jako aktualną.
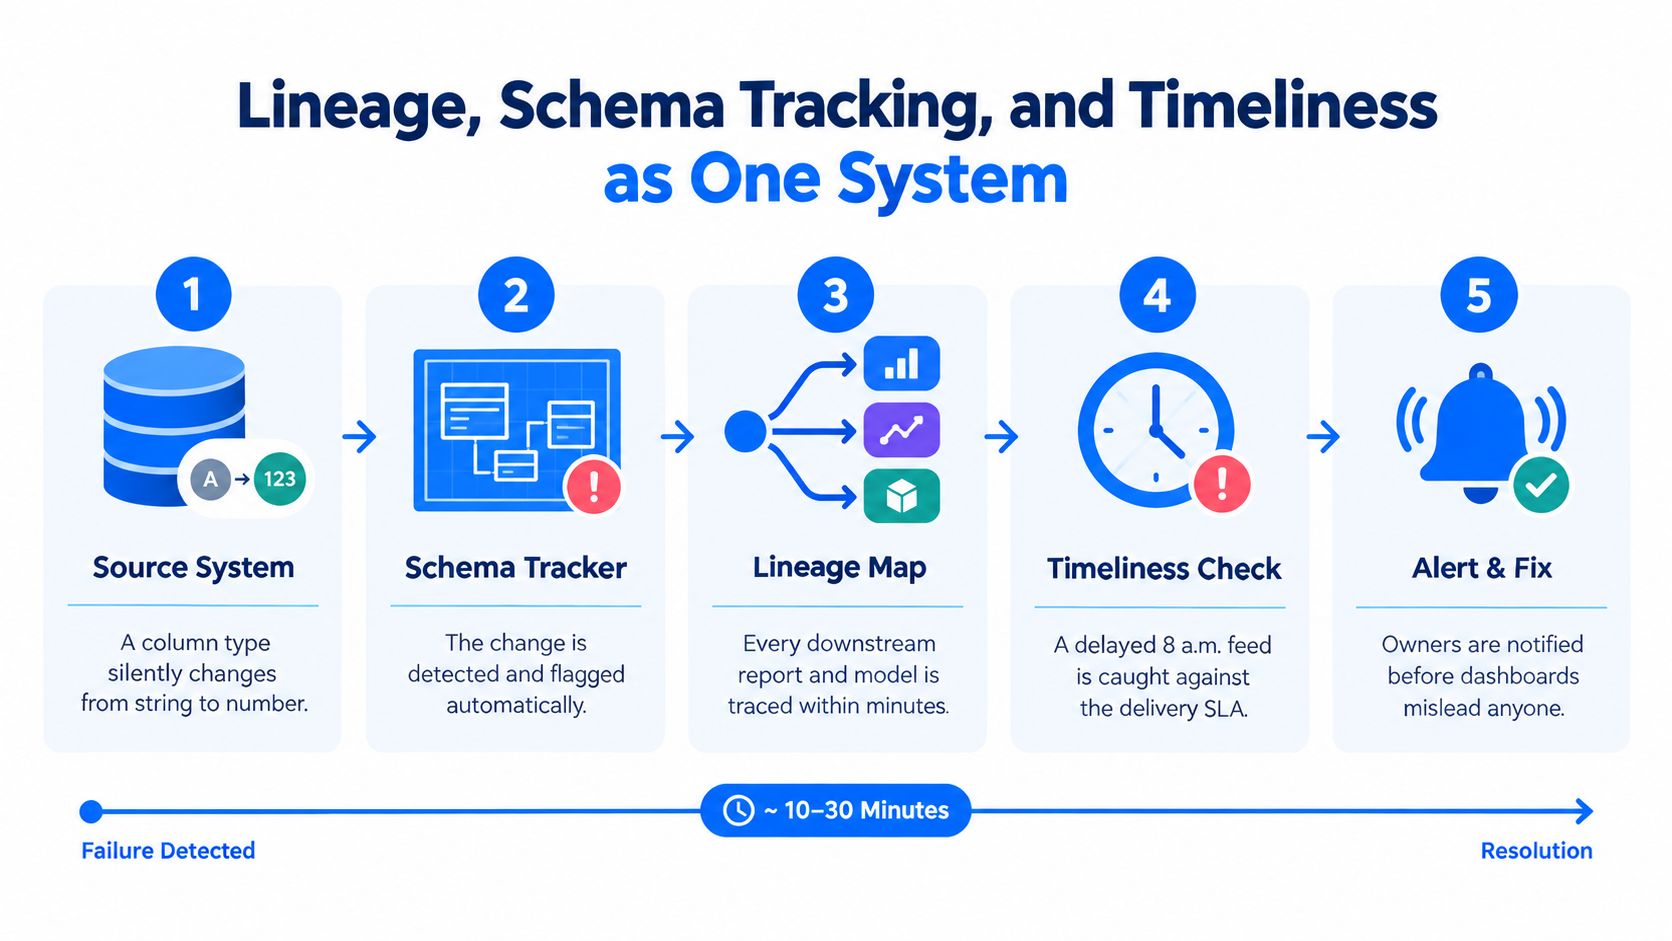
Co powinna rejestrować warstwa kontrolna
Kompleksowy lineage powinien wskazywać tabelę źródłową, pole, transformację, dane referencyjne, docelowy zbiór danych, raport i model zależne od krytycznego elementu. Potrzebna jest też historia wersji, informacja o właścicielu, ostatniej udanej dostawie oraz wynikach kontroli powiązanych z każdym przebiegiem.
Śledzenie schematów powinno wykrywać:
Dodane lub usunięte kolumny: Nowe pole może być nieszkodliwe, natomiast usunięty identyfikator może zepsuć złączenia lub klasyfikację regulacyjną.
Zmiany typów danych: Zmiana typu kwoty, daty lub klucza może zmienić obliczenia bez zatrzymania potoku.
Zmiany definicji: Pole może zachować nazwę, choć zmieni się jego znaczenie biznesowe lub logika wypełniania.
Dryf strukturalny na dalszych etapach: Warstwa hurtowni lub raportowania może odbiegać od zatwierdzonego kontraktu, nawet gdy źródło pozostaje stabilne.
Monitorowanie terminowości powinno uczyć się oczekiwanego wzorca dostaw, zamiast stosować jeden sztywny harmonogram dla każdego źródła. Źródła rynkowe, transakcyjne i wsadowe działają różnie. Plik, który zwykle przychodzi wcześnie, może być anomalią, jeśli nie zmieści się w oczekiwanym oknie, a sztywny zegar może generować szum dla źródła o uzasadnionej zmienności.
Ocena Komitetu Bazylejskiego z 2023 roku objęła 31 G-SIB i wykazała, że instytucje znajdują się na różnych etapach dostosowania do BCBS 239. To potwierdza potrzebę kontrolowanych potoków, które wspierają agregację, uzgadnianie, lineage i dostarczanie danych w normalnych i skrajnych warunkach. Szczegóły oceny jasno pokazują konsekwencje inżynierskie.
Warto odróżnić pochodzenie danych (provenance) od lineage. Provenance odpowiada na pytanie, co stało się z danymi i w ramach jakiego procesu. Lineage mapuje, jak pole przemieszcza się przez systemy i zależności. Zespoły porównujące te pojęcia mogą skorzystać z tego przewodnika po provenance i lineage danych. Żadne z nich nie wystarcza samodzielnie. Lineage bez kontroli struktury i aktualności to tylko częściowa warstwa kontrolna.
Modernizacja bez centralizowania wszystkiego
Bank może scentralizować dane raportowe i mimo to nie przejść przeglądu BCBS 239. Centralna kopia może być niekompletna, spóźniona lub oderwana od systemu, do którego należy proces biznesowy. Centralizacja zmienia miejsce przechowywania danych. Sama w sobie nie zapewnia własności, walidacji, terminowości ani dowodów.
Kopiowanie wrażliwych danych produkcyjnych na nową platformę również generuje koszty. Bank musi zabezpieczyć, sklasyfikować, uzgodnić, objąć governance i wyjaśnić kolejne repozytorium. Centralny magazyn może ułatwić dostęp części użytkowników, a jednocześnie zwiększyć duplikację, ryzyko dla prywatności, opóźnienia i nakład pracy integracyjnej.
Rzeczywistość operacyjna jest rozproszona. Dane klientów mogą pozostawać w systemach podstawowych, transakcje w hurtowniach, dane rynkowe na wyspecjalizowanych platformach, a kopie specyficzne dla jurysdykcji pod odrębnymi kontrolami. Praktyczne pytanie brzmi: czy bank potrafi udowodnić, że krytyczne dane nadają się do użycia, niezależnie od tego, gdzie się znajdują?
Warstwa kontrolna, a nie tylko platforma docelowa
Rozproszona warstwa kontrolna uruchamia kontrole blisko systemów źródłowych lub wewnątrz bazy danych klienta, a centralizuje metadane i dowody zamiast wrażliwych rekordów. Jej kontrole operacyjne powinny obejmować:
Walidację na miejscu: Stosowanie reguł biznesowych do tabel źródłowych bez tworzenia kolejnej kopii produkcyjnej.
Własność: Przypisanie każdego krytycznego zbioru danych, reguły, wyjątku i działania naprawczego do odpowiedzialnego zespołu.
Monitorowanie struktury: Wykrywanie zmian schematu u źródła i identyfikowanie dotkniętych odbiorców dzięki lineage.
Kontrole aktualności: Porównywanie rzeczywistej dostawy z oczekiwanym zachowaniem każdego źródła.
Przechowywanie dowodów: Zachowywanie wyników reguł, wyjątków, zatwierdzeń, eskalacji i historii działań naprawczych.
Priorytetyzację opartą na ryzyku: Rozpoczęcie od zbiorów danych wspierających raportowanie kapitałowe, płynnościowe, kredytowe, finansowe i regulacyjne.
Taki projekt przekłada oczekiwania nadzorcze wynikające z BCBS 239, przeglądów EBC i SR 11-7 na dowody operacyjne. Zespoły mogą pokazać, kto jest właścicielem kontroli, która walidacja została wykonana, czy plik dotarł w oczekiwanym oknie, jaki schemat się zmienił i jak rozwiązano wyjątki.
Kompromis pozostaje realny. Kontrole na miejscu wymagają lepszych metadanych, konektorów i dyscypliny w zakresie własności. Scentralizowane platformy mogą ułatwiać analizę, ale centralna kopia może ukrywać błędy źródłowe lub stać się źródłem prawdy bez dowodu, że pozostaje zsynchronizowana. Banki wybierające między tymi wzorcami mogą skorzystać z tego porównania data mesh i scentralizowanych platform danych. Decyzja powinna wynikać z pokrycia kontrolami, wrażliwości danych, wydajności, jurysdykcji i ograniczeń systemów dziedziczonych, a nie z preferencji dla jednej architektury.
Jakość danych jako kontrola w czasie działania dla AI i modeli
Gotowość na AI w usługach finansowych to przede wszystkim problem zachowania danych, a nie wyboru modelu. Zwalidowany model może zachowywać się niebezpiecznie, gdy jego dane wejściowe docierają z opóźnieniem, zmieniają schemat, tracą klasę, wykazują nowy rozkład lub odchodzą od wartości bazowej użytej podczas walidacji.
Badanie IIF-EY z 2025 roku wykazało, że 79% wszystkich firm z sektora usług finansowych oraz 100% G-SIB i globalnych ubezpieczycieli o znaczeniu systemowym wskazało jakość danych jako jedno z największych wyzwań w rozwoju AI. Spośród tych firm 96% wskazało zaszumione, nieterminowe, niedokładne lub mało elastyczne dane jako główną przeszkodę we wdrożeniach produkcyjnych. Badanie IIF-EY dostarcza dowodów na poparcie tej operacyjnej obawy.
SR 11-7 dodaje perspektywę governance ryzyka modeli. Banki potrzebują udokumentowanych kontroli obejmujących rozwój, wdrożenie, walidację, bieżące monitorowanie i nadzór nad modelami. Zgodnie z pismem nadzorczym Rezerwy Federalnej SR 11-7 anomalia w danych może stać się zdarzeniem ryzyka modelu, jeśli zmienia dane wejściowe bez zatwierdzonego wyjaśnienia.
Dowody należy przechowywać także dla okresu po walidacji, a nie tylko sam pakiet walidacyjny:
Zmiana wartości bazowej: Co się zmieniło, kiedy i czy zmiana była oczekiwana.
Zachowanie źródła: Czy zbiór danych dotarł z opóźnieniem, częściowo lub bez części partycji.
Stan schematu: Które pola, typy lub definicje uległy zmianie.
Zachowanie rozkładów: Czy rozkłady klas lub wartości przekroczyły akceptowalny próg.
Rejestr decyzji: Kto ocenił incydent i czy decyzją była kontynuacja, wycofanie, czy ponowna walidacja.
Zespoły analizujące rozwiązania AI dla finansów powinny traktować tę pętlę dowodową jako część wdrożenia, a nie późniejszy dodatek z obszaru governance. Właściciel modelu potrzebuje progów specyficznych dla zbioru danych i jasnych wyzwalaczy dochodzenia, wycofania lub ponownej walidacji.
Badanie IIF-EY z 2025 roku wykazało również, że 72% firm posiadało mechanizmy informacji zwrotnej lub kontrole służące korygowaniu modeli AI, a kolejne 25% nad nimi pracowało. Ten kierunek potwierdza tezę: governance modeli staje się korygujące i operacyjne. Data observability musi być bezpośrednio połączona z tą pętlą.
90-dniowy model operacyjny zarządzania danymi finansowymi
Należy zacząć od danych, które mogą zmienić decyzję dotyczącą ryzyka, sprawozdanie regulacyjne, kalkulację kapitałową lub dane wejściowe modelu. Krytyczne elementy danych warto zdefiniować według domeny ryzyka, podmiotu prawnego, linii biznesowej, klasy aktywów, geografii i przypadku użycia w raportowaniu.
Odpowiedzialnego właściciela i stewarda należy przypisać w postaci metadanych czytelnych maszynowo. Do każdego elementu trzeba dołączyć kontrole kompletności, terminowości, uzgodnień, integralności referencyjnej, duplikatów i schematu. Kontrole powinny działać możliwie blisko źródła, dowody należy przechowywać dla każdego cyklu sprawozdawczego, a wyjątki kierować do konkretnych osób.
Walidację deterministyczną warto stosować dla znanych reguł, a wykrywanie anomalii oparte na wartościach bazowych dla nieoczekiwanych zachowań. Przed rozszerzeniem zakresu model operacyjny należy przetestować w warunkach normalnych dostaw i w scenariuszu skrajnym. Niewielki zestaw kontrolowanych, udokumentowanych zbiorów danych łatwiej obronić niż szeroki katalog bez niezawodnej ścieżki reakcji.
digna zapewnia jakość danych i observability działające w środowisku klienta dla zespołów z sektora usług finansowych, w tym walidację wewnątrz bazy danych, monitorowanie terminowości, wykrywanie anomalii, śledzenie schematów oraz dowody dla rozproszonych potoków danych. Odwiedź digna, aby zobaczyć, jak podejście oparte na warstwie kontrolnej pomaga monitorować krytyczne dane bez zakładania, że centralizacja jest jedynym rozwiązaniem.
Zduplikowani kontrahenci i kredyty bez poprawnego podmiotu prawnego to w istocie zerwane relacje między systemami. Kontrole, które utrzymują spójność tych kluczy od bankowości podstawowej po hurtownię ryzyka, opisuje artykuł o integralności referencyjnej danych bankowych.
Najczęściej zadawane pytania
Co obejmuje zarządzanie danymi w usługach finansowych?
Obejmuje nadzór nad danymi, ich przenoszenie, walidację, przechowywanie i raportowanie od momentu, gdy zdarzenie dotyczące płatności, transakcji, kredytu lub klienta trafia do systemu źródłowego, aż do kalkulacji ryzyka, raportów regulacyjnych i modeli. Governance, architektura, jakość danych i raportowanie tworzą cztery filary, które działają tylko wtedy, gdy są od siebie zależne.
Jak przełożyć BCBS 239 na kontrole inżynierskie?
Każdy obszar zasad należy przełożyć na kontrole generujące dowody: rejestr krytycznych elementów danych z właścicielami i progami dla governance, uzgodnienia źródło-cel i monitorowanie aktualności dla agregacji oraz walidację i certyfikację na poziomie raportu dla raportowania. Wyniki reguł, migawki lineage i rejestry incydentów trzeba przechowywać dla każdego cyklu sprawozdawczego.
Które wymiary jakości danych są najważniejsze dla banków?
Kompletność, dokładność, terminowość, poprawność, unikalność i spójność. Każdy z nich odpowiada na inne pytanie, na przykład czy kredyt ma kod podmiotu prawnego albo czy saldo jest zgodne między systemem podstawowym a hurtownią. Wymiar, który zawiódł, właściciela i wpływ należy raportować osobno, zamiast sprowadzać je do jednego wskaźnika zbiorczego, który może ukryć istotny błąd.
Czy banki muszą scentralizować wszystkie dane, aby spełnić BCBS 239?
Nie. Centralna kopia nadal może być niekompletna, spóźniona lub oderwana od systemu, do którego należy proces. Rozproszona warstwa kontrolna uruchamia kontrole na miejscu, blisko systemów źródłowych, i centralizuje tylko metadane oraz dowody. Pozwala to uniknąć dodatkowych kopii wrażliwych danych, a jednocześnie udowodnić, że krytyczne dane nadają się do użycia.
Dlaczego jakość danych jest kontrolą w czasie działania dla modeli AI w finansach?
Zwalidowany model może zachowywać się niebezpiecznie, gdy jego dane wejściowe docierają z opóźnieniem, zmieniają schemat lub odchodzą od wartości bazowej. W badaniu IIF-EY z 2025 roku 79% firm z sektora usług finansowych wskazało jakość danych jako jedno z największych wyzwań AI. Zgodnie z SR 11-7 niewyjaśniona zmiana danych wejściowych może stać się zdarzeniem ryzyka modelu, które wymaga dochodzenia lub ponownej walidacji.


