Walidacja danych w REST API: Praktyczny przewodnik wdrożeniowy
|
8
min. czyt.

Zwykle nie patrzysz na czystą warstwę walidacji, gdy coś idzie nie tak. Patrzysz na pulpit nawigacyjny pełen dziwnych wierszy, zepsutą pętlę ponawiania webhooka lub raport, który jest „prawie poprawny”, dopóki ktoś nie zauważy, że liczby się nie zgadzają. Taki jest rzeczywisty koszt REST API data validation – błędne żądania nie tylko kończą się niepowodzeniem na brzegu systemu, ale mogą przedostać się do potoków danych, zniekształcić analizę końcową i zamienić proste niedopasowanie kontraktu w kosztowne sprzątanie.
Praktycznym posunięciem jest traktowanie walidacji jako części kontraktu API, a nie jako grzecznościowej wstępnej kontroli. Ta zmiana wpływa na sposób projektowania schematów, miejsce odrzucania żądań, zakres logowania oraz liczbę szczegółów ujawnianych w przypadku niepowodzenia. Zmienia to również sposób, w jaki zespoły myślą o niezawodności, ponieważ nieprawidłowo sformatowane żądanie rzadko jest tylko niepoprawnym parametrem wejściowym – często jest to pierwszy sygnał, że czytelny dla maszyn kontrakt traci spójność z systemami, które od niego zależą.
Spis treści
Projektowanie schematów, które sprawdzają się w środowisku produkcyjnym
Wybór bibliotek walidacyjnych i oprogramowania pośredniczącego
Dlaczego walidacja REST API to problem kontraktu
Uszkodzone żądanie nie zawsze kończy się niepowodzeniem na brzegu systemu. W systemach korporacyjnych może przejść przez kontroler, trafić do kolejki i pojawić się później jako błędny trend na pulpicie nawigacyjnym lub raport operacyjny, któremu nikt nie ufa. Dlatego właśnie REST API data validation to tak naprawdę wymuszanie kontraktu, od którego zależą systemy odbiorcze, a nie tylko odsiewanie nieuporządkowanych danych wejściowych.
Moduł walidacji REST w AWS API Gateway urzeczywistnia to podejście oparte na kontrakcie. Sprawdza, czy wymagane parametry URI, ciągu zapytań i nagłówka są obecne i nie są puste, a także może walidować ładunek (payload) pod kątem skonfigurowanego schematu JSON Schema. Jeśli nie ma pasującego typu zawartości, walidacja jest pomijana, co jest przydatnym przypomnieniem, że walidacja działa tylko wtedy, gdy kontrakt jest na tyle jasny, aby platforma mogła go wyegzekwować. Szczegóły walidacji żądań AWS API Gateway
Ma to znaczenie, ponieważ błędy walidacji w środowiskach korporacyjnych nie pozostają lokalne. Pojedyncze nieprawidłowe żądanie może skazić przepływy pracy analityki, monitorowania i raportowania, jeśli system zaakceptuje je zbyt późno lub wcale. Wytyczne Eurostatu dotyczące REST API opisują żądania jako ustrukturyzowany wzorzec URL składający się z hosta, usługi, wersji, typu odpowiedzi, kodu zbioru danych, formatu, języka i filtrów. Wytyczne dotyczące Eurostat REST API
Zasada praktyczna: jeśli systemy odbiorcze nie mogą bezpiecznie założyć kształtu i znaczenia żądania, nie masz jeszcze kontraktu, masz tylko sugestię.
Walidacja zaczynała się od prostego sprawdzania danych wejściowych, a następnie przekształciła się w egzekwowanie kontraktów, higienę bezpieczeństwa i kontrolę wydajności dla interfejsów API o dużej skali. Ta zmiana jest widoczna we wskazówkach kładących nacisk na zasadę szybkiego niepowodzenia (fail-fast), jasne błędy i unikanie wycieków technicznych. Wskazówki dotyczące walidacji REST API
Dla zespołów zarządzających potokami danych model ten jest jeszcze surowszy. Walidacja to jedna z warstw historii o niezawodności, a data contracts to szersza dyscyplina, która czyni kontrakt jednoznacznym dla producentów i odbiorców.
Dwuwarstwowy wzorzec walidacji
Najczystszym sposobem na zaprojektowanie walidacji REST API jest oddzielenie walidacji syntaktycznej od walidacji semantycznej. Kontrole syntaktyczne odpowiadają na jedno pytanie: czy to żądanie jest poprawnie sformatowane? Kontrole semantyczne odpowiadają na trudniejsze pytanie: czy to żądanie ma sens dla tego zasobu i domeny biznesowej?
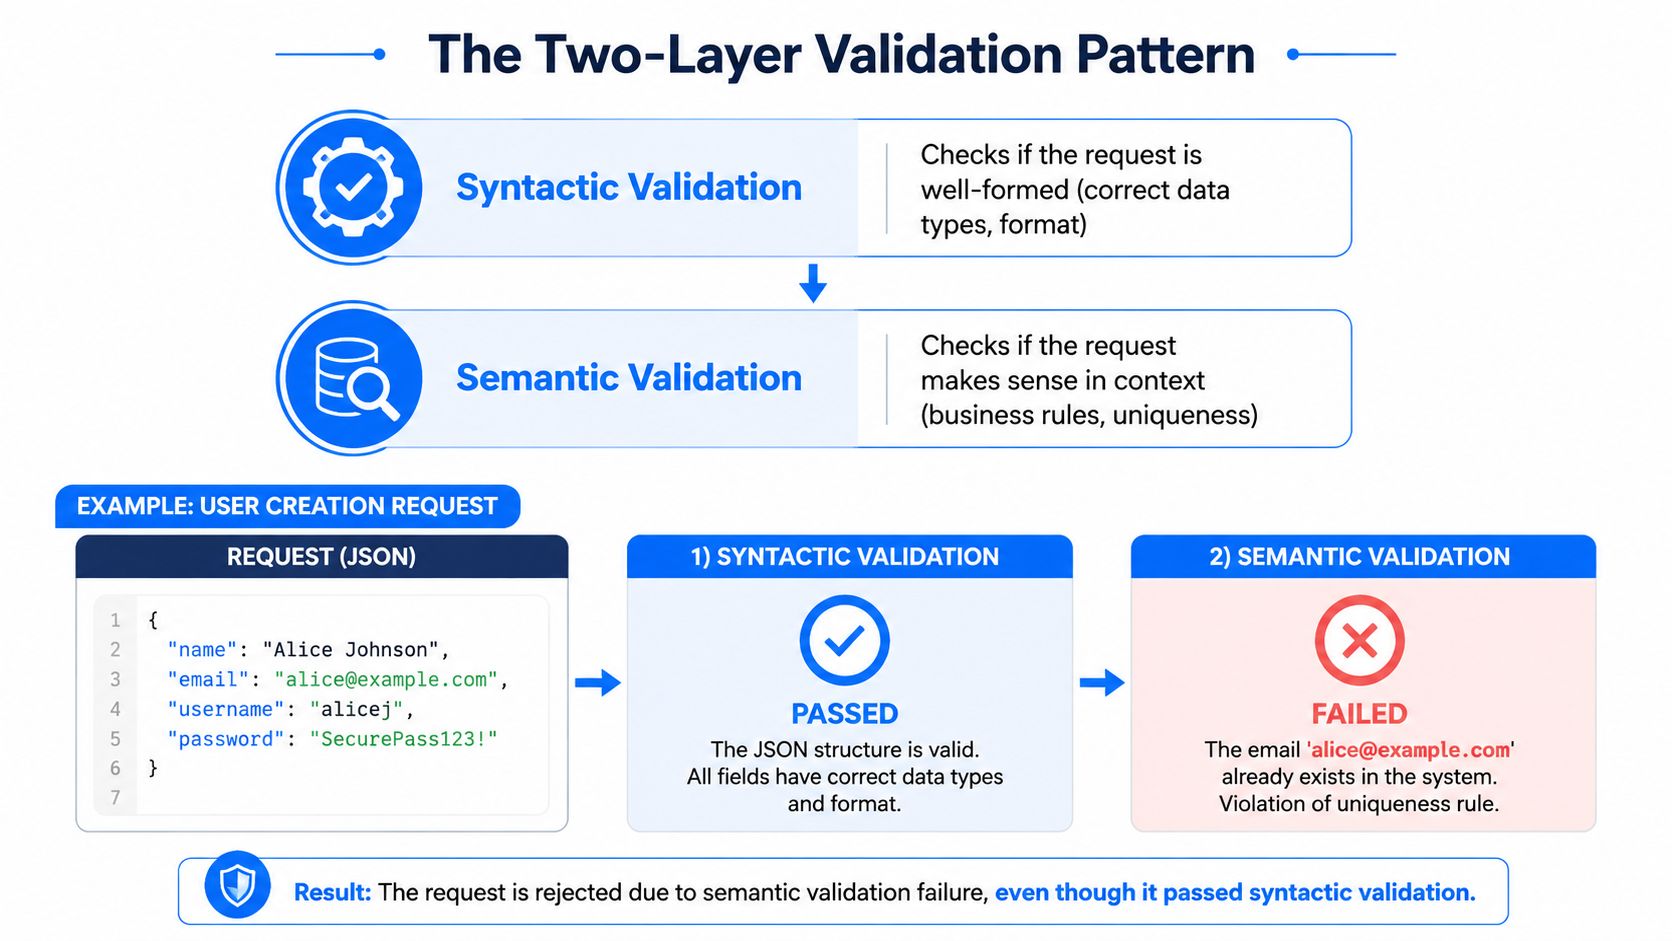
Co należy do walidacji syntaktycznej
Walidacja syntaktyczna wyłapuje niepoprawny JSON, brakujące wymagane pola, błędne typy danych, błędy analizowania (parsing), puste ciągi znaków i wartości naruszające zadeklarowane granice. Chodzi o to, aby odrzucić ewidentnie uszkodzone żądania, zanim dotrą do kosztownej logiki biznesowej. To jest warstwa, w której schematy OpenAPI, walidatory JSON Schema i zabezpieczenia na poziomie kontrolera pokazują swoją wartość.
Przepływ pracy jest prosty. Waliduj na bramie (gateway) lub kontrolerze, wymuszaj ścisły schemat, odrzucaj niezgodności typów i wartości spoza zakresu, a także przeprowadzaj testy negatywne dla niepoprawnego formatu JSON, wartości null, pustych ciągów i zbyt dużych ładunków, zanim rozpocznie się przetwarzanie na dalszych etapach. Wskazówki w stylu OWASP zalecają również silne typowanie, ograniczenia regex, odrzucanie niedozwolonej zawartości i limity rozmiaru żądania, które po przekroczeniu zwracają status HTTP 413. Praktyki walidacji i obsługi danych wejściowych
What belongs in semantic validation
Walidacja semantyczna sprawdza znaczenie biznesowe. Identyfikator użytkownika może być poprawny pod względem składniowym, a mimo to nie istnieć. Wartość typu enum może być strukturalnie poprawna, ale nadal nieprawidłowa dla bieżącego stanu zasobu. To tutaj weryfikujesz integralność referencyjną, unikalność, stan przepływu pracy, własność lub jakąkolwiek regułę, która zależy od rzeczywistych danych domenowych.
Proste drzewo decyzyjne wygląda następująco:
Czy parser może to odczytać? Umieść to w składni.
Czy typ, wymagane pole lub zakres są nieprawidłowe? Umieść to w składni.
Czy wartość odnosi się do rzeczywistej encji lub prawidłowego stanu? Umieść to w semantyce.
Czy reguła zależy od kontekstu biznesowego, uprawnień lub bieżącego stanu bazy danych? Umieść to w semantyce.
Zacznij od tanich kontroli. Jeśli żądanie nie przejdzie podstawowej walidacji kształtu, nie trać zasobów na odczyty bazy danych w celu udowodnienia reguły biznesowej dla ładunku, który powinien zostać odrzucony dwie milisekundy wcześniej.
To sekwencjonowanie jest tym, co definiuje się jako walidację progresywną. Najpierw sprawdź kluczowe pola, odrzuć wcześnie i zarezerwuj kosztowne kontrole dla żądań, które przeszły już bramkę strukturalną. Wskazówki dla praktyków dzielą te dwie warstwy dokładnie z tego powodu – składnia zapewnia szybkość i bezpieczeństwo, semantyka zapewnia poprawność. Walidacja syntaktyczna a semantyczna
Projektowanie schematów, które sprawdzają się w środowisku produkcyjnym
Schemat, który akceptuje wszystko, nie jest elastyczny, jest bezużyteczny. Dobre projektowanie schematu zaczyna się od pól, które klienci muszą przesłać, a następnie zacieśnia kontrakt za pomocą typów, wzorców, zakresów i enumów, które pasują do obiektu biznesowego, jaki API ma akceptować. W praktyce JSON Schema i OpenAPI dobrze ze sobą współpracują, ponieważ schemat opisuje kształt żądania, podczas gdy specyfikacja API opisuje, gdzie i jak ten kształt jest używany.
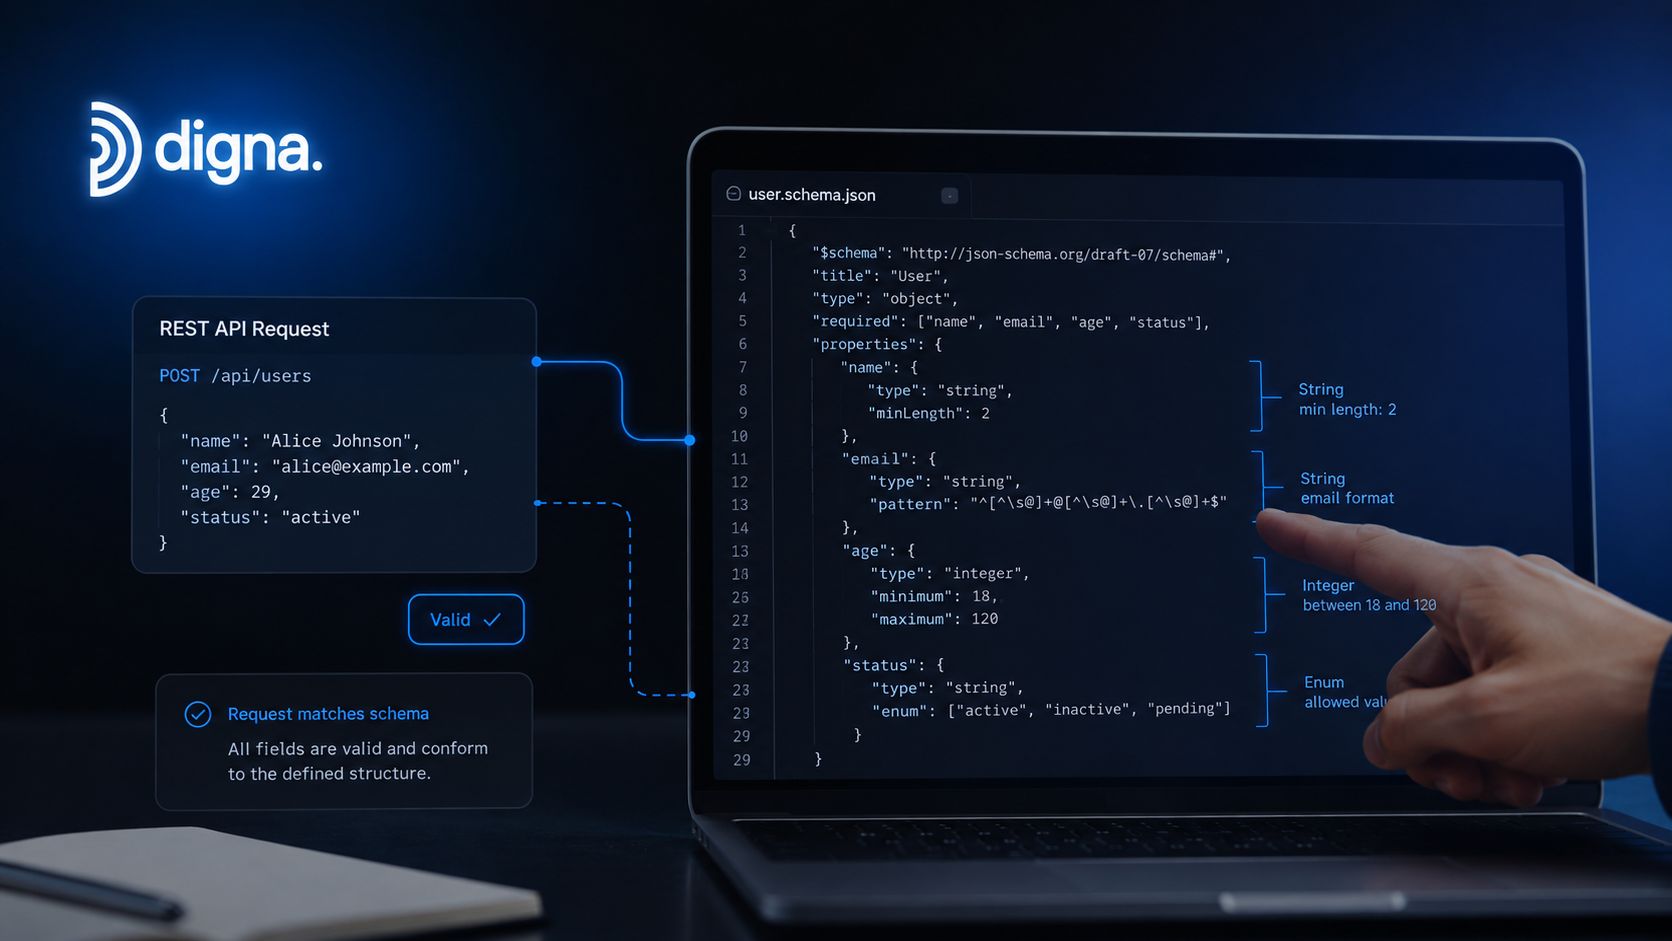
Zasady schematów, które sprawdzają się w produkcji
Zdefiniuj wymagane pola jawnie, a następnie ogranicz każdą właściwość do najwęższego praktycznego typu. W przypadku ciągów znaków używaj wzorców regex, gdy format ma większe znaczenie niż tekst o dowolnej formie. W przypadku liczb deklaruj zakresy, zamiast polegać na kodzie downstream do wyłapywania przypadków brzegowych. W przypadku zbiorów zamkniętych używaj enumów, aby klienci nie mogli przypadkowo tworzyć nowych wartości.
Taka dyscyplina zapobiega błędom, które ujawniają się w produkcji. Zespoły często pomijają kontrole formatu adresów e-mail i dat lub piszą schematy, które nie odzwierciedlają rzeczywistych reguł biznesowych punktu końcowego. Rezultatem jest kontrakt, który dopuszcza złe dane do kolejnych etapów i zmusza warstwę aplikacji do nadrabiania brakującej struktury. Korzystanie z opisów schematów, które pozostają spójne z przechowywanymi strukturami danych pomaga utrzymać walidację żądań blisko modelu danych, który ma chronić.
Praktyczny wzorzec projektowania schematu wygląda tak:
Współdzielone obiekty bazowe dla pól używanych ponownie w wielu punktach końcowych.
Nakładki specyficzne dla punktu końcowego dla wymagań dotyczących konkretnych akcji.
Jawne enumy i wyrażenia regularne dla wartości z ograniczeniami.
Wersjonowane pliki schematów, gdy zmiana kontraktu mogłaby w przeciwnym razie zakłócić pracę odbiorców.
Wydajność i kontrola rozbieżności
Kompilowanie schematów ma znaczenie przy dużym wolumenie żądań. Wielokrotne analizowanie (parsing) generuje narzut, którego nie chcesz na krytycznych ścieżkach wydajnościowych, a skompilowane walidatory zmniejszają ten koszt. Wersjonowanie schematów ma znaczenie z tego samego powodu – ponieważ wymagania biznesowe się zmieniają, a starzy klienci nie znikają z dnia na dzień.
Błędem, którego należy unikać, jest cichy rozjazd schematów (schema drift), w którym kod, dokument OpenAPI i rzeczywisty kształt ładunku przestają do siebie pasować.
Monitorowanie strukturalne staje się przydatne w tym punkcie. Schema Tracker od digna został zbudowany do obserwowania zmian strukturalnych w produkcji, dzięki czemu zespoły mogą wyłapać rozbieżności, zanim popsują one walidację. Jest to właściwy problem do rozwiązania, gdy kontrakt API jest tylko jedną częścią większego potoku danych. Trzymaj schemat blisko usługi, dbaj o jasne wersjonowanie i nie pozwól, aby podejście „zaktualizujemy to później” stało się domyślną strategią wdrażania.
Wybór bibliotek walidacyjnych i oprogramowania pośredniczącego
Wybór biblioteki to głównie kompromis między szybkością, ekspresyjnością a kosztem utrzymania. Walidatory JSON Schema, takie jak Ajv, są świetnym rozwiązaniem, gdy potrzebujesz skompilowanych schematów i przewidywalnego wymuszania reguł. Narzędzia oparte na OpenAPI są lepsze, gdy walidacja musi pozostać ściśle powiązana z kontraktem API, który już istnieje na potrzeby dokumentacji i generowania klientów. Systemy typów, takie jak TypeScript, pomagają na etapie budowania, ale nie zastępują walidacji w czasie rzeczywistym (runtime), ponieważ zewnętrzne żądania nie dbają o to, w co wierzy Twój kompilator.
Oprogramowanie pośredniczące (middleware) frameworka to miejsce, w którym zespoły często dokonują niewłaściwej optymalizacji. Middleware w Express jest łatwe do podłączenia, FastAPI zapewnia silne analizowanie żądań po wyjęciu z pudełka, a walidacja na poziomie bramy sieciowej (gateway) może zatrzymać nieprawidłowo sformatowany ruch, zanim dotrze on do kodu aplikacji. Właściwy podział zależy od tego, gdzie chcesz, aby wystąpił błąd i kto powinien zarządzać obszarem obsługi błędów.
Podejście | Wydajność | Jakość błędów | Krzywa uczenia się | Najlepsze do |
|---|---|---|---|---|
Walidator JSON Schema | Wysoka po skompilowaniu | Dobra przy odpowiednim mapowaniu | Średnia | Rygorystyczne kontrakty żądań |
Narzędzia oparte na OpenAPI | Stabilna | Dobra, spójna z kontraktem | Średnia | Zespoły zorientowane na API-first |
TypeScript plus kontrole w czasie rzeczywistym | Różna, zależy od warstwy wykonawczej | Różna | Niska dla zespołów TS | Współdzielone bazy kodu |
Oprogramowanie pośredniczące frameworka | Dobra dla prostych przypadków | Często specyficzna dla frameworka | Niska | Szybka integracja |
Walidacja na warstwie bramy (gateway) | Wysoka na brzegu systemu | Zwykle ustandaryzowana | Średnia do wysokiej | Interfejsy API o dużym natężeniu ruchu |
Skompilowane schematy i progresywna walidacja powinny być obowiązkowe w obciążonych systemach. Sprawdzaj najpierw najtańsze pola, stosuj zasadę szybkiego niepowodzenia (fail fast) i wywołuj głębsze walidatory tylko wtedy, gdy żądanie pomyślnie przeszło wcześniejsze etapy. Ten wzorzec ma większe znaczenie niż marka samej biblioteki.
Istnieje również kwestia utrzymania, którą zespoły często niedoceniają. Niestandardowe walidatory wydają się łatwe, gdy wdrażany jest pierwszy punkt końcowy, a następnie stają się trudne w utrzymaniu, gdy dziesięć kolejnych punktów końcowych potrzebuje tych samych reguł z niewielkimi wyjątkami. Sprawdzone biblioteki ograniczają te rozbieżności, zwłaszcza gdy oferują schematy wielokrotnego użytku, komunikaty na poziomie pól i możliwość obejścia reguł dla specyficznych dla domeny kontroli, które nie pasują do samej biblioteki.
Obsługa błędów, z której korzystają programiści
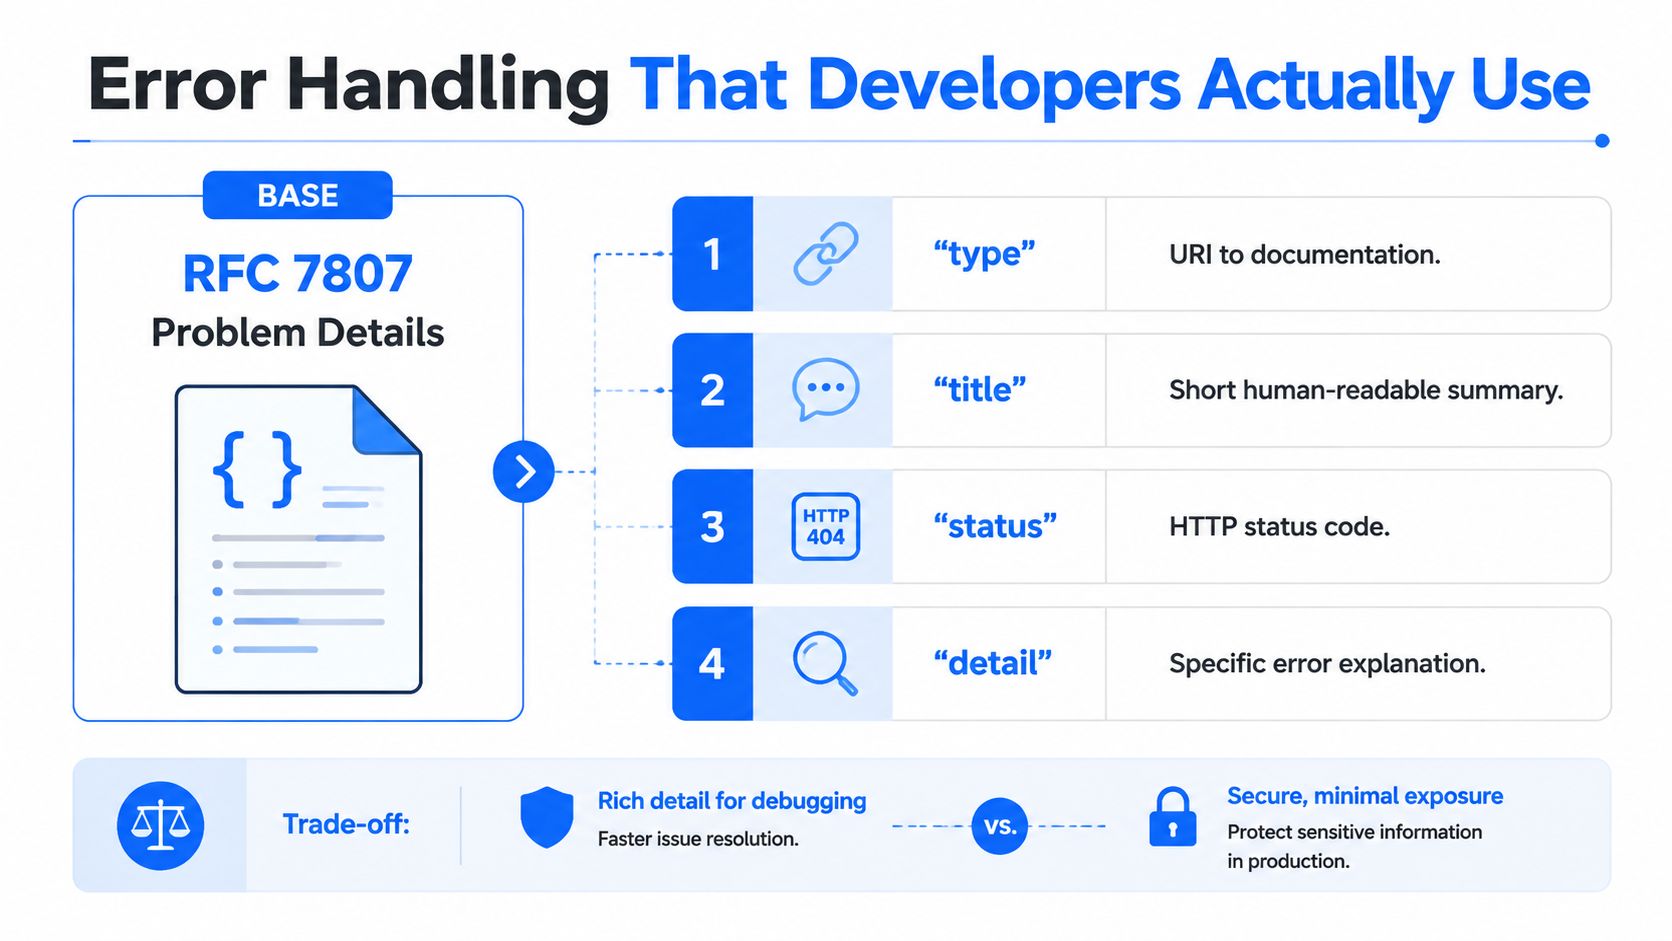
Walidacja pomaga tylko wtedy, gdy odpowiedź daje klientom informacje, na podstawie których mogą podjąć działania. Standard RFC 7807 dobrze sprawdza się jako punkt odniesienia, ponieważ zapewnia odbiorcom API czytelną dla maszyn strukturę do analizowania błędów, bez zmuszania ich do inżynierii wstecznej niestandardowego formatu. Pola, które mają znaczenie, to type, title, status oraz detail, a także informacje na poziomie konkretnego pola, gdy ładunek nie przejdzie walidacji. Odpowiedzi walidacyjne w stylu RFC 7807
Co zwracać, a co ukrywać
Użyj statusu HTTP 400 Bad Request, gdy ładunek nie przejdzie walidacji schematu lub pól. Dbaj o to, aby treść odpowiedzi była bezpieczna, konkretna i spójna. Podaj nazwę pola, przyczynę i oczekiwany format, aby deweloperzy front-endu oraz zautomatyzowani klienci mogli poprawić żądanie bez zgadywania.
Dobra odpowiedź jest opisowa, ale nie przegadana. Błędy specyficzne dla danego pola sprawdzają się lepiej niż ogólny komunikat „nieprawidłowe dane wejściowe”, ponieważ wskazują bezpośrednio na problematyczną właściwość. Agregowanie błędów jest jeszcze lepsze, gdy wiele pól na raz nie przejdzie walidacji, ponieważ pozwala to klientom naprawić wszystko w ramach jednego żądania i odpowiedzi. Oficjalne wytyczne zalecają również unikanie szczegółów wewnętrznej implementacji, co chroni Cię przed ujawnieniem śladów stosu (stack traces), wewnętrznych mechanizmów pól czy struktury backendu. Wskazówki dotyczące obsługi błędów walidacji API
Gdzie pasują kody statusu
Istnieje realny kompromis między semantyką kodów 400 i 422, a publicznie dostępne materiały wciąż nie rozstrzygają w pełni tej granicy. Praktyczna zasada to zachowanie spójności w ramach własnego API i jasne udokumentowanie tego dla odbiorców. Jeśli Twój zespół używa kodu 400 dla wszystkich błędów kształtu żądania, trzymaj się tego i zadbaj o to, aby treść odpowiedzi była wystarczająco precyzyjna, by to zrekompensować.
Logowanie po stronie serwera powinno być znacznie bogatsze niż odpowiedzi wysyłane do klienta. Loguj kontekst walidacji, identyfikator żądania i wewnętrzną regułę, która zawiodła, ale nigdy nie loguj haseł, tokenów ani innych poufnych pól ładunku. Taki podział pozwala zespołom wsparcia na szybkie debugowanie, przy jednoczesnym zachowaniu bezpieczeństwa odpowiedzi produkcyjnych przed potencjalnie wrogimi klientami. W rzeczywistym API ta równowaga ma większe znaczenie niż idealna czystość teoretyczna.
Najlepsza odpowiedź o błędzie to taka, którą klient może poprawić, a atakujący nie może z niej wyciągnąć dodatkowych informacji.
Connecting Validation to Data Quality and Observability
Błędy walidacji to nie tylko problemy z API – to sygnały dotyczące kondycji całego systemu danych otaczającego API. Skok liczby odrzuconych żądań może wskazywać na zmiany w źródle upstream, rozbieżności w schemacie lub regułę biznesową, która zmieniła się szybciej niż dostosowali się do niej klienci. Jeśli traktujesz walidację wyłącznie jako filtr wejściowy, tracisz jedno z najwcześniejszych ostrzeżeń o tym, że potok zaczyna tracić spójność.
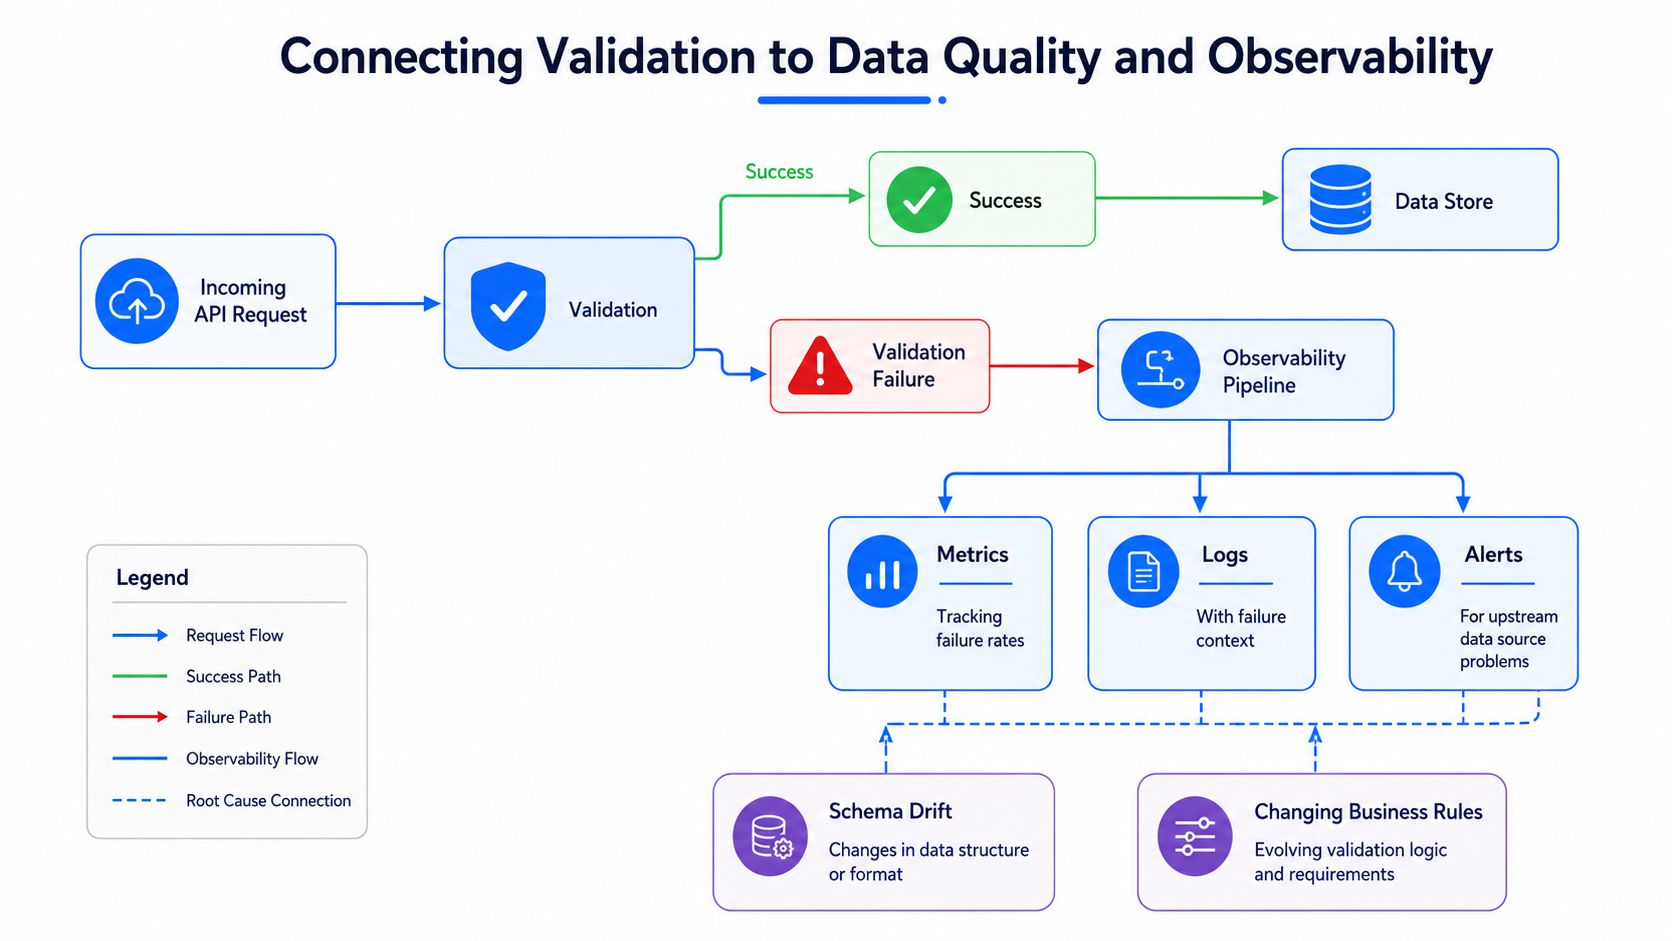
Co monitorować po odrzuceniu żądania
Błędy walidacji powinny zasilać systemy Observability w taki sam sposób, w jaki udane zapisy zasilają bazę danych. Śledź wzorce błędów, zachowuj logi kontekstowe i wysyłaj alerty, gdy określony punkt końcowy zacznie odrzucać nową klasę ładunków. W ten sposób zespoły mogą odróżnić nieudane wdrożenie po stronie klienta od głębszego problemu ze zgodnością wsteczną.
Ta zasada rozciąga się również na dalsze etapy potoku. Jeśli API jest bramą wejściową do hurtowni, jeziora danych (data lake) lub magazynu operacyjnego, walidacja żądań i kontrole jakości danych po załadowaniu powinny się wzajemnie wspierać, a nie ślepo duplikować. Walidacja na poziomie API wyłapuje niepoprawnie sformatowane żądania przed ich pobraniem, podczas gdy kontrole downstream wyłapują anomalie, które ujawniają się dopiero po połączeniu, transformacji lub porównaniu danych z innymi systemami.
Jak platformy wpisują się w ten proces
Moduły Data Validation oraz Schema Tracker od digna naturalnie wpisują się w tę warstwę, ponieważ pozwalają zespołom monitorować reguły biznesowe i zmiany strukturalne w całym potoku, a nie tylko w punkcie wejścia. Jest to przydatne, gdy kontrakt API jest stabilny, ale zachowanie źródła ulega zmianie, lub gdy wielu producentów zasila te same tabele downstream. digna data observability
Praktyczna pętla Observability wygląda tak:
Metryki walidacji do oznaczania nowych wzorców błędów.
Logi do rejestrowania odrzuconego pola i przyczyny.
Alerty do powiadamiania właścicieli o problemach ze źródłem upstream.
Monitorowanie zmian schematu do wychwytywania rozbieżności, zanim się rozprzestrzenią.
Kontrole reguł biznesowych w celu potwierdzenia, że dane nadal mają sens po pobraniu.
Traktuj błędy walidacji jako telemetrię operacyjną, a nie tylko szum aplikacyjny.
Takie nastawienie pozwala utrzymać powiązanie warstwy API z niezawodnością danych. Gdy walidacja, Observability i kontrole jakości downstream są ze sobą spójne, zespoły przestają debatować nad tym, czy awaria leży po stronie zespołu API, czy zespołu ds. danych. Mogą zobaczyć ten sam sygnał, zinterpretować go w odpowiednim kontekście i szybciej naprawić właściwą warstwę.
Jeśli zacieśniasz kontrakty żądań, redukujesz liczbę błędnych ładunków lub próbujesz powstrzymać zmiany w schematach przed przerwaniem potoku, digna oferuje zespołom ds. danych sposób na monitorowanie walidacji, zmian w schematach i zachowania danych we własnym środowisku. Odwiedź digna, aby zobaczyć, jak jej moduły data observability i walidacji wpisują się w tę samą warstwę niezawodności, od której zależą już Twoje interfejsy API.
Najczęściej zadawane pytania
Dlaczego walidacja REST API to problem kontraktu?
Endpoint to obietnica dotycząca tego, co ładunek zawiera i znaczy. Walidacja egzekwuje tę obietnicę. Gdy jej brakuje lub jest częściowa, kontrakt pęka po cichu, a szkoda pojawia się później jako dziwne wiersze, pętle ponowień i raporty, które prawie się zgadzają.
Czym jest dwuwarstwowy wzorzec walidacji?
Walidacja składniowa sprawdza strukturę: pola obowiązkowe, typy, formaty i zakresy, i może odrzucić ładunek bez kontekstu biznesowego. Walidacja semantyczna sprawdza znaczenie: czy wskazane konto istnieje, czy daty są uporządkowane, czy sumy się zgadzają. Obie warstwy są potrzebne.
Co API powinno zwrócić przy nieudanej walidacji?
Kod statusu odróżniający żądanie źle sformowane od poprawnie sformowanego, lecz odrzuconego, oraz czytelną maszynowo listę pól, które zawiodły, i przyczyn. Nie ujawniajcie w treści błędu identyfikatorów wewnętrznych, śladów stosu ani szczegółów schematu.
Jak zapobiegać dryfowi schematów API?
Wersjonujcie schemat razem z kodem, który go obsługuje, traktujcie dodania jako wstecznie zgodne, a usunięcia jako zmiany łamiące, i monitorujcie odsetek odrzuceń per pole. Nagły wzrost na jednym polu to zwykle niezapowiedziana zmiana po stronie producenta.
Jak walidacja API łączy się z monitoringiem jakości danych?
Odrzucenie wadliwego ładunku chroni magazyn, ale ukrywa problem. Odrzucony wolumen, najczęściej zawodzące pola i odpowiedzialni klienci to samodzielne sygnały jakości i należą do tego samego widoku observability co kontrole w hurtowni.


