Data Quality a Data Governance: Praktyczny przewodnik na rok 2026
|
6
min. czyt.

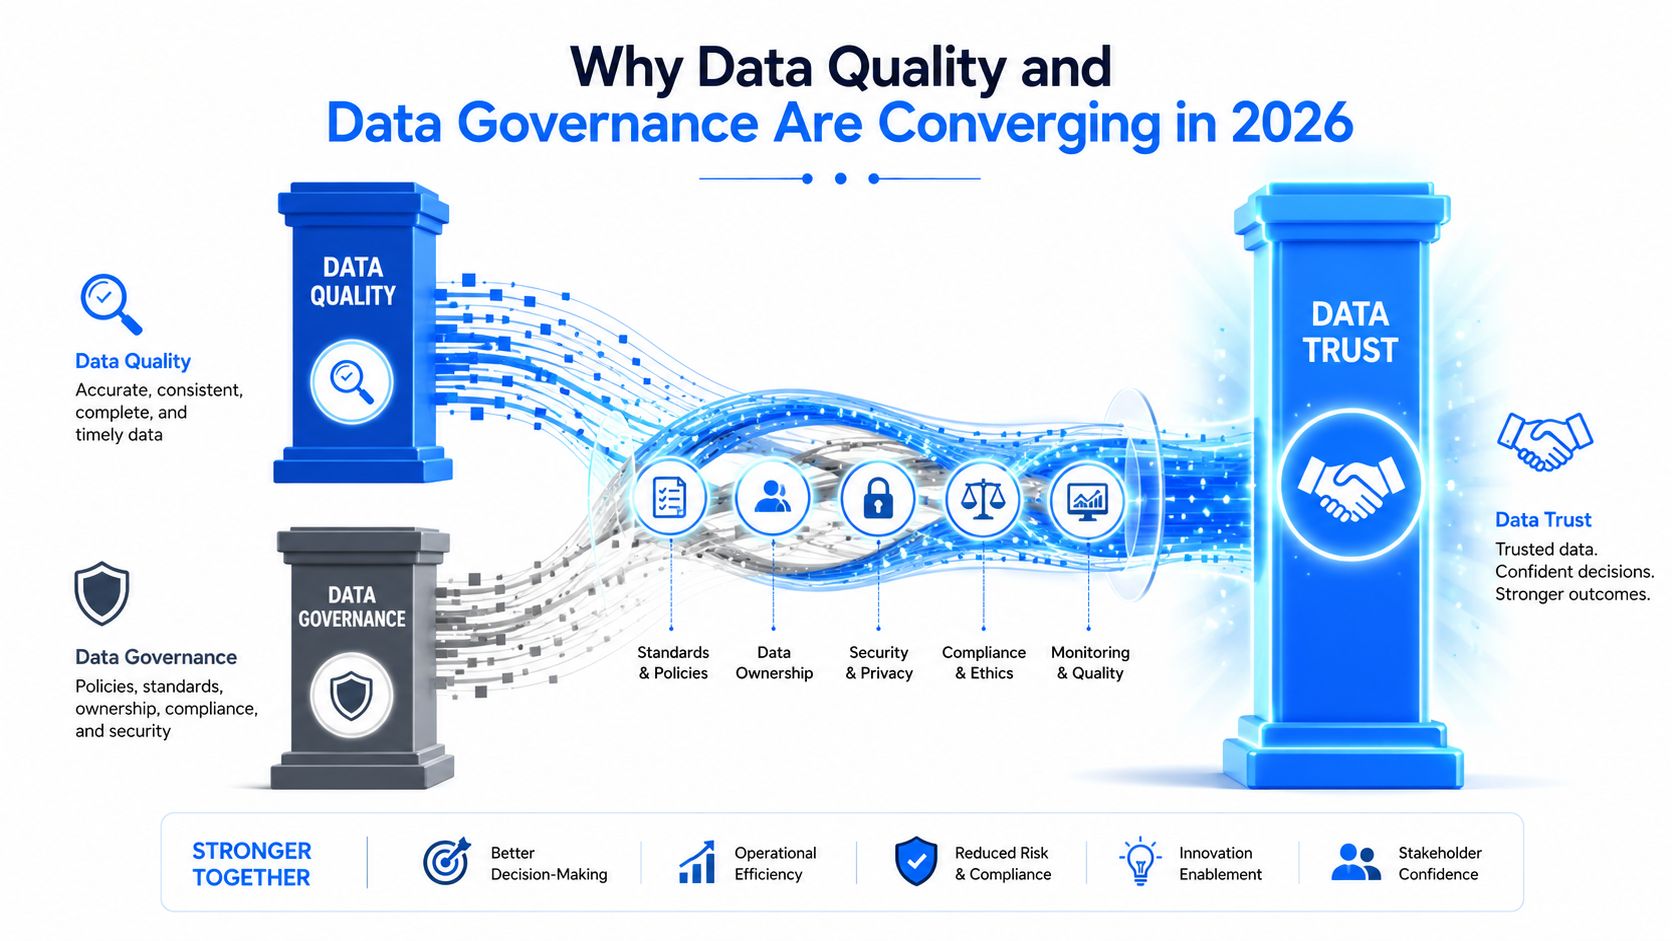
Popularne porady traktują jakość danych i Data Governance jako osobne strumienie pracy, a potem dziwią się, że zespoły wciąż toną w zepsutych pulpitach nawigacyjnych, niespójnych definicjach i szumie audytowym. W praktyce odbiorcy nie doświadczają ich w ten sposób. Doświadczają jednego problemu operacyjnego, zaufania do danych, i potrzebują zasad, pomiarów oraz egzekwowania, aby współpracowały ze sobą wewnątrz potoku danych.
Ten podział ma znaczenie, ponieważ governance może istnieć na papierze, podczas gdy jakość załamuje się w środowisku produkcyjnym. Globalne badanie z 2024 roku wykazało, że 64% respondentów wskazało jakość danych jako najważniejsze wyzwanie związane z integralnością danych, podczas gdy 51% wskazało Data Governance, a 71% stwierdziło, że ich organizacja ma już program governance (Precisely). To jest główny wzorzec w nowoczesnych stosach danych: wdrażanie polityk rośnie, ale ból operacyjny nadal ujawnia się na poziomie rekordów i potoków danych.
Spis treści
Dlaczego jakość danych i Data Governance zbiegają się w 2026 roku
Governance ma znaczenie tylko wtedy, gdy zmienia zachowanie
Co jakość danych właściwie oznacza w praktyce
Sześć kluczowych wymiarów w terenie
Co Data Governance właściwie oznacza w praktyce
Dokumentacja to nie to samo co kontrola
Porównanie jakości danych i Data Governance
Gdzie faktycznie leży punkt wspólny
Role, metryki i procesy łączące oba obszary
Tkanką łączną jest kontrakt
Scenariusz z prawdziwego świata, w którym oba obszary mają znaczenie
Jak incydent przechodzi przez obie warstwy
Kroki wdrożeniowe, listy kontrolne i dopasowanie narzędzi
Pięć faz, które współpracują ze sobą
Podstawowa lista kontrolna do pierwszego wdrożenia
Dlaczego jakość danych i Data Governance zbiegają się w 2026 roku
Stare podejście mówi, że jakość danych leży w gestii inżynierów i analityków, podczas gdy Data Governance to domena zespołów ds. polityki i stewardów. Brzmi to czysto na papierze, ale sypie się, gdy tylko zmienia się potok, certyfikowany zbiór danych zasila pulpit nawigacyjny kadry zarządzającej lub proces AI zależy od pola, którego nikt nie zweryfikował w czasie rzeczywistym.
Dowody rynkowe wskazują na konwergencję, a nie separację. W tym samym badaniu z 2024 roku 64% organizacji nazwało jakość danych swoim głównym wyzwaniem w zakresie integralności danych, a 51% wskazało Data Governance, podczas gdy 62% stwierdziło, że brak governance był główną przeszkodą w gotowości na AI (Bigeye trend coverage). To pokazuje, że klienci nie szukają dwóch rozłącznych zestawów narzędzi. Próbują rozwiązać pojedynczy problem z niezawodnością w katalogach, potokach danych i decyzjach podejmowanych na dalszych etapach.
Governance ma znaczenie tylko wtedy, gdy zmienia zachowanie
Polityka, która nigdy nie trafia do potoku danych, to tylko puste dokumenty. Test, który kończy się niepowodzeniem bez żadnego kontekstu własności, to tylko szum. Konwergencja w 2026 roku jest napędzana faktem, że organizacje potrzebują, aby governance stał się mierzalnym sygnałem, a nie statyczną warstwą dokumentacji.
Zasada praktyczna: jeśli zasada nie może być egzekwowana tam, gdzie przemieszczają się dane, nie zmniejsza ona ryzyka.
Właśnie dlatego pochodzenie danych, egzekwowanie polityk i ciągła walidacja znajdują się teraz bliżej siebie. Standardy takie jak ISO 8000 wyraźnie łączą jakość danych z Data Governance, zarządzaniem jakością danych oraz oceną dojrzałości, podkreślając, że jakość musi być mierzalna i weryfikowalna poprzez opis, pochodzenie oraz bezstratną wymianę (ISO 8000-1). Praktyczna implikacja jest prosta. Polityka musi być wyrażona w tym samym systemie operacyjnym, który wychwytuje brakujące pola, nieaktualne ładowania i dryf schematu.
Dla zespołów porównujących programy observability i governance, granica często staje się wyraźniejsza, gdy spojrzy się na kontrole w porównaniu do sygnałów. Różnica między nimi ujawnia się w praktyce w przewodniku data observability vs jakość danych, gdzie pytanie brzmi mniej „który zespół jest za to odpowiedzialny?”, a bardziej „gdzie kontrola staje się wykonalna?”.
Co jakość danych właściwie oznacza w praktyce
Jakość danych to nie kwestia wyczucia ani pole w katalogu. Jest to mierzalny stan zbioru danych w danym momencie, oceniany na podstawie tego, czy rekordy spełniają konkretne reguły. Wymiary operacyjne, które mają największe znaczenie, to dokładność, kompletność, spójność, Timeliness, unikalność i poprawność.
Wytyczne firmy Microsoft dotyczące analityki w skali chmury podają przydatne definicje robocze tych wymiarów. Traktują kompletność jako udział wartości innych niż puste (non-null i non-blank), unikalność jako udział wartości niepowtarzających się, spójność jako zgodność ze wzorcem, poprawność jako dopasowanie referencyjne, a dokładność jako pomyślne odtworzenie zamierzonych wartości (Wskazówki Microsoft dotyczące analityki w skali chmury). Wytyczne rządowe oddzielają również Timeliness od innych wymiarów, skupiając się na tym, czy dane odzwierciedlają okres, który reprezentują, oraz czy opóźnienie przed udostępnieniem jest odpowiednie do użycia (rządowe ramy jakości danych).
Sześć kluczowych wymiarów w terenie
Wymiar | Przykład błędu | Metoda wykrywania |
|---|---|---|
Dokładność | Adres klienta jest przechowywany nieprawidłowo | Uzgadnianie z zaufanym źródłem lub systemem downstream |
Kompletność | Wymagane pole dociera puste | Reguła non-null lub kontrola współczynnika brakujących pól |
Spójność | Dwie tabele nie zgadzają się co do tego samego kodu statusu | Walidacja między polami lub między tabelami |
Timeliness | Zasilenie danymi o przychodach dociera zbyt późno na zamknięcie | Kontrola świeżości w stosunku do oczekiwanego czasu nadejścia |
Unikalność | Ta sama faktura pojawia się dwukrotnie | Wykrywanie duplikatów na kluczu biznesowym |
Poprawność | Wartość wykracza poza dozwolony format lub zestaw referencyjny | Walidacja schematu, wyrażeń regularnych (regex) lub referencyjna |
Wytyczne University of Oklahoma wymieniają dokładność, kompletność, spójność, Timeliness i poprawność, a następnie opisują wypełnione reguły jako sposób na ostrzeganie stewardów o podejrzanych rekordach wymagających naprawy (wytyczne OU dotyczące jakości danych). To jest kluczowy punkt. Jakość tkwi w regułach, testach, punktach odniesienia i wyjątkach, a nie w samej dokumentacji.
Jeśli budujesz to w modelu operacyjnym, liderzy inżynierii zazwyczaj potrzebują odnośnika bardziej zorientowanego na wdrożenie niż słownik pojęć. Przydatny przewodnik dla liderów inżynierii może pomóc zespołom zastanowić się, gdzie powinny znajdować się kontrole jakości w projektowaniu hurtowni i potoków danych. Właściwy model mentalny to jakość strukturalna plus jakość semantyczna. Jakość strukturalna pyta, czy pole istnieje, czy ma prawidłowy typ i czy dociera na czas. Jakość semantyczna pyta, czy wartość ma sens dla procesu biznesowego, który reprezentuje.
W celu głębszego podziału na to, jak te wymiary mapują się na codzienne kontrole, praktycznym uzupełnieniem jest przewodnik po wymiarach jakości danych. Kluczem jest utrzymanie operacyjnego słownictwa. Metryki SLA, Data Contract i sygnały observability mają znaczenie tylko wtedy, gdy wskazują na zachowanie na poziomie rekordu, które można przetestować.
What Data Governance Actually Means in Practice
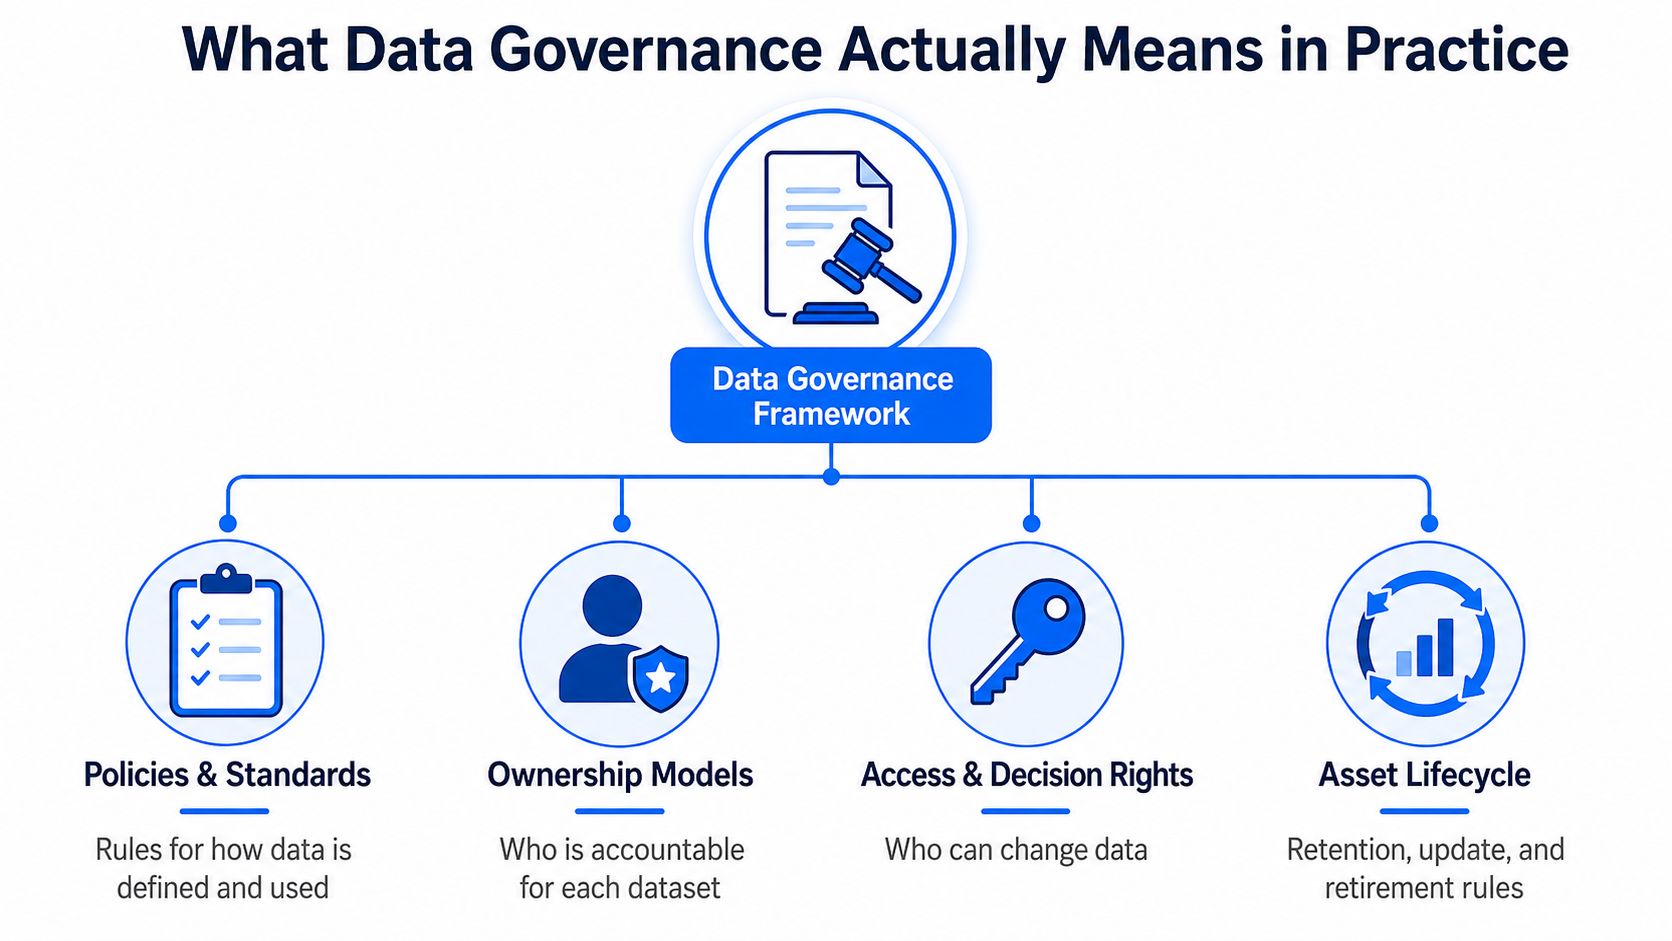
Data Governance to system kontroli nad danymi, czyli polityki, modele własności, standardy i prawa decyzyjne, które określają, kto może definiować, zmieniać, uzyskiwać dostęp i wycofywać aktywa danych. Jeśli jakość pyta, czy zbiór danych jest godny zaufania, governance pyta, czy organizacja może udowodnić kontrolę, odpowiedzialność i egzekwowanie polityk w całym środowisku.
W praktyce staje się to zestawem artefaktów, na które można wskazać. Wpis w katalogu nazywa zasób. Termin w słowniku pojęć definiuje znaczenie biznesowe. Przypisanie stewardshipu czyni kogoś odpowiedzialnym. Polityka dostępu definiuje, kto może widzieć lub używać zasobu. Zasada retencji określa, jak długo dane są przechowywane. Data Contract określa warunki, na jakich producenci i konsumenci mogą na nich polegać.
Dokumentacja to nie to samo co kontrola
Przepaść między teatrem governance a działającym governance jest ogromna. Katalog pełen terminów nie zatrzyma błędnego ładowania danych. Kwartalny przegląd nie wychwyci zmiany schematu, która psuje raport finansowy o 7 rano. Nowocześni nabywcy coraz częściej oczekują, że governance będzie działać jako warstwa możliwa do wyegzekwowania, a nie biblioteka dokumentów.
Governance staje się rzeczywistością, gdy zarządza dostępem, definicjami i decyzjami dotyczącymi cyklu życia, które zespoły faktycznie odczuwają w produkcji.
Właśnie dlatego pochodzenie danych (lineage) i polityka jako kod (policy-as-code) mają tak duże znaczenie. Model governance, który nie potrafi pokazać, skąd pochodzi pole, kto je zatwierdził i jakie zasady się do niego stosują, jest zbyt słaby dla nowoczesnych stosów chmurowych i AI. Praktycznym punktem odniesienia jest często własność oparta na domenach, gdzie domena finansów, klienta lub produktu ma wyraźnych stewardów i ścieżki zatwierdzania, zamiast generycznego komitetu przedsiębiorstwa.
Jeśli porównujesz podejścia do governance w środowiskach regulowanych, przewodnik po governance danych medycznych Bridge Global jest użytecznym przykładem tego, jak zasady dostępu, odpowiedzialności i cyklu życia przejawiają się w rzeczywistym kontekście branżowym. Ta sama logika ma zastosowanie poza opieką zdrowotną, jedynie z innymi granicami domen i wymogami dowodowymi.
W pracy nad strategią przydatny jest przewodnik po strategii Data Governance, ponieważ skupia się na modelu operacyjnym, a nie na sloganach. Governance jest najsilniejszy, gdy ustala reguły gry, a następnie udowadnia, że reguły te są przestrzegane poprzez gotowe do audytu dowody. To jest linia podziału między programem, o którym ludzie wspominają, a warstwą kontrolną, od której zależą.
Porównanie jakości danych i Data Governance
Najszybszym sposobem na oddzielenie tych dwóch pojęć jest porównanie ich zachowania w rzeczywistych operacjach. Governance definiuje granice, jakość sprawdza bajty. Governance odpowiada na pytanie, kto jest właścicielem zasobu i jakie zasady mają zastosowanie, podczas gdy jakość odpowiada na pytanie, czy dane przeszły te zasady w tym konkretnym przebiegu.
Wymiar | Data Governance | Jakość danych |
|---|---|---|
Zakres | Definicje, polityki, pochodzenie danych (lineage), dostęp, cykl życia | Pomiar, walidacja, wykrywanie anomalii, naprawa danych |
Własność | Rady ds. stewardshipu, programy kierowane przez CDO, właściciele domen | Inżynierowie analityczni, zespoły platformy danych, właściciele potoków |
Główne metryki | Pokrycie katalogu, pokrycie politykami, pokrycie pochodzenia danych, realizacja przeglądów dostępu, dowody gotowe do audytu | Świeżość, kompletność, poprawność, unikalność, dokładność, wskaźnik duplikatów, wskaźnik brakujących pól |
Kategoria narzędzi | Katalogi, wykresy pochodzenia danych, silniki polityk, narzędzia dostępu | Data Observability, profilowanie, struktury walidacji, testy kontraktów |
Częstotliwość | Okresowe cykle przeglądów, często kwartalne lub roczne dla zmian w politykach | Ciągła, osadzona w CI/CD i uruchomieniach potoków |
Governance zazwyczaj zaczyna się od pytań na etapie projektowania. Kto może zmienić tabelę. Co liczy się jako źródło prawdy. Które domeny wymagają zatwierdzenia przed wycofaniem pola. Jakość zaczyna się w czasie rzeczywistym. Czy rekord dotarł, czy przeszedł walidację, czy nastąpiło przesunięcie dystrybucji, czy ładowanie nie spóźniło się w swoim oknie czasowym.
Częstym błędem jest wymaganie od narzędzi governance wykonywania pracy związanej z jakością. Katalog może wskazać właściciela tabeli, a wykres pochodzenia danych może pokazać obszar wpływu awarii, ale żadne z nich nie udowodni, że identyfikator faktury jest dziś unikalny. Studium przypadku z sektora bankowego, przytoczone w materiałach badawczych, wyraźnie pokazuje ten komplementarny wzorzec. Mechanizmy governance, takie jak pomiar wydajności, monitorowanie Compliance i szkolenia, pomogły złagodzić problemy z jakością danych, ale kluczowa praca nad jakością nadal zależała od kontroli operacyjnych, a nie od samych metadanych (Badania White Rose).
Gdzie faktycznie leży punkt wspólny
Punktem wspólnym są umowy SLA, Data Contract i reagowanie na incydenty. Governance definiuje oczekiwania, jakość je egzekwuje, a oba te elementy trafiają na tę samą ścieżkę eskalacji, gdy zasób ulegnie awarii. W dojrzałym stosie technologicznym granica jest widoczna, ale nie sztywna.
Praktyczna różnica widoczna jest również w dowodach. Governance generuje rejestry polityk, ślady pochodzenia danych i zatwierdzenia dostępu. Jakość generuje wskaźniki zdawalności, liczbę wyjątków i czas trwania nierozwiązanych problemów. Jedno to płaszczyzna kontroli, drugie to płaszczyzna detekcji, a nowoczesne zespoły potrzebują obu.
Role, Metryki i Procesy Łączące Oba Obszary
Najczystszym pomostem między governance a jakością jest osoba, która jest właścicielem definicji, oraz osoba, która pisze test. Data steward decyduje, jak wygląda akceptowalna wartość. Inżynier analityczny lub inżynier danych koduje tę decyzję jako wykonalną regułę. Właściciel produktu danych pozostaje odpowiedzialny za pełną niezawodność zbioru danych domeny. Zespół platformy dostarcza wspólną warstwę monitorowania.
Ten podział pracy ma znaczenie, ponieważ zadania przebiegają w różnym tempie. Praca nad governance obejmuje tworzenie polityk, wzbogacanie katalogu, weryfikację pochodzenia danych, certyfikację dostępu i przegląd regulowanych procesów. Praca nad jakością obejmuje kontrole schematów, profilowanie statystyczne, punktację anomalii, monitorowanie świeżości i klasyfikację incydentów. To osobne zadania, ale potrzebują tej samej tożsamości zasobu.
Tkanką łączną jest kontrakt
Data Contract to miejsce, w którym obie dyscypliny spotykają się bez ogólników. Governance określa kontrakt, jakość go egzekwuje, a platforma mierzy, czy kontrakt jest dotrzymywany. Zestaw wskaźników KPI powinien odzwierciedlać tę wspólną rzeczywistość, gdzie wskaźnik zgodności z kontraktem, średni czas wykrycia (MTTD) i średni czas rozwiązania (MTTR) składają się na jeden widok zaufania do danych dla kadry zarządzającej.
Zasada praktyczna: jeśli steward zdefiniuje próg, potok danych powinien przetestować go automatycznie, a ścieżka dyżurna powinna wiedzieć, do kogo należy dany zasób.
Prosty, praktyczny przykład dobrze to obrazuje. Steward ustawia próg wartości pustych (null) dla customer.email. Inżynier analityczny zamienia ten próg w test, korzystając z biblioteki takiej jak Soda lub dbt. Platforma wysyła powiadomienie na Slacku, otwiera zgłoszenie w Jira i przypisuje oba te zdarzenia do kontrolowanego zasobu w katalogu. To nie jest tylko proces powiadamiania. To governance stający się rzeczywistością operacyjną.
Jeśli szukasz odniesienia na poziomie ról dla tego podziału, przewodnik po rolach i odpowiedzialnościach w jakości danych oferuje odpowiedni język operacyjny. Jest on szczególnie przydatny, gdy zespoły decydują, które obowiązki należą do stewardów, inżynierów i właścicieli platform.
Ważny wniosek jest taki, że metryki governance i metryki jakości nie konkurują ze sobą. One się uzupełniają. Governance udowadnia, że środowisko kontrolne istnieje, a jakość udowadnia, że kontrole wychwytują złe dane, zanim trafią one do raportów, modeli czy materiałów dla zarządu.
Scenariusz z prawdziwego świata, w którym oba obszary mają znaczenie
Miesięczne zamknięcie przychodów to jeden z najszybszych sposobów na obnażenie różnicy między polityką a wykonaniem. Domena finansowa jest certyfikowana. Tabela przychodów ma udokumentowanego właściciela. Pochodzenie danych (lineage) prowadzi od platformy Stripe przez hurtownię danych aż po Tableau. Dostęp jest ograniczony do wyznaczonej grupy. Po stronie jakości istnieje test unikalności pola invoice_id, SLA świeżości wynoszące 4 godziny oraz kontrola braku wartości null w polu settlement_amount.
Nagle Stripe zmienia strukturę swojego API. Pole settlement_amount znika z zasilenia. Świeżość spada do 6 godzin. Test unikalności zaczyna kończyć się niepowodzeniem, ponieważ zduplikowane identyfikatory faktur docierają w ścieżce ponownej próby. Żadna z tych rzeczy nie jest abstrakcyjna. To rodzaj awarii, która pojawia się w samym środku zamknięcia miesiąca.
Jak incydent przechodzi przez obie warstwy
Narzędzie do observability wysyła alert do dyżurnego inżyniera analitycznego. Wykres pochodzenia danych pokazuje, że problem wpływa na pulpit przychodów na dalszym etapie. Ponieważ zasób jest certyfikowany, powiadomiony zostaje również steward danych. Incydent jest rejestrowany w katalogu governance wraz z właścicielem, priorytetem i harmonogramem naprawy. Po wdrożeniu poprawki, analiza post-mortem aktualizuje kontrakt i dodaje kontrolę dryfu schematu.
Ta sekwencja ma większe znaczenie niż pojedyncze alerty. Jakość wykryła błąd. Governance określiło, kto musi się tym zająć, jak powinien wyglądać ślad dowodowy oraz jak zmienił się status zasobu, gdy problem pozostawał otwarty.
Ryzyko operacyjne nie jest teoretyczne. Zduplikowana faktura zawyżyła ARR o 1,2 procent, co bez interwencji zostałoby zgłoszone zarządowi. W procesie finansowym to jest właśnie powód, dla którego tych dyscyplin nie można rozdzielać. Jedna chroni pomiar. Druga chroni ścieżkę odpowiedzialności wokół niego.
Krótka lista kontrolna dla tego typu potoku danych jest prosta.
Potwierdź własność: przypisz stewarda i właściciela technicznego przed kolejnym zamknięciem.
Zwiąż kontrakt: zdefiniuj wymagane pola, okna świeżości i reguły unikalności.
Połącz ścieżkę alertów: upewnij się, że alerty tworzą incydenty, a nie tylko powiadomienia.
Połącz z pochodzeniem danych (lineage): pokaż, który pulpit nawigacyjny, model lub raport korzysta z zasobu.
Zapisz naprawę: zarejestruj poprawkę, dowody i aktualizację kontraktu w zarządzanym systemie.
Zespoły, które robią to dobrze, przestają kłócić się o to, czy problem dotyczył governance, czy jakości. Traktują to jako jeden incydent z dwiema płaszczyznami kontroli.
Kroki wdrożeniowe, listy kontrolne i dopasowanie narzędzi
Właściwa sekwencja wdrożenia jest przewidywalna w najlepszy możliwy sposób. Zacznij od najważniejszych aktywów, zdefiniuj własność, a następnie zautomatyzuj kontrole, zanim zaczniesz dopracowywać język polityk. Jeśli kontrole nie istnieją w środowisku produkcyjnym, ramy governance nie uratują Cię w przyszłości.
Pięć faz, które współpracują ze sobą
Inwentaryzacja kluczowych aktywów danych. Zidentyfikuj tabele, zasilenia, metryki i modele, które wpływają na raportowanie, operacje lub AI.
Zdefiniowanie własności i SLA. Przypisz stewardów, właścicieli technicznych, oczekiwania dotyczące świeżości oraz ścieżki eskalacji.
Wdrożenie automatycznych kontroli jakości. Dodaj walidację, wykrywanie anomalii, śledzenie schematów i monitorowanie Timeliness.
Kodyfikacja polityk governance. Określ zasady dostępu, oczekiwania dotyczące pochodzenia danych (lineage), decyzje o cyklu życia i kryteria certyfikacji.
Wdrożenie pętli zwrotnych. Kieruj incydenty do katalogu, aktualizuj kontrakty po naprawieniu błędów i rutynowo przeglądaj wyjątki.
Podstawowa lista kontrolna do pierwszego wdrożenia
Kompletność metadanych: każdy krytyczny zasób ma właściciela, opis, domenę i grupę odbiorców.
Data Validation: zmiany strukturalne są wykrywane, zanim wpłyną na odbiorców końcowych.
Rejestrowanie pochodzenia danych (lineage): każde ważne pole można prześledzić do jego źródła i głównych odbiorców.
Przeglądy dostępu: wskazani użytkownicy i grupy są weryfikowani pod kątem zgodności z polityką według powtarzalnego harmonogramu.
Kierowanie incydentów: alerty otwierają śledzone incydenty powiązane z zarządzanym zasobem i bieżącym SLA.
Kiedy klienci porównują platformy, zazwyczaj zwracają uwagę na pięć rzeczy bardziej niż na deklaracje marketingowe. Głębokość pochodzenia danych (lineage), precyzja wykrywania anomalii, egzekwowanie polityk, pokrycie katalogu oraz czas do osiągnięcia wartości (time-to-value) mówią więcej niż ogólne listy funkcji. Poniższa tabela przedstawia te kryteria w odniesieniu do narzędzi, które organizacje zazwyczaj oceniają.
Kryterium oceny | Tradycyjne narzędzie jakości | Katalog Governance | digna |
|---|---|---|---|
Głębokość pochodzenia danych (lineage) | Zazwyczaj ograniczone lub zewnętrzne | Silne w obszarze dokumentacji i relacji | Obejmuje monitorowanie operacyjne uwzględniające pochodzenie danych w środowisku klienta |
Precyzja wykrywania anomalii | Dobra, gdy reguły są dostrajane ręcznie | Nie jest to kluczowa funkcja | Oparte na AI uczenie się punktu odniesienia i ciągłe wykrywanie anomalii |
Egzekwowanie polityk | Zazwyczaj pośrednie | Silne w definiowaniu polityk i zatwierdzeniach | Wspiera walidację, śledzenie schematów i monitorowanie Timeliness w warstwie wykonawczej |
Pokrycie katalogu | Często minimalne | Silne pokrycie metadanymi | Zawiera harmonogram, katalog, integracje i funkcje współpracy |
Czas do osiągnięcia wartości (time-to-value) | Szybki dla wąskiego zestawu kontroli | Wolniejszy dla projektowania kontroli | Zainstalowane i generujące pierwsze wnioski w niecałe dwie godziny, zgodnie z materiałami produktowymi |
Dla zespołów porównujących opcje, przewodnik wdrażania jakości danych to przydatny sposób na przemyślenie sekwencji wdrażania i dopasowania operacyjnego. Kluczową decyzją nie jest to, czy najpierw kupić „jakość”, czy „governance”. Chodzi o to, czy Twój ból dotyczy głównie kontroli na etapie projektowania, czy niezawodności w czasie rzeczywistym.
Jeśli Twoim największym problemem jest jasność polityk, dowody z audytów i własność w wielu domenach, sensowne jest zbudowanie fundamentu opartego najpierw na governance. Jeśli Twoim największym problemem są zepsute zasilenia danych, nieaktualne pulpity nawigacyjne i szumiące potoki, szybszym zwycięstwem będzie wdrożenie w pierwszej kolejności narzędzi do kontroli jakości. Większość przedsiębiorstw ostatecznie potrzebuje zintegrowanego stosu, ponieważ te same krytyczne aktywa danych wymagają zarówno kontroli, jak i detekcji. W tym miejscu odnajduje się platforma taka jak digna, ponieważ monitoruje anomalie, Timeliness, walidację i zmiany schematu w środowisku własnym klienta, jednocześnie wspierając ścieżkę dowodową governance wokół tych kontroli.
Jeśli próbujesz przekształcić governance w coś, co Twoje potoki danych mogą egzekwować, digna daje Ci praktyczny sposób, aby to zrobić bez oddzielania kontroli od detekcji. Odwiedź digna, aby zobaczyć, jak jej funkcje walidacji danych, śledzenia schematów, monitorowania Timeliness i observability wpisują się w pojedynczy operacyjny proces budowania zaufania do danych.
Najczęściej zadawane pytania
Dlaczego jakość i governance zbiegają się w 2026 r.?
Bo organizacje potrzebują, by governance stało się mierzalnym sygnałem, a nie statyczną warstwą dokumentów. Dawne ujęcie stawiało jakość przy inżynierach i analitykach, a governance przy zespołach polityk i stewardach, i ten podział pozwala governance istnieć na papierze, gdy jakość załamuje się na produkcji.
Co pokazują dane z badań?
Globalne badanie z 2024 r. wykazało, że 64 % respondentów wskazywało jakość danych jako główne wyzwanie integralności, 51 % governance danych, a 71 % deklarowało, że ich organizacja ma już program governance. Posiadanie programu i posiadanie kontroli to wyraźnie dwie różne rzeczy.
Jak governance wiąże się z gotowością do AI?
Bezpośrednio. W tym samym badaniu z 2024 r. 62 % wskazało brak governance jako główną przeszkodę dla gotowości do AI, co stawia je przed wyborem modelu i narzędzi na liście blokad.
Kiedy reguła governance naprawdę zmniejsza ryzyko?
Tylko wtedy, gdy da się ją wyegzekwować tam, gdzie dane się poruszają. Polityka, która nigdy nie dociera do potoku, jest półkownikiem, i dlatego lineage, egzekwowanie polityk i ciągła walidacja leżą dziś bliżej siebie niż kiedyś.
Czy normy wspierają tę konwergencję?
Tak. ISO 8000 wprost wiąże jakość danych z governance danych, zarządzaniem jakością i oceną dojrzałości oraz podkreśla, że jakość musi być mierzalna i weryfikowalna przez opis, pochodzenie i bezstratną wymianę.



