Gestione dei dati nelle banche: guida 2026
|
7
min di lettura

I principali framework di vigilanza definiscono la gestione dei dati bancari attraverso quattro dimensioni di controllo misurabili: accuratezza, integrità, completezza e tempestività. Nella pratica, ciò significa che il compito non è solo archiviare i dati, ma dimostrare che restano affidabili lungo tutto il percorso fino ai processi di rischio, finanza e reporting.
Le banche che lo trattano come un esercizio di documentazione di solito non colgono il punto. Il lavoro difficile sta nei controlli operativi, nei controlli di freschezza, nelle riconciliazioni, nella lineage e nella verificabilità lungo l'intero percorso dei dati, perché gli input obsoleti o incompleti si propagano rapidamente una volta entrati nei sistemi a valle.
Indice
Le dimensioni di controllo fondamentali misurate dalle autorità di vigilanza
Perché i controlli falliscono senza responsabilità alla sorgente
Le dimensioni di controllo fondamentali misurate dalle autorità di vigilanza
Quattro dimensioni di controllo offrono alle autorità di vigilanza un modo pratico per valutare la qualità dei dati bancari: accuratezza, integrità, completezza e tempestività. Le banche devono collegare queste dimensioni alla governance, a un'architettura dei dati integrata e a controlli di qualità misurabili, anziché lasciarle come semplici formule di policy (BDO). Le conseguenze operative sono immediate. Un feed in ritardo può distorcere l'aggregazione dei rischi, un campo mancante può indebolire un controllo finanziario e un record incoerente può propagare errori nei livelli di reporting che dipendono da dati condivisi.
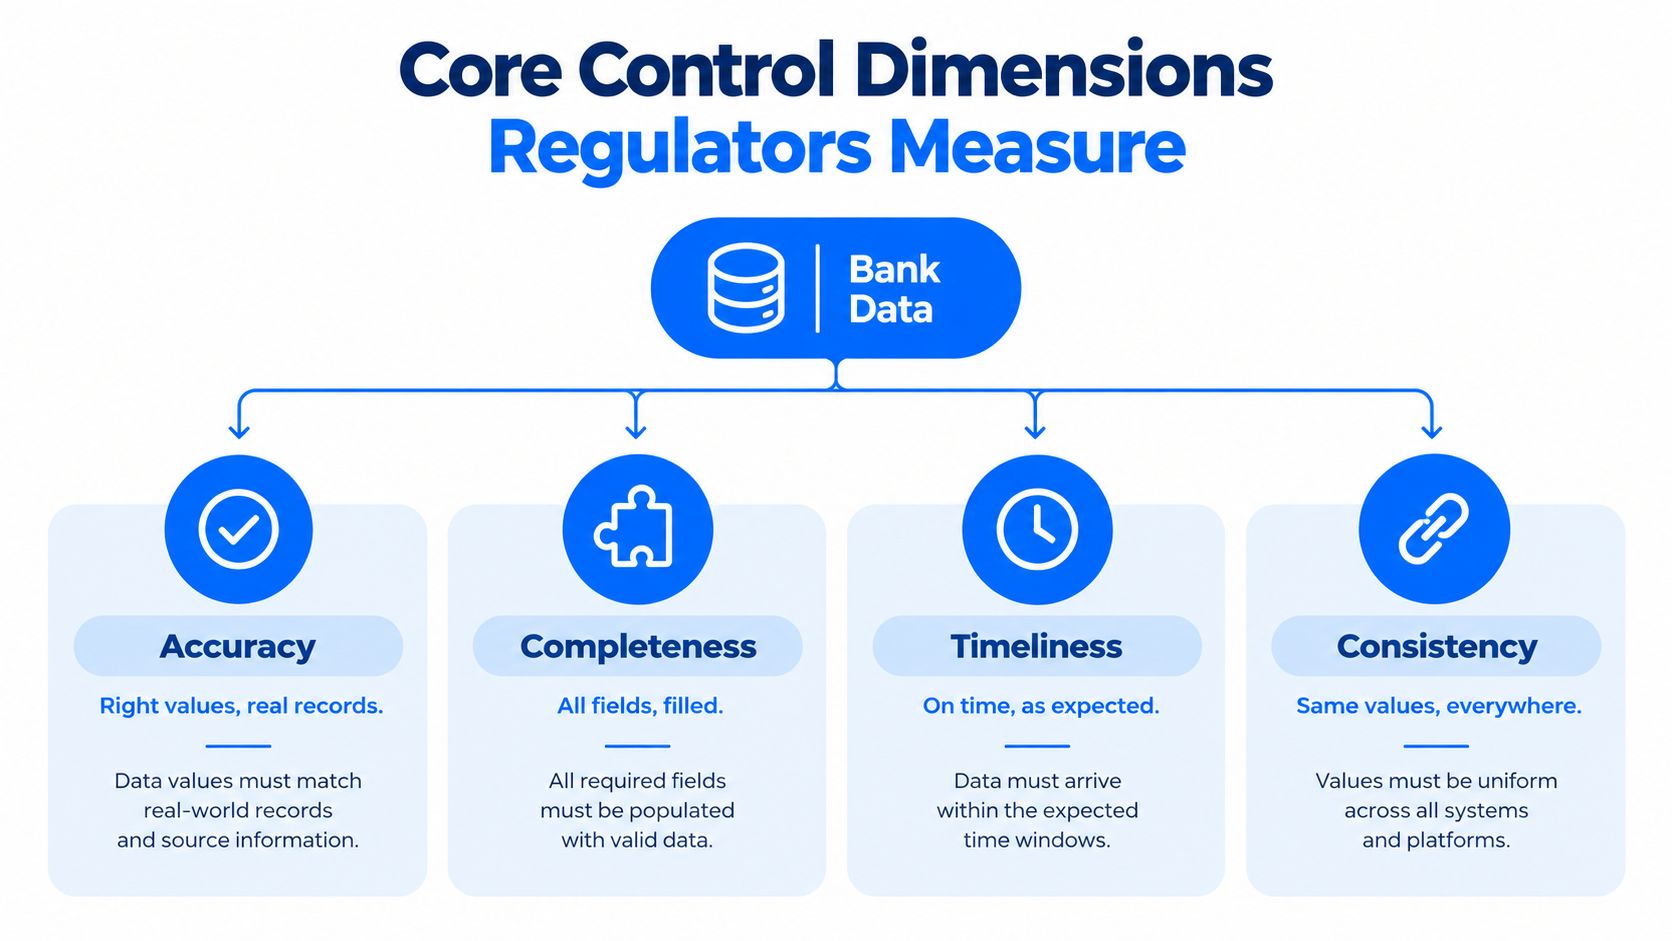
Cosa significa ogni dimensione di controllo nella pratica
Accuratezza significa che i valori corrispondono al record della fonte autorevole che dichiarano di rappresentare. Per una banca, saldi, attributi dei clienti, classificazioni e dati di riferimento devono concordare con il sistema di registrazione approvato, e non semplicemente con una copia nel data warehouse che potrebbe già essere obsoleta.
L'integrità preserva relazioni e significato mentre i record si spostano tra i sistemi. Include chiavi valide, audit trail completi, trasformazioni controllate e definizioni coerenti. Senza questi controlli, un numero riportato può mantenere il suo formato perdendo però il significato che aveva al momento della raccolta.
La completezza riguarda i campi, i record e gli attributi necessari per un controllo di business o regolamentare. Un feed di transazioni può sembrare in salute pur omettendo una componente obbligatoria. I report a valle possono allora sembrare completi nascondendo una lacuna rilevante.
La tempestività individua i dati che arrivano troppo tardi per l'uso previsto. Una banca può disporre dei record necessari, ma input obsoleti non possono supportare l'analisi della liquidità corrente, gli stress test, l'aggregazione dei rischi o il reporting regolamentare.
Regola pratica: trattate i controlli di freschezza e le riconciliazioni come controlli operativi, non come attività periodiche di pulizia.
La guida della BCE su un'efficace aggregazione dei dati di rischio e sul risk reporting applica le stesse dimensioni e richiede KPI dettagliati per ciascuna di esse (guida della BCE). Un KPI utile dovrebbe mostrare più del semplice superamento di una regola: dovrebbe identificare la sorgente interessata, la pipeline, il responsabile, il report a valle e il momento del rilevamento.
Questa distinzione mette in luce il divario tra progettazione ed esecuzione dei controlli. Una banca può documentare una soglia di freschezza e scoprire comunque un feed non riuscito solo dopo che un report è arrivato in ritardo. I moderni strumenti di observability possono monitorare consegne, modifiche allo schema, variazioni di volume e violazioni delle regole lungo tutta la pipeline. La validazione in-database può verificare saldi, relazioni referenziali e regole di business vicino ai dati, prima che i difetti si propaghino.
Iniziate separando i controlli di qualità descrittivi dai controlli di presidio. Le regole descrittive individuano le anomalie evidenti. Le regole di presidio dimostrano che la pipeline opera entro aspettative definite prima che i dati raggiungano i processi di rischio, finanza o reporting.
Usate un vocabolario condiviso tra auditor, engineer e responsabili di business, quindi collegate ogni regola a una conseguenza di business. Le dimensioni della qualità dei dati offrono un riferimento utile per questo vocabolario. La gestione dei dati nelle banche diventa una disciplina operativa quando i team riescono a misurare ogni dimensione, risalire alla sorgente dei guasti e produrre evidenze della remediation.
Modelli pratici di governance e responsabilità
Una buona governance fallisce quando nessuno è responsabile del problema sui dati dall'inizio alla fine. Le banche hanno bisogno di responsabilità esplicite, procedure di escalation chiare e una lineage documentata, così che i difetti di qualità vengano prioritizzati e risolti invece di essere semplicemente registrati e dimenticati (Dunnixer). È questa la differenza pratica tra uno statuto di governance e un modello di controllo che funziona. Il primo crea responsabilità sulla carta, il secondo cambia il modo in cui gli incidenti si muovono all'interno dell'organizzazione.
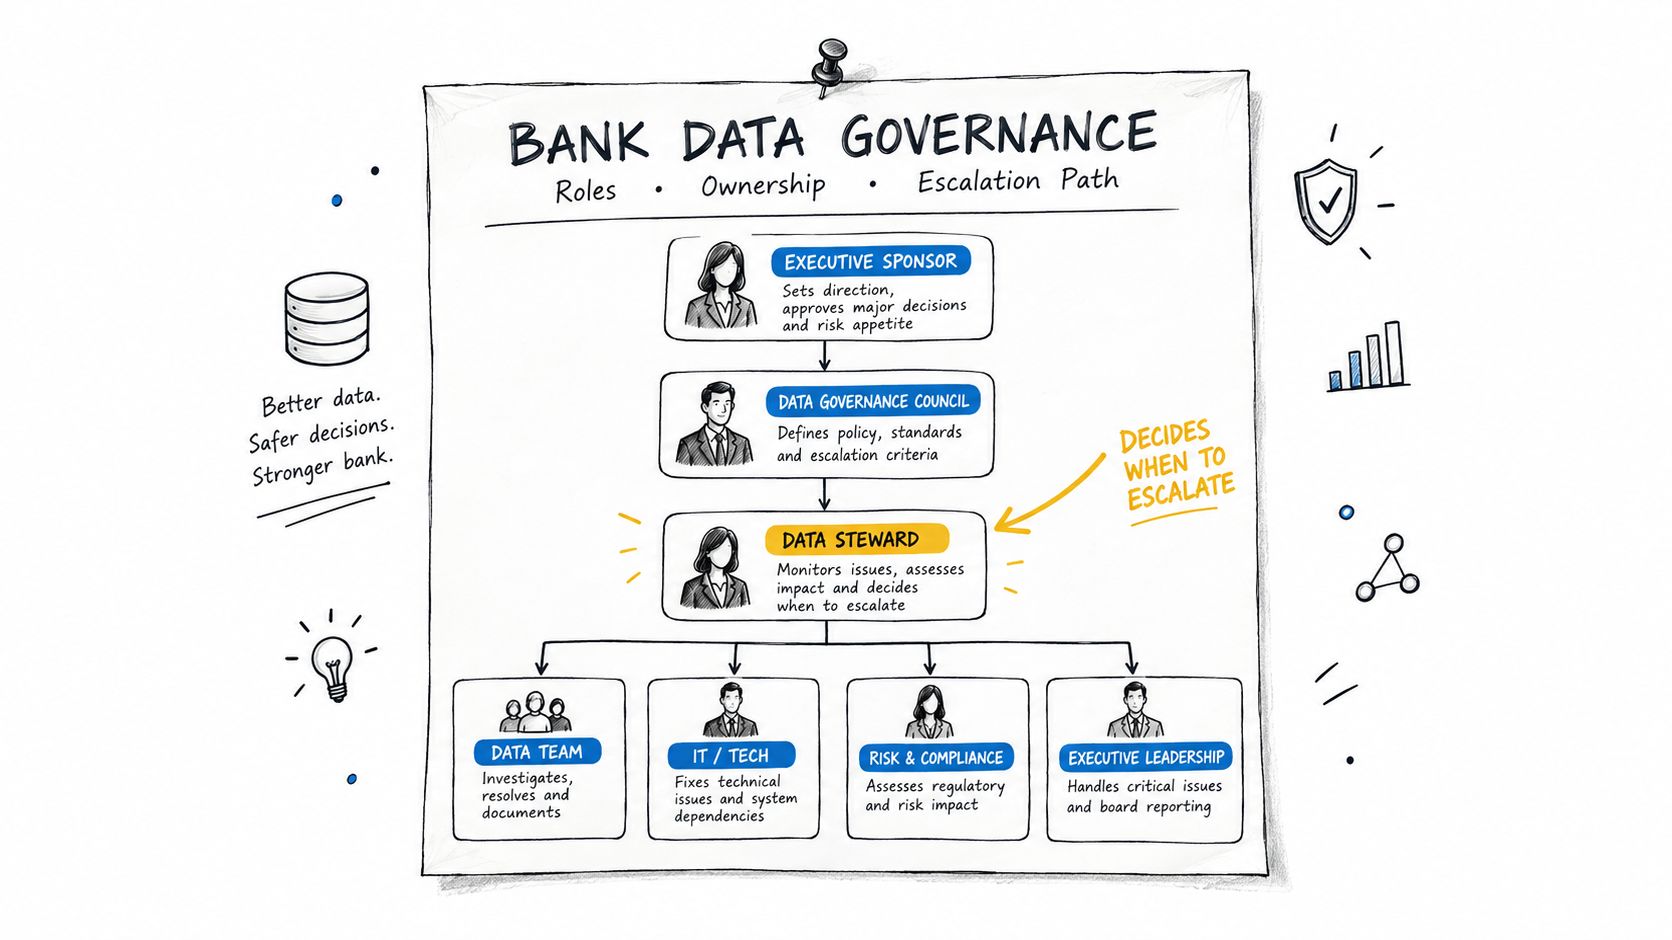
Come si presenta una responsabilità che funziona
Una banca non ha bisogno di più comitati. Ha bisogno di responsabili designati per i domini di dati critici, di un percorso di escalation documentato e di una definizione condivisa di cosa significhi “risolto”. Se un feed di riferimento si interrompe, lo steward deve sapere chi ne fa il triage, chi approva la correzione e quali consumatori a valle devono essere informati.
I programmi più solidi standardizzano anche le definizioni critiche. Quando cliente, prodotto, esposizione o saldo significano cose diverse in diverse parti della banca, ogni riconciliazione diventa più difficile e ogni audit richiede più tempo. Le definizioni standard riducono le discussioni sulla semantica e spostano l'attenzione sui difetti reali.
La responsabilità non è una linea di riporto. È l'obbligo di assicurarsi che i dati continuino a funzionare una volta finita la riunione.
Una baseline di qualità aggiornata è importante per lo stesso motivo. Se nessuno sa che aspetto ha la “normalità”, una deriva silenziosa può restare in produzione per settimane prima che qualcuno se ne accorga. Ciò è particolarmente pericoloso nelle banche con patrimoni IT eterogenei, dove piattaforme core, data mart e livelli di reporting interpretano lo stesso record in modo leggermente diverso.
Le indicazioni interne sulla governance dei dati finanziari si adattano bene a questo modello, perché la governance funziona solo quando collega policy, stewardship e monitoraggio operativo. Nella pratica, le banche migliori costruiscono la responsabilità dei controlli attorno al percorso dei dati, non attorno a un vago confine dipartimentale. Ciò significa che il responsabile del sistema sorgente, lo steward della definizione di business e il consumatore del report hanno tutti obblighi definiti.
L'errore da evitare
Lo schema di fallimento più comune è semplice. Un problema di qualità viene registrato, ma nessuno ha l'autorità per correggere la sorgente, quindi il team applica una soluzione temporanea a valle. La soluzione temporanea permette al report di andare avanti, ma nasconde il problema originale e ne crea un secondo nella lineage.
Ecco perché la governance deve includere l'escalation. Se un difetto colpisce un dataset regolamentare, il problema non dovrebbe attendere un ciclo di revisione mensile. Dovrebbe seguire un percorso definito che attivi un intervento, la raccolta delle evidenze e la responsabilità del follow-up.
Le banche che lo fanno bene non si affidano agli atti di eroismo. Si affidano alla chiarezza dei ruoli, a definizioni standard e alla disciplina di trattare i problemi di qualità come incidenti operativi, non come rumore amministrativo.
Requisiti del BCBS 239 e architettura di compliance
Il BCBS 239 resta il punto di riferimento perché collega l'aggregazione dei dati di rischio alle aspettative di vigilanza. Il framework definisce 14 principi per un'efficace aggregazione dei dati di rischio e per il risk reporting, aiutando le banche a produrre informazioni sui rischi accurate, tempestive e complete, anche nei periodi di stress (BIS). I suoi requisiti vanno oltre il team di reporting. Influenzano governance, architettura, progettazione dei controlli e la capacità della banca di aggregare le informazioni sui rischi in modo coerente tra entità giuridiche e linee di business.
Dimensione | Requisito | Impatto operativo |
|---|---|---|
Aggregazione | Generare i dati di rischio attraverso processi in larga parte automatizzati per ridurre gli errori | Meno gestione manuale, meno errori di conversione, produzione più rapida |
Copertura | Rendere disponibili i dati per tutte le linee di business, entità giuridiche, tipologie di attività, regioni e raggruppamenti rilevanti | Visibilità più chiara su esposizioni, concentrazioni e rischi emergenti |
Lineage | Tracciare i dati dalla raccolta fino al reporting finale, inclusa la tracciabilità a livello di attributo | Maggiore verificabilità e isolamento più rapido dei difetti |
L'automazione è importante perché ogni passaggio manuale crea un ulteriore punto di guasto. Il personale può reinserire valori, ritardare una segnalazione o applicare una logica da foglio di calcolo che non entra mai nella progettazione formale dei controlli. I flussi automatizzati riducono questi punti di guasto, ma non sostituiscono la responsabilità dei controlli. Rendono i controlli definiti ripetibili e misurabili su larga scala.
La copertura pone una prova architetturale distinta. L'aggregazione dei rischi deve rappresentare l'istituzione nel suo complesso, incluse le entità giuridiche, le regioni, i gruppi di attività e le viste di reporting rilevanti. Escludere una di queste aree può lasciare la banca con un report curato e un quadro dei rischi incompleto. La progettazione richiede quindi un perimetro esplicito, regole di inclusione e controlli che individuino le popolazioni mancanti prima del reporting.
La lineage è il livello delle evidenze. Le indicazioni di vigilanza associate al BCBS 239 sottolineano la tracciabilità dalla raccolta dei dati al reporting finale, inclusa la capacità di seguire i singoli attributi (EY). Un diagramma di lineage da solo non dimostra che il controllo funziona. I team hanno bisogno di evidenze di esecuzione che mostrino il valore sorgente, ogni trasformazione, il risultato della validazione e l'output del report.
La guida della BCE aggiunge dettagli operativi richiedendo alle banche di definire KPI per monitorare le dimensioni della qualità dei dati. Ciò sposta l'architettura di compliance dalla documentazione statica all'osservazione continua. I moderni strumenti di observability possono far emergere problemi di freschezza, volume, schema e violazioni delle regole lungo pipeline frammentate, mentre la validazione in-database può verificare i record vicino al punto in cui vengono creati o modificati.
Per i dettagli di implementazione, consultate la guida su come rispettare i principi del BCBS 239 con una qualità dei dati basata sull'IA.
Prova operativa: quando un valore di rischio cambia, il team dovrebbe identificarne la sorgente, le trasformazioni, i controlli di validazione e le evidenze a supporto senza doverli ricostruire manualmente.
Le banche spesso descrivono una copertura parziale dei controlli come copertura del BCBS 239. La distinzione è importante. Lacune nella lineage, nell'automazione o nel perimetro istituzionale possono restare nascoste finché una fase di stress non aumenta il volume del reporting o non fa emergere dati incoerenti. Un'architettura resiliente dovrebbe mostrare queste lacune attraverso il monitoraggio, non aspettare che le riveli una revisione di vigilanza o un incidente di reporting.
Perché i controlli falliscono senza responsabilità alla sorgente
L'aspetto frustrante della gestione dei dati bancari è che i controlli possono sembrare solidi sulla carta e fallire comunque in produzione. Uno studio europeo del 2025 sul reporting regolamentare ha rilevato che il 90% delle banche aveva almeno tre controlli di qualità dei dati e il 66% un'architettura dei dati centralizzata, ma solo il 18% dichiarava un'implementazione completa del BCBS 239 e appena il 24% disponeva di un'ampia documentazione della lineage (Deloitte). Lo stesso studio ha rilevato che i dati sorgente mancanti o errati restavano la causa principale degli errori di reporting, indicati rispettivamente dal 56% e dal 50% delle banche.
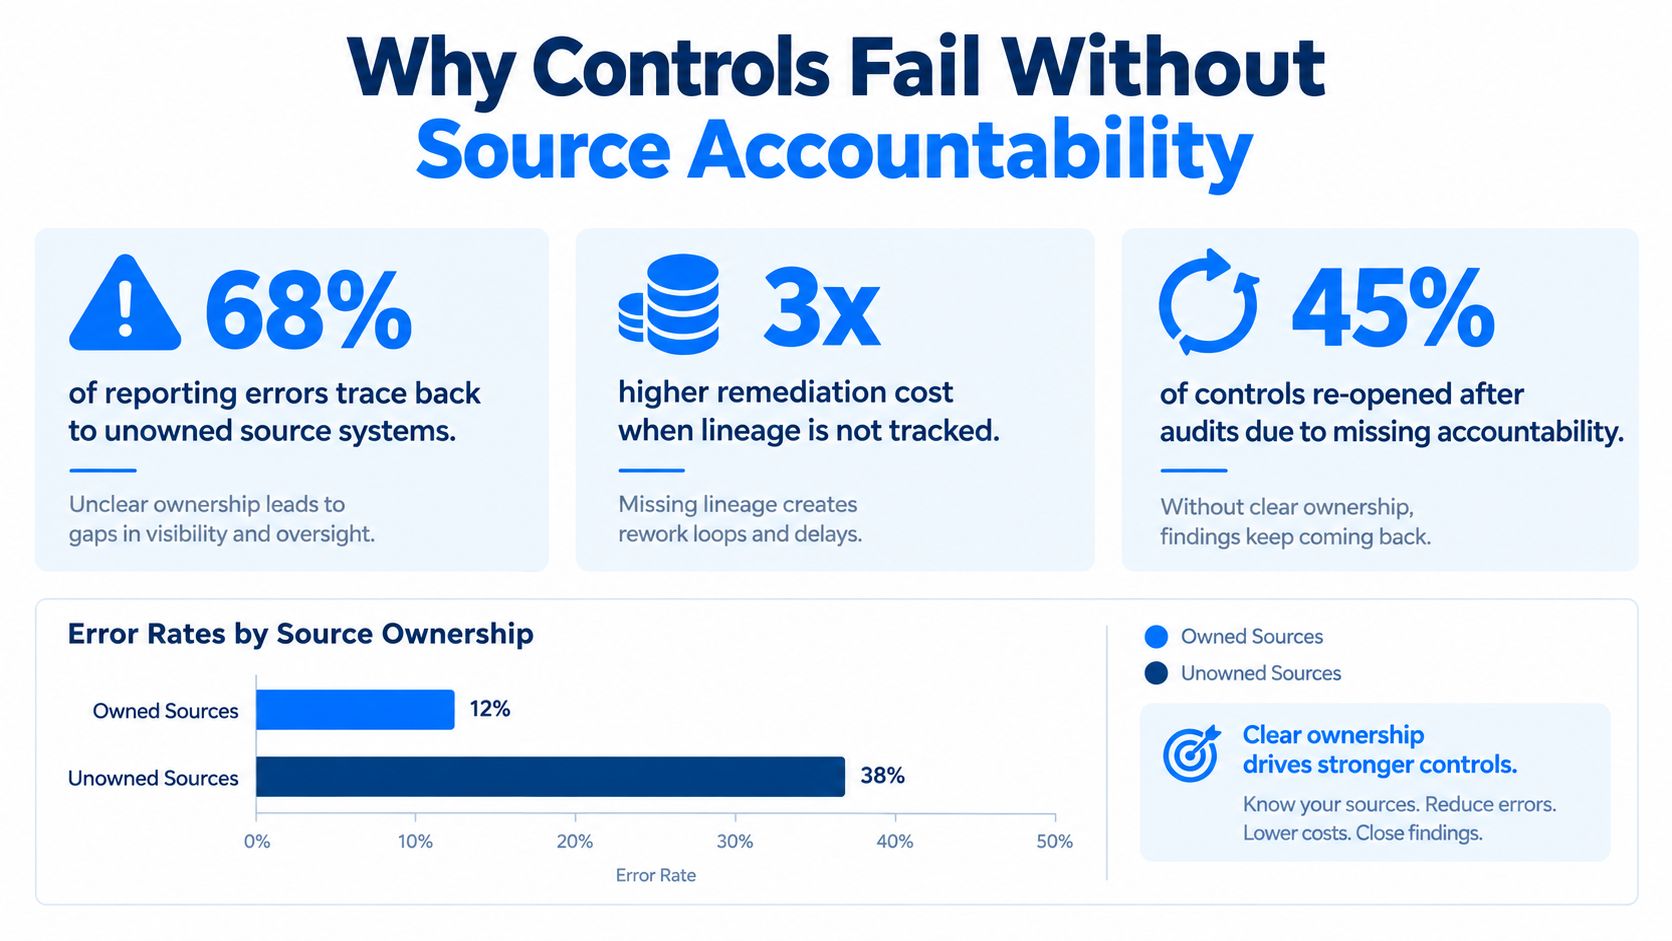
Perché i controlli installati non colgono comunque la causa principale
È questa la lezione controcorrente che la maggior parte delle banche ha bisogno di sentire. Il fattore limitante spesso non è la mancanza di controlli, ma una debole responsabilità sui dati sorgente, flussi frammentati e una visibilità insufficiente sulla lineage. I team possono installare regole di validazione, ma se nessuno è responsabile del sistema sorgente e nessuno riesce a risalire all'origine di un valore errato, lo stesso difetto continua a riemergere in report diversi.
Ecco perché la gestione degli incidenti è così importante. Registrare un problema non equivale a risolverlo. Se il difetto si trova a monte, il team a valle può solo correggere i sintomi, non la causa.
La guida interna sulle responsabilità del data owner si adatta a questa realtà operativa. La responsabilità deve risalire fino alla sorgente, perché è lì che inizia l'accountability ed è lì che di solito si trova la possibilità di correggere.
Che effetto hanno i flussi frammentati sulla remediation
I flussi frammentati rendono la remediation costosa in modi facili da sottovalutare. Una banca può correggere il report visibile, ma se manca la lineage, ogni consumatore a valle deve rivalidare separatamente lo stesso problema. Ciò moltiplica lo sforzo di revisione e ritarda la chiusura.
Indebolisce anche la risposta agli audit. Quando gli auditor chiedono come è stato prodotto un dato, i team hanno bisogno di un percorso dalla raccolta del record all'output del report, non di una raccolta sparsa di screenshot e note nei ticket. Se la lineage è scarsa, la banca può dimostrare che un controllo è stato eseguito, ma non che i dati giusti lo hanno attraversato.
Se il team sa descrivere solo il sintomo, è ancora il problema alla sorgente a governare la banca.
Una diagnosi migliore consiste nel chiedersi se l'organizzazione è in grado di ricondurre le eccezioni ai loro punti di origine. Se la risposta è no, i controlli agiscono come filtri, non come meccanismi di responsabilità. La distinzione è importante perché i filtri possono ridurre gli errori visibili lasciando invariato il processo di produzione.
Le banche che rompono questo schema di solito fanno due cose in modo diverso. Assegnano la responsabilità alla sorgente e progettano controlli che conservano le evidenze del percorso seguito dai dati. È questa combinazione a colmare il divario tra progettazione ed esecuzione dei controlli.
Il divario del modello operativo pronto per l'IA
Le banche sanno che i dati sono importanti per l'IA, ma molte non riescono ancora a passare dall'ambizione all'esecuzione. Un recente sondaggio KPMG sul settore bancario ha rilevato che il 93% degli intervistati ha indicato privacy e rischio dei dati, l'89% la qualità dei dati e l'81% la complessità dei sistemi legacy e dell'integrazione tra le principali sfide di modernizzazione, mentre il 68% ha dichiarato di avere una visione dello stato target e il 65% una roadmap e un modello di finanziamento (sondaggio KPMG sul settore bancario). Questo divario dice qualcosa di importante. La strategia esiste. La spina dorsale operativa spesso no.
Dove si bloccano i programmi di IA
Il primo punto di blocco è di solito la fiducia. Se la qualità dei dati è incoerente, i team non vi si affideranno per l'addestramento dei modelli, il monitoraggio dei modelli o il retrieval per la GenAI. Ciò rallenta la sperimentazione prima ancora che il primo progetto pilota produca qualcosa di utile.
Il secondo punto di blocco è l'integrazione. I sistemi legacy rendono difficile spostare dati validati tra i flussi di rischio, finanza e IA senza creare nuove copie e nuovo lavoro di riconciliazione. Il risultato è uno stack che sembra moderno in superficie e fragile al di sotto.
Il terzo punto di blocco è la pressione della governance. Le banche non hanno solo bisogno di dati che funzionino tecnicamente, ma di dati in grado di superare una revisione di compliance. Se l'input del modello non può essere tracciato, spiegato e validato, la banca può trovarsi con un caso d'uso promettente che non supera mai la revisione operativa.
La risorsa interna sui dati pronti per l'IA è pertinente, perché la preparazione all'IA riguarda soprattutto la solidità dei controlli, non l'hype. Se la pipeline di dati sottostante non è in grado di dimostrare freschezza, struttura e tracciabilità, il livello di IA ne eredita la debolezza.
Come si presenta un modello operativo realistico
Un modello realistico non parte dal modello. Parte dal percorso dei dati. Le banche hanno bisogno di validazione dove i dati arrivano, di controlli di tempestività dove giungono i feed e di una lineage che resti intatta quando i record vengono trasformati o uniti.
È qui che l'observability diventa utile. I team devono vedere quando un feed cambia, quando uno schema si modifica o quando una sorgente smette di consegnare puntualmente, prima che il problema venga incorporato nelle analytics a valle. Il valore non è solo la velocità, ma la capacità di impedire che dati difettosi diventino un modello difettoso.
La preparazione all'IA è prima di tutto un problema di data operations.
La conclusione pratica è che le roadmap verso lo stato target non bastano. Le banche hanno bisogno di controlli operativi che sopravvivano al salto dalle slide sulla modernizzazione alle pipeline in produzione. Altrimenti il programma di IA diventa l'ennesima iniziativa che sembra solida sulla carta e fragile in produzione.
Costruire un framework integrato di gestione dei dati
Un framework efficace unisce governance, architettura, lineage e validazione in un unico modello operativo. L'obiettivo non è aggiungere altre fasi di revisione, ma rendere visibile la qualità abbastanza presto da consentire alla banca di impedire che dati errati raggiungano il reporting regolamentare, i modelli di rischio o i flussi di IA.
La progettazione più solida parte da un monitoraggio continuo a livello di percorso dei dati. Le banche devono osservare la freschezza delle consegne, le modifiche allo schema e le violazioni delle regole nel punto in cui i dati entrano nell'ambiente, non solo dopo che qualcuno ha notato un report errato. È qui che la validazione in-database è importante, perché i controlli eseguiti vicino ai dati riducono la movimentazione, conservano le evidenze dei controlli ed evitano di trasformare ogni eccezione in un esercizio di copia e confronto.
Il framework che regge davvero
Un framework bancario pratico ha di solito cinque livelli.
Definizione dei controlli: ogni dataset critico ha regole esplicite di accuratezza, integrità, completezza e tempestività.
Responsabilità: un owner e uno steward designati rispondono del comportamento della sorgente e della remediation.
Lineage: la banca può tracciare i dati dalla raccolta, attraverso le trasformazioni, fino al reporting finale.
Monitoraggio: freschezza, validazione e modifiche allo schema vengono controllate in modo continuo, non periodico.
Risposta: le eccezioni attivano un'escalation accompagnata da evidenze, non solo da un numero di ticket.
Questi livelli dovrebbero poggiare sull'architettura effettiva della banca, non restarne al di fuori. Se i controlli risiedono in strumenti separati che richiedono una sincronizzazione manuale, i team finiscono per riconciliare i controlli stessi anziché i dati.
Il miglior modello di controllo è quello di cui gli operatori possono fidarsi senza ricontrollare a mano.
È anche per questo che oggi gli strumenti di observability contano di più. Le aspettative di vigilanza si spostano sempre più verso le evidenze, non le intenzioni. Se la banca può mostrare cosa è arrivato, cosa è cambiato, cosa ha fallito e cosa è stato corretto, il modello di controllo diventa verificabile anziché solo aspirazionale.
digna è una delle opzioni in questo ambito, perché combina validazione dei dati, monitoraggio della tempestività, tracciamento dello schema ed esecuzione in-database all'interno dell'ambiente del cliente. In un contesto bancario, questo tipo di progettazione risponde all'esigenza di mantenere i dati dove sono, verificandoli in modo continuo su data warehouse, data lake e pipeline.
La prova finale è semplice. Se la banca riesce a rilevare in anticipo gli input difettosi, risalire alla loro sorgente e dimostrare cosa è successo senza ricostruzioni manuali, il modello operativo sta facendo un lavoro reale. In caso contrario, l'organizzazione ha ancora un linguaggio di governance, ma non ancora una capacità resiliente di gestione dei dati bancari.
Se state modernizzando i controlli sui dati della vostra banca e cercate un modo pratico per monitorare la freschezza, validare i record e preservare la lineage all'interno del vostro ambiente, visitate digna e scoprite come i suoi moduli di observability e validazione si adattano alle data operations regolamentate. È pensato per i team che hanno bisogno di evidenze, non solo di dashboard.
A più di dieci anni dalla pubblicazione del BCBS 239, molte banche lo trattano ancora come un progetto di documentazione anziché come un'evoluzione del modo in cui gestiscono i dati di rischio. Il nostro articolo su come trasformare la compliance al BCBS 239 in valore per il business esamina i principi su accuratezza, tempestività e reporting, e come le banche possono trasformare questo obbligo regolamentare in un vantaggio competitivo.
Domande frequenti
Quali sono le quattro dimensioni della qualità dei dati che le autorità di vigilanza usano per le banche?
Le autorità di vigilanza valutano i dati bancari in base ad accuratezza, integrità, completezza e tempestività. La guida della BCE sull'aggregazione dei dati di rischio chiede alle banche di definire KPI dettagliati per ciascuna di esse, e un KPI utile dovrebbe indicare la sorgente interessata, la pipeline, il responsabile, il report a valle e il momento del rilevamento, non solo se una regola è stata superata.
Quanti principi prevede il BCBS 239?
Il BCBS 239 stabilisce 14 principi per un'efficace aggregazione dei dati di rischio e per il risk reporting. Tre requisiti incidono più di tutti sull'architettura bancaria: un'aggregazione in larga parte automatizzata per ridurre gli errori manuali, una copertura che includa entità giuridiche, regioni e tipologie di attività, e una lineage che tracci i singoli attributi dalla raccolta dei dati fino al report finale.
Perché le banche continuano a non rispettare il BCBS 239 pur avendo controlli di qualità dei dati?
I controlli falliscono soprattutto perché i dati sorgente non hanno un responsabile. Uno studio Deloitte del 2025 ha rilevato che il 90% delle banche europee applica almeno tre controlli di qualità dei dati, ma solo il 18% dichiara un'implementazione completa del BCBS 239 e il 24% dispone di una lineage estesa, mentre i dati sorgente mancanti o errati restano la causa principale degli errori di reporting.
Cosa frena l'adozione dell'IA sui dati bancari?
La fiducia nei dati e l'integrazione, più della strategia. In un sondaggio KPMG sul settore bancario, l'89% ha indicato la qualità dei dati e l'81% la complessità dei sistemi legacy e dell'integrazione tra le sfide principali, anche se il 68% aveva già una visione dello stato target. Senza controlli di freschezza, validazione e lineage lungo il percorso dei dati, i modelli di IA ereditano le debolezze dei loro input.
Cosa dovrebbe includere un framework di gestione dei dati bancari?
Un framework efficace ha cinque livelli: definizione dei controlli, responsabilità, lineage, monitoraggio e risposta. Ogni dataset critico ha regole esplicite, un owner e uno steward designati, tracciabilità fino al report finale, controlli continui su freschezza, validazione e modifiche allo schema, e un'escalation accompagnata da evidenze anziché da un semplice numero di ticket.


