Validation des enregistrements MX : guide complet étape par étape
|
5
minute de lecture

Le problème se découvre généralement de la même manière : un expéditeur affirme que l'e-mail est parti, la file de tickets indique que la boîte aux lettres ne l'a jamais reçu, et chacun commence à accuser l'application, la passerelle ou le destinataire. En pratique, la défaillance se situe souvent dans le DNS, où la validation des enregistrements MX vous indique si le routage du courrier est correctement configuré, mais pas si le reste du chemin de distribution se comportera comme prévu.
Les enregistrements MX sont une infrastructure ancienne, et c'est justement là l'intérêt. La norme a été définie dans la RFC 1035 en 1987, et elle détermine toujours la manière dont les systèmes de messagerie décident où distribuer les messages, car c'est la sémantique de l'enregistrement qui compte, et pas seulement son existence. Si la cible est erronée, mal formée ou ne se résout pas correctement, le domaine peut sembler configuré alors que le courrier reste bloqué ou est rejeté.
Table des matières
Pourquoi la validation MX est essentielle à la fiabilité de la messagerie
Une route de messagerie défaillante est rarement spectaculaire. Le plus souvent, le courrier disparaît simplement dans des tentatives répétées, des reports ou des messages de rejet peu explicites, et l'équipe ne s'en aperçoit que lorsque des clients, des fournisseurs ou des systèmes internes commencent à ne plus recevoir de réponses. C'est pourquoi la validation des enregistrements MX est fondamentale, mais elle ne revient pas à prouver la délivrabilité des e-mails de bout en bout.
L'enregistrement doit avoir la bonne signification
La norme MX ne se résume pas à « un enregistrement DNS existe ». La RFC 1035 définit le format RDATA MX avec une valeur de préférence sur 16 bits et un hôte d'échange exprimé sous forme de nom de domaine, les valeurs les plus basses étant prioritaires dans l'ordre de distribution. Le champ d'échange doit identifier un hôte disposé à agir comme serveur de messagerie pour le domaine, c'est pourquoi une adresse IP brute ou un alias approximatif ne satisfera pas aux exigences opérationnelles. Cette règle de base se retrouve encore aujourd'hui dans les recommandations destinées aux entreprises, car le système de messagerie a besoin d'un nom d'hôte qu'il peut résoudre et auquel il peut se fier pour le routage.
De nombreuses équipes se font piéger à ce stade. Elles vérifient la présence d'une entrée MX, constatent qu'il y a quelque chose dans le DNS et considèrent que le travail est terminé. Ce n'est pas le cas, car l'enregistrement doit être sémantiquement valide et opérationnellement utile, et pas seulement présent. Pour une vue d'ensemble du volet authentification de l'infrastructure de messagerie, le fonctionnement de l'authentification des e-mails constitue une lecture complémentaire utile.
Règle pratique : considérez MX comme le signal de routage, et non comme la preuve finale de la distribution.
Une configuration DNS saine fonctionne de la même manière dans tout système critique. C'est aussi pourquoi les équipes soucieuses de résilience rattachent généralement les vérifications d'enregistrements à un processus qualité plus large, plutôt qu'à une requête ponctuelle. Le même état d'esprit se retrouve dans pourquoi la qualité des données est importante pour une organisation, car une erreur de configuration silencieuse reste une erreur de configuration silencieuse, qu'il s'agisse d'un jeu de données ou d'une route de messagerie.
Effectuer des requêtes DNS pour les enregistrements MX
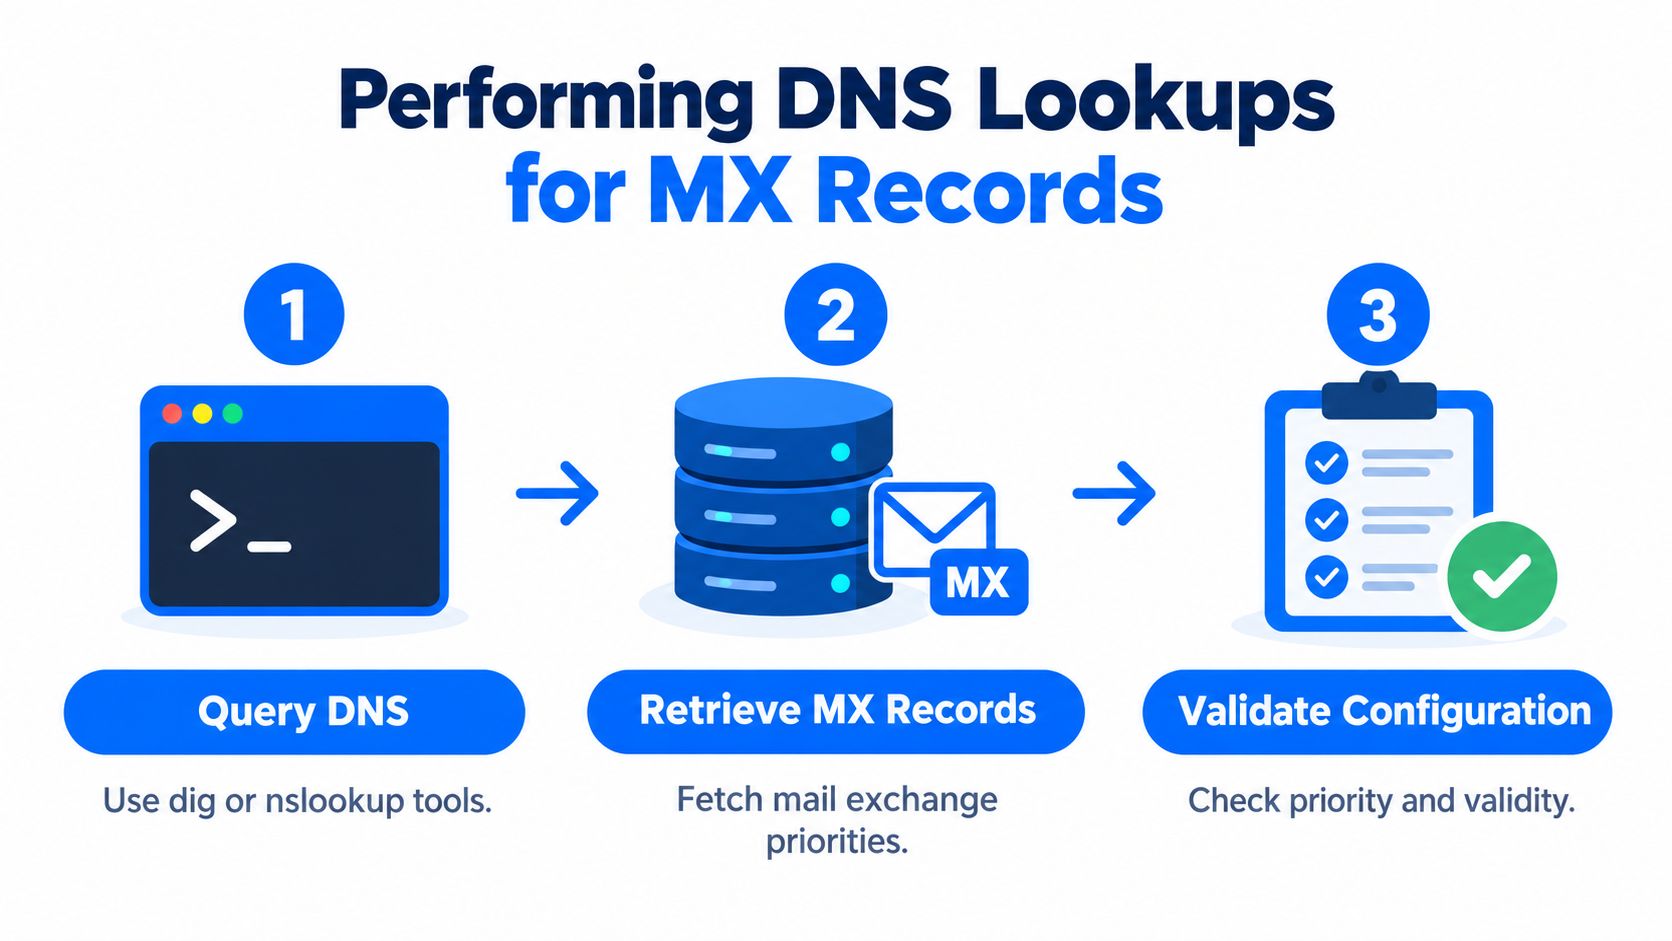
La première étape reste la plus simple : demander au DNS ce que le domaine publie. Si vous effectuez la validation des enregistrements MX manuellement, interrogez la vue faisant autorité et vérifiez si la réponse contient les bons serveurs de messagerie, car le résultat vous indique à la fois ce qui existe et si l'ordre de routage est cohérent.
Lire la requête comme un opérateur
Utilisez des outils DNS standard tels que dig MX domain ou nslookup -type=MX domain, puis recherchez un ou plusieurs hôtes MX faisant autorité dans la réponse. Chaque hôte doit se résoudre en une adresse IP, car le serveur de messagerie doit rester joignable une fois la requête MX effectuée. Les valeurs de priorité comptent aussi, puisque les numéros de préférence les plus bas sont essayés en premier, ce qui permet aux systèmes de messagerie de déterminer l'ordre de basculement. Les recommandations opérationnelles préconisent également de tester depuis plusieurs résolveurs DNS répartis dans le monde et de laisser le temps à la propagation après toute modification, avec des valeurs de TTL courantes d'environ 300 à 3600 secondes pour des cycles de correction plus rapides. La checklist de délivrabilité de Mailtester pour la vérification MX décrit clairement ce processus.
Une requête qui renvoie quelque chose n'est pas automatiquement un succès. Cela peut signifier que l'enregistrement existe, mais que l'hôte est obsolète, que la cible ne se résout pas encore partout, ou que l'ordre de priorité ne correspond plus à ce qu'attend le fournisseur de messagerie. C'est pourquoi je préfère comparer les résultats de plusieurs résolveurs avant de toucher à nouveau à la zone DNS. Si un résolveur voit le nouvel enregistrement et qu'un autre voit encore l'ancien, il s'agit d'un problème de propagation, et non d'une modification erronée.
Confirmez la réponse, puis la résolution, puis la priorité. Sauter l'une de ces étapes, c'est ainsi que l'on impute aux routes de messagerie des symptômes dont elles ne sont pas la cause.
Vous pouvez également ancrer ce même processus dans votre démarche de validation plus large. Le schéma décrit dans règles de validation des données, contrôles et qualité continue des données s'applique ici aussi, car chaque contrôle doit alimenter le suivant, et non le remplacer.
Vérifier la syntaxe du nom d'hôte cible MX
Disposer d'enregistrements MX ne suffit pas si les noms cibles sont mal formés. Le résolveur peut renvoyer un enregistrement qui semble correct au premier coup d'œil, alors que la cible elle-même enfreint les règles de nommage des hôtes ou pointe vers un type d'objet DNS inapproprié. C'est là que l'automatisation détecte souvent ce qui échappe aux humains.
Des noms d'hôte, pas des alias ni des adresses IP
Une configuration MX correcte doit pointer vers un nom d'hôte, et non vers un alias, et la cible doit être un nom d'hôte valide selon les règles DNS. Les recommandations opérationnelles précisent également que l'hôte MX lui-même ne doit pas être un CNAME, ce qui constitue un échec de validation fréquent dans les contrôles automatisés. C'est important, car le système de messagerie attend un hôte réel qu'il peut résoudre directement, et non un nom indirect qui introduit de l'ambiguïté lors de la distribution. Si vous validez des enregistrements par programmation, rejetez tout ce qui ne respecte pas la syntaxe légale des noms d'hôte avant même d'examiner le reste de la chaîne de routage.
Le test manuel le plus simple est le suivant. Prenez chaque cible MX, vérifiez qu'il s'agit d'un nom d'hôte correct, puis vérifiez qu'elle se résout en un enregistrement d'adresse. Si le nom cible est mal orthographié, mal formé ou chaîné via un CNAME, l'enregistrement peut exister alors que la distribution échoue. Les contrôles de syntaxe stricts fondés sur les règles issues des RFC existent pour une bonne raison : ils empêchent des noms invalides de passer entre les mailles du filet et de provoquer des pannes en production.
Une ligne MX valide peut tout de même masquer une cible défaillante. Le nom cible fait partie de l'enregistrement, ce n'est pas un élément facultatif.
C'est aussi là que les configurations obsolètes ont tendance à subsister après les migrations. D'anciens noms d'hôte restent en place parce qu'ils ne semblent pas manifestement défectueux, puis la distribution du courrier finit par dépendre d'un serveur que plus personne ne maintient. L'erreur de validation n'est pas seulement la faute de frappe, c'est le fait qu'elle subsiste assez longtemps pour affecter le routage. Pour un exemple parallèle de la manière dont les enregistrements erronés apparaissent dans les systèmes de validation, l'erreur de validation des données constitue un bon modèle mental.
Comprendre les valeurs de priorité et le basculement
La priorité MX fait partie de ces détails qui semblent purement administratifs jusqu'à la première panne. Il devient alors évident que ce nombre détermine quel serveur est essayé en premier, lequel sert de secours, et avec quelle souplesse le domaine absorbe la défaillance d'un hôte de messagerie. Autrement dit, la priorité relève de la logique de routage, pas de la décoration.
Le plus petit nombre l'emporte
Lorsqu'un domaine publie plusieurs enregistrements MX, la distribution du courrier commence par la préférence la plus basse et ne passe aux numéros plus élevés que si le serveur préféré est indisponible. Plusieurs documentations utilisent 10 comme exemple courant, mais la règle réelle est que le plus petit nombre l'emporte, et non que 10 est obligatoire. Le champ de préférence est un entier non signé sur 16 bits, la plage valide va donc de 0 à 65535, et si plusieurs enregistrements MX partagent la même valeur, les clients SMTP sont censés les traiter comme des cibles de priorité égale et les essayer avant de passer à la suite. Les recommandations de Dell sur la priorisation MX reflètent la même règle d'ordonnancement.
Exemples de priorité MX | Signification | Usage |
|---|---|---|
Nombre plus petit | Priorité de distribution plus élevée | Serveur de messagerie principal |
Même nombre | Cibles de priorité égale | Basculement partagé ou répartition de charge |
Nombre plus élevé | Priorité de distribution plus faible | Serveur de messagerie de secours |
Le piège pratique consiste à confondre « le MX existe » avec « la boîte aux lettres existe ». Les enregistrements MX vous indiquent seulement que le domaine publie des serveurs de messagerie, et non qu'une partie locale donnée est valide ou que le serveur acceptera le message. C'est pourquoi la vérification au niveau de l'adresse nécessite toujours SMTP ou une validation de niveau supérieur, en particulier lorsque vous testez de vrais destinataires plutôt que l'infrastructure.
Ne vous arrêtez pas à la présence
De nombreuses équipes accordent une confiance excessive à la couche DNS. Une configuration MX parfaitement valide peut tout de même router vers un serveur joignable mais qui n'accepte pas le message prévu, ou vers un serveur de secours qui n'aurait jamais dû devenir principal. J'ai vu cela se produire après des migrations, lorsqu'une ancienne route était restée en place et qu'une nouvelle avait été ajoutée avec une mauvaise priorité. Le résultat ressemblait à un problème DNS, mais le véritable bug se trouvait dans la logique de priorité.
Si le basculement fait partie de la conception, le plus petit nombre doit toujours correspondre au serveur que vous souhaitez utiliser en temps normal.
Ce même raisonnement sur les priorités se retrouve aussi dans d'autres domaines que la messagerie. Si vous orchestrez de nombreux contrôles, l'orchestration de pipelines est la bonne analogie, car c'est l'ordre qui détermine le comportement, et pas seulement la disponibilité.
Interpréter les résultats au-delà de la simple présence
Une requête MX réussie prouve seulement que le domaine publie des serveurs de messagerie. Elle ne prouve pas qu'une boîte aux lettres existe, que le serveur acceptera le message, ni que la distribution réussira de bout en bout. C'est dans cet écart que de nombreux efforts de validation s'arrêtent trop tôt.
Ajouter les niveaux de contrôle que MX ne peut pas prouver
Un enregistrement MX valide indique seulement que le domaine est configuré pour recevoir du courrier. Il ne prouve pas qu'une partie locale donnée est valide, la vérification au niveau de l'adresse nécessite donc toujours SMTP ou une validation de niveau supérieur. Un deuxième mode de défaillance concerne les entrées MX obsolètes ou manquantes, qui peuvent entraîner le rejet du courrier ou le bloquer dans des boucles de report. Il existe aussi le repli MX implicite de la RFC 5321 vers les enregistrements A et AAAA lorsqu'aucun MX n'existe, qui dirige souvent le courrier vers un hôte qui n'est pas un serveur de messagerie et échoue lentement. Les notes du vérificateur MX d'InventiveHQ rendent cette distinction explicite.
C'est pourquoi une démarche rigoureuse superpose les contrôles au lieu de considérer MX comme la ligne d'arrivée. Commencez par la présence DNS, vérifiez ensuite la syntaxe de la cible, puis la résolution, testez ensuite la joignabilité SMTP, examinez les signaux de liste noire ou de réputation, et confirmez enfin l'alignement de SPF, DKIM et DMARC. Vous ne cherchez pas à obtenir une requête plus élégante, vous cherchez à acquérir la certitude que le chemin du courrier se comporte correctement dans des conditions d'envoi réelles.
L'habitude la plus utile consiste à séparer la configuration de la délivrabilité. La configuration répond à la question de savoir si le domaine est déclaré pour recevoir du courrier. La délivrabilité répond à la question de savoir si le courrier atteint sa destination. Ces deux questions sont liées, mais ce ne sont pas les mêmes, et les confondre génère de nombreux faux positifs évitables.
Une vérification MX réussie est un signal, pas un verdict.
Si vous gérez la validation comme un processus de fiabilité plus large, ce schéma correspond parfaitement à ce que signifie la validité des données, comment la mesurer et pourquoi elle est importante. L'essentiel est de prendre l'habitude d'enchaîner les contrôles jusqu'à ce que le résultat ait une signification opérationnelle.
Si vous souhaitez mieux maîtriser les contrôles liés au DNS, les règles de validation et les signaux de fiabilité, rendez-vous sur digna. La plateforme aide les équipes à surveiller le comportement des données, à détecter les changements et à valider les enregistrements au sein de leur propre environnement, soit la même discipline que celle sur laquelle repose une bonne validation des enregistrements MX. Si un routage défaillant ou des erreurs de configuration silencieuses ralentissent votre équipe, digna est conçu pour vous aider à les détecter plus tôt et à le démontrer plus rapidement.
L'approche par niveaux décrite ci-dessus, où la présence, la syntaxe, la résolution et la priorité font chacune l'objet de leur propre contrôle, est le même principe que celui des règles au niveau des enregistrements dans digna Data Validation, appliqué aux lignes de votre base de données plutôt qu'aux entrées DNS.
Questions fréquentes
Comment vérifier les enregistrements MX d'un domaine ?
Exécutez dig MX domain ou nslookup -type=MX domain et recherchez un ou plusieurs serveurs de messagerie faisant autorité dans la réponse. Vérifiez ensuite que chaque hôte se résout en une adresse IP, contrôlez les valeurs de priorité et répétez la requête depuis plusieurs résolveurs DNS répartis dans le monde afin d'écarter tout délai de propagation.
Que signifie le nombre de priorité MX ?
Le plus petit nombre l'emporte. Le courrier est d'abord distribué à la valeur de préférence la plus basse et ne passe aux numéros plus élevés que lorsque ce serveur est indisponible. Le champ est un entier non signé sur 16 bits compris entre 0 et 65535, et les enregistrements partageant la même valeur sont traités comme des cibles de priorité égale.
Un enregistrement MX peut-il pointer vers une adresse IP ou un CNAME ?
Non. Selon la RFC 1035, le champ d'échange doit désigner un hôte disposé à agir comme serveur de messagerie, une adresse IP brute ne sera donc pas acceptée. La cible MX ne doit pas non plus être un CNAME, un échec fréquent dans les contrôles automatisés ; elle doit se résoudre directement en un enregistrement d'adresse.
Un enregistrement MX valide signifie-t-il qu'une adresse e-mail existe ?
Un enregistrement MX valide montre seulement que le domaine publie des serveurs de messagerie. Il ne prouve pas qu'une boîte aux lettres donnée existe ni que le serveur acceptera le message, la vérification au niveau de l'adresse nécessite donc toujours SMTP ou des contrôles de niveau supérieur, ainsi que l'alignement de SPF, DKIM et DMARC pour la délivrabilité.
Que se passe-t-il si un domaine n'a pas d'enregistrement MX ?
Selon la RFC 5321, les serveurs d'envoi se replient sur les enregistrements A ou AAAA du domaine lorsqu'aucun MX n'existe. Ce repli MX implicite dirige souvent le courrier vers un hôte qui n'exécute pas de serveur de messagerie, si bien que la distribution échoue lentement au fil des tentatives et des reports au lieu d'être rejetée proprement.


