Alternatives à Collibra pour une qualité des données prête pour l'audit
|
6
minute de lecture

Vous êtes probablement confronté au même problème que je constate en permanence dans les équipes data des secteurs réglementés. Le catalogue est rempli, le lignage paraît soigné et le processus de gestion des données est en place, mais l'équipe d'audit exige toujours la preuve que les enregistrements critiques sont exacts, à jour et structurellement stables au moment de leur utilisation. C'est ce décalage qui explique pourquoi de nombreuses discussions sur les alternatives à Collibra portent en réalité sur les preuves de conformité, et non sur l'esthétique du catalogue.
Le marché de la gouvernance ne cesse de s'étendre, ce qui explique en partie pourquoi les équipes remettent en question l'ancien postulat selon lequel « catalogue égale contrôle ». Des prévisions indépendantes estiment le marché de la gouvernance des données à 4,60 milliards USD en 2026 et à 9,68 milliards USD d'ici 2031, avec un TCAC de 16,05 %, et une autre analyse désigne l'Asie-Pacifique comme la région à la croissance la plus rapide (prévision de Mordor Intelligence). Les acheteurs ne cherchent plus simplement une meilleure interface : ils choisissent des architectures capables de résister aux audits, de garantir la souveraineté et de maintenir les données de production en place.
Table des matières
Pourquoi les catalogues de données ne suffisent pas face aux audits réglementaires
Associer les contrôles réglementaires à une validation au niveau des enregistrements
Mettre en place une surveillance continue de la ponctualité et du schéma
Recueillir des preuves d'audit sans déplacer les données de production
Pourquoi les catalogues de données ne suffisent pas face aux audits réglementaires
Un catalogue de données peut vous dire ce qui existe. Un auditeur veut savoir si les données sont exactes, à jour et contrôlées. Ce sont des questions différentes, et cette distinction devient décisive dès qu'un examen dans la finance, la santé ou le secteur public devient sérieux.
La documentation n'est pas une preuve
Les catalogues excellent dans l'inventaire, la classification, l'attribution des responsabilités et les références de lignage. Ils montrent leurs limites lorsque l'objectif de contrôle est une preuve opérationnelle, car un registre d'actifs ne prouve pas qu'un enregistrement de paiement a respecté une règle métier, qu'un flux de sinistres est arrivé à temps ou qu'un schéma en aval est resté suffisamment stable pour alimenter le reporting. En pratique, les auditeurs demandent des éléments qui relient la politique à son exécution, et pas seulement une liste de champs et de responsables.
C'est là que les plateformes axées sur l'observabilité changent la donne. Au lieu de considérer les métadonnées comme une fin en soi, elles transforment le comportement à l'exécution en preuves, puis maintiennent ces preuves rattachées aux données dans leur propre environnement. La question pratique devient alors de savoir si le système peut valider les données là où elles résident, et non si quelqu'un a pensé à les documenter.
Le test le plus utile est simple. Si un contrôle peut être décrit comme « ce jeu de données doit toujours satisfaire cette règle avant d'atteindre le rapport ou le modèle », un catalogue seul ne l'appliquera pas. Si vous avez besoin d'une preuve opérationnelle, il vous faut une validation, des contrôles de ponctualité et une surveillance du schéma exécutés en continu dans l'entrepôt de données ou la base de données.
Règle pratique : si la constatation d'audit devait dire « montrez-moi le contrôle en action », une entrée de catalogue est un élément d'appui, pas le contrôle lui-même.
Les processus de gouvernance restent importants, mais ne suffisent pas
Une option moderne comme la couche de catalogue et de collaboration de digna s'intègre dans une démarche de conformité plus large. Le modèle utile n'est pas de « remplacer la gouvernance par l'observabilité », mais de relier la responsabilité des data stewards à des preuves en temps réel afin que les examinateurs puissent suivre un contrôle de la politique à l'exécution, jusqu'à l'historique des incidents. C'est précisément ce que les catalogues historiques font rarement bien à eux seuls.
Pour les acheteurs des secteurs réglementés, l'erreur consiste à surestimer l'exhaustivité statique. Un glossaire parfait assorti d'une validation à l'exécution insuffisante peut quand même échouer à un audit lorsque le véritable problème est une dérive des données, une livraison tardive ou une rupture structurelle silencieuse. Les meilleures alternatives à Collibra sont celles qui prouvent l'efficacité des contrôles, et pas seulement leur conception.
Associer les contrôles réglementaires à une validation au niveau des enregistrements
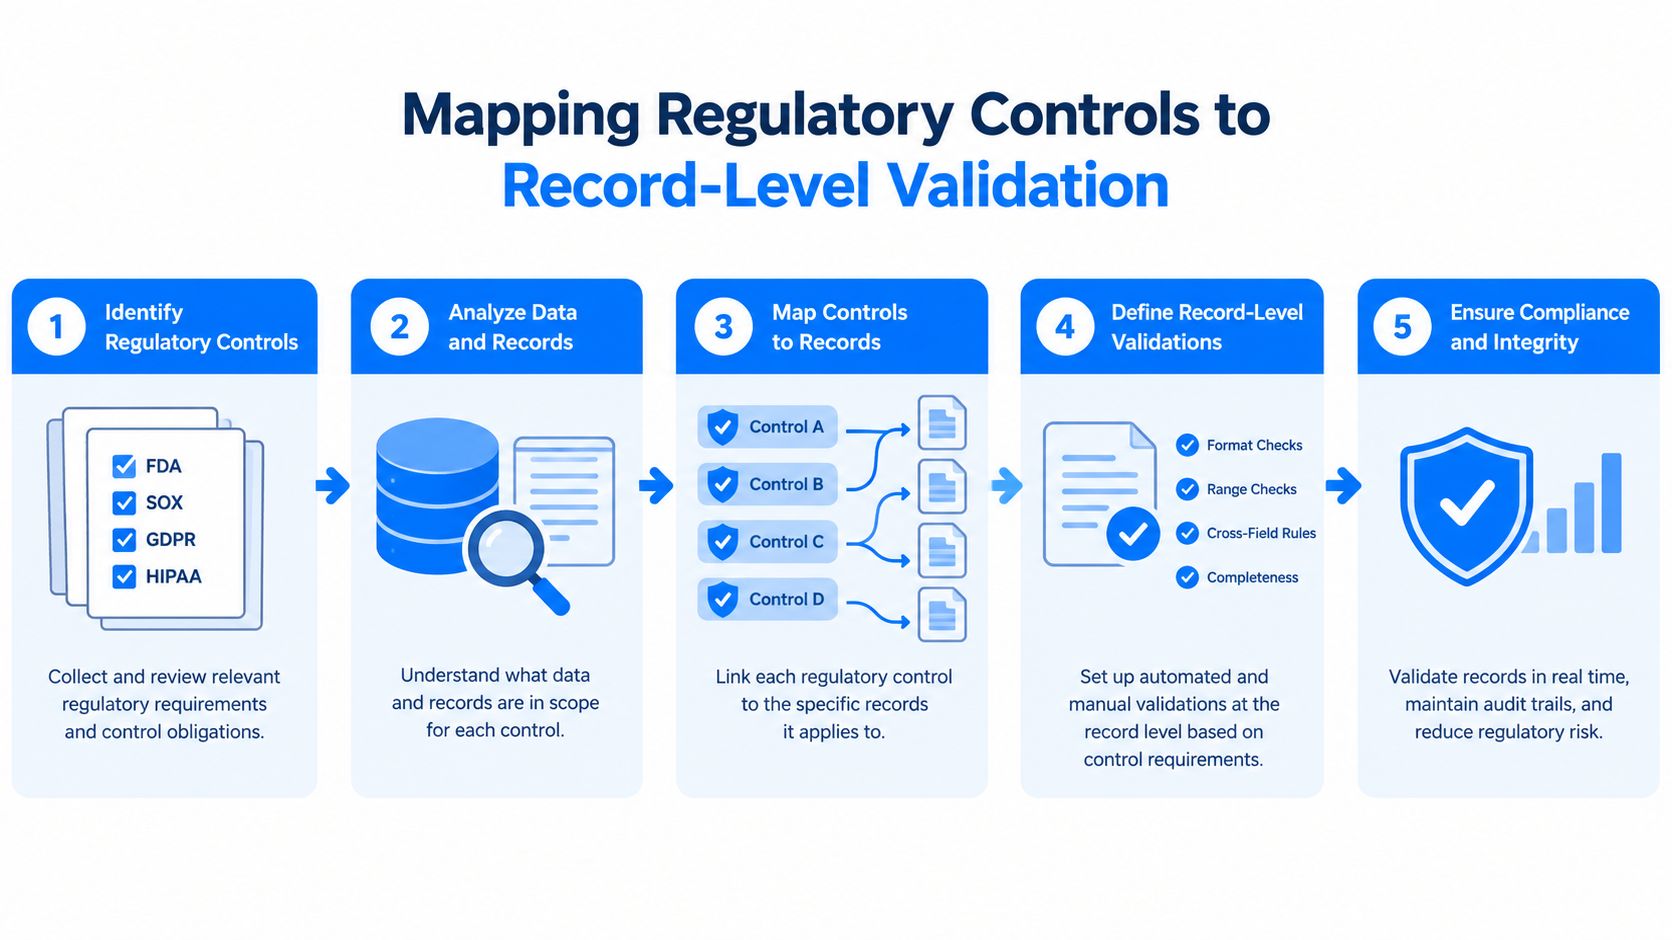
La plupart des équipes de conformité connaissent déjà l'intention de la règle. La difficulté consiste à traduire cette intention en contrôles que des machines peuvent exécuter sans ambiguïté. Une méthode efficace consiste à partir de l'objectif de contrôle, à l'associer à un jeu de données, puis à définir la condition exacte au niveau des enregistrements qui doit être satisfaite à chaque fois.
Partir du contrôle, pas de la table
Une réglementation ou une politique interne se lit généralement comme une exigence, et non comme une spécification technique. L'erreur serait de se précipiter sur un contrôle générique des valeurs nulles parce que c'est facile. La bonne démarche consiste à identifier la règle métier cachée derrière la formulation, puis à déterminer quels enregistrements prouvent la conformité.
Par exemple, un contrôle portant sur les transactions approuvées est rarement satisfait en vérifiant simplement qu'une colonne n'est pas vide. Il implique généralement qu'une combinaison de valeurs soit cohérente, comme le statut, la source, la date et l'identifiant. C'est pourquoi digna Data Validation est pertinent ici : il permet aux équipes de transformer la règle en contrôles déterministes exécutés sur le jeu de données critique, au lieu de la laisser dans un tableur ou une note de politique.
Une séquence de mise en correspondance pratique se présente ainsi :
Identifiez l'objectif de contrôle. Formulez d'abord la règle en langage métier, puis éliminez toute ambiguïté.
Choisissez le système de référence. Validez là où les données réglementées sont créées ou stockées, et non dans un extrait copié.
Définissez la condition exacte sur les enregistrements. Précisez les combinaisons de colonnes, les seuils ou les relations logiques qui doivent être respectés.
Définissez le circuit d'escalade. Les ruptures qui affectent la conformité doivent déclencher un examen, et non des relances silencieuses.
Rattachez les preuves à l'incident. Conservez ensemble le résultat de la validation, l'horodatage et le périmètre concerné.
Le déterministe l'emporte sur l'interprétatif
C'est ici que la validation au niveau des enregistrements porte ses fruits. Les règles déterministes sont plus faciles à défendre, car elles peuvent être reproduites, expliquées et réexécutées à la demande. Elles réduisent également les débats lors des audits, puisque le contrôle a réussi ou échoué en fonction d'une condition définie plutôt que d'une interprétation subjective.
Les contrôles adaptés aux audits sont volontairement ennuyeux. Si la règle repose sur des suppositions, elle n'est pas assez solide pour constituer une preuve réglementaire.
Les programmes de conformité complexes nécessitent souvent une logique multi-colonnes, et pas seulement des contrôles sur un seul champ. C'est fréquent dans la finance et la santé, où un seul champ raconte rarement toute l'histoire. Les meilleures implémentations maintiennent la règle au plus près des données sources, puis enregistrent le résultat dans la piste de conformité plutôt que comme un livrable de projet ponctuel.
Mettre en place une surveillance continue de la ponctualité et du schéma
Un rapport peut sembler impeccable et pourtant échouer à un examen réglementaire si le flux est arrivé en retard ou si la structure a changé sans avertissement. Pour une conformité prête pour l'audit, les contrôles de ponctualité et de schéma ont leur place dans la même pile de contrôles que la validation des règles métier.
La ponctualité est un contrôle opérationnel
Les contrôles de ponctualité ne se limitent pas à signaler un chargement manqué. Ils montrent si le pipeline a livré les données au moment attendu par l'activité, ce qui fait souvent la différence entre un retard maîtrisé et un rapport qui parvient trop tard aux décideurs. Des modèles appris par l'IA peuvent définir une fenêtre d'arrivée attendue sans obliger les équipes à coder en dur des plannings fragiles pour chaque source.
C'est important dans les environnements réglementés, car « à temps » dépend du contexte. Certains flux sont quotidiens, d'autres sont déclenchés par des événements, et d'autres encore varient selon le calendrier de l'activité. Une couche de surveillance pragmatique s'appuie sur l'historique des livraisons pour détecter les chargements manquants, les livraisons anticipées et les interruptions inhabituelles, puis ne remonte que les exceptions qui comptent.
Le modèle de surveillance de la ponctualité correspond à cette approche, car il se concentre sur le comportement de livraison attendu plutôt que sur une simple alerte basée sur l'heure. L'objectif n'est pas de générer du bruit, mais de repérer les données qui ne sont jamais arrivées ou qui sont arrivées trop tôt pour être fiables en aval.
La dérive de schéma exige une comparaison continue
La dérive de schéma est la défaillance la plus discrète. Une colonne est ajoutée, supprimée, renommée ou change de type, et le pipeline continue de fonctionner jusqu'à ce qu'un tableau de bord, un modèle de risque ou un job de validation casse plus tard. Le mécanisme est simple : comparer les métadonnées entrantes à une référence enregistrée et classer l'écart avant qu'il ne cause des dommages en aval.
Les recommandations publiques sur les mécanismes de dérive de schéma suivent le même principe : comparer la structure actuelle au schéma attendu et soumettre les changements bloquants à un examen humain. En pratique, c'est la différence entre apprendre une rupture par un utilisateur métier et la détecter pendant le chargement.
Traitez les changements de schéma comme des événements gouvernés. Les ajouts peuvent être acceptables dans certains cas, mais les suppressions et les changements de type méritent généralement un examen avant la mise en production. Le suivi de schéma de digna s'aligne sur ce modèle, car il conserve les preuves structurelles au plus près des données elles-mêmes, et le suivi de schéma de digna soutient ce même principe dans la couche de contrôle.
Un pipeline qui livre une table à temps échoue tout de même au contrôle si sa structure a changé sous le rapport.
Recueillir des preuves d'audit sans déplacer les données de production
Une équipe de la finance, de la santé, des télécommunications ou du secteur public qui copie des données de production sensibles chez un fournisseur simplement pour calculer des métriques de qualité crée un nouveau problème de contrôle. Le modèle le plus sûr consiste à maintenir la validation dans l'environnement du client, là où les données résident déjà et où le périmètre d'audit est plus facile à défendre.
Effectuer les calculs là où résident les données
L'exécution en base de données est le modèle le plus propre. La validation, la détection d'anomalies et la surveillance s'exécutent dans l'entrepôt de données ou la base de données, de sorte que les enregistrements de production restent en place pendant que la plateforme calcule les preuves dont elle a besoin. Les équipes de conformité sont ainsi en meilleure position lors des revues d'audit, car le contrôle ne dépend pas de l'exportation de données sensibles vers un service externe.
Cela modifie également la gestion des incidents. Au lieu de rassembler des captures d'écran et des exports manuels, les équipes peuvent produire un registre opérationnel indiquant ce qui a échoué, quand, et quels enregistrements ont été affectés. Les preuves proviennent du système lui-même, et non d'un fichier constitué après coup.
Pour le contrôle des accès et le traitement des preuves dans des programmes de gouvernance plus larges, le guide de LinkShip sur le contrôle d'accès aux fichiers est une référence complémentaire utile, car il suit la même règle : limiter strictement les autorisations, contrôler les éléments sensibles et documenter les accès dans le cadre du processus.
La provenance compte davantage que les diagrammes de lignage
Un schéma de lignage est utile, mais les auditeurs s'intéressent généralement davantage à la provenance : le chemin parcouru par les données, les contrôles qu'elles ont passés et le moment où elles ont été validées. Cette distinction est importante dans les environnements réglementés, car un diagramme soigné ne prouve pas qu'un contrôle a été exécuté sur des données réelles plutôt que sur une copie obsolète.
La provenance et le lignage des données doivent être traités comme des concepts distincts dans le modèle opérationnel. Le lignage indique où les données ont circulé. La provenance indique ce qui leur est arrivé et dans quel périmètre de contrôle. Lorsque la couche de surveillance reste dans l'environnement du client, les preuves sont plus faciles à défendre et plus difficiles à contester.
C'est le résultat concret. Vous obtenez des éléments prêts pour l'audit sans élargir l'exposition des données, et vous conservez le périmètre de gouvernance qu'exigent les équipes adeptes du zero trust. C'est une meilleure solution pour les examens stricts que les configurations centrées sur le catalogue, qui doivent faire sortir les données du périmètre de contrôle avant de pouvoir en dire quoi que ce soit d'utile.
Évaluer l'architecture et les modèles commerciaux
Le modèle commercial en dit généralement long sur les difficultés qu'une plateforme posera après l'achat. Un outil peut sembler abordable au départ et devenir coûteux dès que le patrimoine de données s'agrandit, que la surveillance s'étend ou que l'usage se diffuse à davantage d'équipes. L'architecture compte pour la même raison, car un mauvais modèle de déploiement génère un travail que vous n'aviez pas budgété.
Une tarification stable vaut mieux qu'une facturation à l'usage invisible
De nombreux outils d'observabilité pour entreprises proposent des forfaits mensuels fixes ou des licences stables et prévisibles plutôt qu'une facturation par requête ou par alerte. Un modèle public affiche des forfaits à 99 $, 299 $ et 799 $ par mois et précise que la facture ne varie pas en fonction de l'usage, tandis qu'un autre indique explicitement l'absence de frais par table ou par ligne (modèle de tarification). Le contraste est net avec les modèles d'achat historiques, de plus en plus difficiles à prévoir à mesure que l'environnement s'agrandit.
Un autre exemple de tarification dans l'observabilité des données illustre un modèle à l'usage, avec 16 $ par table surveillée et par mois en facturation annuelle et 24 $ à la demande, facturés uniquement pour les tables activement surveillées (tarification de l'observabilité Datadog). La leçon n'est pas qu'un modèle soit toujours meilleur. C'est que les mécanismes de facturation influencent les comportements, et que les équipes achats doivent savoir si le fournisseur facture l'échelle, l'activité ou la valeur réellement apportée.
C'est pourquoi des licences modulaires et indépendantes de l'usage peuvent être plus faciles à défendre dans les entreprises réglementées. Vous pouvez étendre la couverture sans renégocier chaque moniteur ou flux d'alertes.
Comparer l'architecture, pas seulement la brochure
Dans les environnements réglementés, les questions d'architecture comptent davantage que les arguments marketing. La plateforme peut-elle fonctionner dans votre environnement ? Effectue-t-elle les calculs sur place ? Fournit-elle des preuves exploitables sans déplacement massif de données ? Ces questions doivent précéder les listes de fonctionnalités.
Critères d'évaluation | Suites de gouvernance historiques | Plateformes d'observabilité modernes comme digna |
|---|---|---|
Périmètre de déploiement | Centralisent souvent le contrôle dans des processus gérés par le fournisseur | Fonctionnent dans l'environnement propre du client |
Déplacement des données | S'appuient plus souvent sur des processus de métadonnées externalisés | Effectuent le calcul des métriques en base de données |
Production de preuves | Solides en documentation, plus faibles en validation en temps réel | Produisent des preuves d'exécution à partir des données surveillées |
Comportement tarifaire | Peuvent être plus difficiles à prévoir à mesure que le périmètre s'élargit | Reposent sur des licences modulaires avec une extension prévisible |
Délai avant les premiers enseignements | Souvent plus long dans les environnements complexes | Conçues pour une mise en place initiale rapide |
Cas d'usage idéal | Programmes de gestion des données fortement axés sur la gouvernance | Contrôles de qualité et de fiabilité prêts pour l'audit |
L'intérêt de cette comparaison est pratique. Si vous avez besoin de preuves d'audit, d'une validation déterministe et d'une surveillance respectueuse de la confidentialité, l'architecture doit le permettre dès le premier jour. Sinon, le reste n'est que décoration.
Finaliser votre preuve de concept de conformité
Une preuve de concept doit répondre à une seule question : la plateforme peut-elle prouver la conformité sur vos données réelles, avec vos autorisations réelles ? Les données de démonstration et les processus aseptisés masquent presque toujours les véritables points de défaillance. La seule façon de savoir si une alternative à Collibra est suffisamment sérieuse pour un usage réglementé est de la tester sur de vrais contrôles, de vrais flux et de vrais périmètres.
Ce qu'il faut vérifier avant de signer
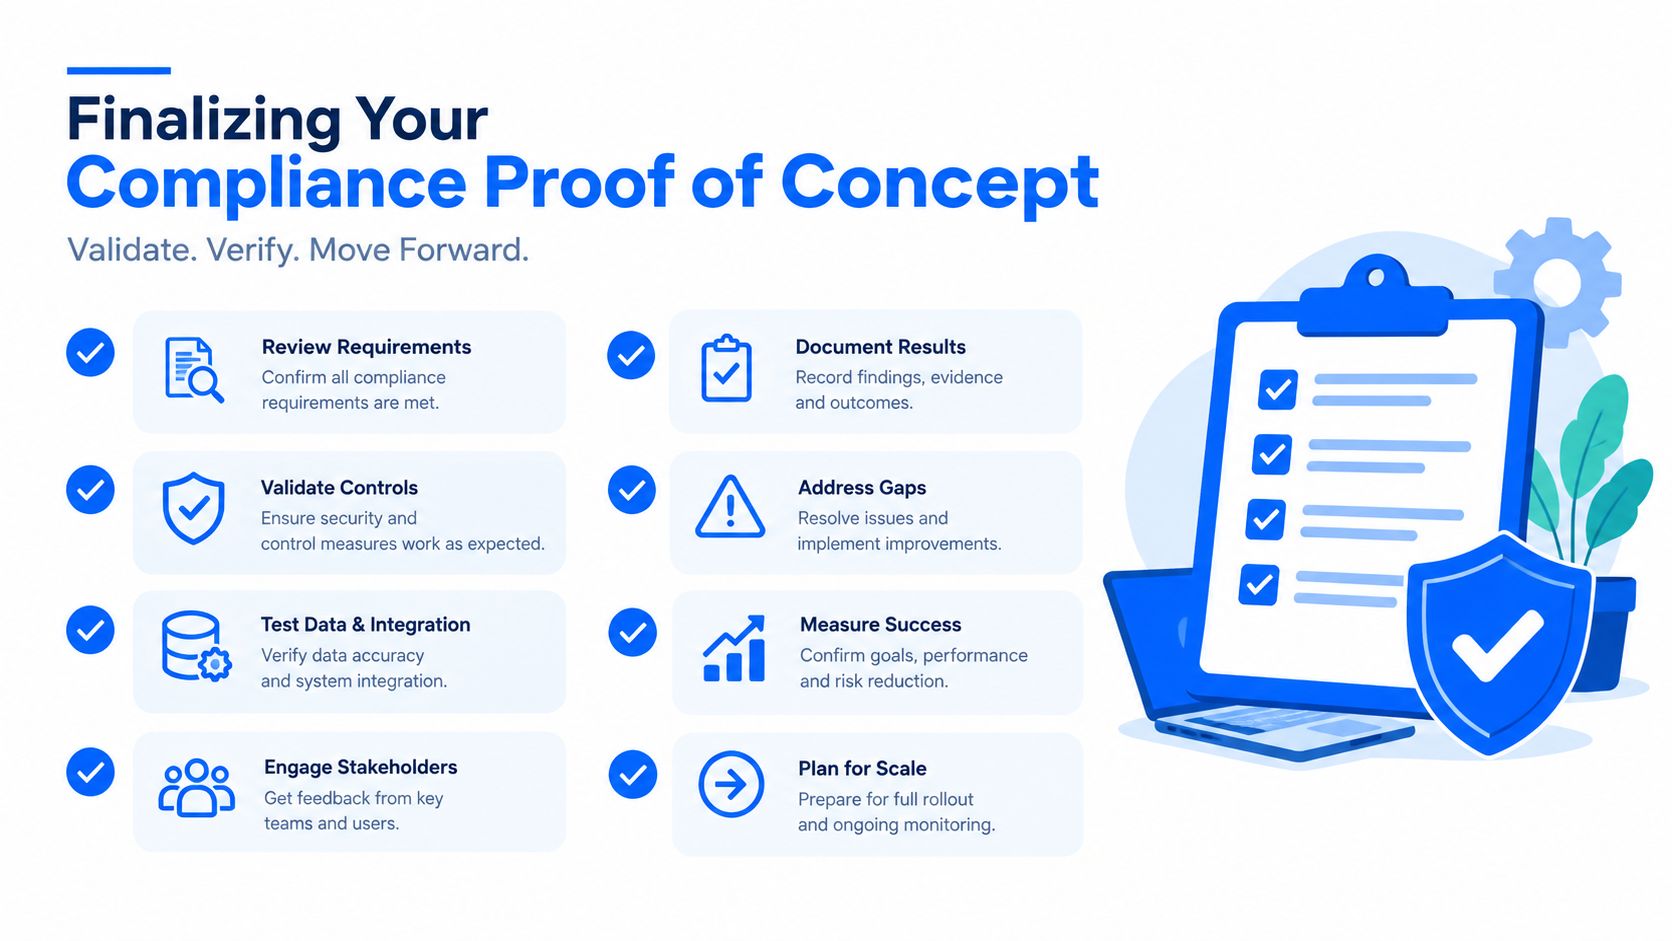
Commencez par les contrôles qui susciteraient l'attention des auditeurs. Vérifiez ensuite que la plateforme peut les exécuter en continu, produire automatiquement des preuves et afficher le résultat dans l'environnement même où résident déjà les données. Si la plateforme nécessite un traitement particulier simplement pour accéder aux données, c'est un signal d'alerte.
Une POC solide doit confirmer :
La validation au niveau des enregistrements sur les jeux de données critiques. La plateforme doit prouver le respect des règles métier sur les données qui comptent le plus pour vous.
La surveillance de la ponctualité sur des flux réels. Les chargements manquants et les livraisons anticipées doivent apparaître sans vérification manuelle.
La détection des changements de schéma sur les structures de production. Les changements bloquants doivent être classés, et pas seulement notifiés.
Un fonctionnement respectueux des autorisations. La plateforme doit respecter les périmètres d'accès existants et ne pas exiger une exposition étendue.
La collecte de preuves pour les revues d'audit. L'historique des incidents, les statuts et les tendances doivent être faciles à récupérer.
La facilité d'utilisation pour les ingénieurs et les parties prenantes. Le système doit convenir aux personnes qui en assureront la maintenance.
La mise en œuvre de la qualité des données de digna est pertinente ici, car une mise en œuvre n'a de valeur que si elle produit des contrôles exploitables sur des données réelles. Une plateforme qui fait bonne figure dans un bac à sable mais ne peut pas maintenir la gouvernance en production ne vous aidera pas à l'arrivée des auditeurs.
Décider sur la base des preuves, pas du nombre de fonctionnalités
La bonne matrice de décision est sans détour. Si l'outil peut valider, surveiller et documenter des contrôles dans votre environnement, c'est un candidat. S'il se contente surtout de cataloguer, d'étiqueter et d'acheminer des tâches de gestion des données, il peut rester utile, mais il ne suffit pas à lui seul à fournir une preuve de conformité stricte.
Meilleur indicateur d'adéquation : l'équipe de la POC peut montrer un contrôle réel, un incident réel et un élément de preuve réel sans quitter l'environnement du client.
Si vous recherchez une approche moderne de la qualité des données prête pour l'audit, découvrez comment digna exécute la validation, le contrôle de la ponctualité, le suivi de schéma et l'observabilité au sein de votre propre infrastructure. Rendez-vous sur digna pour voir comment son modèle de surveillance en base de données peut soutenir les processus réglementés sans déplacer les données de production.
Pour voir comment les changements de schéma peuvent être enregistrés comme des événements gouvernés, avec des preuves structurelles conservées à côté des données, découvrez digna Schema Tracker.
Questions fréquentes
Pourquoi un catalogue de données ne suffit-il pas pour un audit réglementaire ?
Un catalogue montre quelles données existent, alors qu'un auditeur veut la preuve que les données sont exactes, à jour et contrôlées. Un inventaire de champs et de responsables ne peut pas prouver qu'un enregistrement de paiement a respecté une règle métier ou qu'un flux de sinistres est arrivé à temps : une entrée de catalogue est donc un élément d'appui, pas le contrôle lui-même.
Que rechercher dans une alternative à Collibra pour la conformité ?
Recherchez une plateforme qui prouve l'efficacité des contrôles, et pas seulement leur conception. L'article recommande de vérifier si elle valide les données là où elles résident, surveille en continu la ponctualité et les changements de schéma dans l'entrepôt de données ou la base de données, et produit des preuves d'exécution sans déplacer les données de production chez le fournisseur.
Comment transformer un contrôle réglementaire en règle de validation des données ?
Partez de l'objectif de contrôle formulé en langage métier, puis choisissez le système de référence, définissez la condition exacte au niveau des enregistrements, fixez un circuit d'escalade et rattachez les preuves à chaque incident. Un contrôle portant sur les transactions approuvées exige généralement la cohérence du statut, de la source, de la date et de l'identifiant, et pas seulement un contrôle des valeurs non nulles.
Que doit vérifier une preuve de concept de conformité pour la qualité des données ?
Testez sur de vrais contrôles, de vrais flux et de vraies autorisations plutôt que sur des données de démonstration. L'article énumère six vérifications : la validation au niveau des enregistrements sur les jeux de données critiques, la ponctualité sur des flux réels, la détection des changements de schéma sur les structures de production, un fonctionnement respectueux des autorisations, la collecte de preuves pour les revues d'audit et la facilité d'utilisation pour les ingénieurs et les parties prenantes.
Comment les outils d'observabilité des données sont-ils généralement facturés ?
La tarification varie. L'article cite un modèle forfaitaire avec des formules à 99 $, 299 $ et 799 $ par mois qui ne varient pas selon l'usage, ainsi qu'un modèle à l'usage facturant 16 $ par table surveillée et par mois en facturation annuelle, ou 24 $ à la demande. Il conseille de vérifier si les fournisseurs facturent l'échelle, l'activité ou la valeur.


