Plateforme de gouvernance de l'IA : capacités clés et contrôles des données
|
6
minute de lecture

Le conseil le plus répandu sur les plateformes de gouvernance de l'IA prend le problème à l'envers. On recommande aux équipes de commencer par les politiques, les validations et les checklists de référentiels, en espérant que la couche opérationnelle suivra plus tard. En pratique, la gouvernance échoue lorsqu'elle s'arrête à la documentation et n'atteint jamais les données, l'environnement d'exécution et la piste de preuves qui démontre que les contrôles fonctionnent encore après le déploiement.
Une plateforme de gouvernance de l'IA opérationnelle n'est ni un dossier de normes ni une file de tickets pour les validations. C'est une couche d'exploitation qui maintient des responsabilités claires, des mesures à jour et des circuits d'escalade actifs, pendant que les modèles, les agents et les pipelines de données continuent d'évoluer. C'est pourquoi les mises en œuvre les plus solides ressemblent moins à des référentiels de conformité statiques qu'à des systèmes d'observabilité permanents reliés aux décisions de risque.
Table des matières
Rendre opérationnelles la conformité réglementaire et les preuves
Gouverner l'IA agentique sans créer de goulets d'étranglement
Redéfinir la plateforme de gouvernance de l'IA
La première erreur consiste à considérer la gouvernance comme une tâche achevée avant la mise en service. L'AI RMF 1.0 du NIST a été publié le 26 janvier 2023 en tant que cadre volontaire et intersectoriel structuré autour de quatre fonctions, Govern, Map, Measure et Manage, suivi d'un Playbook complémentaire le 30 mars 2023 NIST AI RMF development. Cette structure est importante, car elle présente la gouvernance comme un modèle opérationnel continu, et non comme une validation ponctuelle.
La gouvernance doit tenir en production
Une plateforme qui se contente de stocker des politiques ne peut rien prouver sur le comportement en exécution. Elle ne peut pas indiquer qui est responsable d'un modèle déployé, quelles données il a consommées, si ses résultats ont dérivé, ni à quel moment une intervention humaine a modifié le résultat. Ce sont pourtant les questions que posent tôt ou tard les régulateurs, les auditeurs et les équipes de gestion des risques internes, et elles exigent des preuves horodatées, pas un PDF de politique.
Règle pratique : si un contrôle ne peut pas être surveillé après le déploiement, c'est une déclaration d'intention, pas un contrôle.
Le modèle de plateforme doit préserver les responsabilités, tenir les inventaires à jour, enregistrer les incidents, valider les données et conserver les preuves d'audit dans le cadre des opérations quotidiennes. Pour les équipes multinationales, la conception volontaire et neutre sur le plan technologique du NIST offre en outre un modèle de contrôle interne commun, applicable d'une juridiction à l'autre.
Ce que fait concrètement une plateforme d'observabilité est essentiel ici, car la gouvernance de l'IA et l'observabilité traitent le même type de défaillance sous deux angles différents. L'une définit les responsabilités, l'autre prouve ce qui s'est passé. Une véritable plateforme doit faire les deux.
Les capacités clés d'une gouvernance de l'IA moderne
Les quatre fonctions du NIST n'ont de valeur que si la plateforme les transforme en contrôles appliqués au quotidien. Govern recouvre les responsabilités, les politiques et la redevabilité. Map consiste à connaître la finalité prévue, la classe de risque, les utilisateurs concernés et les dépendances. Measure signifie tester le comportement avec des méthodes documentées. Manage consiste à escalader, à remédier et à conserver les preuves NIST AI RMF PDF.
Ce que la plateforme doit relier
Un système mature relie chaque modèle déployé à sa finalité prévue, à son responsable, à sa classification de risque, au lignage de ses données, à ses résultats d'évaluation, à ses limites connues et à l'état de sa remédiation. Ce lien transforme l'inventaire de l'IA en registre opérationnel plutôt qu'en simple tableur. Sans lui, les équipes ne peuvent pas répondre rapidement à une question élémentaire : ce modèle peut-il continuer à fonctionner dans son contexte actuel ?
La mesure compte tout autant. Selon le NIST, la mesure des risques liés à l'IA peut être quantitative, qualitative ou mixte, et doit inclure des tests logiciels, une évaluation des performances, une documentation de l'incertitude, une comparaison à des benchmarks et un reporting formel. Pour une plateforme, cela se traduit par des registres versionnés, des pipelines d'évaluation reproductibles, des alertes basées sur des seuils et des workflows de revue qui restent actifs après le déploiement.
Une plateforme qui ne mesure jamais la dérive après la mise en service finira par confondre stabilité et chance.
La télémétrie de production doit inclure des signaux exploitables par la gouvernance, comme des indicateurs indirects de précision, des indicateurs de dérive, des défaillances de résilience, le temps de réponse et le taux d'interventions humaines. Ces signaux doivent être associés à des tolérances prédéfinies et à des procédures d'escalade. L'objectif n'est pas de multiplier les tableaux de bord, mais de rendre chaque alerte traçable jusqu'à un responsable et un circuit de réponse.
Pour le volet mesure, notamment pour distinguer une véritable dérive de modèle d'un changement de données en amont, consultez notre guide pratique de la détection de la dérive des modèles.
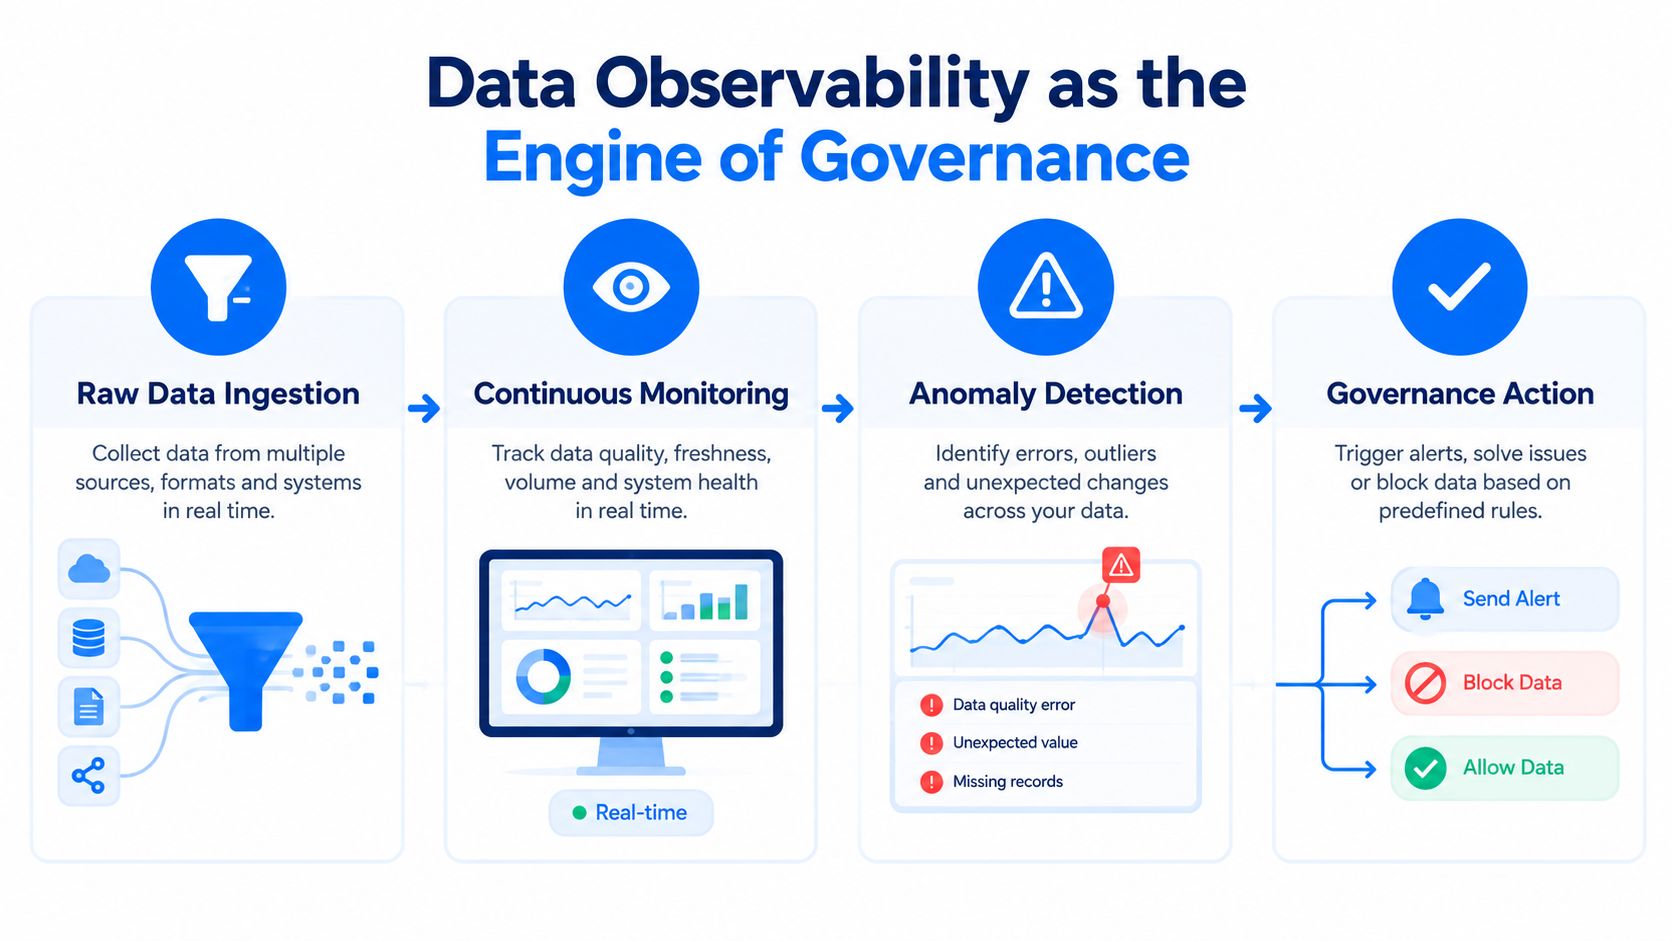
Les contrôles d'observabilité de la qualité des données s'intègrent naturellement à cette couche, car surveiller les modèles sans surveiller les données laisse un angle mort. La plupart des défaillances en exécution naissent en amont, dans les enregistrements, les schémas ou la fraîcheur des données, et non dans l'algorithme lui-même. La plateforme doit voir les deux.
L'observabilité des données, moteur de la gouvernance
La manière la plus claire d'aborder le risque de modèle consiste à cesser d'accuser d'abord le modèle. Dans les environnements réglementés, la défaillance commence souvent par les données qui l'alimentent, puis se manifeste plus tard sous la forme d'une mauvaise prédiction, d'une décision erronée ou d'une lacune d'audit. C'est pourquoi les plateformes de gouvernance ont besoin d'une observabilité dans la base de données, et pas seulement de formulaires de revue des modèles.
Pourquoi les changements de données en amont comptent
L'article 16 de l'AI Act européen (règlement européen sur l'IA) exige une documentation, des registres, une surveillance et des mécanismes de contrôle permettant aux autorités d'évaluer la conformité, tandis que les systèmes à haut risque requièrent également une documentation technique couvrant les performances, les limites, les preuves de tests et la stratégie de surveillance EU AI Act Article 16. Si les données sous-jacentes changent sans que la plateforme ne s'en aperçoive, la documentation devient obsolète même si le code du modèle n'a jamais été modifié. C'est un échec de gouvernance, pas un simple désagrément pour l'équipe data.
Les contrôles concrets sont simples, mais ils doivent s'exécuter en continu. Le suivi des schémas détecte les champs ajoutés, supprimés ou modifiés avant que les rapports ou modèles en aval ne les consomment. La surveillance de la fraîcheur des données détecte les chargements manquants, les arrivées tardives et les anomalies de livraison. La validation au niveau des enregistrements détecte les violations de règles métier que les benchmarks synthétiques ne font pas apparaître. Lorsque ces contrôles s'exécutent dans l'environnement du client et à l'intérieur de la base de données, les enregistrements de production restent en place et la chaîne de preuves reste intacte.
Pourquoi l'exécution dans la base de données change le modèle de preuve
Cette distinction est importante dans les secteurs réglementés, en particulier lorsque la gouvernance doit prouver ce qui s'est passé sans copier de données sensibles vers une autre plateforme. L'exécution dans la base de données limite les déplacements, préserve la résidence des données et maintient les preuves de contrôle au plus près de la source. Elle rend aussi la validation continue plus crédible, puisque les contrôles s'exécutent là où se trouvent les données, et non sur des extractions périmées.
Une analyse indépendante résumée par la MIT Sloan Management Review estime que des données de mauvaise qualité peuvent coûter à la plupart des entreprises entre 15 % et 25 % de leur chiffre d'affaires, alors que seulement 3 % des ensembles de données examinés se situaient dans une marge d'erreur acceptable, que près de 50 % des enregistrements nouvellement créés contenaient des erreurs critiques et que les travailleurs du savoir pouvaient consacrer jusqu'à 50 % de leur temps à des problèmes courants de qualité des données MIT Sloan Management Review. Ces chiffres expliquent pourquoi la gouvernance doit surveiller en continu les enregistrements opérationnels, les jeux de données analytiques et les pipelines.
Le cadre d'observabilité des données est essentiel, car la chaîne de preuves doit présenter les données sources, la version du modèle, le contexte de déploiement, les événements de surveillance, les incidents et les actions correctives comme un seul enregistrement cohérent. En pratique, cela évite que la documentation de conformité s'éloigne de la réalité.
Rendre opérationnelles la conformité réglementaire et les preuves
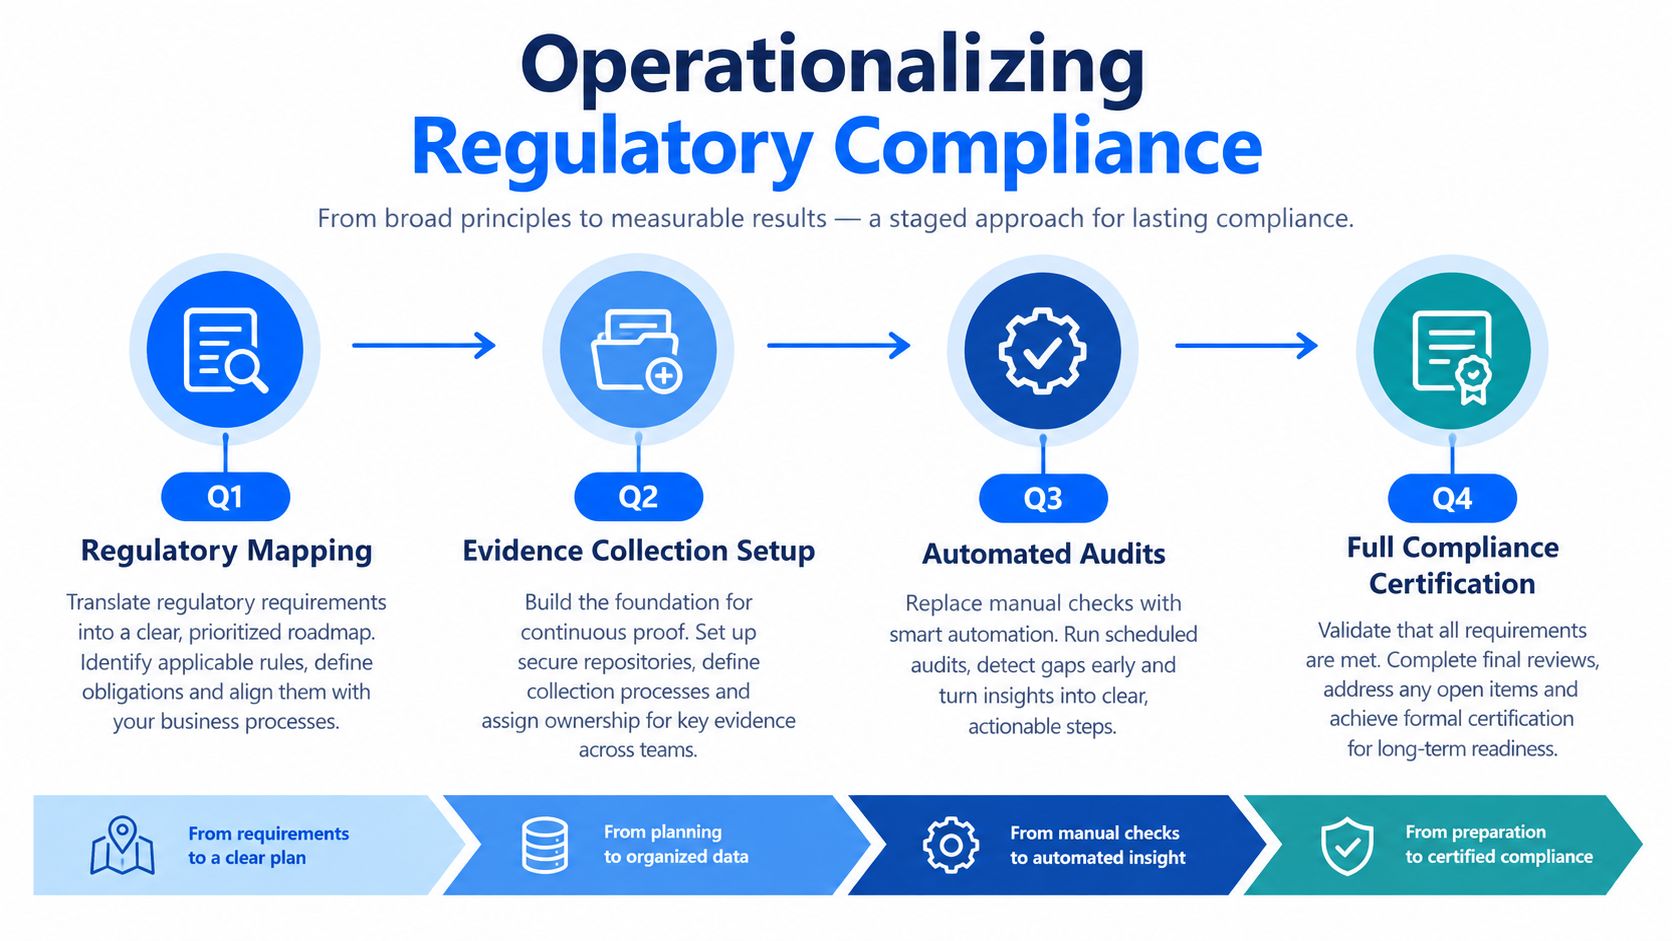
L'AI Act européen fait de la gouvernance une discipline opérationnelle, et non une simple note de politique. Entré en vigueur le 1er août 2024, il prévoit des obligations échelonnées, applicables depuis le 2 février 2025 et le 2 août 2025, puis prévues pour le 2 août 2026, le 2 août 2027, le 2 décembre 2027 et le 2 août 2028 selon l'obligation et la catégorie de système EU AI Act timeline. Ce calendrier oblige les équipes à intégrer directement dans la plateforme les contrôles, les pistes de preuves et les périodes de réévaluation.
Transformer les échéances en boucles de contrôle
L'approche pragmatique consiste à traiter chaque jalon réglementaire comme un déclencheur de workflow. La classification vient en premier, car l'organisation doit savoir si un système est à usage général, à haut risque ou soumis à des obligations de transparence. La plateforme peut ensuite associer cette catégorie à la documentation requise, aux preuves de tests et à la fréquence de revue.
Pour les systèmes à haut risque, l'article 10 exige des jeux de données d'entraînement, de validation et de test pertinents, suffisamment représentatifs et, dans toute la mesure du possible, exempts d'erreurs et complets au regard de la finalité prévue EU AI Act Article 10. Une plateforme de gouvernance a donc besoin de versions immuables des jeux de données, de registres de provenance, de résultats de tests de qualité des données, d'analyses par sous-groupe ou par scénario le cas échéant, et d'un historique des modifications clair. Une évaluation ponctuelle ne résistera pas à la dérive des données en amont.
La conformité devient fragile dès que les preuves se trouvent dans des e-mails, des tableurs et des exports ponctuels.
Le modèle le plus solide est une chaîne de preuves qui commence par les données sources et se termine par l'action corrective. Chaque version de modèle doit comporter la version du jeu de données, les mesures d'atténuation approuvées, le protocole d'évaluation et l'état de la surveillance. Chaque incident doit renvoyer au cas d'usage concerné, au changement de données ou de modèle qui l'a précédé et à la décision prise par l'équipe responsable.
Les équipes qui cherchent un moyen pratique de préparer les workflows des développeurs à la revue peuvent s'appuyer sur cette approche pour avancer la préparation à l'audit plus tôt dans le cycle de livraison, avant que les preuves ne se dispersent entre plusieurs systèmes. Le bénéfice : moins de travail à refaire lorsque la gouvernance et l'ingénierie partagent la même piste de contrôle.
Le support des workflows de conformité en gouvernance de l'IA a toute sa place ici, car la conformité ne passe à l'échelle que si les preuves sont générées pendant les opérations, et non reconstituées après coup. Si la plateforme ne peut pas conserver la traçabilité entre les événements liés aux données, aux modèles et aux déploiements, la documentation sera périmée avant le prochain cycle de revue.
Gouverner l'IA agentique sans créer de goulets d'étranglement
Les agents autonomes révèlent le point le plus faible de la plupart des programmes de gouvernance : la file de validation. Un comité de revue centralisé peut gérer quelques lancements de modèles, mais il est vite débordé dès que les agents appellent des outils, enchaînent des actions et modifient leurs propres chemins d'exécution. La solution n'est pas de multiplier les réunions, mais de mieux contrôler l'exécution.
Ce que doit inclure une supervision continue
La télémétrie minimale pour les systèmes agentiques diffère de la surveillance de modèles statiques. La gouvernance doit suivre les autorisations, l'utilisation des outils, les interventions humaines, l'évolution des objectifs et les preuves des décisions à chaque étape du workflow. Elle doit aussi distinguer les actions à faible risque, qui peuvent s'exécuter automatiquement, de celles qui nécessitent une escalade.
Selon Deloitte, seule une entreprise sur cinq dispose d'un modèle de gouvernance mature pour les agents d'IA autonomes, tandis que l'enquête de SAP révèle que 38 % n'ont pas de processus human-in-the-loop pour superviser les agents Deloitte state of AI in the enterprise. Ces chiffres correspondent à ce que constatent de nombreuses équipes plateforme : trop de capacité de revue est consacrée à valider des activités de routine, et trop peu d'attention au comportement en exécution.
Une meilleure conception repose sur des contrôles fondés sur des seuils. Les actions à faible risque peuvent s'exécuter automatiquement tant qu'elles restent dans les limites des politiques approuvées. Les actions à plus haut risque déclenchent une revue humaine, une journalisation et une escalade. Cette structure préserve la rapidité sans faire de l'équipe de gouvernance un goulet d'étranglement permanent.
Pourquoi l'observabilité l'emporte sur la validation centralisée
L'IA agentique change rapidement de contexte. Un workflow sûr hier peut devenir risqué dès qu'une autorisation d'outil change, qu'une source de données évolue ou qu'un objectif est réécrit. Les comités de validation traditionnels voient rarement ces changements à temps. L'observabilité en exécution, elle, les voit, car elle surveille la configuration active, les données d'entrée et les actions qui en résultent.
La gouvernance des agents fonctionne lorsque la plateforme peut montrer qui a fait quoi, avec quelles autorisations, sur quelles données et selon quelle règle de repli.
C'est aussi là que l'observabilité des données devient bien plus qu'un simple plus. Si un agent consomme des données périmées, mal formées ou incomplètes, le résultat métier peut sembler intentionnel tout en étant faux. Surveiller les résultats métier inhabituels, les variations de fraîcheur des données et les changements de schéma donne à la gouvernance le contexte nécessaire pour décider si l'agent doit continuer à fonctionner.
Déploiement et sécurité dans les secteurs réglementés
Dans la finance, la santé, les télécommunications et le secteur public, le lieu de déploiement fait partie intégrante de la conception des contrôles. Si une plateforme de gouvernance exige que les données de production quittent l'environnement du client, l'architecture entre déjà en conflit avec les exigences de résidence, de confidentialité et de preuve. L'approche la plus sûre consiste à exécuter les contrôles dans le cloud, le VPC ou le data center du client.
Pourquoi le déplacement des données change le risque
Une plateforme qui accède aux données de production via des API externes ou un traitement à distance hérite de la charge de conformité liée aux données qu'elle voit. Cela peut compliquer simultanément la revue de sécurité, la revue de confidentialité et les achats. À l'inverse, une exécution dans l'environnement du client garde les enregistrements sensibles en local et réduit le rayon d'impact de l'outil de gouvernance lui-même.
digna est l'une des plateformes qui s'exécutent dans l'environnement du client avec un calcul dans la base de données, ce qui correspond au modèle de déploiement privé exigé par de nombreuses équipes réglementées. L'essentiel n'est pas la marque, mais le modèle de déploiement, car les preuves de gouvernance ne sont fiables que dans la mesure où le système qui les a capturées l'est.
L'architecture doit également être modulaire. Les équipes ont rarement besoin de tous les contrôles dès le premier jour, et imposer un déploiement complet de la plateforme peut freiner l'adoption. Une licence stable, indépendante de l'usage, est utile lorsque l'objectif est de commencer par un seul domaine de contrôle, puis de l'étendre à mesure que le programme mûrit, sans revoir les achats à chaque nouveau cas d'usage.
Les contrôles de protection des données clients sont importants, car les outils de gouvernance eux-mêmes peuvent devenir des acteurs de la conformité s'ils se trouvent trop près des enregistrements de production. Dans les environnements réglementés, ce risque n'a rien de théorique : il conditionne la manière dont la plateforme est déployée, revue et auditée.
Construire votre feuille de route de gouvernance de l'IA
Le moyen le plus rapide de sortir d'une gouvernance fragmentée consiste à démarrer en même temps par l'inventaire et la télémétrie. Si vous vous contentez de documenter les systèmes, vous passez à côté du comportement en exécution. Si vous vous contentez de surveiller l'exécution, vous passez à côté des responsabilités, de la classification et de la redevabilité. Une feuille de route sérieuse doit réunir les deux.
Commencer par ce que vous pouvez prouver
Commencez par désigner un responsable par cas d'usage, et non par modèle. Enregistrez ensuite, pour chaque cas d'usage, les sources de données, la finalité prévue, la classe de risque et le processus métier en aval. Définissez enfin les preuves qui doivent exister lorsque le système fonctionne normalement, lorsqu'il dérive et lorsqu'il tombe en panne.
Ajoutez ensuite les contrôles qui révèlent les changements. La surveillance des schémas détecte les ruptures structurelles. La surveillance de la fraîcheur des données détecte les données tardives ou manquantes. Les règles de validation détectent les violations des règles métier. Les workflows d'incident conservent la trace de ce qui s'est passé et de qui a réagi. Ces quatre éléments donnent à la gouvernance une base factuelle plutôt qu'une reconstitution narrative.
Si une revue de gouvernance repose sur la mémoire des personnes, le système est trop fragile pour qu'on puisse lui faire confiance.
La dernière étape est la conception de l'escalade. Les problèmes de faible gravité doivent être transmis automatiquement aux responsables opérationnels. Les problèmes graves doivent suspendre le déploiement, ouvrir une revue et préserver la piste de preuves. Ainsi, la gouvernance reste active sans devenir un point de contrôle manuel permanent.
Une plateforme de gouvernance de l'IA pragmatique doit aider les équipes à tenir les inventaires constamment à jour, à aligner les contrôles sur les réglementations et à documenter les changements sans avoir à chercher dans des outils déconnectés. Elle doit aussi prendre en charge la couche technique qui prouve que le comportement des données et des modèles reste dans les tolérances. C'est cette combinaison qui rend la gouvernance auditable, évolutive et utile.
Si vous cherchez à passer des documents de politique à une preuve en exécution, digna apporte aux équipes data la couche d'observabilité dont la gouvernance de l'IA a besoin, avec une surveillance dans la base de données, le suivi des schémas, la validation et des contrôles de fraîcheur des données au sein de l'environnement du client. Si vous souhaitez relier les preuves issues des données aux workflows de gouvernance sans déplacer les enregistrements de production, rendez-vous sur digna et évaluez comment la plateforme s'intègre à votre dispositif de contrôle de l'IA.
Questions fréquentes
Qu'est-ce qu'une plateforme de gouvernance de l'IA ?
C'est une couche d'exploitation qui maintient actifs les responsabilités, la mesure et l'escalade après le déploiement, et non un dossier de politiques. Elle relie chaque modèle déployé à sa finalité prévue, à son responsable, à sa classe de risque, au lignage de ses données, à ses résultats d'évaluation et à l'état de sa remédiation, afin que les équipes puissent prouver que leurs contrôles fonctionnent toujours en production.
Quel est le lien entre le NIST AI RMF et une plateforme de gouvernance de l'IA ?
L'AI RMF 1.0 du NIST, publié en janvier 2023, organise la gestion des risques liés à l'IA en quatre fonctions : Govern, Map, Measure et Manage. Une plateforme les transforme en contrôles quotidiens - responsabilités et politiques, classification des risques et dépendances, tests documentés, et escalade avec conservation des preuves.
Pourquoi l'observabilité des données est-elle importante pour la gouvernance de l'IA ?
La plupart des défaillances en exécution naissent en amont, dans les enregistrements, les schémas ou les chargements tardifs, plutôt que dans le modèle lui-même. Si les données changent sans que personne ne s'en aperçoive, la documentation du modèle devient obsolète alors même que le code n'a pas changé. Le suivi des schémas, la surveillance de la fraîcheur des données et la validation au niveau des enregistrements maintiennent les preuves à jour.
Qu'exige l'AI Act européen pour les données d'entraînement et de test ?
Pour les systèmes à haut risque, l'article 10 exige des jeux de données d'entraînement, de validation et de test pertinents, suffisamment représentatifs et, dans la mesure du possible, exempts d'erreurs et complets. En pratique, cela implique des versions immuables des jeux de données, des registres de provenance, des résultats de tests de qualité des données et un historique des modifications clair.
Comment gouverner l'IA agentique sans la ralentir ?
Remplacez la file de validation centralisée par des contrôles fondés sur des seuils. Les actions à faible risque qui restent dans les limites des politiques approuvées s'exécutent automatiquement, tandis que les actions à plus haut risque déclenchent une revue humaine, une journalisation et une escalade. L'observabilité en exécution des autorisations, de l'utilisation des outils, des interventions humaines et des données d'entrée montre quand un workflow autrefois sûr est devenu risqué.


