Modelo de Madurez de Data Governance: Niveles, Evaluación, Hoja de Ruta
|
7
minuto de lectura
La mayoría de los consejos sobre el modelo de madurez de Data Governance comienzan en el lugar equivocado. Dicen a los ejecutivos que elijan un marco de referencia, publiquen políticas, formen un consejo y compren un catálogo. Esa secuencia crea papeleo, no madurez.
La mayoría de las empresas se califican a sí mismas en el Nivel 3 o Nivel 4 porque tienen políticas, paneles de control y comités designados. La evidencia a menudo las sitúa en el Nivel 1 o Nivel 2. Una política que nadie hace cumplir, un panel que nadie revisa y un administrador que no puede tomar una decisión son signos de intención, no de capacidad.
Un modelo de madurez útil debe responder a una pregunta más difícil: ¿qué hace la organización cuando los datos fallan, cambian, se vuelven sensibles o alimentan un sistema de IA? La respuesta debe ser visible en los registros de propiedad, controles de calidad, linaje, decisiones de acceso, flujos de trabajo de resolución de problemas e informes de liderazgo. Este artículo trata la madurez como un sistema de puntuación operativa, no como un recorrido por un marco de referencia.
Índice de contenidos
Por qué la mayoría de las empresas sobreestiman su madurez de gobernanza
Lo que realmente mide un modelo de madurez de Data Governance
Explicación de los cinco niveles de madurez de Data Governance
Comparación de los marcos de madurez de IBM, Gartner, CMMI DMM y la nube
Dimensiones principales que determinan su verdadera puntuación de madurez
Vinculación de la puntuación de madurez con la preparación para la IA y el valor empresarial
Una hoja de ruta práctica de 90 días para avanzar en la madurez de la gobernanza
Por qué la mayoría de las empresas sobreestiman su madurez de gobernanza
El error de gobernanza más común es confundir la documentación con el control. Una empresa puede tener una política de datos, un glosario, un comité directivo y una suscripción a un catálogo, y aun así depender de heroicidades individuales para identificar y solucionar los problemas de datos. Esa organización puede parecer madura en una presentación, pero su comportamiento operativo sigue siendo reactivo.
El desarrollo histórico de los modelos de gobernanza por etapas explica por qué persiste esta confusión. El Consejo de Data Governance de IBM, un foro de casi 55 organizaciones formado en noviembre de 2004, ayudó a establecer la conversación sobre la gobernanza empresarial. IBM publicó su modelo de madurez en octubre de 2007, y Gartner introdujo su modelo de madurez de gestión de información empresarial en diciembre de 2008. La línea de tiempo está documentada en esta historia del modelo de madurez de Data Governance. Estos modelos proporcionaron a los ejecutivos un lenguaje para el progreso, pero muchas organizaciones adoptaron las etiquetas sin adoptar la evidencia que las respalda.
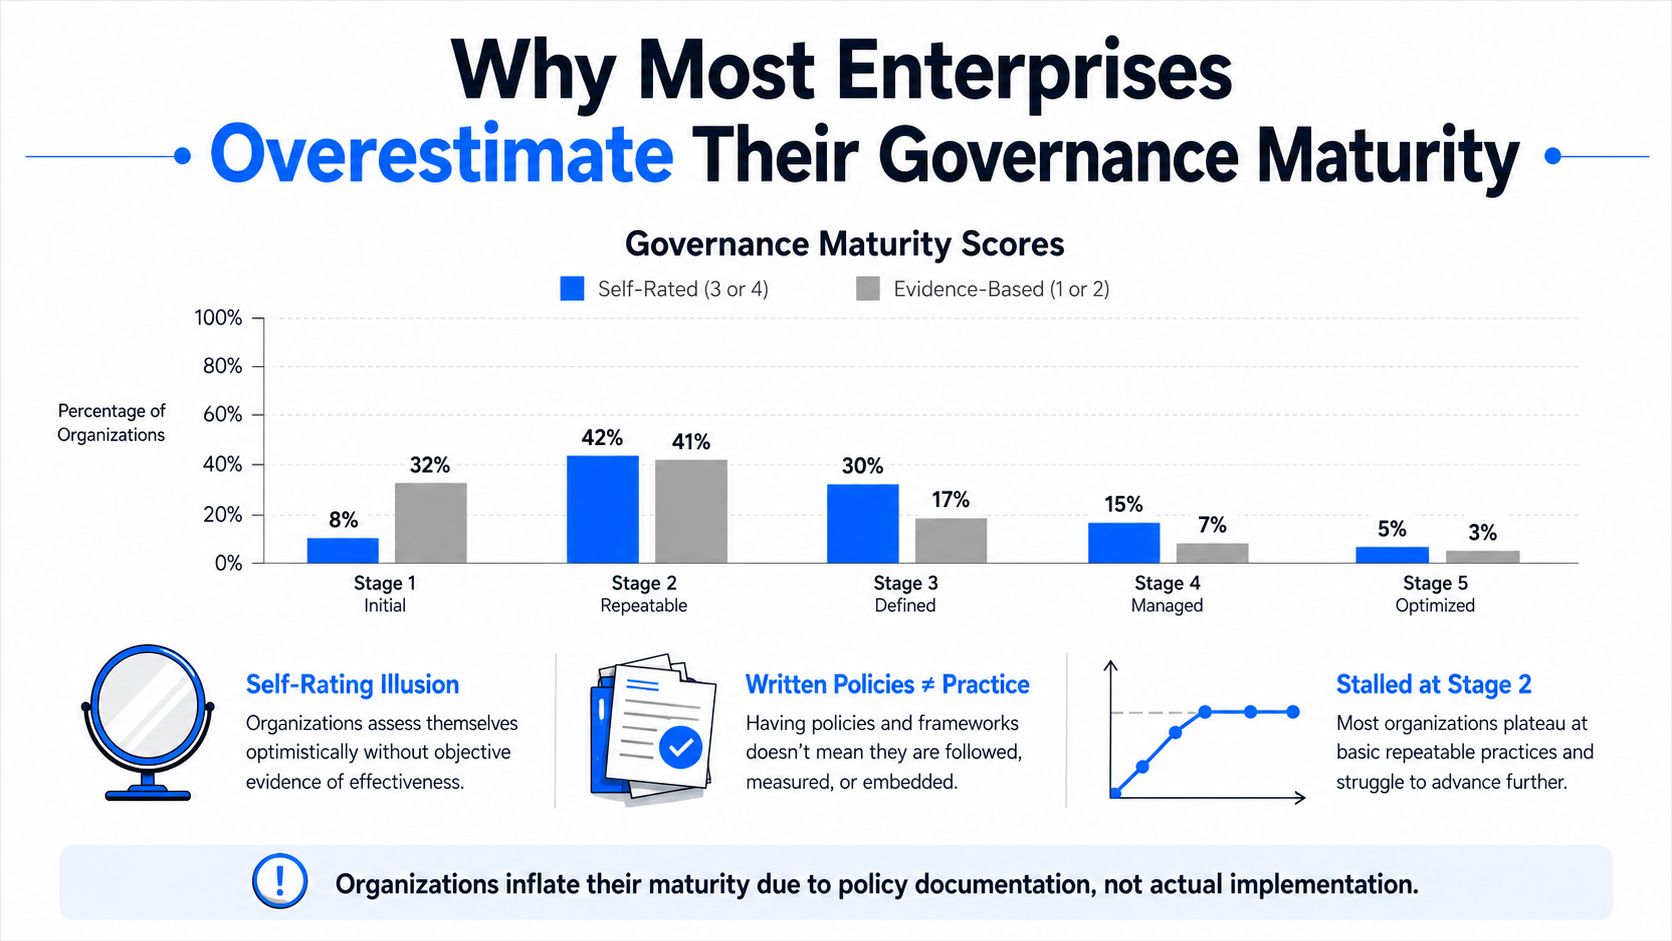
La ilusión de la autocalificación
Una autoevaluación suele preguntar si existe un proceso. Una revisión basada en evidencias pregunta si las personas lo utilizan de manera constante, si los controles funcionan sin intervención manual y si los líderes actúan en función de las señales resultantes.
Busque estas señales de advertencia:
Políticas sin cumplimiento obligatorio: Existen estándares, pero los flujos de datos pueden publicar información que los infringe sin un control de bloqueo o una excepción justificada.
Paneles de control sin decisiones: Los equipos producen informes de calidad, pero ningún ejecutivo revisa las tendencias ni financia las medidas correctivas.
Comités sin autoridad: Un grupo de administración trimestral analiza las definiciones pero no puede asignar trabajo, resolver conflictos ni aprobar excepciones.
Catálogos sin adopción: Se cargan metadatos técnicos, pero los usuarios comerciales siguen preguntando a sus colegas de dónde provienen los datos y si pueden confiar en ellos.
Regla práctica: Califique el comportamiento que un revisor pueda verificar, no la capacidad que el propietario de un programa pueda describir.
Por lo tanto, el punto de partida correcto es el diagnóstico. Revise un conjunto representativo de activos de datos críticos, rastree los incidentes desde su detección hasta su cierre, inspeccione las decisiones de acceso y pida a los propietarios que demuestren cómo las definiciones y los umbrales de calidad se integran en el trabajo de entrega diario. Si la evidencia se detiene en un documento de política, califique el control como inmaduro.
Lo que realmente mide un modelo de madurez de Data Governance
Un modelo de madurez de Data Governance no es una escala de políticas. Es un sistema de puntuación operativa de la fiabilidad con la que una organización gestiona los datos durante las entregas rutinarias, los incidentes, los cambios y el escalado. La puntuación debe mostrar si las personas, los procesos, las métricas y la tecnología producen datos que los usuarios puedan comprender, acceder de forma adecuada y confiar.
La gestión basada en capacidades estableció la lógica detrás de la adopción progresiva de prácticas definidas. Los modelos de estilo CMM aplican esa lógica a la capacidad organizativa, mientras que ITIL evalúa el comportamiento de servicio repetible. Un modelo de madurez de gobernanza extiende el enfoque a los datos, proporcionando a los ejecutivos una base de referencia comparable, exponiendo las brechas de inversión y estableciendo prioridades entre las unidades de negocio.
La madurez no es Compliance
El Compliance verifica si existe una condición requerida. La madurez mide si la organización puede cumplir con esa condición de manera constante a través de los activos, los equipos y las circunstancias cambiantes. Una empresa puede superar una auditoría con una política de retención aprobada y, al mismo tiempo, carecer del linaje, la propiedad y la supervisión necesarios para demostrar que los sistemas la cumplen en las operaciones diarias.
La madurez también difiere de un cuerpo de conocimiento descriptivo como DAMA-DMBOK. DAMA-DMBOK define las áreas de gestión que una organización debe abordar. Un modelo de madurez evalúa cómo funcionan esas áreas, desde la actividad informal hasta el control medido y la mejora continua. También debe distinguir la gobernanza de cómo difieren la calidad de los datos y el Data Governance, porque los resultados de calidad por sí solos no demuestran que la propiedad, la política, el acceso o los derechos de decisión funcionen.
Puntuar evidencia observable
Las evaluaciones deben calificar los artefactos y el comportamiento operativo, incluyendo:
propietarios y administradores designados para productos de datos críticos
controles de políticas que bloquean las infracciones, con excepciones documentadas
reglas de calidad conectadas a los flujos de producción
colas de problemas con propietarios responsables y resolución registrada
linaje que respalda el análisis de impacto
decisiones de acceso vinculadas a roles, propósitos y sensibilidad
paneles de control recurrentes que activan decisiones de gobernanza
Las etiquetas varían según el marco de referencia. La prueba no. Una puntuación más alta requiere repetibilidad, medición y adopción institucional. La corrección manual de un defecto recurrente muestra esfuerzo, no una gestión de calidad madura. La detección automática, el enrutamiento al propietario, la medición de la resolución y las acciones preventivas muestran un control operativo.
Califique la brecha de ejecución directamente. Si las normas se quedan en documentos mientras los equipos de entrega las ignoran, la organización sigue siendo operativamente inmadura, independientemente de lo completa que parezca su biblioteca de gobernanza. Esa puntuación basada en evidencias es el insumo útil para las decisiones de inversión y la planificación de la preparación para la IA.
Explicación de los cinco niveles de madurez de Data Governance
Un modelo de cinco etapas es útil únicamente cuando cada nivel tiene evidencia asociada. La progresión común va de Inicial o Ad Hoc, pasando por Desarrollado o Repetible, Definido o Estandarizado y Gestionado o Cuantitativo, hasta Optimizado. Este patrón se describe en la vista por etapas de la madurez de Data Governance.
Señales de capacidad por nivel
Nivel | Comportamiento Definitorio | Evidencia Observable | Patrón de Fallo Común |
|---|---|---|---|
Nivel 1, Ad Hoc | Los equipos gestionan los datos localmente y reaccionan a los incidentes | Sin propiedad constante, reglas de calidad no documentadas, investigaciones manuales, definiciones inconsistentes | La resolución de emergencias se confunde con la gobernanza |
Nivel 2, Reactivo | Existe un programa formal, pero los controles se activan después de que aparecen los problemas | Programa designado, estándares básicos, red de administradores, tickets de incidentes, escaladas recurrentes | La organización documenta las decisiones pero no previene fallos repetidos |
Nivel 3, Definido | Las prácticas de gobernanza se aplican en toda la empresa | Política empresarial, expectativas de servicio medidas, definiciones comerciales, gestión proactiva de metadatos, informes periódicos | Existen estándares, pero la adopción varía según el dominio |
Nivel 4, Gestionado | La gobernanza se mide y se integra en la entrega | Controles automatizados, análisis de impacto basado en linaje, indicadores de calidad cuantificados, excepciones controladas, informes de resultados | Los equipos optimizan métricas individuales sin conectarlas con los resultados comerciales |
Nivel 5, Optimizado | La gobernanza mejora continuamente a través de la retroalimentación y la automatización | Gobernanza como código, supervisión asistida por IA, ajuste continuo, resolución de circuito cerrado, decisiones de liderazgo basadas en tendencias | La optimización se desconecta de las necesidades reales de los usuarios |
Una organización de Nivel 1 por lo general puede identificar problemas de datos solo después de que falla un informe, un modelo o un proceso operativo. Una organización de Nivel 2 tiene un programa y una red de respuesta, pero la red todavía depende de que las personas noten los incidentes y los escalen. Es por eso que muchas empresas se quedan estancadas en el Nivel 2 a pesar de tener una actividad de gobernanza visible.
En el Nivel 3, la organización ha ido más allá de los proyectos aislados. Las definiciones, las políticas y las expectativas de servicio se aplican en todos los dominios, y los equipos pueden demostrar cómo se introduce la gobernanza en los flujos de trabajo de entrega. La prueba crítica es la consistencia, no la ambición.
El Nivel 4 requiere automatización y cuantificación. Los revisores deben ver controles ejecutándose en los flujos de datos, linaje que respalde el análisis de cambios y resultados de calidad conectados con las consecuencias comerciales. El Nivel 5 añade la mejora continua. La organización ajusta los controles utilizando tendencias, integra la gobernanza en las prácticas de ingeniería y trata la supervisión como una capacidad operativa viva en lugar de una evaluación periódica.
Una etiqueta de etapa solo es creíble cuando un revisor independiente puede reproducir la puntuación a partir de evidencia operativa.
Comparación de los marcos de madurez de IBM, Gartner, CMMI DMM y la nube
La selección del marco de referencia importa menos que la disciplina de puntuación. El modelo histórico de IBM estableció una base de referencia empresarial para la capacidad de gobernanza, mientras que el enfoque de Gartner enfatiza las dimensiones que conectan la gobernanza de la información con el valor empresarial, la gestión del ciclo de vida, los roles, las métricas y la infraestructura. El modelo de Gartner evalúa siete dimensiones, que incluyen visión, estrategia, métricas, gobernanza de la información, organización y roles, ciclo de vida de la información y habilitación de la infraestructura, y alcanza un estado Optimizado donde la gobernanza está integrada y automatizada en el ciclo de vida de la información, como se resume en esta descripción general del modelo de madurez de Gartner.
El modelo de Madurez de Gestión de Datos de CMMI es más detallado estructuralmente. Cubre cinco niveles de madurez en 25 áreas de procesos organizadas en seis categorías, de acuerdo con este resumen del marco CMMI DMM. Las evaluaciones de proveedores de la nube como Microsoft Purview, Collibra, Informatica y Atlan a menudo empaquetan conceptos similares dentro de cuestionarios dirigidos por productos e inventarios de controles. La guía de Microsoft presenta una trayectoria de cuatro etapas desde No gobernado hasta Totalmente gobernado, con criterios como el patrocinio ejecutivo, las responsabilidades definidas y una junta de control de gobernanza, tal como se registra en la discusión de las Academias Nacionales sobre la evaluación de la madurez.
Marco de referencia | Etiquetas de Etapa (Nivel Superior) | Dimensiones Principales Puntuadas | Estilo de Puntuación |
|---|---|---|---|
Consejo de Data Governance de IBM | Desde Inicial hasta Optimizado | Administración, infraestructura de políticas, riesgo, valor y capacidad organizativa | Progresión de la capacidad empresarial |
Gartner | Desde Consciente o Reactivo hasta Optimizado | Visión, estrategia, métricas, roles, ciclo de vida, gobernanza e infraestructura | Progresión basada en dimensiones vinculada a la gestión de la información |
CMMI DMM | Niveles de madurez estructurados a través de una capacidad optimizada | Áreas de proceso, institucionalización y disciplina de gestión | Evidencia detallada del proceso en todas las categorías |
Modelos de proveedores de nube | Desde No gobernado hasta Totalmente gobernado, o etiquetas equivalentes | Catalogación, linaje, política, acceso, calidad y controles de plataforma | Evaluación de producto vinculada a la capacidad de implementación |
Las etiquetas no se alinean perfectamente. Una empresa puede obtener una puntuación más alta bajo un modelo que premia la política documentada y más baja bajo uno que requiere la institucionalización del proceso o evidencia automatizada. Trate cualquier puntuación de proveedor como un punto de partida, no como un veredicto final.
Dimensiones principales que determinan su verdadera puntuación de madurez
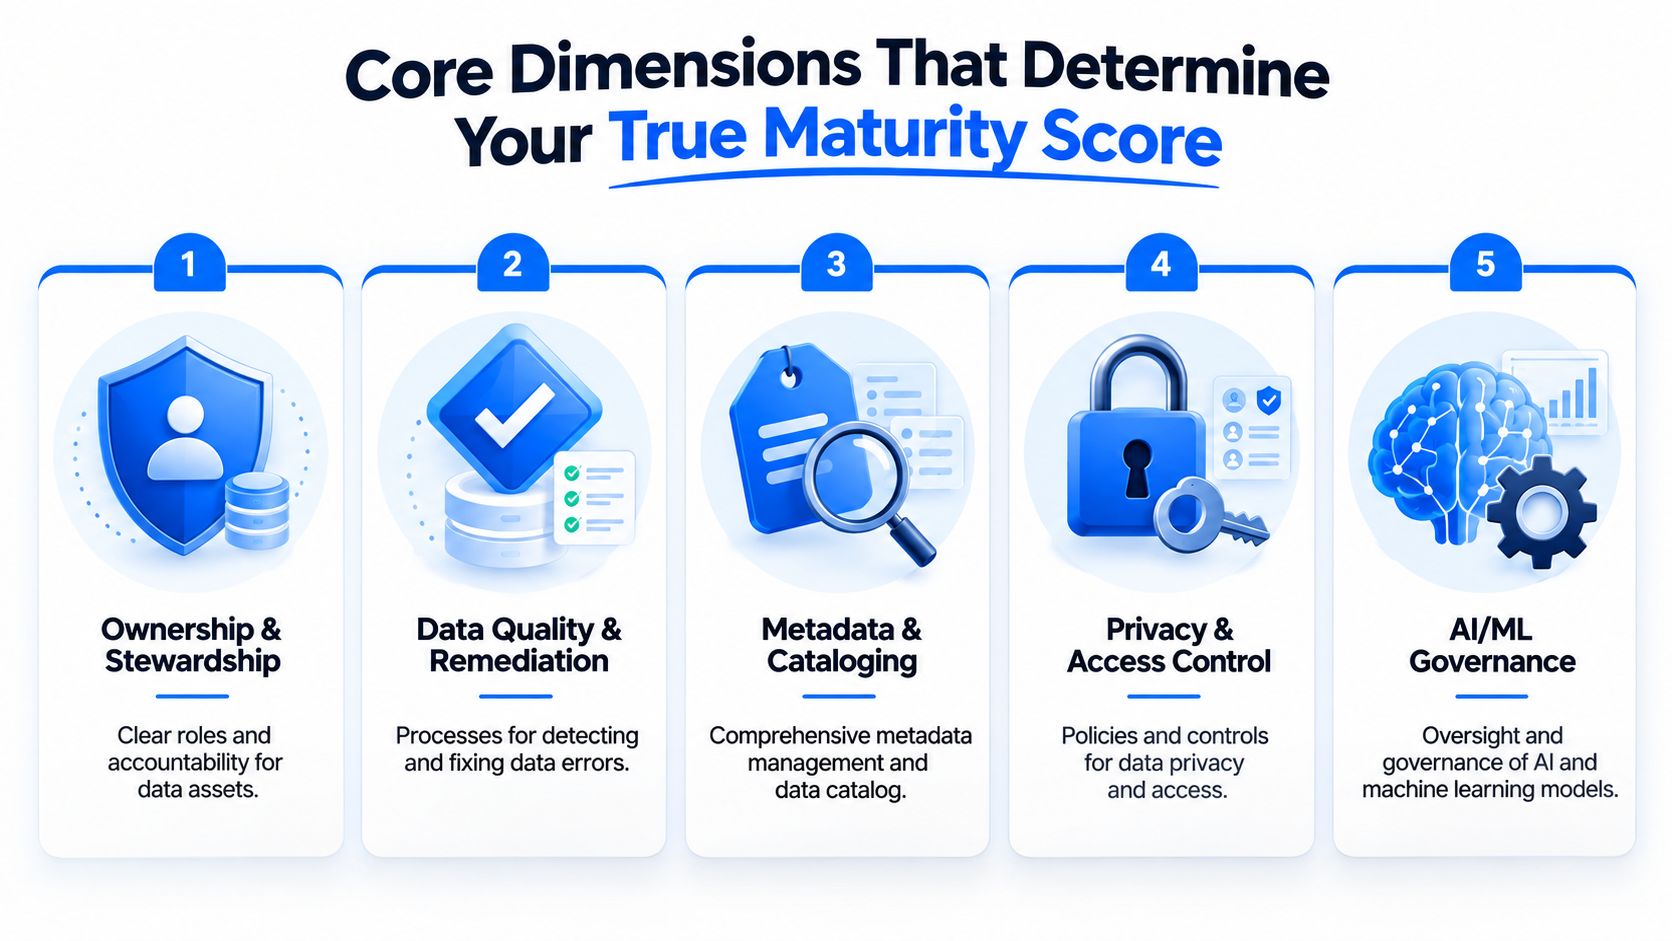
Una evaluación fiable puntúa las capacidades por separado en lugar de asignar un único número empresarial halagador. Las dimensiones más útiles son la propiedad y la rendición de cuentas, la calidad y la Observability de los datos, los metadatos y el linaje, la privacidad y la gestión de accesos, y la gobernanza de modelos e IA, una estructura reflejada en esta guía de dimensiones de madurez moderna.
Cinco pruebas de evidencia
La propiedad y la administración son lo primero. La etapa 2 se parece a un buzón compartido y una red de administradores que responde a incidentes. La etapa 4 cuenta con propietarios designados con derechos de decisión, rutas de escalada documentadas y responsabilidad sobre los resultados a nivel de activos. La distinción entre propietarios y administradores es importante, y la guía de roles de Data Governance proporciona una terminología útil para separar la autoridad de la gestión operativa.
La calidad de los datos y su remediación deben puntuarse a través del comportamiento del control. Un equipo reactivo mantiene una cola de excepciones e investiga los defectos después de que los usuarios se quejan. Un equipo gestionado conecta reglas automatizadas a los flujos de datos, asigna los fallos a los propietarios, realiza un seguimiento de la remediación e informa si disminuyen los defectos recurrentes.
Los metadatos y el linaje deben ir más allá del registro técnico. Un catálogo de Etapa 2 contiene esquemas y detalles del sistema, pero los usuarios aún necesitan explicaciones personales. Un entorno más robusto ha adoptado definiciones comerciales, un linaje que respalda el análisis de impacto y evidencia de que los equipos utilizan el catálogo en las decisiones de entrega y cambio.
La privacidad y el control de acceso maduran desde la administración de permisos basada en roles hacia un acceso consciente del propósito, la clasificación de sensibilidad, la revisión de excepciones y las aprobaciones rastreables. Un modelo de permisos por sí solo no demuestra que el acceso siga siendo adecuado a medida que cambia el uso de los datos.
La gobernanza de modelos e IA expone rápidamente las bases débiles. Las organizaciones en la Etapa 2 pueden mantener una lista oculta de riesgos de IA. Los entornos de la Etapa 4 conectan el linaje del modelo con datos gobernados, requieren puertas de aprobación, supervisan el uso y conservan evidencia de las decisiones.
Califique cada dimensión utilizando el mismo estándar de evidencia. Las buenas intenciones, las herramientas desconectadas y un marco de referencia bellamente escrito no otorgan puntos a menos que produzcan un comportamiento medido y repetible.
La parte difícil de pasar de reactivo a optimizado
Una empresa mediana puede poseer una política de datos publicada, una licencia de catálogo y reuniones de administración trimestrales y seguir operando en el Nivel 2. El problema suele aparecer cuando los ingenieros lanzan un nuevo flujo de datos. El equipo de gobernanza puede describir las definiciones esperadas y los estándares de calidad, pero no tiene un Data Contract vinculante con el equipo de entrega, por lo que la primera prueba real llega cuando se rompe un informe descendente.

Por qué persiste la trampa de las políticas y las herramientas
La empresa agrega más documentos, amplía el catálogo y programa otra reunión del consejo. Ninguna de esas acciones cambia quién es el propietario de un producto de datos que falla o qué sucede cuando se infringe un umbral de calidad.
Tres movimientos fallidos aparecen repetidamente:
Superponer la gobernanza en la entrega: Los ingenieros ven la gobernanza como una cola de aprobación porque los controles no están integrados en sus flujos de datos.
Tratar la adopción del catálogo como un despliegue único: El catálogo recibe una carga inicial de metadatos, pero ningún flujo de trabajo obliga a los equipos a mantener las definiciones, el linaje o la propiedad.
Medir la actividad en lugar de los resultados: Los líderes cuentan las reuniones, los activos registrados o las capacitaciones completadas mientras los usuarios siguen esperando respuestas y los incidentes se repiten.
El cambio de modelo operativo
El progreso del Nivel 2 al Nivel 3 requiere gobernanza dentro de la entrega diaria. Asigne propietarios de productos de datos integrados, publique definiciones lideradas por el negocio donde trabajan los analistas y conecte las expectativas de calidad al comportamiento del flujo de datos. El progreso del Nivel 3 al Nivel 4 requiere niveles de servicio de calidad automatizados, análisis de impacto impulsado por el linaje y decisiones que cierren el ciclo desde la detección hasta la remediación.
Prueba operativa: Si una decisión de gobernanza no cambia un elemento del backlog, un control del flujo de datos, una decisión de acceso o una definición de producto, no ha cambiado el modelo operativo.
La empresa no necesita otro taller de madurez como primer paso. Necesita un único dominio donde la propiedad, los controles, las definiciones y la resolución sean lo suficientemente visibles como para demostrar que la gobernanza puede funcionar.
Vinculación de la puntuación de madurez con la preparación para la IA y el valor empresarial
Una puntuación de madurez importa solo cuando los ejecutivos pueden conectarla con los resultados y los equipos de primera línea pueden notar la diferencia. La IA hace que una gobernanza débil sea más difícil de ocultar porque los modelos necesitan entradas rastreables, acceso adecuado, señales de calidad fiables y decisiones documentadas. Una organización estancada en el Nivel 2 puede lanzar proyectos piloto de IA generativa, pero la adopción en producción sigue limitada cuando el linaje y los controles no se pueden verificar de manera constante.
La investigación del programa de referencia de EDM Council identifica las bases estratégicas como una de las capacidades menos maduras en todas las industrias, con menos de un tercio de los encuestados logrando un progreso avanzado en estrategia de datos, estrategia de gestión de datos y desarrollo de casos de negocio. La misma fuente informa que el 83% de las organizaciones enfrentan desafíos de gobernanza y Compliance que afectan el éxito de la IA, mientras que los líderes de la alta dirección califican la madurez un 12% más alto que los gerentes de primera línea. Esa brecha generalmente significa que el liderazgo ve un programa, mientras que los gerentes experimentan fricciones.
Etapa de Madurez | Señal de Preparación para la IA | Resultado Comercial | Métrica Típica |
|---|---|---|---|
Nivel 1 | Las fuentes de datos y la propiedad no están claras | El trabajo de IA sigue siendo exploratorio y frágil | Evidencia de dependencias de datos no resueltas |
Nivel 2 | Existen pilotos, pero la evidencia de linaje, acceso y calidad requiere trabajo manual | Las iniciativas se estancan antes de un uso fiable en producción | Se requiere remediación manual antes del Release |
Nivel 3 | Los casos de uso específicos tienen propietarios de datos definidos y controles repetibles | Los equipos pueden entregar productos de IA específicos con soporte operativo | Tiempo para aprobar el uso de datos gobernados |
Nivel 4 | Se supervisan las entradas del modelo, el linaje, la calidad y las aprobaciones | Las operaciones de IA se vuelven más predecibles | Intervenciones en producción e incidentes de calidad |
Nivel 5 | La gobernanza ajusta continuamente los controles y los bucles de retroalimentación | La supervisión de la IA se convierte en parte de la gestión normal del producto | Supervisión continua y cambios de control documentados |
Realice un seguimiento del tiempo de ciclo para nuevos productos de datos, las tasas de defectos en los informes regulados y la proporción de iniciativas de IA que llegan a producción sin intervención manual. Las prácticas de gobernanza de IA y de Compliance deben evaluarse como controles operativos, no como una presentación de cumplimiento separada.
Una hoja de ruta práctica de 90 días para avanzar en la madurez de la gobernanza
Las evaluaciones anuales crean un informe y luego pierden impulso. Utilice un ciclo de 90 días con entregables que un comité directivo pueda inspeccionar.
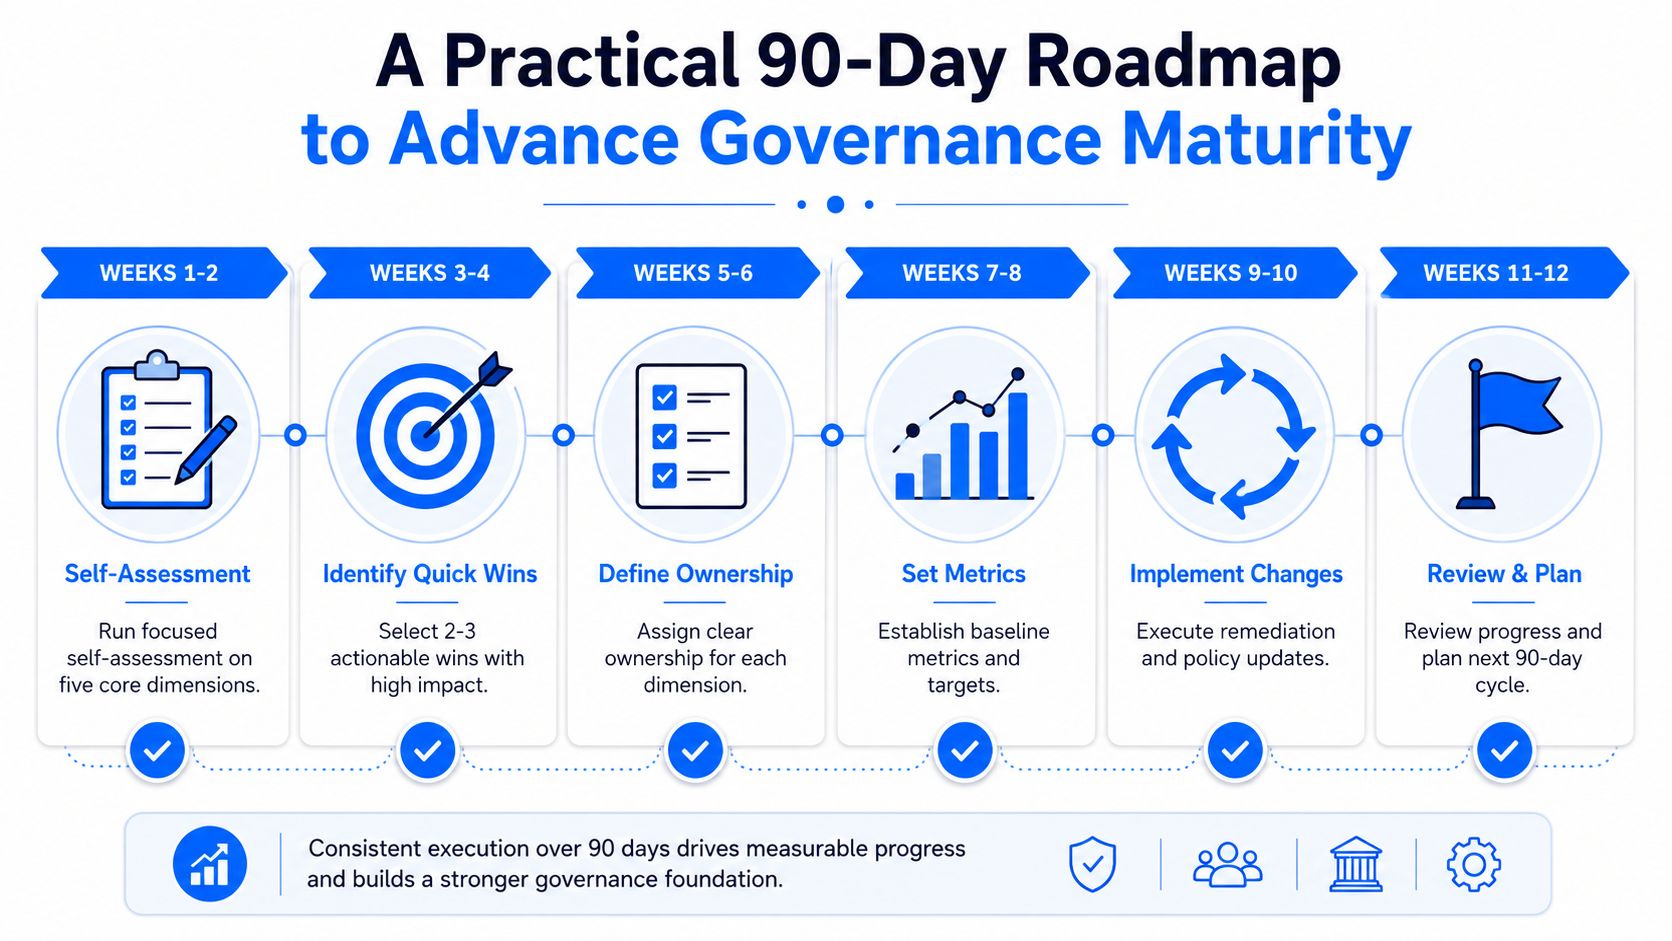
Durante las semanas 1 y 2, evalúe las cinco dimensiones principales utilizando evidencia. No pregunte si existe una política. Pregunte si un revisor puede encontrar un propietario, observar un control activo, verificar una ruta de linaje, inspeccionar una decisión de acceso e identificar una puerta de aprobación de IA.
Durante las semanas 3 a 6, elija el dominio único que esté generando más fricción. Nombre al propietario, instrumente reglas de calidad, publique un mapa de linaje y defina la ruta de resolución. Mantenga el alcance lo suficientemente estrecho como para que los equipos puedan demostrar un cambio de comportamiento.
Durante las semanas 7 a 10, establezca un consejo ligero con un estatuto, derechos de decisión, reglas de escalada y un panel de control publicado. El consejo debe resolver los problemas, no limitarse a discutirlos.
Durante las semanas 11 y 12, presente un memorando de progresión de etapas al comité directivo. Muestre la línea de base, la evidencia recopilada, los controles implementados, las brechas no resueltas y la próxima decisión de inversión. Una estrategia de Data Governance práctica debería convertir ese memorando en el siguiente ciclo operativo.
Lista de verificación interna
Responda sí o no a cada pregunta:
Propiedad: ¿Tienen los dominios críticos propietarios designados con derechos de decisión?
Calidad: ¿Tienen los activos de datos críticos niveles de servicio de calidad documentados y supervisados?
Linaje: ¿Pueden los equipos rastrear datos importantes desde su origen hasta su uso comercial material?
Acceso: ¿Puede la organización demostrar por qué se accedió a datos sensibles y quién lo aprobó?
Controles de IA: ¿Pasan los casos de uso de IA por puertas de gobernanza documentadas antes de su uso operativo?
Resolución: ¿Tiene cada problema de datos material un propietario responsable y evidencia de cierre?
Elija un dominio, nombre a un propietario e instrumente una regla de calidad esta semana. Ese único movimiento crea más evidencia de madurez que otra renovación de políticas en toda la empresa.
digna ayuda a los equipos de gobernanza a convertir las declaraciones de madurez en evidencia operativa a través de la validación en base de datos, la detección de anomalías, la supervisión de Timeliness, el seguimiento de esquemas y la visibilidad compartida de los incidentes de datos. Visite digna para evaluar cómo sus capacidades modulares de Observability pueden respaldar controles de calidad medibles y un camino más sólido hacia una gobernanza lista para la IA.
Preguntas frecuentes
¿Por qué sobrestiman las empresas su madurez de gobernanza?
Porque confunden documentación con control. La mayoría se autocalifica en nivel 3 o 4 porque tiene políticas, paneles y comités nombrados, mientras que la evidencia suele situarlas en nivel 1 o 2.
¿Qué pregunta debería responder un modelo de madurez?
Una más dura que si existe un proceso: ¿qué hace la organización cuando los datos se rompen, cambian, se vuelven sensibles o alimentan un sistema de IA? Una autoevaluación que solo pregunta por la existencia de un proceso produce la ilusión de la autocalificación.
¿Qué señales indican un nivel menor del declarado?
Se repiten cuatro: políticas sin aplicación, donde las canalizaciones pueden publicar datos que las incumplen; paneles sin decisiones, donde nadie revisa tendencias ni financia remediación; comités sin autoridad, que discuten definiciones pero no pueden asignar trabajo; y catálogos sin adopción, donde los usuarios siguen preguntando a colegas de dónde vienen los datos.
¿De dónde vienen los modelos de madurez por etapas?
El IBM Data Governance Council, un foro de casi 55 organizaciones creado en noviembre de 2004, ayudó a asentar la conversación sobre gobernanza empresarial. Ese linaje explica por qué los modelos por etapas describen tan bien la existencia de procesos y tan mal su aplicación.
¿Cómo debe usar una hoja de ruta el modelo?
Para pasar de controles reactivos a controles aplicados, nivel a nivel, y no para producir una puntuación. La salida útil es una lista de las brechas concretas de aplicación que mantienen a la organización en su nivel actual.


