Was ist Enterprise Data Governance und warum sie wichtig ist
|
6
min. Lesezeit

Enterprise Data Governance umfasst die Befugnisse, Entscheidungsrechte und operativen Kontrollen, die festlegen, wer Daten wie und auf welcher Nachweisgrundlage nutzen darf. Sie ist das gelebte Verantwortungssystem, das kritische Daten über ihren gesamten Lebenszyklus hinweg vertrauenswürdig, nutzbar und belastbar hält.
Den Bedarf spüren Sie meist an einem ganz gewöhnlichen Morgen. Eine Finanztabelle kommt zu spät, eine Zahl im Bericht lässt sich nicht erklären, das KI-Team meldet, dass seine Features falsch aussehen, und drei verschiedene Personen glauben jeweils, jemand anderes sei für den Datensatz zuständig. Genau hier hört Governance auf, ein Ordner voller Richtlinien zu sein, und wird zum Unterschied zwischen kontrolliertem Betrieb und vermeidbarem Chaos.
Inhaltsverzeichnis
Rollen und Entscheidungsrechte in einem gesteuerten Programm
Wie digna Governance-Richtlinien in operative Nachweise verwandelt
Der Moment, in dem Governance dringend wird
Ein Datensatz versagt selten in einem einzigen dramatischen Knall. Zuerst rutscht er durch eine verpasste Ladung, dann durch eine schwache Übergabe der Verantwortung, dann durch eine Definition, die nach einer Schemaänderung niemand aktualisiert hat. Wenn ein Bericht schließlich auf dem Tisch der Aufsicht landet oder ein Modell veraltete Eingaben verwendet, ist die Ursache meist überhaupt nicht rätselhaft: Es ist ein Ownership-Problem, das nie sichtbar gemacht wurde.
Deshalb geraten neue Programme oft an derselben Stelle ins Stocken. Teams veröffentlichen Standards, halten ein Steering-Meeting ab und gehen davon aus, dass die Arbeit erledigt ist. Dann kommt der Montag, eine kritische Tabelle ist wieder verspätet, und niemand kann sagen, wer befugt ist, das Problem zu beheben, oder welcher Nachweis belegen würde, dass es korrekt behandelt wurde.
Beim Fehler beginnen, nicht beim Slogan
Governance lässt sich gut mit dem Betriebssystem eines Gebäudes vergleichen. Die Eigentümerschaft legt fest, wer die Regeln bestimmt, der Betrieb hält die Lichter am Laufen, und die Inspektion sorgt dafür, dass alle ehrlich bleiben. Wenn Sie diese Idee in ein digitales Programm übertragen wollen, kann eine praktische Anleitung, wie man eine moderne Website erstellt, zeigen, wie Struktur, Rollen und Umsetzung zusammenspielen müssen, auch wenn der Kontext ein anderer ist.
Dasselbe Muster zeigt sich in der internen Datenarbeit. Eine Tabelle hat Nutzer, einen Owner, Kontrollen und einen Grund, warum es sie gibt, doch diese Bausteine zählen nur, wenn sie mit Nachweisen verbunden sind. Deshalb muss ein Governance-Programm zuerst die praktischen Fragen beantworten: Wem gehört das, wer genehmigt Änderungen, was passiert, wenn es bricht, und welcher Nachweis bleibt danach bestehen?
Praktische Regel: Wenn niemand den Owner eines kritischen Datensatzes innerhalb weniger Sekunden nennen kann, ist die Governance noch nicht ausgereift.
Für einen breiteren Blick auf die Geschäftsergebnisse hilft es auch, Governance mit den Vorteilen der Data Governance zu verknüpfen, denn der Wert entsteht erst, wenn Rollen, Kontrollen und Nachweise zusammenwirken.
Was Enterprise Data Governance wirklich bedeutet
Enterprise Data Governance umfasst die Befugnisse, Entscheidungsrechte und operativen Kontrollen, die festlegen, wer Daten wie und auf welcher Nachweisgrundlage nutzen darf. Stellen Sie es sich als den Unterschied zwischen dem Besitz eines Gebäudes und seinem Betrieb vor. Die Eigentümerschaft setzt die Regeln, der Betrieb hält alles am Laufen, und Governance sorgt dafür, dass die Regeln durchsetzbar sind.

Die Bausteine, auf die es ankommt
Befugnis beantwortet, wer die Macht hat zu entscheiden. Entscheidungsrechte klären, wer Zugriffe, Definitionen, Aufbewahrung und Qualitätsausnahmen genehmigt. Operative Kontrollen sind die Prüfungen und Workflows, die diese Entscheidungen wirksam machen. Rechenschaft ist der Nachweis, dass jemand sowohl die Verantwortung trug als auch gehandelt hat.
Diese Unterscheidung ist wichtig, weil Governance nicht dasselbe ist wie Datenmanagement. Datenmanagement speichert, integriert und verarbeitet Daten. Governance legt die Regeln, die Verantwortung und die Aufsicht fest, die bestimmen, wie diese Tätigkeiten ablaufen.
Wenn Sie sehen möchten, wie sich Befugnisse zwischen Geschäftsbereichen und zentralen Funktionen aufteilen lassen, ist Multi-Level-Governance für Unternehmen eine hilfreiche Perspektive. Der Punkt ist einfach: Eine gesteuerte Umgebung kann föderiert sein, braucht aber trotzdem benannte Entscheidungsrechte.
Als Vergleichsbasis ist Was ist Data Governance das verwandte Konzept, mit dem die meisten Leser beginnen. Enterprise Governance geht jedoch weiter, denn die Größenordnung erzwingt klarere Verantwortlichkeiten und stärkere Nachweise. Deshalb benennen ausgereifte Programme Owner, Stewards und Custodians, statt darauf zu hoffen, dass sich Richtlinientexte von selbst durchsetzen.
Eine Richtlinie ohne Entscheidungsrechte ist nur ein Dokument. Eine Richtlinie mit Nachweisen wird zum Betriebssystem.
Von der internen Richtlinie zur regulierten Disziplin
Governance wurde ernster, als die Regulierung sie nachweisbar machte. Die DSGVO wurde als Verordnung (EU) 2016/679 am 27. April 2016 verabschiedet, trat am 24. Mai 2016 in Kraft und gilt seit dem 25. Mai 2018 in allen 27 EU-Mitgliedstaaten, wie die Europäische Kommission erläutert. Diese Zeitachse ist wichtig, weil sie eine Richtlinie von 1995 durch einen unmittelbar geltenden Rechtsrahmen ersetzte und den Maßstab von „Wir haben eine Richtlinie“ zu „Wir können zeigen, wie wir sie eingehalten haben“ verschob.
Der Rechenschaftsgrundsatz der DSGVO hat Governance operativ gemacht. Organisationen brauchten nicht nur eine rechtmäßige Verarbeitung, sondern auch Aufzeichnungen, Kontrollen und Nachweise, dass die Verarbeitung den Grundsätzen in der Praxis folgte. Deshalb wurden Aufbewahrung, Berichtigung, Zugriff und Audit-Trails von guten Ideen zu verpflichtenden Mechanismen.
Warum der EU-Rahmen die Diskussion verändert hat
Die DSGVO hat außerdem noch etwas deutlich gemacht: Governance reicht über Sicherheit und Datenbankadministration hinaus. Sie regelt, wie personenbezogene Daten verarbeitet und übermittelt werden dürfen, und das bedeutet, dass fachliche Verantwortung und rechtliche Pflichten sich in der Mitte treffen müssen. Die Menschen, die eine Nutzung genehmigen, lassen sich nicht von den Systemen trennen, die sie durchsetzen.
Der Daten-Governance-Rechtsakt der EU hat diese Logik weitergeführt, indem er vertrauenswürdige Datenweitergabe, neutrale Datenvermittler und Datenaltruismus in seinem politischen Rahmen formalisiert. Er behandelt den Datenaustausch als kontrolliertes Betriebsmodell und nicht als informellen Austausch von Dateien.
Für Teams, die Richtlinie und operative Disziplin auseinanderhalten wollen, ist Compliance vs. Governance ein nützlicher Vergleich. Compliance sagt Ihnen, was zutreffen muss, Governance sagt Ihnen, wie die Organisation fortlaufend nachweist, dass es zutrifft.
Rollen und Entscheidungsrechte in einem gesteuerten Programm
Ein gesteuertes Programm scheitert schnell, wenn die Rollen vage sind. Jemand muss den Datensatz verantworten, jemand die Regeln pflegen, jemand das technische System betreiben und jemand eskalieren, wenn ein Problem eine Grenze überschreitet. Ohne diese Kette wird derselbe Vorfall in drei verschiedenen Meetings triagiert, und niemand kann sagen, wer das letzte Wort hatte.
Die vier Rollen, die in der Regel die Linie halten
Executive Sponsors verleihen dem Programm Autorität und räumen Hindernisse aus dem Weg. Data Owner tragen die Verantwortung für kritische Assets und Geschäftsergebnisse. Data Stewards steuern im Tagesgeschäft Kontrollen, Definitionen und die Bearbeitung von Issues. Data Custodians betreiben die technische Plattform und setzen die genehmigten Kontrollen durch.
Eine domänenbasierte RACI-Matrix verhindert, dass diese Rollen verschwimmen. Bei einer Risikotabelle im Finanzdienstleistungsbereich genehmigt der Owner eine Definitionsänderung, der Steward verwaltet die Qualitätsausnahme, der Custodian setzt das Schema-Update um, und der Sponsor löst Konflikte, wenn Geschäftsbereiche uneins sind. Diese Aufteilung ist wichtig, weil dieselbe Tabelle Reporting, Risiko und nachgelagerte Modelle beeinflussen kann.
Rolle | Entscheidungsrechte | Eskalationspfad | Verantwortete Nachweise |
|---|---|---|---|
Executive Sponsor | Letzte Eskalationsinstanz und Priorisierung | Lenkungsausschuss oder Führungsgremium | Genehmigungsnachweis, Entscheidungsprotokoll |
Data Owner | Definition, Nutzung, Risikoakzeptanz | Sponsor bei fachlichen Konflikten | Ownership-Nachweis, Genehmigungshistorie |
Data Steward | Qualitätsausnahmen, Issue-Triage, Regelpflege | Owner bei ungelösten Ausnahmen | Validierungshistorie, Issue-Log |
Data Custodian | Technische Umsetzung, Durchsetzung von Zugriffen, Ausführung von Schemaänderungen | Steward und Owner bei Entscheidungen über Auswirkungen | Änderungsprotokoll, Kontrollnachweise der Plattform |
Ein Governance-Programm, das diese Kette nicht vorweisen kann, endet meist in geteilter Verantwortung, was nur eine andere Art ist zu sagen, dass sich niemand verantwortlich fühlt. Die entscheidende Frage ist unbequem: Wer muss handeln, wenn eine kritische Tabelle verspätet ist, ihre Struktur ändert oder gegen eine Regel verstößt?
Wer diese Aufgaben auf ein umfassenderes Betriebsmodell abbilden möchte, findet in Data-Governance-Rollen einen nützlichen Bezugspunkt.
Der technische Kontroll-Stack hinter der Governance
Rollen sind wichtig, aber sie wirken nur, wenn die Plattform ihnen Durchsetzungskraft verleiht. Der technische Stack verwandelt Absicht in Nachweise, und Nachweise sind das, worauf Prüfer, Aufsichtsbehörden und interne Reviewer achten. Wenn die Plattform die Nachweise nicht erfassen kann, bleibt das Governance-Programm im Wesentlichen ein Lippenbekenntnis.
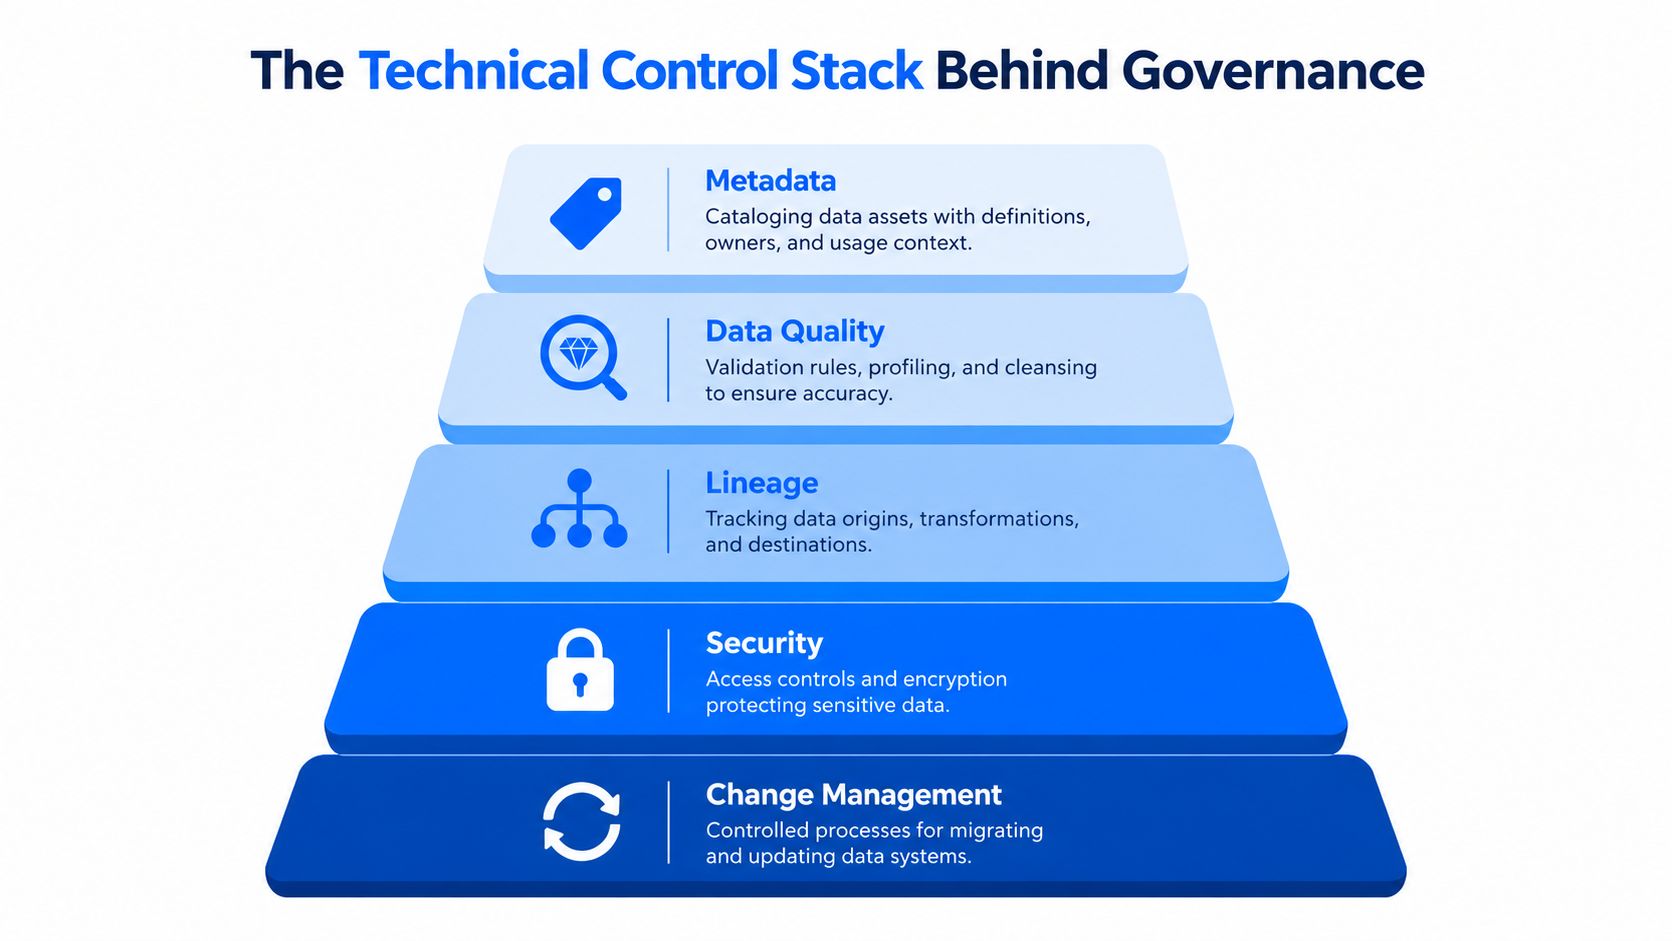
Von Metadaten bis zum Change Management
An der Spitze stehen Metadaten, denn was man nicht benennen kann, kann man nicht steuern. Katalogeinträge brauchen Definitionen, Owner und Nutzungskontext, damit Teams wissen, was ein Asset bedeutet, bevor sie sich darauf verlassen. Darunter liegt die Datenqualität, die mit Validierung, Profiling und Monitoring prüft, ob das Asset noch seinen Zweck erfüllt.
Lineage zeigt, wie Daten von der Quelle bis zum Bericht oder Modell fließen, und erlaubt es einem Steward, den Wirkungsradius abzuschätzen, wenn eine Kontrolle versagt. Sicherheit hält Zugriffe eingeschränkt und auf die Sensibilität der Daten abgestimmt. Change Management schließt den Kreis, indem strukturelle Änderungen als gesteuerte Ereignisse statt als beiläufige Anpassungen behandelt werden.
Operative Regel: Explizite Definitionen ermöglichen automatisierte Tests, automatisierte Tests decken Drift auf, die Lineage zeigt, wer betroffen ist, und Stewards entscheiden, was zuerst behoben wird.
Hier zeigen viele Programme ihre eigentliche Schwäche. Eine Umfrage aus dem Jahr 2025 ergab, dass weniger als 10 % der Befragten glaubten, ihre Organisation verfüge über eine eigene und wirksame Data-Stewardship-Funktion, während die meisten nicht davon ausgingen, dass Stakeholder zur Verantwortung gezogen werden, so die Zusammenfassung der Umfrage. Das ist kein Katalogproblem, sondern ein Verantwortungsproblem.
Was ein ausgereifter Stack misst
Ein ausgereiftes Programm fixiert sich nicht auf die Größe des Katalogs. Es verfolgt, ob Kontrollen die kritischen Tabellen abdecken, ob Issues bestätigt werden, ob die Lineage vollständig genug ist, um Auswirkungen nachzuverfolgen, und ob Schemaänderungen eine verwertbare Spur hinterlassen. Außerdem erfasst es Pünktlichkeit, Qualitätsfehler und Ausnahmen, damit das nächste Review auf Nachweisen statt auf Vermutungen beruht.
Dieser Wandel ist wichtig, weil Governance-Versagen meist mit Unklarheit beginnt, nicht mit Technologie. Wenn ein Steward nicht weiß, was zu tun ist, wenn ein Feed verspätet eintrifft, oder ein Custodian nicht belegen kann, wer die Änderung genehmigt hat, dann hat das Tooling das Problem nicht gelöst.
Governance für KI-fähige Daten
KI erhöht den Einsatz, weil Kontrollen auch nach dem Deployment funktionieren müssen und nicht nur während der Modellentwicklung. In einer EY-Umfrage aus dem Jahr 2025 unter 975 Führungskräften in 21 Ländern gaben 72 % an, dass ihre Organisationen KI in den meisten oder allen Initiativen integriert und skaliert hätten, doch nur etwa ein Drittel verfügte über Protokolle, die alle Facetten verantwortungsvoller KI abdecken, so die Ergebnisse der Umfrage. In der Stichprobe Westeuropa derselben Umfrage meldeten nur 18 % klar definierte Data-Governance-Zuständigkeiten, lediglich 10 % hatten systematische Prozesse zur Aktualisierung von KI-Modellen, und 25 % fehlte jeglicher Prozess zur Erhebung von Daten für das KI-Training.
KI ersetzt Governance nicht, sie ist auf sie angewiesen
KI-Governance baut direkt auf den alltäglichen Datenkontrollen auf: Herkunft, Drift, pünktliche Aktualisierung, Überwachung von Schemaänderungen und dokumentierte Entscheidungen der Owner.
Wenn sich Trainingsdaten nicht zurückverfolgen lassen, werden Modellergebnisse schwerer zu verteidigen. Wenn sich Eingaben ohne Review ändern, kann die Leistung driften, bevor es jemand bemerkt. Wenn die Verantwortung unklar ist, wird der Review-Prozess zur Schuldzuweisungsschleife statt zum Kontrollkreislauf.
Für Teams, die KI-Initiativen auf die zugrunde liegende Datenschicht abstimmen, ist KI-fähige Daten die richtige Denkweise, die früh verankert werden sollte. Das Modell ist wichtig, aber die Daten müssen über die Zeit für ihren Zweck geeignet bleiben.
Die KPIs, die ein Gremium tatsächlich prüfen kann
Ein Governance-Gremium braucht keine Vanity-Dashboards. Es braucht eine kurze Liste von Signalen, die direkt zu Handlungen führen.
Kontrollabdeckung: Welche kritischen Tabellen haben benannte Owner, validierte Regeln und ein Monitoring der Pünktlichkeit.
Quote fehlgeschlagener Regeln: Wie viele Datensätze im Zeitverlauf gegen eine Geschäftsregel verstoßen.
Einhaltung der Pünktlichkeit: Ob die Daten gemessen an der erwarteten Lieferzeit planmäßig eingetroffen sind.
Vollständigkeit der Lineage: Wie viele kritische Daten sich von der Quelle bis zur Nutzung zurückverfolgen lassen.
Alter offener Issues: Wie lange Issues bis zur Bestätigung und zum Abschluss warten.
Richtlinienausnahmen: Welche Abweichungen genehmigt wurden, warum sie zugelassen wurden und welche kompensierende Kontrolle eingesetzt wurde.
Diese Kennzahlen sind wichtig, weil sie auf eine Entscheidung verweisen und nicht nur auf einen Status. Eine fehlgeschlagene Validierung kann eine Warnung sein, ist aber nicht automatisch ein Verstoß. Die Frage im Review lautet, ob der Fehler das Reporting, Rechte oder Pflichten beeinträchtigt hat.
Wie digna Governance-Richtlinien in operative Nachweise verwandelt
digna ist ein Weg, Governance-Konzepte in Nachweise direkt in der Datenbank zu verwandeln. Die Plattform läuft in der eigenen Umgebung des Kunden, auch in Private-Cloud- oder On-Premises-Installationen, sodass regulierte Daten an ihrem Ort bleiben, während die Prüfungen dort laufen, wo die Daten liegen.
Kontrollen passend zu den Governance-Anforderungen
Data Validation unterstützt Geschäftsregeln auf Datensatzebene und hilft Ownern so nachzuweisen, dass Genauigkeitskontrollen gelaufen sind. Timeliness prüft fehlende, verspätete oder verfrühte Ladungen gegen die erwarteten Lieferzeiten und liefert Stewards damit Nachweise für eine disziplinierte Aktualisierung. Schema Tracker behandelt strukturelle Änderungen als gesteuerte Ereignisse, sodass eine neue Spalte oder ein geänderter Datentyp nicht ohne Review in nachgelagerte Systeme rutscht.
Data Anomalies lernt Baselines und meldet Drift in kritischen Datensätzen. Data Analytics hilft Teams, Trends und Volatilität zu analysieren, was in Governance-Meetings nützlich ist, in denen wiederkehrende Muster mehr zählen als einzelne Alerts. Business Monitoring und Data Platform Observability verbinden die Governance-Sicht mit geschäftlichen KPIs und dem Zustand der Plattform.
Diese Kombination ist wichtig, weil Governance an der Schnittstelle von Richtlinie und Nachweis lebt. Ein Gremium kann fragen, ob eine Kontrolle gelaufen ist, ob sie etwas gefunden hat, ob jemand das Ergebnis bestätigt hat und ob die Änderung vor dem Release genehmigt wurde. Eine Plattform, die die Prüfungen innerhalb der Umgebung hält, macht das leichter nachweisbar, ohne Daten unnötig zu bewegen.
Prüfern mit Nachweisen statt mit Dokumenten antworten
Ein Prüfer will eigentlich keine Grundsatzerklärung. Er will wissen, welche Datensätze kritisch sind, wem sie gehören, welche Regeln gelten, wann Kontrollen zuletzt gelaufen sind, was fehlgeschlagen ist, wer die Ausnahme genehmigt hat, woher die Daten stammen und wie lange sie aufbewahrt wurden. Diese Fragen sind direkt, weil es um belastbare Artefakte geht, nicht um Absichten.
Welche Nachweise vorhanden sein sollten
Ein gesteuertes Programm sollte Ownership-Nachweise, Validierungshistorie, Pünktlichkeitshistorie, Lineage-Graphen, Änderungsprotokolle, Ausnahmeregister und Aufbewahrungsnachweise vorlegen können. Es sollte außerdem Zeitstempel, den Behebungsstatus und die konkrete Entscheidung zeigen, mit der das Issue geschlossen wurde. Das ist der Unterschied zwischen einer Kontrolle, die nur auf dem Papier existiert, und einer Kontrolle, die einer Prüfung standhält.
Wenn die einzige Antwort „Das steht so in der Richtlinie“ lautet, ist das Gespräch mit dem Prüfer noch nicht beendet.
Der praktische nächste Schritt ist klein, aber entscheidend. Wählen Sie einen kritischen Datensatz, benennen Sie seinen Owner, hinterlegen Sie seine Qualitäts- und Pünktlichkeitsregeln, legen Sie fest, wer Ausnahmen genehmigt, und bestehen Sie bei jedem Fehlschlag einer Kontrolle auf einem Nachweis. Dieser eine Datensatz wird zur Vorlage für den Rest des Programms.
Wenn Sie Governance aufbauen, die in Reviews bestehen muss, sehen Sie sich digna genauer an. Die Plattform hilft Teams, Datenqualität, Pünktlichkeit, Schemaänderungen und das operative Verhalten in ihrer eigenen Umgebung zu überwachen, was die Nachweisebene deutlich leichter operationalisierbar macht.
Governance-Richtlinien werden erst dann zu operativen Nachweisen, wenn jede Regel tatsächlich gegen die Daten ausgeführt wird. Genau das leistet das Modul Data Validation von digna: Geschäftsregeln werden fortlaufend in Ihrer Umgebung geprüft, und jeder Lauf hinterlässt eine dokumentierte Pass/Fail-Historie, die ein Prüfer einsehen kann, statt der Richtlinie einfach zu vertrauen.
Häufig gestellte Fragen
Was ist Enterprise Data Governance?
Enterprise Data Governance umfasst die Befugnisse, Entscheidungsrechte und operativen Kontrollen, die festlegen, wer Daten wie und auf welcher Nachweisgrundlage nutzen darf. Anders als das Datenmanagement, das Daten speichert und verarbeitet, setzt sie Regeln, Verantwortung und Aufsicht fest und braucht im Unternehmensmaßstab benannte Owner, Stewards und Custodians.
Welche Rollen braucht ein Enterprise-Data-Governance-Programm?
Vier Rollen tragen in der Regel die Verantwortung: Executive Sponsors, Data Owner, Data Stewards und Data Custodians. Sponsoren entscheiden Eskalationen, Owner genehmigen Definitionen und akzeptieren Risiken, Stewards bearbeiten Qualitätsausnahmen und pflegen Regeln, Custodians setzen Schemaänderungen um und erzwingen Zugriffe. Eine domänenbasierte RACI-Matrix hält diese Zuständigkeiten klar getrennt.
Wie hat die DSGVO die Data Governance verändert?
Sie hat Governance von "Wir haben eine Richtlinie" zu "Wir können zeigen, wie wir sie eingehalten haben" verschoben. Seit dem 25. Mai 2018 in allen 27 EU-Mitgliedstaaten anwendbar, verlangt der Rechenschaftsgrundsatz der DSGVO Aufzeichnungen, Kontrollen und Nachweise. Aufbewahrung, Berichtigung, Zugriff und Audit-Trails wurden so zur Pflicht.
Welche KPIs sollte ein Data-Governance-Gremium verfolgen?
Ein Gremium braucht statt Vanity-Dashboards eine kurze Liste handlungsrelevanter Signale: Kontrollabdeckung kritischer Tabellen, Quote fehlgeschlagener Regeln, Einhaltung der Lieferzeiten, Vollständigkeit der Lineage, Alter offener Issues und genehmigte Richtlinienausnahmen samt kompensierender Kontrollen. Jede dieser Kennzahlen führt zu einer Entscheidung, nicht nur zu einem Status.
Welche Nachweise erwarten Prüfer von der Data Governance?
Prüfer wollen belastbare Artefakte statt Grundsatzerklärungen. Ein gesteuertes Programm sollte Ownership-Nachweise, Validierungs- und Timeliness-Historie, Lineage-Graphen, Änderungsprotokolle, Ausnahmeregister und Aufbewahrungsnachweise vorlegen können, dazu Zeitstempel, Behebungsstatus und die konkrete Entscheidung, die jedes Issue geschlossen hat. "Die Richtlinie sagt es so" reicht als Antwort nie aus.


