Modello di maturità della data governance: livelli, valutazione, roadmap
|
7
min di lettura
La maggior parte dei consigli sul modello di maturità della data governance parte dal punto sbagliato. Dice al management di scegliere un framework, pubblicare policy, istituire un council e acquistare un catalogo. Questa sequenza produce burocrazia, non maturità.
La maggior parte delle imprese si colloca al Livello 3 o al Livello 4 perché dispone di policy, dashboard e comitati con nomi precisi. Le evidenze, però, le collocano spesso al Livello 1 o al Livello 2. Una policy che nessuno fa rispettare, una dashboard che nessuno consulta e uno steward che non può prendere decisioni sono segnali di intenzione, non di capacità.
Un modello di maturità utile deve rispondere a una domanda più difficile: cosa fa l'organizzazione quando i dati si rompono, cambiano, diventano sensibili o alimentano un sistema di AI? La risposta dovrebbe essere visibile nei registri di ownership, nei controlli di qualità, nella lineage, nelle decisioni di accesso, nei workflow di risoluzione dei problemi e nel reporting al management. Questo articolo tratta la maturità come un sistema di valutazione operativo, non come una panoramica dei framework.
Indice
Perché la maggior parte delle imprese sopravvaluta la propria maturità di governance
Cosa misura davvero un modello di maturità della data governance
Confronto tra IBM, Gartner, CMMI DMM e framework di maturità cloud
Le dimensioni chiave che determinano il vostro vero punteggio di maturità
Collegare il punteggio di maturità alla AI readiness e al valore di business
Una roadmap pratica di 90 giorni per far crescere la maturità della governance
Perché la maggior parte delle imprese sopravvaluta la propria maturità di governance
L'errore di governance più comune è confondere la documentazione con il controllo. Un'impresa può avere una data policy, un glossario, uno steering committee e un abbonamento a un catalogo e continuare comunque a dipendere dagli sforzi eroici dei singoli per individuare e correggere i problemi dei dati. Quell'organizzazione può sembrare matura in una presentazione, ma il suo comportamento operativo resta reattivo.
L'evoluzione storica dei modelli di governance a stadi spiega perché questa confusione persiste. L'IBM Data Governance Council, un forum di quasi 55 organizzazioni costituito nel novembre 2004, ha contribuito ad avviare il dibattito sulla governance aziendale. IBM ha pubblicato il suo modello di maturità nell'ottobre 2007 e Gartner ha introdotto il suo modello di maturità per l'enterprise information management nel dicembre 2008. La cronologia è documentata in questa storia del modello di maturità della data governance. Questi modelli hanno dato al management un linguaggio per descrivere i progressi, ma molte organizzazioni ne hanno adottato le etichette senza adottare le evidenze che le sostengono.
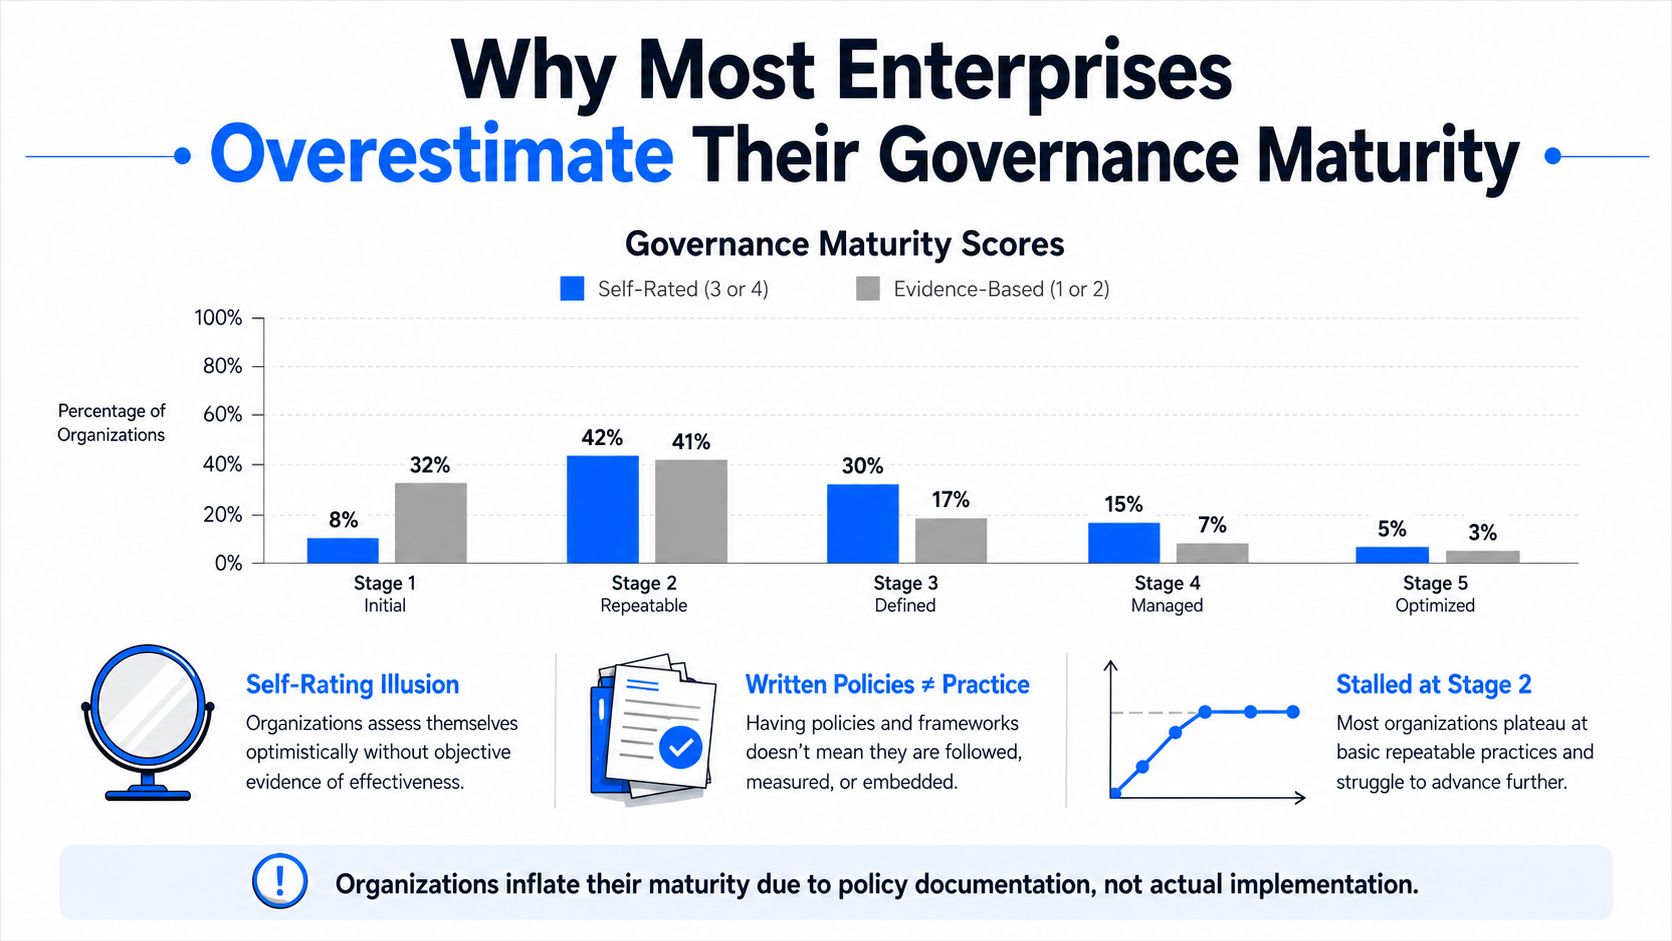
L'illusione dell'autovalutazione
Un'autovalutazione di solito chiede se un processo esiste. Una revisione basata sulle evidenze chiede se le persone lo usano in modo coerente, se i controlli funzionano senza intervento manuale e se i responsabili agiscono sui segnali che ne derivano.
Fate attenzione a questi segnali d'allarme:
Policy senza applicazione: gli standard esistono, ma le pipeline possono pubblicare dati che li violano senza un controllo bloccante o un'eccezione con un responsabile.
Dashboard senza decisioni: i team producono report sulla qualità, ma nessun dirigente ne esamina l'andamento né finanzia gli interventi correttivi.
Comitati senza autorità: un gruppo di stewardship trimestrale discute le definizioni ma non può assegnare lavoro, risolvere conflitti o approvare eccezioni.
Cataloghi senza adozione: i metadati tecnici sono caricati, ma gli utenti di business chiedono ancora ai colleghi da dove provengono i dati e se possono fidarsene.
Regola pratica: valutate i comportamenti che un revisore può verificare, non le capacità che il responsabile di un programma sa descrivere.
Il punto di partenza corretto è quindi diagnostico. Esaminate un insieme rappresentativo di asset di dati critici, ricostruite gli incidenti dal rilevamento alla chiusura, verificate le decisioni di accesso e chiedete agli owner di dimostrare come definizioni e soglie di qualità entrano nel lavoro quotidiano di delivery. Se le evidenze si fermano a un documento di policy, valutate il controllo come immaturo.
Cosa misura davvero un modello di maturità della data governance
Un modello di maturità della data governance non è una scala di policy. È un sistema di valutazione operativo che misura con quanta affidabilità un'organizzazione gestisce i dati durante la delivery ordinaria, gli incidenti, i cambiamenti e la crescita. Il punteggio dovrebbe mostrare se persone, processi, metriche e tecnologia producono dati che gli utenti possono comprendere, a cui possono accedere in modo appropriato e di cui possono fidarsi.
Il management basato sulle capability ha definito la logica alla base dell'adozione progressiva di pratiche definite. I modelli di tipo CMM applicano questa logica alla capacità organizzativa, mentre ITIL valuta la ripetibilità dei servizi. Un modello di maturità della governance estende l'approccio ai dati, offrendo al management una baseline confrontabile, mettendo in luce le lacune di investimento e definendo le priorità tra le business unit.
La maturità non è compliance
La compliance verifica se una condizione richiesta esiste. La maturità misura se l'organizzazione è in grado di soddisfare quella condizione in modo coerente tra asset, team e circostanze che cambiano. Un'azienda può superare un audit con una policy di conservazione approvata pur non disponendo di lineage, ownership e monitoraggio necessari per dimostrare che i sistemi la rispettano nelle attività quotidiane.
La maturità si distingue anche da un corpus descrittivo di conoscenze come il DAMA-DMBOK. Il DAMA-DMBOK definisce le aree di gestione che un'organizzazione dovrebbe presidiare. Un modello di maturità valuta come funzionano quelle aree, dall'attività informale al controllo misurato e al miglioramento continuo. Dovrebbe inoltre distinguere la governance dalla qualità, considerando in cosa differiscono qualità dei dati e data governance, perché i soli risultati di qualità non dimostrano che ownership, policy, accessi o diritti decisionali funzionino.
Valutare evidenze osservabili
Le valutazioni dovrebbero assegnare un punteggio ad artefatti e comportamenti operativi, tra cui:
owner e steward nominati per i data product critici
controlli di policy che bloccano le violazioni, con eccezioni documentate
regole di qualità collegate alle pipeline di produzione
code di problemi con owner responsabili e risoluzione tracciata
lineage a supporto dell'analisi d'impatto
decisioni di accesso legate a ruoli, finalità e sensibilità
scorecard periodiche che attivano decisioni di governance
Le etichette variano da un framework all'altro. Il test no. Un punteggio più alto richiede ripetibilità, misurazione e adozione istituzionale. La correzione manuale di un difetto ricorrente dimostra impegno, non una gestione matura della qualità. Rilevamento automatico, instradamento all'owner, misurazione della risoluzione e azioni preventive dimostrano invece un controllo operativo.
Valutate direttamente il divario di esecuzione. Se gli standard restano nei documenti mentre i team di delivery li aggirano, l'organizzazione resta operativamente immatura, indipendentemente da quanto appaia completa la sua libreria di governance. Questo punteggio basato sulle evidenze è l'input utile per le decisioni di investimento e la pianificazione della AI readiness.
I cinque livelli di maturità della data governance
Un modello a cinque stadi è utile solo quando ogni livello è associato a evidenze. La progressione comune va da Iniziale o Ad hoc, attraverso Sviluppato o Ripetibile, Definito o Standardizzato e Gestito o Quantitativo, fino a Ottimizzato. Questo schema è descritto nella visione a stadi della maturità della data governance.
Segnali di capacità per livello
Livello | Comportamento distintivo | Evidenze osservabili | Schema di fallimento tipico |
|---|---|---|---|
Livello 1, Ad hoc | I team gestiscono i dati localmente e reagiscono agli incidenti | Ownership non coerente, regole di qualità non documentate, indagini manuali, definizioni incoerenti | La gestione delle emergenze viene scambiata per governance |
Livello 2, Reattivo | Esiste un programma formale, ma i controlli si attivano dopo la comparsa dei problemi | Programma con un nome, standard di base, rete di steward, ticket di incidente, escalation ricorrenti | L'organizzazione documenta le decisioni ma non previene i fallimenti ripetuti |
Livello 3, Definito | Le pratiche di governance si applicano a tutta l'impresa | Policy aziendale, livelli di servizio misurati, definizioni di business, gestione proattiva dei metadati, reporting regolare | Gli standard esistono, ma l'adozione varia da dominio a dominio |
Livello 4, Gestito | La governance è misurata e integrata nella delivery | Controlli automatizzati, analisi d'impatto basata sulla lineage, indicatori di qualità quantificati, eccezioni controllate, reporting sui risultati | I team ottimizzano singole metriche senza collegarle ai risultati di business |
Livello 5, Ottimizzato | La governance migliora continuamente grazie a feedback e automazione | Governance-as-code, supervisione assistita dall'AI, tuning continuo, remediation a ciclo chiuso, decisioni del management basate sui trend | L'ottimizzazione si scollega dalle reali esigenze degli utenti |
Un'organizzazione di Livello 1 di solito riesce a individuare i problemi dei dati solo dopo che un report, un modello o un processo operativo è andato in errore. Un'organizzazione di Livello 2 ha un programma e una rete di risposta, ma quella rete dipende ancora dal fatto che qualcuno noti gli incidenti e li segnali. Ecco perché molte imprese restano bloccate al Livello 2 nonostante un'attività di governance ben visibile.
Al Livello 3, l'organizzazione ha superato i progetti isolati. Definizioni, policy e livelli di servizio si applicano a tutti i domini e i team sono in grado di mostrare come la governance entra nei workflow di delivery. Il test decisivo è la coerenza, non l'ambizione.
Il Livello 4 richiede automazione e quantificazione. I revisori dovrebbero vedere controlli in esecuzione nelle pipeline, una lineage a supporto dell'analisi dei cambiamenti e risultati di qualità collegati alle conseguenze di business. Il Livello 5 aggiunge il miglioramento continuo. L'organizzazione affina i controlli in base ai trend, integra la governance nelle pratiche di engineering e considera la supervisione una capacità operativa viva, non una valutazione periodica.
L'etichetta di uno stadio è credibile solo quando un revisore indipendente può ricostruire il punteggio a partire dalle evidenze operative.
Confronto tra IBM, Gartner, CMMI DMM e framework di maturità cloud
La scelta del framework conta meno del rigore nella valutazione. Il modello storico di IBM ha definito una baseline aziendale per le capacità di governance, mentre l'approccio di Gartner enfatizza dimensioni che collegano l'information governance al valore di business, alla gestione del ciclo di vita, ai ruoli, alle metriche e all'infrastruttura. Il modello di Gartner valuta sette dimensioni, tra cui visione, strategia, metriche, information governance, organizzazione e ruoli, ciclo di vita delle informazioni e abilitazione infrastrutturale, e arriva a uno stato Ottimizzato in cui la governance è integrata e automatizzata nel ciclo di vita delle informazioni, come sintetizzato in questa panoramica del modello di maturità di Gartner.
Il Data Management Maturity model di CMMI è strutturalmente più dettagliato. Copre cinque livelli di maturità in 25 aree di processo organizzate in sei categorie, secondo questa sintesi del framework CMMI DMM. Le valutazioni dei vendor cloud come Microsoft Purview, Collibra, Informatica e Atlan spesso racchiudono concetti simili in questionari orientati al prodotto e inventari dei controlli. Le linee guida di Microsoft presentano un percorso in quattro stadi da Ungoverned a Fully governed, con criteri come la sponsorship del management, responsabilità definite e un governance control board, come riportato nella discussione delle National Academies sulla valutazione della maturità.
Framework | Etichette degli stadi (livello superiore) | Dimensioni principali valutate | Stile di valutazione |
|---|---|---|---|
IBM Data Governance Council | Da Initial a Optimizing | Stewardship, infrastruttura delle policy, rischio, valore e capacità organizzativa | Progressione delle capacità aziendali |
Gartner | Da Aware o Reactive a Optimized | Visione, strategia, metriche, ruoli, ciclo di vita, governance e infrastruttura | Progressione per dimensioni legata all'information management |
CMMI DMM | Livelli di maturità strutturati fino alla capacità ottimizzata | Aree di processo, istituzionalizzazione e disciplina gestionale | Evidenze di processo dettagliate per categoria |
Modelli dei vendor cloud | Da Ungoverned a Fully governed, o etichette equivalenti | Catalogazione, lineage, policy, accesso, qualità e controlli di piattaforma | Valutazione productizzata legata alle capacità di implementazione |
Le etichette non coincidono perfettamente. Un'impresa può ottenere un punteggio più alto con un modello che premia le policy documentate e uno più basso con un modello che richiede l'istituzionalizzazione dei processi o evidenze automatizzate. Considerate qualsiasi punteggio di un vendor come un punto di partenza, non come un verdetto.
Le dimensioni chiave che determinano il vostro vero punteggio di maturità
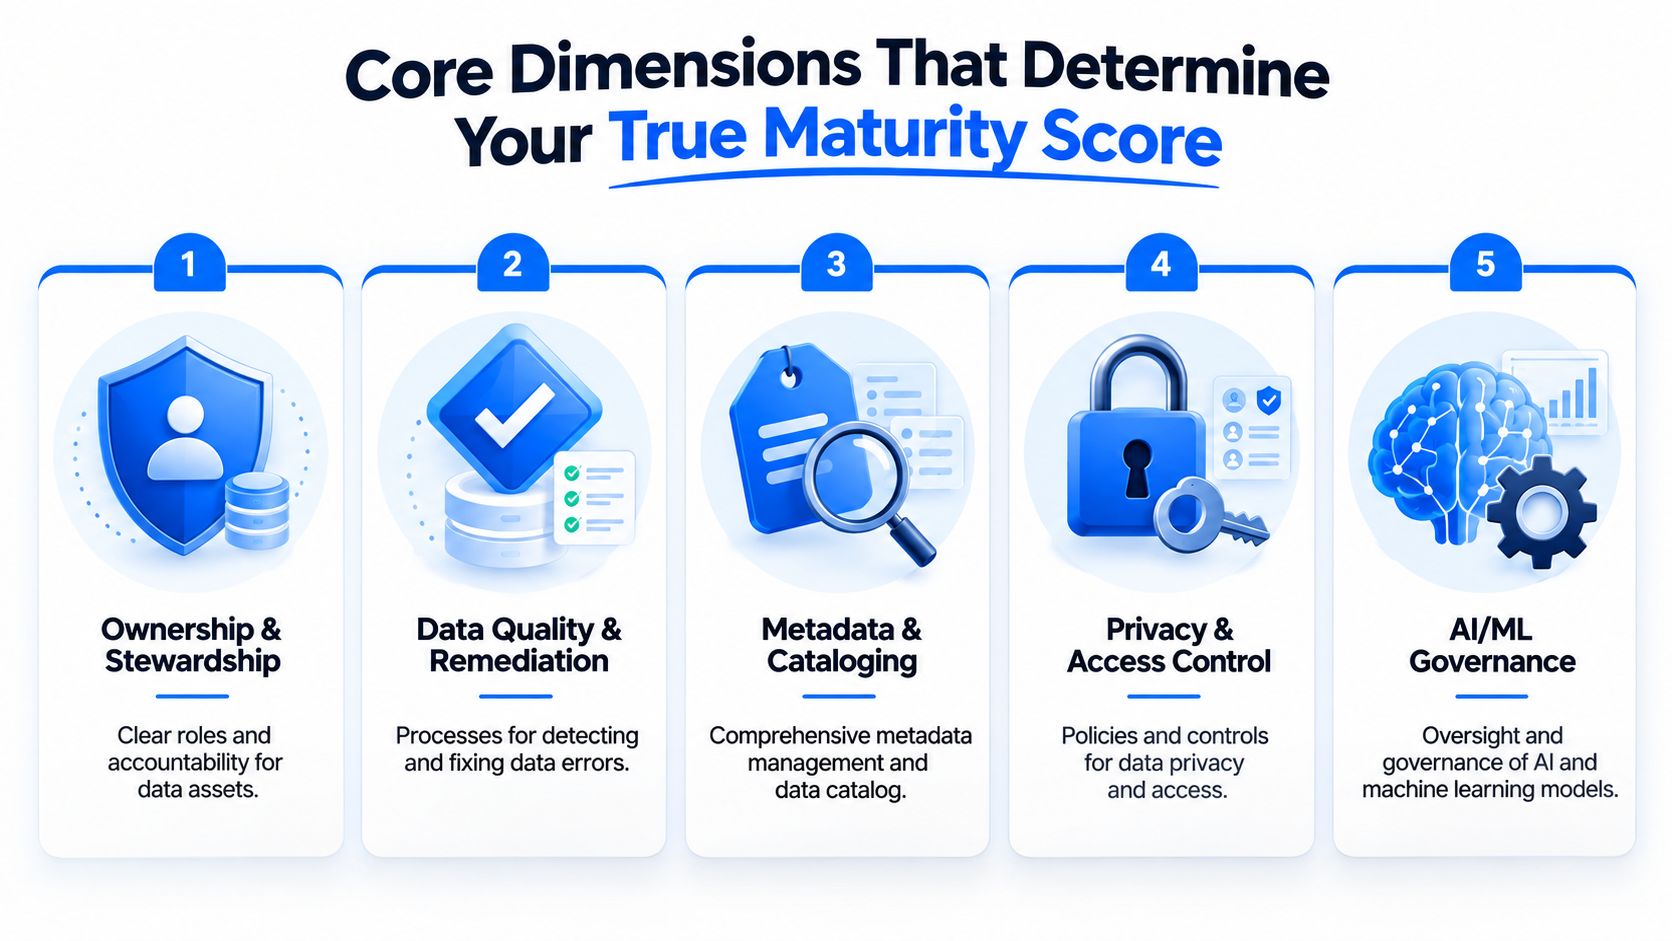
Una valutazione affidabile assegna punteggi separati alle diverse capacità invece di attribuire un unico numero aziendale lusinghiero. Le dimensioni più utili sono ownership e accountability, qualità dei dati e observability, metadati e lineage, privacy e gestione degli accessi, governance dell'AI e dei modelli, una struttura riflessa in questa guida moderna alle dimensioni di maturità.
Cinque test basati sulle evidenze
Ownership e stewardship vengono per prime. Allo stadio 2 si vedono una casella di posta condivisa e una rete di steward che risponde agli incidenti. Allo stadio 4 ci sono owner nominati con diritti decisionali, percorsi di escalation documentati e responsabilità sui risultati a livello di asset. La distinzione tra owner e steward è importante, e la guida ai ruoli della data governance offre una terminologia utile per separare l'autorità dalla gestione operativa.
Qualità dei dati e remediation vanno valutate attraverso il comportamento dei controlli. Un team reattivo gestisce una coda di eccezioni e indaga sui difetti dopo che gli utenti si lamentano. Un team di livello gestito collega regole automatizzate alle pipeline, assegna i fallimenti agli owner, traccia la remediation e riporta se i difetti ricorrenti diminuiscono.
Metadati e lineage devono andare oltre la registrazione tecnica. Un catalogo di stadio 2 contiene schemi e dettagli di sistema, ma gli utenti hanno ancora bisogno di spiegazioni personali. Un ambiente più solido ha adottato definizioni di business, una lineage a supporto dell'analisi d'impatto ed evidenze che i team usano il catalogo nelle decisioni di delivery e di cambiamento.
Privacy e controllo degli accessi maturano dall'amministrazione dei permessi basata sui ruoli verso un accesso consapevole delle finalità, la classificazione della sensibilità, la revisione delle eccezioni e approvazioni tracciabili. Un modello di permessi da solo non dimostra che l'accesso resti appropriato quando cambia l'uso dei dati.
La governance dell'AI e dei modelli fa emergere rapidamente le fondamenta deboli. Le organizzazioni di stadio 2 possono tenere un elenco informale dei rischi legati alla shadow AI. Gli ambienti di stadio 4 collegano la lineage dei modelli ai dati governati, richiedono gate di approvazione, monitorano l'utilizzo e conservano le evidenze delle decisioni.
Valutate ogni dimensione con lo stesso standard di evidenza. Buone intenzioni, strumenti scollegati e un framework scritto in modo impeccabile non valgono punti se non producono comportamenti misurati e ripetibili.
La parte difficile: passare da reattivi a ottimizzati
Un'impresa di medie dimensioni può avere una data policy pubblicata, una licenza di catalogo e riunioni trimestrali di stewardship e operare comunque al Livello 2. Il problema di solito emerge quando gli ingegneri rilasciano una nuova pipeline. Il team di governance sa descrivere le definizioni e gli standard di qualità attesi, ma non ha alcun data contract applicabile con il team di delivery, così il primo vero test arriva quando un report a valle si rompe.

Perché la trappola di policy e strumenti persiste
L'impresa aggiunge altri documenti, amplia il catalogo e pianifica un'altra riunione del council. Nessuna di queste azioni cambia chi è responsabile di un data product che fallisce o cosa succede quando una soglia di qualità viene superata.
Tre mosse sbagliate si ripetono di continuo:
Sovrapporre la governance alla delivery: gli ingegneri vedono la governance come una coda di approvazioni perché i controlli non sono integrati nelle loro pipeline.
Trattare l'adozione del catalogo come un rollout: il catalogo riceve un caricamento iniziale di metadati, ma nessun workflow obbliga i team a mantenere definizioni, lineage o ownership.
Misurare le attività invece dei risultati: i responsabili contano riunioni, asset registrati o corsi completati, mentre gli utenti continuano ad aspettare risposte e gli incidenti si ripetono.
Il cambiamento del modello operativo
Passare dal Livello 2 al Livello 3 richiede una governance integrata nella delivery quotidiana. Assegnate data product owner integrati nei team, pubblicate definizioni guidate dal business dove lavorano gli analisti e collegate le aspettative di qualità al comportamento delle pipeline. Passare dal Livello 3 al Livello 4 richiede livelli di servizio di qualità automatizzati, analisi d'impatto guidata dalla lineage e decisioni che chiudono il ciclo dal rilevamento alla remediation.
Test operativo: se una decisione di governance non modifica un elemento del backlog, un controllo di pipeline, una decisione di accesso o la definizione di un prodotto, non ha cambiato il modello operativo.
L'impresa non ha bisogno prima di un altro workshop sulla maturità. Ha bisogno di un dominio in cui ownership, controlli, definizioni e risoluzione siano abbastanza visibili da dimostrare che la governance può funzionare.
Collegare il punteggio di maturità alla AI readiness e al valore di business
Un punteggio di maturità conta solo quando il management può collegarlo ai risultati e i team operativi possono percepirne la differenza. L'AI rende più difficile nascondere una governance debole, perché i modelli richiedono input tracciabili, accessi appropriati, segnali di qualità affidabili e decisioni documentate. Un'organizzazione bloccata al Livello 2 può avviare progetti pilota di AI generativa, ma l'adozione in produzione resta limitata quando lineage e controlli non possono essere verificati in modo coerente.
La ricerca del programma di benchmark dell'EDM Council identifica le fondamenta strategiche tra le capacità meno mature in tutti i settori, con meno di un terzo degli intervistati che raggiunge un avanzamento significativo in data strategy, strategia di data management e sviluppo del business case. La stessa fonte riporta che l'83% delle organizzazioni affronta sfide di governance e compliance che incidono sul successo dell'AI, mentre i vertici aziendali valutano la maturità il 12% in più rispetto ai manager operativi. Questo divario di solito significa che il vertice vede un programma, mentre i manager vivono attriti.
Stadio di maturità | Segnale di AI readiness | Risultato di business | Metrica tipica |
|---|---|---|---|
Livello 1 | Fonti dei dati e ownership non sono chiare | Il lavoro sull'AI resta esplorativo e fragile | Evidenza di dipendenze dai dati non risolte |
Livello 2 | Esistono progetti pilota, ma le evidenze su lineage, accessi e qualità richiedono lavoro manuale | Le iniziative si arenano prima di un uso affidabile in produzione | Remediation manuale necessaria prima del rilascio |
Livello 3 | Casi d'uso circoscritti hanno data owner definiti e controlli ripetibili | I team possono rilasciare prodotti di AI mirati con supporto operativo | Tempo di approvazione dell'uso di dati governati |
Livello 4 | Input dei modelli, lineage, qualità e approvazioni sono monitorati | Le operazioni di AI diventano più prevedibili | Interventi in produzione e incidenti di qualità |
Livello 5 | La governance affina continuamente controlli e cicli di feedback | La supervisione dell'AI diventa parte della normale gestione di prodotto | Monitoraggio continuo e modifiche dei controlli documentate |
Misurate il tempo di ciclo dei nuovi data product, i tassi di difetto nel reporting regolamentato e la quota di iniziative di AI che arrivano in produzione senza interventi manuali. Le pratiche di AI governance e compliance dovrebbero essere valutate come controlli operativi, non come una presentazione di compliance separata.
Una roadmap pratica di 90 giorni per far crescere la maturità della governance
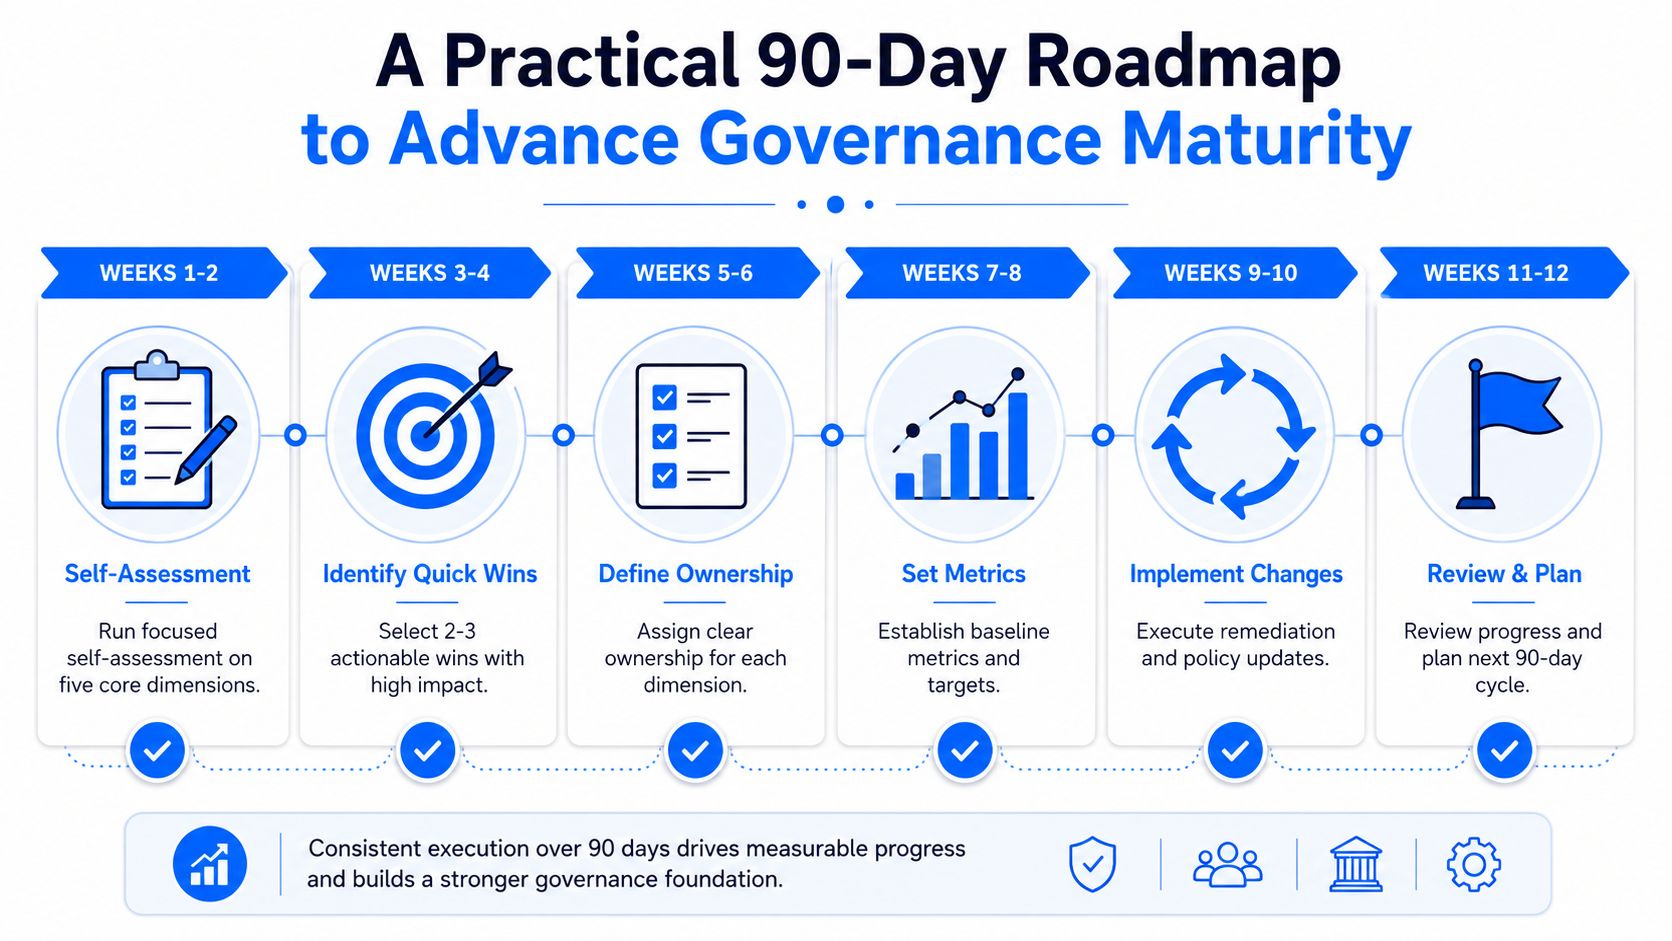
Le valutazioni annuali producono un report e poi perdono slancio. Usate un ciclo di 90 giorni con deliverable che uno steering committee possa verificare.
Durante le settimane 1 e 2, valutate le cinque dimensioni chiave sulla base delle evidenze. Non chiedete se esiste una policy. Chiedete se un revisore è in grado di trovare un owner, osservare un controllo attivo, verificare un percorso di lineage, esaminare una decisione di accesso e individuare un gate di approvazione per l'AI.
Durante le settimane da 3 a 6, scegliete il singolo dominio che genera più attrito. Nominate l'owner, implementate regole di qualità, pubblicate una mappa della lineage e definite il percorso di risoluzione. Mantenete il perimetro abbastanza ristretto da permettere ai team di dimostrare un cambiamento di comportamento.
Durante le settimane da 7 a 10, istituite un council snello con un charter, diritti decisionali, regole di escalation e una scorecard pubblicata. Il council deve risolvere i problemi, non limitarsi a discuterli.
Durante le settimane 11 e 12, presentate allo steering committee un memo sulla progressione di stadio. Mostrate la baseline, le evidenze raccolte, i controlli implementati, le lacune ancora aperte e la prossima decisione di investimento. Una strategia di data governance pratica dovrebbe trasformare quel memo nel ciclo operativo successivo.
Checklist interna
Rispondete sì o no a ciascuna domanda:
Ownership: i domini critici hanno owner nominati con diritti decisionali?
Qualità: gli asset di dati critici hanno livelli di servizio di qualità documentati e monitorati?
Lineage: i team possono tracciare i dati importanti dall'origine fino all'uso di business rilevante?
Accesso: l'organizzazione è in grado di mostrare perché è stato effettuato l'accesso a dati sensibili e chi lo ha approvato?
Controlli sull'AI: i casi d'uso di AI superano gate di governance documentati prima dell'uso operativo?
Risoluzione: ogni problema rilevante sui dati ha un owner responsabile e un'evidenza di chiusura?
Scegliete un dominio, nominate un owner e implementate una regola di qualità questa settimana. Questa singola mossa crea più evidenze di maturità di un ennesimo aggiornamento delle policy a livello aziendale.
digna aiuta i team di governance a trasformare le dichiarazioni di maturità in evidenze operative grazie a validazione in-database, rilevamento delle anomalie, monitoraggio della tempestività, tracciamento dello schema e visibilità condivisa sugli incidenti dei dati. Visitate digna per valutare come le sue capacità modulari di observability possono supportare controlli di qualità misurabili e un percorso più solido verso una governance pronta per l'AI.
Domande frequenti
Perché le imprese sopravvalutano la propria maturità di governance?
Perché confondono la documentazione con il controllo. La maggior parte si colloca al Livello 3 o al Livello 4 perché dispone di policy, dashboard e comitati con nomi precisi, mentre le evidenze la collocano spesso al Livello 1 o al Livello 2.
A quale domanda dovrebbe rispondere davvero un modello di maturità?
A una più difficile rispetto all'esistenza di un processo: cosa fa l'organizzazione quando i dati si rompono, cambiano, diventano sensibili o alimentano un sistema di AI? Un'autovalutazione che chiede solo se un processo esiste produce l'illusione dell'autovalutazione.
Quali segnali d'allarme indicano un livello inferiore a quello dichiarato?
Quattro ricorrono spesso: policy senza applicazione, quando le pipeline possono pubblicare dati che violano gli standard; dashboard senza decisioni, quando nessuno esamina i trend o finanzia la remediation; comitati senza autorità, che discutono le definizioni ma non possono assegnare lavoro; e cataloghi senza adozione, quando gli utenti chiedono ancora ai colleghi da dove provengono i dati.
Da dove nascono i modelli di governance a stadi?
L'IBM Data Governance Council, un forum di quasi 55 organizzazioni costituito nel novembre 2004, ha contribuito ad avviare il dibattito sulla governance aziendale. Questa origine spiega perché i modelli a stadi descrivono così bene l'esistenza dei processi e così male la loro applicazione.
Come dovrebbe usare il modello una roadmap?
Per passare, livello dopo livello, da controlli reattivi a controlli applicati, invece che per produrre un punteggio. L'output utile è un elenco delle specifiche lacune di applicazione che mantengono l'organizzazione al suo livello attuale.


