Data governance nella finanza: un framework pratico
|
7
min di lettura

Conoscete già quella sensazione. Un file di alimentazione arriva in ritardo, la dashboard sembra ancora “più o meno giusta” e, quando qualcuno si accorge dello slittamento dei tempi, il numero è già passato da fastidio di reporting a tema di discussione in consiglio di amministrazione. Nella finanza è così che un piccolo difetto nei dati diventa una questione di capitale, una questione di liquidità e talvolta un fallimento dei controlli che nessuno riesce a spiegare serenamente a posteriori.
La data governance nella finanza esiste per interrompere questa reazione a catena. Non solo con la documentazione, ma con responsabilità, lineage, controllo degli accessi, validazione e, sempre di più, con controlli applicati automaticamente che intercettano le derive prima che raggiungano il reporting ufficiale.
Indice
Quando un dataset in ritardo diventa un problema per il CdA
Una modalità di guasto comune nella finanza regolamentata è noiosa in superficie e costosa in profondità. Un dataset di alimentazione arriva con novanta minuti di ritardo per tre giorni di fila, il report viene comunque pubblicato e nessuno segnala lo slittamento dei tempi, perché l'insieme dei numeri è tecnicamente completo. Quando il problema viene individuato, quello stesso dataset è già confluito nelle viste sulla liquidità, nelle dashboard di rischio e nel reporting direzionale: è esattamente così che un singolo difetto diventa più comunicazioni ufficiali.
È per questa propagazione che la governance nella finanza non può essere trattata come una generica igiene del reporting. Il settore riconosce da tempo che dati di scarsa qualità possono ridurre i ricavi fino al 12% e che, secondo una stima spesso citata, tra il 60% e il 73% dei dati aziendali non viene utilizzato: argomenti che rendono il valore economico di asset di dati affidabili evidente anziché teorico. Nei servizi finanziari questa perdita non si manifesta solo in opportunità mancate, ma anche in esposizione alle frodi, sforzi di riconciliazione e rischio di non conformità quando gli stessi dati alimentano più controlli a valle. Stima di settore sulla data governance
Il vero problema è la tempistica, non solo l'accuratezza
L'arrivo in ritardo è spesso il primo sintomo visibile, perché gli stack finanziari prevedono ancora molti passaggi manuali tra i sistemi sorgente e i report finali. Un report può essere “corretto” nel senso che ogni campo è popolato, pur essendo operativamente sbagliato perché i dati erano obsoleti quando i decisori li hanno utilizzati.
Regola pratica: se un dataset è abbastanza critico da incidere sul reporting per il CdA, sul reporting regolamentare o sul reporting di rischio, ha bisogno di un responsabile designato, di un'aspettativa di freschezza e di un percorso di gestione delle eccezioni prima che qualcuno se ne fidi.
È questo il cambiamento che i team finance devono compiere. La governance non è un esercizio astratto di compliance: è la disciplina che tratta i dati come un asset di produzione regolamentato, con controlli che proteggono l'affidabilità di ogni decisione costruita su di essi.
Che cosa significa davvero data governance nella finanza
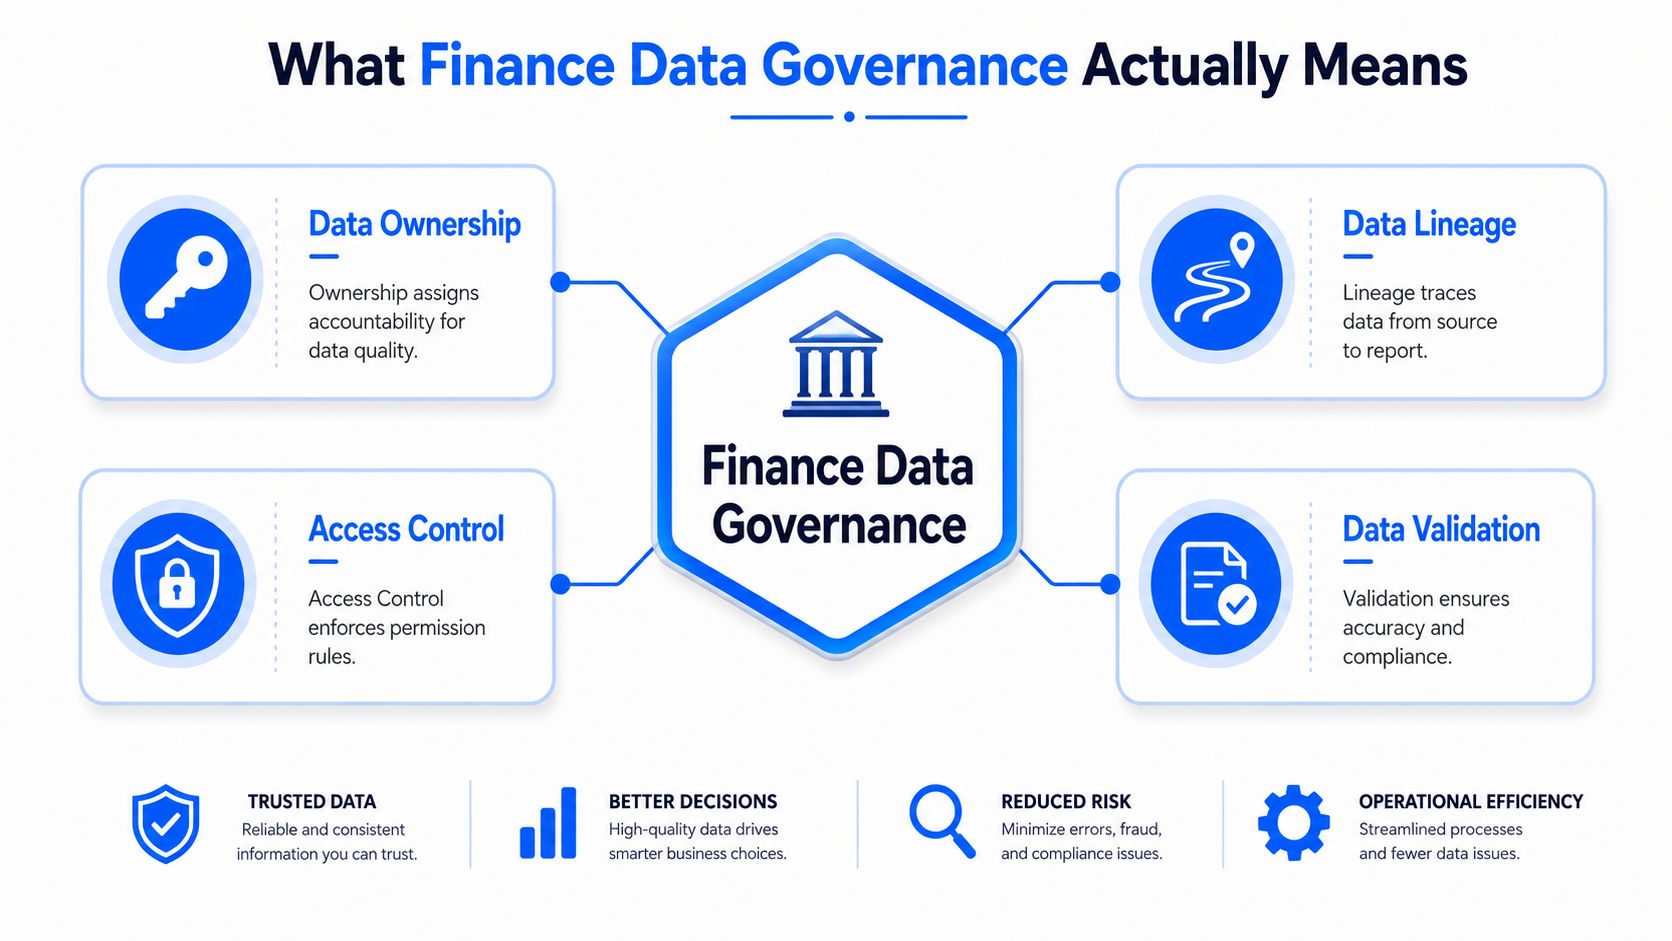
La data governance nella finanza è l'insieme di pratiche di responsabilità, lineage, controllo degli accessi e validazione che consentono a un'organizzazione di soddisfare i requisiti di reporting regolamentare riducendo al contempo frodi, errori e rischio di non conformità. In parole semplici, risponde a quattro domande che prima o poi ogni regolatore pone: chi è responsabile dei dati, da dove provengono, chi li ha modificati e come sapete che sono ancora adatti all'uso.
Il cambiamento pratico consiste nel passare dalla supervisione tramite fogli di calcolo a un controllo documentato. Un programma maturo definisce responsabilità, definizioni delle metriche e gestione delle modifiche, così che un reporting affidabile possa essere tracciato dai sistemi sorgente fino ai documenti per il CdA. Questo conta perché le grandi banche e assicurazioni non usano i dati una sola volta: riutilizzano gli stessi dati governati per capitale regolamentare, rischio, finanza e reporting direzionale, il che significa che un singolo difetto può propagarsi a tutti questi ambiti.
Perché la finanza è diversa dalla governance aziendale generica
La governance generica spesso si ferma a catalogazione e policy. La finanza deve andare oltre, perché ai regolatori interessano tracciabilità e riproducibilità, non solo un output finale pulito. Il framework europeo DORA spinge esplicitamente le istituzioni finanziarie a dimostrare la tracciabilità dei dati e la resilienza operativa dei sistemi che producono e trasformano le informazioni finanziarie, il che avvicina la governance alla pipeline stessa. DORA e il contesto della governance finanziaria
Le aspettative in stile BCBS 239 alzano l'asticella in un modo diverso. L'obiettivo del controllo non è solo “il report è corretto”, ma “i critical data element sono accurati, tracciabili e riproducibili lungo tutta la catena di reporting”. Per questo i programmi di governance finanziaria si concentrano sui meccanismi di controllo, non solo sull'esistenza di una policy.
La governance è il fondamento di un reporting affidabile, dai sistemi sorgente ai documenti per il CdA.
Che cosa governare per primo
I migliori programmi finanziari non cercano di governare tutto allo stesso modo. Si concentrano sui pochi domini di dati che alimentano le comunicazioni ufficiali, poi si espandono. Un programma che parte da critical data element, responsabili designati e lineage dalla sorgente al report offre agli auditor qualcosa di concreto da verificare e dà al business una struttura di controllo che resiste alla realtà della produzione.
I quattro controlli tecnici che i regolatori esaminano
I regolatori e i team di internal audit di solito vogliono la prova dei controlli, non una presentazione sulle intenzioni. Nelle istituzioni finanziarie questa prova tende a trovarsi in quattro punti: controlli automatizzati di data quality, controllo degli accessi dettagliato con audit trail, lineage completo dalla sorgente al report e regole di policy integrate nei controlli di sistema anziché lasciate come procedure cartacee. Sono questi i controlli che rendono il reporting riproducibile quando qualcuno chiede come è stato costruito un numero.
Un modo utile di pensare allo stack è una progettazione dei controlli a livelli. I controlli preventivi bloccano i dati errati al punto di ingresso, i controlli di rilevamento individuano derive e violazioni delle regole durante l'elaborazione e i flussi correttivi indirizzano le eccezioni al responsabile giusto con uno SLA definito. Questo schema a livelli conta perché la sola revisione manuale non può scalare su data warehouse, data lake e pipeline finanziarie multi-sistema.
Una risorsa pratica che si abbina bene a questa visione è la guida ai dati finanziari di Lighthouse Consultants, soprattutto per i team che hanno bisogno di un contesto operativo più ampio prima di strumentare i controlli.
Com'è fatto, in pratica, lo stack dei controlli
Controlli preventivi: l'applicazione degli schemi e l'integrità referenziale impediscono ai record palesemente non validi di entrare nella pipeline.
Controlli di rilevamento: verifiche di drift, regole di qualità e monitoraggio delle soglie segnalano le modifiche dopo l'ingestion.
Controlli correttivi: flussi di gestione dei problemi, assegnazione dei responsabili e SLA impongono la risoluzione invece di un'accettazione silenziosa.
Controlli di audit: la registrazione del lineage e i log degli accessi mostrano chi ha modificato che cosa, quando e dove si è spostato.
È qui che lo schema diventa operativo. Associate ogni oggetto di dati rilevante a un responsabile, poi collegate a quello stesso oggetto gate di data quality, registrazione del lineage e flussi di gestione delle eccezioni, in modo che ogni modifica rilevante lasci un audit trail. Questo approccio riduce la distanza tra policy ed esecuzione, che di solito è proprio il punto in cui i programmi finanziari falliscono.
Perché l'approccio “manuale più revisione” non regge
La revisione manuale ha ancora un ruolo, ma non come difesa principale. Le catene di reporting ad alto volume cambiano troppo rapidamente e i controlli manuali a campione tendono a non cogliere i guasti sottili che contano di più, come caricamenti in ritardo, cambi di tipo o un campo che smette di essere popolato. I controlli applicati automaticamente non sostituiscono il giudizio: lo riservano alle eccezioni che meritano l'attenzione umana.
Una responsabilità che regge davvero all'audit
La responsabilità diventa rapidamente vaga quando nessuno la lega a una funzione di business. Nella finanza questa vaghezza si traduce in attriti durante l'audit, perché “il team dati” non è responsabile in modo significativo quando un regolatore chiede chi ha approvato una modifica o chi è responsabile della correzione. Il modello più chiaro è la responsabilità funzionale, con accountability di prima e seconda linea suddivise per dominio.
L'impostazione di governance di Guidehouse è utile in questo contesto. Secondo questo framework, il responsabile di prima linea dei dati su clienti e conti è in genere il responsabile dell'onboarding, mentre il responsabile di seconda linea dei dati transazionali è in genere il responsabile AML. Non è una distinzione di facciata: riflette dove si collocano le responsabilità di origination, sorveglianza e rischio. Framework di Guidehouse per la data governance finanziaria
Assegnare il responsabile alla decisione, non all'etichetta del dataset
Un data steward può aiutare a mantenere le definizioni e a sollecitare la risoluzione dei problemi, ma uno steward senza autorità non può imporre la correzione. Un responsabile di business designato sì. Per questo una responsabilità suddivisa per funzione di business funziona meglio di un generico modello basato sugli steward, soprattutto quando una modifica allo schema o una regolazione delle soglie incide sul reporting regolamentare.
Potete rafforzare il modello con alcune regole concrete:
Associate ogni oggetto critico a un unico responsabile: nessuna ambiguità condivisa per i domini principali.
Documentate le definizioni delle metriche: i numeri per il CdA devono avere un significato coerente in tutti i report.
Fate passare le modifiche dal responsabile: modifiche alle sorgenti, cambi di soglia e aggiunte di campi dovrebbero lasciare tutti registrazioni di approvazione tracciabili.
Separate l'origination dalla supervisione: la persona più vicina alla sorgente di solito è responsabile della qualità di prima linea, mentre la supervisione di rischio e compliance spetta alla seconda linea.
Per i team che stanno formalizzando questo modello, la risorsa interna sulle responsabilità del data owner di digna è un modo utile per strutturare la chiarezza dei ruoli senza complicare eccessivamente il modello operativo.
Se il fallimento di un controllo non può essere attribuito a una funzione di business, difficilmente reggerà quando l'audit chiederà chi era responsabile della correzione.
Com'è, sul campo, una buona responsabilità
All'inizio una buona responsabilità risulta un po' scomoda, perché elimina il comfort della responsabilità condivisa. Questa scomodità è utile. Obbliga i team a decidere chi approva la definizione di una metrica, chi interviene in caso di validazione fallita e chi approva una modifica che potrebbe incidere su una segnalazione regolamentare.
Dalla governance basata sui documenti all'observability operativa
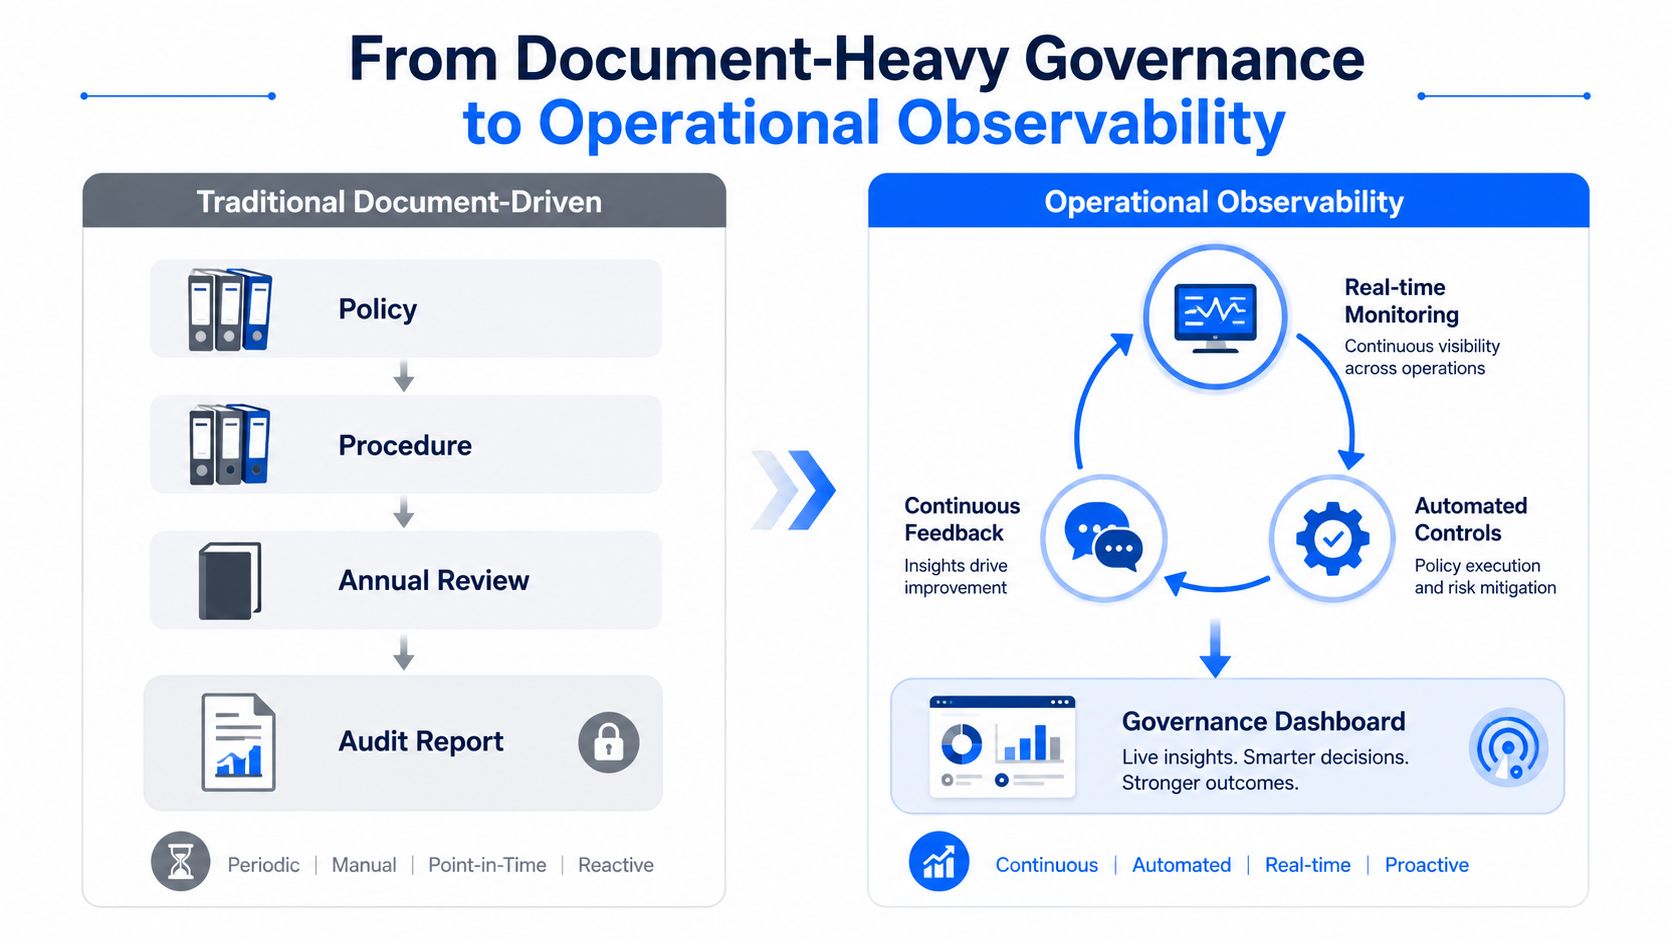
La governance tradizionale vive di solito in policy, procedure e cicli annuali di attestazione. Questo modello è utile per dimostrare le intenzioni, ma è troppo lento per le moderne pipeline finanziarie, in cui i dati si muovono di continuo e i difetti compaiono spesso come piccole variazioni prima di diventare incidenti visibili. L'observability operativa colma questa lacuna monitorando in tempo reale lineage, accessi, tempestività e qualità.
Uno dei motivi principali per cui questo conta è che i guasti nella finanza raramente iniziano con un disservizio evidente. Iniziano con un arrivo in ritardo, una deriva della distribuzione o una modifica silenziosa allo schema che nessuno nota finché la riconciliazione a valle non si complica. Per questo l'anomaly detection basata sull'AI, il monitoraggio della tempestività e lo schema tracking sono diventati controlli di governance fondamentali anziché funzionalità di monitoraggio accessorie.
La differenza tra verificare una policy e controllare una pipeline
La governance basata sui documenti chiede se un processo esiste. L'observability operativa chiede se il processo si sta comportando come previsto in questo momento. Questo spostamento cambia l'intero modello dei guasti, perché il controllo non è più una revisione annuale o un'approvazione trimestrale, ma un segnale in tempo reale che può attivare una risposta quando c'è ancora tempo per evitare un numero sbagliato.
Gli schemi tecnici che rendono possibile tutto questo sono pratici, non misteriosi:
Anomaly detection: fa emergere modifiche inattese senza una manutenzione continua delle regole.
Monitoraggio della tempestività: confronta l'arrivo effettivo con i pattern di consegna attesi.
Schema tracking: segnala colonne aggiunte o rimosse e cambi di tipo prima che rompano la logica a valle.
Feedback continuo: riporta i problemi ricorrenti nella configurazione dei controlli.
Questi controlli non eliminano le policy: le rendono eseguibili. Questo conta negli stack finanziari fortemente basati sul cloud e sugli analytics, dove la supervisione manuale non riesce a vedere abbastanza del sistema per essere affidabile.
Uno sguardo rapido dall'operatività
La prima volta che i team passano dalla revisione annuale al monitoraggio in tempo reale, di solito scoprono quanto del loro reporting “stabile” dipendesse dal fatto che nessuno toccasse nulla. Non è un successo della governance: è una fragilità nascosta. L'observability operativa trasforma queste fragilità in segnali visibili quando il problema è ancora abbastanza piccolo da poter essere risolto.
Metriche, SLA e stack dei controlli nella pratica
I Critical Data Element, o CDE, sono il punto da cui parte una governance finanziaria seria. Una buona gap analysis non si limita a elencare i difetti, ma li traduce in rischio di business: ritardi nell'onboarding, lacune nella sorveglianza, identità duplicate e record incoerenti su clienti, conti o prodotti. Guidehouse raccomanda di ricavare da questa analisi una heatmap dei rischi, perché non tutti i difetti meritano la stessa risposta.
Lo stack dei controlli diventa concreto quando ogni tipo di problema ha uno SLA diverso. Il rilevamento delle modifiche agli schemi deve essere rapido, le violazioni della freschezza vanno valutate rispetto alla cadenza dei batch, le indagini sulle anomalie dovrebbero seguire un instradamento in orario lavorativo e le validazioni fallite andrebbero escalate al responsabile designato. In questo modo il rumore operativo non sovrasta i guasti che contano.
Una tabella di controlli a livelli che funziona davvero
Livello | Controllo | Cadenza target | Responsabile |
|---|---|---|---|
Preventivo | Applicazione degli schemi, integrità referenziale | All'ingestion | Data owner |
Di rilevamento | Verifiche di drift, anomaly detection, monitoraggio della tempestività | Continua o a ogni caricamento | Responsabile di dominio |
Correttivo | Flusso di gestione delle eccezioni, triage dei problemi, SLA di correzione | Orario lavorativo o finestra di risposta definita | Responsabile designato della funzione di business |
Audit | Registrazione del lineage, traccia degli accessi, evidenze di validazione | Conservazione continua | Responsabile del controllo |
È qui che conta anche l'architettura della piattaforma. Molti team regolamentati hanno bisogno del calcolo delle metriche in-database, in modo che i dati restino nell'ambiente del cliente, e del deployment in private cloud o on-premises, in modo che lo stack dei controlli non crei nuovi rischi di fuoriuscita dei dati. Questo è particolarmente importante quando il livello di governance sorveglia pipeline finanziarie sensibili e l'istituzione non può permettersi che un fornitore acceda ai dataset di produzione. Pratiche di governance e tracciabilità nella finanza
Perché il modello operativo deve essere misurabile
Se non potete definire lo SLA, non potete gestire l'eccezione. Se non potete misurare freschezza, schema drift o tassi di validazione fallita con la stessa cadenza della pipeline, non state gestendo la governance: la state solo documentando.
Le metriche di governance dovrebbero descrivere velocità di risposta, responsabilità e riproducibilità, non solo se un report sembrava pulito lo scorso trimestre.
Per i team che valutano gli strumenti, digna è un'opzione che esegue anomaly detection, controlli di tempestività, validazione e schema tracking all'interno di ambienti controllati dal cliente, un aspetto utile quando il perimetro regolamentato conta più della comodità.
Una roadmap di implementazione che resiste alla realtà
La maggior parte dei programmi di governance finanziaria non fallisce perché i controlli sono sbagliati. Fallisce perché il team cerca di partire ovunque contemporaneamente, evita la discussione sulle responsabilità o acquista una piattaforma prima di decidere che cosa debba essere governato. La sequenza conta più dello slogan.
La prima fase inizia con l'assessment
Censite CDE, responsabili, sorgenti e punti di riconciliazione. Poi realizzate una heatmap dei rischi che classifichi le lacune in base all'impatto sul business, e non in base a chi ha alzato di più la voce in riunione. In questo modo il programma ha un punto di partenza difendibile e non si trasforma in una generica attività di pulizia dei dati.
La seconda fase restringe il perimetro
Scegliete il ristretto insieme di metriche per il CdA, regolamentari e di rischio che guidano le decisioni più rilevanti. Governate prima quelle, perché cercare di coprire tutti i dataset allo stesso modo di solito disperde il team al punto da renderlo inefficace. È anche il momento in cui il programma diventa politico, perché la definizione delle priorità costringe i leader ad accettare che alcuni dati contano più di altri.
La terza fase strumenta i controlli
Implementate controlli di data quality, registrazione del lineage, schema tracking e monitoraggio della tempestività sui CDE prioritari. Se l'ambiente è regolamentato, privilegiate l'esecuzione in-database, così i dati restano dove sono e non introducete spostamenti superflui tra i sistemi. Come implementare la data governance nella pratica
La quarta fase rende tutto operativo
Predisponete dashboard, turni di reperibilità, flussi di gestione delle eccezioni e attestazioni trimestrali. Poi riportate le analisi post-incidente nella configurazione della piattaforma, così i problemi ricorrenti smettono di ripresentarsi. È questo ciclo di feedback a distinguere un vero programma di controllo da un progetto una tantum.
Che cosa va storto di solito
I team saltano l'assessment ed ereditano il caos. I team saltano la definizione delle priorità e non raggiungono mai una copertura sufficiente sulle metriche che contano. I team saltano la messa in operatività e si ritrovano con una dashboard di cui nessuno è responsabile.
Un programma di governance diventa credibile solo quando le stesse persone responsabili dei dati sono responsabili anche del percorso di gestione delle eccezioni.
Gestire il programma e domande comuni
Una volta completato il primo rollout, la governance o diventa un'abitudine o finisce in un archivio di buone intenzioni. Il modello operativo è semplice: revisioni trimestrali con i responsabili, analisi delle tendenze delle eccezioni, ricertificazione annuale dei controlli e un ciclo di feedback diretto dagli incidenti alle regole e alle soglie della piattaforma. Questa cadenza mantiene aggiornate le responsabilità e impedisce che i controlli di ieri si irrigidiscano nei punti ciechi di oggi.
Un ambito ancora poco trattato dai contenuti di governance più diffusi è la governance degli input di analytics e AI. Sandbox e flussi di lavoro assistiti dall'AI rendono più difficile ricostruire lineage, responsabilità e confini di accesso, quindi richiedono controlli espliciti anziché supposizioni. La gestione dei dati di test, le regole di accesso ai prompt e gli spazi analitici approvati meritano la stessa disciplina del reporting di produzione, soprattutto quando questi ambienti influenzano decisioni che compaiono poi negli output finanziari o di rischio. Perché la governance resta indietro proprio dove conta di più
Le domande che i professionisti si pongono dopo i primi novanta giorni
Come si inizia senza una funzione di governance? Partite da una catena di reporting, un responsabile e un insieme di metriche critiche. La governance cresce dall'accountability, non dal numero di comitati.
Come si gestiscono i dati di terze parti? Trattate i feed esterni come input governati, con regole chiare di validazione, tempestività e accesso prima che raggiungano i report ufficiali.
Come si bilanciano democratizzazione e controllo? Concedete un accesso più ampio a data product affidabili e ben definiti, ma mantenete i domini sensibili o regolamentati dietro autorizzazioni esplicite e un utilizzo verificabile.
Come si capisce se funziona? Cercate meno rotture inattese, una risoluzione più rapida delle eccezioni, responsabilità più chiare e meno riconciliazioni manuali sui numeri per il CdA e per i regolatori.
La lezione più generale è semplice. La data governance nella finanza dimostra il proprio valore quando trasforma i dati regolamentati in un asset affidabile e osservabile, anziché in una promessa documentata.
Se il vostro team finance deve passare da una supervisione basata sulle policy a controlli applicati automaticamente, digna può aiutarvi con anomaly detection, monitoraggio della tempestività, schema tracking e validazione in-database all'interno di ambienti controllati dal cliente. Visitate digna per vedere come questo tipo di livello di controllo si inserisce negli stack finanziari regolamentati e se corrisponde ai percorsi di reporting che dovete rafforzare.
Per il tipo di file di alimentazione che arriva con novanta minuti di ritardo senza generare errori, digna Timeliness confronta l'arrivo effettivo con i pattern di consegna attesi, così il ritardo emerge prima di raggiungere il reporting per il CdA.
Domande frequenti
Che cos'è la data governance nella finanza?
La data governance nella finanza è l'insieme di pratiche di responsabilità, lineage, controllo degli accessi e validazione che consentono a un'organizzazione di soddisfare il reporting regolamentare riducendo frodi, errori e rischio di non conformità. Risponde a quattro domande che i regolatori prima o poi pongono: chi è responsabile dei dati, da dove provengono, chi li ha modificati e se sono ancora adatti all'uso.
Quali controlli tecnici esaminano i regolatori nella data governance finanziaria?
Regolatori e internal audit di solito cercano prove in quattro ambiti: controlli automatizzati di data quality, controllo degli accessi dettagliato con audit trail, lineage completo dalla sorgente al report e regole di policy integrate nei controlli di sistema anziché in procedure cartacee. Insieme, questi elementi rendono il reporting riproducibile quando qualcuno chiede esattamente come è stato costruito un numero.
Chi dovrebbe essere responsabile dei dati in una banca o in una compagnia assicurativa?
La responsabilità dovrebbe seguire la funzione di business anziché un generico modello basato sugli steward. Secondo l'impostazione di Guidehouse citata nell'articolo, il responsabile dell'onboarding è in genere il responsabile di prima linea dei dati su clienti e conti, mentre il responsabile AML è il responsabile di seconda linea dei dati transazionali, separando l'origination dalla supervisione di rischio e compliance.
Come si implementa un programma di data governance nella finanza?
Si lavora in quattro fasi. Si parte dall'assessment, censendo critical data element, responsabili, sorgenti e punti di riconciliazione, per poi costruire una heatmap dei rischi. Si restringe il perimetro alle principali metriche per il CdA, regolamentari e di rischio. Si strumentano controlli di qualità, lineage, schema tracking e monitoraggio della tempestività. Infine si rende tutto operativo con dashboard, turni di reperibilità, flussi di gestione delle eccezioni e attestazioni trimestrali.
Perché la tempestività dei dati è importante per il reporting finanziario?
Un report può avere tutti i campi popolati ed essere comunque operativamente sbagliato se i dati erano obsoleti al momento delle decisioni. In una modalità di guasto comune, un dataset di alimentazione arriva con novanta minuti di ritardo per tre giorni di fila e confluisce inosservato nelle viste sulla liquidità, nelle dashboard di rischio e nel reporting direzionale prima che qualcuno individui lo slittamento.


