Che cos'è la enterprise data governance e perché è importante
|
6
min di lettura

La enterprise data governance è l'insieme di autorità, diritti decisionali e controlli operativi che stabilisce chi può usare i dati, come e sulla base di quali evidenze. È il sistema di responsabilità concreto che mantiene i dati critici affidabili, utilizzabili e difendibili lungo tutto il loro ciclo di vita.
Di solito ne avvertite il bisogno in una mattina qualunque. Una tabella finanziaria arriva in ritardo, un numero in un report non si riesce a spiegare, il team AI segnala che le sue feature sembrano sbagliate e tre persone diverse pensano ciascuna che il dataset sia di competenza di qualcun altro. È in quel momento che la governance smette di essere un raccoglitore di policy e diventa la differenza tra un'operatività sotto controllo e una confusione evitabile.
Indice
Come digna trasforma la policy di governance in evidenza operativa
Rispondere a un auditor con evidenze invece che con documenti
Il momento in cui la governance diventa urgente
Un dataset raramente cede con un'unica esplosione clamorosa. Prima scivola per un caricamento mancato, poi per un passaggio di consegne debole sulla ownership, poi per una definizione che nessuno ha aggiornato dopo una modifica di schema. Quando un report arriva sulla scrivania dell'autorità di vigilanza o un modello inizia a usare input obsoleti, la causa principale di solito non ha nulla di misterioso: è un problema di ownership che non è mai stato reso visibile.
Per questo i nuovi programmi spesso si arenano nello stesso punto. I team pubblicano standard, tengono una riunione dello steering committee e danno per scontato che il lavoro sia concluso. Poi arriva il lunedì, una tabella critica è di nuovo in ritardo e nessuno sa dire chi abbia l'autorità per intervenire né quale evidenza dimostrerebbe che il problema è stato gestito correttamente.
Partire dal guasto, non dallo slogan
Un modo utile di pensare alla governance è paragonarla al sistema operativo di un edificio. La proprietà stabilisce chi detta le regole, la gestione tiene accese le luci e l'ispezione fa sì che tutti restino onesti. Se volete tradurre questa idea in un programma digitale, una risorsa pratica su come creare un sito web moderno può aiutarvi a vedere come struttura, ruoli ed esecuzione debbano funzionare insieme, anche se il contesto è diverso.
Lo stesso schema si ritrova nel lavoro interno sui dati. Una tabella ha utenti, un owner, controlli e un motivo per esistere, ma questi elementi contano solo se sono collegati a evidenze. Per questo un programma di governance deve rispondere prima alle domande pratiche: chi ne è responsabile, chi approva le modifiche, cosa succede quando qualcosa si rompe e quale prova resta dopo.
Regola pratica: se nessuno sa indicare in pochi secondi l'owner di un dataset critico, la governance non è ancora matura.
Per una visione più ampia dei risultati di business, è utile anche collegare la governance ai vantaggi della data governance, perché il valore emerge solo quando ruoli, controlli ed evidenze funzionano insieme.
Che cosa significa davvero enterprise data governance
La enterprise data governance è l'insieme di autorità, diritti decisionali e controlli operativi che decide chi può usare i dati, come e sulla base di quali evidenze. Pensatela come la differenza tra possedere un edificio e gestirlo. La proprietà stabilisce le regole, la gestione fa funzionare tutto e la governance assicura che le regole siano applicabili.

Gli elementi che contano
L'autorità risponde alla domanda su chi ha il potere di decidere. I diritti decisionali chiariscono chi approva accessi, definizioni, conservazione ed eccezioni di qualità. I controlli operativi sono le verifiche e i workflow che rendono concrete quelle decisioni. L'accountability è la prova che qualcuno aveva sia la responsabilità sia la capacità di portare a termine l'azione.
Questa distinzione è importante perché la governance non coincide con il data management. Il data management archivia, integra ed elabora i dati. La governance definisce le regole, la ownership e la supervisione che determinano come si svolgono queste attività.
Se volete una visione più ampia di come l'autorità possa essere ripartita tra business unit e funzioni centrali, la governance multilivello per le imprese offre una prospettiva utile. Il punto è semplice: un ambiente governato può essere federato, ma ha comunque bisogno di diritti decisionali assegnati per nome.
Come termine di paragone, che cos'è la data governance è il concetto affine da cui parte la maggior parte dei lettori, ma la governance enterprise va oltre, perché la scala impone un'accountability più chiara ed evidenze più solide. Per questo i programmi maturi assegnano owner, steward e custodian invece di sperare che i testi delle policy si applichino da soli.
Una policy senza diritti decisionali è solo un documento. Una policy supportata da evidenze diventa un sistema operativo.
Dalla policy interna a una disciplina regolamentata
La governance è diventata una cosa seria quando le autorità di regolamentazione l'hanno resa dimostrabile. Il GDPR è stato adottato come Regolamento (UE) 2016/679 il 27 aprile 2016, è entrato in vigore il 24 maggio 2016 ed è applicabile dal 25 maggio 2018 in tutti i 27 Stati membri dell'UE, come spiega la Commissione europea. Questa cronologia è importante perché ha sostituito una direttiva del 1995 con un quadro direttamente applicabile, spostando lo standard da «abbiamo una policy» a «possiamo dimostrare come ci siamo conformati».
Il principio di responsabilizzazione del GDPR ha reso la governance operativa. Alle organizzazioni non bastava più un trattamento lecito: servivano registri, controlli ed evidenze che il trattamento rispettasse i principi nella pratica. Per questo conservazione, rettifica, accesso e audit trail sono passati da buone idee a meccanismi obbligatori.
Perché il quadro europeo ha cambiato il dibattito
Il GDPR ha reso evidente anche un'altra cosa: la governance va oltre la sicurezza e l'amministrazione dei database. Disciplina il modo in cui i dati personali possono essere trattati e trasferiti, il che significa che la responsabilità di business e gli obblighi legali devono incontrarsi a metà strada. Non si possono separare le persone che approvano un utilizzo dai sistemi che lo fanno rispettare.
Il Regolamento europeo sulla governance dei dati ha portato questa logica ancora più avanti, formalizzando la condivisione affidabile, gli intermediari neutrali e l'altruismo dei dati attraverso il suo quadro normativo. Tratta la condivisione come un modello operativo controllato, non come uno scambio informale di file.
Per i team che vogliono distinguere la policy dalla disciplina operativa, compliance vs governance è un confronto utile. La compliance vi dice che cosa deve essere vero, la governance vi dice come l'organizzazione continua a dimostrare che lo è.
Ruoli e diritti decisionali in un programma governato
Un programma governato fallisce rapidamente quando i ruoli sono vaghi. Qualcuno deve essere owner del dataset, qualcuno deve mantenere le regole, qualcuno deve gestire il sistema tecnico e qualcuno deve fare escalation quando il problema supera un limite. Senza questa catena, lo stesso incidente viene analizzato in tre riunioni diverse e nessuno sa dire chi abbia avuto l'ultima parola.
I quattro ruoli che di solito reggono il programma
Gli executive sponsor danno autorità al programma e rimuovono gli ostacoli. I data owner hanno la responsabilità degli asset critici e dei risultati di business. I data steward gestiscono ogni giorno controlli, definizioni e trattamento delle issue. I data custodian amministrano la piattaforma tecnica e applicano i controlli approvati.
Una matrice RACI per dominio impedisce che questi ruoli si confondano. Per una tabella di rischio nei servizi finanziari, l'owner approva una modifica di definizione, lo steward gestisce l'eccezione di qualità, il custodian implementa l'aggiornamento dello schema e lo sponsor risolve il conflitto quando le business unit non sono d'accordo. Questa suddivisione è importante perché la stessa tabella può influire su reporting, rischio e modelli a valle.
Ruolo | Diritti decisionali | Percorso di escalation | Evidenze di competenza |
|---|---|---|---|
Executive sponsor | Escalation finale e definizione delle priorità | Steering committee o forum direttivo | Registro delle approvazioni, log delle decisioni |
Data owner | Definizione, utilizzo, accettazione del rischio | Sponsor in caso di conflitto di business | Registro di ownership, storico delle approvazioni |
Data steward | Eccezioni di qualità, triage delle issue, manutenzione delle regole | Owner per le eccezioni non risolte | Storico di validazione, log delle issue |
Data custodian | Implementazione tecnica, applicazione degli accessi, esecuzione delle modifiche di schema | Steward e owner per le decisioni sull'impatto | Change log, evidenze di controllo della piattaforma |
Un programma di governance che non sa mostrare questa catena di solito finisce in una responsabilità condivisa, che è un altro modo per dire che nessuno si sente responsabile. La domanda da porsi è diretta: chi deve intervenire quando una tabella critica arriva in ritardo, cambia struttura o viola una regola?
Per chi vuole ricondurre questi compiti a un modello operativo più ampio, i ruoli della data governance sono un utile punto di riferimento.
Lo stack di controlli tecnici alla base della governance
I ruoli contano, ma funzionano solo se la piattaforma dà loro forza. Lo stack tecnico trasforma le intenzioni in prove, e le prove sono ciò che interessa ad auditor, autorità di vigilanza e revisori interni. Se la piattaforma non riesce a raccogliere le evidenze, il programma di governance resta in gran parte a parole.
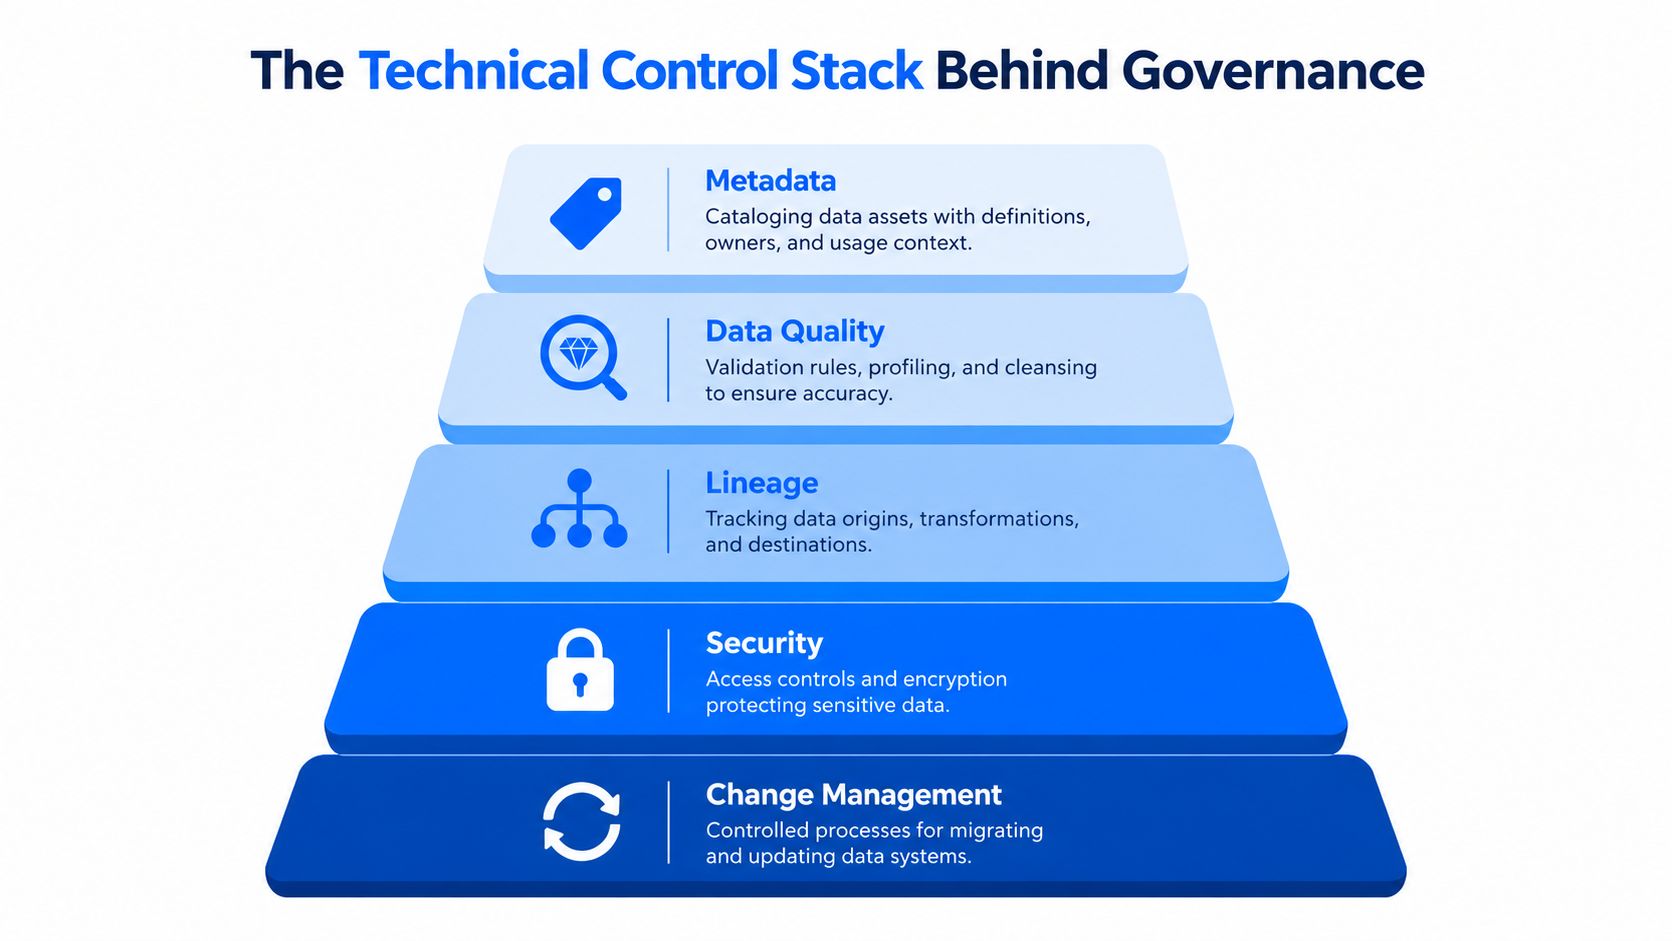
Dai metadati al change management
In cima ci sono i metadati, perché non si può governare ciò che non si sa nominare. Le voci del catalogo hanno bisogno di definizioni, owner e contesto d'uso, così che i team sappiano cosa significa un asset prima di farvi affidamento. Sotto c'è la qualità dei dati, che verifica con validazione, profiling e monitoraggio se l'asset è ancora adatto allo scopo.
La lineage mostra come i dati si muovono dalla sorgente al report o al modello, e permette a uno steward di valutare il raggio d'impatto quando un controllo fallisce. La sicurezza mantiene gli accessi limitati e allineati alla sensibilità dei dati. Il change management chiude il cerchio trattando le modifiche strutturali come eventi governati anziché come modifiche casuali.
Regola operativa: definizioni esplicite rendono possibili i test automatici, i test automatici fanno emergere il drift, la lineage mostra chi è coinvolto e gli steward decidono cosa correggere per primo.
È qui che molti programmi rivelano la loro vera debolezza. Un sondaggio del 2025 ha rilevato che meno del 10% degli intervistati riteneva che la propria organizzazione avesse una funzione di data stewardship dedicata ed efficace, mentre la maggior parte non credeva che gli stakeholder fossero chiamati a rispondere delle proprie responsabilità, secondo la sintesi del sondaggio. Non è un problema di catalogazione, è un problema di accountability.
Che cosa misura uno stack maturo
Un programma maturo non si fissa sulle dimensioni del catalogo. Verifica se i controlli coprono le tabelle critiche, se le issue vengono prese in carico, se la lineage è abbastanza completa da tracciare l'impatto e se le modifiche di schema lasciano una traccia utilizzabile. Registra anche puntualità, errori di qualità ed eccezioni, così che la revisione successiva si basi su evidenze e non su supposizioni.
Questo cambio di prospettiva è importante perché i fallimenti della governance di solito nascono dall'ambiguità, non dalla tecnologia. Se uno steward non sa cosa fare quando un feed arriva in ritardo, o se un custodian non riesce a dimostrare chi ha approvato la modifica, gli strumenti non hanno risolto il problema.
Governance per dati pronti per l'AI
L'AI alza la posta in gioco, perché i controlli devono continuare a funzionare dopo il deployment e non solo durante la costruzione del modello. In un sondaggio EY del 2025 su 975 dirigenti in 21 Paesi, il 72% ha dichiarato che la propria organizzazione aveva integrato e scalato l'AI nella maggior parte o in tutte le iniziative, ma solo circa un terzo disponeva di protocolli che coprissero tutti gli aspetti dell'AI responsabile, secondo i risultati del sondaggio. Nel campione dell'Europa occidentale dello stesso sondaggio, solo il 18% ha riportato responsabilità di data governance chiaramente definite, appena il 10% aveva processi sistematici per aggiornare i modelli di AI e il 25% non aveva alcun processo per raccogliere dati per l'addestramento dell'AI.
L'AI non sostituisce la governance, ne dipende
La AI governance si basa direttamente sui controlli quotidiani sui dati: provenienza, drift, puntualità degli aggiornamenti, monitoraggio delle modifiche di schema e decisioni documentate degli owner.
Se i dati di addestramento non sono tracciabili, gli output del modello diventano più difficili da difendere. Se gli input cambiano senza revisione, le prestazioni possono andare alla deriva prima che qualcuno se ne accorga. Se la ownership non è chiara, il processo di revisione diventa un circolo di scaricabarile invece che un ciclo di controllo.
Per i team che allineano le iniziative di AI al livello dei dati sottostante, i dati pronti per l'AI sono la mentalità giusta da adottare fin da subito. Il modello conta, ma i dati devono restare adatti allo scopo nel tempo.
I KPI che un comitato può davvero esaminare
Un comitato di governance non ha bisogno di dashboard di facciata. Ha bisogno di una breve lista di segnali che portino direttamente all'azione.
Copertura dei controlli: quali tabelle critiche hanno owner nominati, regole validate e monitoraggio della puntualità.
Tasso di regole fallite: quanti record violano una regola di business nel tempo.
Rispetto della puntualità: se i dati sono arrivati in orario rispetto al momento di consegna previsto.
Completezza della lineage: quanta parte dei dati critici si può tracciare dalla sorgente al consumo.
Anzianità delle issue aperte: quanto tempo le issue attendono prima di essere prese in carico e chiuse.
Eccezioni alle policy: quali deviazioni sono state approvate, perché sono state consentite e quale controllo compensativo è stato usato.
Queste misure contano perché indicano una decisione, non solo uno stato. Una validazione fallita può essere un avvertimento, ma non è automaticamente una violazione. La domanda della revisione è se l'errore abbia avuto effetti sul reporting, sui diritti o sugli obblighi.
Come digna trasforma la policy di governance in evidenza operativa
digna è un modo per trasformare i principi di governance in evidenze direttamente nel database. Funziona nell'ambiente del cliente, anche in private cloud o on-premises, così i dati regolamentati restano dove sono mentre i controlli vengono eseguiti dove risiedono i dati.
Abbinare i controlli alle esigenze di governance
Data Validation supporta regole di business a livello di record, aiutando gli owner a dimostrare che i controlli di accuratezza sono stati eseguiti. Timeliness verifica caricamenti mancanti, in ritardo o in anticipo rispetto agli orari di consegna previsti, fornendo agli steward evidenze sulla disciplina degli aggiornamenti. Schema Tracker tratta le modifiche strutturali come eventi governati, così una nuova colonna o un cambio di tipo di dato non scivola a valle senza revisione.
Data Anomalies apprende le baseline e segnala il drift sui dataset critici. Data Analytics aiuta i team a esaminare trend e volatilità, cosa utile nelle riunioni di governance in cui i pattern ricorrenti contano più dei singoli alert. Business Monitoring e Data Platform Observability collegano la visione di governance ai KPI di business e allo stato di salute della piattaforma.
Questa combinazione è importante perché la governance vive all'incrocio tra policy ed evidenza. Un comitato può chiedere se un controllo è stato eseguito, se ha trovato qualcosa, se qualcuno lo ha preso in carico e se la modifica è stata approvata prima del rilascio. Una piattaforma che mantiene i controlli all'interno dell'ambiente rende tutto questo più facile da dimostrare, senza spostare i dati inutilmente.
Rispondere a un auditor con evidenze invece che con documenti
Un auditor non vuole davvero una dichiarazione di principio. Vuole sapere quali dataset sono critici, chi ne è owner, quali regole si applicano, quando i controlli sono stati eseguiti l'ultima volta, cosa è fallito, chi ha approvato l'eccezione, da dove provengono i dati e per quanto tempo sono stati conservati. Sono domande dirette perché cercano artefatti difendibili, non intenzioni.
Quali prove dovrebbero esistere
Un programma governato dovrebbe essere in grado di produrre registri di ownership, storico di validazione, storico di puntualità, grafi di lineage, change log, registri delle eccezioni ed evidenze di conservazione. Dovrebbe anche mostrare timestamp, stato di remediation e la decisione specifica che ha chiuso la issue. È questa la differenza tra un controllo che esiste sulla carta e un controllo in grado di superare una revisione.
Se l'unica risposta è «lo dice la policy», il confronto con l'auditor non è concluso.
Il prossimo passo pratico è piccolo ma decisivo. Scegliete un dataset critico, nominate il suo owner, registrate le sue regole di qualità e di puntualità, stabilite chi approva le eccezioni e pretendete un'evidenza ogni volta che un controllo fallisce. Quel singolo dataset diventa il modello per il resto del programma.
Se state costruendo una governance che deve reggere alle revisioni, approfondite digna. Aiuta i team a monitorare qualità dei dati, puntualità, modifiche di schema e comportamento operativo all'interno del proprio ambiente, rendendo il livello delle evidenze molto più semplice da rendere operativo.
La policy di governance diventa evidenza operativa solo quando ogni regola viene effettivamente eseguita sui dati. È il compito del modulo Data Validation di digna: le regole di business vengono verificate in modo continuo all'interno del vostro ambiente e ogni esecuzione lascia uno storico registrato di esiti pass/fail che un auditor può ispezionare, invece di fidarsi della policy sulla parola.
Domande frequenti
Che cos'è la enterprise data governance?
La enterprise data governance è l'insieme di autorità, diritti decisionali e controlli operativi che stabilisce chi può usare i dati, come e sulla base di quali evidenze. A differenza del data management, che archivia ed elabora i dati, definisce regole, ownership e supervisione e, su scala aziendale, richiede owner, steward e custodian nominati.
Quali ruoli servono in un programma di enterprise data governance?
Quattro ruoli reggono di solito il programma: executive sponsor, data owner, data steward e data custodian. Gli sponsor risolvono le escalation, gli owner approvano le definizioni e accettano i rischi, gli steward gestiscono le eccezioni di qualità e mantengono le regole, i custodian applicano le modifiche di schema e gli accessi. Una matrice RACI per dominio evita sovrapposizioni.
Come ha cambiato il GDPR la data governance?
Ha spostato la governance da "abbiamo una policy" a "possiamo dimostrare come ci siamo conformati". Applicabile dal 25 maggio 2018 in tutti i 27 Stati membri dell'UE, il principio di responsabilizzazione del GDPR richiede registri, controlli ed evidenze, così conservazione, rettifica, accesso e audit trail sono diventati meccanismi obbligatori, non semplici buone pratiche.
Quali KPI dovrebbe monitorare un comitato di data governance?
Un comitato ha bisogno di una breve lista di segnali legati all'azione, non di dashboard di facciata: copertura dei controlli sulle tabelle critiche, tasso di regole fallite, rispetto dei tempi di consegna, completezza della lineage, anzianità delle issue aperte ed eccezioni approvate con i relativi controlli compensativi. Ciascuno porta a una decisione, non solo a uno stato.
Quali evidenze si aspettano gli auditor dalla data governance?
Gli auditor vogliono artefatti difendibili, non dichiarazioni di principio. Un programma governato deve produrre registri di ownership, storico di validazione e puntualità, grafi di lineage, change log, registri delle eccezioni ed evidenze di conservazione, oltre a timestamp, stato di remediation e la decisione specifica che ha chiuso ogni issue. "Lo dice la policy" non basta mai.


