Che cos'è la data compliance e perché conta oggi
|
6
min di lettura

Che cos'è la data compliance? È la pratica rigorosa di gestire i dati in conformità a leggi, normative, standard e obblighi contrattuali, con evidenze dimostrabili del rispetto di tali obblighi. In pratica, significa che la vostra organizzazione è in grado di mostrare dove sono finiti i dati, chi li ha toccati, che cosa è cambiato e perché i controlli hanno retto.
Probabilmente siete qui perché qualcuno vi ha chiesto prove, non policy. Un'autorità di controllo, un auditor, un cliente o il team interno di gestione del rischio vuole evidenze su un dataset specifico, e la risposta è sepolta tra ticket, caselle email e fogli di calcolo lasciati a metà. Per questo la data compliance è diventata un problema operativo quotidiano per data engineer, analytics engineer e team di governance, e non solo una verifica legale a posteriori.
Indice
Perché la data compliance è ormai un problema di engineering
In che cosa la data compliance differisce da governance e qualità
Come observability e validazione in-database riducono il rischio di compliance
Domande comuni e la mentalità della compliance per il futuro
Perché la data compliance è ormai un problema di engineering
Un'autorità di controllo chiede evidenze su un dataset e il team inizia a scavare tra le email per ricostruire che cosa sia successo. Questo tipo di fallimento è comune perché il lavoro della compliance vive in sistemi, log, cataloghi e comportamento delle pipeline, non in un PDF archiviato nella cartella dell'ufficio legale.
La posta in gioco non è più astratta. Le leggi sulla protezione dei dati coprono oggi 6,3 miliardi di persone, ovvero il 79% della popolazione mondiale, e l'applicazione del GDPR ha prodotto oltre 7,1 miliardi di € di sanzioni cumulative dal 2018. Nel solo 2025, le autorità hanno inflitto circa 1,2 miliardi di € di sanzioni GDPR, un chiaro segnale che le lacune di compliance possono tradursi in un'esposizione finanziaria misurabile per le aziende che operano sui principali mercati.
Il carico operativo è altrettanto reale. I professionisti della compliance dedicano oggi in media 9,5 ore a settimana ad attività legate alla compliance, rispetto alle 8,1 ore del 2023, e quasi il 70% delle organizzazioni di servizi deve dimostrare la conformità ad almeno sei framework di sicurezza e privacy. Non è un problema di scartoffie. È un carico di lavoro di engineering continuo.

Che cosa cambia per i team dati
Per un team di data platform, compliance significa che la piattaforma deve rispondere a domande come “Chi ha avuto accesso a questi dati?”, “Quale finalità è stata approvata?” e “Potete dimostrare che sono rimasti entro i limiti di conservazione?”. Se la risposta dipende da una persona che ricorda un vecchio processo, il controllo è debole anche se la policy è solida.
Il modo più chiaro di affrontare l'argomento si articola in cinque parti: definizione, ambito, normative, controlli e una checklist pratica. Questa sequenza è importante perché spesso i team cercano di acquistare uno strumento prima di aver capito che cosa devono dimostrare.
Regola pratica: se non potete ricondurre un controllo a un artefatto verificabile automaticamente, non avete ancora vere evidenze di compliance.
Definizione e ambito della data compliance
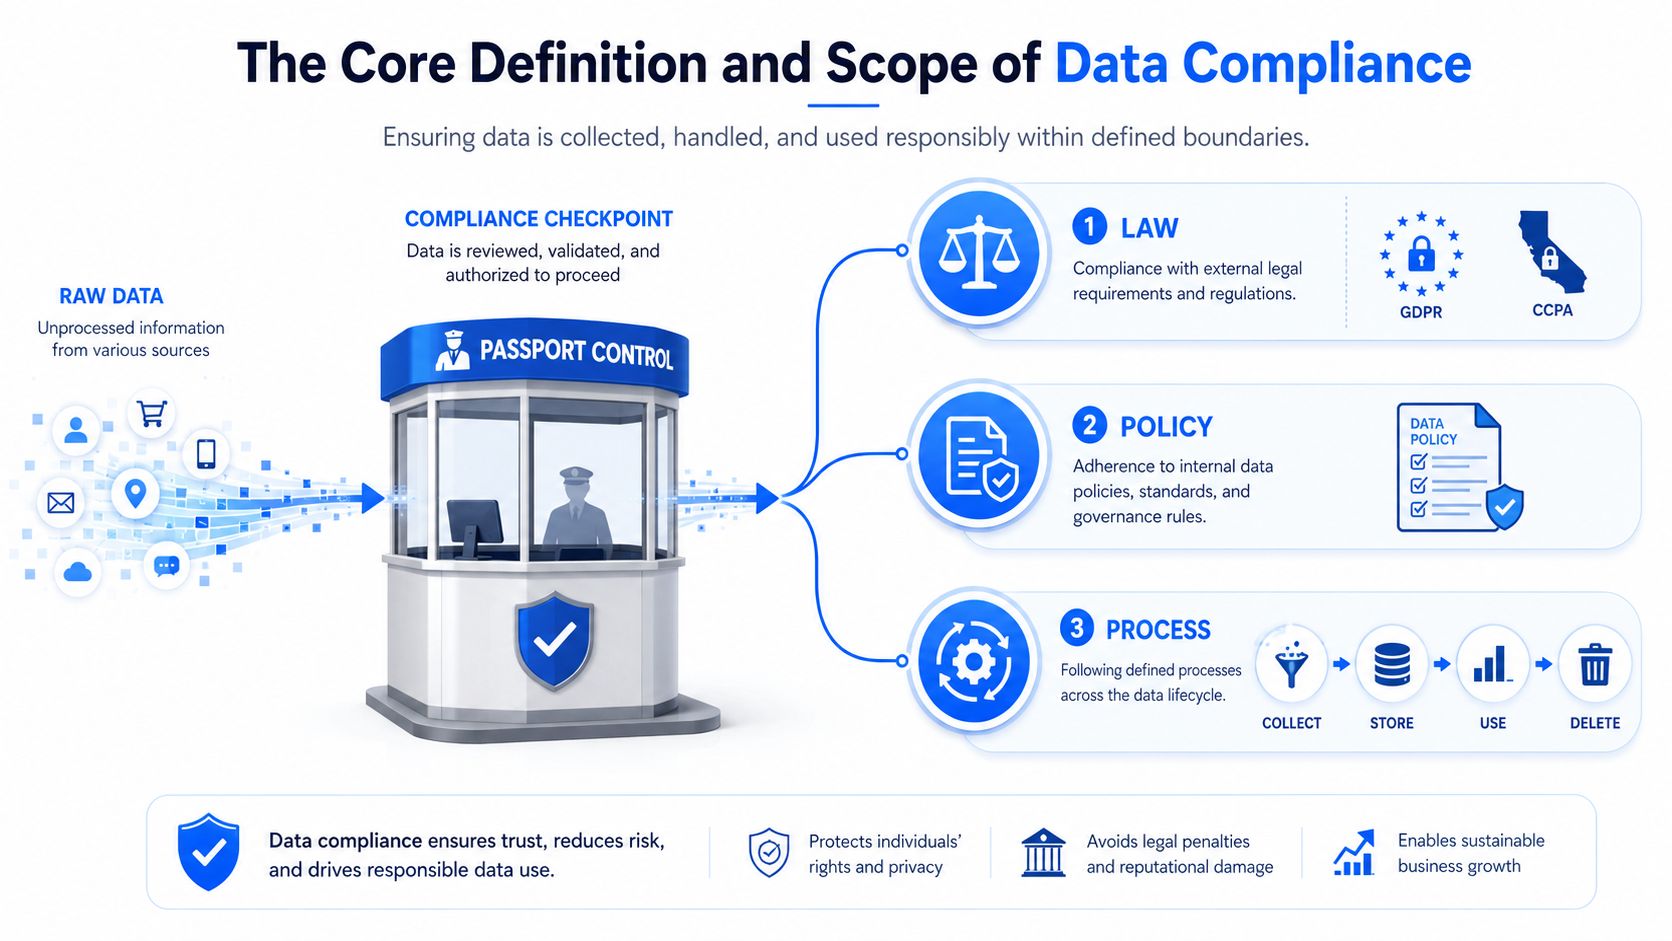
Una definizione operativa utile è semplice: la data compliance è la pratica rigorosa di gestire i dati in linea con leggi, normative, standard e obblighi contrattuali, con evidenze che tali obblighi sono stati rispettati. La parte difficile è che la compliance non riguarda una sola regola. Abbraccia il modo in cui i dati vengono raccolti, archiviati, consultati, elaborati, condivisi, conservati ed eliminati lungo l'intero ciclo di vita.
Il controllo passaporti in aeroporto è un paragone utile. Un viaggiatore non può limitarsi a dire che ha diritto di entrare nel paese: deve passare dal varco giusto, con i documenti giusti, al momento giusto e secondo le regole giuste. Con i dati funziona allo stesso modo. Devono attraversare raccolta, archiviazione, accesso, elaborazione, condivisione, conservazione ed eliminazione con controlli che dimostrino che ogni fase è stata gestita correttamente.
L'ambito è più ampio della sola normativa sulla privacy. Le principali fonti di riferimento descrivono la compliance come comprensiva di integrità dei dati, controllo degli accessi, conservazione, eliminazione e documentazione, non solo degli obblighi di informativa e consenso. Ecco perché un team può essere “attento alla privacy” e non superare comunque una verifica di compliance, se non è in grado di dimostrare l'applicazione delle regole di conservazione o chi era autorizzato ad accedere a un dataset.
Che cosa deve dimostrare la piattaforma
Una piattaforma dati conforme ha bisogno di un lineage verificabile, della registrazione degli accessi, dell'applicazione delle regole di conservazione e di controlli di qualità a livello di record. Altrimenti l'organizzazione potrebbe conoscere la policy e fallire comunque la prova delle evidenze durante un audit. Ecco perché i metadati di compliance vanno trattati come dati a tutti gli effetti, non come un file accessorio in uno storage condiviso.
Come riferimento utile sulla privacy, molti team tengono a portata di mano il link a una policy pubblica, e la privacy policy di Vision è un buon esempio del tipo di documento che dovrebbe corrispondere in modo chiaro ai controlli operativi effettivi. Il punto non è la pagina in sé, ma la disciplina di collegare le regole dichiarate a comportamenti verificabili.
La data compliance è un sistema di controllo del ciclo di vita supportato da evidenze, non una promessa di proteggere i dati.
In che cosa la data compliance differisce da governance e qualità
Questi tre termini vengono continuamente confusi, il che genera confusione all'interno dei team dati. Si sovrappongono, ma ciascuno ha un compito diverso. La governance decide chi possiede i dati e quali sono le regole, la compliance dimostra che quelle regole sono state rispettate e la qualità verifica se i dati stessi sono idonei all'uso.
Pensate a un dataset di PII dei clienti che entra in un warehouse. La governance stabilisce quale team ne è responsabile, chi può accedervi e quali sono le regole di utilizzo e condivisione. La compliance verifica se quelle regole sono state applicate e se l'organizzazione potrà dimostrarlo in seguito. La qualità si chiede se nomi, indirizzi e identificativi siano completi, accurati e utilizzabili per lo scopo previsto.
Questa distinzione è importante perché un programma può fare bene una parte e fallire comunque nel complesso. Un dataset può essere governato da una policy, ma se mancano lineage o evidenze di accesso, la compliance è debole. Un dataset può essere correttamente protetto, ma se i record sono malformati o obsoleti, la qualità delle analisi ne risente comunque.
Un modo semplice per tenere distinti i ruoli
La governance stabilisce il regolamento. Decide responsabilità, percorsi di approvazione e limiti di utilizzo.
La compliance dimostra che il regolamento è stato rispettato. Si basa su log, lineage, eventi di conservazione e audit trail.
La qualità verifica i contenuti. Cerca valori mancanti, chiavi non valide, record non validi e altri difetti.
In un programma maturo, queste funzioni si controllano a vicenda. La governance definisce la policy, la compliance ne verifica l'esecuzione e la qualità tutela l'utilità dei dati. Se le fondete in un unico contenitore, il lavoro di audit diventa confuso e quello analitico sviluppa punti ciechi.
La domanda pratica da porsi è diretta. Se domani un'autorità di controllo chiedesse evidenze su un singolo dataset, il vostro team di governance saprebbe spiegare la regola, il vostro team di engineering saprebbe dimostrare il controllo e il vostro team di analytics potrebbe fidarsi dei dati? Se anche una sola di queste risposte è no, il programma non è ancora completo.
Le principali normative e i framework che incontrerete
La maggior parte delle aziende non risponde a un solo regime. Associa dataset diversi a obblighi diversi, a seconda di area geografica, settore e tipo di dati. Per questo i team di compliance hanno bisogno di una visione per framework, non di un approccio che affronti una normativa alla volta.
A livello di dati, ciò che conta non è l'etichetta giuridica, ma l'aspettativa di controllo. Il GDPR impone responsabilizzazione, esattezza, limiti di conservazione e trattamento tracciabile dei dati personali. L'HIPAA si concentra sulle informazioni sanitarie protette e sulle tutele relative ad accesso, utilizzo e verificabilità. Il PCI DSS si applica ai dati dei titolari di carta e richiede un controllo rigoroso su accesso e gestione. Il CCPA si concentra sui diritti dei consumatori e sulla gestione operativa delle informazioni personali. Il SOX riguarda l'integrità del reporting finanziario, quindi il percorso dei dati deve restare coerente e verificabile. SOC 2 è un framework di fiducia basato sulle evidenze, quindi audit trail e prove dei controlli contano in ogni fase.
Framework | Tipo di dati principale | Obbligo principale a livello di dati |
|---|---|---|
GDPR | Dati personali | Esattezza, limiti di conservazione, trattamento tracciabile |
HIPAA | Informazioni sanitarie protette | Controllo degli accessi, verificabilità, gestione sicura |
PCI DSS | Dati dei titolari di carta | Rigorosa limitazione degli accessi e gestione controllata |
CCPA | Informazioni personali dei consumatori | Gestione dei diritti e condivisione controllata |
SOX | Dati di reporting finanziario | Integrità, verificabilità, record coerenti |
SOC 2 | Dati operativi e dei clienti | Evidenze di controlli, logging e monitoraggio |
Per i team che operano in più regioni, contano spesso anche la residenza dei dati e il luogo del trattamento. Vale la pena tenere traccia delle implicazioni pratiche in un modello operativo separato, ed è per questo che molti team le documentano insieme ai controlli in una risorsa come i requisiti di residenza dei dati.
Perché la sovrapposizione delle normative conta
Un singolo dataset può ricadere contemporaneamente sotto più regimi. Una tabella di fatturazione ospedaliera può riguardare norme sanitarie, regole sui pagamenti e obblighi di privacy dei consumatori. Un dataset finanziario può essere soggetto anche a controlli sull'integrità del reporting e ad aspettative di audit fortemente basate sulle evidenze.
Ciò significa che il vostro piano di compliance non può essere una checklist universale. Deve associare ogni dataset alle regole specifiche che si applicano, quindi mostrare quale controllo dimostra il rispetto di ciascuna regola.
I controlli pratici che rendono la compliance verificabile
Trattate i metadati di compliance come dati a tutti gli effetti. Se inventario, responsabilità, classificazione e prove del trattamento non sono interrogabili, sono solo documenti destinati a diventare obsoleti.
Il compito dell'engineering è trasformare obblighi generali in controlli che producono evidenze. Di solito questo significa sei capacità che lavorano insieme, ciascuna legata a una domanda di audit concreta.
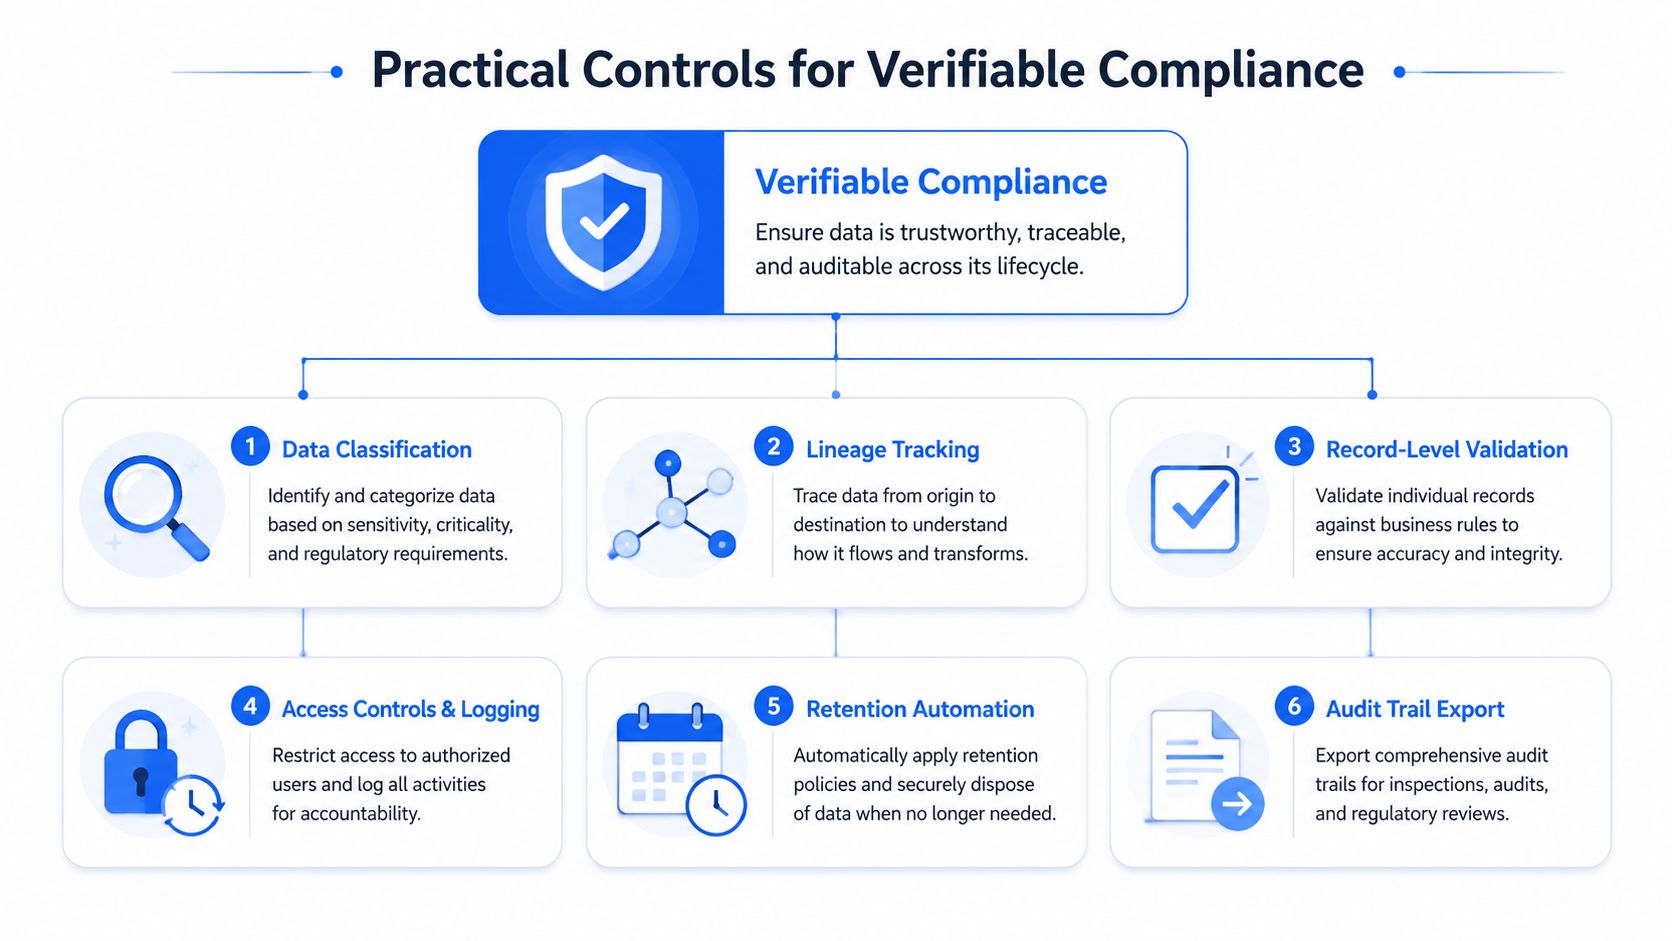
Sei controlli che gli auditor possono davvero testare
Classificazione dei dati. Etichettate i campi sensibili affinché la policy possa seguire i dati. L'evidenza è il catalogo di classificazione e la domanda di audit è: “Sapete quali tabelle contengono dati regolamentati?”
Tracciamento del lineage. Registrate da dove provengono i dati e dove sono andati. L'evidenza è la cronologia delle trasformazioni e la domanda di audit è: “Potete ricondurre questo report alla sua fonte?”
Validazione a livello di record. Verificate valori, chiavi e regole di business su ogni record. L'evidenza sono i risultati della validazione e la domanda di audit è: “I record errati sono stati bloccati prima del reporting?”
Controlli e registrazione degli accessi. Limitate gli accessi e registrate chi ha fatto che cosa. L'evidenza sono i log di accesso e la domanda di audit è: “Chi ha visto questi dati e perché era autorizzato?”
Applicazione delle regole di conservazione. Applicate automaticamente le regole di conservazione e cancellazione. L'evidenza sono gli eventi di conservazione e la domanda di audit è: “Potete dimostrare che i dati non sono stati conservati più a lungo del consentito?”
Monitoraggio continuo. Sorvegliate drift, dati mancanti e malfunzionamenti dei controlli. L'evidenza sono avvisi e report sui trend e la domanda di audit è: “Come vi siete accorti che il controllo aveva smesso di funzionare?”
Come i controlli si ricollegano alle normative
Il GDPR si basa fortemente su classificazione, lineage, conservazione e prove degli accessi. HIPAA e PCI DSS dipendono dai controlli e dalla registrazione degli accessi. Il SOX tiene a integrità e tracciabilità, quindi validazione e lineage diventano importanti. SOC 2 richiede evidenze che i controlli operino in modo coerente, il che rende monitoraggio e audit trail parte del sistema, non un elemento decorativo aggiuntivo.
Un'opzione pratica per i controlli a livello di record è digna. La sua piattaforma modulare viene eseguita all'interno dell'ambiente del cliente e può supportare validazione dei dati, schema tracking, monitoraggio della tempestività, rilevamento delle anomalie ed esecuzione in-database, in linea con l'approccio basato sulle evidenze descritto qui.
Come observability e validazione in-database riducono il rischio di compliance
La compliance sulla carta sembra funzionare finché i dati non cambiano. La compliance reale deve operare ogni ora, perché schema drift, arrivi in ritardo e record danneggiati possono interrompere la catena delle evidenze prima che qualcuno se ne accorga.
La data observability trasforma una policy statica in una prova continua. Invece di attendere una revisione annuale, i team monitorano anomalie, ritardi, modifiche allo schema e problemi a livello di record come parte della pipeline stessa. Questo è importante perché, se il controllo esiste solo sulla carta, la lacuna di audit si apre nel momento in cui i dati di produzione cambiano.
Perché i controlli in-database contano
L'esecuzione in-database è un modello efficace perché i controlli vengono eseguiti dove i dati risiedono già. Non è necessario spostare nulla, l'esposizione resta più bassa e il lineage rimane intatto. Ciò significa anche che un'esecuzione di validazione può produrre evidenze senza creare nuove copie di dati sensibili in fogli di calcolo o sistemi paralleli.
Una segnalazione regolamentare può essere respinta per qualcosa di banale come uno schema drift. Il dataset può essere ancora logicamente corretto, ma se la struttura non corrisponde più al formato richiesto, il pacchetto può essere rifiutato prima ancora che i consumatori a valle lo vedano. Per questo schema tracking, validazione deterministica e monitoraggio della tempestività sono controlli di compliance fondamentali, non funzionalità di observability facoltative.
I programmi di observability più utili combinano controlli sulla struttura, sulle regole di business e sulla consegna. Il rilevamento delle modifiche allo schema intercetta una colonna rinominata. La validazione a livello di record intercetta una chiave non valida o un valore fuori intervallo. Il monitoraggio della tempestività intercetta un feed in ritardo che altrimenti creerebbe lacune nel reporting.
Per i team che costruiscono questo livello, la data observability diventa il ponte operativo tra policy e prova. L'obiettivo non è avere più avvisi, ma una pipeline continua di evidenze in grado di reggere sia durante un audit sia durante un normale incidente di produzione.
Una checklist di compliance aziendale davvero utilizzabile
Una checklist è utile solo se rispecchia il modo in cui lavorano gli ingegneri. La migliore parte dalla scoperta, passa alla prova e poi resta viva grazie al monitoraggio. Così il programma rimane pratico anziché cerimoniale.
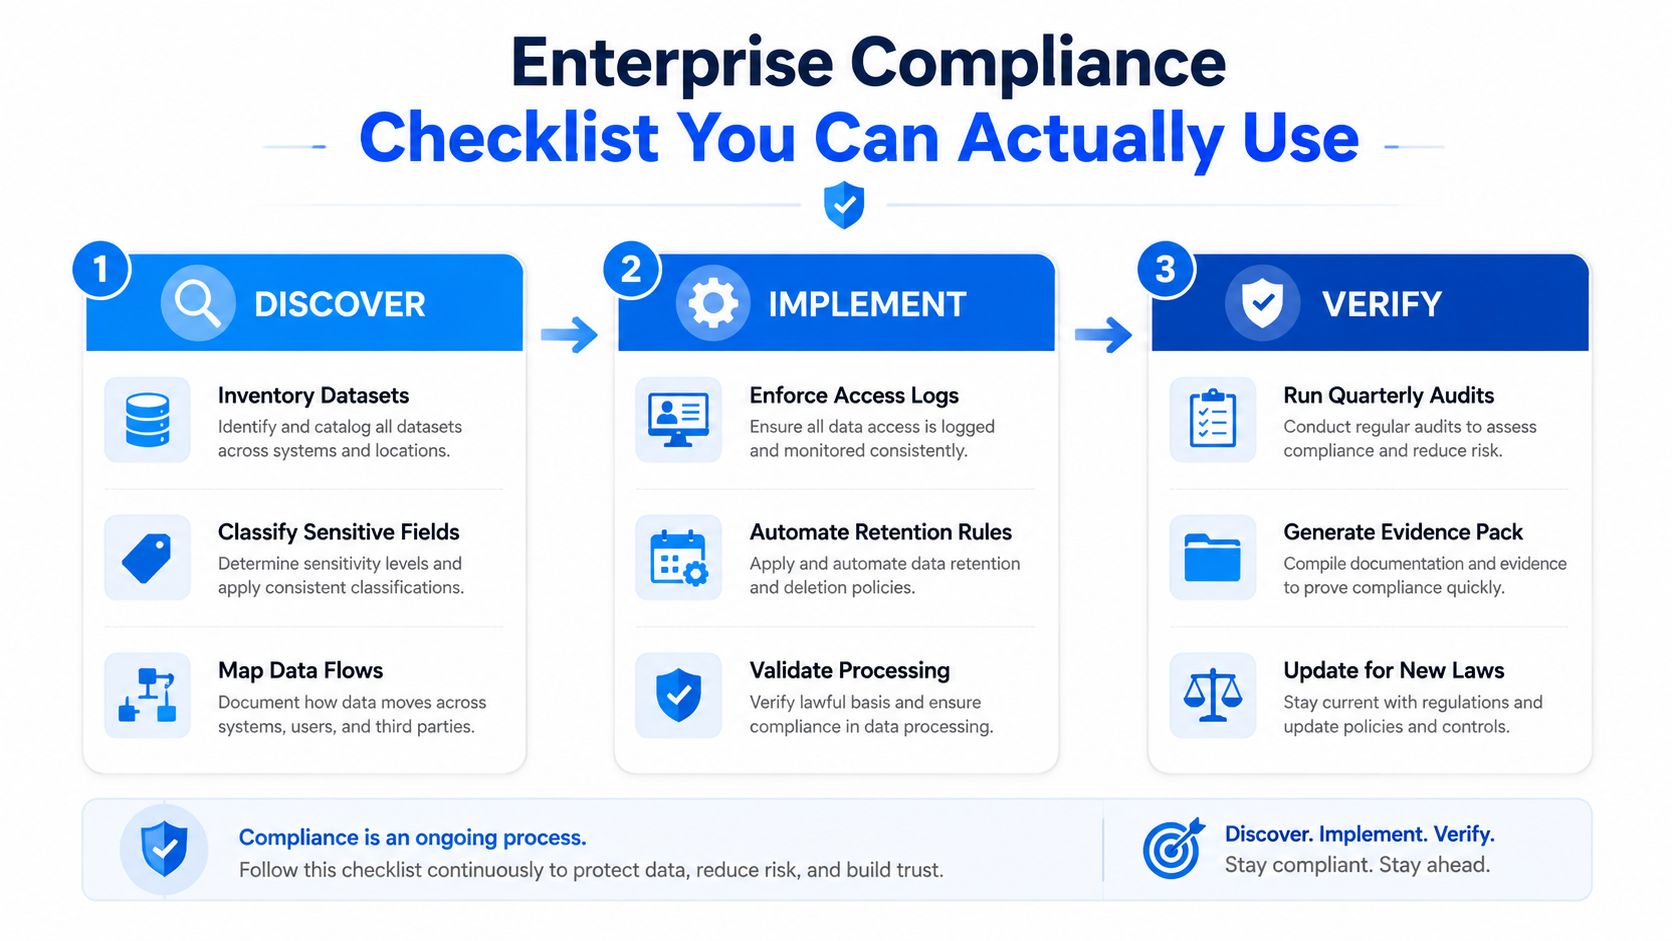
Scoprire
Censite i dataset. Supporta la responsabilizzazione in stile GDPR e fornisce la prima risposta alla domanda “dove sono i dati?”
Classificate i campi sensibili. Supporta le decisioni su limitazione degli accessi e conservazione prima che i dati si diffondano.
Mappate i flussi di dati. Mostra quali pipeline, report e sistemi a valle ereditano l'obbligo.
Implementare
Imponete i log di accesso. Producono evidenze per le domande di revisione in stile HIPAA, PCI DSS e SOC 2.
Automatizzate le regole di conservazione. Supporta i limiti del ciclo di vita e riduce il rischio di conservazione eccessiva.
Validate il trattamento. Intercetta record malformati e trasformazioni errate prima che su di essi vengano costruiti report o segnalazioni.
Verificare
Eseguite audit periodici. Confermano che i controlli funzionano ancora dopo modifiche a pipeline o policy.
Generate pacchetti di evidenze. Riducono il tempo necessario per rispondere alle richieste di autorità di controllo o clienti.
Aggiornate in base alle nuove leggi. Mantiene allineate le associazioni dei dataset e la logica dei controlli man mano che gli obblighi cambiano.
Se il vostro team ha bisogno di un modo più ordinato per passare dalla raccolta manuale delle evidenze a un reporting ripetibile, l'automazione del reporting di compliance è il tipo di flusso di lavoro che riduce la corsa contro il tempo prima degli audit senza indebolire i controlli.
Che cosa rivedere e quando
I controlli ad alto rischio come registrazione degli accessi, lineage e validazione dovrebbero essere verificati in modo continuo o il più vicino possibile al tempo reale consentito dal vostro stack. Inventario, classificazione e pacchetti di evidenze richiedono revisioni pianificate, perché responsabili, schemi e sistemi cambiano. Le regole di conservazione richiedono verifiche costanti, perché una policy di cancellazione che nessuno verifica è solo un desiderio.
Domande comuni e la mentalità della compliance per il futuro
Le domande diventano più specifiche quando i team iniziano a integrare la compliance nelle pipeline. Si vuole sapere come si applica a log, prompt e dataset derivati, non solo alle PII dei clienti. Si vuole anche sapere che cosa vale come prova quando più normative si sovrappongono sulla stessa tabella.
Log e prompt contano perché possono contenere contenuti personali, operativi o regolamentati. I dataset derivati contano perché la compliance non si ferma alla fonte grezza: se una tabella trasformata conserva ancora un significato sensibile o può essere ricondotta a dati regolamentati, richiede comunque governance ed evidenze. È la lacuna che molte guide introduttive trascurano.
Un altro punto di confusione comune riguarda il tipo di evidenza. I log di audit tradizionali dimostrano che un evento è avvenuto. Le evidenze di observability dimostrano che la pipeline ha continuato a funzionare, che lo schema è rimasto stabile, che i valori hanno superato i controlli e che i dati sono arrivati in tempo. Sono aspetti correlati, ma non intercambiabili.
La tendenza della privacy nel 2026 punta inoltre verso una gestione più rigorosa dei diritti e verso segnali di preferenza di opt-out a livello di browser, quindi i flussi di lavoro di engineering dovranno riconoscere questi segnali in una fase più precoce della pipeline. Ciò significa che lineage, validazione e gestione dei diritti saranno ancora più centrali nel lavoro di compliance di quanto lo siano oggi.
La compliance non appartiene solo ai team legali o privacy. Il team dati gestisce i sistemi che generano le evidenze, quindi è responsabile anche della realtà operativa della compliance.
Le pipeline di IA e di analytics lo renderanno ancora più vero. Più i dati vengono combinati, trasformati e riutilizzati, più diventa importante sapere da dove proviene ogni campo, quali regole si applicavano e se i risultati sono rimasti entro la finalità dichiarata.
digna aiuta i team a eseguire validazione dei dati, schema tracking, monitoraggio della tempestività, rilevamento delle anomalie e controlli in-database all'interno del proprio ambiente, così che le evidenze di compliance restino vicine ai dati invece di essere disperse tra email e fogli di calcolo. Se state costruendo un livello di controllo per pipeline regolamentate, visitate digna e scoprite come la piattaforma si inserisce nel vostro stack di qualità dei dati e observability.
Domande frequenti
Perché la data compliance è ormai un problema di engineering?
Perché le autorità di controllo chiedono evidenze, non policy. Quando arriva una richiesta su un dataset e il team inizia a scavare tra le email per ricostruire che cosa sia successo, la lacuna è nella strumentazione, non nella documentazione.
Quanto è ampia la portata normativa?
Le leggi sulla protezione dei dati coprono oggi 6,3 miliardi di persone, ovvero il 79% della popolazione mondiale, e l'applicazione del GDPR ha prodotto oltre 7,1 miliardi di € di sanzioni cumulative dal 2018. La portata ha superato l'idea della compliance come questione regionale.
Qual è il carico operativo?
I professionisti della compliance dedicano oggi in media 9,5 ore a settimana ad attività legate alla compliance, rispetto alle 8,1 ore del 2023, e quasi il 70% delle organizzazioni di servizi deve dimostrare la conformità ad almeno sei framework di sicurezza e privacy.
In che cosa la compliance differisce da governance e qualità?
Per chi stabilisce il requisito. La governance decide controllo interno e responsabilità, la qualità misura l'idoneità all'uso e la compliance risponde a regole esterne: per questo lo stesso controllo può servire a tutte e tre, mentre le evidenze richieste da ciascuna sono diverse.
Che cosa rende la compliance verificabile anziché semplicemente dichiarata?
Controlli che producono evidenze come effetto collaterale del loro funzionamento. Se per dimostrare che un controllo ha funzionato bisogna ricostruire il passato a memoria e dalle caselle email, il controllo esiste sulla carta ma non in una forma che un auditor possa accettare.


