Qu'est-ce que la Compliance des données et pourquoi elle est aujourd'hui essentielle
|
6
minute de lecture

Qu'est-ce que la Compliance des données ? C'est la pratique rigoureuse consistant à gérer les données conformément aux lois, réglementations, normes et obligations contractuelles, avec des preuves démontrables que ces obligations ont été respectées. En pratique, cela signifie que votre organisation peut montrer où sont allées les données, qui les a touchées, ce qui a changé et pourquoi les contrôles ont tenu.
Vous êtes probablement ici parce que quelqu'un a demandé des preuves, pas une politique. Un régulateur, un auditeur, un client ou une équipe interne de gestion des risques souhaite des preuves pour un ensemble de données spécifique, et la réponse est enfouie dans des tickets, des boîtes de réception et des feuilles de calcul à moitié terminées. C'est pourquoi la Compliance des données est devenue un problème opérationnel quotidien pour les ingénieurs de données, les ingénieurs analytiques et les équipes de governance, et pas seulement une révision juridique après coup.
Table des matières
Pourquoi la Compliance des données est désormais un problème d'ingénierie
La définition fondamentale et le périmètre de la Compliance des données
En quoi la Compliance des données diffère de la governance et de la qualité
Les contrôles pratiques qui rendent la Compliance vérifiable
Comment l'Observability et la validation en base de données réduisent le risque de Compliance
Une liste de contrôle de Compliance d'entreprise que vous pouvez réellement utiliser
Questions courantes et l'état d'esprit de Compliance pour l'avenir
Pourquoi la Compliance des données est désormais un problème d'ingénierie
Un régulateur demande des preuves sur un ensemble de données, et l'équipe commence à chercher dans les fils d'e-mails pour reconstituer ce qui s'est passé. Ce mode d'échec est courant car le travail de Compliance vit dans les systèmes, les journaux, les catalogues et le comportement des pipelines, et non dans un PDF rangé dans le dossier du service juridique.
Les enjeux ne sont plus abstraits. Les lois sur la protection des données couvrent désormais 6,3 milliards de personnes, soit 79 % de la population mondiale, et l'application du RGPD a généré plus de 7,1 milliards d'euros d'amendes cumulées depuis 2018. Rien qu'en 2025, les régulateurs ont émis environ 1,2 milliard d'euros de sanctions RGPD, ce qui est un signal clair que les lacunes de Compliance peuvent se transformer en une exposition financière mesurable pour les entreprises opérant sur les grands marchés.
La charge opérationnelle est tout aussi réelle. Les professionnels de la Compliance consacrent désormais en moyenne 9,5 heures par semaine aux tâches liées à la Compliance, contre 8,1 heures en 2023, et près de 70 % des organisations de services doivent démontrer leur Compliance par rapport à au moins six cadres de sécurité et de confidentialité. Ce n'est pas un problème de paperasse. C'est une charge de travail d'ingénierie continue.

Ce qui change pour les équipes de données
Pour une équipe de plateforme de données, la Compliance signifie que la plateforme doit répondre à des questions telles que : « Qui a accédé à ces données ? », « Quel but a été approuvé ? » et « Pouvez-vous prouver qu'elles sont restées dans les limites de conservation ? ». Si la réponse dépend d'une personne se souvenant d'un ancien processus, le contrôle est faible même si la politique est forte.
La façon la plus claire d'aborder le sujet est de le diviser en cinq parties : définition, périmètre, réglementations, contrôles et une liste de contrôle pratique. Cette séquence est importante car les équipes essaient souvent d'acheter un outil avant de comprendre ce qu'elles doivent prouver.
Règle pratique : si vous ne pouvez pas relier un contrôle à un artefact vérifiable par machine, vous ne disposez pas encore de réelles preuves de Compliance.
La définition fondamentale et le périmètre de la Compliance des données
Une définition de travail utile est simple : la Compliance des données est la pratique rigoureuse consistant à gérer les données conformément aux lois, réglementations, normes et obligations contractuelles, avec des preuves que ces obligations ont été respectées. La difficulté réside dans le fait que la Compliance ne concerne pas une seule règle. Elle englobe la façon dont les données sont collectées, stockées, consultées, traitées, partagées, conservées et détruites tout au long de leur cycle de vie.
Le contrôle des passeports à l'aéroport est une comparaison utile. Un voyageur ne peut pas simplement dire qu'il appartient au pays, il doit passer par le bon point de contrôle avec les bons documents, au bon moment, selon les bonnes règles. Les données fonctionnent de la même manière. Elles doivent passer par la collecte, le stockage, l'accès, le traitement, le partage, la conservation et l'élimination avec des contrôles qui prouvent que chaque étape a été gérée correctement.
Le périmètre est plus large que la seule loi sur la protection de la vie privée. Les principales sources d'orientation décrivent la Compliance comme couvrant l'intégrité des données, le contrôle d'accès, la conservation, l'élimination et la documentation, et pas seulement les obligations d'information et de consentement. C'est pourquoi une équipe peut être « sensibilisée à la confidentialité » et échouer malgré tout à un examen de Compliance si elle ne peut pas prouver l'application de la conservation ou fournir des preuves de qui a été autorisé à accéder à un ensemble de données.
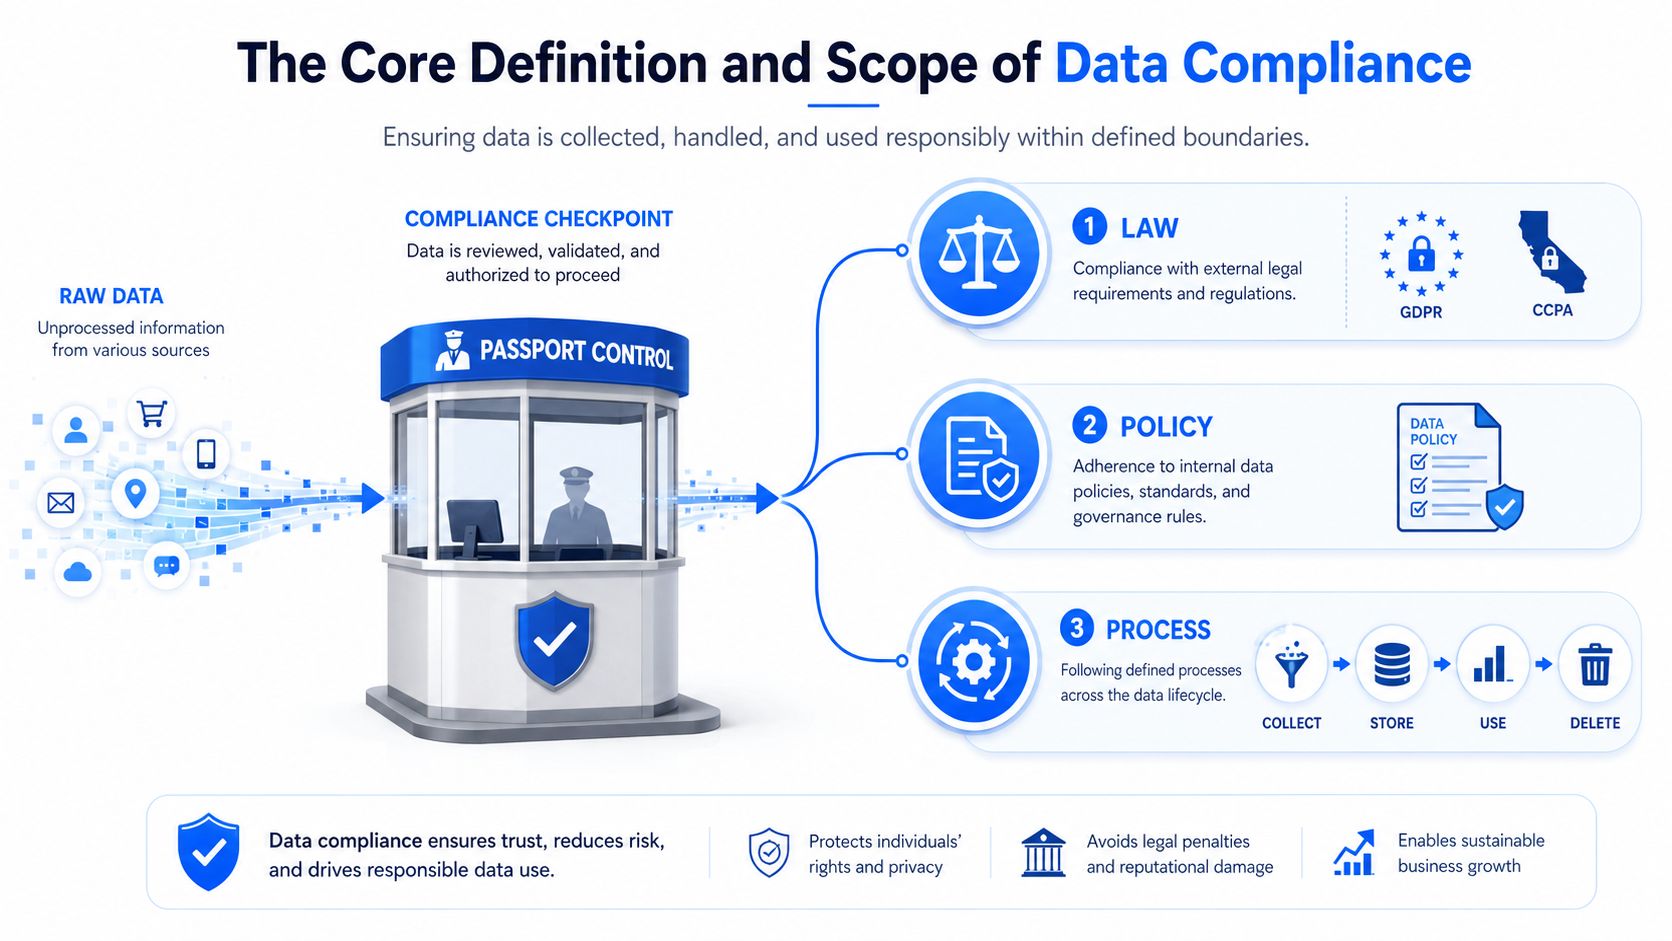
Ce que la plateforme doit prouver
Une plateforme de données conforme a besoin d'un lignage auditable, d'une journalisation des accès, de l'application de la conservation et de contrôles de qualité au niveau des enregistrements. Sinon, l'organisation peut connaître la politique, mais échouer au test des preuves lors d'un audit. C'est pourquoi les métadonnées de Compliance doivent être traitées comme des données de premier ordre, et non comme un fichier secondaire dans un espace de stockage partagé.
Pour une référence utile sur la confidentialité, de nombreuses équipes gardent sous la main un lien vers leur politique publique, et la politique de confidentialité de Vision est un bon exemple du type de document qui doit s'aligner clairement sur les contrôles opérationnels réels. Le point important n'est pas la page elle-même, c'est la discipline consistant à connecter les règles énoncées à un comportement vérifiable.
La Compliance des données est un système de contrôle du cycle de vie soutenu par des preuves, et non une promesse de protéger les données.
En quoi la Compliance des données diffère de la governance et de la qualité
Ces trois termes sont constamment mélangés, ce qui crée de la confusion au sein des équipes de données. Ils se chevauchent, mais chacun a un rôle distinct. La governance décide à qui appartiennent les données et quelles sont les règles, la Compliance prouve que ces règles ont été suivies, et la qualité vérifie si les données elles-mêmes sont adaptées à l'usage prévu.
Prenons l'exemple d'un ensemble de données PII client entrant dans un entrepôt. La governance indique quelle équipe en est propriétaire, qui peut y toucher et quelles sont les règles d'utilisation et de partage. La Compliance vérifie si ces règles ont été appliquées et si l'organisation peut le prouver ultérieurement. La qualité se demande si les noms, adresses et identifiants sont complets, exacts et exploitables pour l'usage prévu.
Cette séparation est importante car un programme peut réussir sur un aspect et échouer globalement. Un ensemble de données peut être régi par une politique, mais s'il n'y a pas de preuves de lignage ou d'accès, la Compliance est faible. Un ensemble de données peut être correctement restreint, mais si les enregistrements sont mal formés ou obsolètes, la qualité de l'analyse en souffrira tout de même.
Un moyen simple de garder les rôles distincts
La governance définit les règles du jeu. Elle décide de la propriété, des parcours d'approbation et des limites d'utilisation.
La Compliance prouve que les règles du jeu ont été suivies. Elle s'appuie sur des journaux, le lignage, des événements de conservation et des pistes d'audit.
La qualité vérifie le contenu. Elle recherche les valeurs manquantes, les clés brisées, les enregistrements invalides et autres anomalies.
Dans un programme mature, ces fonctions se responsabilisent mutuellement. La governance définit la politique, la Compliance vérifie l'exécution et la qualité protège l'utilité des données. Si vous les regroupez dans un seul panier, le travail d'audit devient flou et le travail d'analyse comporte des angles morts.
La question pratique à poser est directe. Si un régulateur demandait des preuves pour un seul ensemble de données demain, votre équipe de governance pourrait-elle expliquer la règle, votre équipe d'ingénierie pourrait-elle prouver le contrôle et votre équipe d'analyse pourrait-elle faire confiance aux données ? Si l'une de ces réponses est non, le programme n'est pas encore complet.
Principales réglementations et cadres que vous rencontrerez
La plupart des entreprises ne dépendent pas d'un seul régime. Elles associent différents ensembles de données à différentes obligations, selon la géographie, le secteur d'activité et le type de données. C'est pourquoi les équipes de Compliance ont besoin d'une vision globale des cadres, et non d'un état d'esprit axé sur une seule réglementation à la fois.
Au niveau de la couche de données, l'important n'est pas l'étiquette juridique, c'est l'attente en matière de contrôle. Le RGPD pousse à la responsabilité, à l'exactitude, aux limites de conservation et au traitement traçable des données personnelles. HIPAA se concentre sur les informations de santé protégées et les garanties concernant l'accès, l'utilisation et l'auditabilité. PCI DSS s'applique aux données des titulaires de cartes et exige un contrôle strict de l'accès et de la manipulation. La CCPA se concentre sur les droits des consommateurs et la gestion opérationnelle des informations personnelles. SOX concerne l'intégrité des rapports financiers, de sorte que le cheminement des données doit rester cohérent et révisable. SOC 2 est un cadre de confiance basé sur des preuves, de sorte que les pistes d'audit et les preuves de contrôle sont essentielles tout au long du processus.
Cadre | Type de données principal | Obligation principale au niveau de la couche de données |
|---|---|---|
RGPD | Données personnelles | Exactitude, limites de conservation, traitement traçable |
HIPAA | Informations de santé protégées | Contrôle d'accès, auditabilité, manipulation sécurisée |
PCI DSS | Données des titulaires de cartes | Restriction stricte de l'accès et manipulation contrôlée |
CCPA | Informations personnelles des consommateurs | Gestion des droits et partage contrôlé |
SOX | Données de reporting financier | Intégrité, révisabilité, enregistrements cohérents |
SOC 2 | Données opérationnelles et clients | Preuve de contrôles, journalisation et surveillance |
Pour les équipes travaillant sur plusieurs régions, la résidence des données et le lieu de traitement ont également souvent de l'importance. Les implications pratiques méritent d'être suivies dans un modèle opérationnel distinct, c'est pourquoi de nombreuses équipes les documentent aux côtés des contrôles dans une ressource telle que exigences de résidence des données.
Pourquoi l'empilement est important
Un même ensemble de données peut dépendre de plusieurs régimes à la fois. Une table de facturation hospitalière peut toucher aux règles de santé, aux règles de paiement et aux obligations de confidentialité des consommateurs. Un ensemble de données financières peut également être soumis à des contrôles d'intégrité du reporting et à des attentes d'audit riches en preuves.
Cela signifie que votre plan de Compliance ne peut pas être une liste de contrôle universelle. Il doit associer chaque ensemble de données aux règles spécifiques qui s'appliquent, puis montrer quel contrôle prouve que chaque règle a été respectée.
Les contrôles pratiques qui rendent la Compliance vérifiable
Traitez les métadonnées de Compliance comme des données de premier ordre. Si l'inventaire, la propriété, la classification et les preuves de traitement ne peuvent pas faire l'objet de requêtes, ce ne sont que des documents qui attendent de devenir obsolètes.
Le travail d'ingénierie consiste à transformer de vagues obligations en contrôles produisant des preuves. Cela implique généralement six capacités fonctionnant ensemble, chacune liée à une question d'audit concrète.
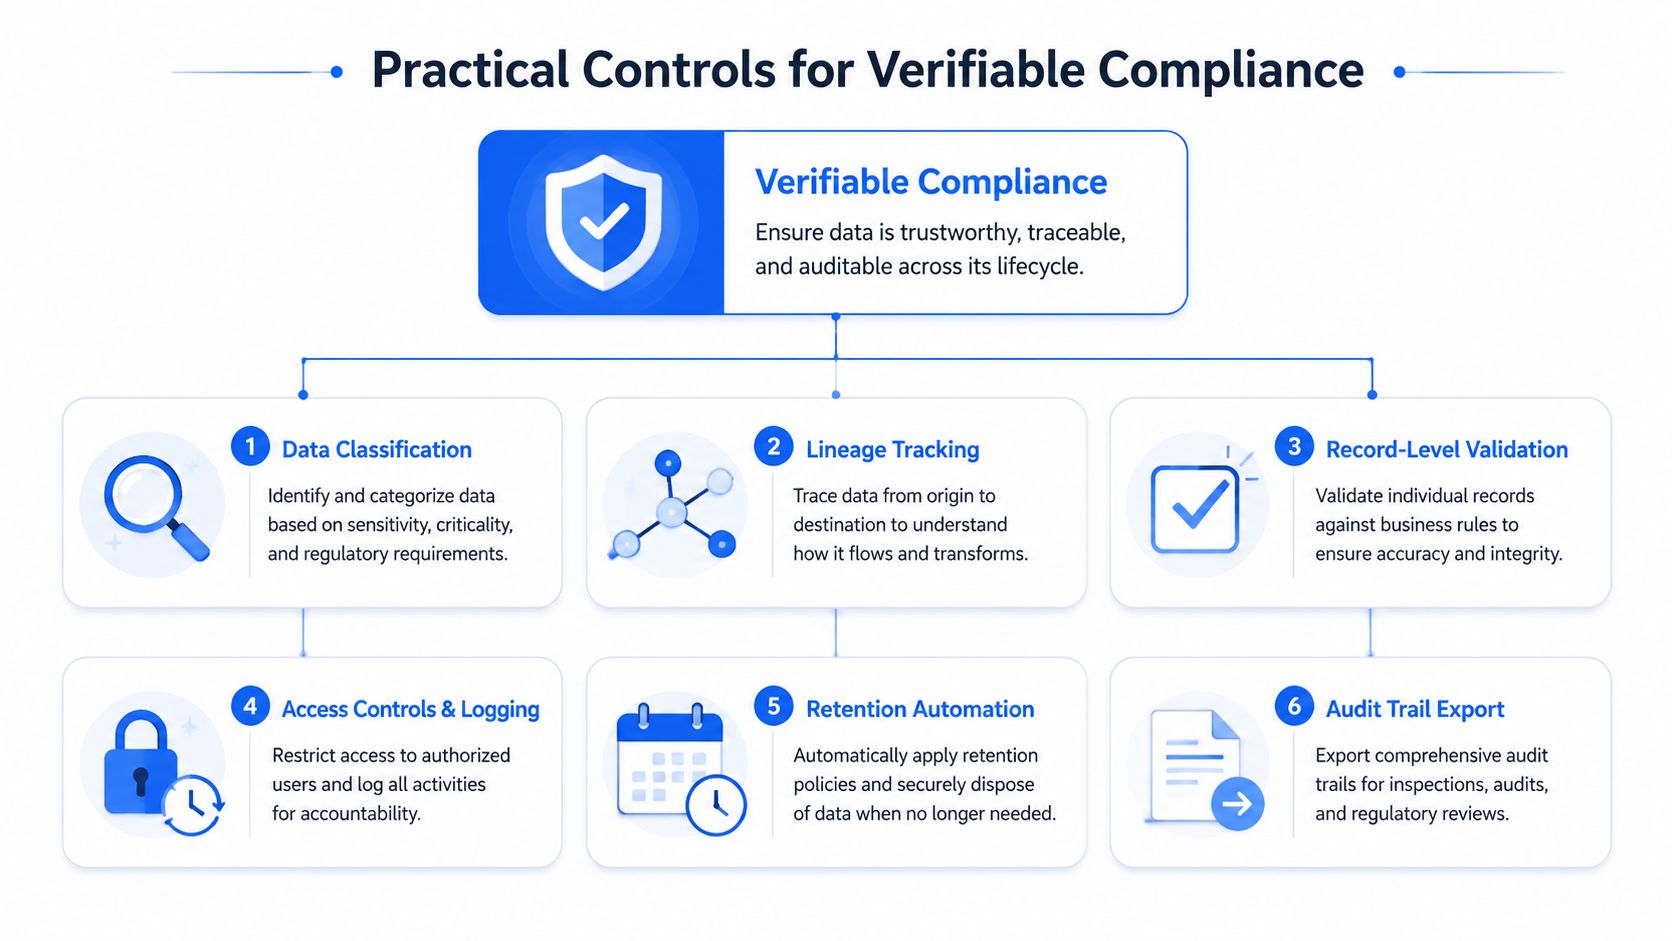
Six contrôles que les auditeurs peuvent réellement tester
Classification des données. Identifiez les champs sensibles afin que la politique puisse suivre les données. La preuve est le catalogue de classification, et la question d'audit est : « Savez-vous quelles tables contiennent des données réglementées ? »
Suivi du lignage. Enregistrez d'où viennent les données et où elles sont allées. La preuve est l'historique des transformations, et la question d'audit est : « Pouvez-vous remonter à la source de ce rapport ? »
Validation au niveau des enregistrements. Vérifiez les valeurs, les clés et les règles métier sur chaque enregistrement. La preuve est constituée par les résultats de validation, et la question d'audit est : « Les mauvais enregistrements ont-ils été bloqués avant le reporting ? »
Contrôles d'accès et journalisation. Restreignez l'accès et enregistrez qui a fait quoi. La preuve réside dans les journaux d'accès, et la question d'audit est : « Qui a vu ces données et pourquoi y a-t-il été autorisé ? »
Application de la conservation. Appliquez automatiquement les règles de conservation et de suppression. La preuve est constituée par les événements de conservation, et la question d'audit est : « Pouvez-vous prouver que les données n'ont pas été conservées plus longtemps que permis ? »
Surveillance continue. Surveillez les dérives, les données manquantes et les échecs de contrôle. Les preuves sont les alertes et les rapports de tendances, et la question d'audit est : « Comment avez-vous su que le contrôle avait cessé de fonctionner ? »
Comment les contrôles se rapportent aux réglementations
Le RGPD s'appuie fortement sur la classification, le lignage, la conservation et les preuves d'accès. HIPAA et PCI DSS dépendent des contrôles d'accès et de la journalisation. SOX s'intéresse à l'intégrité et à la traçabilité, de sorte que la validation et le lignage deviennent importants. SOC 2 demande des preuves que les contrôles fonctionnent de manière cohérente, ce qui fait de la surveillance et des pistes d'audit une partie intégrante du système, et non une décoration supplémentaire.
Une option pratique pour les vérifications au niveau des enregistrements est digna. Sa plateforme modulaire s'exécute dans l'environnement propre du client et peut prendre en charge la validation des données, le suivi des schémas, la surveillance de la ponctualité, la détection des anomalies et l'exécution en base de données, ce qui correspond au modèle axé sur les preuves décrit ici.
Comment l'Observability et la validation en base de données réduisent le risque de Compliance
La Compliance sur papier a l'air solide jusqu'à ce que les données changent. Une réelle Compliance doit s'exécuter à chaque heure, car la dérive des schémas, les arrivées tardives et les enregistrements corrompus peuvent tous briser la piste de preuves avant que quiconque ne s'en aperçoive.
L'Observability des données transforme une politique statique en preuve continue. Au lieu d'attendre un examen annuel, les équipes surveillent les anomalies, les retards, les changements de schéma et les problèmes au niveau des enregistrements directement au sein du pipeline. C'est important car si le contrôle n'existe que sur le papier, la faille d'audit s'ouvre dès que les données de production changent.
Pourquoi les vérifications en base de données sont importantes
L'exécution en base de données est un modèle solide car les vérifications s'exécutent là où les données résident déjà. Rien n'a besoin d'être déplacé, l'exposition reste plus faible et le lignage reste intact. Cela signifie également qu'une exécution de validation peut produire des preuves sans créer de nouvelles copies de données sensibles dans des feuilles de calcul ou des systèmes secondaires.
Une soumission réglementée peut échouer pour une raison aussi banale qu'une dérive de schéma. L'ensemble de données peut toujours être logiquement correct, mais si sa structure ne correspond plus au format requis, le lot peut être rejeté avant même que les consommateurs en aval ne le voient. C'est pourquoi le suivi des schémas, la validation déterministe et la surveillance de la ponctualité sont des contrôles de Compliance essentiels, et non des fonctionnalités d'Observability facultatives.
Les programmes d'Observability les plus utiles combinent des contrôles de structure, des contrôles de règles métier et des contrôles de livraison. La détection des changements de schéma repère une colonne renommée. La validation au niveau des enregistrements détecte une clé brisée ou une valeur hors limites. La surveillance de la ponctualité détecte un flux en retard qui créerait autrement des lacunes dans les rapports.
Pour les équipes qui construisent cette couche, l'data observability devient le pont opérationnel entre la politique et la preuve. L'objectif n'est pas d'avoir plus d'alertes, mais un pipeline de preuves continu capable de tenir le coup lors d'un audit comme lors d'un incident de production normal.
Une liste de contrôle de Compliance d'entreprise que vous pouvez réellement utiliser
Une liste de contrôle n'est utile que si elle correspond à la façon dont travaillent les ingénieurs. La meilleure commence par la découverte, passe à la preuve, puis reste active grâce à la surveillance. Cela permet de garder le programme pratique plutôt que protocolaire.
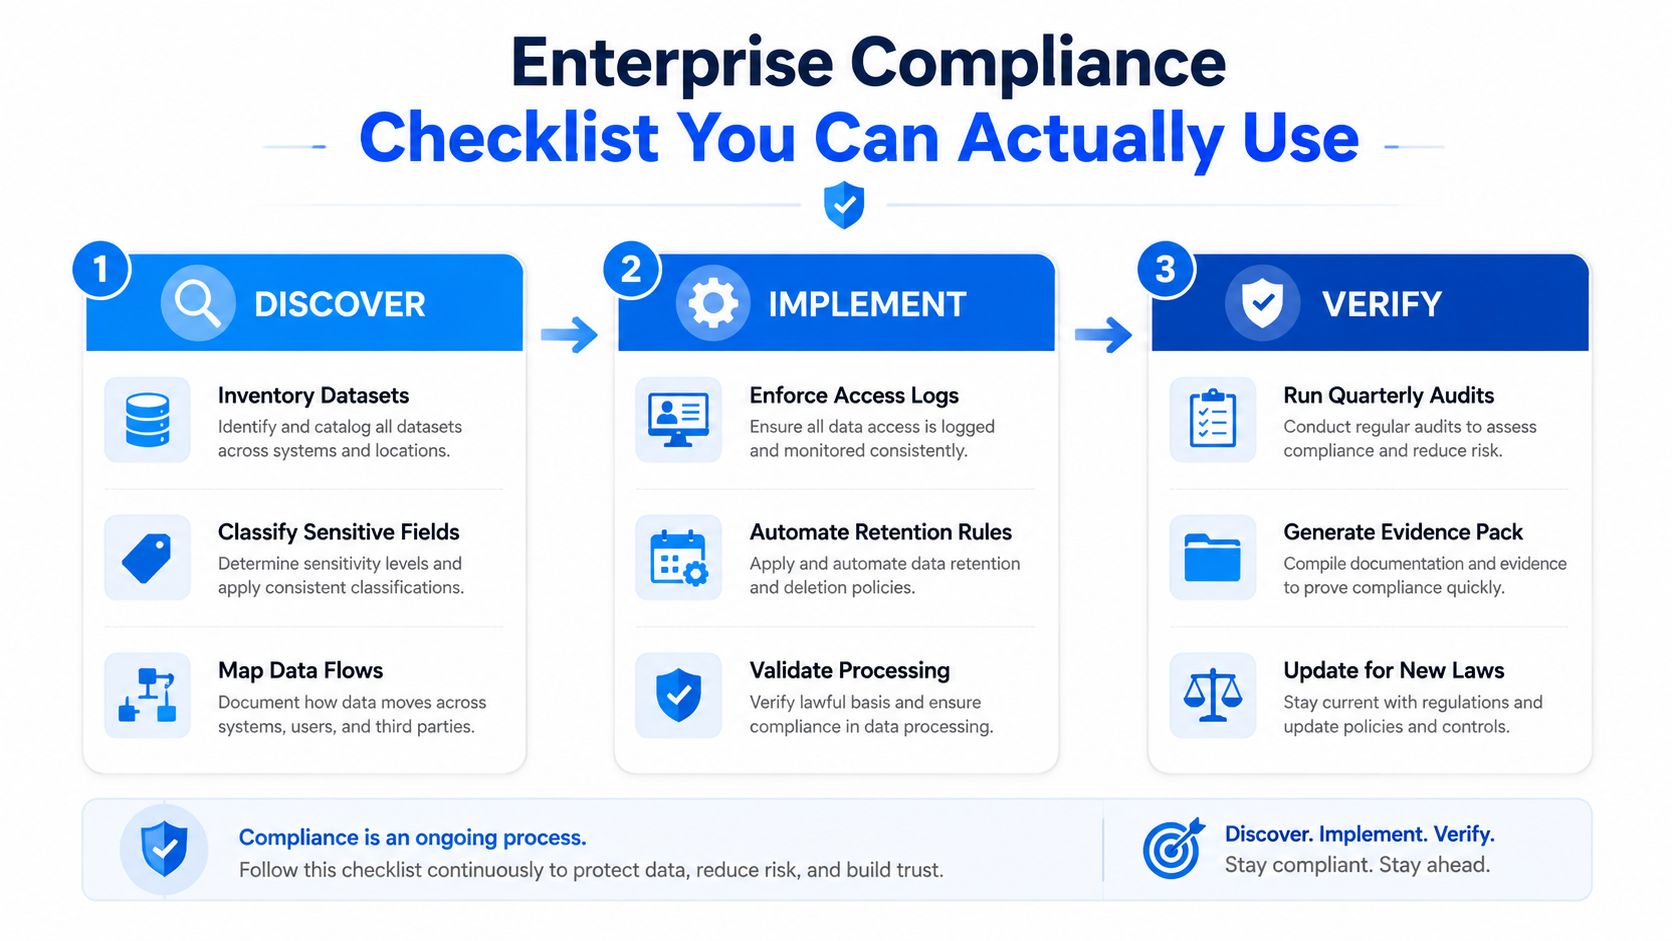
Découvrir
Inventorier les ensembles de données. Cela soutient la responsabilité de type RGPD et vous apporte la première réponse à la question « où sont les données ? »
Classer les champs sensibles. Cela soutient la restriction d'accès et les décisions de conservation avant que les données ne se dispersent.
Cartographier les flux de données. Cela montre quels pipelines, rapports et systèmes en aval héritent de l'obligation.
Mettre en œuvre
Appliquer les journaux d'accès. Cela produit des preuves pour les questions d'examen de type HIPAA, PCI DSS et SOC 2.
Automatiser les règles de conservation. Cela soutient les limites du cycle de vie et réduit le risque de sur-conservation.
Valider le traitement. Cela détecte les enregistrements mal formés et les mauvaises transformations avant que des rapports ou des soumissions ne soient basés sur eux.
Vérifier
Effectuer des audits périodiques. Cela confirme que les contrôles fonctionnent toujours après des modifications de pipeline ou de politique.
Générer des dossiers de preuves. Cela réduit le temps nécessaire pour répondre aux demandes des régulateurs ou des clients.
Mettre à jour pour les nouvelles lois. Cela permet de maintenir l'alignement des mappages de données et de la logique de contrôle à mesure que les obligations évoluent.
Si votre équipe a besoin d'un moyen plus simple pour passer d'une collecte manuelle de preuves à un reporting reproductible, l'automatisation du reporting de Compliance est le type de flux de travail qui réduit l'urgence liée aux audits sans affaiblir les contrôles.
Que réviser et quand
Les contrôles à haut risque tels que la journalisation des accès, le lignage et la validation doivent être examinés en continu ou aussi proches du temps réel que votre infrastructure le permet. L'inventaire, la classification et les dossiers de preuves nécessitent des révisions planifiées car les propriétaires, les schémas et les systèmes changent. Les règles de conservation nécessitent des vérifications continues, car une politique de suppression que personne ne vérifie n'est qu'un vœu pieux.
Questions courantes et l'état d'esprit de Compliance pour l'avenir
Les questions deviennent plus précises dès que les équipes commencent à intégrer la Compliance dans les pipelines. Les gens veulent savoir comment cela s'applique aux journaux, aux prompts et aux ensembles de données dérivés, et pas seulement aux PII clients. Ils veulent également savoir ce qui compte comme preuve lorsque plusieurs réglementations se superposent sur une même table.
Les journaux et les prompts sont importants car ils peuvent contenir des contenus personnels, opérationnels ou réglementés. Les ensembles de données dérivés sont importants car la Compliance ne s'arrête pas à la source brute ; si une table transformée contient toujours des informations sensibles ou peut être reliée à des données réglementées, elle a toujours besoin de governance et de preuves. C'est l'omission que beaucoup de guides d'introduction commettent.
Un autre point de confusion fréquent concerne le type de preuve. Les journaux d'audit traditionnels montrent qu'un événement s'est produit. Les preuves d'Observability montrent que le pipeline a continué à fonctionner, que le schéma est resté stable, que les valeurs ont passé les vérifications et que les données sont arrivées à temps. Ces éléments sont liés, mais ils ne sont pas interchangeables.
La tendance de confidentialité pour 2026 pointe également vers une gestion plus stricte des droits et des signaux de préférence d'opt-out au niveau du navigateur, de sorte que les flux d'ingénierie devront reconnaître ces signaux plus tôt dans le pipeline. Cela signifie que le lignage, la validation et la gestion des droits se situeront encore plus au centre du travail de Compliance qu'aujourd'hui.
La Compliance n'appartient pas uniquement aux équipes juridiques ou de protection de la vie privée. L'équipe des données possède les systèmes qui créent les preuves, elle assume donc également la réalité opérationnelle de la Compliance.
Les pipelines d'IA et d'analyse rendront cela encore plus vrai. Plus les données sont combinées, transformées et réutilisées, plus il devient important de savoir d'où vient chaque champ, quelles règles s'appliquaient et si les résultats sont restés conformes à l'objectif déclaré.
digna aide les équipes à exécuter la validation des données, le suivi des schémas, la surveillance de la ponctualité, la détection des anomalies et les vérifications en base de données directement dans leur propre environnement, de sorte que les preuves de Compliance restent proches des données plutôt que d'être éparpillées dans des e-mails et des feuilles de calcul. Si vous construisez une couche de contrôle pour des pipelines réglementés, visitez digna et découvrez comment la plateforme s'intègre dans votre infrastructure de qualité des données et d'Observability.


