Qué es la gobernanza de datos empresarial y por qué importa
|
6
minuto de lectura

La gobernanza de datos empresarial es el conjunto de autoridad, derechos de decisión y controles operativos que determina quién puede usar los datos, cómo y con qué evidencia. Es el sistema de responsabilidad en funcionamiento que mantiene los datos críticos fiables, utilizables y defendibles a lo largo de todo su ciclo de vida.
La necesidad suele notarse una mañana cualquiera. Una tabla de finanzas llega tarde, una cifra de un informe no tiene explicación, el equipo de IA dice que sus features no cuadran y tres personas distintas creen, cada una, que el conjunto de datos es responsabilidad de otra. En ese momento la gobernanza deja de ser un archivador de políticas y se convierte en la diferencia entre una operación controlada y una confusión evitable.
Índice
Cómo digna convierte la política de gobernanza en evidencia operativa
Responder a un auditor con evidencias en lugar de documentos
El momento en que la gobernanza se vuelve urgente
Un conjunto de datos rara vez falla con un único estallido dramático. Primero se degrada por una carga fallida, después por un traspaso de responsabilidad poco claro y luego por una definición que nadie actualizó tras un cambio de esquema. Cuando un informe llega a la mesa del regulador o un modelo empieza a usar datos obsoletos, la causa raíz no suele tener ningún misterio: es un problema de propiedad que nunca se hizo visible.
Por eso los programas nuevos suelen estancarse en el mismo punto. Los equipos publican estándares, celebran una reunión del comité de dirección y dan el trabajo por terminado. Luego llega el lunes, una tabla crítica vuelve a retrasarse y nadie sabe decir quién tiene autoridad para corregirlo ni qué evidencia demostraría que se gestionó correctamente.
Empezar por el fallo, no por el eslogan
Una forma útil de entender la gobernanza es compararla con el sistema operativo de un edificio. La propiedad determina quién fija las reglas, la operación mantiene las luces encendidas y la inspección garantiza que todos actúen con honestidad. Si se quiere trasladar esa idea a un programa digital, un recurso práctico sobre cómo crear un sitio web moderno ayuda a ver cómo la estructura, los roles y la ejecución tienen que funcionar juntos, aunque el contexto sea distinto.
El mismo patrón aparece en el trabajo interno con datos. Una tabla tiene usuarios, un owner, controles y una razón de ser, pero esas piezas solo importan si están conectadas con evidencias. Por eso un programa de gobernanza debe responder primero a las preguntas prácticas: quién es el propietario, quién aprueba los cambios, qué ocurre cuando algo falla y qué prueba queda después.
Regla práctica: si nadie es capaz de nombrar en pocos segundos al owner de un conjunto de datos crítico, la gobernanza todavía no es madura.
Para una visión más amplia de los resultados de negocio, también conviene relacionar la gobernanza con los beneficios de la gobernanza de datos, porque el valor solo aparece cuando roles, controles y evidencias funcionan juntos.
Qué significa realmente la gobernanza de datos empresarial
La gobernanza de datos empresarial es el conjunto de autoridad, derechos de decisión y controles operativos que decide quién puede usar los datos, cómo y con qué evidencia. Piense en ella como la diferencia entre ser dueño de un edificio y gestionarlo. La propiedad fija las reglas, la operación mantiene todo en marcha y la gobernanza se asegura de que las reglas puedan hacerse cumplir.

Las piezas que importan
La autoridad responde a quién tiene el poder de decidir. Los derechos de decisión aclaran quién aprueba accesos, definiciones, retención y excepciones de calidad. Los controles operativos son las comprobaciones y los flujos de trabajo que hacen reales esas decisiones. La rendición de cuentas es la prueba de que alguien tuvo la responsabilidad y además actuó en consecuencia.
Esa distinción importa porque la gobernanza no es lo mismo que la gestión de datos. La gestión de datos almacena, integra y procesa los datos. La gobernanza establece las reglas, la propiedad y la supervisión que determinan cómo se llevan a cabo esas actividades.
Si busca una visión más amplia de cómo repartir la autoridad entre unidades de negocio y funciones centrales, la gobernanza multinivel para empresas es un enfoque útil. La idea es sencilla: un entorno gobernado puede ser federado, pero sigue necesitando derechos de decisión con nombre y apellidos.
Como punto de comparación, qué es la gobernanza de datos es el concepto cercano por el que empieza la mayoría de los lectores, pero la gobernanza empresarial va más allá, porque la escala obliga a una responsabilidad más clara y a evidencias más sólidas. Por eso los programas maduros asignan owners, stewards y custodians en lugar de esperar que el texto de las políticas se gestione solo.
Una política sin derechos de decisión es solo un documento. Una política con evidencias se convierte en un sistema operativo.
De la política interna a una disciplina regulada
La gobernanza se volvió más seria cuando los reguladores exigieron poder demostrarla. El RGPD se adoptó como Reglamento (UE) 2016/679 el 27 de abril de 2016, entró en vigor el 24 de mayo de 2016 y es aplicable desde el 25 de mayo de 2018 en los 27 Estados miembros de la UE, según explica la Comisión Europea. Esa cronología importa porque sustituyó una directiva de 1995 por un marco directamente aplicable, lo que cambió el estándar de «tenemos una política» a «podemos demostrar cómo cumplimos».
El principio de responsabilidad proactiva del RGPD hizo operativa la gobernanza. Las organizaciones no solo necesitaban un tratamiento lícito, sino también registros, controles y evidencias de que el tratamiento seguía los principios en la práctica. Por eso la retención, la rectificación, el acceso y las pistas de auditoría pasaron de ser buenas ideas a mecanismos obligatorios.
Por qué el marco de la UE cambió la conversación
El RGPD también dejó clara otra cosa: la gobernanza va más allá de la seguridad y la administración de bases de datos. Regula cómo pueden tratarse y transferirse los datos personales, lo que significa que la responsabilidad de negocio y las obligaciones legales tienen que encontrarse a medio camino. No se puede separar a las personas que aprueban un uso de los sistemas que lo hacen cumplir.
El Reglamento de Gobernanza de Datos de la UE llevó esa lógica más lejos al formalizar el intercambio de confianza, los intermediarios neutrales y la cesión altruista de datos a través de su marco de políticas. Trata el intercambio como un modelo operativo controlado, no como un envío informal de archivos.
Para los equipos que quieren distinguir la política de la disciplina operativa, compliance vs. governance es una comparación útil. El compliance indica lo que tiene que ser cierto; la gobernanza indica cómo la organización sigue demostrando que lo es.
Roles y derechos de decisión en un programa gobernado
Un programa gobernado fracasa rápido cuando los roles son difusos. Alguien tiene que ser propietario del conjunto de datos, alguien tiene que mantener las reglas, alguien tiene que operar el sistema técnico y alguien tiene que escalar cuando el problema cruza un límite. Sin esa cadena, el mismo incidente se analiza en tres reuniones distintas y nadie sabe decir quién tuvo la última palabra.
Los cuatro roles que suelen sostener el programa
Los patrocinadores ejecutivos dan autoridad al programa y eliminan obstáculos. Los data owners asumen la responsabilidad sobre los activos críticos y los resultados de negocio. Los data stewards gestionan en el día a día los controles, las definiciones y el tratamiento de incidencias. Los data custodians administran la plataforma técnica y aplican los controles aprobados.
Una matriz RACI por dominio evita que esos roles se confundan. En una tabla de riesgos de servicios financieros, el owner aprueba un cambio de definición, el steward gestiona la excepción de calidad, el custodian implementa la actualización del esquema y el patrocinador resuelve el conflicto cuando las unidades de negocio no se ponen de acuerdo. Esa división importa porque la misma tabla puede afectar al reporting, al riesgo y a los modelos posteriores.
Rol | Derechos de decisión | Vía de escalado | Evidencias a su cargo |
|---|---|---|---|
Patrocinador ejecutivo | Escalado final y fijación de prioridades | Comité de dirección o foro ejecutivo | Registro de aprobaciones, registro de decisiones |
Data owner | Definición, uso, aceptación del riesgo | Patrocinador si surge un conflicto de negocio | Registro de propiedad, historial de aprobaciones |
Data steward | Excepciones de calidad, triaje de incidencias, mantenimiento de reglas | Owner para excepciones no resueltas | Historial de validación, registro de incidencias |
Data custodian | Implementación técnica, control de accesos, ejecución de cambios de esquema | Steward y owner para decisiones de impacto | Registro de cambios, evidencias de control de la plataforma |
Un programa de gobernanza que no puede mostrar esta cadena suele acabar en responsabilidad compartida, que es otra forma de decir que nadie se siente responsable. La pregunta que hay que hacer es directa: ¿quién debe actuar cuando una tabla crítica llega tarde, cambia de estructura o incumple una regla?
Para quienes quieran trasladar estas funciones a un modelo operativo más amplio, los roles de gobernanza de datos son un punto de referencia útil.
La pila de controles técnicos detrás de la gobernanza
Los roles importan, pero solo funcionan si la plataforma les da fuerza. La pila técnica convierte la intención en pruebas, y las pruebas son lo que interesa a auditores, reguladores y revisores internos. Si la plataforma no puede capturar la evidencia, el programa de gobernanza se queda, en gran medida, en palabras.
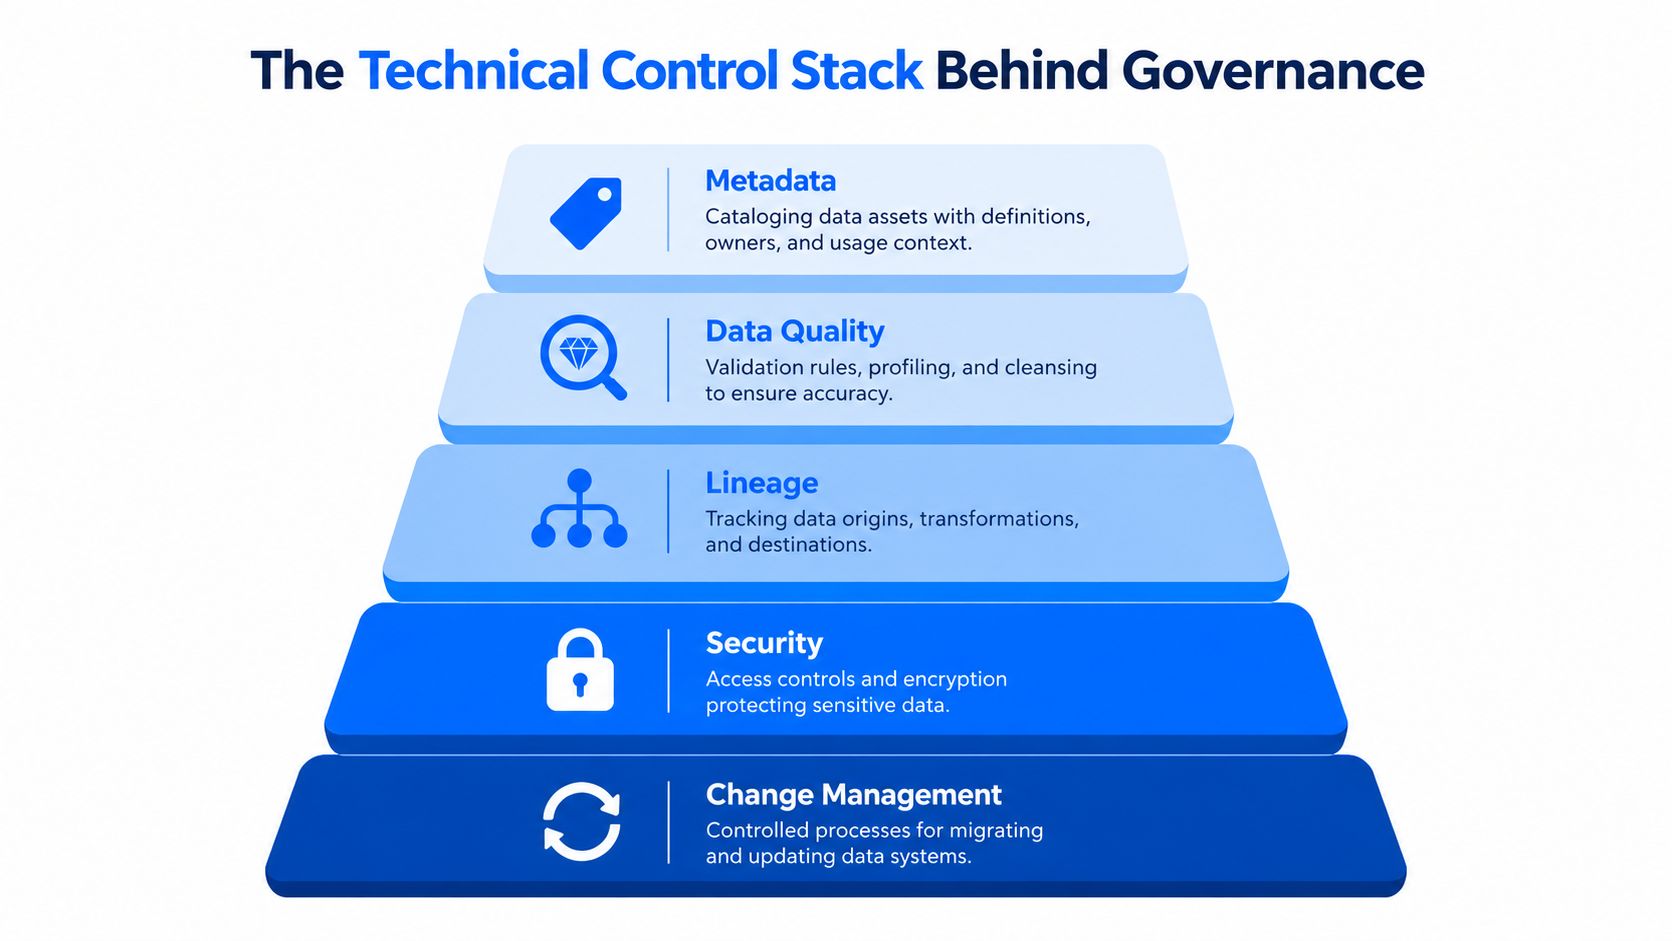
De los metadatos a la gestión de cambios
En la cima están los metadatos, porque no se puede gobernar lo que no se puede nombrar. Las entradas del catálogo necesitan definiciones, owners y contexto de uso para que los equipos sepan qué significa un activo antes de confiar en él. Debajo está la calidad de los datos, que comprueba mediante validación, perfilado y monitorización si el activo sigue sirviendo a su propósito.
El linaje muestra cómo se mueven los datos desde el origen hasta el informe o el modelo, lo que permite a un steward valorar el radio de impacto cuando falla un control. La seguridad mantiene el acceso restringido y alineado con la sensibilidad. La gestión de cambios cierra el ciclo al tratar los cambios estructurales como eventos gobernados y no como ediciones casuales.
Regla operativa: las definiciones explícitas permiten pruebas automatizadas, las pruebas automatizadas revelan la deriva, el linaje muestra a quién afecta y los stewards deciden qué corregir primero.
Aquí es donde muchos programas muestran su verdadera debilidad. Una encuesta de 2025 reveló que menos del 10 % de los encuestados creía que su organización tenía una función de data stewardship dedicada y eficaz, mientras que la mayoría no creía que se exigieran responsabilidades a las partes interesadas, según el resumen de la encuesta. No es un problema de catalogación, es un problema de rendición de cuentas.
Qué mide una pila madura
Un programa maduro no se obsesiona con el tamaño del catálogo. Comprueba si los controles cubren las tablas críticas, si las incidencias se reconocen, si el linaje es lo bastante completo para rastrear el impacto y si los cambios de esquema dejan un rastro utilizable. También registra la puntualidad, los fallos de calidad y las excepciones, para que la siguiente revisión cuente con evidencias en lugar de suposiciones.
Ese cambio importa porque los fallos de gobernanza suelen empezar con la ambigüedad, no con la tecnología. Si un steward no sabe qué hacer cuando un feed llega tarde, o si un custodian no puede demostrar quién aprobó el cambio, las herramientas no han resuelto el problema.
Gobernanza para datos preparados para la IA
La IA eleva lo que está en juego, porque los controles tienen que seguir funcionando después del despliegue y no solo durante la construcción del modelo. En una encuesta de EY de 2025 a 975 directivos de 21 países, el 72 % afirmó que su organización había integrado y escalado la IA en la mayoría o la totalidad de sus iniciativas, pero solo alrededor de un tercio contaba con protocolos que cubrieran todas las facetas de la IA responsable, según los resultados de la encuesta. En la muestra de Europa Occidental de esa misma encuesta, solo el 18 % declaró tener responsabilidades de gobernanza de datos claramente definidas, apenas el 10 % tenía procesos sistemáticos para actualizar los modelos de IA y el 25 % carecía de cualquier proceso para recopilar datos de entrenamiento para la IA.
La IA no sustituye a la gobernanza, depende de ella
La gobernanza de la IA se apoya directamente en los controles de datos cotidianos: procedencia, deriva, puntualidad de las actualizaciones, monitorización de cambios de esquema y decisiones documentadas de los owners.
Si los datos de entrenamiento no se pueden rastrear, los resultados del modelo son más difíciles de defender. Si las entradas cambian sin revisión, el rendimiento puede desviarse antes de que nadie lo note. Si la propiedad no está clara, el proceso de revisión se convierte en un ciclo de reproches en lugar de un ciclo de control.
Para los equipos que alinean sus iniciativas de IA con la capa de datos subyacente, los datos preparados para la IA son la mentalidad adecuada que conviene adoptar pronto. El modelo importa, pero los datos tienen que seguir siendo aptos para su propósito con el paso del tiempo.
Los KPI que un comité puede revisar de verdad
Un comité de gobernanza no necesita paneles de vanidad. Necesita una lista corta de señales que conduzcan directamente a la acción.
Cobertura de controles: qué tablas críticas tienen owners designados, reglas validadas y monitorización de la puntualidad.
Tasa de reglas fallidas: cuántos registros incumplen una regla de negocio a lo largo del tiempo.
Cumplimiento de la puntualidad: si los datos llegaron a tiempo respecto a la hora de entrega prevista.
Completitud del linaje: qué parte de los datos críticos puede rastrearse desde el origen hasta su consumo.
Antigüedad de las incidencias abiertas: cuánto tiempo esperan las incidencias hasta su reconocimiento y cierre.
Excepciones de política: qué desviaciones se aprobaron, por qué se permitieron y qué control compensatorio se utilizó.
Estas medidas importan porque apuntan a una decisión, no solo a un estado. Una validación fallida puede ser una advertencia, pero no es automáticamente un incumplimiento. La pregunta de la revisión es si el fallo afectó al reporting, a los derechos o a las obligaciones.
Cómo digna convierte la política de gobernanza en evidencia operativa
digna es una forma de convertir las ideas de gobernanza en evidencias dentro de la base de datos. Se ejecuta en el propio entorno del cliente, incluidos despliegues en nube privada u on-premises, de modo que los datos regulados permanecen en su sitio mientras las comprobaciones se ejecutan donde residen los datos.
Controles adaptados a las necesidades de gobernanza
Data Validation admite reglas de negocio a nivel de registro, lo que ayuda a los owners a demostrar que los controles de exactitud se ejecutaron. Timeliness detecta cargas ausentes, tardías o anticipadas frente a las horas de entrega previstas, lo que da a los stewards evidencias sobre la disciplina de actualización. Schema Tracker trata los cambios estructurales como eventos gobernados, de modo que una columna nueva o un cambio de tipo de dato no se cuele aguas abajo sin revisión.
Data Anomalies aprende líneas base y señala desviaciones en conjuntos de datos críticos. Data Analytics ayuda a los equipos a revisar tendencias y volatilidad, algo útil en las reuniones de gobernanza, donde los patrones recurrentes importan más que las alertas aisladas. Business Monitoring y Data Platform Observability conectan la visión de gobernanza con los KPI de negocio y la salud de la plataforma.
Esa combinación importa porque la gobernanza vive en la intersección entre la política y la evidencia. Un comité puede preguntar si un control se ejecutó, si encontró algo, si alguien lo reconoció y si el cambio se aprobó antes del lanzamiento. Una plataforma que mantiene las comprobaciones dentro del entorno facilita demostrarlo sin mover datos innecesariamente.
Responder a un auditor con evidencias en lugar de documentos
Un auditor no quiere realmente una declaración de principios. Quiere saber qué conjuntos de datos son críticos, quién es su propietario, qué reglas se aplican, cuándo se ejecutaron los controles por última vez, qué falló, quién aprobó la excepción, de dónde proceden los datos y durante cuánto tiempo se conservaron. Son preguntas directas porque buscan artefactos defendibles, no intenciones.
Qué pruebas deberían existir
Un programa gobernado debería poder aportar registros de propiedad, historial de validación, historial de puntualidad, grafos de linaje, registros de cambios, registros de excepciones y evidencias de retención. También debería mostrar marcas de tiempo, el estado de la remediación y la decisión concreta que cerró la incidencia. Esa es la diferencia entre un control que existe sobre el papel y un control que supera una revisión.
Si la única respuesta es «lo dice la política», la conversación con el auditor no ha terminado.
El siguiente paso práctico es pequeño, pero decisivo. Elija un conjunto de datos crítico, nombre a su owner, registre sus reglas de calidad y de puntualidad, defina quién aprueba las excepciones y exija evidencias cada vez que falle un control. Ese único conjunto de datos se convierte en la plantilla para el resto del programa.
Si está construyendo una gobernanza que tenga que superar revisiones, conozca digna más a fondo. Ayuda a los equipos a monitorizar la calidad de los datos, la puntualidad, los cambios de esquema y el comportamiento operativo dentro de su propio entorno, lo que hace mucho más sencillo operacionalizar la capa de evidencias.
La política de gobernanza solo se convierte en evidencia operativa cuando cada regla se ejecuta realmente contra los datos. Esa es la función del módulo Data Validation de digna: las reglas de negocio se comprueban de forma continua dentro de su entorno y cada ejecución deja un historial registrado de aprobados y fallos que un auditor puede inspeccionar, en lugar de fiarse de la política.
Preguntas frecuentes
¿Qué es la gobernanza de datos empresarial?
La gobernanza de datos empresarial es el conjunto de autoridad, derechos de decisión y controles operativos que determina quién puede usar los datos, cómo y con qué evidencia. A diferencia de la gestión de datos, que los almacena y procesa, fija reglas, propiedad y supervisión, y a escala empresarial requiere owners, stewards y custodians designados.
¿Qué roles necesita un programa de gobernanza de datos empresarial?
Cuatro roles suelen sostener el programa: patrocinadores ejecutivos, data owners, data stewards y data custodians. Los patrocinadores resuelven escalados, los owners aprueban definiciones y aceptan riesgos, los stewards gestionan excepciones de calidad y mantienen reglas, y los custodians aplican cambios de esquema y controlan el acceso. Una matriz RACI por dominio evita solapamientos.
¿Cómo cambió el RGPD la gobernanza de datos?
Hizo pasar la gobernanza de "tenemos una política" a "podemos demostrar cómo cumplimos". Aplicable desde el 25 de mayo de 2018 en los 27 Estados miembros de la UE, el principio de responsabilidad proactiva del RGPD exige registros, controles y evidencias, por lo que la retención, la rectificación, el acceso y las pistas de auditoría pasaron a ser obligatorios.
¿Qué KPI debe seguir un comité de gobernanza de datos?
Un comité necesita una lista corta de señales ligadas a la acción, no paneles de vanidad: cobertura de controles en tablas críticas, tasa de reglas fallidas, cumplimiento de plazos de entrega, completitud del linaje, antigüedad de las incidencias abiertas y excepciones de política aprobadas con sus controles compensatorios. Cada uno conduce a una decisión, no solo a un estado.
¿Qué evidencias esperan los auditores de la gobernanza de datos?
Los auditores buscan artefactos defendibles, no declaraciones de principios. Un programa gobernado debe aportar registros de propiedad, historial de validación y de puntualidad, grafos de linaje, registros de cambios, registros de excepciones y evidencias de retención, además de marcas de tiempo, estado de remediación y la decisión concreta que cerró cada incidencia. "Lo dice la política" nunca basta.


