Datenqualitätsstandards: Ein praktischer Leitfaden für moderne Teams
|
7
min. Lesezeit
Ein vierteljährliches Board-Deck zeigt einen steigenden Umsatztrend, aber die Finanzabteilung weigert sich, die Zahl zu genehmigen. Ein CRM-Export über Nacht hat Konten dupliziert, ein Quellschema wurde ohne Vorankündigung geändert, die Aktualisierung des Warehouses kam zu spät und niemand hatte einen Alert für die abnormale Zeilenanzahl konfiguriert. Das Team verbringt zwei Wochen damit, den Fehler zurückzuverfolgen, verschiebt die Vorstandssitzung und verliert an Glaubwürdigkeit bei der Führungsebene.
Diese Situation ist in modernen Warehouses, Lakes und Pipelines üblich, da sich Daten durch zu viele Systeme bewegen, als dass informelles Vertrauen funktionieren könnte. Datenqualitätsstandards geben Teams gemeinsame Regeln an die Hand, um zu entscheiden, ob Daten korrekt, vollständig, zeitnah, gültig, konsistent, eindeutig und für den beabsichtigten Zweck geeignet sind. Sie verknüpfen diese Regeln auch mit Kontrollen, Eigentümern, Alerts und Nachweisen.
Ein veröffentlichter Standard repariert eine defekte Pipeline nicht von selbst. Der Wert zeigt sich, wenn Engineers Definitionen in Prüfungen umwandeln, Stewards Schwellenwerte genehmigen und Governance-Teams Fehler überprüfen, bevor ein Dashboard, ein regulatorischer Bericht oder ein KI-Workflow unzuverlässige Daten konsumiert.
Inhaltsverzeichnis
Der Moment, in dem Sie erkennen, dass Sie Datenqualitätsstandards benötigen
Das erste Anzeichen ist meist kein dramatischer Systemausfall. Es ist ein Meeting, bei dem zwei Teams unterschiedliche Versionen der Wahrheit präsentieren.
Die Finanzabteilung vergleicht die Umsätze aus dem ERP mit einem Warehouse-Modell, das von der Analytik verwendet wird. Die Zahlen stimmen nicht überein. Ein Analyst prüft die Transformationslogik und findet doppelte Kundenkonten im CRM-Export. Ein Engineer stellt fest, dass die Quelle ein Feld hinzugefügt und einen Typ geändert hat. Das Plattform-Team bemerkt dann, dass der nächtliche Ladevorgang erst abgeschlossen wurde, nachdem die Führungsebene das Dashboard bereits geöffnet hatte.
Jedes Problem ist für sich genommen beherrschbar. Zusammen führen sie zu einem Fehler, den niemand schnell erklären kann. Das Problem sind nicht nur die fehlerhaften Datensätze. Es ist das Fehlen einer vereinbarten Definition für akzeptable Daten, eines benannten Eigentümers, eines messbaren Schwellenwerts und eines Eskalationspfads.
Standards ersetzen Intuition durch gemeinsame Regeln
Ein Standard verwandelt „das sieht falsch aus“ in eine operative Aussage:
Pflichtfelder: Eine Kundenkennung muss vorhanden sein, bevor ein Datensatz in die kuratierte Warehouse-Schicht gelangt.
Aktualität: Eine kritische Tabelle muss innerhalb des vereinbarten Lieferfensters eintreffen.
Schema: Ein Regionsfeld muss dem genehmigten Typ und der Domäne entsprechen.
Abgleich: Die Umsatzsummen müssen über die festgelegten Quellsysteme hinweg übereinstimmen.
Eskalation: Eine fehlgeschlagene Kontrolle wird an den Steward und Engineer weitergeleitet, die für dieses Datenprodukt verantwortlich sind.
Diese Regeln ermöglichen es Finanzen, Analytik, Engineering und Führungskräften, denselben Fehler in derselben Sprache zu diskutieren. Sie verlagern die Erkennung zudem näher an die Quelle, anstatt darauf zu warten, dass ein finaler Bericht das Problem offenlegt.
Praktische Regel: Wenn ein Team nicht angeben kann, wie ein Fehler aussieht, wer dafür verantwortlich ist und was als Nächstes passiert, hat es noch keinen durchsetzbaren Datenqualitätsstandard.
Standards schaffen auch eine Grundlage für die Priorisierung. Ein fehlendes optionales Marketing-Attribut sollte nicht dieselbe Reaktion hervorrufen wie ein fehlerhafter Transaktionsschlüssel oder eine unerklärte Änderung in einem regulatorischen Datensatz. Erfahrene Teams dokumentieren den Unterschied und verknüpfen den Schweregrad mit den geschäftlichen Auswirkungen.
Das Ergebnis sind keine perfekten Daten. Keine Organisation kann jede Ausnahme in jedem Warehouse, Lake und jeder Pipeline eliminieren. Das Ergebnis ist eine vorhersehbare Handhabung unvollkommener Daten, bei der Fehler erkannt, erklärt, zugewiesen und nachverfolgt werden, bevor sie zu einer weiteren Krise für die Führungsebene werden.
Was Datenqualitätsstandards tatsächlich bedeuten
Ein Datenqualitätsstandard ist eine formelle Regel, die eine Organisation dokumentiert und zu deren Anwendung sie sich verpflichtet. Er kann einen akzeptablen Bereich, einen erforderlichen Wert, eine Erwartung an die Aktualität, eine Validierungsbedingung, eine Abgleichsmethode oder einen Eskalationspfad für einen bestimmten Datensatz definieren.
Beispielsweise könnte eine Bestelltabelle im Warehouse eine nicht-leere Bestell-ID, einen genehmigten Währungscode, eine nicht-negative Bestellsumme und ein Lieferintervall erfordern, das dem Reporting-Anwendungsfall entspricht. Ein Lake-Ingestion-Job erfordert möglicherweise, dass das eingehende Schema mit dem Vertrag übereinstimmt, bevor es in eine kuratierte Zone geschrieben wird.
Mehrere verwandte Begriffe sorgen für Verwirrung, da Teams sie synonym verwenden.
Ein Framework organisiert die Konzepte. Es kann Genauigkeit, Vollständigkeit, Timeliness, Konsistenz, Gültigkeit, Eindeutigkeit und Lineage beschreiben.
Eine Kontrolle ist die technische Prüfung, die eine Regel testet. Sie kann nach Nullwerten suchen, Summen vergleichen, eine Typänderung erkennen oder die Verzögerung bei der Bereitstellung messen.
Eine Policy legt fest, wer verantwortlich ist und was die Organisation erwartet. Sie kann beispielsweise einen geschäftlichen Eigentümer für Kundendaten zuweisen oder Nachweise für Audits verlangen.
Ein SLA oder SLO macht die Erwartung operativ nutzbar, indem ein Ziel, eine Reaktion und eine Konsequenz bei Verfehlung des Ziels definiert werden.
Eine Bau-Analogie, die standhält
Stellen Sie sich ein Datenprogramm wie ein Bauprojekt vor.
Standards sind die Bauordnung. Sie definieren, was eine sichere Struktur erfüllen muss. Frameworks sind das Architekturhandbuch. Sie liefern das Vokabular und die Designmuster. Kontrollen sind Inspektionen. Sie prüfen, ob die Umsetzung den Regeln folgt. Observability ist der Inspektor, der täglich die Baustelle abläuft und nach Änderungen, Mängeln und Bedingungen sucht, die statische Inspektionen übersehen.
Die Analogie ist wichtig, da jede Ebene eine andere Aufgabe hat. Standards ohne Kontrollen bleiben bloße Absichtserklärungen in einem Dokument. Kontrollen ohne Standards erzeugen Alarmrauschen, weil niemand weiß, welche Fehler wichtig sind oder welcher Schwellenwert eine Aktion auslösen sollte.
ISO 8000 ist die bekannteste internationale Standardreihe für Datenqualität und Stammdaten. Ihr Umfang wurde von grundlegenden Konzepten hin zu operativen Leitlinien erweitert. Die Übersicht von ISO über ISO 8000 weist ISO 8000-1:2022 als aktualisierte Übersicht der Reihe und ISO 8000-150:2022 als den Teil aus, der Rollen und Verantwortlichkeiten im Datenqualitätsmanagement formalisiert.
Diese Unterscheidung hält die Diskussion pragmatisch. Ein Framework hilft einem Team bei der Begriffswahl. Ein Standard hilft ihm, Erwartungen zu definieren. Eine Kontrolle prüft das Verhalten in der Produktion. Observability liefert den laufenden Nachweis, dass die Kontrollen auch bei sich ändernden Daten weiterhin funktionieren.
Die Kerndimensionen, die jedes Team messen muss
Dimensionen werden nützlich, wenn ein Team jede einzelne mit einem Fehlermodus und einer Messmethode verknüpft. Die richtige Frage lautet nicht „Hat dieser Datensatz eine hohe Qualität?“, sondern „Welche Qualitätsbedingungen muss dieser Datensatz für diese geschäftliche Nutzung erfüllen, und wie merken wir, wenn er sie nicht mehr erfüllt?“
Feld- und Datensatzdimensionen
Genauigkeit fragt, ob ein Wert das reale Objekt darstellt, das er beschreibt. Eine Kundenadresse mit einem Zahlendreher in der Hausnummer kann eine Textformatprüfung bestehen, obwohl sie falsch ist. Teams können die Genauigkeit messen, indem sie Datensätze mit vertrauenswürdigen Referenzdaten abgleichen oder Attribute gegen eine autoritative Quelle validieren.
Vollständigkeit fragt, ob erforderliche Informationen vorhanden sind. Fehlende Felder für den Zweitnamen können einen Personalisierungsprozess stören, während fehlende Bestellsummen ein Finanzmodell ungültig machen können. Eine einfache Kontrolle berechnet den Prozentsatz der Nullwerte für jede erforderliche Spalte und unterscheidet das legitime Fehlen von einem Fehler.
Timeliness misst, ob Informationen verfügbar sind, wenn Benutzer oder Systeme sie benötigen. Ein Dashboard, das um zwei Uhr morgens aktualisiert wird, kann für ein Meeting der Führungsebene um acht Uhr immer noch veraltet sein, wenn das Quellereignis früher eintraf und die Pipeline es verzögert hat. Das nützliche Signal ist die Verzögerung zwischen der Zeit des Quellereignisses und der Verfügbarkeit im Warehouse, nicht nur, ob ein Job schließlich abgeschlossen wurde.
Konsistenz prüft, ob verwandte Systeme übereinstimmen. Wenn eine Bestell-ID im CRM und ERP unterschiedliche Summen aufweist, benötigt das Team eine systemübergreifende Abgleichskontrolle und eine definierte Instanz zur Lösung des Konflikts.
Gültigkeit prüft die Konformität mit Schemata, Formaten, Aufzählungen und Geschäftsregeln. Eine Regionsspalte, die Freitext zulässt, kann Werte wie „North“, „N“ und „Northern“ ansammeln, obwohl das Reporting-Modell eine genehmigte Domäne erwartet.
Eindeutigkeit stellt sicher, dass eine reale Entität nicht mehrfach dargestellt wird, wo nur ein einziger Datensatz erforderlich ist. Doppelte Kundendatensätze verfälschen Zählungen und verzerren die Segmentierung. Teams vergleichen üblicherweise die Gesamtzahl der Datensätze mit eindeutigen Schlüsseln und prüfen auf Kollisionen bei IDs, die eindeutig sein sollten.
Systemweite Rückverfolgbarkeit
Lineage beantwortet eine andere Frage: Woher stammt diese Zahl und was hat sie auf dem Weg verändert? Eine Lineage-Kontrolle misst die Abdeckung der Zuordnung von Upstream zu Downstream über Quellen, Transformationen, Modelle und Berichte hinweg. Ohne diese Übersicht findet ein Analyst zwar vielleicht eine Anomalie, hat aber Mühe, die dafür verantwortliche Pipeline oder den Eigentümer zu identifizieren.
Diese Dimensionen beeinflussen sich gegenseitig. Genaue Datensätze, die zu spät eintreffen, können dennoch zu Fehlentscheidungen führen. Vollständige Daten mit inkonsistenten Definitionen können ein Dashboard in die Irre führen. Gültige Werte können operativ ungeeignet bleiben, wenn die geschäftliche Bedeutung falsch ist. Aus diesem Grund unterscheidet ISO 8000-8:2015 zwischen syntaktischer, semantischer und pragmatischer Qualität und fordert Organisationen auf, Format, Bedeutung und Eignung für den Zweck in den Messprozessen zu berücksichtigen. Die Beschreibung von ISO zu ISO 8000-8:2015 liefert das Fundament für diese Unterscheidung.
Kerndimensionen der Datenqualität auf einen Blick
Dimension | Beispiel für Fehler | Primäre Metrik |
|---|---|---|
Genauigkeit | Adresse enthält einen echt wirkenden, aber falschen Wert | Übereinstimmungsquote mit Referenzdaten |
Vollständigkeit | Erforderliche Kundenattribute fehlen | Prozentsatz der Nullwerte pro Feld |
Timeliness | Quellereignis trifft nach dem Reporting-Fenster ein | Verzögerung von Ereignis bis Verfügbarkeit |
Konsistenz | CRM und ERP zeigen unterschiedliche Bestellsummen | Systemübergreifender Abgleich |
Gültigkeit | Region akzeptiert Werte außerhalb der genehmigten Domäne | Schema- und Regelkonformität |
Eindeutigkeit | Doppelte Kunden verfälschen die Anzahl aktiver Konten | Verhältnis von eindeutigen zu gesamten Datensätzen |
Lineage | Berichtsmetrik hat keine nachvollziehbare Upstream-Quelle | Abdeckung der Zuordnung |
Teams, die eine detailliertere operative Behandlung dieser Dimensionen benötigen, können diesen Leitfaden zu den Dimensionen der Datenqualität als Referenzpunkt verwenden, während sie Kontrollen für einzelne Assets definieren.
Frameworks und Standards, die man kennen sollte
Kein einzelnes Framework sagt einem Team alles, was es für den Betrieb zuverlässiger Analytics- und Machine-Learning-Workloads benötigt. Jede Referenz löst ein anderes Problem, und die Wahl sollte davon abhängen, ob der unmittelbare Bedarf bei Vokabular, Messung, governance oder der Eignung für den Zweck liegt.
DAMA-DMBOK ist nützlich als breites konzeptionelles Vokabular für das Datenmanagement. Es hilft Teams, Datenqualität neben governance, Metadaten, Stammdaten, Architektur und Stewardship einzuordnen. Seine Breite ist ein Vorteil für die Unternehmensplanung, bietet jedoch nicht jede produktionsreife Abfrage, Alarmbedingung oder warehouse-spezifische Schwellenwerte.
ISO 8000 bietet eine formale Sprache für Datenqualität und Stammdaten. Die Reihe umfasst spezialisierte Teile wie ISO 8000-110 für den Austausch von Merkmalsdaten, ISO 8000-114 für portable Daten, ISO 8000-115 für Präfixe von Qualitätskennungen, ISO 8000-150 für Rollen und Verantwortlichkeiten sowie ISO 8000-210 für die Datenqualitätsmerkmale von Sensoren. Die Übersicht der ISO 8000-Standards zeigt Veröffentlichungsaktivitäten in den Jahren 2011, 2015, 2016, 2020, 2021, 2022 und 2024, was eher auf eine sich entwickelnde Familie als auf ein einzelnes statisches Dokument hinweist.
ISO/IEC 25012 definiert ein allgemeines Datenqualitätsmodell für in strukturierter Form gespeicherte Daten. Sein Pendant, ISO/IEC 25024, bietet messbare Eigenschaften und Maße zur Bewertung der Datenqualität in Computersystemen. Die Referenz ISO/IEC 25012 verdeutlicht die Verbindung zwischen abstrakten Eigenschaften und messbaren Kontrollen für Analytics-Pipelines.
DCAR (ein auf den Datenkontext und Risiken ausgerichteter Ansatz) hilft Teams, die Eignung für den Zweck zu beurteilen. Dies ist wertvoll, wenn dieselben Daten für explorative Analysen akzeptabel, für einen regulierten Bericht oder als Modelleingabe jedoch ungeeignet sein können. Die Einschränkung besteht darin, dass Teams die Bewertung immer noch in Verantwortlichkeiten, automatisierte Prüfungen und Vorfallsbehandlung übersetzen müssen.
Framework | Primärer Fokus | Abgedeckte Dimensionen | Bestens geeignet für | Bekannte Einschränkung |
|---|---|---|---|---|
DAMA-DMBOK | Vokabular für das Datenmanagement im Unternehmen | Qualität, governance, Metadaten, Stewardship, Architektur | Programmdesign und Betriebsmodelle | Breite Leitlinien erfordern operative Übersetzung |
ISO 8000 | Formale Sprache für Datenqualität und Stammdaten | Messung, Austausch, Rollen, domänenspezifische Qualität | Standardisierung und prüfbare Definitionen | Schreibt nicht jede Plattformimplementierung vor |
ISO/IEC 25012 | Qualitätsmodell für strukturierte Daten | Inhärente und kontextuelle Qualitätsmerkmale | Qualitätsbewertung von Software und Systemen | Erfordert lokale Schwellenwerte und Workflow-Design |
ISO/IEC 25024 | Qualitätsmaße | Messbare Eigenschaften und Bewertungsmethoden | Metrikdesign und -bewertung | Weist von sich aus keine geschäftliche Verantwortung zu |
DCAR | Eignung für den Zweck und Risiko | Kontextuelle Qualität und Eignung für Entscheidungen | Analytik-, Berichts- und Modellnutzungsentscheidungen | Benötigt unterstützende Kontrollen und governance |
Die Datenklassifizierung gehört zur Qualitätsgestaltung, da Sensibilität, Aufbewahrung und Zugriff Einfluss darauf haben, welche Kontrollen ein Team ausführen kann und wer die Nachweise einsehen darf. Gründer, die eine leicht verständliche Einführung benötigen, können die praktische Datenklassifizierung für Gründer von der Kanzlei By Design Law Firm & Legal Consultancy, PLLC konsultieren.
Ein praktischer Leitfaden für Datenmanagement-Frameworks kann Teams dabei helfen, diese Referenzen zu vergleichen, ohne die Vollständigkeit der Dokumentation mit der operativen Bereitschaft gleichzusetzen.
Von Dimensionen zu messbaren Metriken und SLAs
Eine Dimension wird erst dann durchsetzbar, wenn das Team ihre Berechnung, ihr Ziel, ihr Alarmverhalten und ihren Eigentümer definiert. Die Berechnung sollte einfach genug sein, um sie während eines Vorfalls zu erklären, und stabil genug, um sie über verschiedene Pipeline-Durchläufe hinweg zu vergleichen.
Die Genauigkeit kann das Verhältnis von Datensätzen, die mit einem genehmigten Referenzsatz übereinstimmen, zu den bewerteten Datensätzen nutzen. Die Vollständigkeit kann durch Division der Nicht-Null-Datensätze durch die Datensätze, die einen Wert enthalten sollten, ermittelt werden. Die Timeliness nutzt die Verzögerung zwischen Ereigniszeit und Verfügbarkeit. Die Gültigkeit zählt Datensätze, die deklarierte Regeln bestehen, die Konsistenz vergleicht Werte über festgelegte Quellen hinweg und die Eindeutigkeit identifiziert doppelte Schlüssel oder doppelte Entitäten.
Dimensionen in Metriken und SLAs umwandeln
Dimension | Berechnungsmethode | Beispiel für SLA-Schwellenwert | Alarmsignal | Eigentümer |
|---|---|---|---|---|
Genauigkeit | Übereinstimmende Datensätze geteilt durch bewertete Datensätze | Vereinbartes Übereinstimmungsziel für die Domäne | Übereinstimmungsquote fällt unter das Ziel | Domain Steward |
Vollständigkeit | Nicht-Null-Werte geteilt durch erwartete Werte | Ziel für Pflichtfelder pro Asset | Null-Quote steigt über das Ziel | Datenbesitzer |
Timeliness | Zeitstempel der Verfügbarkeit minus Zeitstempel des Quellereignisses | Maximal zulässige Lieferverzögerung | Verspäteter oder fehlender Ladevorgang | Pipeline Engineer |
Gültigkeit | Erfolgreiche Datensätze geteilt durch bewertete Datensätze | Ziel für Regelkonformität | Ungültige Werte erkannt | Analytics Engineer |
Konsistenz | Übereinstimmung über Quellsystemvergleiche hinweg | Abgleichsziel | Abweichung zwischen den Quellen | Domain Steward |
Eindeutigkeit | Anzahl doppelter Schlüssel oder doppelter Entitäten | Keine unerklärten Duplikate | Kollision erkannt | Data Custodian |
Die Schwellenwerte in dieser Tabelle sind Designbeispiele, keine universellen Anforderungen. Ein Transaktionsbuch, ein Kundenprofil und ein explorativer Ereignisstrom haben unterschiedliche Konsequenzen, wenn sie eine Qualitätsbedingung verfehlen. Der Datenbesitzer sollte das Ziel gemeinsam mit den Benutzern festlegen, die von dem Asset abhängen, und dann dokumentieren, ob ein Verstoß die Veröffentlichung blockiert, eine Ausnahme zulässt oder eine Warnung erzeugt.
Ein statischer Batch-Test meldet möglicherweise einen Fehler, nachdem ein Job beendet ist. Kontinuierliche Observability fügt Kontext hinzu, einschließlich historischem Verhalten, Ankunftsmustern, Schemaänderungen und Verschiebungen in der Werteverteilung. Dieser Kontext hilft Teams, eine erwartete saisonale Änderung von einem fehlerhaften Ingestionsprozess zu unterscheiden.
Die Referenz für Datenqualitätsmetriken kann bei der Auswahl der Metriken helfen, die Implementierung gehört jedoch in die Umgebung, in der die Daten erzeugt und konsumiert werden. Ein Alarm sollte an einen menschlichen Eigentümer weitergeleitet werden, das betroffene Asset und die Regel enthalten, Nachweise sichern und definieren, was den Vorfall abschließt.
Eine Metrik ohne Eigentümer ist Dekoration auf einem Dashboard. Ein SLA ohne Eskalationspfad ist nur ein Wunsch.
Branchen- und regulatorische Erwartungen
Eine Qualitätsdimension ist je nach dem durch einen Fehler verursachten Schaden unterschiedlich wichtig. Finanzdienstleistungen legen in der Regel großen Wert auf Genauigkeit, Vollständigkeit und Lineage, da Teams Datensätze abgleichen, gemeldete Zahlen erklären und nachweisen müssen, wie sich Daten unter Erwartungen wie BCBS 239 und Dodd-Frank-Reporting-Regeln von der Quelle bis zur Ausgabe bewegt haben.
Teams im Gesundheitswesen priorisieren möglicherweise Gültigkeit und Timeliness, wenn klinische und operative Systeme strukturierte Informationen in Umgebungen austauschen, die von HIPAA- und HL7- oder FHIR-Erwartungen geprägt sind. Ein korrekt formatierter Wert, der zu spät eintrifft, kann ebenso problematisch sein wie ein ungültiger Wert, insbesondere wenn ein nachgelagerter Workflow von aktuellen Informationen abhängt.
Telekommunikationsanbieter benötigen in der Regel Kontrollen, die hochvolumige Kunden-, Netzwerk- und Betriebsdaten verarbeiten können. Behörden im öffentlichen Sektor müssen sich mit dem bekannten GIGO-Prinzip (Garbage In, Garbage Out) auseinandersetzen, was bedeutet, dass schlechte Eingaben schlechte Ergebnisse liefern, sowie mit Open-Data-Erwartungen an Metadaten, Interoperabilität und Bereitstellungsqualität.
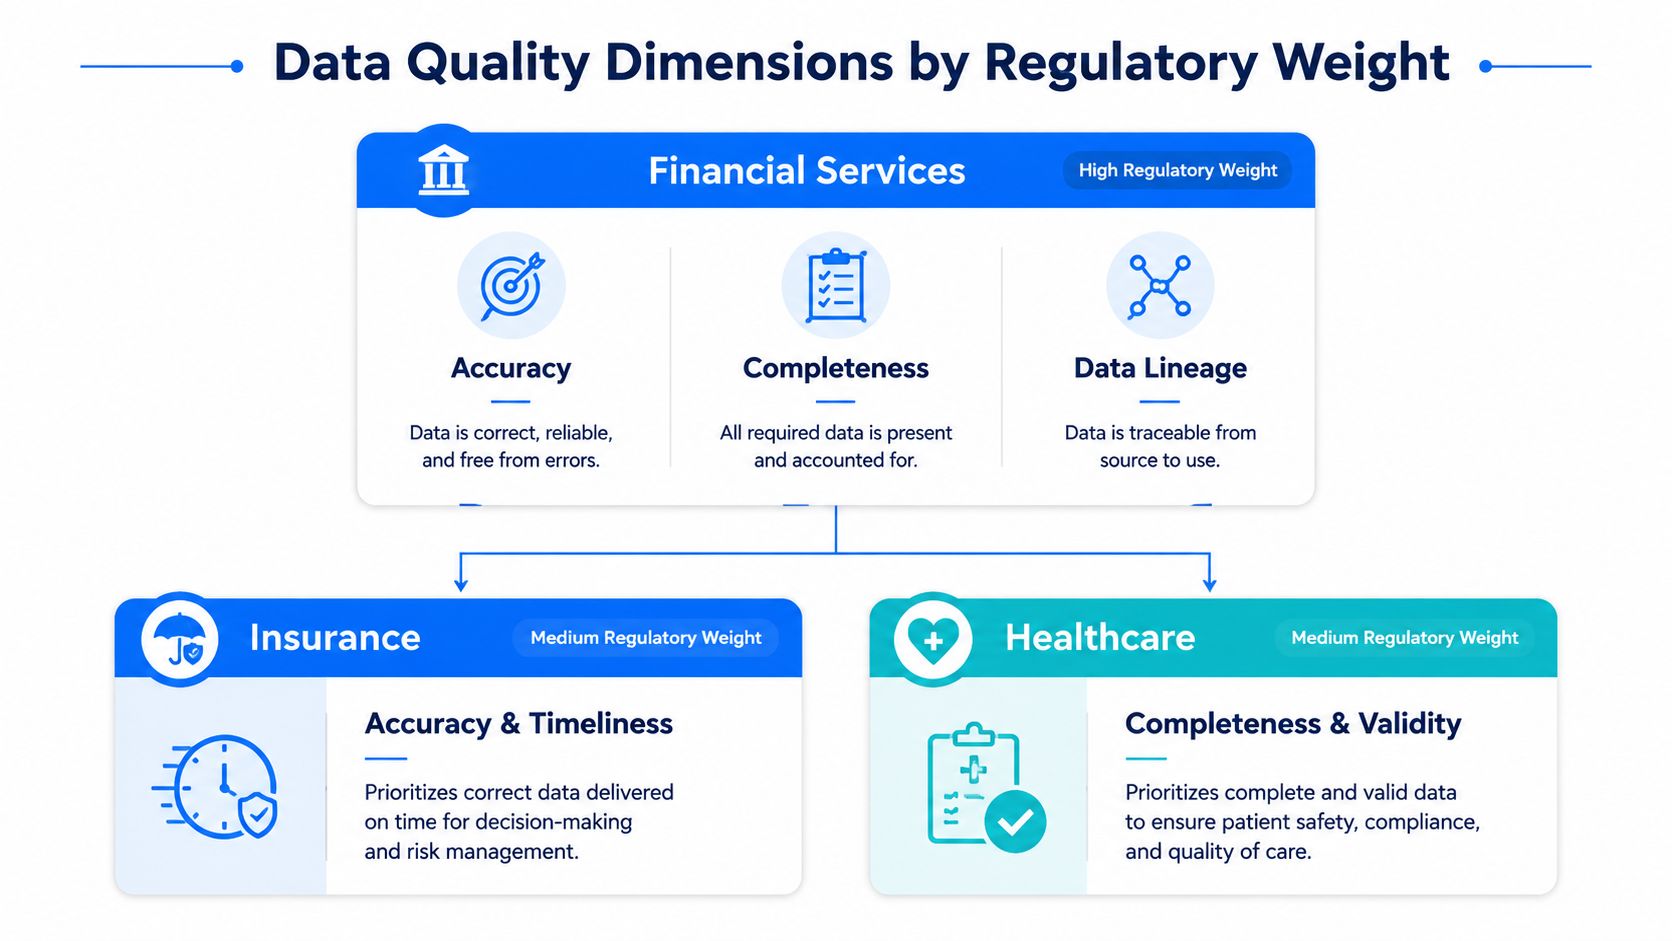
Die technischen Kontrollen bleiben über alle Sektoren hinweg ähnlich. Finanzberichte erfordern möglicherweise Abgleiche und Lineage-Abdeckung. Der Datenaustausch im Gesundheitswesen erfordert möglicherweise Domänenvalidierung und die Überwachung von Bereitstellungsverzögerungen. Telekommunikationsunternehmen überwachen möglicherweise Volumen-, Schema- und Verteilungsänderungen. Öffentliche Datenprogramme legen den Fokus womöglich auf die Vollständigkeit der Metadaten und konsistente Formate.
Regulierung hängt immer noch von der Implementierung ab
Veröffentlichte Regeln führen nicht automatisch zu zuverlässigen Daten. Im Bericht 2025 der ESMA heißt es, dass es immer noch kein formelles Datenqualitäts-Framework gab, während auf ESAP ausgerichtete Metadatenanforderungen und aktualisierte Regeln voraussichtlich im Sommer 2026 in Kraft treten werden, so der ESMA-Bericht über Qualität und Nutzung von Daten. Diese Lücke zeigt, warum regulierte Teams Kontrollen, Nachweise und verantwortliche Eigentümer benötigen und nicht nur eine Bibliothek von Standards.
Derselbe Bericht stützt eine unkonventionelle Schlussfolgerung: Mehr Standards bedeuten nicht automatisch bessere Qualität. Akzeptanz, Interoperabilität, Metadatenimplementierung und eine konsistente Bereitstellung bestimmen, ob eine veröffentlichte Anforderung das Verhalten in der Produktion tatsächlich verändert.
Governance, Rollen und operative Durchsetzung
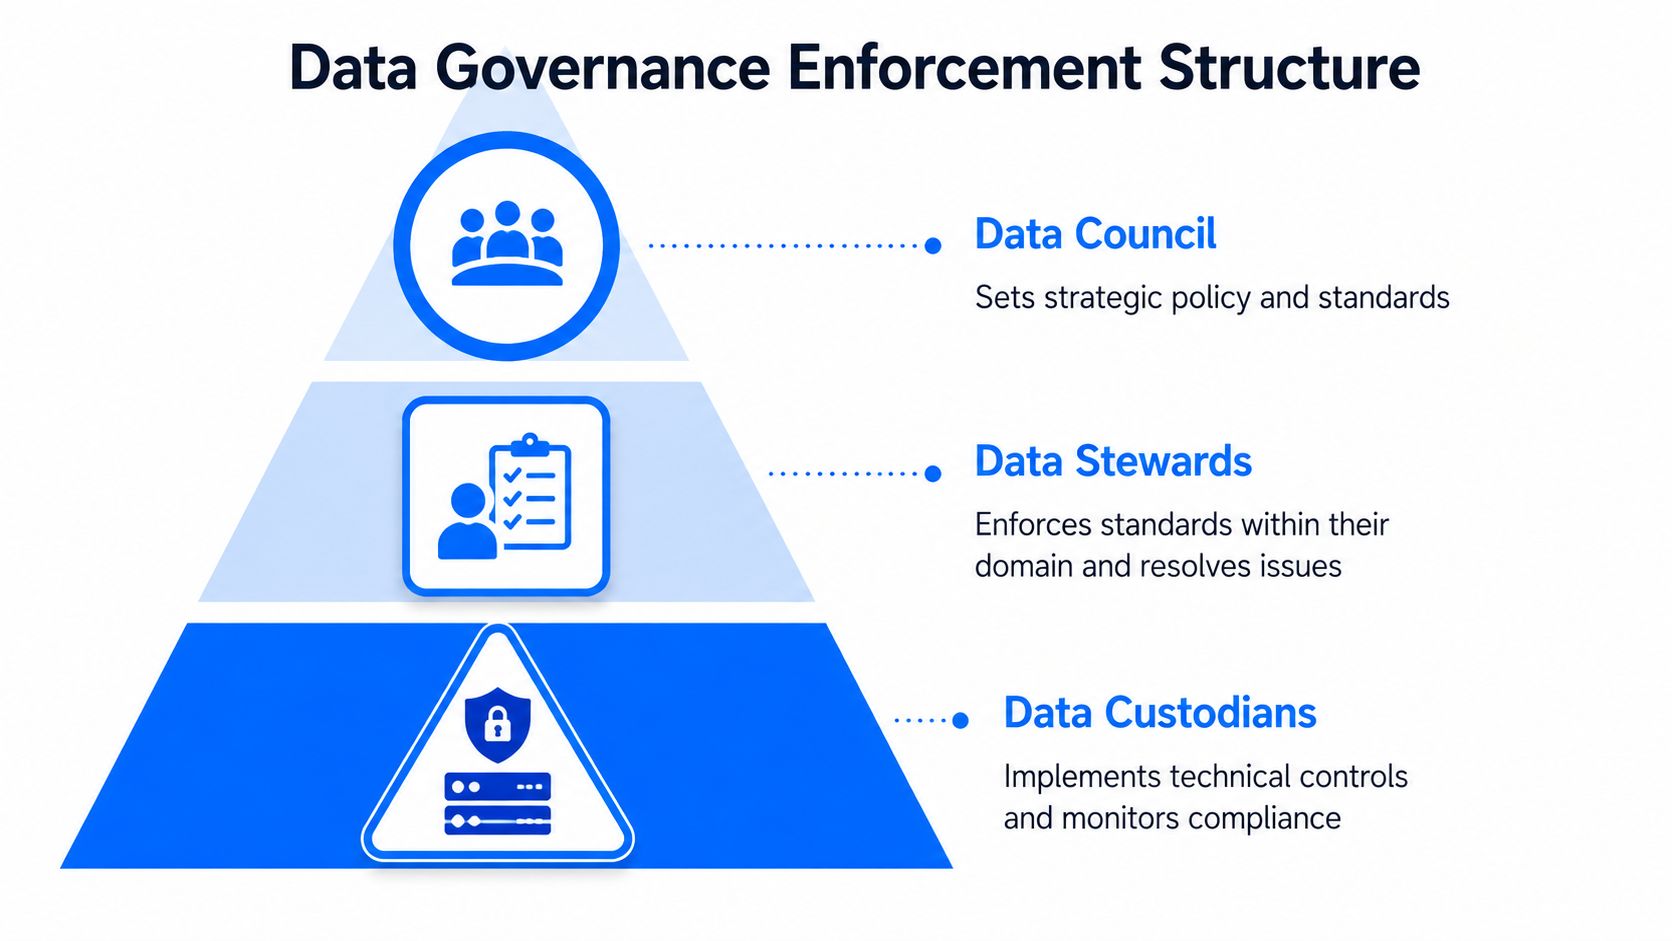
Ein Framework kann Qualitätsmerkmale definieren, aber Menschen setzen die Regeln durch. Die meisten Organisationen benötigen eine klare Trennung zwischen strategischen Entscheidungen, Domänenverantwortung und technischer Umsetzung.
Das Data Council legt die Unternehmensrichtlinien fest, genehmigt das Qualitätsvokabular und entscheidet, welche Assets kritisch sind. Data Stewards wenden diese Erwartungen innerhalb einer Domäne an, genehmigen Schwellenwerte, lösen Interpretationskonflikte und koordinieren die Behebung. Data Custodians, oft Engineers oder Plattformspezialisten, implementieren die Kontrollen in Pipelines und überwachen die Compliance.
Der Rhythmus hält die governance aktiv statt feierlich:
Wöchentliche Triage: Überprüfung fehlgeschlagener Kontrollen, Zuweisung von Vorfällen und Beseitigung von Hindernissen.
Monatliche Überprüfung: Untersuchung von SLA-Verstößen, wiederkehrenden Ursachen und veralteten Ausnahmen.
Vierteljährliches Update: Überprüfung von Standards, Schwellenwerten, Verantwortlichkeiten und der Eignung des Frameworks.
Die Führungsebene benötigt Kennzahlen, die beschreiben, ob das Betriebsmodell funktioniert. Nützliche governance-KPIs sind der Prozentsatz kritischer Assets mit aktiven SLAs, die durchschnittliche Zeit bis zur Erkennung eines Qualitätsvorfalls, das Alter von Ausnahmen und fristgerecht geschlossene Audit-Feststellungen. Diese Indikatoren ersetzen keine technischen Metriken. Sie zeigen, ob die Organisation konsequent auf diese Metriken reagiert.
Eine Observability-Plattform wie digna kann die operative Schicht bereitstellen, indem sie Aktualität, Volumen, Schemaänderungen, Werteverteilungen und Geschäftsregeln auf Datensatzebene in der Produktion überwacht. Die Plattform führt Prüfungen in der Umgebung des Kunden aus und kann Analysen direkt in der Datenbank durchführen. So können Teams einen dokumentierten Standard in eine aktive, abfragbare Kontrolle verwandeln, ohne das Richtliniendokument als Überwachungssystem nutzen zu müssen.
Teams können Verantwortlichkeiten mit diesem Leitfaden für Data-Governance-Rollen zuordnen und das Modell an die Architektur und die regulatorischen Verpflichtungen ihrer Organisation anpassen.
Aufbau eines standardbasierten Programms, das standhält
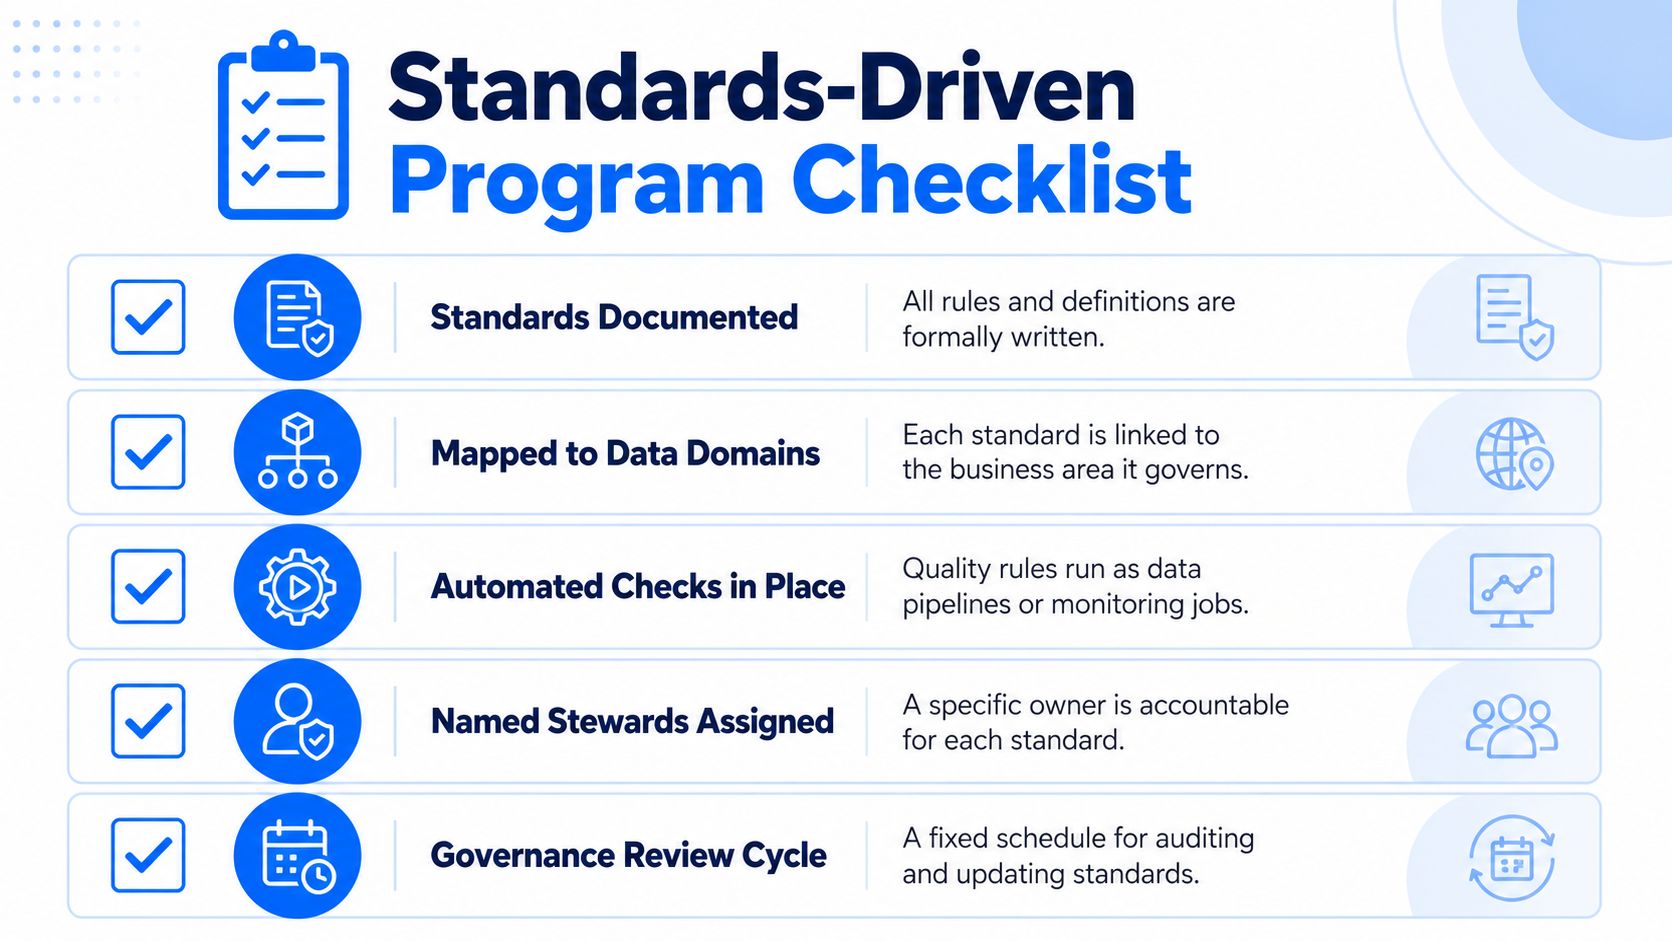
Ein nachhaltiges Programm weist fünf sichtbare Eigenschaften auf: Standards sind dokumentiert, Regeln sind Datendomänen zugeordnet, automatisierte Prüfungen laufen für kritische Assets, benannte Stewards besitzen die Entscheidungen und die governance überprüft die Ergebnisse in einem festen Rhythmus.
Ein fokussierter erster Monat kann den operativen Kreislauf etablieren:
Tag eins: Inventarisierung kritischer Warehouse-, Lake- und Pipeline-Assets.
Bis Tag zehn: Definition von Basis-SLAs für die drei wichtigsten Assets.
Bis Tag zwanzig: Ausstatten dieser Assets mit automatisierten Qualitätsprüfungen.
Bis Tag dreißig: Präsentation der ersten KPI-Ergebnisse vor dem Data Council.
Nutzen Sie das Reifegradmodell für Datenqualität, um den nächsten Schritt zu identifizieren, aber warten Sie nicht auf einen perfekten Zielzustand. Standards schaffen nur dann Wert, wenn Teams sie an echten Workloads testen. Das erste Quartal sollte zeigen, wo veröffentlichte Schwellenwerte zu streng, zu locker oder dem falschen Eigentümer zugewiesen waren.
digna bietet modulare Funktionen für Datenqualität und Observability zur Überwachung des Datenverhaltens in Warehouses, Lakes und Pipelines, einschließlich Validierung, Timeliness-Überwachung, Anomalieerkennung und Schema-Tracking. Besuchen Sie digna, um zu sehen, wie dieser In-Environment-Ansatz Ihre Datenqualitätsstandards in messbare, prüfbare Produktionskontrollen verwandeln kann.
Häufig gestellte Fragen
Was leistet ein Datenqualitätsstandard tatsächlich?
Er ersetzt Intuition durch gemeinsame Regeln. Ein Standard verwandelt „das sieht falsch aus“ in eine operative Aussage über Pflichtfelder, Lieferfenster, Schemakonformität, Abstimmung zwischen benannten Quellsystemen und die Frage, an welche Steward- und Engineering-Rolle eine fehlgeschlagene Kontrolle geht.
Behebt ein veröffentlichter Standard die Datenqualität?
Nein. Ein veröffentlichter Standard repariert keine kaputte Pipeline, er definiert, was korrekt bedeutet, damit eine Kontrolle es durchsetzen kann. Ohne diese Kontrolle verschiebt der Standard die Meinungsverschiedenheit nur von der Zahl auf das Dokument.
Warum brauchen moderne Warehouses Standards dringender?
Weil Daten durch zu viele Systeme laufen, als dass informelles Vertrauen trüge. Wenn Finance den Umsatz aus dem ERP mit einem Analytics-Warehouse-Modell vergleicht, ist jede Abweichung für sich handhabbar, und erst ihre Häufung über Systeme hinweg macht gemeinsame Regeln nötig.
Was ermöglicht ein Standard, das vorher fehlte?
Über denselben Fehler in derselben Sprache zu sprechen. Sind Pflichtfelder, Aktualität, Schema und Abstimmung erst festgehalten, streiten Finance, Analytics, Engineering und Führung über eine Definition statt über die richtige Auslegung.
Welche Regeln gehören in die erste Fassung?
Die, über die ohnehin gestritten wird. Pflichtidentifikatoren vor Eintritt in die kuratierte Schicht, Lieferfenster für kritische Tabellen, zulässige Typen und Wertebereiche für Schlüsselfelder, vereinbarte Abstimmungssummen und ein benannter Eskalationsweg je fehlgeschlagener Kontrolle.