Strategia di data governance: una roadmap pratica per il 2026
|
7
min di lettura

Lunedì mattina, la dashboard è già sullo schermo e il numero che tutti difendevano la settimana scorsa non corrisponde più a quello davanti al team dirigenziale. Il data team inizia a controllare gli estratti, il responsabile BI verifica gli orari di aggiornamento e qualcuno chiede se il sistema sorgente è cambiato. Nessuno ha una risposta chiara, ed è esattamente per questo che una strategia di data governance smette di essere un esercizio di policy e diventa il sistema operativo della fiducia, dell'analytics e dell'AI.
I programmi migliori trattano la governance come qualcosa che si può misurare, monitorare e migliorare, non come qualcosa da archiviare dopo la revisione legale. Questo cambiamento conta ancora di più oggi che la governance è passata dalla catalogazione e dal controllo degli accessi alla responsabilità per analytics, ML e rischio dei modelli, come descritto da Gartner e dalle più ampie indicazioni sulla governance di Dresner e del report 2022 State of Data Governance and Empowerment di TechTarget. Se una dashboard rotta, un input di modello obsoleto o un caricamento in ritardo vi suonano familiari, il prossimo risultato di ricerca utile probabilmente non è l'ennesimo diagramma di framework. È un modo pratico per collegare le decisioni a comportamenti osservabili.
Indice
Una roadmap per fasi, dal progetto pilota all'intera azienda
Scegliere KPI che dimostrino davvero che la governance funziona
Quando sono i dati a governare il business
La riunione di solito inizia con una domanda semplice e finisce con tre persone che discutono sull'origine del numero. La finanza dice che ieri la dashboard era corretta, l'analytics dice che la tabella a monte si è aggiornata in orario e l'engineering non vede alcun guasto evidente nella pipeline. Il problema è che i dati hanno subito un drift senza preavviso e l'organizzazione se n'è accorta solo dopo che la revisione con i dirigenti si era già trasformata in un test di credibilità.
È qui che la strategia di data governance dimostra il suo valore. Non serve a rallentare il team con la burocrazia, né a creare un nuovo comitato per ogni modifica a una colonna. Esiste perché, quando gli utenti di business si affidano a un numero, l'organizzazione possa spiegare chi ne è responsabile, che cosa è cambiato e come dimostrare se riflette ancora la realtà.
La governance non riguarda più solo il controllo
I programmi di governance di vecchia generazione si concentravano spesso su cataloghi, controllo degli accessi e pulizia dei dati. Questo modello è troppo limitato per ambienti in cui le decisioni di analytics, ML e AI dipendono da dati che cambiano di ora in ora. L'impostazione di Gartner sulla governance la tratta come diritti decisionali e responsabilità, mentre la definizione di mercato di Dresner include esplicitamente i modelli di ML e AI e i dati usati per addestrarli.
Questo cambiamento è importante perché è cambiata la modalità di guasto. Un tempo una tabella errata danneggiava un report. Oggi può distorcere una previsione, fuorviare una decisione automatizzata o creare un rischio di modello più difficile da tracciare di un job ETL rotto. La discussione sulla governance non riguarda più se i dati debbano essere controllati. Riguarda come controllarli senza bloccare la delivery.
Se il problema di fondo sono dati di input errati, i team devono anche guardare all'igiene a monte, incluso comprendere i metodi di data sanitization, perché governance e pulizia dei dati di solito falliscono insieme.
Regola pratica: se il vostro programma di governance non sa spiegare una dashboard rotta in parole semplici, è ancora un documento, non un modello operativo.
I team più solidi che ho visto usano la governance per ridurre l'ambiguità. Definiscono la responsabilità, strumentano i segnali che contano e li confrontano con una baseline invece di affidarsi all'intuito. È questo che trasforma la governance da livello di compliance a sistema di controllo del business.
Che cos'è davvero una strategia di data governance
Una moderna strategia di data governance è un framework di controllo formale che collega policy, standard e processi operativi sui dati agli obiettivi di business e ai requisiti normativi. Le linee guida di BDO la descrivono come una sequenza iterativa (valutare, progettare, implementare, monitorare, governare), che è il modello mentale giusto per i team che vogliono una governance che evolva con la piattaforma invece di restare congelata in una presentazione. IBM sostiene lo stesso concetto trattando la governance come iterativa e incrementale, con supporto dei vertici, ruoli, policy, valutazione e adattamento integrati nella strategia.
Funziona come una costituzione, non come un manuale di procedure
Un'analogia utile è quella della costituzione operativa dell'organizzazione dei dati. La costituzione è breve, ma ogni team vi attinge ogni giorno. Definisce chi decide, quali regole vincolano il sistema e come si risolvono i conflitti quando velocità e controllo si scontrano.
Ecco perché la governance moderna non riguarda solo la documentazione. La guida strategica di Snowflake collega la governance a policy, ruoli, tecnologie e metriche necessari per Data Quality, compliance e uso responsabile, e delinea un percorso di implementazione per fasi anziché un lancio una tantum. La strategia dovrebbe indicare a un team di piattaforma come i dati vengono raccolti, archiviati, consultati e utilizzati, lasciando comunque spazio all'esecuzione locale.
Deve coprire i carichi di lavoro di analytics e AI
I framework tradizionali appaiono superati quando si fermano ai database relazionali e alle revisioni degli accessi. Oggi la governance deve occuparsi dei dati che transitano nei cloud warehouse, nei sistemi di streaming, nei modelli di BI e nelle pipeline di ML. Sia Gartner sia Dresner riflettono questo perimetro più ampio, in cui diritti decisionali e responsabilità si estendono al modo in cui analytics e AI vengono creati, utilizzati e controllati.
Se la governance si fa vedere solo dopo che un problema è arrivato all'ufficio legale o all'audit, è troppo tardi. La strategia deve vivere dove i dati si muovono, dove si prendono le decisioni e dove la responsabilità può essere assegnata senza drammi.
I quattro pilastri che tengono insieme la governance
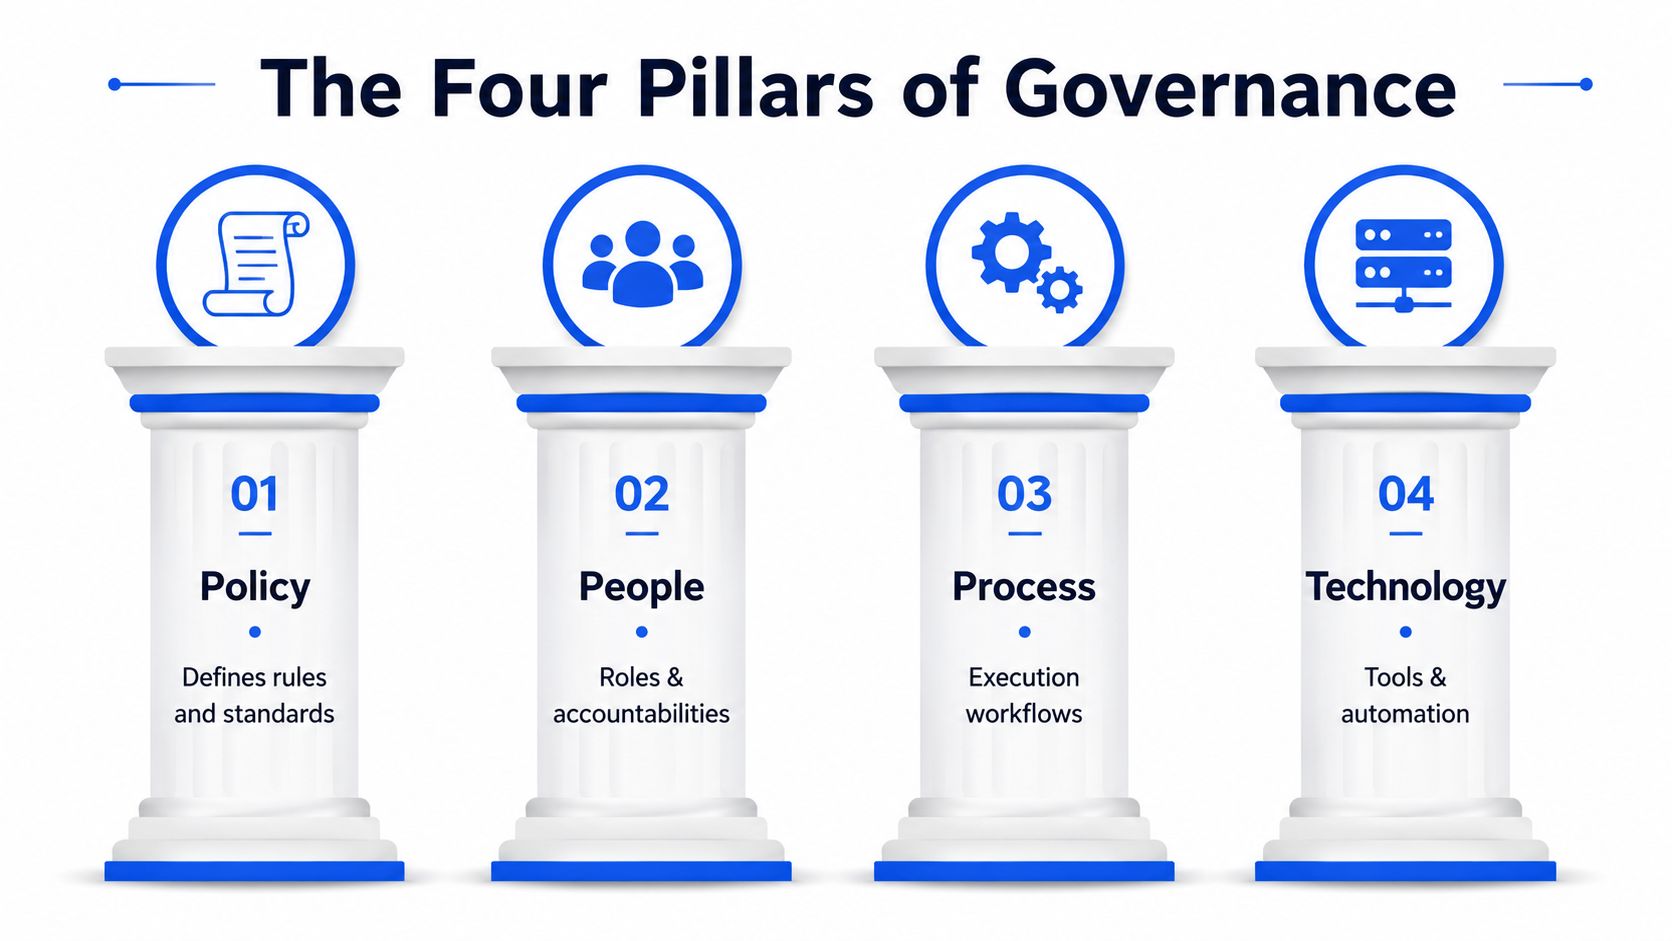
I noti quattro pilastri, policy, persone, processi e tecnologia, sono utili solo se descrivono responsabilità operative reali. La trappola è trattarli come categorie da presentazione. La versione utile trasforma ogni pilastro in qualcosa di cui un team può farsi carico già il lunedì mattina.
La policy dovrebbe stare in una pagina
Un buon livello di policy è abbastanza breve da poter essere usato dai leader e abbastanza specifico da poter essere implementato dagli engineer. Di solito copre diritti decisionali, uso accettabile, percorsi di escalation e standard minimi per i dati sensibili. Se una policy non sa dire a uno steward che cosa succede quando una definizione cambia, non è ancora una policy di governance.
Le persone hanno bisogno di responsabilità nominative
I ruoli contano più degli organigrammi. Un data owner è responsabile del dominio, un data steward gestisce le definizioni e la qualità quotidiana, e un custodian gestisce le piattaforme e i controlli che rendono concreta l'applicazione delle regole. La distinzione evita che la responsabilità di business venga confusa con l'amministrazione tecnica.
Ruolo | Responsabilità principale | Problema tipico se manca |
|---|---|---|
Data Owner | Responsabilità di business per il dominio | Nessuno può approvare i compromessi |
Data Steward | Definizioni, qualità e triage dei problemi | Metriche ambigue e risoluzione lenta |
Custodian | Applicazione sulla piattaforma e controllo degli accessi | Buona policy, esecuzione debole |
Per un'analisi pratica di queste responsabilità, la guida interna sulle responsabilità del data owner merita di essere tenuta a portata di mano insieme allo statuto della governance.
Il processo dovrebbe somigliare alla gestione degli incidenti
Un buon processo di governance somiglia molto al supporto di produzione. Un problema di qualità viene rilevato, sottoposto a triage, instradato al responsabile giusto e risolto oppure formalmente accettato. L'obiettivo non è la perfezione, ma un'escalation ripetibile che eviti al team di ridiscutere lo stesso guasto ogni settimana.
Regola pratica: se il vostro team non sa indicare la persona che chiude un problema sui dati, prima o poi quel problema diventerà una discussione sulla dashboard.
La tecnologia dovrebbe far rispettare le regole, non solo osservare
Cataloghi, lineage, validazione, observability e controlli degli accessi lavorano insieme. Un catalogo aiuta le persone a trovare gli asset, il lineage mostra che cosa si rompe quando un campo cambia, la validazione blocca i record errati, l'observability individua il drift e il controllo degli accessi limita l'esposizione. Lo stack non deve provenire da un unico vendor, ma deve funzionare come un unico piano di controllo.
Una roadmap per fasi, dal progetto pilota all'intera azienda
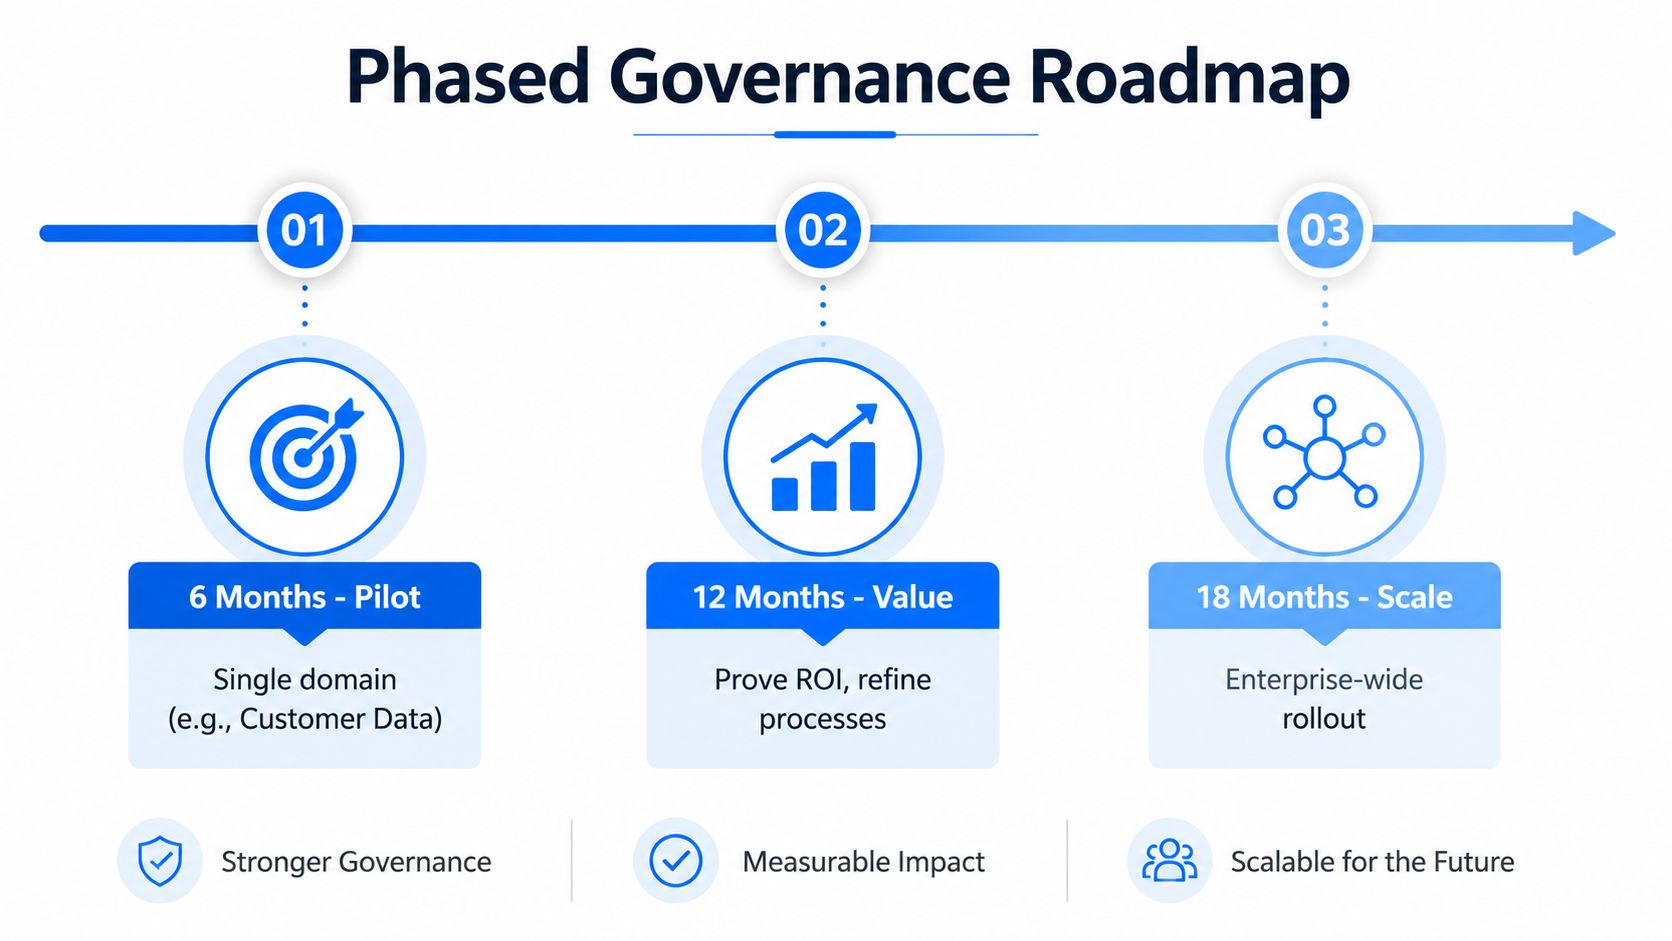
La maggior parte dei fallimenti della governance nasce dal tentativo di scalare prima che l'organizzazione disponga di prove. Uno schema migliore parte da un dominio ad alto impatto, di solito i dati dei clienti o quelli finanziari, e usa quel progetto pilota per dimostrare il valore, affinare le regole e costruire fiducia per un'estensione più ampia. Questo è in linea con la sequenza di implementazione per fasi di Snowflake e con la roadmap pilot-first di Striim.
La prima fase costruisce le fondamenta
Nei primi mesi i team valutano lo stato attuale, definiscono gli obiettivi di governance, assegnano le responsabilità e documentano le policy che contano per il dominio scelto. Il risultato qui non è un manuale gigantesco, ma un insieme di controlli funzionante, un elenco di responsabili attivi e un breve insieme di standard che il team di engineering può far rispettare.
In questa fase il rischio principale è la sovraprogettazione. Se passate il primo trimestre a discutere di ogni futuro dominio, non arriverete mai ai controlli in produzione. La mossa più intelligente è scegliere un'area con un problema di business visibile e un movimento di dati sufficiente a produrre un segnale significativo.
La seconda fase dimostra il valore nel progetto pilota
A metà del rollout il team dovrebbe disporre di strumentazione, flussi di gestione degli incidenti e una manciata di KPI legati al dominio pilota. La roadmap di Striim usa esplicitamente traguardi a 6, 12 e 18 mesi, con il progetto pilota come prova prima di un'espansione più ampia. Questa tempistica è importante perché la maturità della governance raramente arriva in fretta, e i piani che prendono scorciatoie di solito si infrangono su responsabilità e adozione.
I risultati di questa fase sono pratici, non cerimoniali. Servono routine di escalation, una baseline visibile e prove sufficienti a dimostrare che la governance sta cambiando i comportamenti, non solo generando riunioni.
La terza fase scala mantenendo intatti i controlli
Nella fase di estensione il modello di governance viene adattato a più domini, più team e più pipeline senza abbandonare le regole operative che hanno fatto funzionare il progetto pilota. La sfida non è aggiungere altre policy, ma mantenere coerente il sistema di controllo man mano che il perimetro cresce. È qui che i programmi tendono a perdere disciplina e a ricadere nelle eccezioni locali.
Una roadmap solida non si conclude con un traguardo, ma con revisioni ripetibili. Il team dovrebbe sapere quali controlli sono obbligatori, quali sono specifici per dominio e quali metriche definiscono uno stato sano a livello di intera azienda.
Integrare l'observability direttamente nella governance
I controlli statici falliscono quando i dati si muovono troppo velocemente per una revisione manuale. Ecco perché oggi gli strumenti di observability e di qualità fanno parte della discussione sulla governance, non le stanno accanto. In pratica trasformano la policy in applicazione concreta osservando il flusso dei dati, apprendendo che aspetto ha la normalità e facendo emergere le eccezioni prima che arrivino alla dashboard.
I controlli utili sono quelli che girano nel flusso
digna è un esempio di come questo funzioni in uno stack reale. digna Data Anomalies apprende il comportamento normale con l'AI e segnala i cambiamenti inattesi senza manutenzione manuale delle regole, il che è utile quando la governance altrimenti annegherebbe nella proliferazione delle regole. digna Timeliness osserva gli schemi di arrivo e gli orari di consegna previsti, così i guasti dovuti a caricamenti in ritardo emergono prima dei report obsoleti.
digna Data Validation applica regole a livello di record per la logica di business e le esigenze di audit, mentre digna Schema Tracker segnala colonne aggiunte, campi rimossi e modifiche di tipo che possono rompere i job a valle senza preavviso. digna Data Analytics fa emergere trend storici e volatilità, aiutando le revisioni di governance a basarsi sulle prove anziché sulle sensazioni. Un modo pratico per usare uno stack di questo tipo è associare ogni controllo a un rischio: report obsoleti, drift dell'AI, rotture dello schema, preparazione agli audit o prioritizzazione basata sui trend.
Il valore tecnico è che la governance non dipende più dal fatto che qualcuno si ricordi di controllare un report. La piattaforma osserva la pipeline, individua le deviazioni e conserva il contesto necessario per agire rapidamente.
Regola pratica: se un controllo non può essere integrato dove i dati si muovono, prima o poi diventerà una checklist manuale di cui nessuno si fida.
Per un approfondimento sull'implementazione, le note sull'observability nella guida alle best practice di digna sono un utile complemento al piano di governance. Lo sono soprattutto negli ambienti in cui volatilità degli schemi, problemi di freschezza e revisioni di audit si presentano tutti nella stessa settimana.
Il vantaggio per la governance qui è semplice. Invece di chiedere ai team di sorvegliare manualmente ogni pipeline, lasciate che i controlli tengano d'occhio le eccezioni che contano e inoltrino il problema giusto al responsabile giusto.
Scegliere KPI che dimostrino davvero che la governance funziona
Un programma di governance si guadagna la pazienza dei dirigenti quando riesce a mostrare cambiamenti nelle metriche che contano. Le indicazioni di Atlan raccomandano di partire da 3-4 metriche chiave, raccogliere dati di baseline per almeno un mese e poi confrontare nel tempo l'impatto dei cambiamenti. Questa sequenza è importante perché una metrica senza baseline è solo un'ipotesi con un grafico.
Le categorie stesse sono più ampie di quelle da cui parte la maggior parte dei team. Le metriche di governance spaziano tipicamente tra Data Quality, sicurezza, utilizzo, compliance e formazione, e ciascuna richiede un segnale rappresentativo su cui qualcuno possa agire. Per esempio, il tasso di conformità alle policy può dirvi se i controlli vengono rispettati, il tempo di risoluzione dei problemi può mostrare se la correzione sta diventando più rapida e il tasso di violazione della tempestività può rivelare se la freschezza sta peggiorando.
Famiglia di metriche | KPI di esempio | Che cosa dice ai leader |
|---|---|---|
Data Quality | Tasso di conformità alle policy | Se i controlli tengono |
Sicurezza | Completamento delle revisioni degli accessi | Se l'esposizione viene gestita |
Utilizzo | Adozione degli asset governati | Se gli utenti si fidano del sistema |
Compliance | Tempo di risoluzione dei problemi | Se i rischi vengono chiusi |
Formazione | Completamento della formazione sulla governance | Se i ruoli comprendono il modello |
L'errore non è scegliere per prima la metrica sbagliata. L'errore è cercare di dimostrare tutto in una volta, il che di solito significa non dimostrare nulla. Un comitato direttivo può prendere decisioni migliori quando vede un piccolo insieme di segnali legati a una baseline, a un responsabile di dominio e a uno specifico cambiamento nei controlli.
Errori comuni e come li evitano i team reali
I maggiori fallimenti della governance di solito sembrano responsabili sulla carta. Il team crea un comitato direttivo, scrive una libreria di policy e annuncia un piano di rollout, ma il business non riesce ancora a capire se qualcosa sia migliorato. Questo perché il programma è stato progettato attorno alle attività, non al valore.
Il primo errore è partire senza la sponsorship dei vertici. Il secondo è scrivere centinaia di regole prima di aver dimostrato il valore su un dominio. Il terzo è trattare la governance come un'iniziativa una tantum anziché come un modello operativo che richiede una misurazione continua. Le indicazioni di McKinsey spingono i team a concentrarsi prima sui domini in cui l'organizzazione ha più bisogno di accuratezza, ed è esattamente il giusto contrappeso a una logica di copertura indiscriminata.
Ostacoli alla governance e contromosse | |
|---|---|
Errore | Contromossa pratica |
Nessuno sponsor ai vertici | Collegate i primi controlli a una decisione di business che sta già a cuore ai leader |
Troppe regole troppo presto | Partite da un solo dominio e da un insieme ristretto di controlli |
Mentalità da progetto una tantum | Eseguite cicli di revisione mensili rispetto a una baseline aggiornata |
Ignorare il costo opportunità | Monitorate ritardi decisionali, tempi di pulizia e rilavorazioni a valle |
I team ignorano anche il costo della mancata governance. Questo costo si manifesta in decisioni ritardate, input dell'AI compromessi e rilavorazioni per gli audit che erodono la capacità di delivery. Se una reportistica disordinata sta già rallentando le persone, una risorsa pratica come Oviond, che aiuta a sistemare i report disordinati, può offrire un contesto utile, ma il punto più importante è che la governance deve ridurre gli attriti ricorrenti, non solo soddisfare un comitato di revisione.
I programmi che reggono sono quelli che mantengono in equilibrio controllo e velocità. Scelgono il dominio giusto, misurano il comportamento giusto e si espandono solo quando le prove sono chiare.
Mettere in pratica la strategia in questo trimestre
Una strategia di data governance praticabile per i prossimi 90 giorni è più semplice di quanto molti si aspettino. Scegliete un dominio, selezionate 3-4 metriche, implementate controlli di observability e di qualità e assegnate responsabili nominativi che possano chiudere i problemi senza attendere un comitato. Così ottenete una baseline, un ciclo di controllo e un progetto pilota in grado di produrre prove anziché opinioni.
La forma a lungo termine è ormai abbastanza chiara. In un ecosistema AI-first la governance non vivrà solo nei documenti di policy: starà dentro la pipeline, si adatterà al drift e manterrà la responsabilità legata a ogni prodotto di dati critico. I team che costruiscono in questo modo si muovono più velocemente, perché passano meno tempo a discutere di fiducia e più tempo a usare dati affidabili.
digna aiuta i team a trasformare le intenzioni di governance in controlli operativi, rilevando anomalie, validando i record e monitorando tempestività e modifiche allo schema all'interno del flusso di dati. Se state costruendo un programma di governance che ha bisogno di un'applicazione misurabile e non dell'ennesimo raccoglitore di policy, visitate digna e scoprite come si inserisce nel vostro data stack.
Per vedere come funziona a livello di record il pilastro della tecnologia che fa rispettare le regole anziché limitarsi a osservare, guardate come digna Data Validation applica le regole di business definite dalle vostre policy di governance e supporta le esigenze di audit.
Domande frequenti
Che cos'è una strategia di data governance?
Una strategia di data governance è un framework di controllo formale che collega policy, standard e processi operativi sui dati agli obiettivi di business e ai requisiti normativi. BDO la descrive come una sequenza iterativa di valutazione, progettazione, implementazione, monitoraggio e governo, e oggi deve coprire i carichi di lavoro di analytics, ML e AI, non solo cataloghi e controllo degli accessi.
Quali sono i quattro pilastri della data governance?
Policy, persone, processi e tecnologia. L'articolo trasforma ciascuno di essi in una responsabilità operativa: una policy abbastanza breve da stare in una pagina, responsabilità nominative per owner, steward e custodian, processi che funzionano come la gestione degli incidenti e tecnologie come validazione e observability che fanno rispettare le regole anziché limitarsi a osservarle.
Quanto tempo richiede l'introduzione della data governance?
Aspettatevi delle fasi anziché un unico lancio. La roadmap di Striim usa traguardi a 6, 12 e 18 mesi: costruire le fondamenta in un dominio ad alto impatto, come i dati dei clienti o quelli finanziari, dimostrare il valore in quel progetto pilota con KPI e flussi di gestione degli incidenti, poi scalare ad altri domini mantenendo intatti i controlli.
Quali KPI dimostrano che la data governance funziona?
Atlan raccomanda di partire da 3-4 metriche e di raccogliere almeno un mese di dati di baseline. Esempi utili sono il tasso di conformità alle policy per la Data Quality, il tempo di risoluzione dei problemi per la compliance, l'adozione degli asset governati per l'utilizzo e il tasso di violazione della tempestività per capire se la freschezza dei dati sta peggiorando.
Quali sono gli errori più comuni nella data governance?
L'articolo ne indica tre: partire senza uno sponsor ai vertici, scrivere centinaia di regole prima di aver dimostrato il valore su un dominio e trattare la governance come un progetto una tantum. Le contromosse sono collegare i primi controlli a una decisione che sta già a cuore ai leader, partire da un insieme ristretto di controlli ed eseguire revisioni mensili rispetto a una baseline aggiornata.


