Come implementare la data governance: una roadmap aziendale per il 2026
|
6
min di lettura

Le vostre dashboard non concordano. La finanza ha un dato sui ricavi, le operations ne hanno un altro e il team che addestra un modello non sa spiegare perché le previsioni siano cambiate dopo l'aggiornamento della pipeline della settimana scorsa. Nel frattempo l'ufficio legale chiede controlli più rigorosi, l'engineering vuole meno ticket e il management vuole la prova che la governance non diventerà l'ennesimo comitato senza risultati.
È in quel momento che spesso le organizzazioni iniziano a chiedersi come implementare la data governance. Non come esercizio teorico, ma come modo per spegnere gli incendi ricorrenti sui dati senza rallentare la delivery fino a bloccarla.
La risposta pratica è che la governance funziona solo quando combina ownership chiara, regole applicabili e monitoraggio operativo all'interno delle pipeline reali. Un documento di policy è importante. Ma se nessuno valida i record, monitora la tempestività, traccia le modifiche dello schema o intercetta la deriva prima che raggiunga report e modelli, il documento non vi salverà.
Indice
Perché la data governance non è più facoltativa
La maggior parte delle organizzazioni non adotta la governance perché ama i framework. La adotta dopo mesi di riconciliazioni, dopo aver perso fiducia nei report o dopo una dolorosa verifica di compliance. A quel punto il problema di fondo è evidente: i dati sono già un'infrastruttura di business, ma vengono gestiti come un'attività secondaria.
Le ragioni economiche sono difficili da ignorare. Il costo medio della scarsa qualità dei dati è di 12,9 milioni di dollari all'anno per azienda e Gartner prevede che l'80% delle iniziative di data governance fallirà entro il 2027 senza un evento critico che faccia da catalizzatore: ecco perché un valore precoce e visibile conta così tanto, come riassunto nell'articolo di Profisee sui risultati di governance supportati da Gartner.
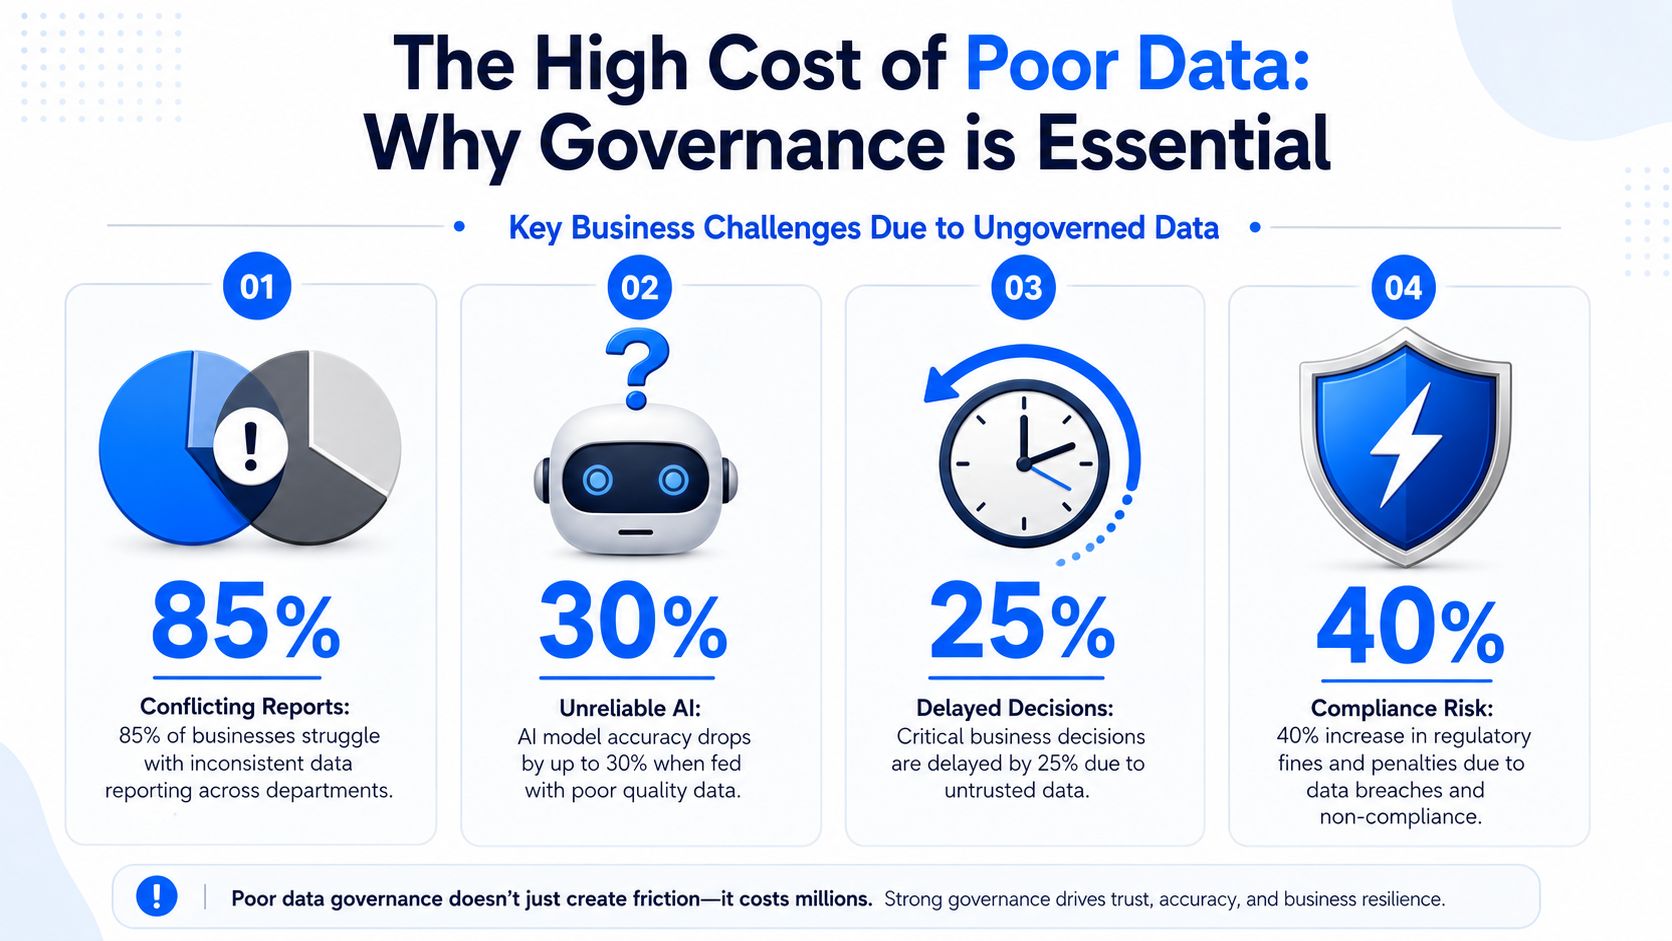
È anche per questo che una definizione generica di governance non basta. Se dovete gestire report contraddittori, ownership poco chiara, input inaffidabili per l'IA o risposte lente agli audit, non vi serve l'ennesimo esercizio che parte dal glossario. Vi servono controlli che cambino l'operatività quotidiana. Un'utile introduzione alla disciplina di base è questa panoramica su che cos'è la data governance, ma è nell'implementazione che i team di solito vincono o perdono.
Il costo reale emerge nell'operatività
Una governance carente raramente si manifesta con un unico incidente clamoroso. Si presenta come un freno ricorrente per il business:
Analisti che ricontrollano i numeri: i team perdono tempo a riconciliare i report invece di rispondere alle domande del business.
Ingegneri che aggirano input errati: le correzioni alle pipeline diventano routine perché modifiche dello schema e caricamenti in ritardo non vengono intercettati per tempo.
Team di compliance e sicurezza a caccia di evidenze: la preparazione degli audit si trasforma in una ricerca manuale tra strumenti, fogli di calcolo e caselle di posta.
Team di IA che perdono fiducia negli input dei modelli: deriva, feature obsolete e trasformazioni non documentate minano la fiducia molto prima che un modello smetta del tutto di funzionare.
La governance diventa urgente quando i leader si rendono conto che non stanno discutendo di strategia. Stanno discutendo di quali dati fidarsi.
Negli ambienti regolamentati la governance si intreccia anche con la gestione dei documenti, la conservazione, la privacy e il controllo degli accessi. Se il vostro stack include Microsoft 365, questa guida alla conformità al GDPR con Microsoft 365 è utile perché mostra come le decisioni di governance incidano sugli strumenti operativi, non solo sul linguaggio delle policy.
Gettare le basi per il successo della governance
Un avvio debole ha di solito sempre lo stesso aspetto. L'azienda costituisce un gruppo di lavoro, scrive principi generici e cerca di governare tutto in una volta. Sei mesi dopo nessuno sa indicare un solo processo che sia diventato più semplice.
Un avvio solido è più circoscritto e più disciplinato.

Partite da un problema di business, non da un framework
La prima decisione non riguarda DAMA, DCAM o il vostro modello di policy. Riguarda quale problema eliminare per primo. La governance funziona quando è legata a un risultato di business che sta già a cuore alle persone.
I buoni obiettivi di partenza hanno di solito tre caratteristiche:
Costano caro quando falliscono: dashboard per il management, reporting finanziario, documenti soggetti a regolamentazione, anagrafiche clienti o tabelle di input dei modelli.
Attraversano i confini tra team: un singolo team non può risolvere il problema da solo.
Sono misurabili: difetti nei report, caricamenti in ritardo, questioni di ownership irrisolte, lacune nelle evidenze di audit o errori di validazione ricorrenti.
Il vantaggio economico più ampio è reale. Dati del settore pubblico e privato ben governati possono generare benefici sociali ed economici pari a una quota compresa tra l'1% e il 2,5% del PIL, secondo la sintesi di Snowflake dei risultati dell'OCSE sulla governance. Ma nessuno ottiene il sostegno del management con il solo argomento macroeconomico. Lo si ottiene mostrando come un dominio governato riduca gli attriti nel business già in questo trimestre.
Delimitate con precisione il primo dominio
Il primo rollout deve essere abbastanza piccolo da poter essere gestito bene e abbastanza importante da fare la differenza. Di solito significa un dominio, uno sponsor, un gruppo di owner e un breve elenco di controlli.
Iniziate definendo:
Il dominio dei dati
Scegliete clienti, finanza, prodotto, sinistri, pazienti o un'altra area tematica ad alto impatto. Non partite da “tutti i dati aziendali”.L'evento di business da proteggere
Chiusura di fine mese. Reporting regolamentare. Onboarding dei clienti. Scoring dei modelli. Reporting dei KPI per il management.L'insieme minimo di controlli
Ownership, definizioni standard, regole di accesso, logica di conservazione, controlli di qualità, visibilità del lineage ed escalation dei problemi.La prova che userete
Meno contestazioni sulle metriche, triage degli incidenti più rapido, evidenze di audit migliori, meno asset a valle compromessi o maggiore fiducia negli input dei modelli.
Regola pratica: se il perimetro non sta in una pagina, è troppo ampio per una prima implementazione.
Anche la standardizzazione fa parte delle fondamenta. I team hanno bisogno di definizioni condivise, nomenclatura coerente e decisioni chiare sui sistemi di riferimento. Nei domini con convenzioni consolidate, gli standard semantici riducono le ambiguità evitabili. I team del settore sanitario si affidano spesso a standard come HL7 e LOINC proprio per questo motivo.
Ottenete il sostegno del management con il linguaggio del business
I dirigenti non finanziano la governance perché vogliono metadati più puliti. La finanziano quando vedono un rischio operativo minore, decisioni più rapide, una posizione più solida negli audit e analytics o IA più affidabili.
Ciò significa che il vostro business case iniziale dovrebbe evitare formule astratte come “migliorare la qualità dei dati”. Usate invece un linguaggio diretto:
Ridurre le metriche contraddittorie nelle dashboard
Proteggere il trattamento dei dati regolamentati
Accorciare i tempi di indagine sui problemi
Stabilizzare l'affidabilità degli input dei modelli
Chiarire chi approva gli accessi e le eccezioni alle policy
I migliori sponsor sono di solito i leader che già pagano il prezzo dei problemi sui dati. Un CFO che finanzia continue riconciliazioni, un COO alle prese con KPI inaffidabili o un chief data officer che cerca di supportare l'IA in modo sicuro capiranno il compromesso più rapidamente di un pubblico puramente tecnico.
Definire il team e il modello di governance
La governance fallisce quando tutti sono “coinvolti” ma nessuno è responsabile. Servono decisori con nome e cognome, un forum operativo per le escalation e un modello che rispecchi il modo in cui la vostra azienda già opera.
Assegnate persone con nome e cognome ai dataset critici
Per ogni dataset critico assegnate sia un data owner sia un data steward. L'owner approva le policy, le regole d'uso e le aspettative di qualità. Lo steward si occupa del seguito operativo. Questa divisione dei compiti è essenziale per decisioni chiare e una stewardship coerente tra i domini, come illustrato nelle linee guida di implementazione di Alation su data owner e steward.
Se i confini tra i ruoli sono sfumati, le richieste di accesso si bloccano, le definizioni derivano e i problemi di qualità restano irrisolti perché nessuno sa con certezza chi possa decidere. Questa guida pratica alle responsabilità del data owner è utile quando dovete formalizzare questi diritti decisionali.
Ruoli e responsabilità della data governance
Ruolo | Focus principale | Responsabilità chiave |
|---|---|---|
Consiglio di governance | Indirizzo ed escalation | Fissa le priorità, approva gli standard, risolve i conflitti tra domini, valuta rischi e adozione |
Data owner | Responsabilità | Approva le policy, definisce l'uso consentito, decide le soglie di qualità, autorizza le eccezioni |
Data steward | Operatività | Mantiene le definizioni, coordina la risoluzione dei problemi, monitora i controlli, supporta gli audit e l'esecuzione dei workflow |
Custode IT o di piattaforma | Abilitazione tecnica | Implementa controlli di accesso, acquisizione del lineage, pattern di integrazione, applicazione delle regole di conservazione, supporto al monitoraggio |
Responsabile legale, rischi o compliance | Allineamento normativo | Interpreta gli obblighi, verifica l'adeguatezza delle policy, definisce i requisiti di evidenza |
Analisti di dominio o consumatori di dati | Usabilità e feedback | Segnalano problemi nei report, validano le definizioni, evidenziano problemi di fiducia nell'uso quotidiano |
Scegliete un modello adatto a come funziona davvero la vostra azienda
Non esiste un unico modello di governance corretto. Esiste solo il modello che la vostra struttura operativa è in grado di sostenere.
La governance centralizzata funziona quando gli standard sui dati devono essere controllati rigorosamente e l'organizzazione accetta già un'autorità condivisa. È comune nelle funzioni regolamentate, ma può diventare un collo di bottiglia se ogni definizione o eccezione richiede di passare da una coda centrale.
La governance federata sposta la responsabilità nei domini di business. Funziona bene quando i team possiedono le proprie pipeline e i propri data product, ma solo se gli standard condivisi vengono comunque fatti rispettare da qualche parte. Altrimenti ogni dominio inventa la propria versione di “abbastanza buono”.
Il modello ibrido è quello a cui approdano molte grandi aziende. Un gruppo centrale definisce policy comuni, tassonomia, aspettative sui controlli e requisiti di audit. I team di dominio sono responsabili dell'esecuzione nei propri sistemi.
Un semplice test decisionale aiuta:
Scegliete il modello centralizzato se la coerenza conta più della velocità locale.
Scegliete il modello federato se i domini sono maturi e autonomi.
Scegliete il modello ibrido se vi servono sia standard aziendali sia responsabilità a livello di dominio.
Se non riuscite a decidere, l'ibrido è di solito il punto di partenza più sicuro. Evita la frammentazione senza pretendere che un unico team centrale possa gestire ogni dettaglio operativo.
Dalle policy statiche ai workflow di qualità automatizzati
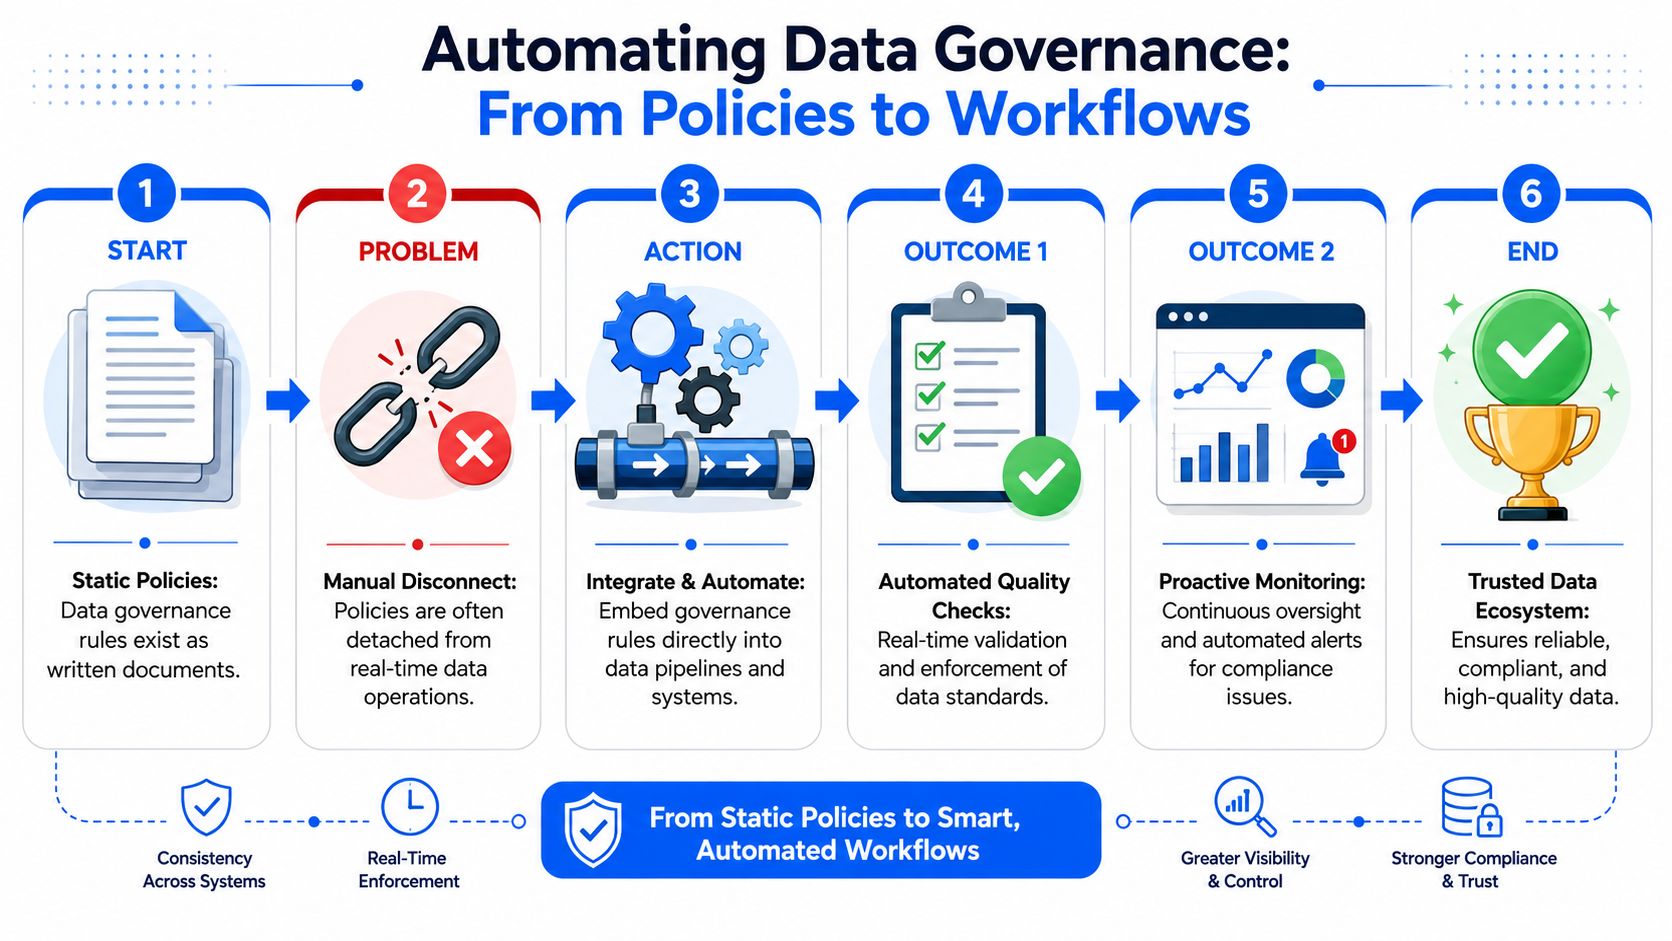
La maggior parte delle guide sulla governance dedica troppo tempo alla creazione delle policy e troppo poco alla loro applicazione. È lì che i programmi si arenano. Una policy in Confluence o SharePoint può soddisfare un requisito di documentazione, ma non fermerà un caricamento in ritardo, una rottura dello schema o un record malformato prima che entri in una tabella critica.
Perché i soli documenti falliscono
Uno dei motivi principali per cui i programmi di governance falliscono è il divario tra la creazione delle policy e la loro applicazione operativa. La governance moderna deve essere integrata direttamente nelle pipeline attraverso il rilevamento automatico delle anomalie, la validazione e il monitoraggio della tempestività, come descritto nelle linee guida di implementazione di Semarchy.
Questo divario si manifesta in modi familiari:
Esiste una regola di qualità, ma nessun sistema la verifica automaticamente
Esiste una regola di conservazione, ma cancellazione e archiviazione sono ancora manuali
Esiste una definizione di business, ma dashboard e modelli usano ancora logiche contraddittorie
Esiste una policy di accesso, ma le evidenze della sua applicazione sono sparse
Esiste una dipendenza dallo schema, ma nessun alert scatta quando una colonna cambia
La governance statica crea una certezza passiva: i team pensano che il controllo esista perché esiste il documento. La governance operativa crea una certezza attiva, perché è il sistema a verificare la regola.
Come si presenta l'applicazione operativa
Il passaggio dalla governance statica a una governance reale comporta di solito un piccolo insieme di pattern tecnici.
Validazione a livello di record
Rendendo eseguibili le regole di business, la validazione a livello di record applica regole definite dall'utente ai singoli record, favorendo la governance della completezza e la preparazione agli audit per ogni transazione o voce, come spiegato nell'analisi di digna sul perché la data governance supporta compliance, IA e fiducia del business.Monitoraggio della tempestività
Spesso i report falliscono perché i dati arrivano in ritardo, non perché manchino del tutto. Monitorare le finestre di arrivo previste aiuta i team a individuare i dati obsoleti prima che i leader prendano decisioni sulla base di metriche superate.Tracciamento dello schema
Le modifiche silenziose dello schema sono comuni negli ambienti in rapida evoluzione. Colonne aggiunte, colonne rimosse e cambi di tipo possono compromettere le trasformazioni a valle senza sintomi evidenti alla fonte.Rilevamento delle anomalie
Alcuni errori non violano una regola esplicita. Una metrica può restare in un intervallo valido ma variare comunque in modo insolito. Il rilevamento automatico delle anomalie aiuta a intercettare queste rotture di pattern senza obbligare i team a codificare a mano ogni soglia.Lineage e instradamento dei problemi
Quando un controllo fallisce, i team devono sapere quale asset a monte è cambiato, chi ne è l'owner e chi deve intervenire. Senza lineage, gli incidenti di governance diventano un lavoro da detective.
Una policy diventa reale solo quando un sistema può applicarla, misurarla e indirizzare gli errori a un owner con nome e cognome.
Rendete la governance pronta per l'IA
È l'aspetto che la maggior parte degli approcci di governance tradizionali continua a sottovalutare. Le pipeline di IA e machine learning non hanno bisogno solo di controlli di accesso e metadati. Hanno bisogno di protezione contro la deriva, le modifiche silenziose dello schema e gli input instabili delle feature.
È qui che l'osservabilità moderna fa la differenza. Il confronto di digna tra strumenti di automazione e di data quality indica lo stack che i team valutano oggi: rilevamento delle anomalie, tempestività delle pipeline, validazione a livello di record e monitoraggio dello schema in un unico livello operativo. digna è una delle opzioni in questa categoria. Esegue le analisi all'interno dell'ambiente di database del cliente e supporta rilevamento delle anomalie, validazione, monitoraggio della tempestività e tracciamento dello schema senza spostare i dati di produzione al di fuori dell'infrastruttura controllata dal cliente.
Per i team di ML e analytics, le domande pratiche sui controlli sono semplici:
Quali tabelle alimentano modelli critici o il reporting per il management?
Quali condizioni sui dati devono essere soddisfatte a livello di record?
Quale finestra di freschezza è accettabile prima che gli output diventino rischiosi?
Quali modifiche strutturali dovrebbero bloccare l'uso a valle?
Chi riceve gli alert e quali evidenze vengono conservate?
Se sapete rispondere a queste domande sul piano operativo, e non solo nel testo delle policy, il vostro programma di governance è passato in produzione.
Scegliere l'architettura e avviare un pilota
Una volta chiarito il modello operativo, l'errore successivo è acquistare strumenti prima di aver deciso come devono funzionare nel vostro ambiente. Le scelte architetturali sono importanti perché la governance tocca dati sensibili, workflow regolamentati e pipeline di produzione.
Scegliete l'architettura in base al controllo e allo spostamento dei dati
Nelle aziende regolamentate la prima domanda di solito non riguarda la ricchezza di funzionalità. Riguarda dove avviene l'elaborazione e chi può accedere ai dati.
I team valutano in genere alcuni criteri pratici:
Deployment controllato dal cliente
Le opzioni private cloud e on-premise sono importanti quando i team legali, di sicurezza o procurement non consentono ai dati di produzione di uscire dagli ambienti controllati.Esecuzione nel database
Questo approccio riduce lo spostamento dei dati e mantiene i controlli vicini al warehouse o al lake. Semplifica anche le revisioni di sicurezza, perché validazione e monitoraggio avvengono dove i dati si trovano già.Integrazione con lo stack esistente
La governance non può restare separata dal data warehouse, dall'orchestrazione delle pipeline, dal livello di BI e dai workflow dei modelli. Se lo è, l'ownership e la gestione dei problemi si frammentano immediatamente.Usabilità per tutti i ruoli
Gli ingegneri hanno bisogno di dettagli operativi. Gli analisti hanno bisogno di segnali di affidabilità. I responsabili della governance hanno bisogno di evidenze e trend. Se ogni pubblico richiede uno strumento separato, l'adozione diventa più difficile.
Le decisioni architetturali dovrebbero riflettere i vostri vincoli, non le impostazioni predefinite dei fornitori. I team dei servizi finanziari, della sanità, delle telecomunicazioni e del settore pubblico di solito tengono più al luogo di esecuzione, alla verificabilità e ai confini di accesso che a funzionalità di catalogo accattivanti.
Progettate un pilota che conquisti la fiducia
Un pilota non è una versione in miniatura di un programma aziendale. È la prova che la governance può risolvere un problema visibile senza aggiungere burocrazia.
Il pattern MVP funziona perché resta circoscritto. Le organizzazioni che adottano un approccio Minimum Viable Project riportano tassi di successo superiori del 40% nei rollout iniziali, con progetti pilota che raggiungono l'85% di adozione entro 6 mesi concentrandosi prima su un unico dominio di dati ad alto impatto, secondo le linee guida di implementazione della governance di Profisee.
Usate un pilota quando dovete rispondere a quattro domande:
Riusciamo a rilevare i problemi prima?
Scegliete un dominio con difetti ricorrenti, report obsoleti o passaggi di consegne inaffidabili.Riusciamo ad assegnare le responsabilità in modo chiaro?
Assegnate un owner, uno steward e uno sponsor esecutivo.Riusciamo ad applicare un piccolo insieme di controlli significativi?
Ad esempio verifiche di freschezza, alert sullo schema e una manciata di validazioni a livello di record.Riusciamo a dimostrare rapidamente il valore per il business?
Triage degli incidenti più breve, meno contestazioni sui report, evidenze di audit migliori o maggiore fiducia in una pipeline di input di un modello.
Un buon pilota ha uno stato finale definito. I team sanno quali tabelle rientrano nel perimetro, quali controlli sono attivi, chi interviene in caso di errore e che aspetto ha il successo. Un cattivo pilota si trasforma in una vaga “iniziativa di governance” fatta di riunioni ma senza alcun cambiamento operativo.
Scalare, monitorare e sostenere il programma
La parte difficile della governance non è avviarla. È mantenerla utile dopo il primo successo.
I programmi maturi tendono a ottenere risultati migliori perché mantengono la governance legata all'operatività. Le organizzazioni con programmi di governance maturi ottengono miglioramenti della qualità dei dati più rapidi del 30% e una riduzione del 25% dei rischi di compliance entro 12 mesi, ma solo quando eseguono audit regolari sulla qualità dei dati legati ai KPI di governance e mantengono la collaborazione tra funzioni.
Scalate per dominio, non per decreto
Dopo il pilota, espandete a ondate. Aggiungete il dominio successivo solo dopo che il primo ha un'ownership chiara, controlli attivi, instradamento dei problemi e abitudini di revisione che i team seguono davvero.
Seguite uno schema per fasi:
Estendete con attenzione gli standard condivisi: riutilizzate modelli di ownership, formati delle regole di qualità, percorsi di escalation e artefatti di evidenza.
Adattate i controlli locali: i domini finanza, clienti e feature di ML non avranno bisogno di controlli identici.
Rivedete regolarmente i KPI: monitorate i controlli che dimostrano che la governance è operativa, non solo documentata.
Mantenete coinvolti i team di dominio: i team centrali fissano le aspettative, ma i team locali hanno bisogno di margine per l'esecuzione.
Una governance matura non significa più policy. Significa più controlli che funzionano in modo affidabile senza un continuo intervento manuale.
Trattate audit e comunicazione come lavoro operativo
Una governance duratura dipende da discipline noiose svolte con costanza. Tra queste rientrano checklist sulla qualità dei dati, modelli di policy, registri dei problemi, revisioni di stewardship ed evidenze del funzionamento dei controlli.
Dipende anche dalla comunicazione. I team devono sapere quando la governance ha evitato un problema di reporting, ha intercettato una rottura dello schema o ha migliorato la preparazione agli audit. Se sentono parlare di governance solo durante approvazioni o escalation, il programma tornerà a sembrare un costo aggiuntivo.
Mantenete un ritmo semplice. Revisioni mensili per dominio. Artefatti di audit regolari. Stato chiaro dei problemi aperti. Un'ownership che sopravvive ai cambi organizzativi. La governance non è un lancio. È un modello operativo.
Se il vostro team sta cercando di trasformare la governance da documenti di policy in controlli attivi, digna è pensata proprio per questo livello operativo. Aiuta i team a rilevare anomalie, validare record, monitorare la tempestività e tracciare le modifiche dello schema all'interno di ambienti controllati dal cliente, il che è particolarmente utile quando vi serve una governance che supporti analytics, compliance e affidabilità dell'IA senza spostare i dati di produzione al di fuori della vostra infrastruttura.
Per trasformare le regole di governance in controlli a livello di record eseguiti automaticamente dove si trovano i dati, scoprite come digna Data Validation applica le regole di business definite dall'utente.
Domande frequenti
Come si implementa la data governance passo dopo passo?
Partite da un problema di business anziché da un framework, delimitate con precisione un singolo dominio e conquistate uno sponsor esecutivo parlando il linguaggio del business. Poi assegnate owner e steward, scegliete un modello di governance, trasformate le policy in controlli automatizzati, avviate un pilota mirato ed estendete il programma dominio per dominio quando i controlli funzionano.
Qual è la differenza tra data owner e data steward?
Il data owner è responsabile delle decisioni: approva le policy, definisce l'uso consentito, stabilisce le soglie di qualità e autorizza le eccezioni. Il data steward gestisce l'operatività: mantiene le definizioni, coordina la risoluzione dei problemi, monitora i controlli e supporta gli audit. L'articolo raccomanda di assegnare entrambi i ruoli a ogni dataset critico, così le decisioni non restano mai bloccate.
La data governance dovrebbe essere centralizzata, federata o ibrida?
Dipende dalla vostra struttura operativa. Il modello centralizzato è adatto quando la coerenza conta più della velocità locale, quello federato si addice a domini maturi e autonomi, mentre quello ibrido combina policy centrali ed esecuzione nei domini. Se non riuscite a decidere, l'articolo indica l'ibrido come punto di partenza più sicuro, perché evita la frammentazione senza sovraccaricare un unico team.
Perché i programmi di data governance falliscono?
La maggior parte fallisce nel divario tra la definizione delle policy e la loro applicazione operativa. Una regola scritta in Confluence o SharePoint non fermerà un caricamento in ritardo, una rottura dello schema o un record malformato. Gartner, citata nell'articolo, prevede che l'80% delle iniziative di governance fallirà entro il 2027 senza un evento critico che faccia da catalizzatore.
Quanto deve essere grande un pilota di data governance?
Limitatelo a un dominio, un owner, uno steward e uno sponsor esecutivo, con un piccolo insieme di controlli come verifiche di freschezza, alert sullo schema e una manciata di validazioni a livello di record. Profisee riporta che gli approcci Minimum Viable Project ottengono tassi di successo superiori del 40% e un'adozione dell'85% entro sei mesi.