Data Governance Maturity Model : niveaux, évaluation, feuille de route
|
7
minute de lecture
La plupart des conseils concernant le modèle de maturité de la Data Governance commencent au mauvais endroit. Ils disent aux cadres de choisir un framework, de publier des politiques, de former un conseil et d'acheter un catalogue. Cette séquence crée de la paperasse, pas de la maturité.
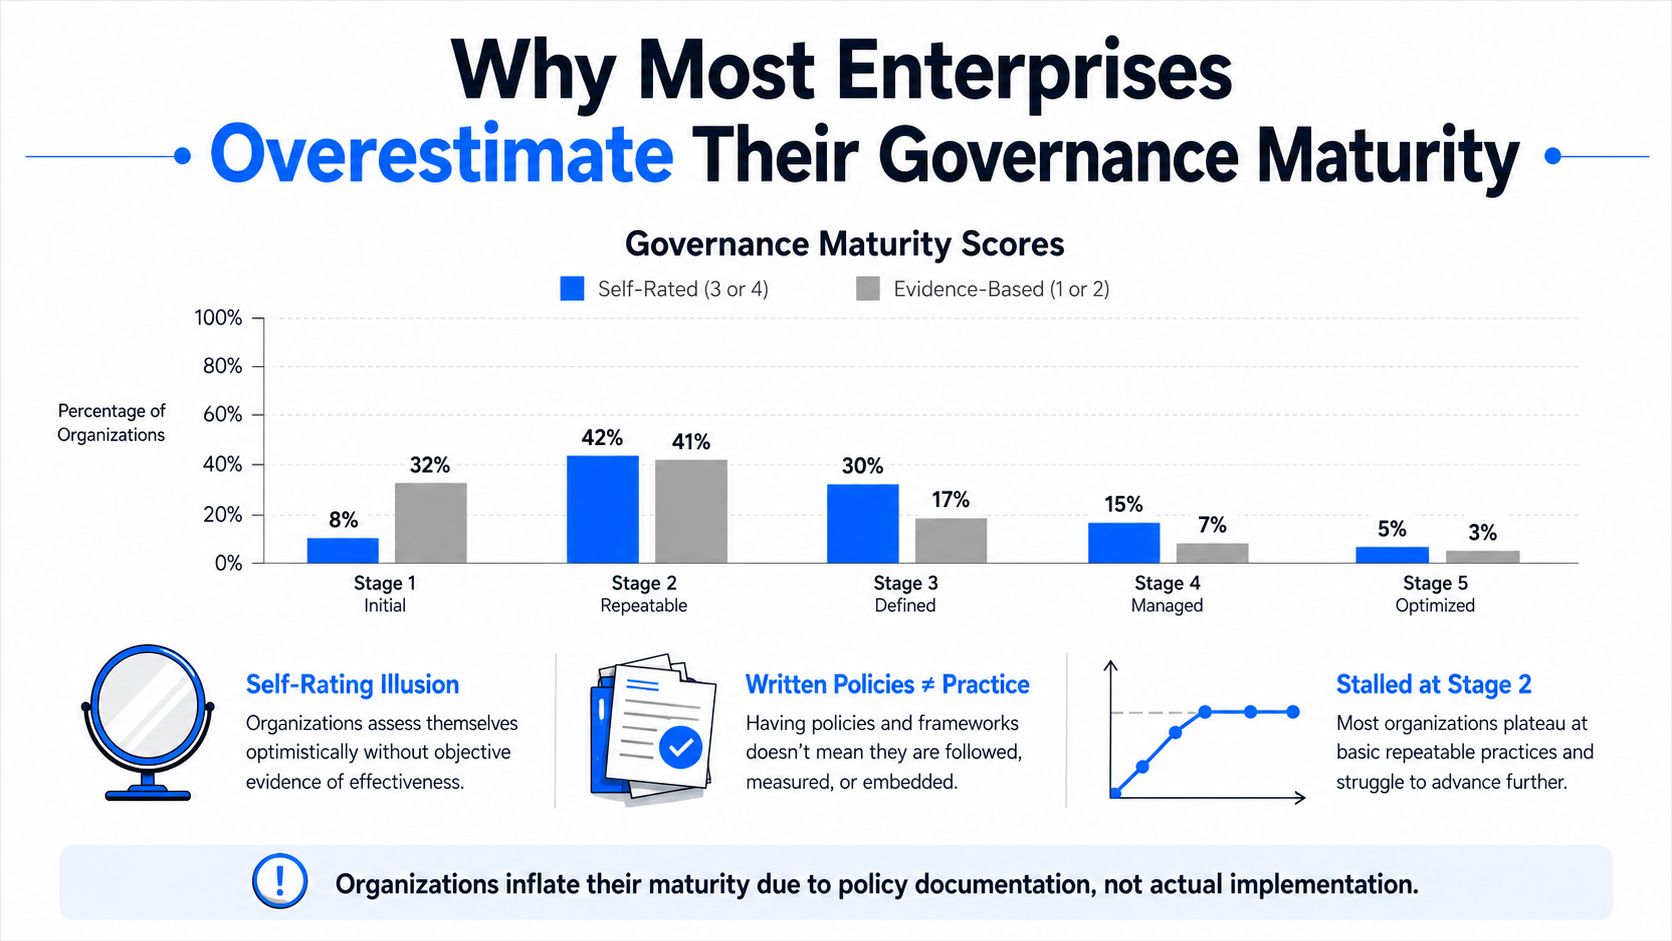
La plupart des entreprises s'auto-évaluent au niveau 3 ou 4 parce qu'elles ont des politiques, des tableaux de bord et des comités désignés. Les preuves tangibles les situent souvent au niveau 1 ou 2. Une politique que personne n'applique, un tableau de bord que personne ne consulte et un intendant incapable de prendre une décision sont des signes d'intention, pas de capacité.
Un modèle de maturité utile doit répondre à une question plus difficile : que fait l'organisation lorsque les données sont corrompues, changent, deviennent sensibles ou alimentent un système d'IA ? La réponse doit être visible dans les registres de propriété, les contrôles de qualité, le lignage, les décisions d'accès, les flux de résolution des incidents et les rapports de direction. Cet article traite la maturité comme un système de notation opérationnel, et non comme une visite guidée des frameworks.
Table des matières
Pourquoi la plupart des entreprises surestiment leur maturité en matière de gouvernance
Ce qu'un modèle de maturité de la Data Governance mesure réellement
Les cinq niveaux de maturité de la Data Governance expliqués
Comparaison d'IBM, Gartner, CMMI DMM et des frameworks de maturité cloud
Dimensions clés qui déterminent votre véritable score de maturité
Lier l'évaluation de la maturité à la préparation à l'IA et à la valeur commerciale
Une feuille de route pratique de 90 jours pour faire progresser la maturité de la gouvernance
Pourquoi la plupart des entreprises surestiment leur maturité en matière de gouvernance
L'erreur de gouvernance la plus courante est de confondre documentation et contrôle. Une entreprise peut avoir une politique de données, un glossaire, un comité de pilotage et un abonnement à un catalogue, tout en dépendant toujours des prouesses individuelles pour identifier et corriger les problèmes de données. Cette organisation peut sembler mature dans une présentation, mais son comportement opérationnel reste réactif.
Le développement historique des modèles de gouvernance par étapes explique pourquoi cette confusion persiste. Le Conseil de Gouvernance des Données d'IBM, un forum de près de 55 organisations formé en novembre 2004, a contribué à lancer le débat sur la gouvernance d'entreprise. IBM a publié son modèle de maturité en octobre 2007, et Gartner a introduit son modèle de maturité de la gestion de l'information d'entreprise en décembre 2008. La chronologie est documentée dans cette histoire du modèle de maturité de la data governance. Ces modèles ont donné aux dirigeants un langage pour progresser, mais de nombreuses organisations ont adopté les étiquettes sans adopter les preuves concrètes qui les sous-tendent.
L'illusion de l'auto-évaluation
Une auto-évaluation demande généralement si un processus existe. Une évaluation basée sur des preuves demande si les collaborateurs l'utilisent de manière cohérente, si les contrôles fonctionnent sans intervention manuelle et si les dirigeants agissent en fonction des signaux obtenus.
Recherchez ces signaux d'alarme :
Des politiques sans mise en application : Des normes existent, mais les pipelines peuvent publier des données qui les violent sans contrôle bloquant ou exception documentée.
Des tableaux de bord sans décisions : Les équipes produisent des rapports de qualité, pourtant aucun dirigeant n'analyse les tendances ou ne finance de remédiation.
Des comités sans autorité : Un groupe de gestion trimestriel discute des définitions mais ne peut ni attribuer de travail, ni résoudre les conflits, ni approuver des exceptions.
Des catalogues sans adoption : Les métadonnées techniques sont chargées, mais les utilisateurs métiers demandent toujours à leurs collègues d'où viennent les données et s'ils peuvent leur faire confiance.
Règle pratique : Évaluez les comportements qu'un auditeur peut vérifier, et non les capacités qu'un responsable de programme peut décrire.
Le bon point de départ est donc le diagnostic. Passez en revue un ensemble représentatif d'actifs de données critiques, suivez les incidents de la détection à la clôture, inspectez les décisions d'accès et demandez aux propriétaires de démontrer comment les définitions et les seuils de qualité s'intègrent dans le travail quotidien de livraison. Si la preuve s'arrête à un document de politique, attribuez au contrôle un score d'immaturité.
Ce qu'un modèle de maturité de la Data Governance mesure réellement
Un modèle de maturité de la data governance n'est pas une échelle de politiques. C'est un système de notation opérationnel mesurant la fiabilité avec laquelle une organisation gère les données lors de la livraison de routine, des incidents, des changements et du passage à l'échelle. Le score doit indiquer si les personnes, les processus, les métriques et la technologie produisent des données que les utilisateurs peuvent comprendre, auxquelles ils peuvent accéder de manière appropriée et en lesquelles ils peuvent avoir confiance.
La gestion basée sur les capacités a établi la logique d'une adoption progressive de pratiques définies. Les modèles de type CMM appliquent cette logique à la capacité organisationnelle, tandis qu'ITIL évalue le comportement d'un service reproductible. Un modèle de maturité de la gouvernance étend cette approche aux données, offrant aux dirigeants une référence comparable, révélant les lacunes d'investissement et fixant les priorités entre les unités commerciales.
La maturité n'est pas la conformité
La Compliance vérifie si une condition requise existe. La maturité mesure si l'organisation peut remplir cette condition de manière cohérente à travers les actifs, les équipes et les circonstances changeantes. Une entreprise peut réussir un audit avec une politique de rétention approuvée tout en manquant de lignage, de propriété et de surveillance nécessaires pour prouver que les systèmes la suivent dans les opérations quotidiennes.
La maturité diffère également d'un corpus descriptif de connaissances tel que DAMA-DMBOK. Le DAMA-DMBOK définit les domaines de gestion qu'une organisation doit aborder. Un modèle de maturité évalue la façon dont ces domaines fonctionnent, de l'activité informelle au contrôle mesuré et à l'amélioration continue. Il doit également distinguer la gouvernance de la différence entre qualité des données et data governance, car les seuls résultats de qualité ne prouvent pas que la propriété, la politique, l'accès ou les droits de décision fonctionnent.
Évaluer des preuves observables
Les évaluations doivent noter les artefacts et le comportement opérationnel, notamment :
des propriétaires et intendants nommés pour les produits de données critiques
des contrôles de politique qui bloquent les violations, avec des exceptions documentées
des règles de qualité connectées aux pipelines de production
des files d'attente d'incidents avec des propriétaires responsables et un suivi des résolutions
un lignage qui soutient l'analyse d'impact
des décisions d'accès liées aux rôles, aux objectifs et à la sensibilité
des tableaux de bord récurrents qui déclenchent des décisions de gouvernance
Les étiquettes varient selon le framework. Le test reste le même. Un score plus élevé exige de la répétabilité, de la mesure et de l'adoption institutionnelle. La correction manuelle d'un défaut récurrent montre un effort, pas une gestion de la qualité mature. La détection automatique, le routage vers le propriétaire, la mesure de la résolution et l'action préventive démontrent un contrôle opérationnel.
Évaluez directement l'écart d'exécution. Si les normes restent dans des documents tandis que les équipes de livraison les contournent, l'organisation demeure opérationnellement immature, peu importe la complétude de sa bibliothèque de gouvernance. Ce score basé sur des preuves constitue l'indicateur utile pour les décisions d'investissement et la planification de la préparation à l'IA.
Les cinq niveaux de maturité de la Data Governance expliqués
Un modèle à cinq niveaux n'est utile que si chaque niveau est associé à des preuves. La progression classique va d'Initial ou Ad Hoc, à Développé ou Répétable, Défini ou Standardisé, puis Géré ou Quantitatif, jusqu'à Optimisé. Ce schéma est décrit dans la vision par étapes de la maturité de la data governance.
Signaux de capacité par niveau
Niveau | Comportement caractéristique | Preuves observables | Schéma d'échec courant |
|---|---|---|---|
Niveau 1, Ad Hoc | Les équipes gèrent les données localement et réagissent aux incidents | Pas de propriété cohérente, règles de qualité non documentées, enquêtes manuelles, définitions incohérentes | La lutte contre les incendies est confondue avec la gouvernance |
Niveau 2, Réactif | Un programme formel existe, mais les contrôles s'activent après l'apparition des problèmes | Programme nommé, normes de base, réseau d'intendants, tickets d'incidents, escalades récurrentes | L'organisation documente les décisions mais n'empêche pas la répétition des échecs |
Niveau 3, Défini | Les pratiques de gouvernance s'appliquent à l'échelle de l'entreprise | Politique d'entreprise, attentes de service mesurées, définitions métiers, gestion proactive des métadonnées, rapports réguliers | Des normes existent, mais l'adoption varie selon le domaine |
Niveau 4, Géré | La gouvernance est mesurée et intégrée dans la livraison | Contrôles automatisés, analyse d'impact basée sur le lignage, indicateurs de qualité quantifiés, exceptions contrôlées, rapports sur les résultats | Les équipes optimisent des métriques individuelles sans les connecter aux résultats commerciaux |
Niveau 5, Optimisé | La gouvernance s'améliore continuellement grâce aux retours d'expérience et à l'automatisation | Gouvernance-as-code, supervision assistée par IA, ajustement continu, remédiation en boucle fermée, décisions de leadership basées sur les tendances | L'optimisation se déconnecte des besoins réels des utilisateurs |
Une organisation de niveau 1 ne peut généralement identifier les problèmes de données qu'après l'échec d'un rapport, d'un modèle ou d'un processus opérationnel. Une organisation de niveau 2 dispose d'un programme et d'un réseau de réponse, mais ce réseau dépend toujours de personnes signalant les incidents et les escaladant. C'est pourquoi de nombreuses entreprises restent bloquées au niveau 2 malgré une activité de gouvernance visible.
Au niveau 3, l'organisation a dépassé le stade des projets isolés. Les définitions, les politiques et les attentes de service s'appliquent à tous les domaines, et les équipes peuvent montrer comment la gouvernance s'intègre dans les flux de livraison. Le test critique est la cohérence, pas l'ambition.
Le niveau 4 exige de l'automatisation et de la quantification. Les auditeurs doivent voir des contrôles s'exécuter dans les pipelines, un lignage soutenant l'analyse des changements et des résultats de qualité connectés à des conséquences commerciales. Le niveau 5 apporte l'amélioration continue. L'organisation ajuste les contrôles à l'aide des tendances, intègre la gouvernance dans les pratiques d'ingénierie et traite la supervision comme une capacité opérationnelle vivante plutôt que comme une évaluation périodique.
Une étiquette de niveau n'est crédible que lorsqu'un auditeur indépendant peut reproduire le score à partir de preuves opérationnelles.
Comparaison d'IBM, Gartner, CMMI DMM et des frameworks de maturité cloud
Le choix du framework importe moins que la discipline d'évaluation. Le modèle historique d'IBM a établi une base de référence d'entreprise pour la capacité de gouvernance, tandis que l'approche de Gartner met l'accent sur les dimensions qui connectent la gouvernance de l'information à la valeur commerciale, au cycle de vie, aux rôles, aux métriques et aux infrastructures. Le modèle de Gartner évalue sept dimensions, incluant la vision, la stratégie, les métriques, la gouvernance de l'information, l'organisation et les rôles, le cycle de vie de l'information et l'activation des infrastructures, et atteint un état Optimisé où la gouvernance est intégrée et automatisée dans le cycle de vie de l'information, comme résumé dans cet aperçu du modèle de maturité de Gartner.
Le modèle Data Management Maturity de CMMI est plus détaillé structurellement. Il couvre cinq niveaux de maturité à travers 25 domaines de processus organisés en six catégories, selon ce résumé du framework CMMI DMM. Les évaluations des fournisseurs cloud comme Microsoft Purview, Collibra, Informatica et Atlan regroupent souvent des concepts similaires au sein de questionnaires axés sur les produits et d'inventaires de contrôles. Le guide de Microsoft présente un parcours en quatre étapes allant de Non gouverné à Entièrement gouverné, avec des critères tels que le parrainage exécutif, des responsabilités définies et un conseil de contrôle de la gouvernance, comme enregistré par la discussion des Académies Nationales sur l'évaluation de la maturité.
Framework | Étiquettes d'étapes (Niveau supérieur) | Principales dimensions évaluées | Style d'évaluation |
|---|---|---|---|
IBM Data Governance Council | D'Initial à Optimisé | Gestion (stewardship), infrastructure de politiques, risques, valeur et capacité organisationnelle | Progression des capacités de l'entreprise |
Gartner | De Conscient ou Réactif à Optimisé | Vision, stratégie, métriques, rôles, cycle de vie, gouvernance et infrastructure | Progression basée sur les dimensions liée à la gestion de l'information |
CMMI DMM | Niveaux de maturité structurés vers une capacité optimisée | Domaines de processus, institutionnalisation et discipline de gestion | Preuves de processus détaillées par catégories |
Modèles des fournisseurs cloud | De Non gouverné à Entièrement gouverné, ou étiquettes équivalentes | Catalogage, lignage, politique, accès, qualité et contrôles de plateforme | Évaluation produit liée aux capacités d'implémentation |
Les étiquettes ne correspondent pas parfaitement. Une entreprise peut obtenir un score plus élevé avec un modèle qui récompense les politiques documentées et un score plus bas avec un autre qui exige l'institutionnalisation des processus ou des preuves automatisées. Traitez chaque score de fournisseur comme un point de départ, pas comme un verdict.
Dimensions clés qui déterminent votre véritable score de maturité
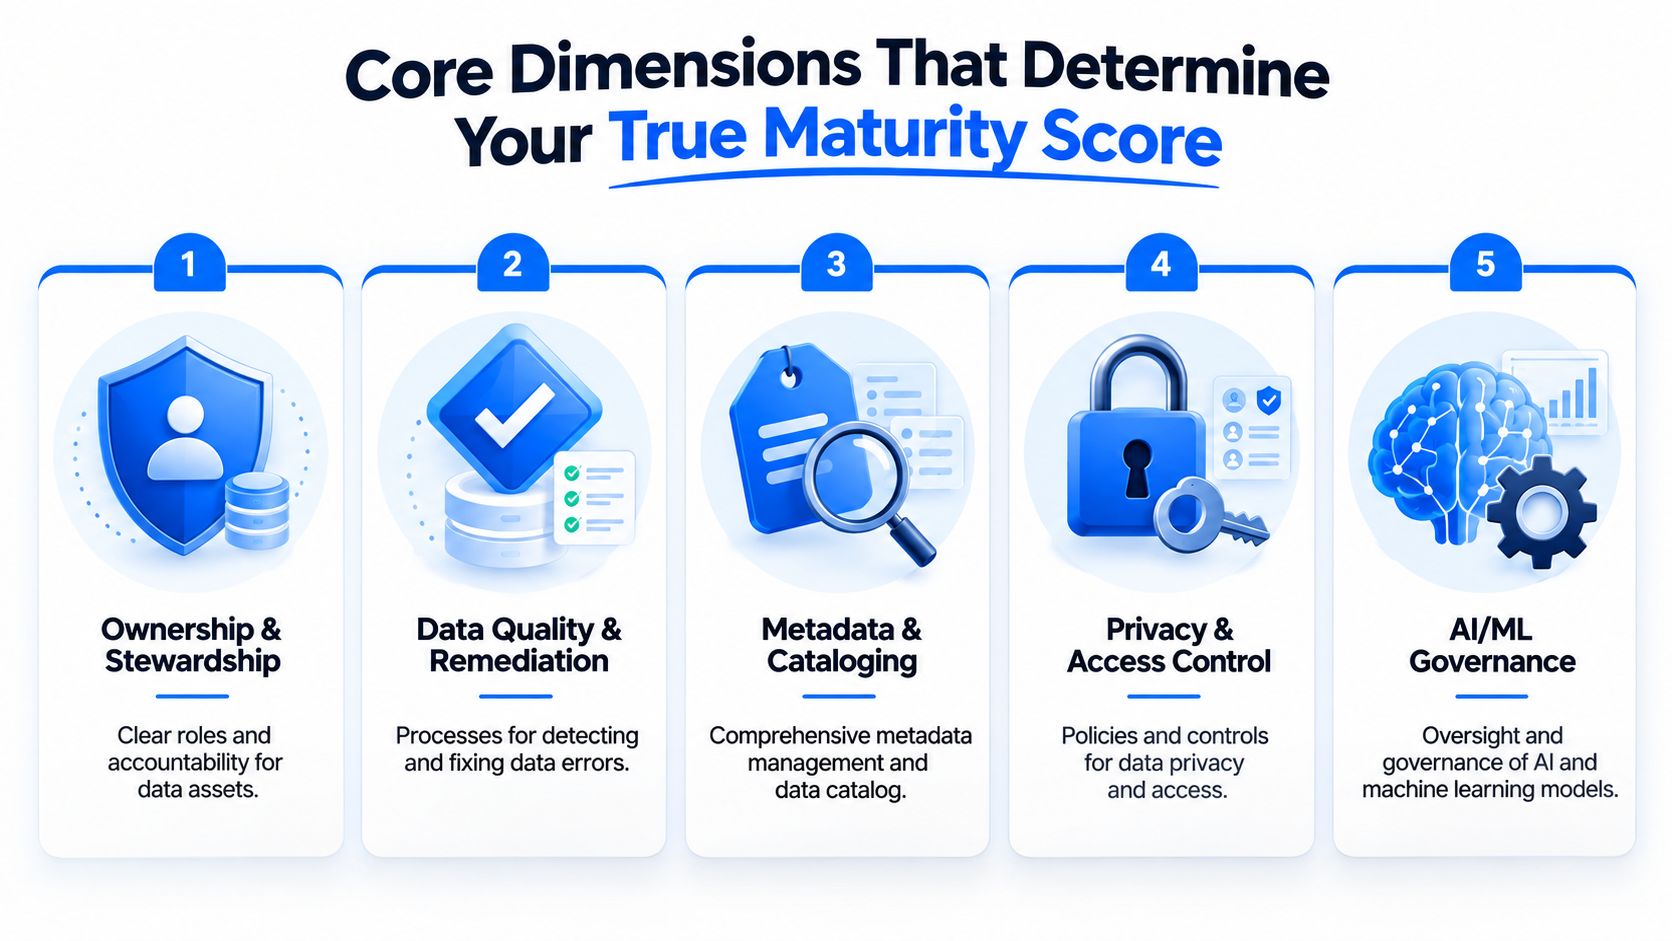
Une évaluation fiable note les capacités séparément plutôt que d'attribuer un score global d'entreprise flatteur. Les dimensions les plus utiles sont la propriété et la responsabilité, la qualité des données et l'Observability, les métadonnées et le lignage, la confidentialité et la gestion des accès, ainsi que l'IA et la gouvernance des modèles, une structure reflétée dans ce guide moderne des dimensions de la maturité.
Cinq tests basés sur des preuves
La propriété et la gestion (stewardship) viennent en premier. Le niveau 2 ressemble à une boîte de réception partagée et à un réseau d'intendants qui réagissent aux incidents. Le niveau 4 comporte des propriétaires nommés avec des droits de décision, des chemins d'escalade documentés et une responsabilité pour les résultats au niveau des actifs. La distinction entre propriétaires et intendants est importante, et le guide des rôles de data governance fournit une terminologie utile pour séparer l'autorité de la gestion opérationnelle.
La qualité des données et la remédiation doivent être évaluées à travers le comportement des contrôles. Une équipe réactive maintient une file d'attente d'exceptions et enquête sur les défauts après les plaintes des utilisateurs. Une équipe gérée connecte des règles automatisées aux pipelines, attribue les échecs aux propriétaires, suit la remédiation et indique si les défauts récurrents diminuent.
Les métadonnées et le lignage doivent aller au-delà du simple enregistrement technique. Un catalogue de niveau 2 contient des schémas et des détails système, mais les utilisateurs ont toujours besoin d'explications personnelles. Un environnement plus solide a adopté des définitions métiers, un lignage qui soutient l'analyse d'impact et des preuves que les équipes utilisent le catalogue dans leurs décisions de livraison et de changement.
La confidentialité et le contrôle d'accès évoluent d'une administration des permissions basée sur les rôles vers un accès tenant compte des finalités, une classification de la sensibilité, une révision des exceptions et des approbations traçables. Un modèle de permissions ne suffit pas à prouver que l'accès reste approprié lorsque l'utilisation des données change.
L'IA et la gouvernance des modèles exposent rapidement les fondations fragiles. Les organisations de niveau 2 peuvent tenir une liste informelle des risques liés à l'IA. Les environnements de niveau 4 connectent le lignage des modèles aux données gouvernées, imposent des étapes d'approbation, surveillent l'utilisation et conservent des preuves des décisions.
Évaluez chaque dimension selon la même exigence de preuve. Les bonnes intentions, les outils déconnectés et un framework magnifiquement rédigé ne rapportent aucun point s'ils ne produisent pas des comportements mesurés et reproductibles.
La difficulté de passer du mode réactif à l'optimisé
Une entreprise de taille moyenne peut posséder une politique de données publiée, une licence de catalogue et des réunions de gestion trimestrielles, tout en fonctionnant au niveau 2. Le problème apparaît généralement lorsque les ingénieurs déploient un nouveau pipeline. L'équipe de gouvernance peut décrire les définitions et les normes de qualité attendues, mais elle n'a pas de Data Contract exécutoire avec l'équipe de livraison, de sorte que le premier test réel survient lorsqu'un rapport en aval est corrompu.

Pourquoi le piège des politiques et de l'outillage persiste
L'entreprise ajoute des documents supplémentaires, élargit le catalogue et planifie une autre réunion de conseil. Aucune de ces actions ne change la propriété d'un produit de données défaillant ou ce qui se passe lorsqu'un seuil de qualité est franchi.
Trois erreurs se répètent fréquemment :
Superposer la gouvernance sur la livraison : Les ingénieurs perçoivent la gouvernance comme une file d'attente d'approbation car les contrôles ne sont pas intégrés dans leurs pipelines.
Traiter l'adoption du catalogue comme un simple déploiement : Le catalogue reçoit un chargement initial de métadonnées, mais aucun flux de travail n'oblige les équipes à maintenir les définitions, le lignage ou la propriété.
Mesurer l'activité plutôt que les résultats : Les dirigeants comptent les réunions, les actifs enregistrés ou les formations terminées, alors que les utilisateurs attendent toujours des réponses et que les incidents se répètent.
Le changement de modèle opérationnel
Passer du niveau 2 au niveau 3 exige d'intégrer la gouvernance au cœur de la livraison quotidienne. Assignez des propriétaires de produits de données embarqués, publiez des définitions orientées métier là où travaillent les analystes et connectez les attentes de qualité au comportement du pipeline. Passer du niveau 3 au niveau 4 nécessite des niveaux de service de qualité automatisés, une analyse d'impact pilotée par le lignage et des décisions qui bouclent le processus, de la détection à la remédiation.
Test opérationnel : Si une décision de gouvernance ne modifie pas un élément du backlog, un contrôle de pipeline, une décision d'accès ou une définition de produit, elle n'a pas modifié le modèle opérationnel.
L'entreprise n'a pas d'abord besoin d'un autre atelier sur la maturité. Elle a besoin d'un domaine unique où la propriété, les contrôles, les définitions et la résolution sont suffisamment visibles pour prouver que la gouvernance peut fonctionner.
Lier l'évaluation de la maturité à la préparation à l'IA et à la valeur commerciale
Un score de maturité n'a d'importance que si les dirigeants peuvent le connecter aux résultats et si les équipes de terrain peuvent en ressentir la différence. L'IA rend la gouvernance fragile plus difficile à cacher car les modèles exigent des entrées traçables, un accès approprié, des signaux de qualité fiables et des décisions documentées. Une organisation bloquée au niveau 2 peut lancer des projets pilotes d'IA générative, mais le passage à la production reste limité si le lignage et les contrôles ne peuvent pas être vérifiés de manière cohérente.
Les recherches du programme de référence de l'EDM Council identifient les fondations stratégiques comme l'une des capacités les moins matures dans tous les secteurs, avec moins d'un tiers des répondants atteignant un niveau d'avancement élevé dans la stratégie de données, la stratégie de gestion des données et le développement de cas d'usage business. La même source indique que 83 % des organisations font face à des défis de gouvernance et de conformité affectant le succès de l'IA, tandis que les dirigeants de la C-suite évaluent la maturité à un niveau 12 % plus élevé que les managers de terrain. Cet écart signifie généralement que la direction voit un programme, tandis que les managers subissent des frictions.
Niveau de maturité | Signal de préparation à l'IA | Résultat commercial | Métrique typique |
|---|---|---|---|
Niveau 1 | Les sources de données et la propriété sont floues | Le travail sur l'IA reste exploratoire et fragile | Preuves de dépendances de données non résolues |
Niveau 2 | Des pilotes existent, mais le lignage, l'accès et les preuves de qualité exigent un travail manuel | Les initiatives s'essoufflent avant une utilisation fiable en production | Remédiation manuelle requise avant le déploiement |
Niveau 3 | Des cas d'usage précis ont des propriétaires de données définis et des contrôles reproductibles | Les équipes peuvent livrer des produits d'IA ciblés avec un support opérationnel | Temps nécessaire pour approuver l'utilisation de données gouvernées |
Niveau 4 | Les entrées des modèles, le lignage, la qualité et les approbations sont surveillés | Les opérations d'IA deviennent plus prévisibles | Interventions en production et incidents de qualité |
Niveau 5 | La gouvernance ajuste en continu les contrôles et les boucles de rétroaction | La supervision de l'IA fait partie de la gestion normale des produits | Surveillance continue et modifications de contrôles documentées |
Suivez le temps de cycle des nouveaux produits de données, les taux de défauts dans les rapports réglementés et la part des initiatives d'IA qui atteignent la production sans intervention manuelle. Les pratiques de gouvernance et de conformité de l'IA doivent être évaluées comme des contrôles opérationnels, et non comme une présentation de conformité distincte.
A Practical 90-Day Roadmap to Advance Governance Maturity
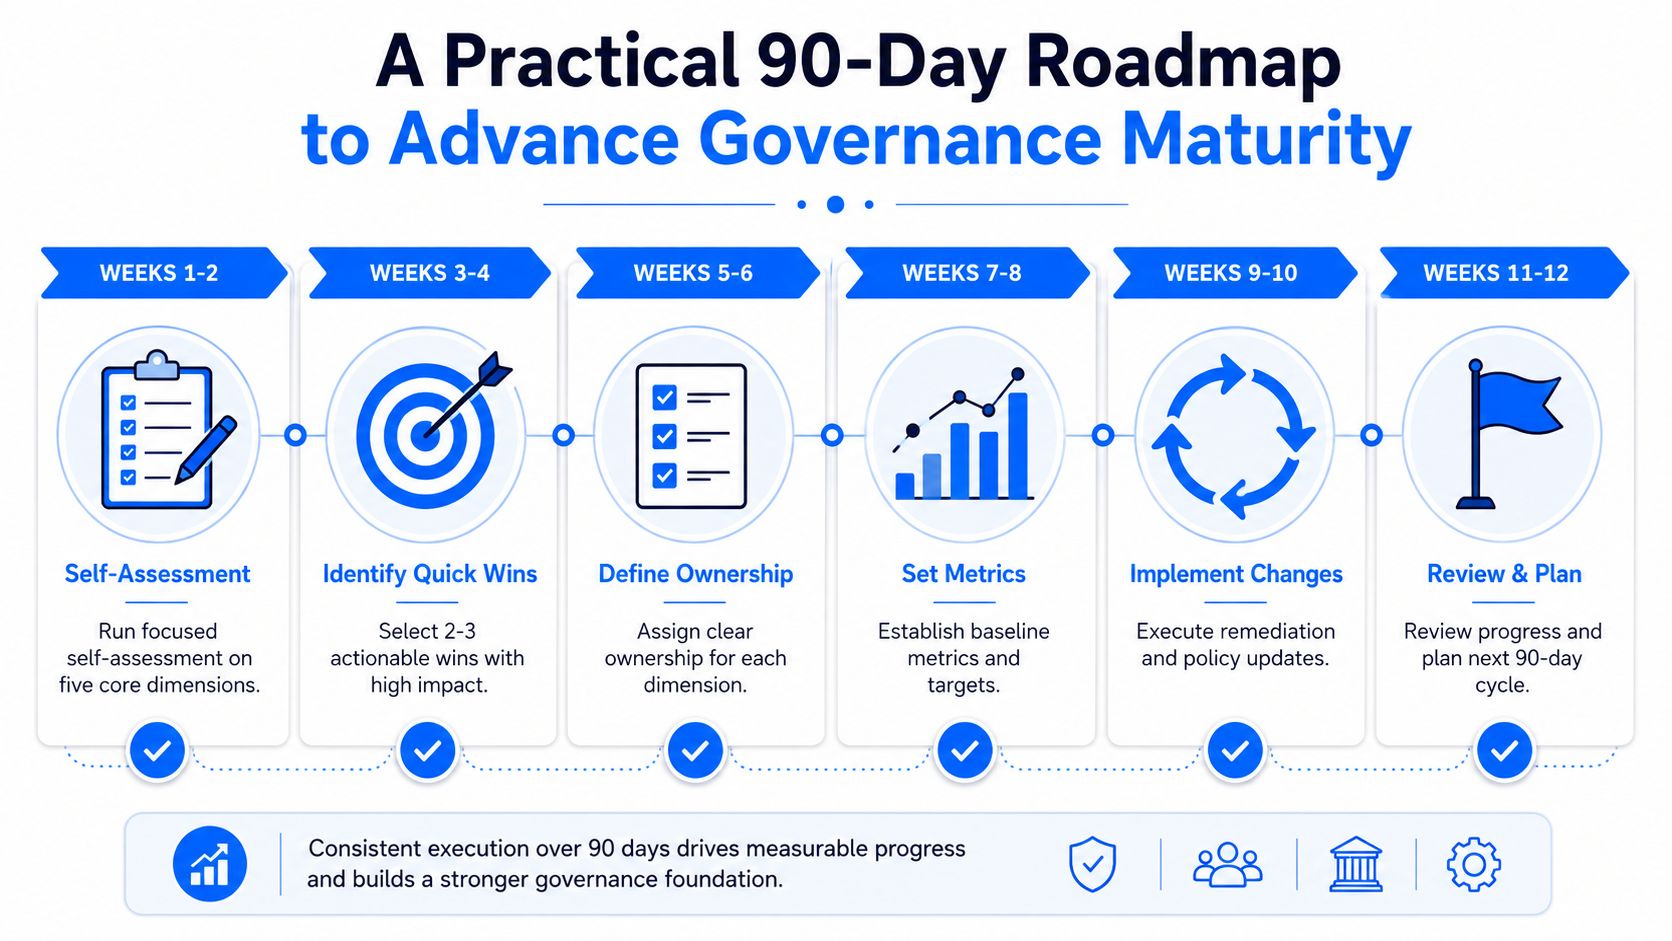
Les évaluations annuelles créent un rapport puis perdent leur élan. Utilisez un cycle de 90 jours avec des livrables qu'un comité de pilotage peut inspecter.
Durant les semaines 1 et 2, évaluez les cinq dimensions clés à l'aide de preuves. Ne demandez pas si une politique existe. Demandez si un auditeur peut trouver un propriétaire, observer un contrôle actif, vérifier un chemin de lignage, inspecter une décision d'accès et identifier une étape d'approbation d'IA.
Durant les semaines 3 à 6, choisissez le domaine unique qui génère le plus de frictions. Nommez le propriétaire, configurez des règles de qualité, publiez une cartographie de lignage et définissez le chemin de résolution. Gardez un périmètre suffisamment restreint pour que les équipes puissent démontrer un changement de comportement.
Durant les semaines 7 à 10, établissez un conseil léger doté d'une charte, de droits de décision, de règles d'escalade et d'un tableau de bord publié. Le conseil doit résoudre les problèmes, pas seulement en débattre.
Durant les semaines 11 et 12, présentez une note de progression au comité de pilotage. Présentez la situation de départ, les preuves collectées, les contrôles mis en œuvre, les lacunes non résolues et la prochaine décision d'investissement. Une stratégie de data governance pratique doit transformer cette note en un nouveau cycle opérationnel.
Liste de contrôle interne
Répondez par oui ou par non à chaque question :
Propriété : Les domaines critiques ont-ils des propriétaires nommés dotés de droits de décision ?
Qualité : Les actifs de données critiques ont-ils des niveaux de service de qualité documentés et surveillés ?
Lignage : Les équipes peuvent-elles retracer les données importantes de leur origine à leur utilisation commerciale concrète ?
Accès : L'organisation peut-elle montrer pourquoi des données sensibles ont été consultées et qui a approuvé cet accès ?
Contrôles IA : Les cas d'usage de l'IA passent-ils par des étapes de gouvernance documentées avant leur utilisation opérationnelle ?
Résolution : Chaque problème important de données a-t-il un propriétaire responsable et une preuve de clôture ?
Choisissez un domaine, nommez un propriétaire et mettez en place une règle de qualité cette semaine. Cette action unique crée plus de preuves de maturité qu'une énième mise à jour globale des politiques de l'entreprise.
digna aide les équipes de gouvernance à transformer les déclarations de maturité en preuves opérationnelles grâce à la validation en base de données, à la détection d'anomalies, à la surveillance de la Timeliness, au suivi des schémas et à une visibilité partagée sur les incidents de données. Visitez digna pour découvrir comment ses capacités d'observabilité modulaires peuvent soutenir des contrôles de qualité mesurables et un parcours plus solide vers une gouvernance prête pour l'IA.


