Qu'est-ce que la gouvernance des données d'entreprise et pourquoi elle compte
|
6
minute de lecture

La gouvernance des données d'entreprise regroupe l'autorité, les droits de décision et les contrôles opérationnels qui déterminent qui peut utiliser les données, comment et sur quelles preuves. C'est le système de responsabilité opérationnel qui garde les données critiques fiables, exploitables et défendables tout au long de leur cycle de vie.
Le besoin se fait généralement sentir un matin ordinaire. Une table financière arrive en retard, un chiffre d'un rapport reste inexpliqué, l'équipe IA signale que ses features semblent fausses, et trois personnes différentes pensent chacune que quelqu'un d'autre est responsable du jeu de données. C'est à ce moment que la gouvernance cesse d'être un classeur de politiques pour devenir la différence entre une exploitation maîtrisée et une confusion évitable.
Table des matières
Ce que signifie réellement la gouvernance des données d'entreprise
Comment digna transforme la politique de gouvernance en preuves opérationnelles
Répondre à un auditeur avec des preuves plutôt qu'avec des documents
Le moment où la gouvernance devient urgente
Un jeu de données tombe rarement en panne d'un seul coup spectaculaire. Il dérape d'abord à cause d'un chargement manqué, puis d'une passation de responsabilité mal faite, puis d'une définition que personne n'a mise à jour après un changement de schéma. Lorsqu'un rapport arrive sur le bureau du régulateur ou qu'un modèle commence à utiliser des données périmées, la cause profonde n'a généralement rien de mystérieux : c'est un problème de responsabilité qui n'a jamais été rendu visible.
C'est pourquoi les nouveaux programmes s'enlisent souvent au même endroit. Les équipes publient des standards, tiennent un comité de pilotage et considèrent que le travail est fait. Puis le lundi arrive, une table critique est de nouveau en retard, et personne ne sait dire qui a l'autorité pour corriger le problème ni quelle preuve démontrerait qu'il a été traité correctement.
Partir de la défaillance, pas du slogan
Une manière utile de penser la gouvernance consiste à la comparer au système d'exploitation d'un bâtiment. La propriété détermine qui fixe les règles, l'exploitation garde la lumière allumée, et l'inspection veille à ce que chacun reste honnête. Si vous cherchez à transposer cette idée dans un programme numérique, une ressource pratique sur la manière de créer un site web moderne peut vous aider à voir comment la structure, les rôles et l'exécution doivent fonctionner ensemble, même si le contexte est différent.
Le même schéma se retrouve dans le travail interne sur les données. Une table a des utilisateurs, un owner, des contrôles et une raison d'être, mais ces éléments ne comptent que s'ils sont reliés à des preuves. C'est pourquoi un programme de gouvernance doit d'abord répondre aux questions pratiques : qui en est responsable, qui approuve les changements, que se passe-t-il en cas de panne, et quelle preuve reste ensuite ?
Règle pratique : si personne n'est capable de nommer en quelques secondes l'owner d'un jeu de données critique, la gouvernance n'est pas encore mature.
Pour une vision plus large des résultats métier, il est également utile de relier la gouvernance aux avantages de la gouvernance des données, car la valeur n'apparaît que lorsque les rôles, les contrôles et les preuves fonctionnent ensemble.
Ce que signifie réellement la gouvernance des données d'entreprise
La gouvernance des données d'entreprise regroupe l'autorité, les droits de décision et les contrôles opérationnels qui décident qui peut utiliser les données, comment et sur quelles preuves. Voyez-la comme la différence entre posséder un bâtiment et l'exploiter. La propriété fixe les règles, l'exploitation fait tout tourner, et la gouvernance s'assure que les règles sont applicables.

Les éléments qui comptent
L'autorité répond à la question de savoir qui a le pouvoir de décider. Les droits de décision précisent qui approuve les accès, les définitions, la conservation et les exceptions de qualité. Les contrôles opérationnels sont les vérifications et les workflows qui rendent ces décisions effectives. La redevabilité est la preuve que quelqu'un avait à la fois la responsabilité et a assuré le suivi.
Cette distinction est importante, car la gouvernance n'est pas la même chose que la gestion des données. La gestion des données stocke, intègre et traite les données. La gouvernance fixe les règles, la responsabilité et la supervision qui déterminent la manière dont ces activités se déroulent.
Si vous souhaitez une vision plus large de la répartition de l'autorité entre les unités métier et les fonctions centrales, la gouvernance multiniveau pour les entreprises offre un éclairage utile. L'idée est simple : un environnement gouverné peut être fédéré, mais il a toujours besoin de droits de décision nominatifs.
Pour une comparaison de base, qu'est-ce que la gouvernance des données est le concept voisin par lequel la plupart des lecteurs commencent, mais la gouvernance d'entreprise va plus loin, car l'échelle impose une responsabilité plus claire et des preuves plus solides. C'est pourquoi les programmes matures désignent des owners, des stewards et des custodians au lieu d'espérer que les textes de politique s'appliquent d'eux-mêmes.
Une politique sans droits de décision n'est qu'un document. Une politique étayée par des preuves devient un système d'exploitation.
De la politique interne à une discipline réglementée
La gouvernance est devenue plus sérieuse lorsque les régulateurs ont exigé qu'elle soit démontrable. Le RGPD a été adopté en tant que règlement (UE) 2016/679 le 27 avril 2016, est entré en vigueur le 24 mai 2016 et s'applique depuis le 25 mai 2018 dans les 27 États membres de l'UE, comme l'explique la Commission européenne. Cette chronologie compte, car elle a remplacé une directive de 1995 par un cadre directement applicable, ce qui a fait passer la norme de « nous avons une politique » à « nous pouvons montrer comment nous nous sommes conformés ».
Le principe de responsabilité du RGPD a rendu la gouvernance opérationnelle. Les organisations n'avaient plus seulement besoin d'un traitement licite, mais aussi de registres, de contrôles et de preuves que le traitement respectait les principes dans la pratique. C'est pourquoi la conservation, la rectification, l'accès et les pistes d'audit sont passés du statut de bonnes idées à celui de mécanismes obligatoires.
Pourquoi le cadre européen a changé la donne
Le RGPD a également mis en évidence autre chose : la gouvernance dépasse la sécurité et l'administration des bases de données. Elle encadre la manière dont les données personnelles peuvent être traitées et transférées, ce qui signifie que la responsabilité métier et les obligations juridiques doivent se rejoindre. On ne peut pas séparer les personnes qui approuvent un usage des systèmes qui le font respecter.
Le règlement européen sur la gouvernance des données a poussé cette logique plus loin en formalisant le partage de confiance, les intermédiaires neutres et l'altruisme en matière de données à travers son cadre politique. Il traite le partage comme un modèle opérationnel contrôlé, et non comme un échange informel de fichiers.
Pour les équipes qui veulent distinguer la politique de la discipline opérationnelle, compliance vs governance est une comparaison utile. La conformité vous dit ce qui doit être vrai, la gouvernance vous dit comment l'organisation continue de prouver que c'est vrai.
Rôles et droits de décision au sein d'un programme gouverné
Un programme gouverné échoue rapidement lorsque les rôles sont flous. Quelqu'un doit être responsable du jeu de données, quelqu'un doit maintenir les règles, quelqu'un doit faire tourner le système technique, et quelqu'un doit procéder à l'escalade lorsque le problème franchit une limite. Sans cette chaîne, le même incident est trié dans trois réunions différentes et personne ne sait dire qui a eu le dernier mot.
Les quatre rôles qui tiennent généralement le cap
Les sponsors exécutifs donnent son autorité au programme et lèvent les obstacles. Les data owners portent la responsabilité des actifs critiques et des résultats métier. Les data stewards pilotent au quotidien les contrôles, les définitions et le traitement des incidents. Les data custodians gèrent la plateforme technique et appliquent les contrôles approuvés.
Une matrice RACI par domaine évite que ces rôles se confondent. Pour une table de risques dans les services financiers, l'owner approuve un changement de définition, le steward gère l'exception de qualité, le custodian met en œuvre la mise à jour du schéma, et le sponsor arbitre le conflit lorsque les unités métier ne sont pas d'accord. Cette répartition est importante, car une même table peut affecter le reporting, le risque et les modèles en aval.
Rôle | Droits de décision | Voie d'escalade | Preuves détenues |
|---|---|---|---|
Sponsor exécutif | Escalade finale et définition des priorités | Comité de pilotage ou instance de direction | Trace d'approbation, journal des décisions |
Data owner | Définition, usage, acceptation du risque | Sponsor en cas de conflit métier | Registre de responsabilité, historique des approbations |
Data steward | Exceptions de qualité, tri des incidents, maintenance des règles | Owner pour les exceptions non résolues | Historique de validation, journal des incidents |
Data custodian | Mise en œuvre technique, application des accès, exécution des changements de schéma | Steward et owner pour les décisions d'impact | Journal des modifications, preuves de contrôle de la plateforme |
Un programme de gouvernance incapable de montrer cette chaîne finit généralement en responsabilité partagée, ce qui revient à dire que personne ne se sent responsable. La question à poser est directe : qui doit agir lorsqu'une table critique arrive en retard, change de structure ou enfreint une règle ?
Pour les lecteurs qui veulent rattacher ces fonctions à un modèle opérationnel plus large, les rôles de la gouvernance des données constituent un point de référence utile.
La pile de contrôles techniques derrière la gouvernance
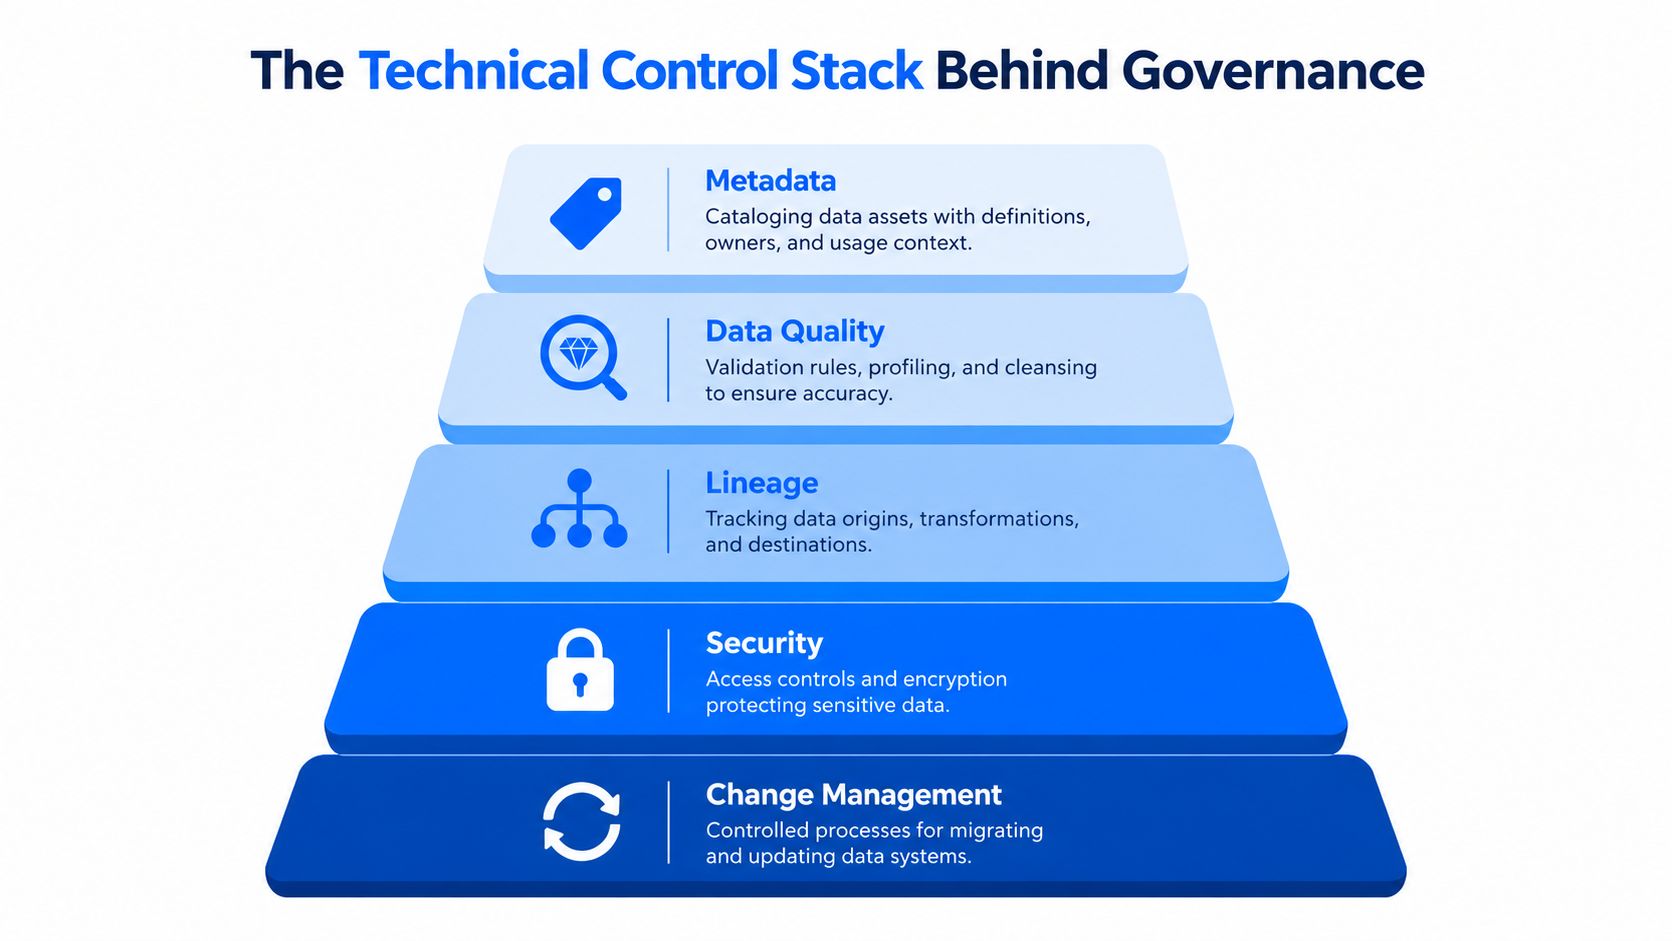
Les rôles comptent, mais ils ne fonctionnent que si la plateforme leur donne du poids. La pile technique transforme l'intention en preuves, et les preuves sont ce qui intéresse les auditeurs, les régulateurs et les relecteurs internes. Si la plateforme ne peut pas capturer les preuves, le programme de gouvernance reste essentiellement verbal.
Des métadonnées à la gestion des changements
Au sommet se trouvent les métadonnées, car on ne peut pas gouverner ce que l'on ne peut pas nommer. Les entrées du catalogue ont besoin de définitions, d'owners et d'un contexte d'usage pour que les équipes sachent ce que signifie un actif avant de s'y fier. En dessous se trouve la qualité des données, qui vérifie par la validation, le profilage et le monitoring si l'actif reste adapté à son usage.
Le lignage montre comment les données circulent de la source jusqu'au rapport ou au modèle, ce qui permet à un steward d'évaluer le rayon d'impact lorsqu'un contrôle échoue. La sécurité maintient des accès restreints et alignés sur la sensibilité des données. La gestion des changements boucle la boucle en traitant les changements structurels comme des événements gouvernés plutôt que comme des modifications anodines.
Règle opérationnelle : des définitions explicites permettent des tests automatisés, les tests automatisés révèlent la dérive, le lignage montre qui est concerné, et les stewards décident de ce qu'il faut corriger en premier.
C'est ici que de nombreux programmes révèlent leur vraie faiblesse. Une enquête de 2025 a montré que moins de 10 % des répondants estimaient que leur organisation disposait d'une fonction de data stewardship dédiée et efficace, tandis que la plupart ne pensaient pas que les parties prenantes étaient tenues responsables, selon la synthèse de l'enquête. Ce n'est pas un problème de catalogage, c'est un problème de responsabilité.
Ce que mesure une pile mature
Un programme mature ne fait pas une fixation sur la taille du catalogue. Il vérifie si les contrôles couvrent les tables critiques, si les incidents sont pris en compte, si le lignage est assez complet pour retracer l'impact et si les changements de schéma laissent une trace exploitable. Il consigne aussi la ponctualité, les défaillances de qualité et les exceptions, afin que la prochaine revue s'appuie sur des preuves plutôt que sur des suppositions.
Ce changement est important, car les défaillances de gouvernance commencent généralement par l'ambiguïté, pas par la technologie. Si un steward ne sait pas quoi faire lorsqu'un flux arrive en retard, ou si un custodian ne peut pas prouver qui a approuvé le changement, l'outillage n'a pas résolu le problème.
La gouvernance pour des données prêtes pour l'IA
L'IA relève les enjeux, car les contrôles doivent continuer à fonctionner après le déploiement, et pas seulement pendant la construction du modèle. Dans une enquête EY de 2025 menée auprès de 975 dirigeants dans 21 pays, 72 % déclaraient que leur organisation avait intégré et déployé l'IA à grande échelle dans la plupart ou la totalité de ses initiatives, mais seulement un tiers environ disposait de protocoles couvrant toutes les facettes d'une IA responsable, selon les résultats de l'enquête. Dans l'échantillon Europe de l'Ouest de cette même enquête, seuls 18 % faisaient état de responsabilités de gouvernance des données clairement définies, à peine 10 % avaient des processus systématiques de mise à jour des modèles d'IA, et 25 % n'avaient aucun processus de collecte de données pour l'entraînement de l'IA.
L'IA ne remplace pas la gouvernance, elle en dépend
La gouvernance de l'IA s'appuie directement sur les contrôles de données du quotidien : provenance, dérive, ponctualité des rafraîchissements, surveillance des changements de schéma et décisions documentées des owners.
Si les données d'entraînement ne peuvent pas être retracées, les résultats du modèle deviennent plus difficiles à défendre. Si les entrées changent sans revue, les performances peuvent dériver avant que quiconque s'en aperçoive. Si la responsabilité n'est pas claire, le processus de revue devient une boucle de reproches au lieu d'une boucle de contrôle.
Pour les équipes qui alignent leurs initiatives d'IA sur la couche de données sous-jacente, les données prêtes pour l'IA sont le bon état d'esprit à adopter tôt. Le modèle compte, mais les données doivent rester adaptées à leur usage dans la durée.
Les KPI qu'un comité peut réellement examiner
Un comité de gouvernance n'a pas besoin de tableaux de bord de façade. Il a besoin d'une courte liste de signaux directement liés à l'action.
Couverture des contrôles : quelles tables critiques ont des owners nommés, des règles validées et un monitoring de la ponctualité.
Taux de règles en échec : combien d'enregistrements enfreignent une règle métier au fil du temps.
Respect des délais : si les données sont arrivées à temps par rapport à l'heure de livraison prévue.
Complétude du lignage : quelle part des données critiques peut être retracée de la source jusqu'à la consommation.
Ancienneté des incidents non résolus : combien de temps les incidents attendent avant d'être pris en compte puis clôturés.
Exceptions aux politiques : quels écarts ont été approuvés, pourquoi ils ont été autorisés et quel contrôle compensatoire a été utilisé.
Ces mesures sont importantes, car elles mènent à une décision, et pas seulement à un statut. Une validation en échec peut être un avertissement, mais ce n'est pas automatiquement une violation. La question de la revue est de savoir si l'échec a affecté le reporting, des droits ou des obligations.
Comment digna transforme la politique de gouvernance en preuves opérationnelles
digna est une manière de transformer les idées de gouvernance en preuves au sein même de la base de données. La plateforme fonctionne dans l'environnement propre du client, y compris en cloud privé ou sur site, de sorte que les données réglementées restent en place pendant que les contrôles s'exécutent là où elles se trouvent.
Adapter les contrôles aux besoins de gouvernance
Data Validation prend en charge des règles métier au niveau de l'enregistrement, ce qui aide les owners à prouver que les contrôles d'exactitude ont été exécutés. Timeliness vérifie les chargements manquants, tardifs ou anticipés par rapport aux heures de livraison prévues, ce qui fournit aux stewards des preuves de la discipline de rafraîchissement. Schema Tracker traite les changements structurels comme des événements gouvernés, de sorte qu'une nouvelle colonne ou un changement de type de données ne se propage pas en aval sans revue.
Data Anomalies apprend des lignes de base et signale les dérives sur les jeux de données critiques. Data Analytics aide les équipes à examiner les tendances et la volatilité, ce qui est utile dans les réunions de gouvernance où les schémas récurrents comptent davantage que les alertes ponctuelles. Business Monitoring et Data Platform Observability relient la vision de gouvernance aux KPI métier et à la santé de la plateforme.
Cette combinaison est importante, car la gouvernance se situe à la jonction de la politique et des preuves. Un comité peut demander si un contrôle s'est exécuté, s'il a trouvé quelque chose, si quelqu'un en a pris acte et si le changement a été approuvé avant la mise en production. Une plateforme qui garde les contrôles à l'intérieur de l'environnement facilite cette démonstration sans déplacer inutilement les données.
Répondre à un auditeur avec des preuves plutôt qu'avec des documents
Un auditeur ne veut pas vraiment une déclaration de principe. Il veut savoir quels jeux de données sont critiques, qui en est responsable, quelles règles s'appliquent, quand les contrôles ont été exécutés pour la dernière fois, ce qui a échoué, qui a approuvé l'exception, d'où viennent les données et combien de temps elles ont été conservées. Ces questions sont directes parce qu'il recherche des éléments défendables, pas des intentions.
Quelles preuves devraient exister
Un programme gouverné doit être capable de produire des registres de responsabilité, un historique de validation, un historique de ponctualité, des graphes de lignage, des journaux de modifications, des registres d'exceptions et des preuves de conservation. Il doit aussi montrer les horodatages, le statut de remédiation et la décision précise qui a clos l'incident. C'est la différence entre un contrôle qui existe sur le papier et un contrôle capable de résister à une revue.
Si la seule réponse est « c'est ce que dit la politique », la discussion avec l'auditeur n'est pas terminée.
La prochaine étape pratique est modeste, mais décisive. Choisissez un jeu de données critique, nommez son owner, enregistrez ses règles de qualité et de ponctualité, définissez qui approuve les exceptions, et exigez une preuve chaque fois qu'un contrôle échoue. Ce seul jeu de données devient le modèle pour le reste du programme.
Si vous construisez une gouvernance qui doit résister aux revues, découvrez digna plus en détail. La plateforme aide les équipes à surveiller la qualité des données, la ponctualité, les changements de schéma et le comportement opérationnel au sein de leur propre environnement, ce qui rend la couche de preuves beaucoup plus facile à opérationnaliser.
Une politique de gouvernance ne devient une preuve opérationnelle que lorsque chaque règle s'exécute réellement sur les données. C'est le rôle du module Data Validation de digna : les règles métier sont vérifiées en continu au sein de votre environnement, et chaque exécution laisse un historique de réussites et d'échecs qu'un auditeur peut examiner, au lieu de se fier à la politique sur parole.
Questions fréquentes
Qu'est-ce que la gouvernance des données d'entreprise ?
La gouvernance des données d'entreprise regroupe l'autorité, les droits de décision et les contrôles opérationnels qui déterminent qui peut utiliser les données, comment et sur quelles preuves. Contrairement à la gestion des données, qui les stocke et les traite, elle fixe les règles, la responsabilité et la supervision, et exige à grande échelle des owners, stewards et custodians nommés.
Quels rôles faut-il dans un programme de gouvernance des données d'entreprise ?
Quatre rôles tiennent généralement le cap : sponsors exécutifs, data owners, data stewards et data custodians. Les sponsors arbitrent les escalades, les owners approuvent les définitions et acceptent les risques, les stewards traitent les exceptions de qualité et maintiennent les règles, les custodians appliquent les changements de schéma et les accès. Une matrice RACI par domaine évite toute confusion.
Comment le RGPD a-t-il changé la gouvernance des données ?
Il a fait passer la gouvernance de "nous avons une politique" à "nous pouvons montrer comment nous nous sommes conformés". Applicable depuis le 25 mai 2018 dans les 27 États membres de l'UE, le principe de responsabilité du RGPD exige registres, contrôles et preuves : conservation, rectification, accès et pistes d'audit sont devenus obligatoires.
Quels KPI un comité de gouvernance des données doit-il suivre ?
Un comité a besoin d'une courte liste de signaux liés à l'action plutôt que de tableaux de bord de façade : couverture des contrôles sur les tables critiques, taux de règles en échec, respect des délais de livraison, complétude du lignage, ancienneté des incidents ouverts et exceptions approuvées avec leurs contrôles compensatoires. Chacun mène à une décision, pas seulement à un statut.
Quelles preuves les auditeurs attendent-ils de la gouvernance des données ?
Les auditeurs veulent des éléments défendables, pas des déclarations de principe. Un programme gouverné doit fournir registres de responsabilité, historique de validation et de ponctualité, graphes de lignage, journaux de modifications, registres d'exceptions et preuves de conservation, avec horodatages, statut de remédiation et décision précise ayant clos chaque incident. "La politique le dit" ne suffit jamais.


