Conector JDBC de SQL Server: Guía de instalación y configuración
|
8
minuto de lectura
Una conexión a SQL Server puede parecer saludable durante meses, pero luego un parche de rutina, una actualización de JVM o una actualización de dependencias la vuelve frágil de la noche a la mañana. Los peores casos son aquellos que no fallan de forma ruidosa, sino que avanzan a duras penas con advertencias de certificados, sesiones agrupadas que se cuelgan o un comportamiento de tipo de datos que cambia lo suficiente como para romper la lógica descendente. Es por eso que el conector JDBC de SQL Server debe tratarse como una dependencia administrada, no como una instalación única.
Los equipos suelen comenzar con una cadena de conexión y continúan. La producción tiende a exponer el trabajo oculto, la alineación de versiones del controlador, la compatibilidad con el entorno de ejecución de Java, la validación de TLS, la elección del modo de autenticación, el ajuste del grupo y la planificación del ciclo de vida del soporte. El propio historial de controladores de Microsoft muestra un largo arco de mantenimiento, con el conector introducido en 2000 y de código abierto en 2016, y luego enviado a través de lanzamientos como 1.0 en enero de 2006, 2.0 en marzo de 2009, 3.0 en abril de 2010, 4.0 el 6 de marzo de 2017, y versiones posteriores, incluidas 4.1, 6.0, 7.0 y 8.4, alcanzando sus propios hitos de soporte con el tiempo Notas de la versión del controlador JDBC de Microsoft. Esa línea de tiempo dice mucho, el conector evoluciona con la plataforma y su postura de producción tiene que evolucionar con él.
Tabla de contenidos
Elegir la versión correcta del controlador y el entorno de ejecución de Java
Seleccionar modos de autenticación para entornos empresariales
Ajustar el agrupamiento de conexiones y el comportamiento de reintento
Soportar características y tipos de datos modernos de SQL Server
Configuraciones de ejemplo para la ingesta de datos y la ejecución en base de datos
Por qué la configuración del conector JDBC exige atención
Un fallo familiar comienza con una implementación que parecía estar bien ayer. La canalización se conecta, inserta unas pocas filas y luego se aplica un parche de SQL Server. A la mañana siguiente, el trabajo comienza a lanzar errores de negociación solo en algunos hosts o, peor aún, sigue ejecutándose mientras el servidor rechaza el estilo de conexión al que recurrió el cliente.
Ese tipo de ruptura es común porque la mala configuración de JDBC a menudo se encuentra por debajo del nivel en el que los ingenieros lo notan de inmediato. Una API REST generalmente falla en el límite. En cambio, un conector de base de datos puede crear daños operativos sutiles, sesiones agrupadas obsoletas, reintentos duplicados, omisiones de certificados o un comportamiento de los datos que cambia solo bajo carga. El ciclo de vida del controlador de Microsoft hace que esto sea más importante, no menos, porque las versiones principales más antiguas dejan de recibir soporte principal mientras que las versiones más nuevas siguen agregando un comportamiento adaptado a la plataforma notas de la versión y matriz de soporte.
El costo oculto de “se conecta”
Una conexión que funciona no significa que sea segura. El controlador JDBC de Microsoft es un controlador JDBC de Tipo 4, por lo que habla directamente al protocolo TDS de SQL Server en Java puro, sin bibliotecas nativas, y Microsoft afirma que es compatible con Azure SQL Database, base de datos SQL en Fabric, Azure SQL Managed Instance y todas las versiones y ediciones de SQL Server compatibles, incluidas las ediciones Express descripción general del controlador. Esa amplia compatibilidad es útil, pero también hace que sea fácil pasar por alto una configuración incorrecta hasta que se ejercita un entorno de ejecución, una cadena de certificados o una característica del servidor específicos.
Regla práctica: si un conector JDBC nunca se ha probado contra la JVM exacta, la compilación del controlador y el nivel de parche de SQL Server en producción, no está realmente probado.
El cambio es mental. Deje de pensar en el conector como tuberías y comience a pensar en él como una dependencia de entorno de ejecución con versión con límites de seguridad y ciclo de vida. Ese marco evita que asuma que se puede ignorar un valor predeterminado de propiedad, una actualización de Java o un parche de SQL Server simplemente porque la aplicación aún se inicia.
Elegir la versión correcta del controlador y el entorno de ejecución de Java
La elección del controlador determina la estabilidad del entorno de ejecución y la continuidad del soporte. Microsoft publica múltiples líneas de conectores al mismo tiempo, por lo que la elección correcta depende de su entorno de ejecución de Java, las características de SQL Server que utilice y cuánta presión de actualización pueda absorber sin crear interrupciones. El último controlador GA es 13.4, lanzado el 13 de marzo de 2026, y Microsoft dice que es compatible con Java 8, 11, 17, 21 y 25 mientras sigue un ciclo de vida fijo que requiere que se instale la última versión secundaria dentro de los 12 meses de su lanzamiento para mantener el soporte completo notas de la versión y matriz de soporte. Esa regla de soporte convierte las actualizaciones retrasadas en un riesgo operativo real.
Vincular el artefacto al entorno de ejecución
Microsoft distribuye variantes de JAR separadas, y jre8 y jre11 deben coincidir con la línea de JVM en uso. Haga coincidir el artefacto con su línea de JVM para evitar la depuración de classpath y del entorno de ejecución bajo presión. El lanzamiento de 13.4 mantiene la historia de compatibilidad actualizada y establece su soporte de Java claramente, lo que importa en entornos empresariales donde la pila de aplicaciones y la plataforma de ejecución no se mueven juntas notas de GA de 13.4.
Fije la versión exacta del controlador en Maven o Gradle en lugar de dejar que las dependencias transitivas varíen. En entornos aislados (air-gapped), copie el JAR como parte del paquete de implementación y trátelo como una dependencia administrada, no como un archivo que casualmente está en el disco. Verifique también cuidadosamente los classpaths del servidor de aplicaciones, porque los controladores empaquetados más antiguos pueden ocultar la versión que pretendía ejecutar.
Versión del controlador | Entorno de ejecución de Java | Versiones de SQL Server | Características clave | Estado del soporte |
|---|---|---|---|---|
13.4 | 8, 11, 17, 21, 25 | Objetivos modernos de SQL Server y Azure SQL | Manejo de metadatos VECTOR y JSON, actualizaciones de seguridad, compatibilidad con Java 21 | Último GA, el soporte depende de la frescura de la versión secundaria |
12.x | 8, 11, 17 | Amplia compatibilidad con SQL Server | Línea base empresarial estable | Úselo solo si su entorno de ejecución o plataforma bloquea líneas más nuevas |
11.x | 8, 11 | Entornos empresariales heredados | Conjunto de características más antiguo | A menudo aceptable para sistemas preexistentes, pero no ideal para nuevas construcciones |
10.x | 8, 11 | Compatibilidad heredada | Comportamiento previo al cambio predeterminado para el cifrado | Tenga cuidado con las diferencias predeterminadas de TLS |
9.x | 8 | Entornos más antiguos | Conectividad básica | Manténgalo solo cuando las limitaciones de la plataforma lo obliguen |
Saber cuándo jTDS deja de ser suficiente
jTDS todavía aparece en entornos más antiguos, generalmente porque alguien copió una configuración que funcionaba hace años y nadie la volvió a revisar. El problema es la deriva de características. Si su entorno necesita rutas de autenticación modernas, manejo actual de TLS o semánticas más nuevas de SQL Server, jTDS se convierte en un lastre para la migración.
Utilice el controlador de Microsoft cuando la carga de trabajo toque características actuales de SQL Server, expectativas de seguridad más nuevas o autenticación alineada con Azure. Si mantiene un conector más antiguo en funcionamiento, documente el motivo y establezca un plan de salida. La deuda técnica sin propietario se convierte en un incidente de producción en el peor momento posible.
Construir la URL de conexión correctamente
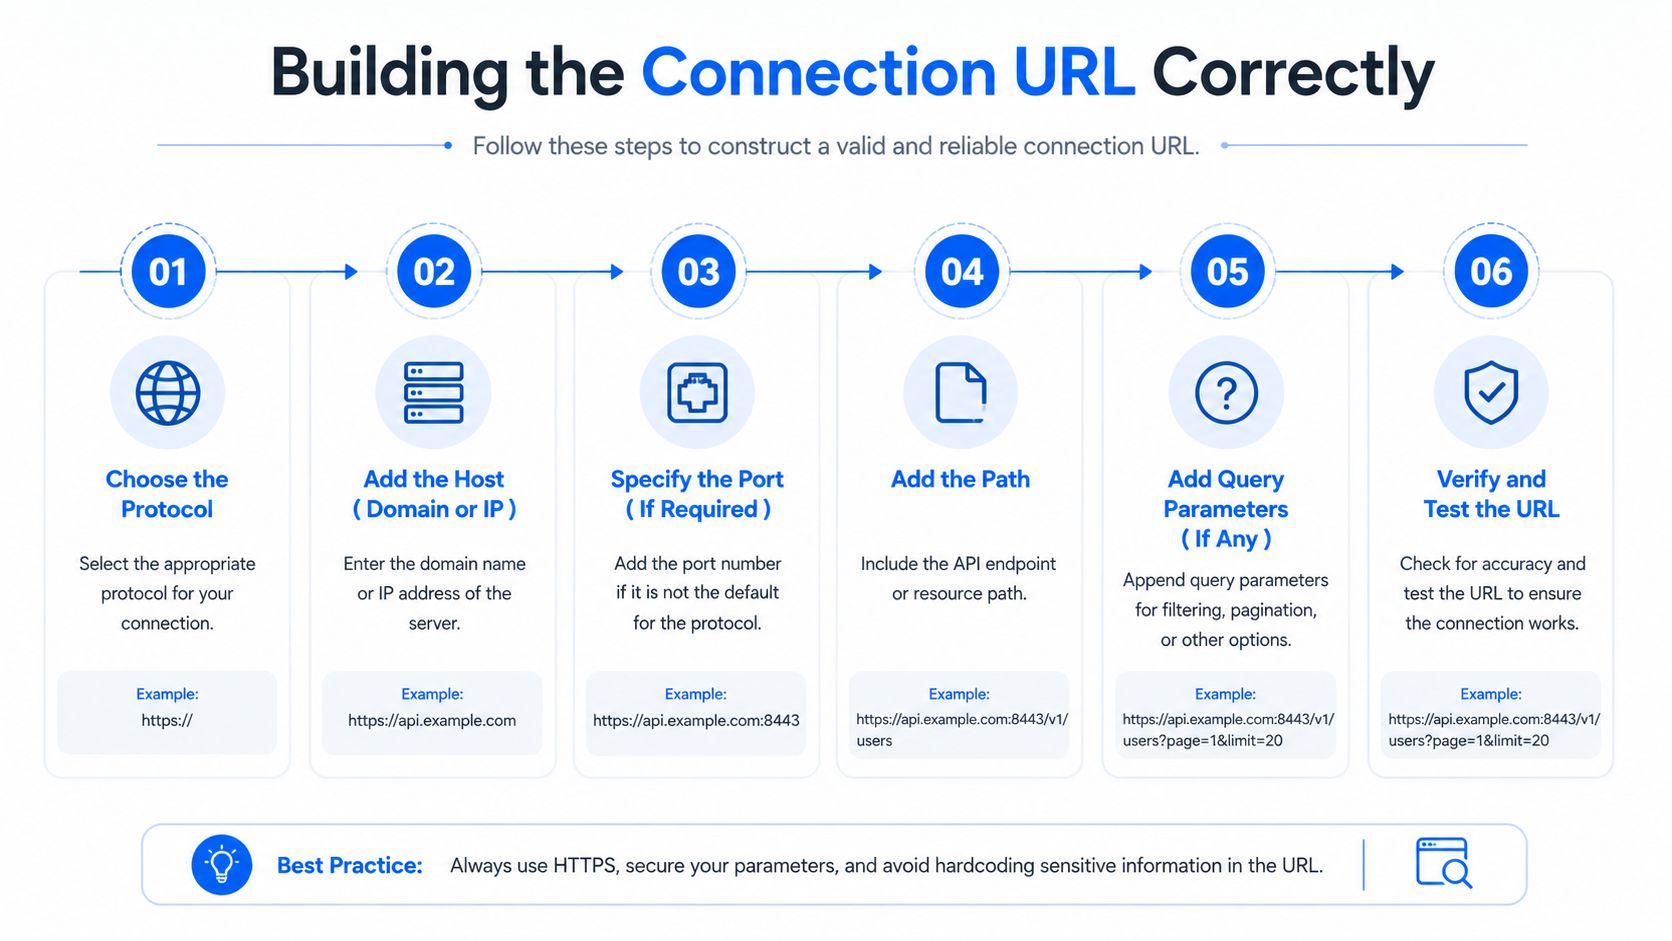
Una URL de conexión JDBC de SQL Server sigue siendo manejable solo si la construye en el orden correcto. Comience con el host, la instancia y el puerto, luego agregue la base de datos y las propiedades que afectan el comportamiento. La forma estándar es jdbc:sqlserver://[nombreServidor[\nombreInstancia][:numeroPuerto]][;propiedad=valor[;propiedad=valor]], y Microsoft permite esas propiedades en la URL, en un objeto Properties pasado a DriverManager.getConnection, o a través de los métodos de asignación (setters) de SQLServerDataSource documentación de URL de conexión. La sintaxis es estricta, delimitada por punto y coma, y se rechazan las propiedades duplicadas.
Para las canalizaciones de ingesta, la cadena de conexión es una parte de una ruta operativa más amplia. La guía de canalización de ingesta de datos de digna es un recordatorio útil de que la configuración del conector tiene que sobrevivir a la transferencia entre entornos, trabajos y herramientas de implementación.
Construir desde el objetivo de red hacia afuera
Comience con el punto final, luego la instancia o el puerto, luego la base de datos y después las propiedades. Esa secuencia evita que un simple error de host o puerto quede enterrado dentro de una larga cadena de opciones.
Para el comportamiento de las propiedades, los detalles prácticos importan:
applicationNametiene como valor predeterminadoMicrosoft JDBC Driver for SQL Servery está limitado a 128 caracteres, así que configúrelo explícitamente cuando desee que las trazas del lado del servidor sean útiles propiedades de conexión.databaseNametambién tiene un límite de 128 caracteres y, de lo contrario, recurre a la base de datos predeterminada del servidor propiedades de conexión.connectRetryCounttiene como valor predeterminado 1 y puede oscilar entre 0 y 255 propiedades de conexión.connectRetryIntervaltiene como valor predeterminado 10 segundos y puede oscilar entre 1 y 60 segundos propiedades de conexión.
Coloque la configuración duradera en el código o en la infraestructura como código, no en ediciones de cadenas puntuales que varían entre entornos.
Preferir propiedades de DataSource para implementaciones repetibles
Utilice las propiedades de DataSource para implementaciones agrupadas. La configuración basada en métodos de asignación es auditable y resiste la anulación de valores. También es más fácil de comparar cuando la misma definición de aplicación se reutiliza en múltiples rutas de ejecución, lo cual es común en marcos como HikariCP.
Seleccionar modos de autenticación para entornos empresariales
La conectividad empresarial de SQL Server rara vez se basa en un solo modelo de autenticación. Los equipos utilizan la autenticación de SQL por simplicidad, la autenticación integrada de Windows para la confianza del dominio, los flujos de Entra ID para la alineación con la nube y la identidad administrada donde la plataforma lo admite. La elección correcta depende menos de las preferencias y más de la política de rotación, los límites de federación y cuánta fricción tolerará su equipo de seguridad.
Hacer coincidir el modo con el modelo de red e identidad
La autenticación de SQL es sencilla, pero traslada el manejo de credenciales de nuevo a la aplicación. Eso está bien para cargas de trabajo aisladas y pruebas de concepto de corta duración, pero rara vez es la opción más limpia para la gobernanza empresarial (governance). La autenticación integrada tiende a adaptarse mejor a los entornos de dominio de Windows, mientras que Entra ID es la opción natural cuando la organización ya utiliza controles de identidad de Microsoft y patrones de acceso basados en tokens.
Kerberos puede ser sólido en redes empresariales administradas, pero depende de un comportamiento correcto de SPN y tickets. Si los SPN son incorrectos, los equipos a menudo ven fallas en NTLM o problemas de conexión intermitentes que solo aparecen cuando el grupo renueva las sesiones. Los enfoques basados en tokens resuelven una clase diferente de problemas, pero introducen dependencias de bibliotecas y renovación que deben planificarse en trabajos de larga ejecución.
Modo de autenticación | Propiedades requeridas | Mejor para | Errores comunes | Rotación de credenciales |
|---|---|---|---|---|
Autenticación de SQL | nombre de usuario, contraseña | Cuentas de aplicación simples, sistemas heredados | Dispersión de contraseñas, carga de rotación manual | Manual, gestionado por la aplicación |
Autenticación integrada de Windows | configuración de autenticación integrada, configuración relacionada con Kerberos | Entornos empresariales unidos a un dominio | Problemas de SPN, vencimiento de tickets, sorpresas de repliegue | Gestionado por la infraestructura de identidad |
Entra ID integrado |
| Entornos de identidad centrados en Microsoft | Cambios en las dependencias de bibliotecas, brechas en el manejo de tokens | Rotación de identidad centralizada |
Identidad administrada | conexión de identidad en la nube | Cargas de trabajo alojadas en Azure con identidad de plataforma | Desajuste de alcance y entorno | Gestionado por la plataforma |
Tratar la renovación de tokens como parte del diseño
Los trabajos de ingesta de larga ejecución fallan de mala manera cuando los tokens de autenticación vencen a mitad del grupo. Eso no es tanto un error del conector como un desajuste del ciclo de vida entre el método de identidad y la duración del trabajo. El diseño más seguro es aquel en el que el ciclo de vida de las credenciales es visible para el operador, no oculto dentro de un grupo de conexiones que reutiliza sesiones obsoletas.
Una buena pregunta de decisión es simple. ¿Puede su equipo de operaciones explicar cómo rotan las credenciales, cómo se renuevan las sesiones y qué sucede cuando un token vence mientras otro hilo está tomando prestada una conexión? Si no, el modo no está listo para producción.
Configurar el cifrado TLS y la validación de certificados
La configuración incorrecta de TLS es la fuente más común de fallos silenciosos de JDBC en producción. Microsoft documenta la configuración de seguridad de la conexión en torno a encrypt, trustServerCertificate, trustStore, trustStorePassword y hostNameInCertificate, y recomienda explícitamente hostNameInCertificate para la validación de certificados soporte de TLS. Microsoft también afirma que cuando encrypt=true y trustServerCertificate=true, el controlador no valida el certificado TLS de SQL Server, mientras que encrypt=true y trustServerCertificate=false sí lo valida comportamiento de cifrado SSL.
No confundir cifrado con validación
El cifrado y la validación abordan riesgos diferentes. Una conexión cifrada que confía en cualquier certificado protege el canal pero no la identidad del servidor. Eso está bien en un laboratorio, pero es una postura de producción deficiente para una ruta de base de datos.
Microsoft documenta un cambio de comportamiento en el controlador 10.1+, donde encrypt tiene como valor predeterminado true. Los equipos que actualizan sin volver a verificar la configuración de su almacén de confianza (truststore) y del nombre de host se sorprenden cuando una conexión que antes era permisiva comienza a fallar. Si el servidor no está configurado para el cifrado, Microsoft dice que encrypt=true con trustServerCertificate=false fallará, por lo que la gestión de certificados y nombres de host se convierte en parte de la preparación para la producción soporte de TLS.
Los patrones de producción son sencillos:
Desarrollo con certificados autofirmados: utilice el cifrado solo si acepta fallos de validación durante las pruebas.
Producción con certificados de CA interna: configure
encrypt=true,trustServerCertificate=falsey configure el almacén de confianza correctamente.Azure SQL: utilice conexiones cifradas y valide la ruta del certificado que espera la plataforma.
Los nombres de host importan más de lo que los equipos esperan
hostNameInCertificate soluciona los casos en los que el nombre del certificado del servidor no se alinea con el destino de la conexión del cliente. Microsoft recomienda la propiedad exactamente para ese desajuste, y convierte un error TLS opaco en un cambio de configuración claro soporte de TLS.
Las JVM habilitadas para FIPS agregan otra capa de riesgo. El orden de los proveedores puede romper la negociación si la JVM resuelve las primitivas de TLS en una secuencia inesperada. Los cambios de hardening como ese necesitan pruebas similares a las de producción, con la misma postura de seguridad que ejecutará en producción.

Ajustar el agrupamiento de conexiones y el comportamiento de reintento
La configuración predeterminada del grupo suele ser demasiado educada para las cargas de trabajo de ingeniería de datos. Asumen solicitudes cortas, concurrencia modesta y una base de datos que siempre está lista para responder de inmediato. Eso no coincide con las ráfagas de ETL, los eventos de conmutación por error (failover) o las consultas analíticas que retienen las sesiones más tiempo que un ciclo de solicitud web.
Separar el fallo de conexión del fallo de consulta
loginTimeout y socketTimeout resuelven diferentes problemas, por lo que no deben tratarse como un único mando. Una conexión puede fallar al abrirse rápidamente, o puede abrirse y luego colgarse durante la actividad de la red o de la consulta. Si ambos tiempos de espera se dejan vagos, el grupo sigue esperando mientras los hilos se acumulan detrás de las conexiones muertas.
La configuración de reintento integrada de Microsoft es lo suficientemente específica como para usarla deliberadamente. connectRetryCount tiene como valor predeterminado 1 y connectRetryInterval tiene como valor predeterminado 10 segundos propiedades de conexión. Esos valores predeterminados están bien como punto de partida, pero no reemplazan una política de validación y fallos a nivel de grupo.
Propiedad | Consultas OLTP | Ingesta masiva | Consultas analíticas | Valor predeterminado |
|---|---|---|---|---|
loginTimeout | Corto | Moderado | Moderado | No especificado en los datos verificados |
socketTimeout | Corto | Más largo | Más largo | No especificado en los datos verificados |
queryTimeout | Corto | Moderado | Más largo | No especificado en los datos verificados |
connectRetryCount | De bajo a moderado | Moderado | Moderado | 1 |
connectRetryInterval | Corto | Moderado | Moderado | 10 segundos |
Ajustar para la carga de trabajo, no para la plantilla
Las cargas de trabajo OLTP necesitan fallos rápidos y una rotación rápida de prestatarios. La ingesta masiva necesita paciencia durante la presión de la red y del servidor. Las consultas analíticas se sitúan en un punto intermedio: necesitan suficiente margen para terminar sin agotar el grupo, pero no tanto como para que una sola solicitud incorrecta fije los recursos indefinidamente.
Para el trabajo de confiabilidad, la guía de ingeniería de confiabilidad de bases de datos de digna es una referencia complementaria relevante porque el comportamiento del conector y la resiliencia de la base de datos son inseparables en producción. Un grupo que reintenta con demasiada agresividad puede hacer que una interrupción sea más ruidosa, mientras que un grupo que falla demasiado rápido puede amplificar fallos transitorios en incidentes visibles para el usuario.
Regla práctica: dimensione el grupo para la concurrencia real, no para el número máximo de hilos que el servidor de aplicaciones puede generar.
La estrategia de validación también importa. testOnBorrow detecta sesiones incorrectas antes, mientras que testWhileIdle distribuye el costo de validación a lo largo del tiempo. Elija el enfoque que coincida con su tolerancia a la conmutación por error y su tolerancia a tomar prestada una conexión obsoleta durante una breve interrupción de SQL Server.
Soportar características y tipos de datos modernos de SQL Server
Las características modernas de SQL Server superan a la mayoría de la documentación de JDBC. El conector ya no es solo una capa de transporte, determina si su aplicación puede preservar las semánticas más nuevas del servidor, el comportamiento de seguridad y la forma de los metadatos sin sorpresas.
El lanzamiento de la versión 13.4 de Microsoft agrega compatibilidad con Java 21 y mejoras de soporte para capacidades más nuevas de SQL Server, como el manejo de metadatos VECTOR y JSON, junto con correcciones de seguridad para múltiples CVE y sin cambios de API que rompan la compatibilidad notas de GA de 13.4. Eso importa en producción porque un controlador puede parecer estable mientras aún le faltan las piezas necesarias para interpretar correctamente el nuevo comportamiento del servidor.
Verificar el soporte de características antes de actualizar el servidor
Los equipos a menudo actualizan primero SQL Server y descubren que el controlador no puede expresar el nuevo comportamiento de manera limpia. El resultado suele ser valores truncados, errores de conversión o llamadas de metadatos que no coinciden con la forma de los tipos más nuevos. Las notas de las versiones 13.2 y 13.4 de Microsoft muestran una expansión constante en el soporte nativo para los tipos de datos JSON y VECTOR, además de mejoras en torno a la copia masiva y el manejo de metadatos versión 13.2, notas de GA de 13.4.
Trate la versión del controlador como parte del control de características. Si la aplicación depende del cifrado de columnas, la identidad basada en tokens o el enrutamiento de escala de lectura, verifique esos ajustes con la compilación exacta del conector antes de implementar el cambio de servidor. La alineación del entorno de ejecución de Java también importa, ya que la versión 13.4 es la que destaca la compatibilidad con Java 21. Para cargas de trabajo donde la forma de la consulta y el acceso a los metadatos interactúan estrechamente, la guía de optimización de consultas T-SQL de digna es un complemento útil.
Característica de SQL Server | Versión mínima del controlador JDBC | Propiedad de conexión requerida | Síntoma de fallo si no es compatible |
|---|---|---|---|
Soporte para tipo de datos JSON | 13.2 | Configuración compatible con la característica | Desajustes de conversión o metadatos |
Soporte para tipo de datos VECTOR | 13.2 | Configuración compatible con la característica | Manejo nativo faltante o incorrecto |
Compatibilidad con Java 21 | 13.4 | Alineación del entorno de ejecución de Java | Incompatibilidad del entorno de ejecución |
Validación de IP SAN del certificado TLS | 13.4 | Configuración de TLS | Fallo de validación al conectar por IP a través de TLS |
Modernización de la autenticación integrada de Entra | 13.4 |
| El flujo de identidad depende de componentes de autenticación más nuevos |
Asumir que la semántica puede cambiar incluso cuando las API no lo hacen
Un controlador puede seguir cargándose y su código puede seguir compilándose mientras el comportamiento cambia bajo la superficie. Eso se muestra con mayor frecuencia cuando una carga de trabajo mezcla llamadas a metadatos, aplicación de seguridad y tipos de datos en evolución.
Una auditoría del controlador antes de una implementación de servidor cuesta menos que un incidente después de la implementación. Ahí es donde corresponde dedicar el tiempo.
Ejemplo de configuraciones para la ingesta de datos y la ejecución en base de datos
La ingesta por lotes y la ejecución analítica requieren estrategias de reintento y tiempo de espera opuestas. El uso de un perfil para el otro produce una degradación silenciosa del rendimiento. Los trabajos de ingesta necesitan espacio para presiones transitorias y una configuración del controlador que mantenga el movimiento de los lotes. La ejecución analítica necesita un fallo más rápido en las sesiones bloqueadas, una validación más estricta y una identidad de trabajo clara para que las trazas del servidor sigan siendo legibles.
Perfil de ingesta de datos
Un trabajo orientado a lotes necesita una ventana de socket lo suficientemente larga para sobrevivir a la presión temporal, además de configuraciones que permitan al controlador mover los lotes de manera eficiente. Trate la versión del controlador como parte del diseño de la ingesta, no como ruido de fondo, porque el comportamiento de la copia masiva cambia con la compilación del conector y puede alterar qué tan estable se siente una ejecución de ETL.
Una configuración de ingesta práctica a menudo se ve así, con valores no predeterminados elegidos para mantener estable el proceso de ETL:
URL:
jdbc:sqlserver://warehouse-host;databaseName=staging;encrypt=true;trustServerCertificate=false;applicationName=ETL LoaderPropiedades:
connectRetryCount=2,connectRetryInterval=10,socketTimeoutconfigurado para ventanas de lote más largas y opciones de copia masiva habilitadas donde la carga de trabajo se beneficieJustificación: evitar que el grupo falle ante una breve turbulencia mientras se valida correctamente el certificado del servidor
Para los equipos que construyen una capa de movimiento de extremo a extremo, una referencia sobre la creación de canalizaciones de datos ETL es un complemento útil para el propio perfil del conector. Ayuda a mantener alineados el diseño de la canalización, el comportamiento de reintento y los puntos de transferencia, en lugar de tratar la configuración de JDBC de forma aislada.
Perfil de ejecución en base de datos
La ejecución analítica necesita el sesgo opuesto. El controlador debe fallar rápidamente en sesiones muertas o bloqueadas, y la aplicación debe identificarse claramente para que el seguimiento del lado del servidor pueda vincular la actividad de regreso al trabajo. Para una carga de trabajo de informes o transformación, eso generalmente significa ajustar los tiempos de espera, mantener un cifrado estricto y evitar opciones de manejo de parámetros que distorsionen los planes de consulta.
digna es una opción para el trabajo de observabilidad y calidad de datos en base de datos cuando los equipos desean que las comprobaciones se ejecuten dentro de su propio entorno en lugar de mover los datos fuera para su inspección. Eso importa en entornos de SQL Server donde la ruta del conector, las transformaciones y la capa de monitoreo deben permanecer cerca de la fuente de datos.
Propiedad de conexión | Valor de ingesta de datos | Valor de ejecución en base de datos | Justificación |
|---|---|---|---|
applicationName | ETL Loader | Analytics Runner | Hace que los registros del servidor sean legibles |
connectRetryCount | Moderado | Bajo | La ingesta tolera mejor los reintentos transitorios |
socketTimeout | Más largo | Más corto | La ingesta necesita más margen de maniobra |
trustServerCertificate | false | false | La validación de producción permanece intacta |
encrypt | true | true | Mantener el transporte protegido |
sendStringParametersAsUnicode | Específico de la carga de trabajo | Específico de la carga de trabajo | Evitar sorpresas de conversión implícita |
Las dos configuraciones que se copian mal con frecuencia son sendStringParametersAsUnicode y selectMethod. Si traslada un perfil de carga de trabajo a otro sin volver a revisarlos, puede dañar la calidad del plan o ralentizar el comportamiento de los lotes de formas que son difíciles de rastrear hasta el conector.
Errores comunes de producción y cómo solucionarlos
Los mismos errores aparecen una y otra vez en los incidentes de JDBC de SQL Server. Son aburridos, que es exactamente la razón por la que sobreviven a la revisión del código. La mayoría proviene de asumir que si se abre la conexión, la configuración debe estar bien.
Los desencadenantes habituales de incidentes
Dejar encrypt=false en un entorno que espera un TLS moderno es una ruta directa al fallo una vez que se endurece la política del servidor. No configurar loginTimeout y socketTimeout de forma independiente permite que una sesión atascada consuma una ranura de grupo durante demasiado tiempo. Usar jTDS para un comportamiento más nuevo de SQL Server crea una larga cola de desajustes de características. No fijar la versión del controlador permite que una actualización de dependencias altere el comportamiento sin una implementación deliberada.
Los valores predeterminados de Microsoft para algunas propiedades también dificultan la depuración si nunca los anula. applicationName tiene como valor predeterminado Microsoft JDBC Driver for SQL Server, y eso no es lo suficientemente específico cuando se está rastreando una canalización entre muchas propiedades de conexión. Un nombre claro marca la diferencia entre adivinar y saber.
Vale la pena mencionar por separado la trampa de los parámetros Unicode. Cuando sendStringParametersAsUnicode=true fuerza la conversión implícita contra columnas varchar, el rendimiento de la búsqueda de índices puede sufrir porque el servidor tiene que reconciliar los tipos de parámetros y columnas. Eso no es una caída del conector, pero es absolutamente un problema de producción.
Soluciones que realmente funcionan
Utilice una lista de verificación de implementación, no la memoria de la comunidad. Confirme la versión del controlador, el entorno de ejecución de Java, la política de TLS, el modo de autenticación y la configuración del grupo antes de la implementación. Luego verifique la ruta de error exacta que espera cuando el servidor no esté disponible, el certificado no sea válido o la consulta se ejecute durante más tiempo del que el grupo debería permitir.
Para el control operativo, la guía de técnicas de monitoreo y auditoría de bases de datos de digna se adapta bien a la revisión de incidentes de JDBC porque el conector rara vez falla de forma aislada. Falla como parte de una canalización más amplia, y se necesitan registros, tiempos y evidencia de validación para determinar qué capa se rompió primero.
Referencia rápida para propiedades de conexión esenciales
Esta es la hoja de trucos para tener a mano durante la revisión del código y la respuesta a incidentes. Los valores predeterminados correctos dependen de su entorno, pero el punto es saber qué mandos importan más y cuáles cambiaron de comportamiento a través de las generaciones de controladores.
Propiedad | Predeterminado | Rango recomendado | Cuándo anular |
|---|---|---|---|
encrypt | true en el controlador 10.1+ | Siempre activo para producción | Anular solo en pruebas controladas que no sean de producción |
trustServerCertificate | false cuando se impone la validación, pero el comportamiento depende de las combinaciones | Mantener false en producción | Úselo solo cuando acepte intencionadamente que no haya validación de certificados |
hostNameInCertificate | No especificado | Establecer explícitamente cuando los nombres de los certificados necesitan alineación | Anular siempre que la validación del nombre de host fallaría de lo contrario |
applicationName | Microsoft JDBC Driver for SQL Server | Establecer un nombre descriptivo específico de la aplicación | Anular para cada carga de trabajo de producción |
databaseName | Base de datos predeterminada del servidor | Establecer explícitamente por carga de trabajo | Anular siempre que la base de datos de destino sea importante |
connectRetryCount | 1 | Entero positivo pequeño basado en la tolerancia | Anular para cargas de trabajo sensibles a redes transitorias |
connectRetryInterval | 10 segundos | Mantener en un rango moderado | Anular cuando el retroceso de reintento deba coincidir con los SLO |
loginTimeout | No especificado en los datos verificados | Establecer explícitamente | Anular siempre que la adquisición del grupo no pueda colgarse indefinidamente |
socketTimeout | No especificado en los datos verificados | Establecer explícitamente | Anular para todas las cargas de trabajo de producción |
responseBuffering | No especificado en los datos verificados | Ajustar por carga de trabajo | Anular cuando la memoria y el comportamiento de recuperación necesiten control |
selectMethod | No especificado en los datos verificados | Establecer solo cuando sepa el motivo | Anular cuando se requiera el comportamiento de recuperación heredado |
packetSize | No especificado en los datos verificados | Ajustar con precaución | Anular para rutas masivas o sensibles a la latencia |
La conclusión principal es simple. Trate el conector JDBC de SQL Server como una dependencia de entorno de ejecución gobernada (governance), no como una cadena repetitiva. Si necesita ayuda para consolidar las versiones de los controladores, la postura de TLS y el comportamiento del conector dentro de una plataforma de datos real, visite digna y evalúe cómo una capa de observabilidad en el entorno puede adaptarse junto con sus cargas de trabajo de SQL Server.
Preguntas frecuentes
¿Qué tipo de driver es el conector JDBC de SQL Server?
Un driver JDBC de tipo 4, que habla directamente con el protocolo TDS de SQL Server en Java puro y sin bibliotecas nativas. Microsoft indica que admite Azure SQL Database, SQL database en Fabric, Azure SQL Managed Instance y todas las versiones y ediciones soportadas de SQL Server, incluida Express.
¿Qué versión de driver y runtime de Java conviene usar?
El driver GA más reciente es 13.4, publicado el 13 de marzo de 2026, con soporte para Java 8, 11, 17, 21 y 25. El ciclo de vida exige instalar la última versión menor dentro de los 12 meses siguientes a su publicación para mantener el soporte completo, así que fije el artefacto de forma deliberada.
¿Por qué importan los JAR jre8 y jre11?
Porque Microsoft distribuye variantes separadas que deben coincidir con la línea de JVM en uso. Esto pesa sobre todo en estados empresariales donde la pila de aplicación y la plataforma de ejecución no avanzan a la vez, que es justo donde un artefacto desalineado sobrevive sin que nadie lo note.
¿Por qué se rompe de golpe una conexión que funcionó durante meses?
Porque la mala configuración de JDBC suele situarse por debajo del nivel en que los ingenieros la perciben. Un parche rutinario, una actualización de JVM o un refresco de dependencias cambia una capa, y una conexión que funciona no es lo mismo que una conexión segura.
¿Cuándo está realmente probado un conector JDBC?
Solo cuando se ha probado contra la JVM, la build del driver y el nivel de parche de SQL Server exactos que se usan en producción. Cualquier otra cosa valida un sistema distinto del que va a fallar, y por eso «conecta» es un criterio de aceptación débil.


