Testowanie integralności baz danych: Praktyczny przewodnik na rok 2026
|
7
min. czyt.

Można mieć potok wdrażania, który technicznie świeci się na zielono, a i tak tworzyć pulpit finansowy, któremu nikt nie ufa. Zadania się kończą, testy przechodzą pomyślnie, a wiersze są na swoim miejscu, ale księga główna nie uzgadnia się z kwotą przychodów na ekranie. Ta luka to obszar, w którym testowanie spójności baz danych udowadnia swoją wartość, ponieważ sprawdza ono, czy dane są nadal poprawne po zapisaniu, złączeniach, migracjach, transformacjach i upływie czasu.
Spis treści
Pięć wymiarów, które powinien obejmować każdy test spójności
Projektowanie przypadków testowych spójności, które psują system
Mierzenie pokrycia, umów SLA i rzeczywistego zwrotu z inwestycji (ROI)
Kiedy zielone testy nadal dostarczają uszkodzone dane
Ostrzeżenie nadeszło z działu finansów, a nie od inżynierów. Pulpit nawigacyjny pokazywał kwotę przychodów, która nie zgadzała się z księgą główną, ale każda kontrola potoku zakończyła się sukcesem, a hurtownia danych na papierze wyglądała na sprawną. Inżynier analityki prześledził przepływ wstecz przez warstwy przejściowe, transformacje i raportowanie, po czym odkrył niewygodną prawdę: baza danych nie wykazywała oczywistego naruszenia spójności, a mimo to odpowiedź biznesowa była błędna.
To pułapka zwykłych kontroli. Liczba wierszy może wyglądać poprawnie, DAG może świecić na zielono, a podstawowy test świeżości może zakończyć się sukcesem, podczas gdy relacja klucza obcego jest uszkodzona, podczas uzupełniania danych wprowadzono duplikat klucza lub transformacja zmieniła historyczne sumy. W praktyce spójność zależy od strategii walidacji owiniętej wokół bazy danych, a nie od samej obecności bazy danych, a testy mutacyjne pokazały, jak duża może być ta luka – w analizie z 2015 roku najsłabsze kryteria pokrycia eliminowały tylko 12% mutantów, podczas gdy najsilniejsze zabijały do 96% (McMinn 2015).
Czystszym sposobem na sformułowanie tego problemu jest rozróżnienie między jakością danych a spójnością danych, które zespół w digna traktuje jako powiązane, ale nie tożsame zagadnienia.
Why this deserves its own discipline
Testowanie spójności baz danych sąsiaduje z ogólnymi pracami nad jakością danych. Sprawdza ono, czy rekordy pozostają dokładne, spójne, prawidłowe i nieuszkodzone podczas przesyłania do magazynu i modyfikacji, oraz wymaga testów negatywnych, które próbują naruszyć reguły, zamiast jedynie potwierdzać optymistyczny scenariusz. Ma to znaczenie, ponieważ system może być zapełniony danymi, dawać się odpytywać, a mimo to działać niepoprawnie.
Wytyczne branżowe opierają obecnie spójność na pięciu podstawowych wymiarach: dokładności, kompletności, spójności, terminowości i poprawności (Matillion). Ten sam punkt pojawia się w wytycznych IBM dotyczących testowania spójności danych, które kładą nacisk na sprawdzanie, czy baza danych wymusza oczekiwane reguły podczas przechowywania i pobierania. Model ten jest przydatny, ponieważ odciąga zespoły od zero-jedynkowego myślenia typu „sukces lub porażka” w stronę warstwowych mechanizmów kontrolnych, które odpowiadają sposobowi, w jaki zawodzą nowoczesne hurtownie, jeziora danych i potoki.
What Database Integrity Testing Really Means

Baza danych może wyglądać na sprawną na powierzchni, a mimo to zawierać błędne rekordy. Testowanie spójności baz danych sprawdza, czy dane pozostają poprawne i nieuszkodzone podczas ich przechowywania, pobierania, replikacji i transformacji, oraz czy baza danych wymusza reguły, od których zależy system. Leży ono na granicy między wymuszaniem schematu a zachowaniem w czasie rzeczywistym, więc obszar testowy musi obejmować oba te aspekty.
Prosty system klientów i zamówień szybko to obrazuje. Każde zamówienie powinno wskazywać na rzeczywistego klienta, każdy identyfikator klienta powinien pozostać unikalny, a pola takie jak status zamówienia lub ilość powinny mieścić się w dozwolonym zbiorze. Jeśli jedna z tych obietnic zostanie złamana, baza danych może nadal zaakceptować wiersz, chyba że reguła została zakodowana i przetestowana.
The classical integrity types
Spójność encji oznacza, że każdy wiersz ma unikalny identyfikator i identyfikator ten nie jest pusty (null). Klucz główny musi spełniać swoje zadanie, inaczej rekordy zaczynają się zacierać, a downstreamowe złączenia stają się niewiarygodne.
Spójność referencyjna oznacza, że wiersze potomne wskazują na rzeczywiste wiersze nadrzędne. Jeśli zamówienie odwołuje się do klienta, który nie istnieje, system tworzy sierotę, a raportowanie może zacząć błędnie zliczać lub klasyfikować rekordy.
Spójność domenowa utrzymuje wartości w dozwolonym zakresie, typie lub liście. Może to być ograniczenie typu CHECK, typ danych lub reguła, która blokuje nieprawidłowe kody statusu, zanim się rozprzestrzenią.
Spójność semantyczna to warstwa biznesowa, której sam schemat nie potrafi wyrazić. Wartość updated_at nie powinna być wcześniejsza niż created_at, a zamówienie nie powinno być oznaczone jako opłacone, jeśli tabela płatności nie wykazuje żadnej transakcji.
Zasada praktyczna: jeśli ograniczenie schematu może wyrazić regułę, przetestuj to ograniczenie bezpośrednio. Jeśli reguła należy do logiki biznesowej, przetestuj zachowanie, które to udowadnia.
Ten podział na kontrole strukturalne i szersze kontrole jakości sprawia, że rozróżnienie data quality vs data integrity staje się użyteczne, ponieważ wyjaśnia, które błędy należą do samej bazy danych, a które do otaczającego potoku lub logiki aplikacji.
The Five Dimensions Every Integrity Test Should Cover

Tabela może przejść pomyślnie podstawowe ograniczenia, a i tak prowadzić do błędnych decyzji. Wiersz istnieje, typ jest poprawny i złączenie działa, a mimo to liczba może być nieaktualna, niekompletna lub sprzeczna z innym systemem. Dlatego testowanie spójności musi obejmować coś więcej niż tylko klucze główne i klucze obce. Musi sprawdzać konkretne sposoby, w jakie dane mogą wydawać się prawidłowe, będąc jednocześnie niewiarygodnymi.
Model pięciu wymiarów pomaga zespołom unikać nadmiernego dopasowania do jednego trybu awarii. Każda krytyczna tabela powinna być przyporządkowana do wymiaru, który najprawdopodobniej może ulec tam uszkodzeniu, ponieważ właściwy test dla klucza klienta nie jest właściwym testem dla migawki przychodów. Klasyczne ograniczenia wychwytują naruszenia strukturalne, podczas gdy ciągłe kontrole wychwytują zmiany w zachowaniu, świeżości i zgodności między systemami. W przypadku zmian schematu, które modyfikują te reguły, zobacz schema drift and why structural changes break pipelines.
What each dimension catches
Dokładność stawia pytanie, czy wartość jest prawidłowa. Suma przychodów nadal może być błędna, nawet gdy wiersz istnieje i typ się zgadza, więc test musi porównać wynik z oczekiwanymi obliczeniami lub źródłem prawdy.
Kompletność stawia pytanie, czy obecne są oczekiwane rekordy lub pola. Brakujący miesiąc transakcji to inny rodzaj błędu niż niepoprawna wartość i zazwyczaj wymaga kontroli liczby, kontroli obecności lub kontroli na poziomie partycji. Jeśli zadanie pobierania danych pominie część danych, kompletność jest pierwszym miejscem, w którym ta luka powinna się ujawnić.
Spójność poszukuje sprzeczności między systemami lub warstwami. Klient oznaczony jako aktywny w jednej tabeli i zamknięty w drugiej to znak, że model się rozjechał, a niezgodność może wyjść na jaw dopiero po porównaniu dwóch tabel obok siebie.
Terminowość sprawdza świeżość. Dane, które trafiają o 23:55, ale są traktowane jako aktualne o 9:00, powinny naruszyć regułę terminowości, nawet jeśli każdy wiersz jest prawidłowy. Świeżość ma znaczenie, ponieważ opóźnione dane mogą być dokładne, ale nadal wprowadzać w błąd każdego, kto odczytuje je jako aktualne.
Poprawność (Compliance) pyta, czy dane pasują do dozwolonego formatu lub zestawu reguł. Niewłaściwie sformatowane ciągi adresów e-mail, niemożliwe wartości statusów i błędne daty należą do tej kategorii, wraz z każdym polem, które narusza reguły biznesowe przypisane do jego typu.
Dobrym nawykiem testowym jest pisanie pod kątem trybu awarii, a nie wygody SQL. Jeśli tabela przechowuje daty, liczby, identyfikatory klientów i stany biznesowe, jedno zapytanie może potwierdzić część obrazu, ale rzadko udowadnia wszystkie pięć wymiarów naraz. Czystszym podejściem jest określenie, co może się zepsuć, a następnie wybranie kontroli, która ujawniłaby tę awarię najbardziej bezpośrednio.
Spostrzeżenie operacyjne: zielony pakiet testów, który sprawdza tylko kompletność, może nadal przeoczyć błędne obliczenia przychodów, nieaktualną partię danych lub rekord, który sam w sobie jest poprawny, ale niespójny z resztą modelu.
Właśnie dlatego te pięć wymiarów stało się punktem odniesienia dla ładu korporacyjnego (governance) w środowiskach regulowanych, szczególnie tam, gdzie audytowalność i świeżość mają takie samo znaczenie jak poprawność.
Designing Integrity Test Cases That Break Things
Najlepsze testy spójności nie świętują optymistycznego scenariusza, ale próbują doprowadzić do awarii modelu. Jeśli reguła jest prawdziwa, test powinien być w stanie celowo ją naruszyć i udowodnić, że baza danych odrzuca błędne dane wejściowe lub ujawnia uszkodzone zachowanie. W ten sposób znajduje się przypadki, w których migracja usunęła ograniczenie lub refaktoryzacja ETL przestała wymuszać logikę.
Negative cases that expose weak controls
Zduplikowany klucz główny powinien natychmiast spowodować błąd, jeśli spójność encji naprawdę działa. Osierocony wiersz potomny powinien wywołać błąd, jeśli wymuszana jest spójność referencyjna. Nieprawidłowa wartość typu enum, element potomny wstawiony przed elementem nadrzędnym lub ujemna ilość w tabeli, która nigdy nie powinna takiej przyjąć – wszystko to mówi o tym, czy reguła istnieje w bazie danych, czy tylko w dokumentacji.
To samo podejście sprawdza się w przypadku kontroli semantycznej. Opłacone zamówienie z zerową liczbą transakcji płatniczych powinno spowodować niepowodzenie zapytania walidacyjnego. Podobnie jak wiersz, w którym updated_at jest wcześniejsze niż created_at. Są to rodzaje testów, które wychwytują ciche problemy po wydaniu wersji, szczególnie gdy baza danych wciąż „wygląda dobrze”.
Common integrity test cases and what they catch
Przypadek testowy | Typ spójności | Co wychwytuje | Przykładowa asercja |
|---|---|---|---|
Wstawienie zduplikowanego klucza głównego | Encji | Brak wymuszania unikalności | Kończy się niepowodzeniem, jeśli zduplikowany klucz zostanie zaakceptowany |
Osierocony wiersz potomny | Referencyjna | Uszkodzona relacja rodzic-dziecko | Kończy się niepowodzeniem, jeśli dziecko nie ma rodzica |
Nieprawidłowa wartość enum lub status | Domenowa | Słabe ograniczenia wartości | Kończy się niepowodzeniem, jeśli zapisana zostanie niedozwolona wartość |
Wstawienie dziecka przed rodzicem | Referencyjna | Brak kontroli sekwencyjności | Kończy się niepowodzeniem, jeśli reguła klucza obcego zostanie pominięta |
Opłacone zamówienie bez wiersza płatności | Semantyczna | Przerwany proces biznesowy | Kończy się niepowodzeniem, jeśli stan płatności jest niespójny |
Ilość ujemna | Domenowa | Niemożliwe wartości biznesowe | Kończy się niepowodzeniem, jeśli zapisana zostanie wartość ujemna |
| Semantyczna | Błędna logika cyklu życia | Kończy się niepowodzeniem, jeśli znaczniki czasu naruszają kolejność |
Aby uzyskać obraz tych awarii na poziomie schematu, użytecznym uzupełnieniem jest wewnętrzna notatka dotycząca schema drift explained. Dryf strukturalny może osłabić ograniczenia, a symptom może nie pojawić się, dopóki kontrola niższego szczebla (downstream) ostatecznie nie porówna oczekiwanego zachowania z tym, co robi baza danych.
Język asercji powinien być dosadny. Sformułowania typu „Zaakceptowano zduplikowany identyfikator klienta”, „Znaleziono osieroconą pozycję zamówienia” oraz „Stan płatności nie zgadza się z rekordami transakcji” są lepsze niż ogólne komunikaty o sukcesie lub porażce, ponieważ mówią kolejnemu inżynierowi dokładnie, co się zepsuło.
Użytecznym wzorcem jest parowanie tych punktowych awarii z tymi samymi regułami monitorowanymi w bazie danych na przestrzeni czasu. Test statyczny dowodzi istnienia ograniczenia. Bieżąca observability pokazuje, czy rzeczywiste dane nie przekraczają krytycznych przypadków brzegowych, takich jak powtarzające się tworzenie sierot po wdrożeniu lub pole statusu odbiegające od dozwolonego zbioru. Ta kombinacja daje zarówno barierę ochronną, jak i lampkę ostrzegawczą.
Jeśli chcesz platformy do wyrażania tych kontroli wewnątrz bazy danych zamiast wysyłania danych na zewnątrz do walidacji, digna jest jedną z dostępnych opcji. Jej walidacja oparta na regułach i model wykonywania wewnątrz bazy danych pasują do tego stylu testowania, w którym chodzi o wychwytywanie uszkodzonych relacji tam, gdzie dane już żyją.
Embedding Integrity Tests in CI/CD and Migrations
Zmiana schematu, która trafia do produkcji bez ponownego uruchomienia testów spójności, tworzy martwy punkt i to zazwyczaj tam przedostają się uszkodzone dane. Niezawodny proces wydań utrzymuje migracje i asercje spójności razem, dzięki czemu reguły chroniące klucze, relacje i dozwolone wartości podróżują wraz z kodem, który je zmienia.
What the release flow should look like
Zacznij od kontroli wersji. Programista zmienia schemat, logikę transformacji lub regułę biznesową, a potok CI uruchamia testy jednostkowe oraz testy spójności na sklonowanej bazie danych. Migrację należy zastosować w dwóch miejscach: na nowej bazie danych oraz na bazie zapełnionej danymi, ponieważ zmiana, która działa na pustych tabelach, może nadal zakończyć się niepowodzeniem, gdy pojawią się rzeczywiste wiersze, klucze obce i przypadki brzegowe.
Po wdrożeniu uruchom te same asercje ponownie. To drugie przejście ma znaczenie, ponieważ migracja może zastosować się pomyślnie, jednocześnie zmieniając zachowanie ograniczeń, plany zapytań lub wyniki walidacji. Zespoły muszą również z góry zdecydować, czy migracja jest odwracalna, czy też formalnie uznana za nieodwracalną, zamiast pozostawiać to pytanie otwartym po wydaniu (bug0).
Where the tools fit
Narzędzia takie jak pgTAP dla PostgreSQL i tSQLt dla SQL Server pozwalają zespołom wyrażać testy spójności jako kod, co sprawia, że kontrole te mogą podlegać przeglądowi i są powtarzalne. Walidacja na poziomie zapytań należy do tego samego przepływu pracy, szczególnie w przypadku ścieżek krytycznych, a polecenie EXPLAIN ANALYZE może ujawnić regresje wydajności, zanim zmiana dotrze do raportowania lub analityki niższego szczebla. Ta sama dyscyplina pojawia się również w Enterprise data validation inside the database, gdzie kontrole pozostają blisko tabel, które chronią.
Kolejnym silnym wzorcem są migawki produkcyjne. Pozwalają one zweryfikować, czy zmiana zachowuje się tak samo na żywych danych bez dotykania samego działającego systemu. Ma to znaczenie, gdy tabela jest duża, krytyczna dla biznesu lub regulowana przepisami, ponieważ zachowanie na pustych testach może ukryć problemy, które pojawiają się dopiero przy dużej skali lub na rekordach historycznych.
W ten sam sposób, w jaki anomaly detection for dealers śledzi nietypowe przesunięcia w zachowaniu w czasie, testowanie spójności wewnątrz bazy danych monitoruje reguły, które na papierze wciąż przechodzą pomyślnie, ale zawodzą w zderzeniu z rzeczywistym przepływem danych. Statyczne asercje wychwytują uszkodzone ograniczenie. Kontrole w trakcie i po migracji pokazują, czy migracja pozwala utrzymać bazę danych w należytym stanie, gdy nowy kod jest już na swoim miejscu.
From Point-in-Time Tests to Continuous Integrity Observability
Pakiet testów może przejść pomyślnie, a pulpit nawigacyjny i tak może pokazywać błędne informacje. Zazwyczaj dzieje się tak, gdy problemem nie jest złamane ograniczenie, ale dryf w czasie, opóźnione dostarczenie, zmiana schematu lub transformacja, która zmieniła historię bez wywołania twardego błędu. Ciągła Observability spójności wypełnia lukę pozostawioną przez jednorazową walidację.
Why static tests aren't enough
Tradycyjne testy spójności dobrze radzą sobie z wychwytywaniem jawnych naruszeń, takich jak osierocone wiersze czy nieprawidłowe wartości. Są słabsze, gdy potok zmienia się powoli, ponieważ wczorajszy poprawny wynik może stać się dzisiejszą błędną odpowiedzią bez żadnego pojedynczego zdarzenia awarii. Ponowne przetwarzanie, uzupełnianie danych (backfill) i refaktoryzacja to typowe źródła takich cichych awarii, a oficjalne wytyczne coraz częściej traktują to jako odrębny problem operacyjny, a nie czysto bazodanowy (Soda).
Właśnie dlatego zespoły dodają wykrywanie anomalii, śledzenie zmian schematu i monitorowanie wzorców dostarczania jako dodatkową warstwę nad testami deterministycznymi. Sygnały te pomagają zobaczyć kształt danych, a nie tylko to, czy łamią one jakąś regułę. Jeśli tabela zazwyczaj pojawia się o określonej godzinie, a zaczyna pojawiać się później, lub jeśli metryka przesuwa się w sposób, który nie pasuje do wcześniejszych zachowań, chcesz otrzymać alert, zanim użytkownik biznesowy otworzy pulpit nawigacyjny.
How observability extends integrity
Efektywna konfiguracja monitoruje trzy rzeczy naraz. Po pierwsze, walidacja na poziomie rekordów dowodzi, że twarde reguły są nadal zachowane. Po drugie, monitorowanie terminowości sygnalizuje opóźnione lub brakujące załadunki na podstawie oczekiwanych wzorców dostarczania. Po trzecie, śledzenie schematu wychwytuje zmiany strukturalne, zanim zadania niższego szczebla zakończą się niepowodzeniem z powodu niespodziewanej zmiany nazwy kolumny lub typu.
Użytecznym punktem odniesienia jest anomaly detection for dealers, ponieważ pokazuje, jak wykrywanie oparte na liniach bazowych może ujawnić nietypowe zachowania bez zmuszania każdego zespołu do ręcznego pisania reguł dla każdego przypadku brzegowego.
Zasada praktyczna: jeśli kontrola informuje Cię tylko o tym, że dotarły złe dane, dodaj sygnał observability, który poinformuje Cię, kiedy system zaczął dryfować w stronę złych danych.
Ciągła observability nie zastępuje testów spójności. Wychwytuje ona awarie, dla których testy nie mogą zaplanować harmonogramu, szczególnie w potokach, które przetwarzają historię na nowo lub zależą od zewnętrznych systemów, nad którymi nie masz kontroli.
Measuring Coverage, SLAs, and Real ROI
Więcej testów nie oznacza automatycznie większej ochrony. Długa lista kontrolna może wyglądać imponująco, a mimo to omijać tabele, które mają największe znaczenie. Lepszym pytaniem jest to, czy pakiet testowy obejmuje dane, które w razie uszkodzenia mogą zaszkodzić firmie.
Coverage should follow risk
Krytyczne tabele zasługują na głębsze pokrycie niż dane referencyjne, a potoki wrażliwe na zmiany – na więcej uwagi niż te stabilne. Modele niższego szczebla, regulacyjne zestawy danych i tabele KPI znajdują się na samej górze listy, ponieważ pominięte wiersze, opóźnione załadunki lub uszkodzone złączenia mogą zniekształcić raportowanie i dowody zgodności (Compliance). Wiele publicznych przewodników omawia dokumentację i audyty, ale rzadko definiują one, co oznacza „dobre pokrycie” w mieszanym środowisku hurtowni danych, jezior i potoków (VirtuosoQA).
Ustaw umowy SLA, które odpowiadają roli danych. Jeśli zestaw danych napędza poranne raportowanie, zespół potrzebuje oczekiwań dotyczących świeżości, które są bardziej rygorystyczne niż w przypadku archiwum wsadowego. Jeśli schemat zmienia się często, istotną kontrolą nie jest to, ile testów istnieje, ale to, czy zmiana została wykryta, zanim użytkownicy odczuli jej skutki.
A risk-reduction mindset
Testowanie spójności to program redukcji ryzyka, a nie próżna statystyka liczby testów.
Takie sformułowanie ułatwia uzasadnienie inwestycji w środowiskach regulowanych, gdzie koszt pominiętego wiersza, opóźnionego załadunku lub uszkodzonego wskaźnika KPI może objawić się jako problemy podczas audytu, błędne decyzje lub konieczność ponownego wykonania pracy w obszarze analityki i operacji. ROI wynika z zapobiegania tym awariom, a nie z dążenia do wyczerpującej walidacji każdej tabeli.
Praktycznym sposobem na start jest sklasyfikowanie zestawów danych według ich konsekwencji biznesowych, a następnie odpowiednie przydzielenie głębokości monitorowania. Daje to lepszą równowagę niż próba testowania wszystkiego w jednakowym stopniu.
Putting It All Together Into a Trustworthy Data Stack
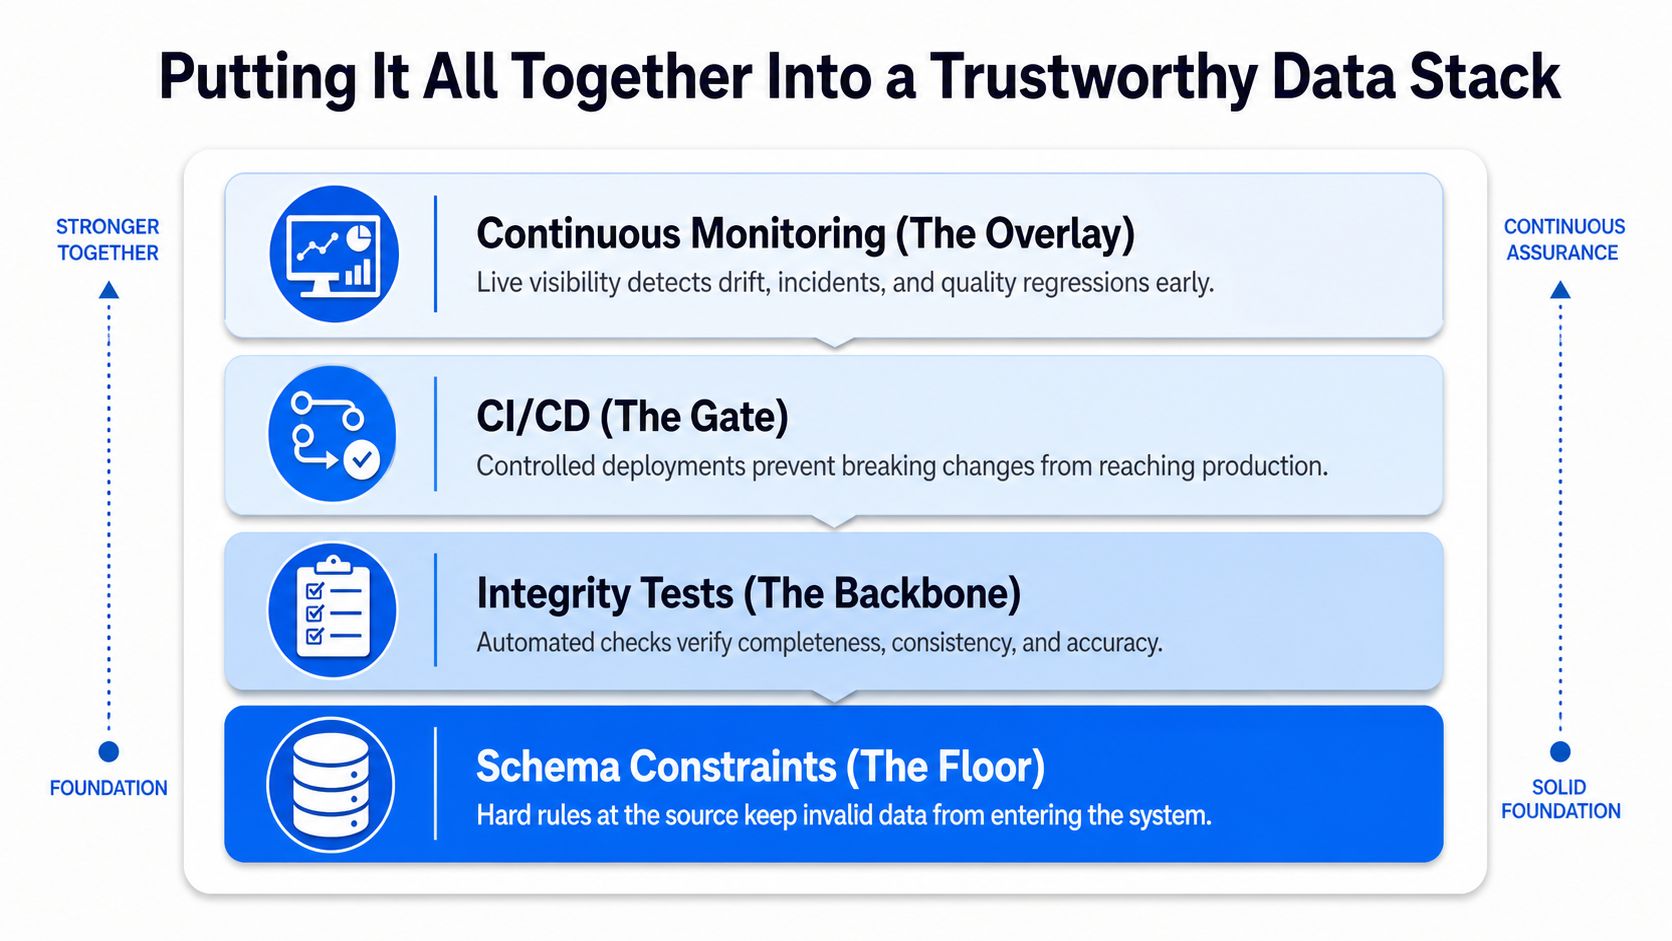
Godny zaufania stos ma warstwy, a każda warstwa rozwiązuje inny rodzaj awarii. Ograniczenia schematu stanowią podstawę – zatrzymują oczywiste naruszenia na granicy bazy danych. Testy spójności są kręgosłupem – dowodzą, że reguły nadal działają po zmianach kodu, załadunkach i migracjach. CI/CD to brama wydań – blokuje zmiany, które mogłyby złamać te reguły. Ciągłe monitorowanie to nakładka – obserwuje system pod kątem dryfu, opóźnień i zmian strukturalnych po wdrożeniu.
A simple operating model
Na granicy hurtowni lub jeziora danych ograniczenia nie dopuszczają nieprawidłowych rekordów. Wewnątrz potoku przypadki testowe sprawdzają spójność encji, referencyjną, domenową i semantyczną, zanim dane dotrą do odbiorców. W zarządzaniu wydaniami migracje i asercje idą w parze, dzięki czemu zespół może udowodnić, że zmiana nie wpłynęła na zachowanie systemu. Po wydaniu observability monitoruje działający system pod kątem opóźnień, dryfu schematu i anomalii statystycznych.
To warstwowe podejście wpisuje się również w governance. Uruchamianie kontroli wewnątrz bazy danych utrzymuje dane na miejscu, co wspiera bezpieczeństwo i ogranicza zbędny transfer. Połączenie walidacji deterministycznej z monitorowaniem behawioralnym pozwala zespołom wychwytywać zarówno twarde naruszenia, jak i cichy dryf.
Doświadczony zespół ds. danych może podsumować ten model w jednym zdaniu: testowanie spójności baz danych to nie jedno narzędzie, ale warstwowy program łączący klasyczną dyscyplinę bazodanową z nowoczesną observability, dzięki czemu odbiorcy końcowi mogą ufać danym.
Jeśli chcesz pomocy we wdrożeniu tego warstwowego modelu we własnym środowisku, digna zapewnia walidację wewnątrz baz danych, śledzenie schematów, monitorowanie terminowości oraz wykrywanie anomalii w hurtowniach, jeziorach danych i potokach. Odwiedź digna, aby zobaczyć, jak te mechanizmy kontrolne mogą wpasować się w Twój stos danych i wesprzeć testy spójności, których potrzebuje Twój zespół.



