Évaluation de la maturité des données : guide étape par étape
|
7
minute de lecture

Le conseil le plus répandu sur l'évaluation de la maturité des données est aussi le moins fiable : envoyer une enquête, faire la moyenne des réponses et placer l'organisation sur une échelle de maturité. Cette approche produit un score bien net, mais elle échoue souvent dès la première question sérieuse d'un dirigeant, d'un auditeur, d'un régulateur ou d'un responsable de programme d'IA : quelles preuves étayent cette note ?
Une évaluation utile n'est pas un questionnaire ponctuel. C'est un système de contrôle vérifié en continu qui compare ce que les équipes déclarent avec ce que fait réellement leur environnement de données. Le score compte, mais seulement lorsqu'il est relié à des signaux observables comme les anomalies, la ponctualité des livraisons, les résultats de validation et les changements de schéma.
Table des matières
Pourquoi la plupart des scores de maturité des données ne résistent pas à l'examen
Le score est une hypothèse
Choisir un cadre de maturité adapté à votre réalité
Trois familles de modèles utiles
Choisir délibérément, puis adapter
Concevoir l'évaluation pour que le score soit défendable
Combiner quatre sources de preuves
Un score unique ou un profil de capacités
Remplacer l'auto-évaluation par des preuves opérationnelles
Valider les enregistrements et la structure
Interpréter l'écart, ne pas le noyer dans une moyenne
Mener l'évaluation et transformer les scores en analyse des écarts
Utiliser les entretiens pour tester les hypothèses
Transformer les constats en décisions
Comment la maturité diffère selon les secteurs
Faire de l'évaluation une feuille de route réellement applicable
Garder le score vivant
Pourquoi la plupart des scores de maturité des données ne résistent pas à l'examen
L'auto-évaluation est utile pour repérer des perceptions, des attentes et des domaines qui méritent d'être examinés. Elle n'est pas fiable comme mesure unique de la préparation opérationnelle. Les équipes notent souvent une capacité selon l'existence d'une politique, alors qu'un dirigeant ou un régulateur veut savoir si cette politique est appliquée de manière cohérente aux données critiques.
L'écart peut être important. Un guide sectoriel de 2026 sur les feuilles de route de maturité des données indique que 68 % des organisations surestiment leur maturité en auto-évaluation, tandis qu'une étude d'entreprise de 2025 a montré que 83 % des organisations signalaient des difficultés de gouvernance des données et de conformité alors même qu'elles évaluaient leur maturité de gouvernance à 4,13 sur 5. Ces résultats ne prouvent pas que toute enquête est trompeuse, mais ils montrent pourquoi un score assuré peut coexister avec des contrôles faibles.
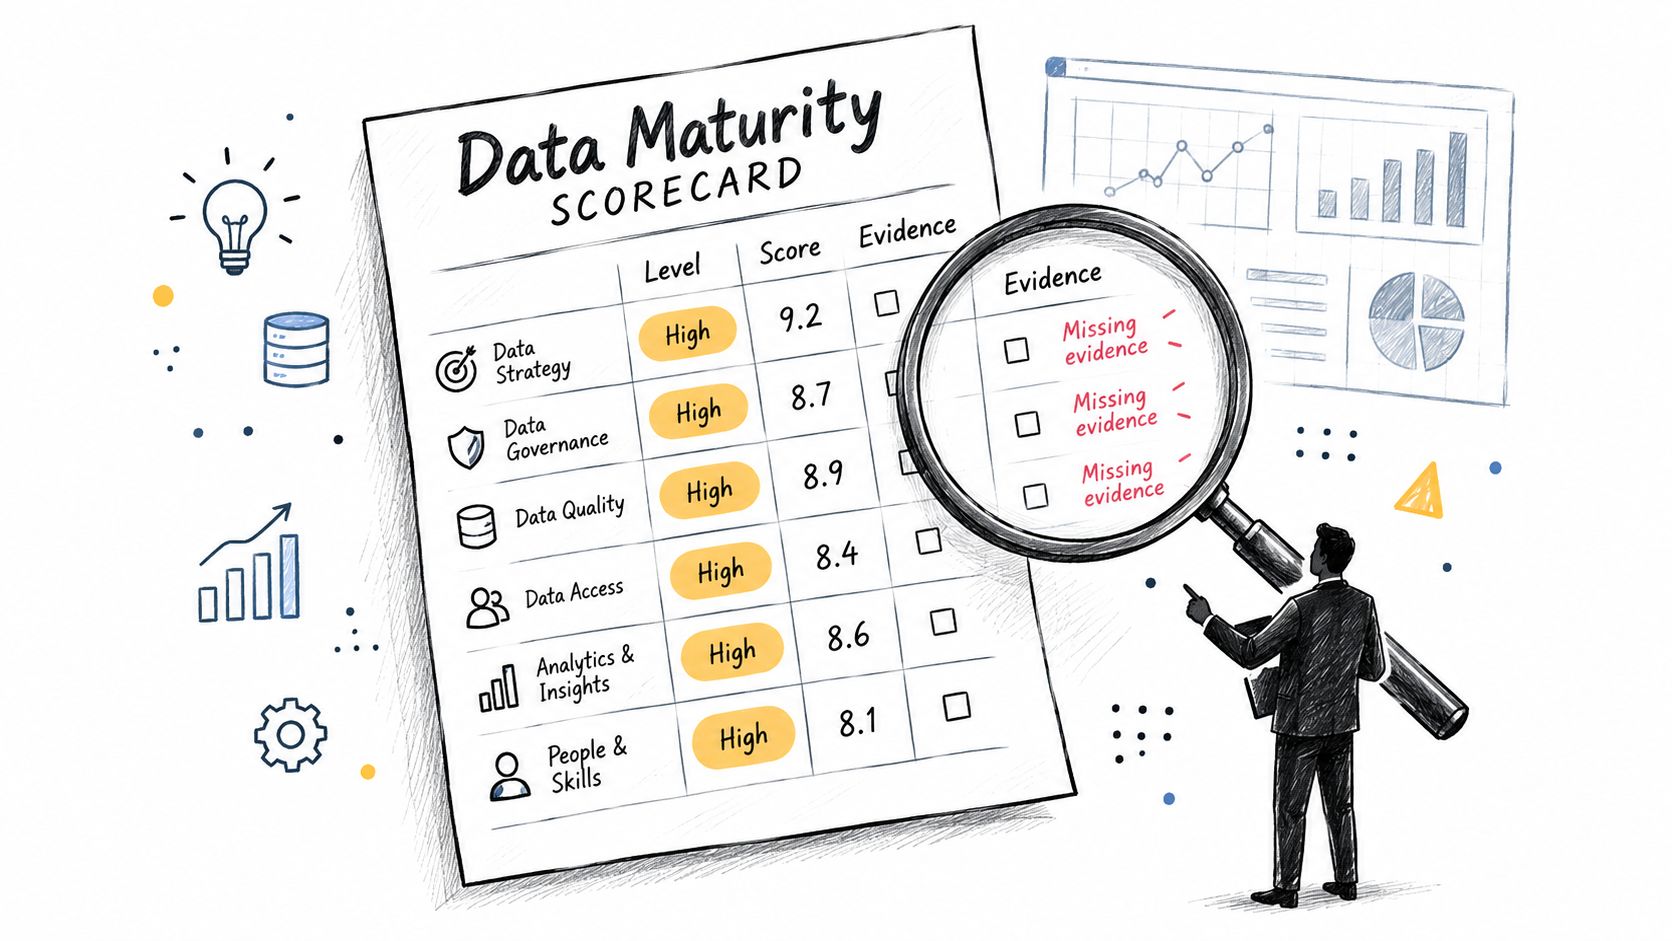
Le score est une hypothèse
Une note de maturité doit être traitée comme une hypothèse sur le fonctionnement de l'organisation. L'équipe d'évaluation teste ensuite cette hypothèse à l'aide d'artefacts, du comportement des systèmes et de l'expérience des parties prenantes.
Demandez-vous ce qui resterait si les réponses à l'enquête disparaissaient. Vous devriez toujours pouvoir examiner les registres de responsabilité, les résultats de validation, l'historique des incidents, les schémas de livraison, la documentation du lignage, les revues d'accès et les preuves que les équipes ont résolu des problèmes connus. Si la note dépend entièrement de ce que les gens disent faire, elle décrit la confiance, pas la maturité.
Cette distinction est particulièrement importante lorsqu'une initiative d'IA utilise la maturité comme condition de passage. Une équipe peut affirmer que les données sont gouvernées, mais l'instance de validation a besoin de preuves que les champs critiques sont définis, que les données arrivent quand prévu, que les changements structurels sont détectés et que les règles métier sont appliquées. Un score élevé sans ces preuves crée une fausse confiance précisément là où les erreurs deviennent coûteuses ou lourdes de conséquences.
Règle pratique : n'attribuez jamais un niveau de maturité à une capacité documentée tant que vous ne pouvez pas identifier la preuve opérationnelle qui montre qu'elle fonctionne.
La solution consiste à établir une base de référence auditable. Commencez par un cadre adapté à la décision à prendre, définissez des règles de notation explicites, recueillez des points de vue au-delà de l'équipe data et vérifiez les affirmations avec des preuves issues de la production. Les équipes qui souhaitent approfondir les schémas d'échec organisationnels peuvent aussi consulter ces correctifs structurels pour les projets de qualité des données en échec.
Le résultat doit être plus qu'un chiffre. Il doit montrer où la maturité existe, où elle est revendiquée sans être prouvée et quels contrôles modifieraient la note. L'évaluation devient ainsi utile pour prioriser au lieu de se transformer en une diapositive de plus.
Choisir un cadre de maturité adapté à votre réalité
Un cadre de maturité est un dispositif de mesure, pas une vérité universelle. Choisissez-le en fonction de la décision que l'évaluation doit éclairer. Une revue de préparation réglementaire nécessite d'autres priorités qu'un processus d'approbation de l'IA ou qu'un programme de fiabilité opérationnelle.
Commencez par formuler le déclencheur en une phrase. « Nous devons démontrer une gouvernance responsable pour le reporting réglementaire » oriente vers un modèle centré sur la gouvernance. « Nous devons décider si un cas d'usage de machine learning peut avancer » exige un traitement plus poussé de la qualité des données, des contrôles, des personnes et de la maturité en IA. « Nous avons besoin d'un reporting opérationnel fiable » donne plus de poids à la ponctualité, à la validation, au comportement des pipelines et à la réponse aux incidents.
Trois familles de modèles utiles
Les modèles orientés gouvernance découpent le problème en capacités nommées. Une structure largement citée comprend la vision, la stratégie, les indicateurs, la gouvernance de l'information, l'organisation et les rôles, le cycle de vie de l'information et le socle d'infrastructure, comme le décrit cette présentation d'un modèle de maturité de la gouvernance. Cette famille convient bien lorsque la responsabilité, les droits de décision, les contrôles du cycle de vie et l'auditabilité sont les principales préoccupations.
Un modèle plus léger peut être plus simple à utiliser avec les métiers. Le cadre Data Maturity Assessment de Data.org répartit la maturité entre Strategy, Practice et People. Strategy porte sur ce que l'organisation veut accomplir avec les données, Practice sur la manière dont elle les utilise pour remplir sa mission, et People sur les personnes qui travaillent avec les données et prennent des décisions. Sa section IA est notée séparément, de sorte qu'une organisation peut obtenir des résultats distincts de maturité des données et de l'IA plutôt qu'une note mélangée.
Les modèles composites séparent la dimension de niveau de la dimension de domaine. Une revue systématique des modèles de maturité a montré que les niveaux sont généralement mesurés sur une échelle discrète, souvent de 1 à 5, tandis que les domaines se regroupent en catégories orientées technologie, données et organisation. Cette structure aide à répondre à deux questions différentes : à quel point sommes-nous avancés, et sur quelle capacité ?
Choisir délibérément, puis adapter
Ne copiez pas un cadre tel quel. Associez chaque dimension à une décision, à un responsable et à une forme de preuve. Si une dimension ne peut pas influencer un choix de feuille de route ni être testée par des artefacts et le comportement des systèmes, elle n'a peut-être pas sa place dans la première évaluation.
Une référence pratique en gouvernance doit aussi clarifier les politiques, les responsabilités, les accès, la conservation et l'escalade. Une ressource sur la gouvernance des données par WebscrapingHQ est utile pour traduire des attentes générales de gouvernance en composants de politiques et en exemples.
Pour un programme axé sur la qualité, utilisez un cadre qui relie la maturité aux éléments de données critiques, aux définitions de qualité acceptable, au tri, à la résolution et aux contrôles actifs. Un modèle de maturité de la qualité des données peut aider à organiser ces questions sans prétendre que maturité de la gouvernance et maturité de la qualité des données sont interchangeables.
Retenez un cadre principal et, si nécessaire, un modèle complémentaire. Gardez le score principal compréhensible. Utilisez les dimensions complémentaires pour révéler des écarts plutôt que de créer un chiffre composite compliqué que personne ne sait expliquer.
Concevoir l'évaluation pour que le score soit défendable
Une évaluation défendable commence par un contrat de notation. Avant d'interroger qui que ce soit, définissez les dimensions, les preuves exigées à chaque niveau, l'échelle de notation et la marche à suivre en cas de désaccord entre évaluateurs. Sans ce travail préalable, c'est généralement la partie prenante la plus bruyante qui façonne le résultat.
Utilisez une échelle discrète assez simple pour être reproduite et assez détaillée pour distinguer un vrai progrès d'un changement cosmétique. Cinq niveaux sont courants, mais les libellés comptent moins que les preuves qui les sous-tendent. Un niveau bas peut refléter une pratique informelle, dépendante des personnes. Un niveau intermédiaire doit exiger des responsabilités documentées et des contrôles reproductibles. Un niveau élevé doit exiger une performance mesurée, une gestion des exceptions et une amélioration continue.
Combiner quatre sources de preuves
Une évaluation fiable de la maturité des données doit combiner enquêtes, entretiens avec les parties prenantes, revue d'architecture et notation fondée sur les preuves. Le guide pratique de notation de la maturité présente une démarche par étapes et s'appuie sur un exemple de la Division de statistique des Nations unies qui note six caractéristiques, additionne les mesures essentielles et associe le résultat à des niveaux avec des seuils explicites comme Niveau 1 à 1,5 et Niveau 4 à 7,5.
Ne reprenez pas ces seuils aveuglément. Rendez le calcul visible. Un autre évaluateur doit pouvoir voir quelles mesures ont produit le score, quelles preuves manquaient et comment le total a été rattaché à un niveau.
Un dossier d'évaluation utile contient :
Définition de la dimension : précisez exactement ce que couvre la capacité et ce qu'elle exclut.
Critères de niveau : décrivez des comportements observables à chaque niveau, pas de vagues aspirations.
Registre des preuves : consignez l'artefact, le signal système, le responsable, la date et le statut de validation.
Règle de notation : expliquez comment les scores sont combinés et comment les preuves manquantes sont traitées.
Procédure de contestation : donnez aux parties prenantes un moyen de contester une note avec des preuves.
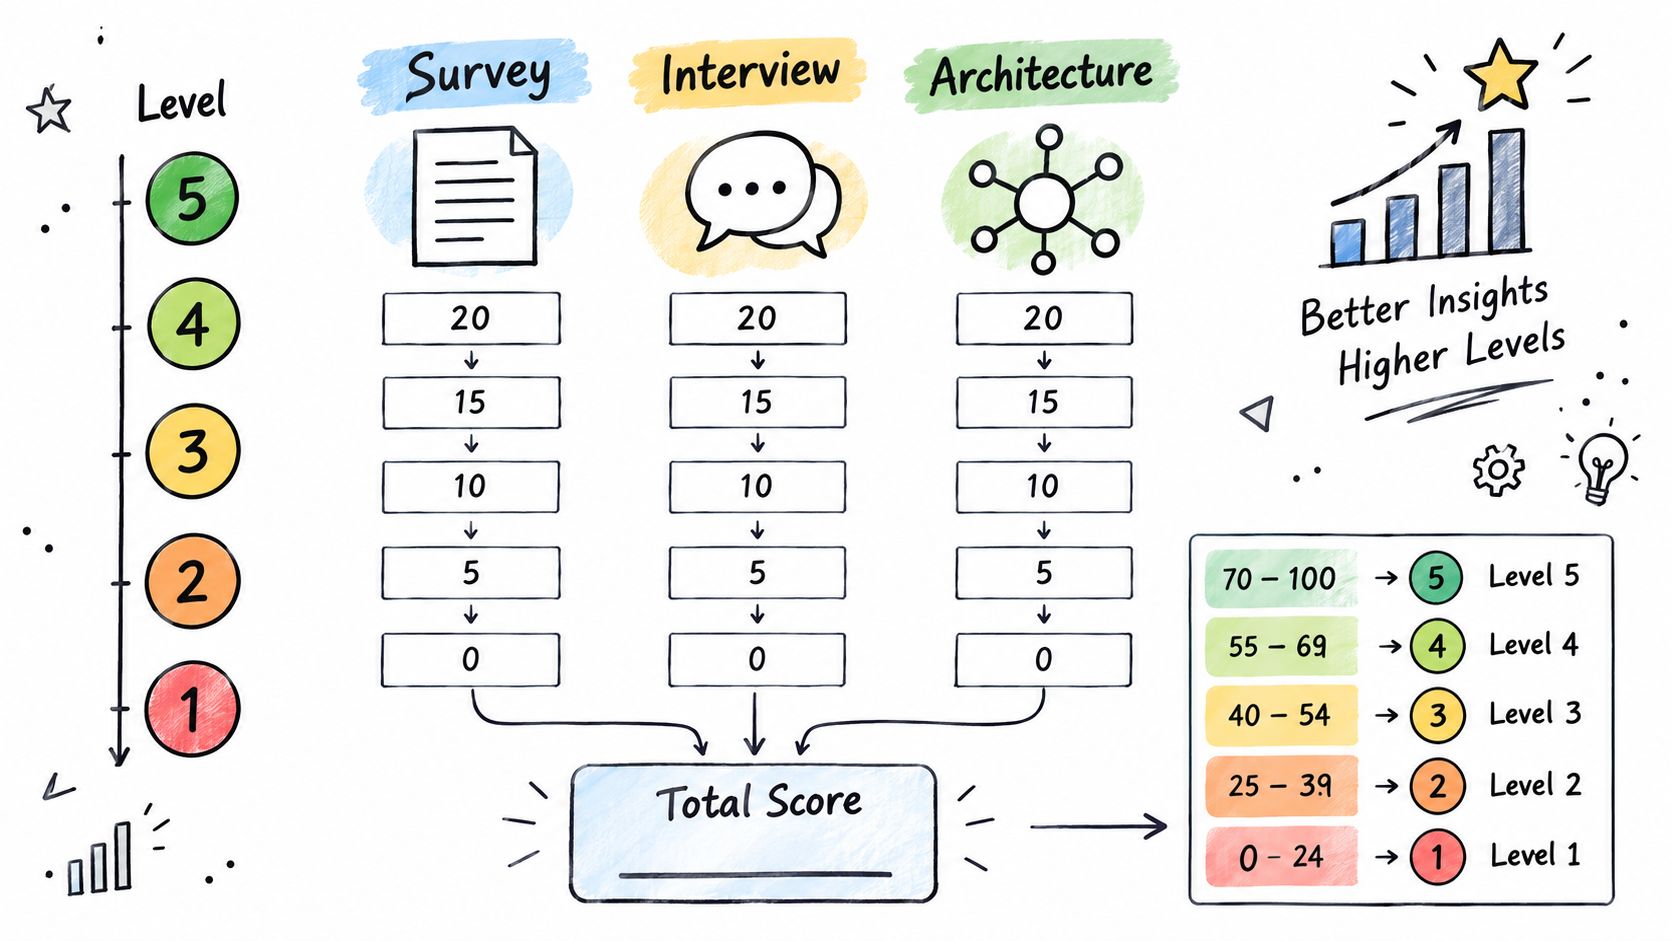
Un score unique ou un profil de capacités
Un score unique à l'échelle de l'entreprise aide la direction à comprendre la tendance, mais il masque les disparités. Une entreprise peut avoir une gouvernance de l'information solide et une qualité des données faible. Une autre peut avoir une pratique d'ingénierie solide mais des responsabilités floues. Faire la moyenne de ces situations peut faire paraître l'organisation en meilleure santé que la capacité qui compte le plus.
Utilisez un profil à plusieurs piliers pour le diagnostic, puis calculez un score global uniquement lorsque la direction a besoin d'une synthèse. Gardez les piliers visibles à côté de la synthèse. Si une dimension critique n'a aucune preuve, marquez-la comme non vérifiée au lieu de laisser de bons scores ailleurs la compenser.
L'évaluation doit pouvoir être reproduite par un autre évaluateur. Si deux évaluateurs utilisent les mêmes critères et examinent les mêmes preuves, ils doivent parvenir à des conclusions comparables. C'est ce qui transforme un score de maturité d'une opinion en un instrument de pilotage auditable. Pour les équipes qui formalisent cette piste de preuves, consultez notre guide sur l'audit de la qualité des données.
Remplacer l'auto-évaluation par des preuves opérationnelles
Les preuves opérationnelles constituent la couche de vérification entre ce qu'une organisation affirme et ce que démontre son environnement de données. Elles ne suppriment ni les entretiens ni les enquêtes. Elles les confrontent à la réalité.
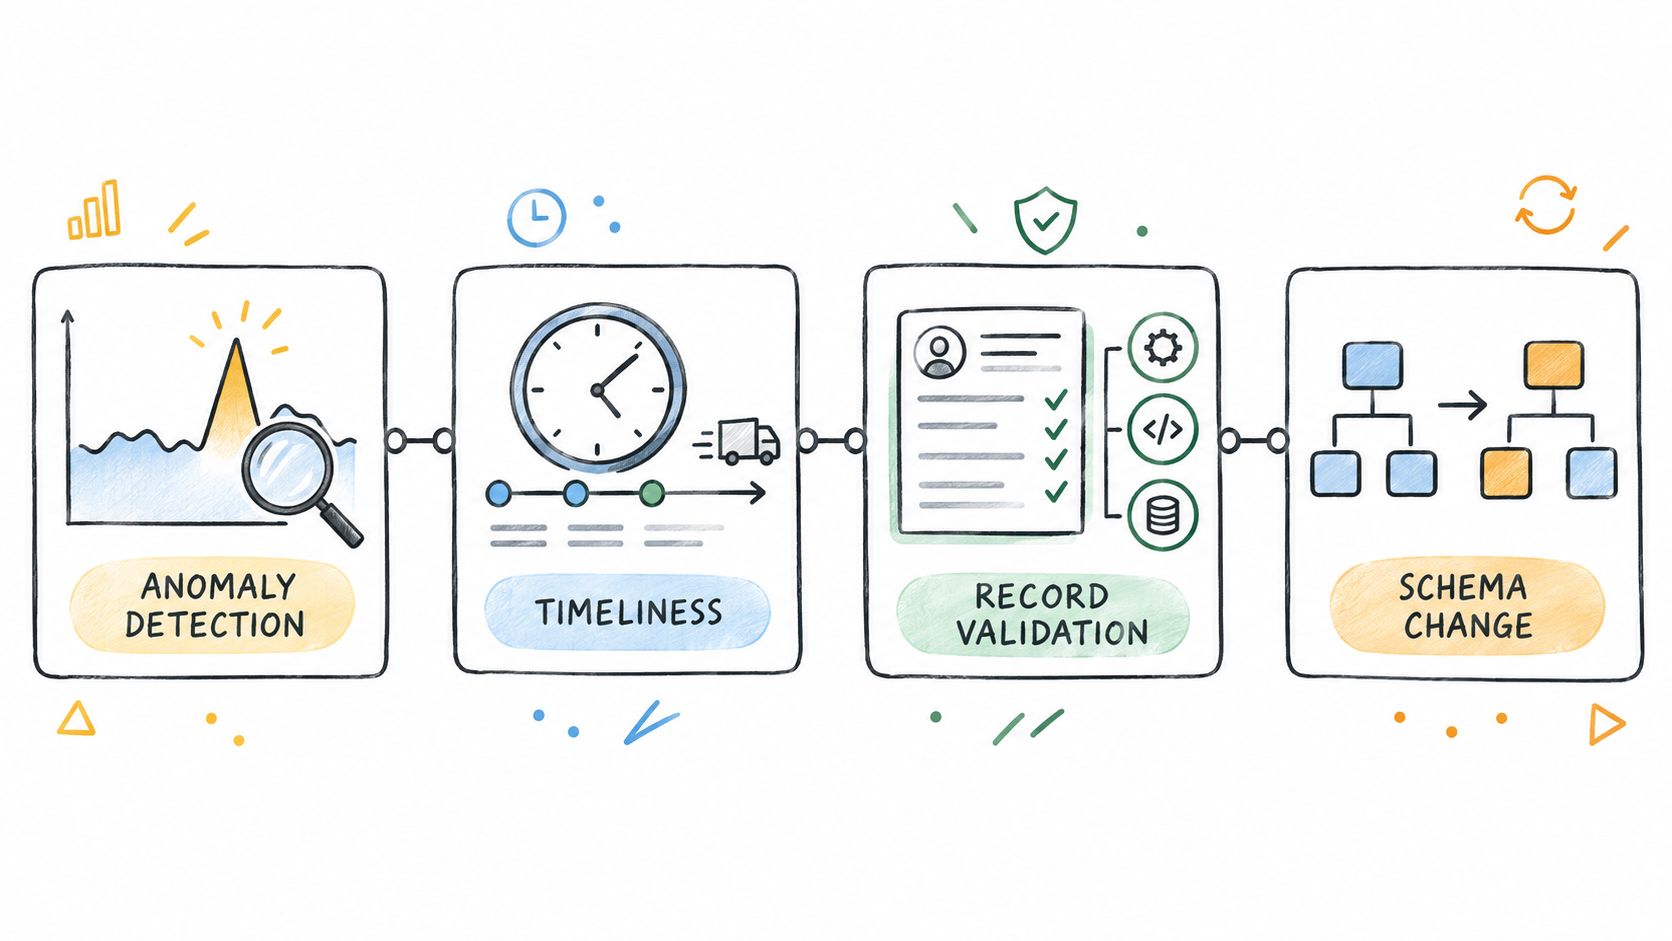
Commencez par la détection d'anomalies. Une équipe peut déclarer qu'elle surveille la qualité des données, mais la question pratique est de savoir si elle distingue la variation normale d'un comportement inhabituel. Des références apprises peuvent révéler des évolutions inattendues des volumes, des distributions, des schémas de valeurs nulles ou des indicateurs métier sans dépendre uniquement de règles rédigées à la main.
La surveillance de la ponctualité teste une autre affirmation. Si un jeu de données critique est attendu avant le lancement d'un processus de reporting, mesurez quand il arrive habituellement et signalez les livraisons manquantes, en retard ou inhabituellement précoces. Les estimations de livraison attendue sont plus utiles qu'un statut générique « pipeline réussi », car un chargement techniquement réussi peut quand même arriver trop tard pour son usage métier.
Valider les enregistrements et la structure
La validation au niveau des enregistrements montre si l'organisation fait respecter le sens métier. Par exemple, vérifier que des dates respectent une relation autorisée, que des identifiants suivent les formats requis, que des totaux concordent ou que des champs de statut correspondent aux événements associés. Les règles exactes dépendent du domaine, mais les preuves doivent montrer quels enregistrements ont échoué, pourquoi, qui est responsable de la correction et si le problème a été résolu.
Le suivi des changements de schéma vérifie la stabilité structurelle. Des colonnes ajoutées ou supprimées, des types de données modifiés et d'autres altérations peuvent casser les consommateurs en aval même lorsqu'un pipeline signale un succès. Un contrôle mature ne se contente pas de documenter le schéma attendu. Il détecte les écarts et les transmet à un responsable.
Interpréter l'écart, ne pas le noyer dans une moyenne
Un score de gouvernance élevé sans résultats de validation en production ne correspond pas à un niveau élevé de maturité opérationnelle. C'est une affirmation de gouvernance en attente de vérification. Consignez l'écart explicitement, car l'écart lui-même est souvent le constat le plus précieux de l'évaluation.
Le décalage relevé par une étude d'entreprise de 2025 sur la maturité de la gouvernance des données illustre le problème : 83 % des organisations signalaient des difficultés de gouvernance des données et de conformité, tout en évaluant leur maturité de gouvernance à 4,13 sur 5. Le chiffre importe moins que le schéma. La confiance en soi peut rester élevée alors que les contrôles opérationnels envoient des signaux contradictoires.
Une politique prouve une intention. Le résultat d'un contrôle prouve un comportement.
Dans les environnements réglementés, conservez les preuves qui sous-tendent chaque note significative. Cela implique de stocker la définition de la mesure, la période d'observation, les exceptions, le registre de correction et la décision prise à partir du résultat. Une piste de preuves actualisée en continu est bien plus défendable qu'une enquête qui n'était exacte que le jour où elle a été remplie.
Mener l'évaluation et transformer les scores en analyse des écarts
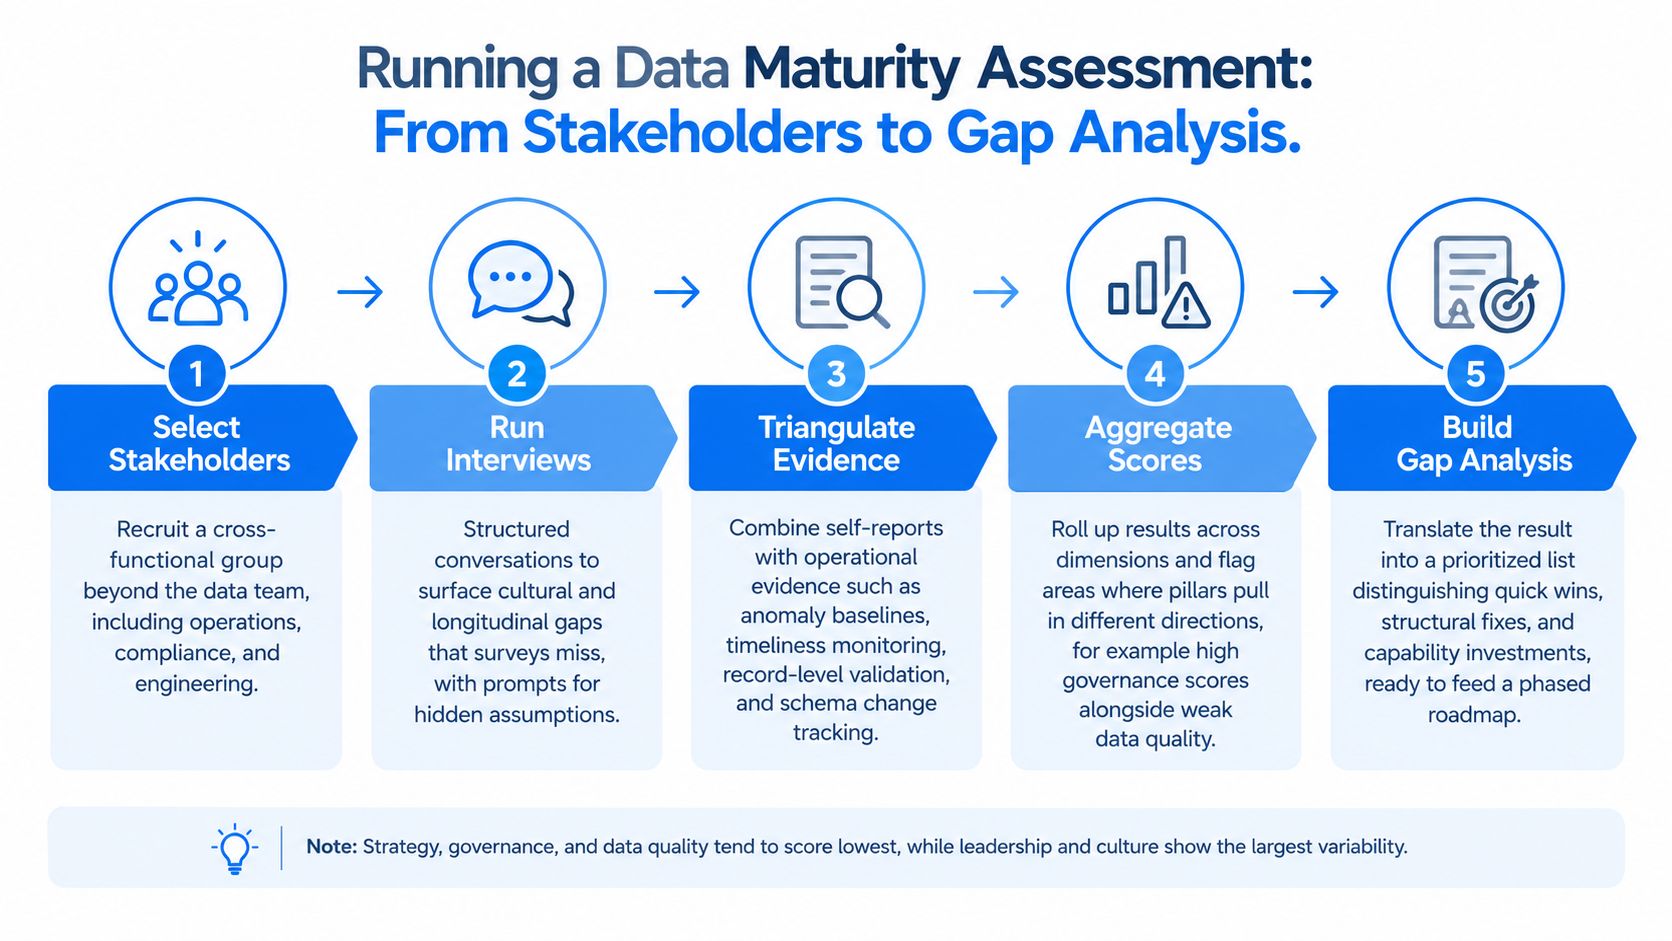
Menez l'évaluation avec les personnes qui créent, utilisent, gouvernent les données et en dépendent. L'équipe data peut expliquer l'architecture et les pipelines, mais les opérations connaissent les contournements, la conformité connaît l'exposition aux risques et les utilisateurs de terrain savent quels rapports exigent une correction manuelle.
Sélectionnez des participants issus de l'ingénierie des données, de l'analytique, des opérations métier, de la sécurité, de la conformité, de la finance et du sponsoring exécutif. Incluez les responsables des processus critiques, pas seulement ceux des plateformes de données. Un groupe de participants trop restreint produit souvent un score techniquement soigné qui passe à côté de l'adoption, de la confiance et des frictions culturelles.
Utiliser les entretiens pour tester les hypothèses
Structurez les entretiens autour des preuves plutôt que des opinions. Quelques questions utiles :
Quels jeux de données arrêteraient un processus critique s'ils devenaient indisponibles ou peu fiables ?
Qui décide si un problème de données est acceptable ?
Que se passe-t-il lorsqu'un contrôle de validation échoue ?
Comment un utilisateur apprend-il qu'un schéma a changé ?
Quels rapports sont corrigés manuellement avant publication ?
Quelles preuves présenteriez-vous à un auditeur ou à un comité de revue de l'IA ?
Comment les contrôles ont-ils évolué au fil du temps, et qui les utilise au quotidien ?
Ces questions révèlent des faiblesses culturelles et d'évolution dans le temps qu'une enquête capte rarement. Une étude à méthodes mixtes menée auprès d'organisations de soins de longue durée a montré que la stratégie, la gouvernance et la qualité des données étaient systématiquement faibles, tandis que le leadership et la culture présentaient la plus grande variabilité, ce qui indique que les outils techniques ne suffisent pas à expliquer les écarts de maturité. Ces résultats mettent utilement en garde contre l'idée de traiter la maturité comme un problème purement technique.
Après les entretiens, comparez chaque affirmation avec les artefacts d'architecture et les signaux opérationnels. Attribuez à chaque dimension un score déclaré, un score observé et un statut de confiance dans les preuves. Ne masquez pas les désaccords en faisant immédiatement la moyenne. Un écart entre les deux scores est un constat qui demande à être interprété.
Transformer les constats en décisions
Agrégez les scores par dimension et par domaine de données critique. Classez ensuite chaque écart selon l'action qu'il requiert :
Gains rapides : rendre les responsabilités explicites, documenter les définitions, activer un contrôle existant ou combler un manque de preuves évident.
Correctifs structurels : repenser les flux de travail, établir les droits de décision, standardiser la validation ou relier la gestion des incidents à des équipes responsables.
Investissements en capacités : développer les compétences, faire évoluer l'architecture, financer l'intendance des données ou mettre en place une surveillance là où aucun contrôle exploitable n'existe.
Un modèle d'étude de référence peut aider à organiser dimensions, preuves, responsabilités et priorités sans perdre la distinction entre capacité déclarée et comportement vérifié.
Le livrable final doit être un registre des écarts, pas seulement une carte thermique. Pour chaque constat, indiquez les données ou le processus concernés, les preuves actuelles, la conséquence métier, le responsable, l'état cible et la date de la prochaine décision. Ce format donne à la direction quelque chose à financer et aux équipes de mise en œuvre quelque chose à exécuter.
Comment la maturité diffère selon les secteurs
Le même cadre de maturité produit des priorités différentes selon les secteurs, car le coût d'une défaillance n'est pas le même. Une équipe des services financiers peut s'intéresser surtout à la traçabilité et aux règles de transaction, tandis qu'une équipe télécom peut se concentrer davantage sur le comportement des volumes et la fiabilité des pipelines.
Secteur | Dimensions de maturité dominantes | Signaux de preuve les plus importants | Angle mort fréquent |
|---|---|---|---|
Services financiers | Gouvernance, traçabilité, validation des transactions | Résultats de rapprochement, échecs de règles, statut des livraisons, changements de schéma | Considérer les contrôles documentés comme la preuve que les transactions critiques sont maîtrisées |
Santé | Qualité des données, ponctualité, intendance des données, fiabilité clinique | Validation des enregistrements, schémas de données manquantes, retards de livraison, références d'anomalies | Se concentrer sur la disponibilité de la plateforme pendant que les utilisateurs de terrain corrigent les données à la main |
Télécommunications | Fiabilité opérationnelle, pratique d'ingénierie, surveillance | Anomalies de volume, ponctualité des pipelines, changements structurels, indicateurs de plateforme | Supposer que les pipelines à haut débit sont fiables parce qu'ils se terminent avec succès |
Secteur public | Gouvernance, cohérence, auditabilité, coordination entre administrations | Registres de preuves, résultats de validation, lignage, historique des livraisons et des changements | Mesurer la capacité de chaque administration isolément alors que les définitions de données partagées restent incohérentes |
Les types de preuves doivent suivre le risque. Les services financiers ont besoin de règles qui démontrent si les enregistrements se rapprochent et si les changements sont traçables. La santé a besoin de signaux qui montrent si l'information arrive à temps pour le processus qui en dépend. Les télécommunications ont besoin d'une surveillance du comportement des pipelines à fort volume. Les équipes du secteur public ont besoin de preuves pouvant être examinées au-delà des frontières organisationnelles.
C'est pourquoi une feuille de route d'entreprise unique et linéaire est souvent trompeuse. Un bureau central des données peut être mature sur le plan des politiques alors qu'un domaine clinique, opérationnel ou réglementaire reste non vérifié. Notez l'entreprise, mais maintenez des trajectoires et des exigences de preuve propres à chaque domaine.
Faire de l'évaluation une feuille de route réellement applicable
Une feuille de route doit ordonner des décisions, pas seulement lister des écarts de capacités. Commencez par les risques susceptibles de bloquer le reporting, le travail réglementaire ou un programme d'IA. Traitez ensuite les contrôles qui rendent ces risques observables avant d'investir dans des changements plus larges du modèle opérationnel.
Procédez en trois phases pratiques. Les gains rapides établissent les responsabilités, les définitions, les mesures de référence et une gestion visible des incidents. Les correctifs structurels relient les décisions de gouvernance aux flux de travail, à la validation, à l'escalade, à l'architecture et aux équipes responsables. L'investissement en capacités développe l'intendance des données, la discipline d'ingénierie, la pratique analytique et le support de plateforme nécessaire pour pérenniser les contrôles.
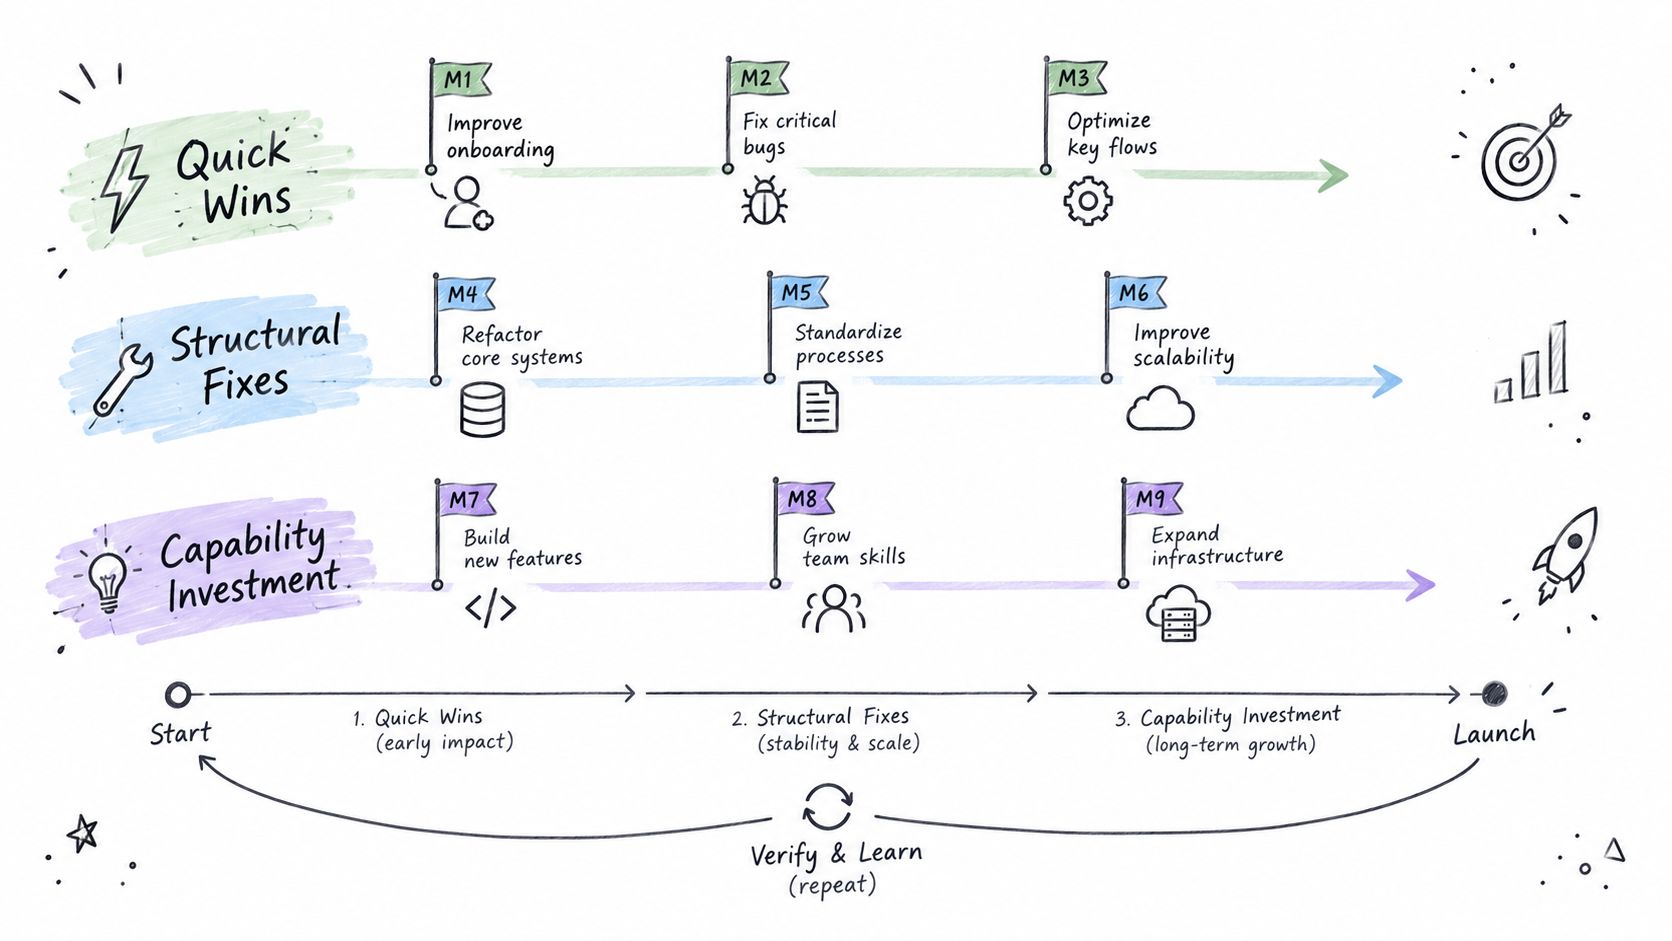
La feuille de route doit aussi répondre à la question de l'évolution dans le temps : comment la pratique va-t-elle progresser au fil du temps et auprès des utilisateurs de terrain, et pas seulement au sein de l'équipe data centrale ? Attribuez des responsables aux preuves, examinez les exceptions avec les personnes qui utilisent les données et intégrez les résultats des contrôles aux routines de livraison et de gouvernance.
Le rapport State of the Sector 2025 de Data Orchard s'appuie sur cinq années de données d'évaluation mondiales portant sur près de 20 000 utilisateurs issus de plus de 1 200 organisations pour établir des références 2024-2025. Il indique que seules 6 % des 1 088 organisations évaluées ont atteint le stade le plus élevé, « Mastering ». La conséquence pratique est que la maturité doit être pilotée comme une progression, et non déclarée comme un état achevé.
Garder le score vivant
Utilisez la surveillance des anomalies, de la ponctualité, de la validation et des schémas comme sources de preuves récurrentes. Lorsque ces signaux changent, réexaminez la dimension de maturité concernée au lieu d'attendre la prochaine enquête annuelle. Une stratégie de gouvernance doit définir cette relation entre politique, preuves, responsabilité et revue, et une ressource sur la stratégie de gouvernance des données peut aider à structurer ce modèle opérationnel.
Un cycle de revue réaliste comprend :
Référence initiale : établissez le score initial, le registre des preuves et les écarts prioritaires.
Revue des contrôles : vérifiez que la surveillance et la correction fonctionnent comme prévu.
Revue de la feuille de route : redéfinissez les priorités lorsque le risque, l'architecture ou l'usage métier évoluent.
Réévaluation de la maturité : renotez une fois que les preuves suffisent à démontrer un changement de comportement.
L'évaluation gagne en crédibilité lorsque le score change parce que la réalité opérationnelle a changé, et non parce que l'organisation est devenue plus habile à remplir des questionnaires. Construisez d'abord le système de preuves, puis laissez le score rendre compte de ce qu'il trouve.
digna propose une plateforme d'entreprise de qualité et d'observabilité des données qui fonctionne dans l'environnement du client, avec détection d'anomalies, surveillance de la ponctualité, validation au niveau des enregistrements et suivi des changements de schéma pour les données utilisées en analytique et en IA. Rendez-vous sur digna pour découvrir comment des preuves opérationnelles continues peuvent transformer une évaluation de la maturité des données en un système de contrôle défendable.
Une note de maturité ne reste honnête que si les preuves qui la sous-tendent sont constamment actualisées, c'est pourquoi l'évaluation fonctionne mieux lorsqu'elle s'accompagne d'une gestion automatisée de la qualité des données qui mesure chaque jour les anomalies, la ponctualité, les résultats de validation et les changements de schéma, au lieu d'attendre la prochaine série de scores auto-déclarés.
Questions fréquentes
Pourquoi les scores de maturité des données auto-évalués sont-ils peu fiables ?
Les équipes notent généralement une capacité selon l'existence d'une politique, et non selon son fonctionnement sur les données critiques. L'article cite un guide de 2026 selon lequel 68 % des organisations surestimaient leur maturité, et une étude de 2025 où la gouvernance était notée 4,13 sur 5 alors que 83 % signalaient des difficultés de gouvernance et de conformité.
Quel cadre utiliser pour une évaluation de la maturité des données ?
Choisissez le cadre qui correspond à la décision que l'évaluation doit éclairer. Les modèles orientés gouvernance conviennent au reporting réglementé, le modèle Strategy, Practice et People de Data.org fonctionne bien avec les métiers et note l'IA séparément, et les modèles composites séparent niveau et domaine. Associez chaque dimension à un responsable et à une preuve.
Quelles preuves rendent un score de maturité des données défendable ?
Quatre sources combinées : enquêtes, entretiens avec les parties prenantes, revue d'architecture et notation fondée sur les preuves. S'y ajoutent un registre consignant chaque artefact ou signal système avec son responsable, sa date et son statut de validation, une règle de notation visible et une procédure de contestation, afin qu'un second évaluateur aboutisse à une note comparable.
Comment la surveillance peut-elle vérifier les affirmations sur la maturité des données ?
Les signaux opérationnels testent ce que les équipes disent faire. La détection d'anomalies montre si l'inhabituel est distingué de la variation normale, la surveillance de la ponctualité signale les livraisons tardives ou manquantes, la validation des enregistrements prouve l'application des règles métier et le suivi des schémas repère les colonnes ajoutées ou les types modifiés.
Que doit produire une évaluation de la maturité des données ?
Le livrable final doit être un registre des écarts, pas seulement une carte thermique. Chaque constat précise les données ou processus concernés, les preuves actuelles, la conséquence métier, le responsable, l'état cible et la prochaine date de décision, puis il est classé en gain rapide, correctif structurel ou investissement en capacités que la direction peut financer.


