Data Quality frente a Data Governance: una guía práctica para 2026
|
6
minuto de lectura

Los consejos más comunes tratan la calidad de los datos y el Data Governance como flujos de trabajo independientes, para luego preguntarse por qué los equipos siguen ahogándose en paneles rotos, definiciones inconsistentes y ruido en las auditorías. En la práctica, los compradores no lo viven de esa manera. Experimentan un único problema operativo, la confianza en los datos, y necesitan que las reglas, las mediciones y la aplicación de políticas funcionen de forma conjunta dentro del pipeline.
Esa división es importante porque el governance puede existir sobre el papel mientras la calidad se desmorona en producción. Una encuesta global de 2024 reveló que el 64% de los encuestados señaló la calidad de los datos como su principal desafío de integridad de datos, mientras que el 51% señaló el Data Governance, y el 71% afirmó que su organización ya contaba con un programa de governance (Precisely). Ese es el patrón central en las pilas de datos modernas: la adopción de políticas aumenta, pero el dolor operativo sigue apareciendo a nivel de registro y de pipeline.
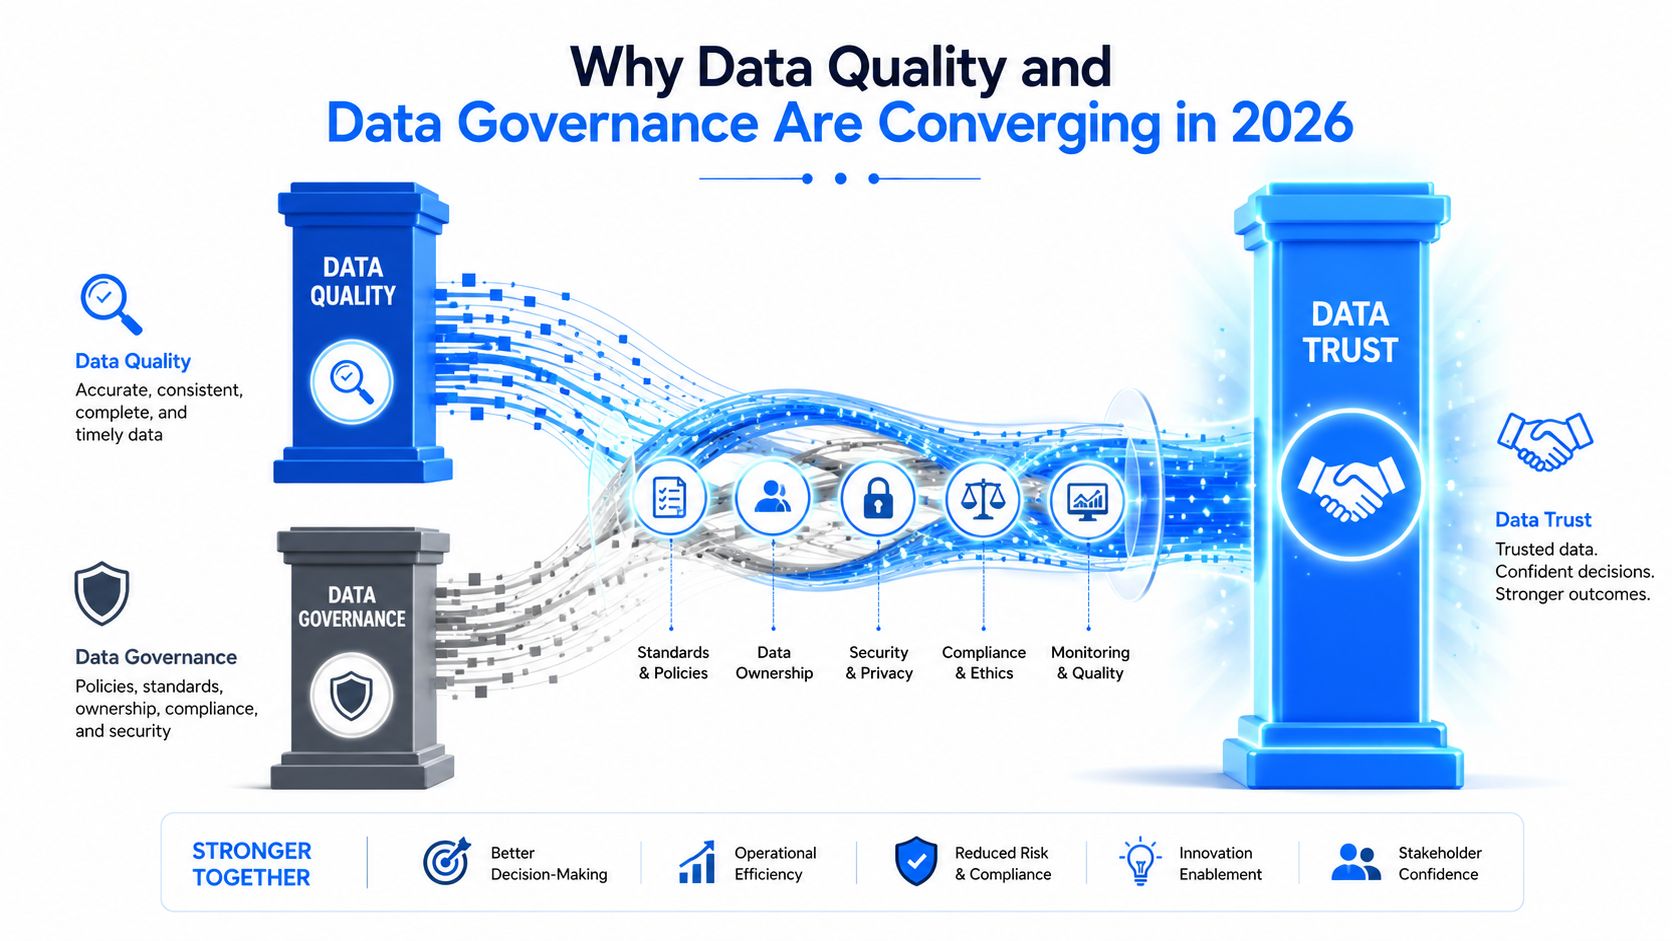
Tabla de contenidos
Por qué la calidad de los datos y el Data Governance convergen en 2026
Qué significa realmente la calidad de los datos en la práctica
Comparación cara a cara: calidad de los datos vs. Data Governance
Pasos de implementación, listas de verificación y encaje de herramientas
Por qué la calidad de los datos y el Data Governance convergen en 2026
El enfoque tradicional dice que la calidad de los datos pertenece a los ingenieros y analistas, mientras que el Data Governance pertenece a los equipos de políticas y administradores. Eso suena muy bien sobre el papel, pero se desmorona tan pronto como cambia un pipeline, un conjunto de datos certificado alimenta un panel ejecutivo o un flujo de trabajo de IA depende de un campo que nadie validó en tiempo de ejecución.
La evidencia del mercado apunta a la convergencia, no a la separación. En la misma encuesta de 2024, el 64% de las organizaciones consideró que la calidad de los datos era su principal desafío de integridad de datos y el 51% señaló el Data Governance, mientras que el 62% afirmó que la falta de governance era el principal obstáculo para la preparación para la IA (cobertura de tendencias de Bigeye). Esto demuestra que los compradores no buscan dos conjuntos de herramientas desconectados. Intentan resolver un único problema de fiabilidad en catálogos, pipelines y decisiones aguas abajo.
El governance solo importa cuando cambia el comportamiento
Una política que nunca llega al pipeline es papel mojado. Una comprobación que falla sin contexto de propiedad es solo ruido. La convergencia en 2026 está impulsada por el hecho de que las organizaciones necesitan que el governance se convierta en una señal medible, no en una capa de documentos estáticos.
Regla práctica: si una regla no se puede aplicar allí donde se mueven los datos, no reduce el riesgo.
Por eso el linaje, la aplicación de políticas y la validación continua están ahora más cerca. Normas como la ISO 8000 vinculan explícitamente la calidad de los datos al Data Governance, la gestión de la calidad de los datos y la evaluación de la madurez, y destacan que la calidad debe ser medible y verificable mediante la descripción, la procedencia y el intercambio sin pérdidas (ISO 8000-1). La implicación práctica es sencilla: la política tiene que expresarse en el mismo sistema operativo que detecta campos ausentes, cargas obsoletas y desviaciones de esquema.
Para los equipos que comparan programas de Observability y governance, la frontera a menudo se aclara cuando se analizan los controles frente a las señales. La distinción entre ambos se muestra en la práctica en la guía de data observability vs data quality, donde la pregunta no es tanto "¿qué equipo es el propietario?" sino "¿dónde se vuelve ejecutable el control?".
Qué significa realmente la calidad de los datos en la práctica
La calidad de los datos no es una simple sensación ni un campo de catálogo. Es la condición medible de un conjunto de datos en un momento dado, evaluada según si los registros cumplen con reglas concretas. Las dimensiones operativas más importantes son la precisión, la completitud, la consistencia, la Timeliness, la unicidad y la validez.
La guía de analítica a escala de nube de Microsoft ofrece definiciones de trabajo muy útiles para estas dimensiones. Considera la completitud como la proporción de valores no nulos y no vacíos, la unicidad como la proporción de valores no duplicados, la consistencia como el cumplimiento de patrones, la validez como la coincidencia de referencia y la precisión como la reproducción exitosa de los valores previstos (guía de analítica a escala de nube de Microsoft). Las directrices gubernamentales también separan la Timeliness de las demás dimensiones al centrarse en si los datos reflejan el período que representan y si el retraso antes de su disponibilidad es adecuado para su uso (marco gubernamental de calidad de datos).
Seis dimensiones clave sobre el terreno
Dimensión | Ejemplo de fallo | Método de detección |
|---|---|---|
Precisión | La dirección de un cliente se almacena incorrectamente | Conciliación contra una fuente de confianza o un sistema aguas abajo |
Completitud | Un campo obligatorio llega en blanco | Regla de no nulos o comprobación de la tasa de campos ausentes |
Consistencia | Dos tablas no coinciden en el mismo código de estado | Validación cruzada de campos o tablas |
Timeliness | Un flujo de ingresos llega demasiado tarde para el cierre | Comprobación de frescura frente a la hora de llegada prevista |
Unicidad | La misma factura aparece dos veces | Detección de duplicados en la clave de negocio |
Validez | Un valor cae fuera del formato o conjunto de referencia permitido | Validación de esquema, regex o de referencia |
La directriz de la Universidad de Oklahoma enumera la precisión, la completitud, la consistencia, la Timeliness y la validez, y describe las reglas completadas como una forma de alertar a los administradores sobre registros sospechosos que necesitan corrección (directriz de calidad de datos de la OU). Ese es el punto clave: la calidad reside en las reglas, las comprobaciones, las líneas de base y las excepciones, no solo en la documentación.
Si está integrando esto en un modelo operativo, los líderes de ingeniería suelen necesitar una referencia más orientada a la implementación que un glosario. Una guía útil para líderes de ingeniería puede ayudar a los equipos a pensar dónde corresponden las comprobaciones de calidad en el diseño del almacén y del pipeline. El modelo mental correcto es la calidad estructural más la calidad semántica. La calidad estructural se pregunta si un campo existe, tiene el tipo correcto y llega a tiempo. La calidad semántica se pregunta si el valor tiene sentido para el proceso de negocio que representa.
Para un desglose más profundo de cómo estas dimensiones se traducen en controles diarios, la guía de dimensiones de calidad de datos es un complemento práctico. La clave es mantener el vocabulario operativo. Los SLA, los Data Contracts y las señales de Observability solo importan si apuntan a un comportamiento a nivel de registro que se pueda probar.
Qué significa realmente el Data Governance en la práctica
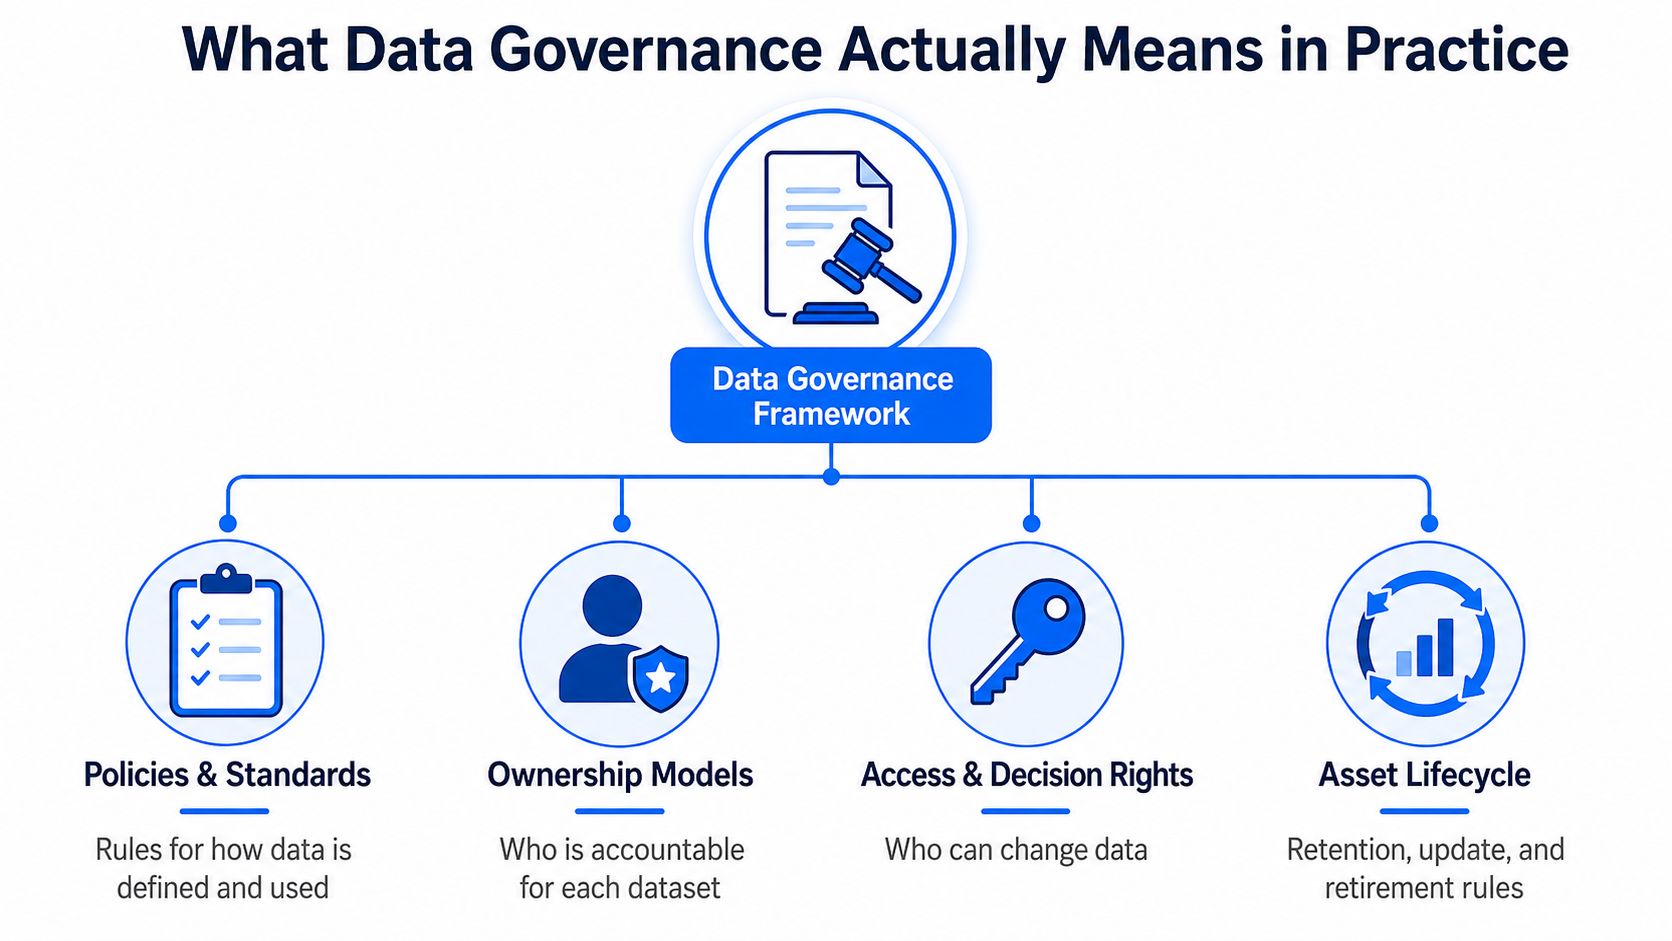
El Data Governance es el sistema de control en torno a los datos: las políticas, los modelos de propiedad, los estándares y los derechos de decisión que determinan quién puede definir, cambiar, acceder y retirar los activos de datos. Si la calidad se pregunta si un conjunto de datos es confiable, el governance se pregunta si la organización puede demostrar el control, la responsabilidad y la aplicación de políticas en todo su patrimonio de datos.
En la práctica, esto se traduce en un conjunto de artefactos tangibles. Una entrada de catálogo nombra el activo. Un término de glosario define el significado de negocio. Una asignación de administración hace que alguien sea responsable. Una política de acceso define quién puede ver o usar el activo. Una regla de retención indica cuánto tiempo se conserva. Un Data Contract establece las condiciones bajo las cuales los productores y consumidores pueden confiar en él.
Documentación no es lo mismo que control
La brecha entre el "teatro del governance" y un governance que realmente funciona es enorme. Un catálogo lleno de términos no detiene una mala carga. Una revisión trimestral no detecta un cambio de esquema que rompe un informe financiero a las 7 a. m. Los compradores modernos esperan cada vez más que el governance funcione como una capa aplicable, no como una biblioteca de documentos.
El governance se vuelve real cuando rige el acceso, las definiciones y las decisiones del ciclo de vida que los equipos sienten realmente en producción.
Por eso el linaje y la política como código importan tanto. Un modelo de governance que no puede mostrar de dónde proviene un campo, quién lo aprobó y qué reglas se le aplican es demasiado débil para las pilas modernas de nube e IA. El punto de referencia práctico suele ser la propiedad basada en dominios, donde un dominio de finanzas, clientes o productos tiene administradores y flujos de revisión específicos en lugar de un comité empresarial genérico.
Si está comparando enfoques de governance en entornos regulados, la guía de Data Governance de atención médica de Bridge Global es un ejemplo útil de cómo se presentan las reglas de acceso, responsabilidad y ciclo de vida en un contexto industrial real. La misma lógica se aplica fuera de la atención médica, solo que con diferentes límites de dominio y requisitos de evidencia.
Para el trabajo estratégico, la guía de estrategia de Data Governance es útil porque mantiene el enfoque en el modelo operativo y no en los eslóganes. El governance es más fuerte cuando establece las reglas del juego y luego demuestra que se están cumpliendo mediante evidencias listas para auditorías. Esa es la línea que separa un programa que la gente simplemente menciona de una capa de control de la que la gente depende.
Comparación cara a cara: calidad de los datos vs. Data Governance
La forma más rápida de separar ambos conceptos es comparar cómo se comportan en operaciones reales. El governance define los límites, la calidad comprueba los bytes. El governance responde a quién es el propietario del activo y qué reglas se aplican, mientras que la calidad responde a si los datos cumplieron con esas reglas en esta ejecución.
Dimensión | Data Governance | Calidad de los datos |
|---|---|---|
Alcance | Definiciones, políticas, linaje, acceso, ciclo de vida | Medición, validación, detección de anomalías, remediación |
Propiedad | Consejos de administración, programas dirigidos por el CDO, propietarios de dominios | Ingenieros de analítica, equipos de plataformas de datos, propietarios de pipelines |
Métricas principales | Cobertura de catálogo, cobertura de políticas, cobertura de linaje, finalización de revisiones de acceso, evidencia lista para auditoría | Frescura, completitud, validez, unicidad, precisión, tasa de duplicados, tasa de campos ausentes |
Categoría de herramientas | Catálogos, gráficos de linaje, motores de políticas, herramientas de acceso | Data Observability, perfilado, marcos de validación, pruebas de contratos |
Cadencia | Ciclos de revisión periódica, a menudo trimestrales o anuales para cambios de políticas | Continua, integrada en CI/CD y ejecuciones de pipelines |
El governance suele comenzar con preguntas en tiempo de diseño: quién puede cambiar la tabla, qué se considera la fuente de verdad, qué dominios necesitan aprobación antes de retirar un campo. La calidad comienza en tiempo de ejecución: ¿llegó el registro? ¿superó la validación? ¿cambió la distribución? ¿la carga no llegó a tiempo?
Un error común es pedir a las herramientas de governance que realicen tareas de calidad. Un catálogo puede indicarle quién es el propietario de una tabla, y un gráfico de linaje puede mostrar el radio de impacto, pero ninguno de los dos demuestra que el ID de la factura sea único esta noche. El caso de estudio bancario mencionado en las notas de investigación muestra claramente el patrón complementario. Los mecanismos de governance, como la medición del rendimiento, el monitoreo del Compliance y la capacitación, ayudaron a mitigar los problemas de calidad de los datos, pero el trabajo de calidad principal seguía dependiendo de las comprobaciones operativas, no solo de los metadatos (investigación de White Rose).
Dónde se encuentra realmente la intersección
La intersección se encuentra en los SLA, los Data Contracts y la respuesta a incidentes. El governance define la expectativa, la calidad la hace cumplir y ambos se integran en la misma vía de escalada cuando un activo falla. En una pila madura, la frontera es visible pero no rígida.
La diferencia práctica también se nota en las evidencias. El governance produce registros de políticas, trazas de linaje y aprobaciones de acceso. La calidad produce tasas de éxito, recuentos de excepciones y antigüedad de problemas sin resolver. Uno es un plano de control, el otro es un plano de detección, y los equipos modernos necesitan ambos.
Roles, métricas y procesos que conectan ambos mundos
El puente más claro entre el governance y la calidad es la persona que posee la definición y la persona que escribe la prueba. Un administrador de datos decide cómo debe ser un valor aceptable. Un ingeniero de analítica o ingeniero de datos codifica esa decisión como una regla ejecutable. Un propietario de producto de datos sigue siendo responsable de la confiabilidad total del conjunto de datos del dominio. El equipo de plataforma proporciona la capa de monitoreo compartida.
Esa división del trabajo es importante porque las tareas se mueven a diferentes velocidades. El trabajo de governance incluye la autoría de políticas, el enriquecimiento del catálogo, la verificación del linaje, las certificaciones de acceso y la revisión del procesamiento regulado. El trabajo de calidad incluye comprobaciones de esquemas, perfilado estadístico, puntuación de anomalías, monitoreo de frescura y triaje de incidentes. Son tareas separadas, pero necesitan la misma identidad de activo.
El tejido conectivo es el contrato
Un Data Contract es donde ambas disciplinas se encuentran de manera concreta. El governance especifica el contrato, la calidad lo hace cumplir y la plataforma mide si el contrato se está respetando. El conjunto de KPI debería reflejar esa realidad compartida, con la tasa de cumplimiento de contratos, el tiempo medio de detección y el tiempo medio de resolución unificados en una sola vista ejecutiva de confianza en los datos.
Regla práctica: si un administrador de datos define un umbral, el pipeline debería probarlo automáticamente y la ruta de guardia de incidencias debería saber quién es el propietario del activo.
Un ejemplo sencillo ilustra el punto. Un administrador de datos establece un umbral de no nulos para customer.email. Un ingeniero de analítica convierte ese umbral en una prueba, utilizando un marco como Soda o dbt. La plataforma envía una alerta de Slack, abre un ticket de Jira y asocia ambos elementos al activo regulado en el catálogo. Eso no es solo un flujo de trabajo de alertas: es el governance volviéndose ejecutable.
Si desea una referencia a nivel de roles para esta división, la guía de roles y responsabilidades de calidad de datos ofrece el lenguaje operativo adecuado. Es especialmente útil cuando los equipos deciden qué responsabilidades corresponden a los administradores, a los ingenieros y a los propietarios de plataformas.
La conclusión importante es que las métricas de governance y las métricas de calidad no compiten, sino que se complementan. El governance demuestra que el entorno de control existe; la calidad demuestra que los controles están detectando datos erróneos antes de que se trasladen a los informes, modelos o materiales de la junta directiva.
Un escenario del mundo real donde ambos importan
Un cierre de ingresos mensual es una de las formas más rápidas de exponer la diferencia entre política y ejecución. El dominio financiero está certificado. La tabla de ingresos tiene un propietario documentado. El linaje se rastrea desde Stripe hasta el almacén y luego a Tableau. El acceso está restringido a un grupo designado. Por el lado de la calidad, hay una prueba de unicidad en invoice_id, un SLA de frescura de 4 horas y una comprobación de no nulos en settlement_amount.
De repente, Stripe cambia la estructura de su API. El campo settlement_amount desaparece del flujo. La frescura cae a las 6 horas. La comprobación de unicidad empieza a fallar porque llegan identificadores de factura duplicados en una ruta de reintento. Nada de esto es abstracto: es el tipo de fallo que aparece justo en medio del cierre financiero.
Cómo se desplaza el incidente a través de ambas capas
La herramienta de Observability envía una alerta al ingeniero de analítica de guardia. El gráfico de linaje muestra que el panel de ingresos aguas abajo está afectado. Dado que el activo está certificado, el administrador de datos también recibe un aviso de guardia. El incidente se registra en el catálogo de governance con el propietario, la gravedad y la escala de tiempo de remediación. Tras la solución, la sesión de análisis post-mortem actualiza el contrato y añade una comprobación de desviación de esquema.
Esa secuencia importa más que las alertas individuales. La calidad detectó la rotura. El governance determinó a quién le tenía que importar, cómo debía ser el registro de evidencias y cómo cambiaba el estado del activo mientras el problema seguía abierto.
El riesgo operativo no es teórico. Una factura duplicada infló el ARR en un 1.2 por ciento, lo que se habría reportado a la junta directiva si no se hubiera intervenido. En un flujo de trabajo financiero, esa es exactamente la razón por la que las disciplinas no se pueden separar. Una protege la medición; la otra protege el registro de responsabilidades que la rodea.
Una lista de verificación breve para este tipo de pipeline es sencilla:
Confirmar la propiedad: asigne el administrador y el propietario técnico antes del próximo cierre.
Vincular el contrato: defina los campos obligatorios, las ventanas de frescura y las reglas de unicidad.
Conectar la ruta de alertas: asegúrese de que las alertas creen incidentes, no solo notificaciones de ruido.
Vincular al linaje: muestre qué panel, modelo o informe consume el activo.
Registrar la remediación: registre la solución, la evidencia y la actualización del contrato en el sistema regulado.
Los equipos que hacen esto bien dejan de discutir sobre si el problema era de governance o de calidad de datos. Lo tratan como un único incidente con dos superficies de control.
Pasos de implementación, listas de verificación y encaje de herramientas
La secuencia de implementación correcta es predecible en el mejor de los sentidos. Empiece por los activos que importan, defina la propiedad y luego automatice las comprobaciones antes de dedicar tiempo a perfeccionar el lenguaje de las políticas. Si los controles no existen en producción, el marco de governance no le salvará más adelante.
Cinco fases que funcionan de manera conjunta
Inventariar los activos de datos críticos. Identifique las tablas, flujos, métricas y modelos que afectan a los informes, las operaciones o la IA.
Definir la propiedad y los SLA. Asigne administradores de datos, propietarios técnicos, expectativas de frescura y rutas de escalamiento.
Instrumentar comprobaciones de calidad automatizadas. Añada Data Validation, detección de anomalías, seguimiento de esquemas y monitoreo de Timeliness.
Codificar políticas de governance. Registre las reglas de acceso, las expectativas de linaje, las decisiones del ciclo de vida y los criterios de certificación.
Integrar bucles de retroalimentación. Envíe los incidentes al catálogo, actualice los contratos tras la remediación y revise las excepciones de forma rutinaria.
Lista de verificación inicial para el primer despliegue
Completitud de metadatos: cada activo crítico tiene un propietario, descripción, dominio y grupo de consumidores.
Validación de esquema: los cambios estructurales se detectan antes de que afecten a los consumidores aguas abajo.
Captura de linaje: cada campo importante puede rastrearse hasta su origen y sus principales consumidores.
Revisiones de acceso: los usuarios y grupos designados se revisan frente a la política en un calendario programado y repetible.
Enrutamiento de incidentes: las alertas abren incidentes rastreados y vinculados al activo regulado y al SLA actual.
Cuando los compradores comparan plataformas, suelen prestar más atención a cinco aspectos que a los mensajes de marketing. La profundidad del linaje, la precisión en la detección de anomalías, la aplicación de políticas, la cobertura del catálogo y el tiempo de obtención de valor aportan mucha más información que las listas de características genéricas. La tabla siguiente enmarca estos criterios frente a las herramientas que los equipos suelen evaluar.
Criterio de evaluación | Herramienta de calidad tradicional | Catálogo de governance | digna |
|---|---|---|---|
Profundidad del linaje | Normalmente limitada o externa | Fuerte en documentación y relaciones | Incluye monitoreo operativo con conocimiento del linaje dentro del entorno del cliente |
Precisión en la detección de anomalías | Buena cuando las reglas se ajustan manualmente | No es una función principal | Aprendizaje de líneas de base impulsado por IA y detección continua de anomalías |
Aplicación de políticas | Normalmente indirecta | Fuerte en definición de políticas y aprobaciones | Admite validación, seguimiento de esquemas y monitoreo de Timeliness en la capa de ejecución |
Cobertura del catálogo | A menudo mínima | Fuerte cobertura de metadatos | Incluye planificador, catálogo, integraciones y funciones de colaboración |
Tiempo de obtención de valor | Rápido para un conjunto estrecho de comprobaciones | Más lento para el diseño de controles | Instalado y produciendo información inicial en menos de dos horas, según los materiales del producto |
Para los equipos que comparan opciones, la guía de implementación de calidad de datos es un recurso muy útil para pensar en la secuencia de despliegue y el encaje operativo. La decisión clave no es si comprar "calidad" o "governance" primero. Se trata de identificar si su principal problema es el control en tiempo de diseño o la fiabilidad en tiempo de ejecución.
Si su mayor problema es la claridad de las políticas, las evidencias para auditorías y la propiedad en múltiples dominios, tiene sentido empezar con una base orientada al governance. Si su principal problema son los flujos rotos, los paneles desactualizados y los pipelines con mucho ruido, la instrumentación enfocada primero en la calidad será una victoria más rápida. La mayoría de las empresas acaban necesitando una pila integrada, porque los mismos activos de datos críticos requieren tanto control como detección. Ahí es donde encaja una plataforma como digna, ya que monitorea anomalías, Timeliness, validación y cambios de esquema en el propio entorno del cliente, al tiempo que respalda el registro de evidencias de governance en torno a esas comprobaciones.
Si está intentando convertir el governance en algo que sus pipelines puedan aplicar, digna le ofrece una forma práctica de hacerlo sin separar el control de la detección. Visite digna para ver cómo sus funciones de Data Validation, seguimiento de esquemas, monitoreo de Timeliness y Observability se integran en un único flujo de trabajo operativo para la confianza en los datos.


