Monte Carlo Data Alternative: Enterprise Data Observability von digna
|
7
min. Lesezeit
Ein moderner Datenstack kann auf eine Weise ausfallen, die schwer zu erkennen ist, bis der Schaden das Geschäft erreicht. Ein Dashboard kann fehlerfrei aussehen, während wichtige Quelldatensätze falsch sind. Eine Pipeline kann planmäßig abgeschlossen werden, während ein Upstream-Feed unvollständig eintrifft. Ein Schema-Update kann unbemerkt ein Modell oder einen Bericht beschädigen, ohne einen sichtbaren Orchestrierungsfehler auszulösen. Dies sind die Fehler, die das Vertrauen in Daten im Laufe der Zeit verringern.
Inhaltsverzeichnis
digna
Warum das Bereitstellungsmodell wichtig ist
Was digna überwacht
Wie Teams digna operativ nutzen
Was vor dem Rollout zu validieren ist
Enterprise Data Observability mit digna
Erstellen Sie einen Proof of Value rund um echte Datenrisiken
digna
digna wurde für Enterprise-Teams entwickelt, die möchten, dass die Data Observability innerhalb ihrer eigenen Infrastruktur läuft. Die Plattform ist für die Bereitstellung in der Umgebung des Kunden konzipiert, einschließlich Private Cloud, VPC und On-Premises-Setups, und sie führt Prüfungen datenbankintern (in-database) durch, sodass Produktionsdaten dort verbleiben, wo sie bereits liegen. Dieser Ansatz hilft Unternehmen, die Sichtbarkeit der Datenzuverlässigkeit zu verbessern, ohne eine separate Herausforderung beim Datentransfer zu schaffen.
Die Plattform kombiniert mehrere Funktionen, die typische Ausfallszenarien in Unternehmen adressieren. Sie umfasst eine KI-gestützte Anomalieerkennung, Timeliness-Überwachung, Data Validation auf Datensatzebene, kontinuierliche Schema-Verfolgung und historische Analysen zur Überprüfung von Trends und zum Lernen aus Vorfällen. Zusammen helfen diese Funktionen den Teams, ungewöhnliches Verhalten zu erkennen, Aktualitätsprobleme abzufangen, Geschäftsregeln durchzusetzen und zu verstehen, wie sich die Zuverlässigkeit im Laufe der Zeit verändert.

Warum das Bereitstellungsmodell wichtig ist
Für viele Unternehmenskäufer lautet die erste Frage nicht, welche Alarmtypen eine Plattform unterstützt. Sondern wo die Plattform läuft und wie sie mit sensiblen Daten interagiert. digna ist für Organisationen positioniert, die möchten, dass die Observability-Kontrollen mit der internen Architektur, den governance-Richtlinien und den Compliance-Anforderungen im Einklang bleiben.
Das ist in Umgebungen wichtig, in denen die Datenresidenz nicht verhandelbar ist, in denen Sicherheitsprüfungen umfangreich sind oder in denen Stakeholder eine strenge Aufsicht über betriebliche Werkzeuge verlangen. Wenn die Observability innerhalb der eigenen Umgebung des Kunden läuft, können Teams sie innerhalb derselben Grenzen bewerten, die sie bereits für andere kritische Datensysteme anwenden.
Praktische Regel: Wenn Ihre Organisation großen Wert auf Residenz, Zugriffskontrolle und Bereitstellungsgrenzen legt, validieren Sie diese Anforderungen, bevor Sie Feature-Listen vergleichen.
Dieses Betriebsmodell ist besonders relevant in Branchen wie dem Finanzwesen, dem Gesundheitswesen, der Telekommunikation und dem öffentlichen Sektor, in denen Infrastrukturentscheidungen häufig governance-Implikationen haben, die über die Bequemlichkeit der Entwicklung hinausgehen.
Was digna überwacht
Ein nützlicher Weg, um digna zu verstehen, besteht darin, sich die Arten von Datenrisiken anzusehen, für deren Aufdeckung es entwickelt wurde.
Anomalieerkennung: Markiert ungewöhnliches Verhalten in Datensätzen, bevor nachgelagerte Benutzer sich auf fehlerhafte Ausgaben verlassen.
Timeliness-Überwachung: Erkennt verspätet eintreffende Ladungen, veraltete Tabellen und Aktualitätsprobleme, die das Berichtswesen und die Entscheidungsfindung stören.
Data Validation: Überprüft Datensätze und Geschäftsregeln direkt vor Ort und hilft Teams, Qualitätsprobleme nahe an den Daten selbst abzufangen.
Schema-Verfolgung: Identifiziert strukturelle Änderungen, die Modelle, Dashboards oder Integrationen beschädigen können.
Historische Analyse: Bietet Teams einen längerfristigen Blick auf Vorfälle, wiederkehrende Muster und Zuverlässigkeitstrends.
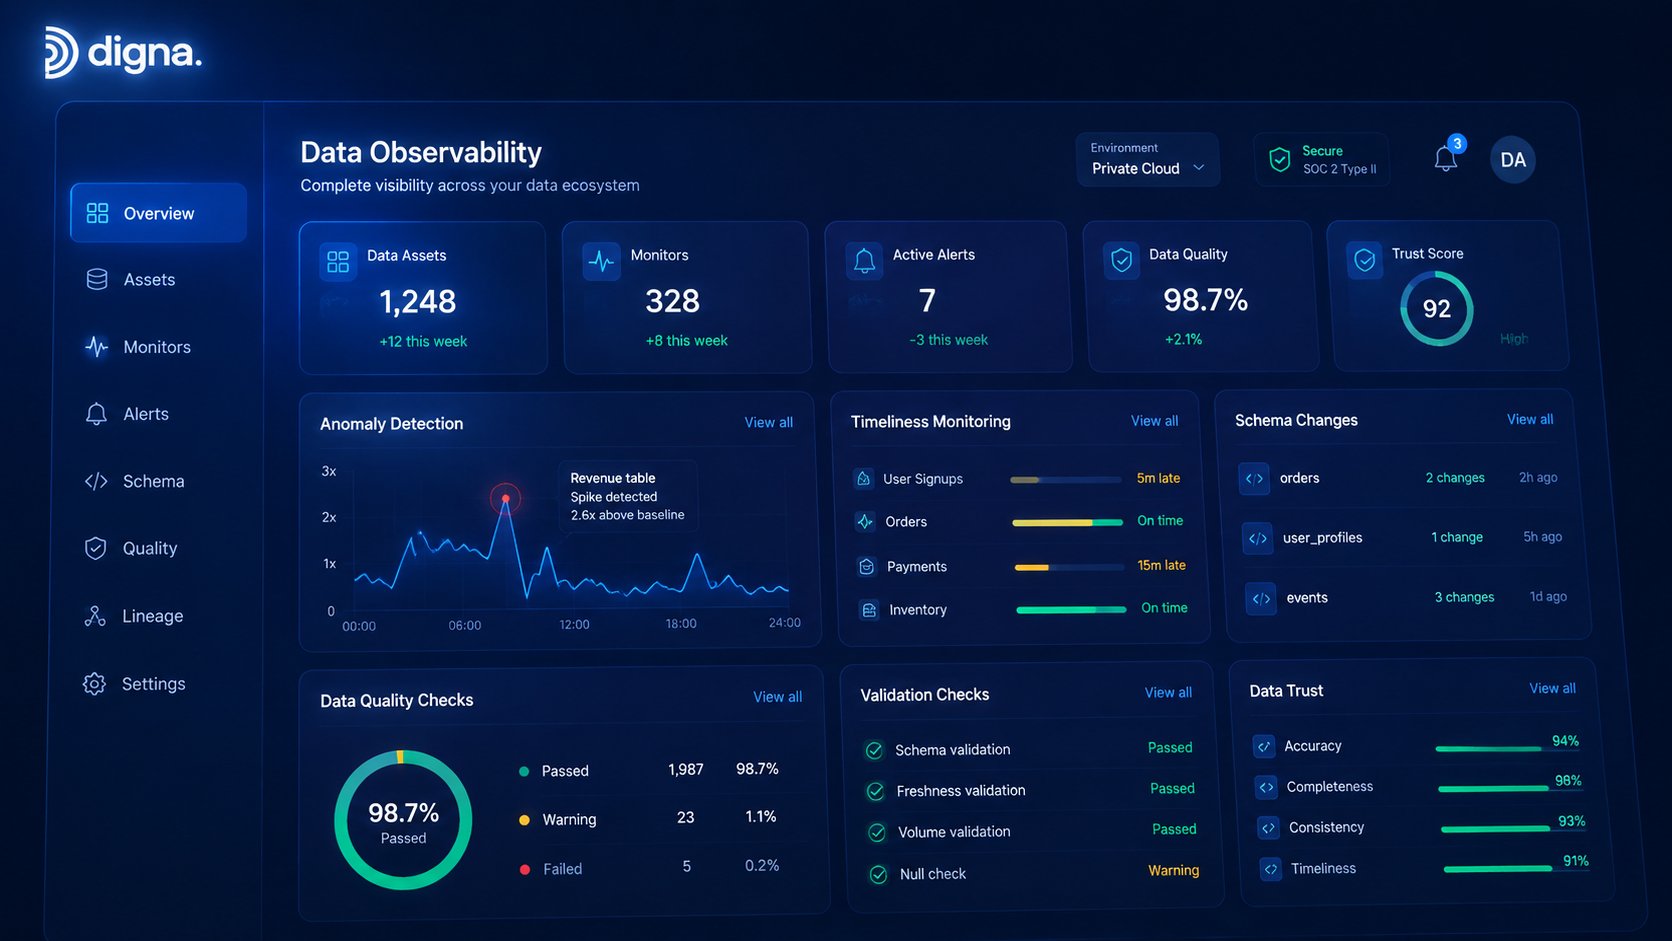
Diese Breite ist wichtig, da Datenprobleme in Unternehmen selten in nur einer Form auftreten. Eine verzögerte Ladung kann eine Anomalie auslösen. Eine Schemaänderung kann zu Validierungsfehlern führen. Eine Verletzung einer Geschäftsregel wird auf der Statusseite einer Pipeline möglicherweise überhaupt nicht angezeigt. Observability wird nützlicher, wenn diese Risiken in einem zusammenhängenden Kontext überwacht werden.
Für einen genaueren Blick darauf, wie die Plattform die frühzeitige Erkennung von Problemen angeht, siehe wie digna Anomalien frühzeitig erkennt. Teams, die an regelbasierten Kontrollen interessiert sind, können auch dignas Validierungsansatz, die Hauptseite für Data Observability und die Übersicht zur Erkennung von Datendrift lesen.
Wie Teams digna operativ nutzen
Observability ist nur dann von Bedeutung, wenn sie sich in die tatsächliche Arbeitsweise der Teams einfügt. In der Praxis bedeutet das mehr als nur das Erzeugen von Alarmen. Teams müssen wissen, was passiert ist, wo es passiert ist, wer die Untersuchung durchführen soll und wie überprüft werden kann, ob das Problem behoben wurde.
Gemäß der bereitgestellten Produktbeschreibung bietet digna eine gemeinsame Benutzeroberfläche für Entwickler, Analysten und Stakeholder. Das ist wichtig, da Datenvorfälle oft sowohl technischer als auch geschäftlicher Natur sind. Ein Entwickler muss möglicherweise die Ursache untersuchen, während ein Analytics-Leiter die Auswirkungen auf das Berichtswesen verstehen muss und ein governance-Stakeholder eine Bestätigung benötigt, dass die Kontrollen wie erwartet funktionieren.
Die modulare Struktur der Plattform unterstützt zudem eine schrittweise Einführung. Anstatt eine vollständige Implementierung auf einmal zu erzwingen, können Teams mit einer einzelnen Funktion wie Timeliness oder Validierung beginnen und die Abdeckung erweitern, wenn die Prioritäten klarer werden. Dies kann den Rollout für Organisationen erleichtern, die den Mehrwert zunächst an einer kleinen Auswahl kritischer Systeme nachweisen möchten, bevor sie expandieren.
Was vor dem Rollout zu validieren ist
Eine fundierte Bewertung sollte sich auf die operative Eignung konzentrieren, nicht nur auf eine polierte Demo. Enterprise-Teams sollten vor einer Entscheidung folgende Punkte validieren:
Umgebungseignung: Bestätigen Sie, wie digna in Ihrer Private Cloud, VPC oder On-Premises-Umgebung bereitgestellt wird.
Datenhandhabung: Überprüfen Sie, ob die Prüfungen in-database ausgeführt werden und dass die Produktionsdaten vor Ort verbleiben.
Abdeckungseignung: Ordnen Sie Anomalieerkennung, Timeliness, Validierung, Schema-Verfolgung und historische Analyse Ihren tatsächlichen Ausfallszenarien zu.
Workflow-Eignung: Testen Sie, wie Vorfälle von Entwicklern, Analysten und governance-Stakeholdern eingesehen und bearbeitet werden.
Operative Eigenverantwortung: Klären Sie, welche Aufgaben bei Einrichtung, Wartung und Feinabstimmung bei Ihrem Team verbleiben.
Residenz und Compliance: Bestätigen Sie die Übereinstimmung mit internen Sicherheits- und governance-Anforderungen.
Rollout-Pfad: Bestimmen Sie, ob ein modulares Einführungsmodell der Art und Weise entspricht, wie Ihre Organisation Observability implementieren möchte.
Wenn Ihre Bewertung eine kommerzielle Prüfung umfasst, sollte der Einkauf auch klären, wie sich die Lizenzierung auf aktive Tabellen, Module und die laufende Trägerschaft verteilt. Die öffentliche Positionierung verweist auf eine Grundgebühr plus einer Struktur pro aktiver Tabelle und pro Modul, aber die genaue Preisgestaltung erfordert dennoch eine direkte Bestätigung.
Enterprise Data Observability mit digna
Bereich | Was digna bietet |
|---|---|
Bereitstellungsmodell | Läuft innerhalb der Kundenumgebung, einschließlich Private Cloud, VPC und On-Premises-Setups |
Datenausführung | In-Database-Prüfungen, sodass Produktionsdaten vor Ort verbleiben |
Überwachungsabdeckung | Anomalien, Timeliness, Validierung, Schema-Verfolgung und historische Analyse |
Team-Workflow | Gemeinsame Benutzeroberfläche für Entwickler, Analysten und Stakeholder |
Einführungsmodell | Modularer Rollout nach Funktionen statt einer Implementierung auf einen Schlag |
Enterprise-Eignung | Hervorragend geeignet für Organisationen mit strengen governance-, Residenz- und Compliance-Anforderungen |
Der Hauptvorteil dieses Modells ist die Abstimmung. Teams können die Überwachung und die Abdeckung der Datenqualität verbessern, ohne die Observability von denselben governance- und Infrastrukturprinzipien zu trennen, die bereits den Rest des Datenstacks bestimmen.
Erstellen Sie einen Proof of Value rund um echte Datenrisiken
Der beste Weg, digna zu bewerten, besteht darin, mit den Datensätzen zu beginnen, die für das Geschäft am wichtigsten sind. Wählen Sie die Tabellen, Feeds und Metriken aus, die bei einem Ausfall echte Auswirkungen haben. Dokumentieren Sie dann die wichtigsten Fehlerszenarien wie verzögerte Ladungen, Schemaänderungen, Qualitätsprobleme auf Datensatzebene, fehlende Daten, ungewöhnliche Volumenmuster oder verletzte Geschäftsregeln.
Testen Sie von dort aus den tatsächlichen Arbeitsablauf. Fragen Sie sich, wie ein Problem aufgedeckt wird, welcher Kontext während der Untersuchung zur Verfügung steht, wie schnell das Team die Ursache identifizieren kann und wie die Plattform dabei hilft, zu bestätigen, dass das Problem behoben wurde. Ein praktischer Proof of Value sollte mindestens ein bekanntes Aktualitätsproblem, eine Schemaänderung, einen Validierungsfehler und ein ungewöhnliches Muster enthalten, damit die Bewertung die realen Betriebsbedingungen widerspiegelt.
Der wichtigste Punkt ist, digna im Vergleich zu Ihrer eigenen Umgebung zu bewerten, nicht anhand einer abstrakten Feature-Checkliste. Wenn Ihre Architektur erfordert, dass Observability innerhalb Ihrer eigenen Grenzen läuft, sollte diese Anforderung den gesamten Auswahlprozess von Anfang an prägen.
Das ist der Hauptgrund, warum sich digna für viele Enterprise-Teams abhebt. Es ist für Organisationen konzipiert, die Data Observability und Datenqualitätskontrollen in ihrer eigenen Umgebung wünschen, mit einer Abdeckung, die Anomalien, Timeliness, Validierung, Schema-Verfolgung und historische Analysen umfasst. Teams, die die Plattform weiter erkunden möchten, können die Hauptseite unter digna sowie die speziellen Seiten für Data Observability und Data Validation besuchen.
Wenn Ihr Team nach einer Möglichkeit sucht, die Datenzuverlässigkeit zu überwachen, ohne die governance-Grenzen zu verletzen, bietet digna ein praktisches Modell zur Evaluierung.
Häufig gestellte Fragen
Welche Frage stellt ein Enterprise-Käufer zuerst?
Nicht, welche Alert-Typen eine Plattform unterstützt. Für viele Enterprise-Käufer entscheidet das Deployment-Modell, denn Residenz, Zugriffskontrolle und Deployment-Grenzen sind Anforderungen, die vor jedem Funktionsvergleich zu validieren sind.
In welchen Branchen wiegt die Deployment-Frage am schwersten?
In Finanzwesen, Gesundheitswesen, Telekommunikation und öffentlichem Sektor, wo Infrastrukturentscheidungen oft Governance-Folgen jenseits technischer Bequemlichkeit tragen. Dort ist Datenresidenz häufig nicht verhandelbar und Sicherheitsprüfungen sind umfangreich.
Was überwacht digna?
Die Datenrisiken, die auftauchen, nachdem die Pipeline Erfolg meldet: Anomalieerkennung, die ungewöhnliches Verhalten von Datensätzen meldet, bevor nachgelagerte Nutzende sich auf falsche Ausgaben stützen, dazu Timeliness, Validierung und Schema-Tracking in derselben Umgebung.
Warum verändert der Betrieb in der eigenen Infrastruktur die Bewertung?
Weil sie die Frage von dem verschiebt, was ein Werkzeug sehen kann, hin zu dem, wo es sehen darf. Eine Plattform, die Produktionsdaten aus der Umgebung verlangt, scheitert an einer Residenzanforderung, unabhängig davon, wie stark ihre Erkennung ist.
Wie steht das zu einer breiten Observability-Suite?
Anders statt besser. Eine breite Suite konkurriert über Konnektorabdeckung und Ökosystembreite, eine In-Environment-Plattform über das Halten von Berechnung und Daten innerhalb einer kontrollierten Grenze. Die richtige Wahl folgt der Randbedingung, die Ihre Organisation tatsächlich hat.



