Gestion des données de base clients : un guide pratique pour 2026
|
7
minute de lecture

Votre client met à jour un e-mail dans l'application mobile, mais la plateforme marketing dispose toujours de l'ancienne adresse. Le CRM reflète le changement, la facturation conserve un numéro de téléphone différent, et la campagne suivante promeut un produit que le client a déjà acheté. Le résultat est un message mal ciblé, un ticket de support et une tâche supplémentaire de réconciliation manuelle pour une équipe opérationnelle qui en a déjà trop.
Cet échec est familier car les données clients changent rarement à un seul endroit. La gestion des données de référence client rassemble ces enregistrements, résout les identités, applique des règles responsables et distribue des attributs de confiance aux systèmes qui les utilisent. Le changement important pour 2026 est qu'un enregistrement maître ne peut pas rester statique. Il doit également être frais, observable, traçable et prêt à être activé par les flux de travail CRM, l'analytique, la personnalisation, les contrôles de fraude et l'IA.
Table des matières
Pourquoi la gestion des données de référence client est cruciale aujourd'hui
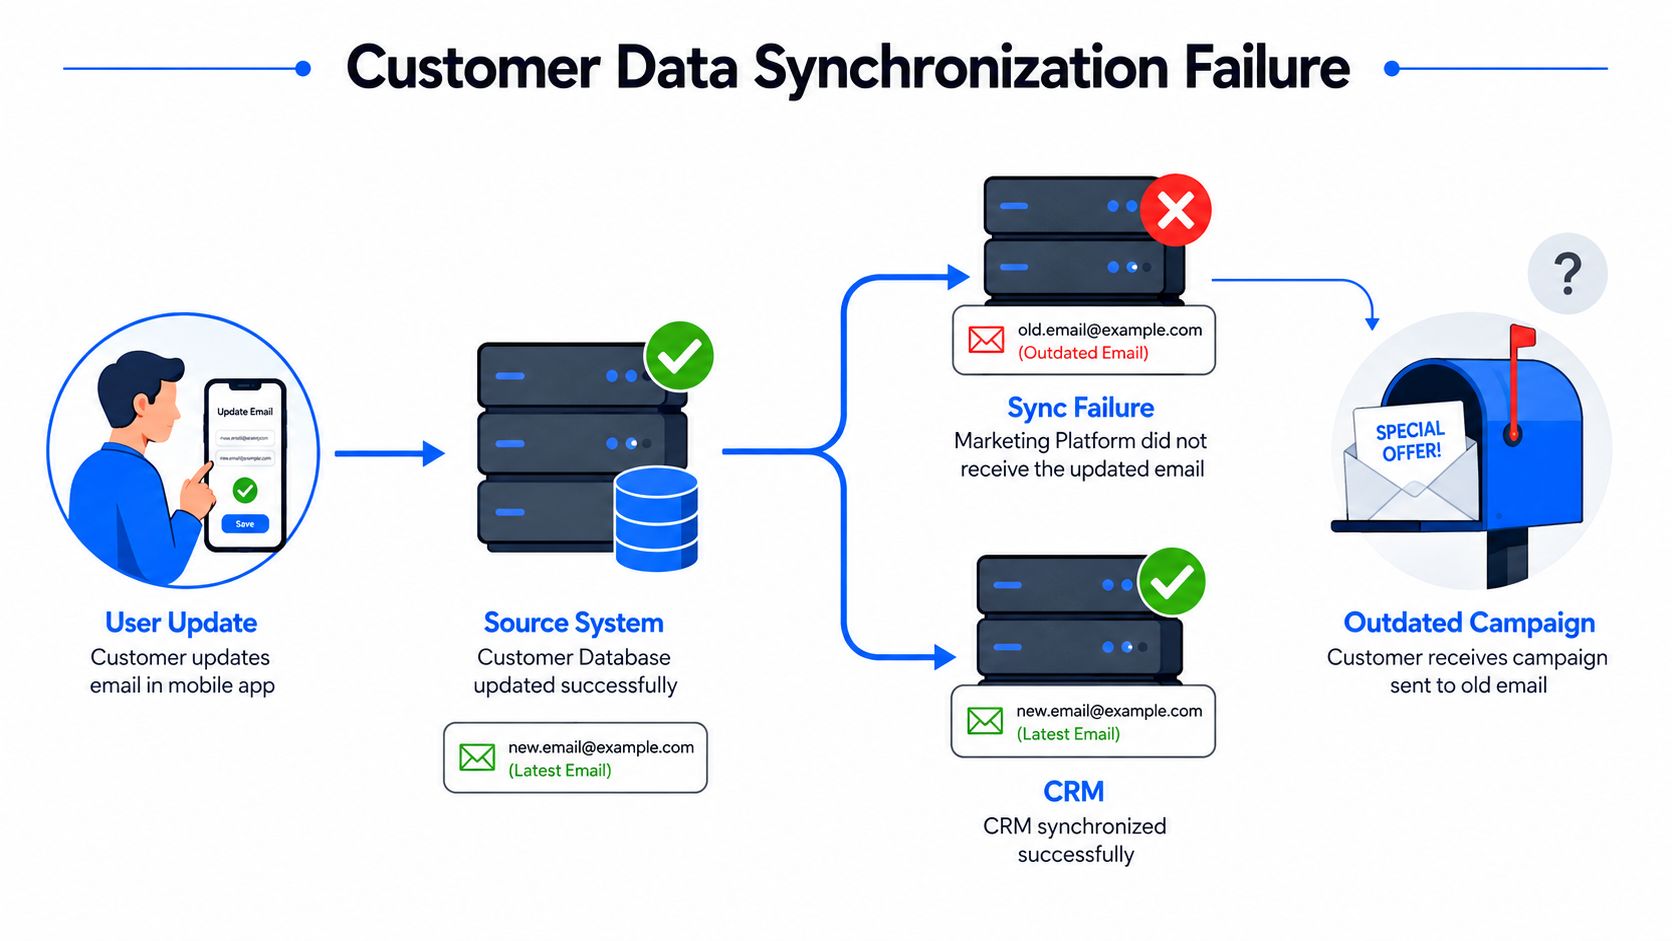
Le scénario ci-dessus est un problème de latence opérationnelle, et pas simplement une tâche de nettoyage des données. Un client modifie un attribut, mais la mise à jour manque la fenêtre temporelle requise par un ou plusieurs consommateurs. Le marketing utilise des données obsolètes, le support hérite de la réclamation et l'entreprise paie pour un échec de synchronisation.
Le MDM client construit une identité fiable à partir d'enregistrements du CRM, de l'ERP, de la facturation, du commerce, du support et des systèmes analytiques. Il consolide les enregistrements, élimine les doublons, réconcilie les attributs contradictoires et préserve le lignage afin que les équipes puissent déterminer d'où provient chaque valeur. IBM décrit le MDM comme un processus qui intègre les données sources, déduplique les enregistrements, réconcilie les écarts et enrichit le résultat pour une utilisation en aval dans sa présentation de la gestion des données de référence.
La discipline est antérieure aux plateformes d'entreprise modernes. Edwin G. Seibels a introduit le concept de classement latéral en 1898, et l'Administration de la sécurité sociale des États-Unis a créé un fichier maître des décès en 1936, selon cette histoire de la gestion des données de référence. Le MDM client est devenu une discipline d'entreprise formelle dans les années 1990, alors que les systèmes ERP commençaient à gérer les domaines des clients, des produits et des fournisseurs. Au milieu des années 2000, les fournisseurs proposaient des capacités plus étendues.
La pression commerciale n'est plus théorique
L'enquête MDM 2023 de McKinsey a révélé que 83 % des organisations considéraient les données clients et produits comme leurs domaines les plus dominants. 82 % des répondants passaient au moins un jour par semaine à résoudre des problèmes de qualité des données de référence, et 66 % s'appuyaient sur un examen manuel pour évaluer et gérer la qualité (McKinsey). La contradiction opérationnelle est évidente : les données clients ont un poids stratégique, alors que leur maintenance dépend encore largement d'interventions humaines récurrentes.
Les données clients jouent également un rôle de premier plan sur le marché mondial du MDM, reflétant leur effet sur l'analytique, la conformité, les opérations et la prise de décision sur les principaux marchés.
Règle pratique : Un enregistrement d'or n'a aucune valeur opérationnelle si un système en aval le reçoit après que l'événement commercial est déjà passé.
Mesurez le MDM client au-delà de la simple réduction des doublons. Suivez la rapidité avec laquelle les changements de consentement se propagent, le temps qu'une panne de source reste non détectée, le nombre de consommateurs utilisant un attribut modifié, et si un modèle d'IA reçoit le contexte d'identité actuel. Pour un examen plus approfondi de la manière dont des enregistrements fiables affectent les résultats commerciaux, consultez les avantages de la qualité des données.
Composants clés de l'architecture MDM client
Une architecture de production MDM client est une chaîne de transformations contrôlées, et non un simple référentiel unique. Chaque couche a besoin d'un contrat d'entrée, d'un chemin d'échec, d'un propriétaire et d'une attente de service mesurable.
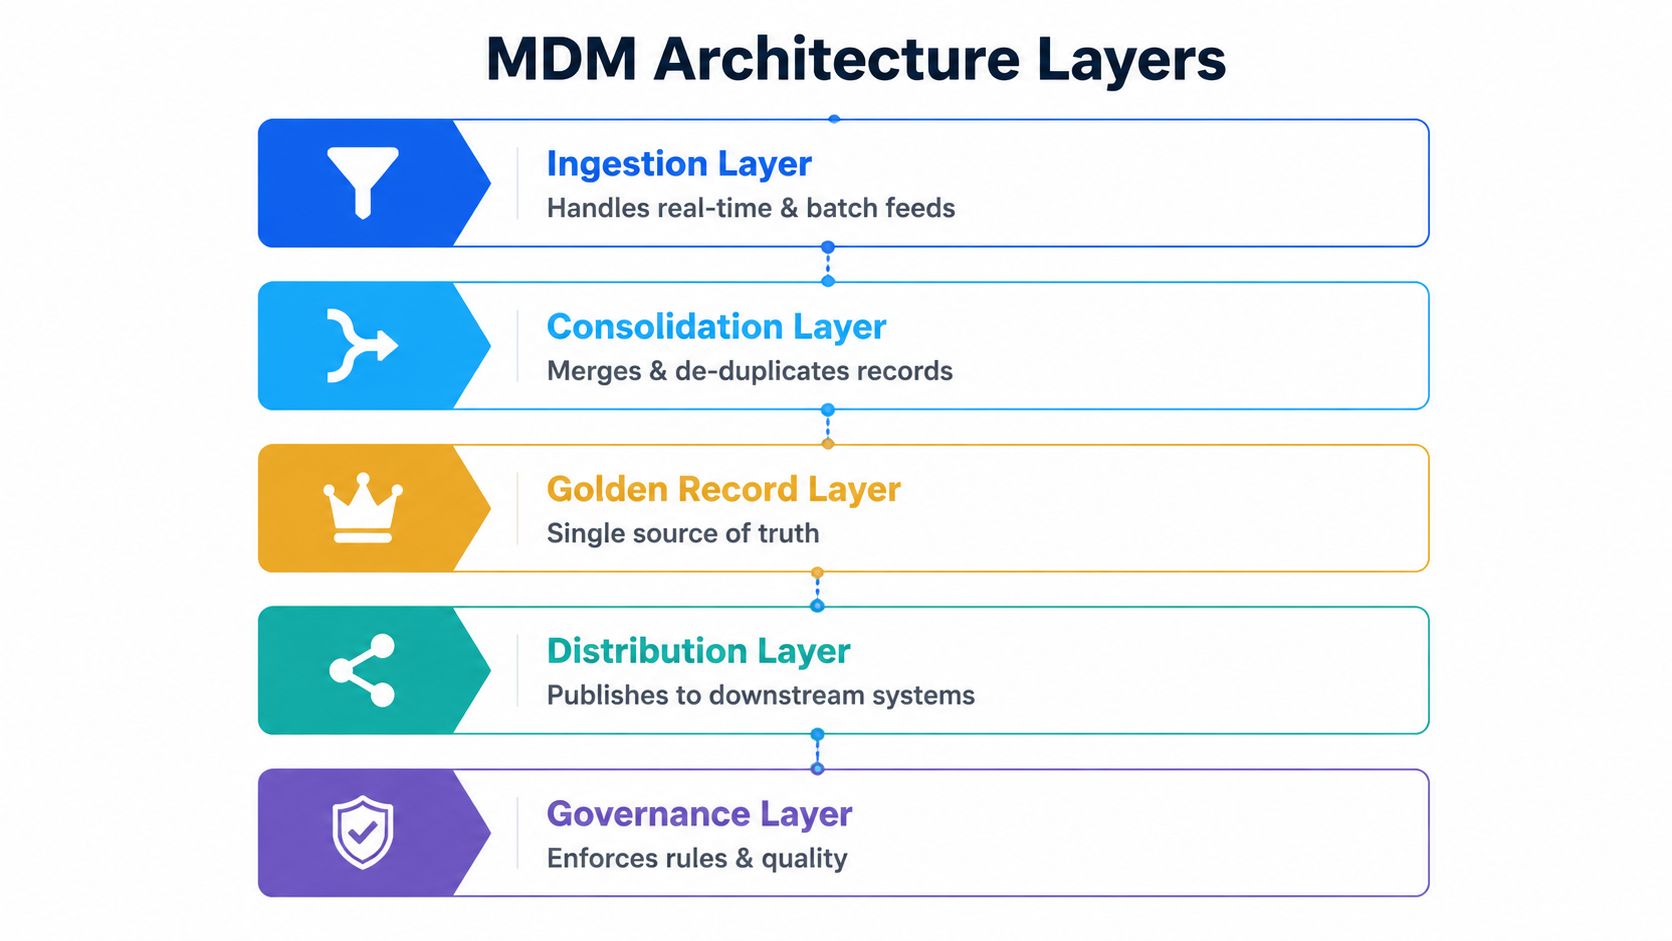
Les cinq couches qui comptent en production
L'ingestion accepte les événements en temps réel et les flux par lots provenant du CRM, du commerce, du support, de la facturation et d'autres systèmes. Validez les schémas avant que les enregistrements n'entrent dans le processus. Un champ renommé, un type de données modifié ou une règle de gestion des valeurs nulles altérée ne devraient pas automatiquement devenir un attribut client corrompu.
La préparation (Staging) offre une zone contrôlée pour la normalisation. Standardisez les formats, supprimez les valeurs mal formées, appliquez des contrôles de référence et identifiez les doublons évidents avant que le moteur de correspondance n'évalue l'identité. Conservez la charge utile d'origine aux côtés de la valeur transformée afin que les gestionnaires puissent reconstituer ce qui s'est passé.
La correspondance et la consolidation déterminent si les enregistrements représentent le même client. Des clés déterministes gèrent les correspondances claires, tandis qu'une logique probabiliste évalue des combinaisons moins exactes de noms, de coordonnées, d'adresses et d'identifiants sources. Le moteur doit préserver à la fois la décision d'association et son niveau de confiance.
La couche de l'enregistrement d'or applique des règles de survie à chaque attribut. Le CRM peut être autoritaire pour l'attribution des ventes, la facturation peut être autoritaire pour les détails juridiques de facturation, et un service de consentement peut contrôler les préférences de communication. Ces décisions appartiennent au métier, et non à la source qui s'avère être arrivée en dernier.
La distribution publie les enregistrements maîtres via des API, des flux d'événements ou des extractions par lots. Les consommateurs ont besoin de connaître l'état de la livraison, de disposer d'un support de rejeu, d'informations sur les versions et d'un comportement clair en cas d'échec de publication. Un maître qui se met à jour en interne mais n'atteint pas le CRM ou la plateforme marketing n'est pas maîtrisé du point de vue de l'utilisateur.
La couche de governance traverse les cinq autres. Elle définit la propriété, l'accès, la conservation, la validation, le lignage et la gestion des exceptions. Les directives de gouvernance d'IBM soulignent que les données de référence nécessitent un nettoyage, une suppression des doublons et des contrôles de qualité continus au-delà du chargement initial, plutôt qu'une importation unique dans un référentiel (Directives de gouvernance d'IBM).
Concevoir pour l'isolation, pas pour l'optimisme
Placez des disjoncteurs entre les étapes. Si le flux source viole son contrat, mettez en quarantaine les messages concernés au lieu de laisser des enregistrements mal formés contaminer le maître. Si la confiance dans la correspondance diminue de manière inattendue, orientez les cas incertains vers la gestion des données (stewardship) plutôt que d'étendre automatiquement une fusion non sécurisée.
Une référence de mise en œuvre utile est ce guide sur la qualité des données pour les résultats commerciaux, en particulier pour traduire les contrôles techniques en résultats opérationnels. Pour un traitement plus approfondi de l'architecture MDM et du rôle des enregistrements gouvernés et synchronisés, consultez le guide de gestion des données de référence de digna.
Approches de résolution d'identité et compromis
La résolution d'identité détermine si deux enregistrements appartiennent à un même client. Une mauvaise décision coûte cher dans les deux sens. Une correspondance manquée fragmente la vue client, tandis qu'une fausse fusion peut exposer l'historique d'une personne à un autre client ou fausser l'éligibilité, la conformité et les fonctionnalités des modèles.
La correspondance déterministe compare des identifiants exacts ou normalisés tels que l'e-mail, le téléphone, l'ID client ou une clé source externe. Elle est rapide et explicable, ce qui la rend utile pour les parcours à haut niveau de confiance. Elle échoue lorsque les identifiants sont manquants, obsolètes, partagés, mal saisis ou délibérément différents d'un canal à l'autre.
La correspondance probabiliste évalue la similarité entre plusieurs attributs et produit un score de confiance. Elle peut détecter des variations que les règles exactes manquent, mais elle nécessite des ajustements, des exemples représentatifs, une gestion des seuils et une file d'attente de gestion pour les cas limites. Une approche hybride fonctionne généralement mieux sur le plan opérationnel, avec des règles déterministes résolvant les liens évidents et une logique probabiliste gérant l'ambiguïté.
Comparatif des méthodes de résolution d'identité
Méthode | Taux de correspondance | Taux de faux positifs | Complexité de mise en œuvre | Meilleur cas d'utilisation |
|---|---|---|---|---|
Déterministe | Élevé pour les identifiants complets et stables | Faible lorsque les identifiants sont fiables | Faible | ID clients partagés et coordonnées validées |
Probabiliste | Couverture plus large sur des enregistrements imparfaits | Nécessite un contrôle actif et une révision | Élevée | Identités fragmentées avec des attributs incohérents |
Hybride | Excellente couverture avec des bandes de confiance explicites | Contrôlé par des règles et la gestion des données | Moyenne à élevée | Environnements d'entreprise englobant de nombreux systèmes sources |
Ne traitez pas le « taux de correspondance » comme un objectif à maximiser de manière isolée. Un taux apparent plus élevé peut masquer des fusions trop agressives. Examinez les fausses fusions en fonction de leur impact commercial, et pas seulement des scores de qualité globaux. La finance peut tolérer une exception manuelle dans une hiérarchie de comptes à faible risque, tandis qu'un processus d'intégration réglementé peut exiger une correspondance prudente et des preuves explicites.
La confiance doit guider le flux de travail
Définissez des résultats distincts pour les correspondances à haut niveau de confiance, les candidats incertains et les liens rejetés. Stockez les preuves utilisées par le moteur, y compris les valeurs sources, les valeurs normalisées, les chemins de règles et les scores des modèles. Lorsqu'un gestionnaire annule une décision, intégrez cette action dans l'affinement des règles et l'historique d'audit.
Le reporting multi-plateforme dépend également de définitions et de clés d'identité cohérentes. Les équipes qui conçoivent ces couches de reporting peuvent trouver utile de consulter les métriques clés pour le multi-plateforme pour réfléchir à la comparabilité entre les systèmes. Lorsque les coordonnées de la source ne sont pas fiables, une approche rigoureuse de validation des données personnelles doit se situer avant la correspondance, et non après une fusion douteuse.
Exigences de gouvernance et de validation
La governance devient concrète lorsqu'elle modifie ce que le pipeline accepte, publie et remonte. Un document de politique peut définir des principes, mais les contrôles de production ont besoin de règles exécutables, de propriétaires responsables et de preuves que l'on peut inspecter ultérieurement.
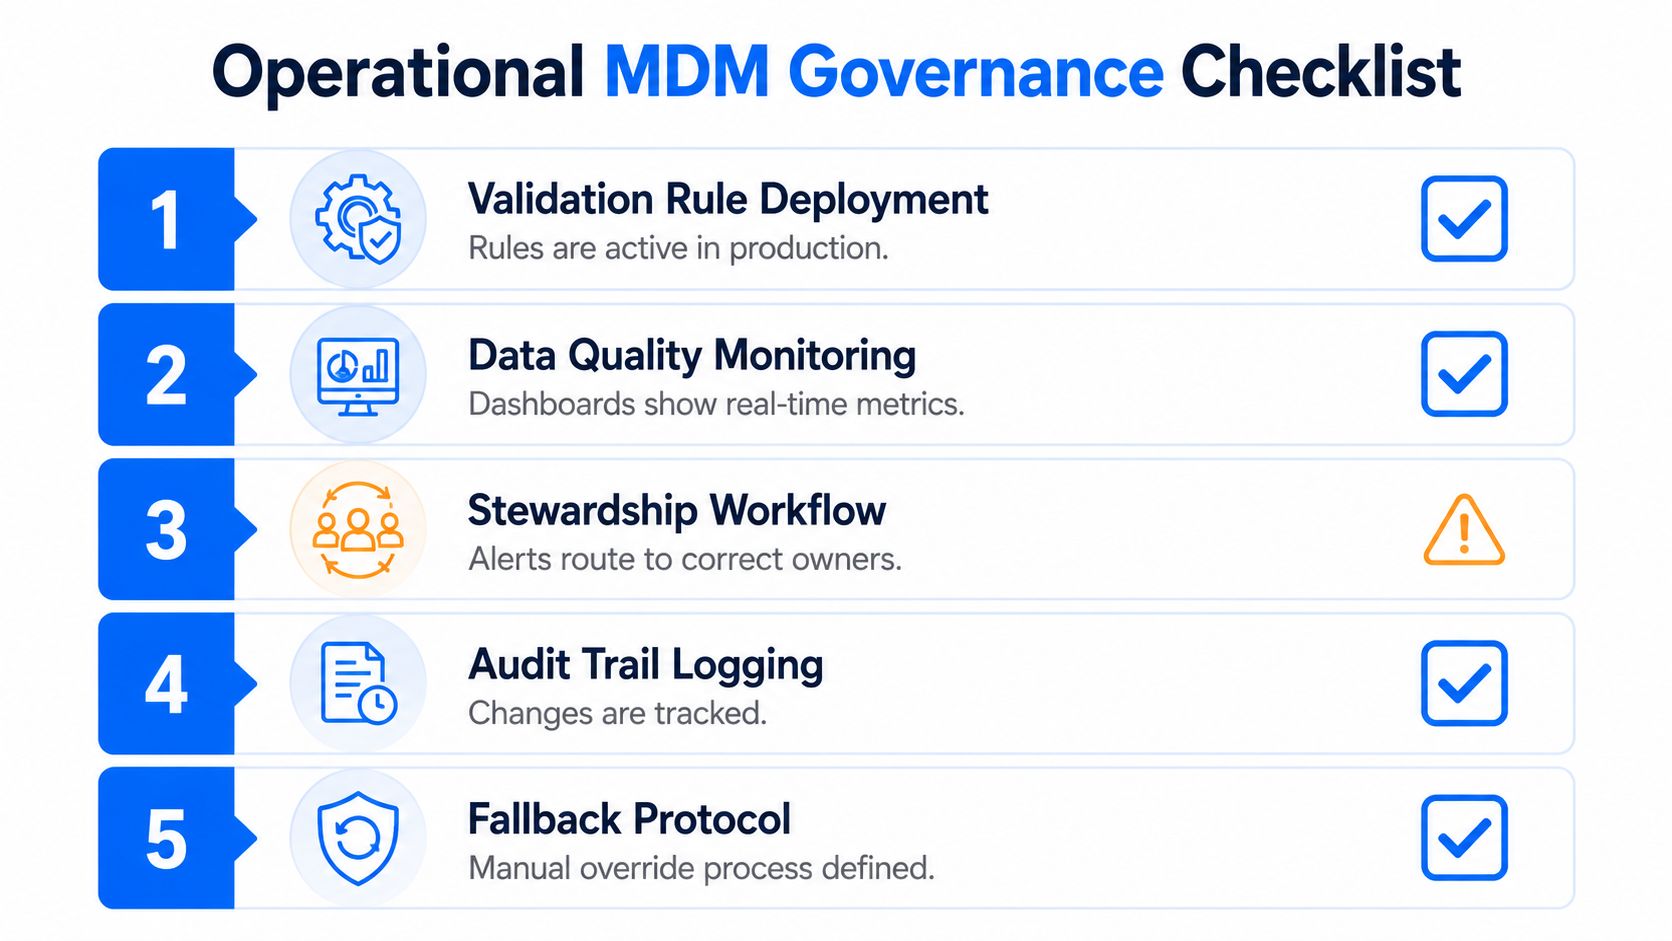
Attribuer la responsabilité au niveau de l'attribut
Un propriétaire au niveau de l'entité est souvent trop vague. Attribuez la responsabilité d'attributs et de décisions spécifiques. Le marketing peut être propriétaire des préférences de contact, la finance des attributs de facturation, la conformité de l'état du consentement, et une équipe de plateforme de données des identifiants techniques et des contrats de distribution.
Les règles de survie des données nécessitent la même précision. Si deux systèmes ne sont pas d'accord, la valeur gagnante doit pouvoir être tracée jusqu'au lignage source, à l'historique de transformation et à une règle de gestion documentée. Les conseils de CDQ sur le nettoyage des données soulignent clairement ce point essentiel : si les gestionnaires ne peuvent pas expliquer pourquoi une source l'a emporté, l'enregistrement d'or devient une boîte noire qui affaiblit la confiance et l'auditabilité.
Utiliser des barrières de validation avant l'activation
Une liste de contrôle pratique avant le lancement devrait couvrir ces barrières :
Validation du schéma : Confirmer les champs requis, les types, les formats et les modifications autorisées lors de l'ingestion.
Intégrité de l'identité : Tester les comportements de correspondance, de fusion, de séparation et de rejet par rapport à des exemples examinés.
Intégrité référentielle : Vérifier les liens avec les identifiants de référence et de source faisant autorité.
Survie des attributs : Confirmer que chaque champ critique dispose d'une règle de priorité responsable.
Propagation de la confidentialité : Transmettre le consentement, les restrictions et les instructions de suppression à chaque consommateur concerné.
Contrôle de la distribution : Tester la livraison, les tentatives, le rejeu, la gestion des versions et l'isolation des défaillances.
Preuves d'audit : Enregistrer le lignage source, les transformations, les décisions, les dérogations et l'état de publication.
Des barrières strictes protègent la confiance mais peuvent retarder l'activation lorsque des cas limites légitimes sont bloqués. Des barrières permissives préservent le flux mais laissent passer des données douteuses dans des systèmes qui peuvent agir immédiatement. Utilisez des niveaux de gravité. Bloquez les défaillances de confidentialité ou d'identité à haut risque, mettez en quarantaine les enregistrements incertains et autorisez les écarts d'enrichissement à faible impact avec des avertissements visibles.
L'article 5 du RGPD exige que les données personnelles soient adéquates, pertinentes et limitées à ce qui est nécessaire, et stipule que les données identifiables ne doivent pas être conservées plus longtemps que nécessaire pour leur finalité, sous réserve d'exceptions et de garanties définies (RGPD minimisation des données et limitation de la conservation). Cela fait des contrôles de collecte et de conservation une partie intégrante de la conception du MDM, et non un examen juridique ultérieur. Les équipes peuvent également s'appuyer sur les conseils de protection des données clients lors de la cartographie des contrôles opérationnels par rapport aux responsabilités en matière de confidentialité.
Intégration avec les plateformes de Data Observability
La plupart des équipes MDM découvrent les problèmes à la frontière du consommateur. Une campagne échoue, un tableau de bord change ou une fonctionnalité d'IA produit des recommandations douteuses. À ce moment-là, le fichier maître des clients peut être erroné depuis des heures ou des jours.
L'Observability modifie le modèle opérationnel en surveillant le comportement des données, et pas seulement la finalisation des pipelines. Une tâche réussie peut tout de même fournir des enregistrements obsolètes, incomplets, dupliqués ou structurellement modifiés. Le MDM client a besoin de signaux indiquant si les données arrivent à temps, conservent le volume attendu, respectent les contrats de schéma et produisent des résultats stables en matière de résolution d'identité.

Surveiller les signaux qui révèlent les défaillances silencieuses
La surveillance de la fraîcheur doit comparer le comportement d'arrivée réel avec les schémas de livraison attendus. Un flux de mise à jour CRM qui cesse d'arriver peut ne pas déclencher d'alerte d'infrastructure si l'ordonnanceur s'exécute toujours avec succès. Un Schema Tracker peut identifier les colonnes ajoutées ou supprimées et les modifications de types de données avant qu'un analyseur en aval ne tombe en panne.
Les anomalies de volume constituent un autre signal d'alarme précoce. Une augmentation inattendue des doublons, une baisse inhabituelle de la création de nouveaux clients ou un changement soudain des valeurs nulles peuvent indiquer une intégration défectueuse ou une modification du processus source. La confiance dans la résolution d'identité doit également être traitée comme une métrique observable. Lorsque la répartition des scores dérive, le moteur de correspondance peut être confronté à un nouveau format, une nouvelle population source ou un nouveau comportement de saisie de données.
Le lignage au niveau de la colonne relie ces signaux à leur impact. Si l'attribut de téléphone change en amont, l'équipe doit savoir quels consommateurs CRM, support, marketing, analytique et IA en dépendent avant d'approuver le changement. Les principes de surveillance abordés dans le guide de Rite NRG sur la surveillance de la fiabilité sont utiles ici car le MDM nécessite la même rigueur que les autres services de production.
Transformer la qualité en objectifs de service
Définissez des indicateurs de service pour la fraîcheur des sources, le délai de publication, la stabilité du schéma, la distribution de la confiance des correspondances, les niveaux de doublons et les échecs de validation. Fixez ensuite des objectifs par cas d'utilisation. Les contrôles de fraude et les décisions opérationnelles peuvent nécessiter une propagation rapide, tandis qu'un extrait analytique de moindre priorité peut s'accommoder d'un calendrier plus lent.
Intégrez les signaux de qualité du MDM dans des outils tels que Monte Carlo ou Datadog, ou exposez-les via le flux de gestion des incidents de l'organisation. L'alerte doit nommer l'attribut concerné, la source, le consommateur, le dernier état sain et le propriétaire recommandé. Une explication plus large de ces pratiques apparaît dans ce que signifie la Data Observability.
La décision de conception clé est la rétroaction (feedback). L'Observability ne devrait pas seulement informer une équipe de données. Elle doit être capable de suspendre la distribution, de dégrader la confiance, d'ouvrir une tâche de gestion des données ou de déclencher un rejeu lorsque les preuves montrent que l'activation serait dangereuse.
Aller au-delà des enregistrements d'or statiques
Un enregistrement d'or statique est déjà obsolète lorsque l'événement client suivant se produit. Cela ne rend pas le concept inutile, mais cela fait du MDM exclusivement par lots une solution mal adaptée à la personnalisation en temps réel, à la détection des fraudes et aux systèmes d'IA qui dépendent du contexte client actuel.
Des analyses récentes décrivent une évolution vers un MDM dynamique, composable et intégré à l'entrepôt de données. Un rapport de Twilio a également révélé une hausse de 57 % des traits prédictifs, parallèlement à une intégration croissante des CDP et des entrepôts de données, ce qui indique un passage de la maîtrise par lots à des données clients prêtes pour l'activation (discussion de 2025 sur les nouvelles règles du MDM).
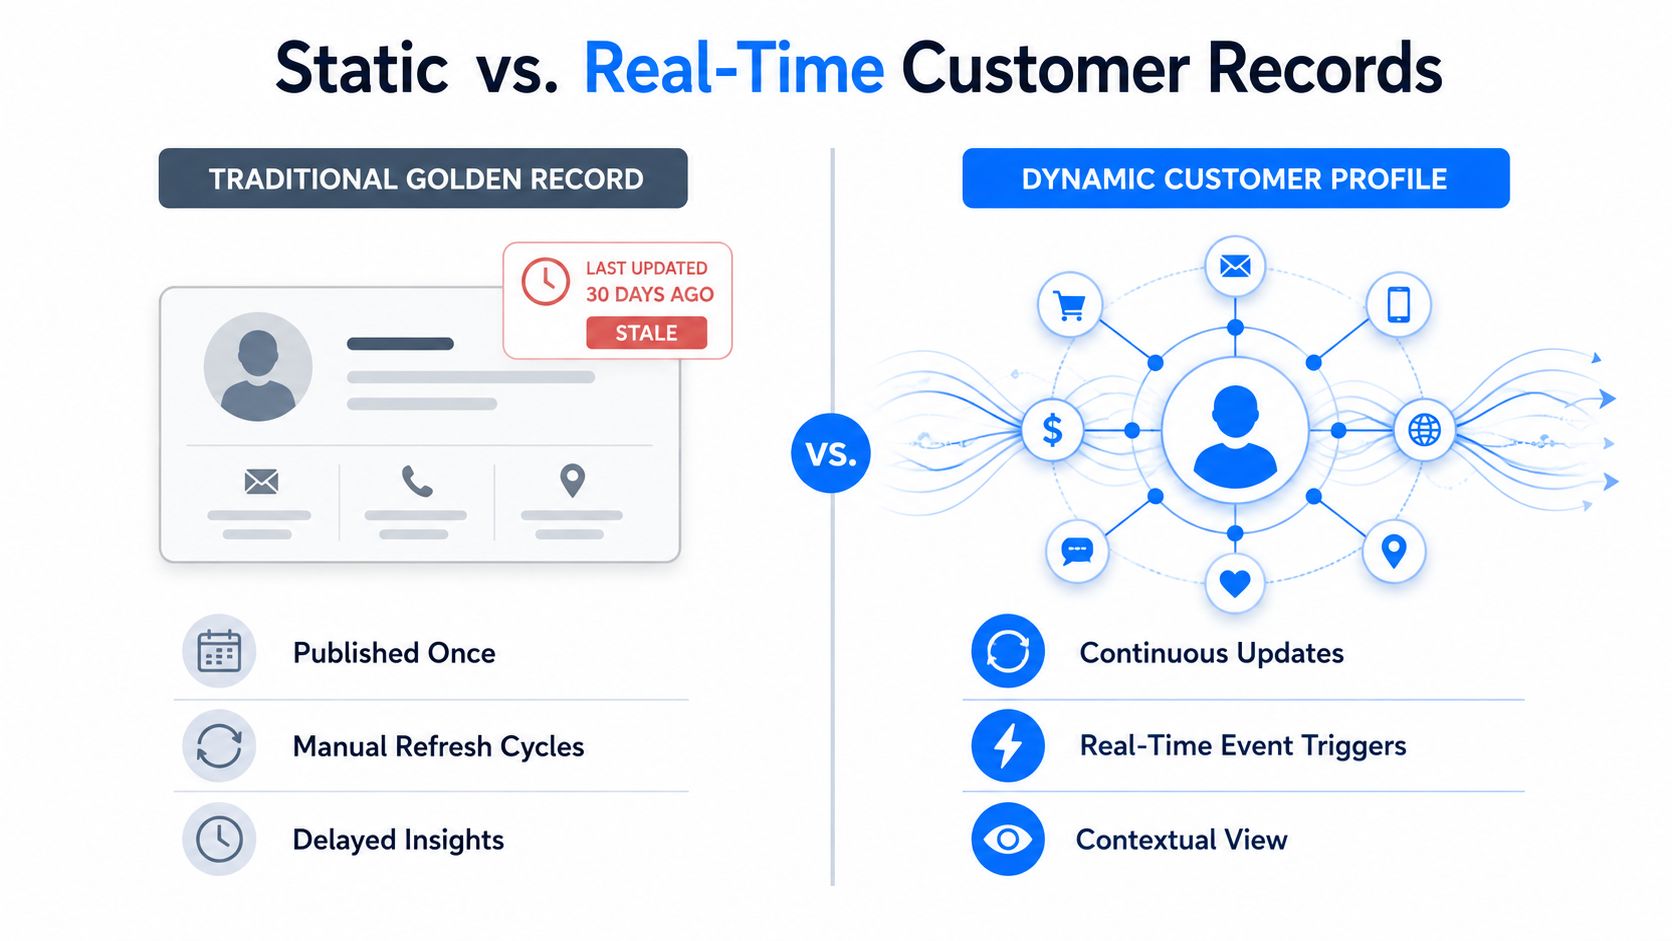
Utiliser les événements sans abandonner le contrôle
Une conception orientée événements peut consommer la capture de changement de données (CDC) du CRM, du support, du commerce et des systèmes de transaction. Chaque événement déclenche la validation, la résolution d'identité, la survie des données et la publication aux consommateurs concernés. Cela réduit l'écart entre un changement client et l'action qui en découle.
L'architecture introduit une réelle complexité. Les événements peuvent arriver dans le désordre, les consommateurs peuvent converger à des moments différents, et deux sources peuvent mettre à jour le même attribut presque simultanément. Vous avez besoin d'un traitement idempotent, d'horodatages d'événements, de vérifications de version, de politiques de conflit, d'une capacité de rejeu et d'un traitement clair de la cohérence finale (eventual consistency).
Une migration raisonnable ne nécessite pas de remplacer l'ensemble de la plateforme MDM. Conservez le modèle maîtrisé et les règles de gouvernance existants, puis introduisez le streaming pour les attributs et les cas d'utilisation où la latence est la plus critique. Commencez par mesurer les délais de propagation actuels et la visibilité des défaillances. Déplacez un flux à forte valeur ajoutée vers une distribution orientée événements, comparez les comportements opérationnels et n'étendez le modèle que lorsque le lignage, la restauration (rollback) et l'Observability fonctionnent.
Décision d'architecture : Le MDM en temps réel ne signifie pas que « tout passe par le streaming ». Il s'agit de choisir quels changements clients doivent se propager immédiatement, lesquels peuvent rester orientés lots, et comment le système prouve que ce choix fonctionne.
Mesurer l'impact commercial et le ROI
Une analyse de rentabilité construite autour d'une « meilleure qualité des données » ne survivra pas à un examen financier rigoureux. Liez le MDM client à des résultats qu'une partie prenante possède déjà, puis établissez une base de référence avant de modifier le processus.
Les mesures de revenus peuvent inclure les contacts de campagne en doublon, les offres supprimées ou mal orientées, la qualité de l'association des comptes dans les flux de vente croisée (cross-sell) et les interventions sur l'attrition (churn) basées sur une vue client unifiée. Les mesures de coûts incluent l'effort de réconciliation manuelle, les transactions échouées causées par des identités incompatibles, le travail de support lié à des enregistrements contradictoires et le temps requis pour enquêter sur les incidents de données.
Les mesures de risque doivent couvrir la propagation du consentement, le traitement des demandes des personnes concernées, l'exhaustivité de l'audit, la confiance dans l'identité dans les flux de travail sensibles et la portée d'un attribut incorrect chez les consommateurs en aval. Le but n'est pas de prétendre que chaque amélioration provient du MDM. Isolez la contribution du MDM en comparant des flux définis, en enregistrant les changements de processus et en documentant d'autres initiatives qui pourraient influencer le résultat.
Cadre de mesure du ROI du MDM par partie prenante
Partie prenante | KPI principal | Métrique de référence | Amélioration attendue | Cadence de mesure |
|---|---|---|---|---|
CFO | Coût de réconciliation et de retravail | Effort enregistré et coût des incidents avant le déploiement | Diminution du travail manuel évitable et de la gestion des défaillances | Trimestrielle |
CMO | Précision de l'exclusion et intégrité de l'audience | Taux de doublons et de contacts obsolètes dans les entrées de campagne | Moins de contacts contradictoires et activation plus propre | Par campagne, résumé trimestriellement |
Opérations clients | Volume de travail de résolution lié à l'identité | Tickets et effort de traitement liés à la confusion des clients | Enquêtes plus rapides et moins de corrections répétées | Mensuelle |
Responsable de la conformité | Couverture du consentement et du lignage | Enregistrements et utilisations en aval avec preuves vérifiables | Traçabilité renforcée et propagation contrôlée | Mensuelle et cycle d'audit |
Directeur des données et de l'IA | Fraîcheur, confiance et fiabilité pour le consommateur | Délai source-à-maître et incidents d'entrée de modèle | Contexte client plus opportun et explicable | Hebdomadaire, avec revue trimestrielle |
Utilisez des indicateurs clés avancés dès le début. Surveillez le comportement des doublons, les échecs de validation, les manquements à la fraîcheur, les éléments de gestion non résolus et les erreurs de publication avant d'attendre les résultats financiers ou de conformité. Connectez ensuite ces indicateurs aux événements commerciaux par le biais d'une revue trimestrielle qui montre quels attributs clients se sont améliorés, quels consommateurs en ont bénéficié et où le modèle opérationnel présente encore des risques.
Un bon récit de ROI est spécifique à chaque partie prenante. Expliquez au CFO comment le travail manuel et la gestion des pannes ont évolué, au CMO comment l'intégrité de l'activation s'est améliorée, et à la conformité comment les preuves et les contrôles de confidentialité sont devenus traçables. Évitez de revendiquer des liens de causalité là où la conception de la mesure ne peut les étayer.
digna fournit une plateforme d'entreprise pour la qualité et la Data Observability des données qui s'exécute au sein de votre propre environnement, avec des modules pour la détection d'anomalies, la Timeliness, la Data Validation, le Schema Tracker et la surveillance en base de données. Si votre programme MDM client a besoin de prouver que les enregistrements sont frais, structurellement stables et sûrs à distribuer, visitez digna pour évaluer une couche d'observabilité pour vos flux de données critiques.


