CMMI pour la gestion des données : prouver la maturité en pratique
|
7
minute de lecture

Le conseil le plus répandu au sujet de CMMI pour la gestion des données est de commencer par documenter les politiques, définir la propriété et préparer les preuves pour une évaluation. Ce conseil est incomplet. Une politique qui dit « surveiller la qualité des données » ne protège pas un tableau de bord quand une source ajoute une colonne, change un type, livre un fichier en retard ou enfreint une règle métier. Une gestion des données mature doit prouver que les contrôles fonctionnent tout au long du cycle de vie, et pas seulement que quelqu'un les a rédigés.
CMMI devient plus utile quand les équipes le traitent comme un modèle opérationnel pour des processus de données observables, reproductibles et améliorables. La documentation compte toujours, surtout en environnement réglementé, mais elle devrait décrire des contrôles qui produisent des preuves opérationnelles. La question pratique n'est plus seulement de savoir si un processus de gouvernance existe. C'est de savoir si l'organisation sait détecter une défaillance, expliquer son impact, attribuer la responsabilité et démontrer que la performance progresse.
Sommaire
Comprendre CMMI pour la gestion des données
Du processus logiciel à la capacité data
Les cinq niveaux de maturité et les critères d'évaluation
Ce que les niveaux signifient concrètement
Pourquoi les 25 domaines de processus comptent
Transposer les pratiques du cadre aux opérations data modernes
Traduire le langage de processus en comportement de contrôle
Intégrer la preuve au workflow
Dépasser les artefacts de gouvernance statiques
L'angle mort du cycle de vie
Bâtir votre feuille de route de maturité data
Une approche par phases
KPI de maturité par phase de mise en œuvre
Accélérer la maturité avec la plateforme digna
Associer les modules aux preuves de maturité
Comparer les options de déploiement
Garantir fiabilité et confiance dans la durée
Comprendre CMMI pour la gestion des données
L'histoire de CMMI explique à la fois sa valeur et sa réputation. La chronologie plus large de l'amélioration des processus débute avec les travaux du Software CMM en 1987, suivis de la première publication du SW-CMM en 1991. La suite intégrée CMMI paraît pour la première fois en 2000, posant une base plus large pour évaluer la capacité organisationnelle plutôt que de se concentrer sur des tâches techniques isolées. Cette histoire est documentée dans la référence de développement CMMI.
Le cadre a aussi gagné en crédibilité sur des marchés où reproductibilité et auditabilité n'étaient pas optionnelles. Le mémorandum Gansler de 1999 imposait des évaluations logicielles du DoD pour les programmes ACAT I et déclarait que la conformité pleine au niveau 3 du CMMI Capability Maturity Model, ou une évaluation équivalente approuvée, constituait l'objectif du Département. CMMI for Acquisition a suivi en 2007, CMMI for Services en 2009, et les trois variantes majeures ont été alignées dans la version 1.3 en novembre 2010, selon le CMMI Acquisition Handbook.
Du processus logiciel à la capacité data
Le modèle Data Management Maturity, ou DMM, a étendu cette logique de maturité aux pratiques data de l'entreprise. Publié en août 2014 après environ 3,5 ans de développement, il a été positionné comme une manière structurée d'évaluer la gestion des données, de la création ou l'acquisition jusqu'au retrait. Cette perspective de cycle de vie rend le modèle pertinent pour les organisations qui exploitent entrepôts, lacs, systèmes opérationnels, plateformes de reporting et pipelines d'IA.
Le modèle DMM comporte cinq niveaux de maturité et 25 domaines de processus couvrant stratégie, qualité, exploitation, plateformes et architecture, gouvernance et processus de soutien. Sa valeur tient à la décomposition. « Améliorer la gouvernance des données » est trop large pour être piloté ; une vue par domaine de processus permet d'identifier si la faiblesse se situe dans la propriété, les contrôles qualité, les pratiques de plateforme, l'exploitation du cycle de vie ou la mesure. Le matériel du modèle DMM le décrit comme un moyen d'évaluer la capacité, de renforcer le programme de gestion des données et de créer une feuille de route alignée sur les objectifs métier.
Règle pratique : considérez toute affirmation de maturité comme incomplète tant que vous ne pouvez pas la relier à des preuves reproductibles issues des systèmes qui traitent les données.
Ce principe change la façon dont les équipes utilisent les cadres de gestion des données. CMMI n'est ni une check-list héritée du génie logiciel, ni un exercice de paperasse utile. C'est une manière structurée d'aligner stratégie data, contrôles, comportement opérationnel et résultats métier, à condition que l'évaluation intègre ce qui se passe en production.
Les cinq niveaux de maturité et les critères d'évaluation
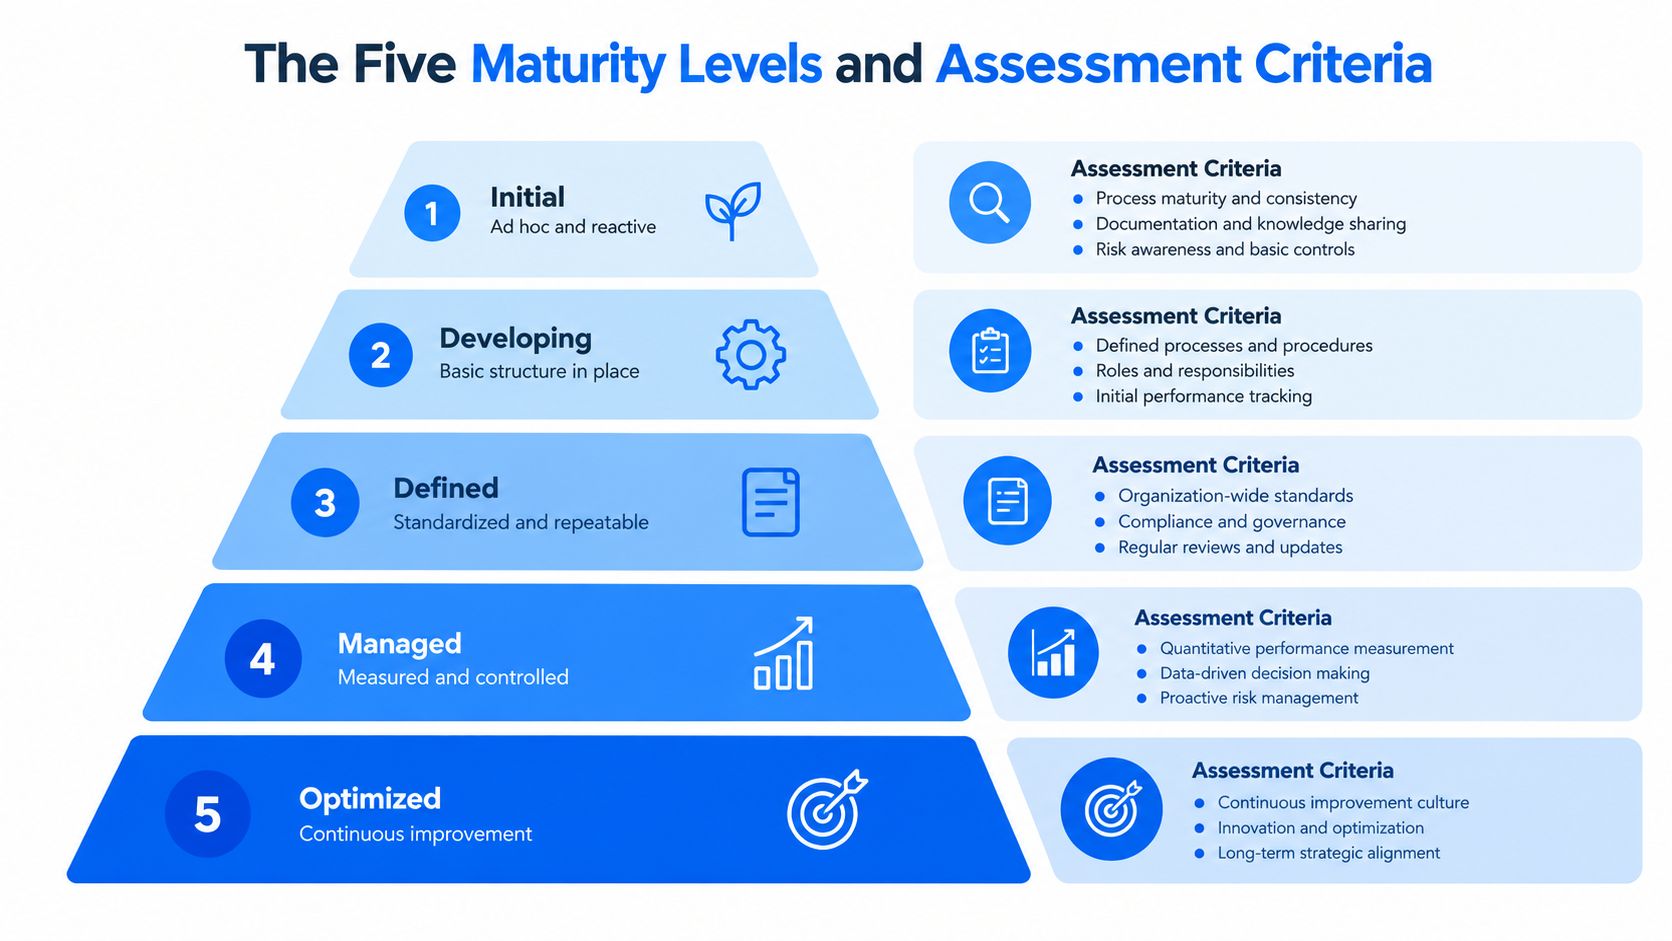
Un niveau de maturité décrit avec quelle constance une organisation exécute et améliore ses processus. La progression en cinq niveaux va d'un traitement réactif au niveau projet vers une capacité d'entreprise mesurée et optimisée. Les niveaux ne doivent pas servir d'étiquettes pour une diapositive. Chacun exige la preuve que l'organisation gère les données avec davantage de constance, de visibilité et de contrôle.
Ce que les niveaux signifient concrètement
Le niveau 1, Initial, décrit un travail imprévisible et réactif. Les équipes dépendent du savoir individuel, d'interventions manuelles et de réponses dictées par les incidents. Les données peuvent encore atteindre les utilisateurs, mais l'organisation ne sait pas expliquer de façon fiable comment les contrôles opèrent entre produits ou domaines.
Le niveau 2, Géré, introduit planification et contrôle au niveau du projet ou de l'équipe. Une équipe pipeline peut suivre les incidents qualité et les calendriers de livraison, mais les pratiques varient d'un service à l'autre. Des preuves existent, mais restent fragmentées et dépendent souvent de conventions locales.
Le niveau 3, Défini, est le point où la standardisation à l'échelle de l'entreprise devient visible. Les équipes utilisent des définitions de processus communes, des termes data partagés, des responsabilités documentées et des schémas de contrôle cohérents. Pour les opérations data, cela devrait inclure des attentes communes en matière de validation, de traitement des incidents, de gestion des changements de schéma et de surveillance des livraisons.
Le niveau 4, Géré quantitativement, exige plus qu'un tableau de bord rempli d'indicateurs. Les équipes utilisent des mesures quantitatives pour comprendre le comportement des processus, établir des références, repérer la variation et piloter la performance face à des objectifs explicites. Une équipe mature distingue un défaut isolé d'un glissement significatif de Timeliness, de volume, de complétude ou d'une autre propriété surveillée.
Le niveau 5, Optimisé, applique une amélioration continue disciplinée. Les équipes exploitent les preuves opérationnelles pour affiner les contrôles, supprimer les modes de défaillance récurrents et améliorer la performance des processus data. Optimiser n'est pas ajouter des alertes. C'est apprendre quels signaux comptent, réduire le bruit évitable et modifier les processus à partir du comportement observé.
Pourquoi les 25 domaines de processus comptent
Les 25 domaines de processus découpent la gestion des données en capacités évaluables couvrant stratégie, qualité, exploitation, plateformes et architecture, gouvernance et processus de soutien. Cette granularité évite une moyenne d'entreprise trompeuse. Une société peut avoir des contrôles de plateforme solides et une stratégie data faible, ou des politiques bien définies avec une surveillance du cycle de vie médiocre.
Le modèle DMM peut soutenir une évaluation via un modèle de maturité de gouvernance des données qui traduit les écarts de capacité en remédiation concrète. Une évaluation devrait demander quelles preuves existent pour chaque domaine pertinent :
Propriété définie : l'organisation sait-elle nommer des responsables pour les données et contrôles critiques ?
Exécution reproductible : les équipes appliquent-elles le même processus à des jeux de données comparables ?
Performance mesurée : les mesures de qualité, de Timeliness, de changement structurel et d'incidents sont-elles collectées de façon cohérente ?
Réponse du management : les équipes utilisent-elles ces mesures pour arbitrer la remédiation ?
Comportement d'amélioration : les dirigeants peuvent-ils montrer que les problèmes récurrents entraînent des changements de processus ?
Une mise à jour d'atelier décrivait une structure plus fine de 6 catégories, 15 domaines composants, 36 domaines de processus métier, 18 politiques et procédures et 200 mesures de capacité dans le matériel de l'atelier NDIA. Ce niveau de détail souligne un point important : la qualité d'une évaluation dépend de preuves reproductibles, pas du soin apporté à la documentation de gouvernance.
Transposer les pratiques du cadre aux opérations data modernes
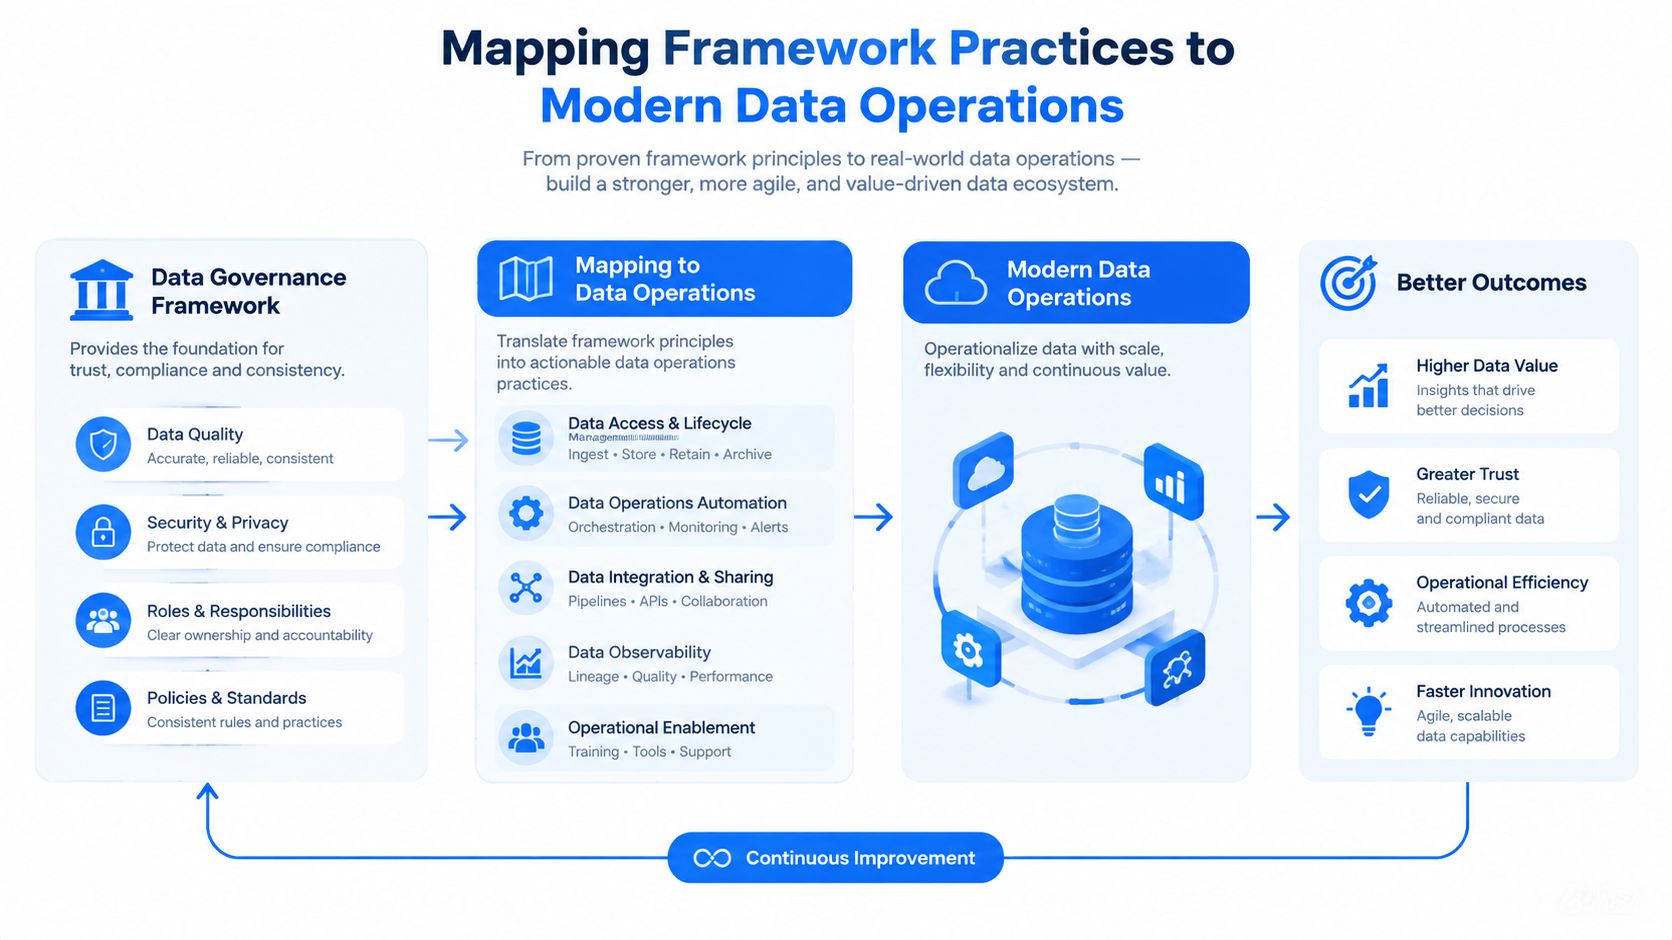
Un domaine de processus CMMI devient utile aux ingénieurs quand il se traduit en comportement observable et pilotable. La transposition devrait partir du risque métier, puis identifier le signal data qui révèle la défaillance, le contrôle qui réagit et la preuve conservée pour revue.
Traduire le langage de processus en comportement de contrôle
Commencez par la gestion des schémas. Colonnes ajoutées, colonnes supprimées et changements de type peuvent casser les consommateurs aval, surtout quand les pipelines s'appuient sur une structure implicite. Une politique de changement écrite ne détecte pas la défaillance à elle seule. Un suivi de schéma continu devrait consigner la structure antérieure, le changement observé, les actifs affectés et le responsable de la revue. Le problème de dérive est décrit dans cette comparaison d'observabilité des données en entreprise.
Instrumentez ensuite la Timeliness. Des données arrivées en retard peuvent nuire autant que des données aux valeurs invalides. Un contrôle de livraison devrait apprendre ou utiliser les calendriers attendus, repérer les chargements manquants, signaler retards et livraisons anticipées et calculer l'heure de livraison attendue lorsque c'est possible. Cela produit une preuve de constance opérationnelle plutôt que de compter sur quelqu'un pour remarquer qu'un rapport ne s'est pas rafraîchi.
Appliquez ensuite une validation au niveau enregistrement aux champs où la logique déterministe compte. Les données réglementées ou à fort impact exigent souvent des catalogues versionnés de règles métier, des seuils acceptables et des SLA de fraîcheur. Une validation en échec devrait conserver la version de la règle, les enregistrements ou le périmètre concernés, l'heure d'exécution, le résultat et l'état de remédiation. Le guide de gestion de la qualité des données présente cette approche comme un moyen d'imposer une aptitude cohérente et de soutenir l'auditabilité.
Intégrer la preuve au workflow
Une mise en œuvre pratique suit quatre étapes :
Sélectionner les actifs critiques : privilégiez les jeux de données qui soutiennent le reporting réglementaire, les décisions financières, les opérations cliniques, les engagements clients ou les charges d'IA.
Définir des attentes observables : précisez structures valides, règles métier, comportement de livraison et motifs métriques acceptables.
Automatiser la détection : exécutez les contrôles là où les données résident déjà et consignez les résultats dans un registre partagé d'incidents et d'historique.
Relier la réponse à la gouvernance : attribuez des responsables, consignez les décisions, documentez les exceptions et suivez la tendance des défaillances récurrentes.
Un cadre d'observabilité des données devient alors davantage qu'un tableau de bord. Il fournit la couche opérationnelle qui relie les attentes CMMI au comportement des pipelines. Les ingénieurs obtiennent des signaux exploitables, les équipes de gouvernance des preuves traçables, et les responsables métier voient si les données critiques restent aptes à l'usage.
Un contrôle mature ne se contente pas de dire qu'un jeu de données est gouverné. Il montre ce qui a changé, quand le changement est survenu, qui l'a examiné et si l'impact métier a été contenu.
Dépasser les artefacts de gouvernance statiques
Les politiques écrites sont nécessaires, mais ne prouvent pas la résilience. Une équipe peut tenir un catalogue de règles complet tout en manquant un glissement progressif de volume, une livraison amont tardive ou un changement structurel qui laisse les tables aval techniquement disponibles mais sémantiquement fausses.
Les données de référence pointent un problème organisationnel plus large. L'EDM Council rapporte que la stratégie data, la stratégie de gestion des données et le business case restent parmi les capacités stratégiques les moins matures tous secteurs confondus, moins d'un tiers des répondants atteignant un avancement élevé, d'après ses benchmarks sectoriels. L'implication n'est pas qu'il faut plus de documents. Il faut un financement durable, une priorisation et une adoption à travers ingénierie, gouvernance, analytique, risque et métiers.
L'angle mort du cycle de vie
Une revue académique de 2026 a recensé 11 lacunes majeures dans la littérature existante sur la maturité de gestion des données, dont une couverture insuffisante du cycle de vie complet, l'absence de schémas pratiques d'auto-évaluation et un traitement faible de la conformité légale et ISO. Ces constats appuient une conclusion à contre-courant : les programmes de maturité surinvestissent souvent les artefacts statiques et sous-estiment les preuves opérationnelles. La revue est disponible auprès de l'IEEE Computer Society.
Les contrôles statiques échouent de façon prévisible :
Maintenance manuelle des règles : les règles se périment à mesure que schémas, sources et définitions métier évoluent.
Évaluation ponctuelle : un audit peut confirmer qu'un processus existait sans montrer comment il s'est comporté entre deux revues.
Propriété en silos : la gouvernance possède la politique et l'ingénierie l'exécution, sans vision partagée de la défaillance.
Exceptions non mesurées : les équipes approuvent des exceptions sans vérifier si elles deviennent des conditions permanentes.
La surveillance continue traite ces faiblesses en capturant le comportement dans la durée. L'observabilité en base garde les données dans l'environnement du client et calcule les métriques là où elles résident, en soutenant détection d'anomalies, suivi de schéma, surveillance Timeliness et validation au niveau enregistrement. La présentation de l'observabilité en base explique pourquoi cette conception réduit les déplacements inutiles tout en soutenant les contrôles opérationnels.
Le but n'est pas de supprimer la documentation. C'est de faire en sorte qu'elle décrive des contrôles qui s'exécutent, produisent des preuves et déclenchent une action attribuée.
Bâtir votre feuille de route de maturité data
Une feuille de route de maturité devrait partir du risque opérationnel, pas du niveau qu'une direction souhaite annoncer. Évaluez les produits de données critiques, identifiez les modes de défaillance qui créent le plus d'exposition, puis financez d'abord les domaines de processus qui réduisent cette exposition.
Une approche par phases
La phase un établit une référence fiable. Créez un inventaire exploitable des jeux de données critiques, responsables, traçabilité, définitions métier, politiques et consommateurs connus. N'essayez pas de cataloguer chaque actif avant de commencer. L'objectif initial est de repérer où une défaillance toucherait le reporting, la conformité, l'exploitation ou l'IA.
La phase deux rend les contrôles reproductibles. Standardisez les motifs de validation, la propriété des incidents, la revue de schéma et les attentes de livraison. Les équipes devraient collecter les preuves automatiquement plutôt que de demander aux ingénieurs de rassembler captures d'écran et tableurs pendant une évaluation.
La phase trois introduit le pilotage quantitatif. Suivez la tendance des jeux de données critiques, distinguez la variation normale des anomalies significatives et reliez les incidents aux attentes de service. Les mesures devraient aider à décider où investir, pas seulement décorer un rapport d'état.
La phase quatre optimise le modèle opérationnel. Retirez les contrôles bruyants, affinez les seuils, améliorez les voies d'escalade et exploitez l'historique pour prévenir les défaillances récurrentes. L'optimisation devrait réduire l'effort manuel tout en renforçant la confiance dans les signaux reçus.
KPI de maturité par phase de mise en œuvre
Phase de mise en œuvre | Niveau de maturité visé | Indicateurs clés de performance (KPI) | Preuves opérationnelles requises |
|---|---|---|---|
Référence et propriété | D'Initial à Géré | Actifs critiques identifiés, responsables attribués, modes de défaillance connus consignés | Fiches de catalogue, attributions de propriété, inventaire des politiques, registre des risques |
Contrôles standardisés | De Géré à Défini | Couverture de validation, couverture de revue des changements de schéma, attentes de livraison définies, adoption du workflow d'incident | Règles versionnées, historique de schéma, relevés de Timeliness, affectations d'incidents |
Pilotage quantitatif | De Défini à Géré quantitativement | Fréquence des anomalies, motifs d'échec de validation, écart de livraison, délai de détection, délai de prise en compte | Tendances métriques historiques, références, historique d'alertes, horodatages de réponse |
Optimisation continue | De Géré quantitativement à Optimisé | Baisse des problèmes récurrents, utilité des alertes, remédiations achevées, affinage des contrôles | Décisions d'amélioration, analyses post-incident, seuils modifiés, preuves de tendance |
Les équipes peuvent s'appuyer sur une mise en œuvre ciblée de la qualité des données pour convertir la feuille de route en travail partagé entre ingénieurs et responsables de gouvernance. Gardez la matrice de décision simple : privilégiez les contrôles là où l'impact est fort, la détection aujourd'hui faible et la remédiation faisable avec la propriété disponible.
Principe de décision : corrigez les angles morts susceptibles d'invalider silencieusement des décisions importantes avant d'ajouter des contrôles sur des données à faible risque.
Une feuille de route réussit quand chaque phase produit des preuves exploitables et une réduction visible du risque. Elle échoue quand l'organisation traite la maturité comme un projet de certification déconnecté de l'exploitation quotidienne.
Accélérer la maturité avec la plateforme digna
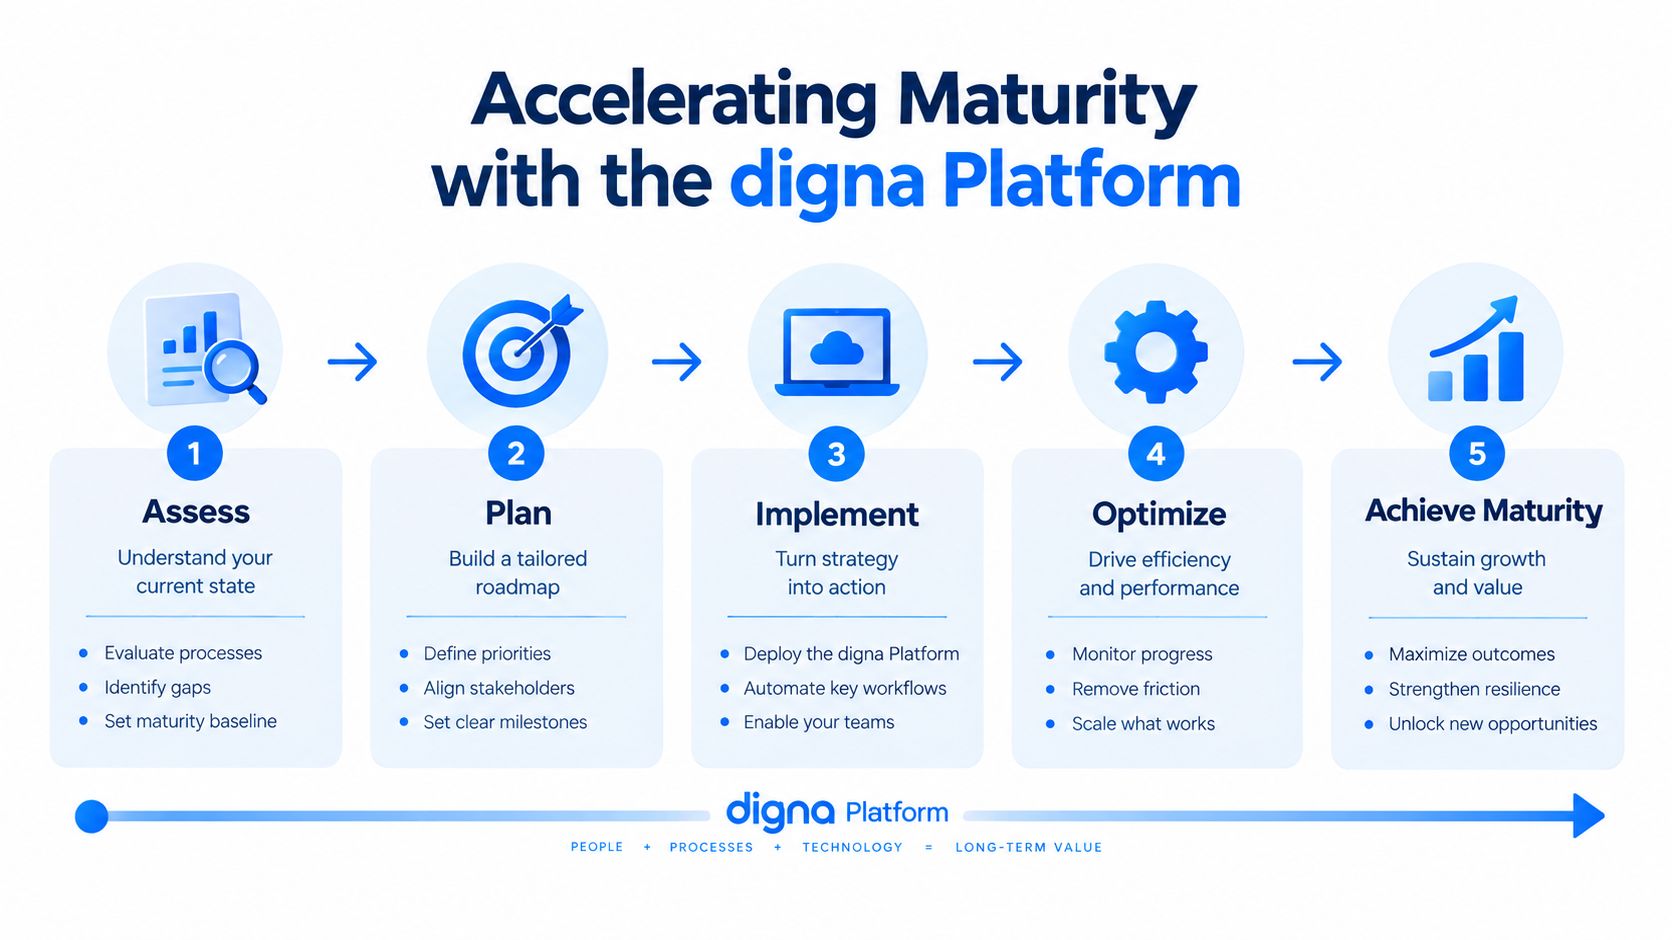
Le choix technologique devrait suivre l'exigence de preuve. Les équipes peuvent combiner des outils de surveillance distincts, développer des contrôles internes ou adopter une plateforme modulaire réunissant signaux structurels, comportementaux, de livraison et d'enregistrement dans une même vue opérationnelle. L'arbitrage est clair. Les contrôles sur mesure offrent une maîtrise précise mais exigent une propriété d'ingénierie continue, tandis que des outils déconnectés créent incidents fragmentés et preuves incohérentes.
Associer les modules aux preuves de maturité
À un stade de maturité précoce, Schema Tracker fournit un relevé visible des changements structurels, colonnes ajoutées ou supprimées et modifications de type comprises. Cela soutient un processus de revue défini sans obliger les ingénieurs à découvrir chaque changement via une défaillance aval.
Pour la surveillance comportementale, Data Anomalies s'appuie sur un apprentissage de références par IA et une détection continue, sans exiger une règle manuelle pour chaque motif attendu. Data Analytics ajoute l'analyse historique afin d'examiner tendances, volatilité et comportement statistique plutôt que de réagir à la seule dernière alerte.
Timeliness traite la fiabilité des livraisons. Il surveille le comportement d'arrivée, signale retards, chargements manquants et livraisons anticipées, et calcule l'heure de livraison attendue. Data Validation gère les contrôles déterministes au niveau enregistrement face aux règles métier, ce qui convient aux champs réglementés, aux exigences d'audit et aux contrôles qualité ciblés.
Comparer les options de déploiement
Le modèle d'exécution en base calcule et analyse les métriques au sein des bases du client, si bien que les données de production restent en place. Les options de cloud privé et sur site permettent d'exécuter le système dans le cloud, le VPC ou le centre de données du client, ce qui s'accorde avec des exigences strictes de sécurité, de gouvernance et de résidence.
Un tableau de bord partagé donne aux ingénieurs data, analystes et parties prenantes un même endroit pour examiner incidents, tendances et statut. Le système inclut aussi un ordonnanceur, un catalogue de données, des intégrations et des fonctions collaboratives dès la sélection initiale des modules. La licence modulaire permet de démarrer avec un module puis d'étendre, la tarification reposant sur un forfait de base plus les tables actives par module.
Cela fait de la solution de gestion de la qualité des données digna une option concrète pour relier les preuves CMMI au comportement en production sans multiplier les outils. Elle ne remplace ni la propriété, ni les décisions de politique, ni la discipline de remédiation. Elle automatise l'observation et la collecte de preuves que ces pratiques exigent.
Garantir fiabilité et confiance dans la durée
CMMI pour la gestion des données devrait être mené comme une discipline opérationnelle continue, pas comme un exercice documentaire périodique. L'organisation mature relie les exigences de gouvernance à un comportement observable en matière de structure, de livraison, de règles métier et de motifs de données. Cette approche donne aux dirigeants la preuve que les contrôles opèrent en production et aux ingénieurs des signaux exploitables avant que les défaillances n'atteignent les consommateurs.
Les trois premières actions sont concrètes :
Obtenir un parrainage exécutif : reliez l'évaluation à des risques précis en reporting, conformité, exploitation et IA.
Évaluer les processus data critiques : transposez propriété, qualité, exploitation, plateformes, gouvernance et processus de soutien sur le modèle à cinq niveaux.
Choisir une surveillance automatisée : instrumentez changements de schéma, Timeliness, anomalies et validation au niveau enregistrement dans l'environnement du client.
Une maturité supérieure ne vient pas d'un empilement de documents de politique. Elle vient du fait de rendre le comportement des données importantes visible, mesurable et soumis à une amélioration disciplinée. Ce socle soutient une réponse plus rapide aux incidents, des preuves de conformité plus solides et une confiance durable dans les actifs data.
digna propose une plateforme de qualité et d'observabilité des données dans votre propre environnement, pour la détection d'anomalies, la surveillance Timeliness, la validation au niveau enregistrement et le suivi de schéma. Visitez digna pour relier vos objectifs de maturité CMMI à des preuves opérationnelles continues sur votre parc de données critique.
Pour une vision de maturité construite autour de la qualité des données plutôt que des domaines de processus, voyez le modèle de maturité de la qualité des données.
Questions fréquentes
Qu'est-ce que CMMI pour la gestion des données ?
CMMI est un modèle d'amélioration des processus décrivant avec quelle constance une organisation exécute des pratiques définies, appliqué ici au travail sur les données. Il évalue la maturité selon que les processus sont reproductibles et améliorables, non selon les outils détenus : la documentation seule ne fait donc jamais gagner un niveau.
Que signifient les niveaux de maturité CMMI en pratique ?
Les niveaux décrivent un comportement, pas de la paperasse. Aux niveaux bas, le travail aboutit parce que des individus le font aboutir ; aux niveaux hauts, le même résultat survient quelle que soit la personne d'astreinte, parce que le processus est défini, mesuré et délibérément amélioré.
Pourquoi les 25 domaines de processus comptent-ils ?
Ils empêchent la maturité de se réduire à un score vague. Chaque domaine nomme une capacité distincte, si bien qu'une évaluation peut montrer que votre pratique de mesure est solide alors que votre gestion de configuration ne l'est pas, ce qui est bien plus exploitable qu'une note globale.
Comment produire des preuves pour une évaluation CMMI ?
Intégrez-les au workflow au lieu de les rassembler à l'avance. Des contrôles qui s'exécutent en continu — résultats de validation, relevés de Timeliness, historique des changements de schéma — produisent la preuve comme sous-produit, ce qui coûte moins cher et se conteste plus difficilement qu'un document rédigé pour l'audit.
En quoi CMMI diffère-t-il d'un modèle de maturité de la qualité des données ?
CMMI évalue la discipline de processus sur l'ensemble de la gestion des données, y compris des domaines étrangers à la qualité. Un modèle de maturité qualité approfondit la seule qualité. Les équipes emploient souvent CMMI pour l'évaluation organisationnelle et un modèle qualité pour le détail opérationnel.


