Data Quality vs Data Governance : un guide pratique pour 2026
|
6
minute de lecture

Les conseils populaires traitent la qualité des données et la Data Governance comme des flux de travail distincts, puis se demandent pourquoi les équipes se noient encore dans des tableaux de bord cassés, des définitions incohérentes et du bruit d'audit. En pratique, les acheteurs ne les vivent pas de cette façon. Ils sont confrontés à un seul problème opérationnel, la confiance dans les données, et ils ont besoin que les règles, les mesures et l'application fonctionnent ensemble au sein du pipeline.
Cette division est importante car la governance peut exister sur le papier alors que la qualité s'effondre en production. Une enquête mondiale de 2024 a révélé que 64 % des personnes interrogées considéraient la qualité des données comme leur principal défi en matière d'intégrité des données, tandis que 51 % citaient la Data Governance, et 71 % affirmaient que leur organisation disposait déjà d'un programme de governance (Precisely). C'est le schéma fondamental des architectures de données modernes : l'adoption des politiques augmente, mais la douleur opérationnelle se manifeste toujours au niveau des enregistrements et des pipelines.
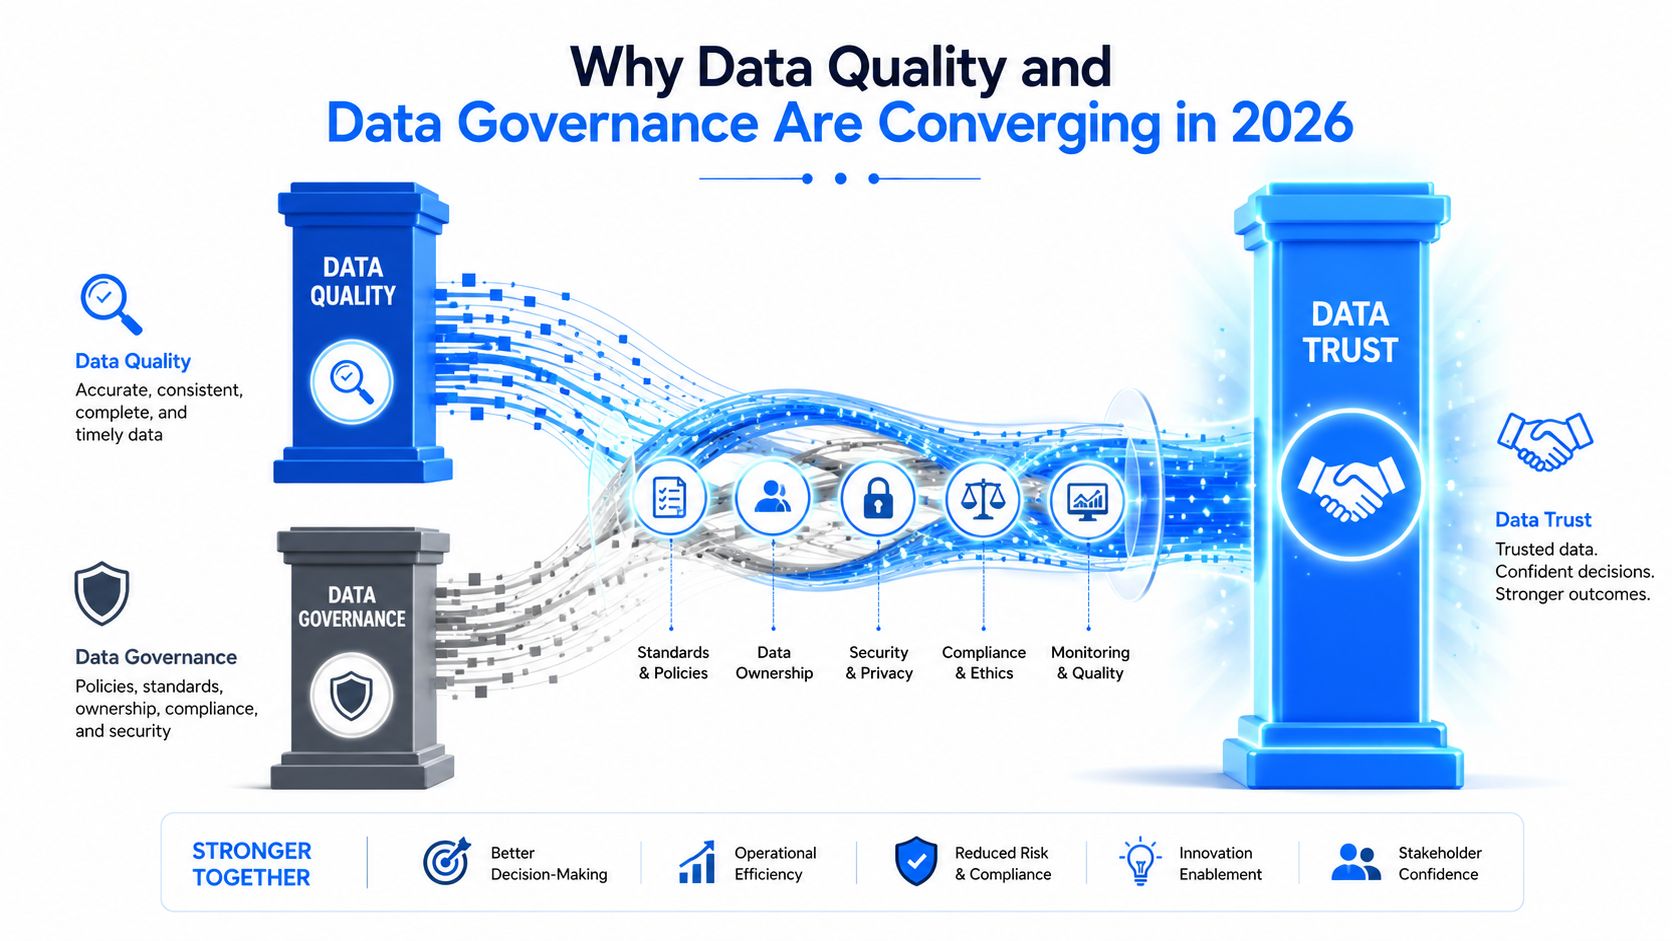
Table des matières
Pourquoi la qualité des données et la Data Governance convergent en 2026
La governance n'a d'importance que lorsqu'elle modifie les comportements
Ce que signifie réellement la qualité des données en pratique
Six dimensions clés sur le terrain
Ce que signifie réellement la Data Governance en pratique
La documentation n'est pas synonyme de contrôle
Comparaison côte à côte entre qualité des données et Data Governance
Où se situe réellement le chevauchement
Rôles, métriques et processus qui relient les deux
Le tissu conjonctif est le contrat
Un scénario réel où les deux comptent
Comment l'incident traverse les deux couches
Étapes de mise en œuvre, listes de contrôle et adéquation des outils
Cinq phases qui fonctionnent ensemble
Liste de contrôle de départ pour le premier déploiement
Pourquoi la qualité des données et la Data Governance convergent en 2026
L'ancienne approche veut que la qualité des données soit l'affaire des ingénieurs et des analystes, tandis que la Data Governance relève des équipes chargées des politiques et des coordinateurs. C'est parfait sur le papier, mais cela s'effondre dès qu'un pipeline change, qu'un jeu de données certifié alimente un tableau de bord de direction ou qu'un flux de travail d'IA dépend d'un champ que personne n'a validé au moment de l'exécution.
Les preuves du marché pointent vers la convergence, non la séparation. Dans la même enquête de 2024, 64 % des organisations ont qualifié la qualité des données de principal défi en matière d'intégrité des données et 51 % ont cité la Data Governance, tandis que 62 % ont déclaré que le manque de governance était le principal obstacle à la préparation à l'IA (Bigeye trend coverage). Cela montre que les acheteurs ne recherchent pas deux ensembles d'outils déconnectés. Ils cherchent à résoudre un seul problème de fiabilité à travers les catalogues, les pipelines et les décisions en aval.
La governance n'a d'importance que lorsqu'elle modifie les comportements
Une politique qui n'atteint jamais le pipeline est un document inutile. Un contrôle qui échoue sans aucun contexte de responsabilité n'est que du bruit. En 2026, la convergence est dictée par le fait que les organisations ont besoin que la governance devienne un signal mesurable, et non une couche de documents statiques.
Règle pratique : si une règle ne peut pas être appliquée là où les données circulent, elle ne réduit pas le risque.
C'est pourquoi le lignage, l'application des politiques et la validation continue sont désormais plus proches. Des normes comme ISO 8000 lient explicitement la qualité des données à la Data Governance, à la gestion de la qualité des données et à l'évaluation de la maturité, et soulignent que la qualité doit être mesurable et vérifiable par la description, la provenance et l'échange sans perte (ISO 8000-1). L'implication pratique est simple. La politique doit être exprimée dans le même système opérationnel qui détecte les champs manquants, les chargements obsolètes et les dérives de schéma.
Pour les équipes qui comparent les programmes d'observability et de governance, la frontière devient souvent plus claire lorsqu'on examine les contrôles par rapport aux signaux. La distinction entre ces deux notions apparaît en pratique dans le data observability vs data quality guide, où la question est moins de savoir « quelle équipe en est propriétaire ? » mais plutôt « où le contrôle devient-il exécutable ? »
What Data Quality Actually Means in Practice
La qualité des données n'est pas une simple impression ni un champ de catalogue. C'est l'état mesurable d'un jeu de données à un instant donné, évalué selon que les enregistrements satisfont à des règles concrètes. Les dimensions opérationnelles qui importent le plus sont l'exactitude, la complétude, la cohérence, la Timeliness, l'unicité et la Data Validation.
Le guide d'analyse à l'échelle du cloud de Microsoft fournit des définitions de travail utiles pour ces dimensions. Il traite la complétude comme la part de valeurs non nulles et non vides, l'unicité comme la part de valeurs non dupliquées, la cohérence comme la conformité à un modèle, la Data Validation comme la correspondance de référence, et l'exactitude comme la reproduction réussie des valeurs attendues (Microsoft cloud-scale analytics guidance). Les directives gouvernementales séparent également la Timeliness des autres dimensions en se concentrant sur le fait de savoir si les données reflètent bien la période qu'elles représentent et si le délai avant mise à disposition est adapté à l'usage (government data quality framework).
Six core dimensions in the field
Dimension | Exemple d'échec | Méthode de détection |
|---|---|---|
Exactitude | L'adresse d'un client est enregistrée de manière incorrecte | Rapprochement avec une source de confiance ou un système en aval |
Complétude | Un champ obligatoire arrive vide | Règle de non-nullité ou contrôle du taux de champs manquants |
Cohérence | Deux tables ne s'accordent pas sur le même code d'état | Validation croisée entre champs ou entre tables |
Timeliness | Un flux de revenus arrive trop tard pour la clôture | Contrôle de fraîcheur par rapport à l'heure d'arrivée attendue |
Unicité | La même facture apparaît deux fois | Détection des doublons sur la clé métier |
Data Validation | Une valeur se situe en dehors du format ou du jeu de référence autorisé | Validation du schéma, regex ou validation de référence |
La directive de l'Université de l'Oklahoma liste l'exactitude, la complétude, la cohérence, la Timeliness et la Data Validation, puis décrit les règles complétées comme un moyen d'alerter les coordinateurs sur les enregistrements suspects nécessitant une correction (OU data quality guideline). C'est le point clé. La qualité vit dans les règles, les contrôles, les références et les exceptions, et non uniquement dans la documentation.
Si vous intégrez cela dans un modèle opérationnel, les responsables techniques ont généralement besoin d'une référence plus axée sur la mise en œuvre qu'un simple glossaire. Un guide for engineering leaders utile peut aider les équipes à réfléchir à la place des contrôles de qualité dans la conception des entrepôts et des pipelines. Le bon modèle mental associe la qualité structurelle et la qualité sémantique. La qualité structurelle demande si un champ existe, s'il a le bon type et s'il arrive à temps. La qualité sémantique demande si la valeur a du sens pour le processus métier qu'elle représente.
Pour une analyse plus approfondie de la façon dont ces dimensions se traduisent en contrôles quotidiens, le dimensions of data quality guide est un compagnon pratique. L'essentiel est de garder un vocabulaire opérationnel. Les SLA, les Data Contract et les signaux d'observability n'ont d'importance que s'ils pointent vers un comportement au niveau de l'enregistrement que vous pouvez tester.
What Data Governance Actually Means in Practice
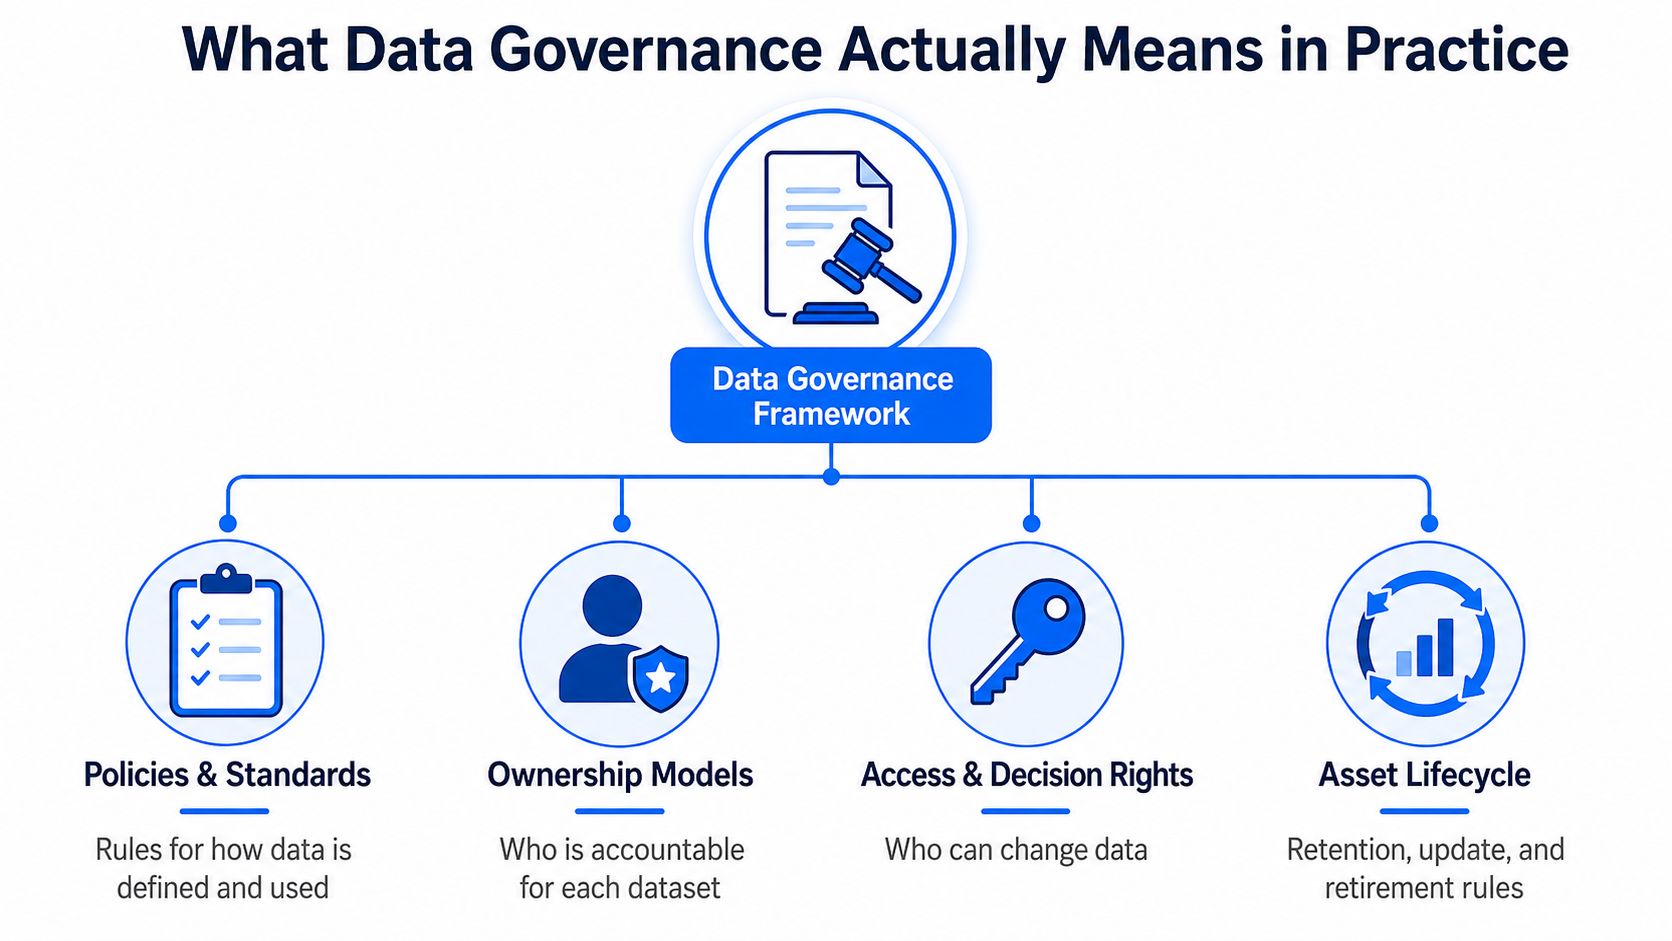
La Data Governance est le système de contrôle autour des données : les politiques, les modèles de propriété, les normes et les droits de décision qui déterminent qui peut définir, modifier, accéder et retirer les actifs de données. Si la qualité demande si un jeu de données est digne de confiance, la governance demande si l'organisation peut prouver le contrôle, la responsabilité et l'application des politiques sur l'ensemble du patrimoine.
En pratique, cela se traduit par un ensemble d'éléments concrets. Une entrée de catalogue nomme l'actif. Un terme de glossaire définit le sens métier. Une attribution de responsabilité désigne un responsable. Une politique d'accès définit qui peut voir ou utiliser l'actif. Une règle de conservation indique combien de temps il doit être conservé. Un Data Contract fixe les conditions dans lesquelles les producteurs et les consommateurs peuvent s'y fier.
La documentation n'est pas synonyme de contrôle
L'écart entre une governance de façade et une governance efficace est immense. Un catalogue rempli de termes n'empêche pas un mauvais chargement. Une revue trimestrielle ne détecte pas un changement de schéma qui casse un rapport financier à 7 heures du matin. Les acheteurs modernes attendent de plus en plus de la governance qu'elle fonctionne comme une couche exécutoire, et non comme une bibliothèque de documents.
La governance devient réelle lorsqu'elle régit l'accès, les définitions et les décisions de cycle de vie que les équipes ressentent réellement en production.
C'est pourquoi le lignage et la politique sous forme de code importent tant. Un modèle de governance incapable de montrer d'où vient un champ, qui l'a approuvé et quelles règles s'y appliquent est trop faible pour les architectures cloud et IA modernes. Le point de référence pratique est souvent une propriété par domaine, où un domaine financier, client ou produit dispose de coordinateurs et de parcours de validation explicites, plutôt qu'un comité d'entreprise générique.
Si vous comparez les approches de governance dans des environnements réglementés, le Bridge Global healthcare data governance guide est un exemple utile de la façon dont les règles d'accès, de responsabilité et de cycle de vie se manifestent dans un contexte sectoriel réel. La même logique s'applique en dehors de la santé, avec simplement des limites de domaine et des exigences de preuve différentes.
Pour le travail stratégique, le data governance strategy guide est utile car il maintient l'accent sur le modèle opérationnel plutôt que sur les slogans. La governance est plus forte lorsqu'elle établit les règles du jeu, puis prouve que ces règles sont respectées grâce à des preuves prêtes pour l'audit. C'est la frontière entre un programme que l'on mentionne et une couche de contrôle dont on dépend.
Data Quality vs Data Governance Compared Side by Side
Le moyen le plus rapide de séparer les deux est de comparer leur comportement dans les opérations réelles. La governance définit les limites, la qualité vérifie les octets. La governance répond à la question de savoir à qui appartient l'actif et quelles règles s'appliquent, tandis que la qualité répond à la question de savoir si les données ont respecté ces règles lors de cette exécution.
Dimension | Data Governance | Qualité des données |
|---|---|---|
Portée | Définitions, politiques, lignage, accès, cycle de vie | Mesure, validation, détection d'anomalies, remédiation |
Propriété | Conseils de governance, programmes dirigés par le CDO, propriétaires de domaines | Ingénieurs analytiques, équipes de plateforme de données, propriétaires de pipelines |
Métriques principales | Couverture du catalogue, couverture des politiques, couverture du lignage, réalisation des revues d'accès, preuves prêtes pour l'audit | Fraîcheur, complétude, validation, unicité, exactitude, taux de doublons, taux de champs manquants |
Catégorie d'outils | Catalogues, graphiques de lignage, moteurs de politiques, outils d'accès | Observability des données, profilage, frameworks de validation, tests de contrats |
Cadence | Cycles de révision périodiques, souvent trimestriels ou annuels pour les modifications de politiques | Continue, intégrée dans le CI/CD et les exécutions de pipelines |
La governance commence généralement par des questions lors de la phase de conception. Qui peut modifier la table. Qu'est-ce qui compte comme source unique de vérité. Quels domaines nécessitent une approbation avant qu'un champ ne soit retiré. La qualité commence au moment de l'exécution. L'enregistrement est-il arrivé, a-t-il passé la validation, la distribution a-t-elle dérivé, le chargement a-t-il manqué sa fenêtre.
Une erreur courante consiste à demander à des outils de governance de faire un travail de qualité. Un catalogue peut vous indiquer le propriétaire d'une table, et un graphique de lignage peut vous montrer l'étendue des dégâts en cas d'erreur, mais aucun des deux ne prouve que l'ID de facture est unique ce soir. L'étude de cas bancaire mentionnée dans les notes de recherche montre clairement ce schéma de complémentarité. Les mécanismes de governance tels que la mesure des performances, le suivi de la Compliance et la formation ont permis d'atténuer les problèmes de qualité des données, mais le travail de qualité fondamental dépendait toujours de contrôles opérationnels, et non des seules métadonnées (White Rose research).
Où se situe réellement le chevauchement
Le chevauchement se situe dans les SLA, les Data Contract et la gestion des incidents. La governance définit l'attente, la qualité l'applique, et les deux se retrouvent dans le même processus d'escalade lorsqu'un actif fait défaut. Dans une architecture mature, la frontière est visible mais pas rigide.
La différence pratique se voit aussi dans les preuves. La governance produit des registres de politiques, des traces de lignage et des approbations d'accès. La qualité produit des taux de réussite, des nombres d'exceptions et l'âge des problèmes non résolus. L'un est un plan de contrôle, l'autre est un plan de détection, et les équipes modernes ont besoin des deux.
Roles, Metrics, and Processes That Connect the Two
La passerelle la plus claire entre governance et qualité est la personne qui définit la règle et celle qui écrit le test. Un coordinateur de données décide de ce qu'est une valeur acceptable. Un ingénieur analytique ou un ingénieur de données code cette décision sous forme de règle exécutable. Un propriétaire de produit de données reste responsable de la fiabilité totale du jeu de données du domaine. L'équipe plateforme fournit la couche de surveillance partagée.
Cette division du travail est importante car les tâches avancent à des rythmes différents. Le travail de governance comprend la rédaction de politiques, l'enrichissement du catalogue, la vérification du lignage, les certifications d'accès et la révision des traitements réglementés. Le travail de qualité comprend les contrôles de schéma, le profilage statistique, le score d'anomalies, le suivi de la fraîcheur et le tri des incidents. Ce sont des tâches distinctes, mais elles nécessitent la même identité d'actif.
Le tissu conjonctif est le contrat
Un Data Contract est le point de rencontre concret des deux disciplines. La governance spécifie le contrat, la qualité l'applique, et la plateforme mesure si le contrat est respecté. L'ensemble des KPI doit refléter cette réalité partagée, avec le taux de conformité au contrat, le temps moyen de détection et le temps moyen de résolution regroupés dans une vue unique de la confiance dans les données pour la direction.
Règle pratique : si un coordinateur définit un seuil, le pipeline doit le tester automatiquement et le parcours d'astreinte doit savoir à qui appartient l'actif.
Un exemple simple et concret illustre ce point. Un coordinateur définit un seuil de nullité pour customer.email. Un ingénieur analytique traduit ce seuil en test, à l'aide d'un framework tel que Soda ou dbt. La plateforme envoie une alerte Slack, crée un ticket Jira et associe les deux à l'actif régi dans le catalogue. Il ne s'agit pas d'un simple flux d'alerte. C'est de la governance qui devient exécutable.
Si vous souhaitez une référence par rôle pour cette répartition, le data quality roles and responsibilities guide fournit le bon type de langage opérationnel. Il est particulièrement utile lorsque les équipes décident quelles responsabilités incombent aux coordinateurs, aux ingénieurs et aux propriétaires de plateformes.
La conclusion essentielle est que les métriques de governance et les métriques de qualité ne se font pas concurrence. Elles s'additionnent. La governance prouve que l'environnement de contrôle existe, la qualité prouve que les contrôles interceptent les mauvaises données avant qu'elles ne soient utilisées pour des rapports, des modèles ou des documents destinés au conseil d'administration.
A Real-World Scenario Where Both Matter
La clôture mensuelle des revenus est l'un des moyens les plus rapides de mettre en évidence la différence entre politique et exécution. Le domaine de la finance est certifié. La table des revenus a un propriétaire documenté. Le lignage va de Stripe à l'entrepôt puis à Tableau. L'accès est limité à un groupe nommé. Du côté de la qualité, il y a un test d'unicité sur invoice_id, un SLA de fraîcheur de 4 heures, et un contrôle de non-nullité sur settlement_amount.
Puis Stripe modifie la structure de son API. Le champ settlement_amount disparaît du flux. La fraîcheur passe à 6 heures. Le contrôle d'unicité commence à échouer car des ID de facture en double arrivent lors d'une tentative de renvoi. Rien de tout cela n'est abstrait. C'est le genre de défaillance qui survient en pleine clôture.
Comment l'incident traverse les deux couches
L'outil d'observability envoie une alerte à l'ingénieur analytique d'astreinte. Le graphique de lignage montre que le tableau de bord des revenus en aval est affecté. L'actif étant certifié, le coordinateur de données est également alerté. L'incident est consigné dans le catalogue de governance avec le propriétaire, la gravité et le délai de résolution. Après la correction, le bilan post-mortem met à jour le contrat et ajoute un contrôle de dérive de schéma.
Cet enchaînement est plus important que les alertes individuelles. La qualité a détecté la rupture. La governance a déterminé qui devait s'en préoccuper, à quoi devait ressembler la piste de preuves et comment le statut de l'actif changeait pendant que le problème était ouvert.
Le risque opérationnel n'est pas théorique. Une facture en double a gonflé l'ARR de 1,2 %, ce qui aurait été présenté au conseil d'administration sans intervention. Dans un processus financier, c'est précisément la raison pour laquelle ces disciplines ne peuvent être séparées. L'une protège la mesure. L'autre protège la piste de responsabilité qui l'entoure.
Une liste de contrôle rapide pour ce type de pipeline est simple.
Confirmer la propriété : attribuer le coordinateur et le propriétaire technique avant la prochaine clôture.
Lier le contrat : définir les champs obligatoires, les fenêtres de fraîcheur et les règles d'unicité.
Connecter le chemin d'alerte : s'assurer que les alertes créent des incidents, et pas seulement des notifications.
Lier au lignage : montrer quel tableau de bord, modèle ou rapport utilise l'actif.
Enregistrer la remédiation : consigner la correction, les preuves et la mise à jour du contrat dans le système régi.
Les équipes qui réussissent cela cessent de se demander si le problème relève de la governance ou de la qualité. Elles le traitent comme un incident unique avec deux surfaces de contrôle.
Implementation Steps, Checklists, and the Tooling Fit
La bonne séquence de mise en œuvre est d'une simplicité rassurante. Commencez par les actifs qui comptent, définissez la propriété, puis automatisez les contrôles avant de passer du temps à peaufiner les politiques de gouvernance. Si les contrôles n'existent pas en production, le cadre de governance ne vous sauvera pas plus tard.
Cinq phases qui fonctionnent ensemble
Inventorier les actifs de données critiques. Identifier les tables, flux, métriques et modèles qui affectent les rapports, les opérations ou l'IA.
Définir la propriété et les SLA. Attribuer des coordinateurs, des propriétaires techniques, des attentes de fraîcheur et des chemins d'escalade.
Mettre en place des contrôles de qualité automatisés. Ajouter de la validation, de la détection d'anomalies, un suivi des schémas et une surveillance de la Timeliness.
Codifier les politiques de governance. Définir les règles d'accès, les attentes de lignage, les décisions de cycle de vie et les critères de certification.
Intégrer des boucles de rétroaction. Orienter les incidents vers le catalogue, mettre à jour les contrats après remédiation et examiner régulièrement les exceptions.
Liste de contrôle de départ pour le premier déploiement
Complétude des métadonnées : chaque actif critique a un propriétaire, une description, un domaine et un groupe d'utilisateurs.
Data Validation du schéma : les modifications structurelles sont détectées avant que les consommateurs en aval ne soient bloqués.
Capture du lignage : chaque champ important peut être tracé jusqu'à sa source et ses principaux consommateurs.
Revues d'accès : les utilisateurs et groupes nommés sont révisés conformément aux politiques selon un calendrier régulier.
Acheminement des incidents : les alertes ouvrent des incidents suivis liés à l'actif régi et au SLA en cours.
Lorsque les acheteurs comparent des plateformes, ils s'intéressent généralement à cinq éléments bien plus qu'aux promesses marketing. La profondeur du lignage, la précision de la détection d'anomalies, l'application des politiques, la couverture du catalogue et le délai de rentabilisation en disent plus long que les listes de fonctionnalités génériques. Le tableau ci-dessous présente ces critères par rapport aux outils généralement évalués.
Critère d'évaluation | Outil de qualité traditionnel | Catalogue de governance | digna |
|---|---|---|---|
Profondeur du lignage | Généralement limité ou externe | Fort pour la documentation et les relations | Comprend une surveillance opérationnelle intégrant le lignage au sein de l'environnement client |
Précision de la détection d'anomalies | Bonne lorsque les règles sont ajustées manuellement | Ce n'est pas une fonction clé | Apprentissage des références basé sur l'IA et détection continue des anomalies |
Application des politiques | Généralement indirecte | Fort sur la définition des politiques et les approbations | Prend en charge la validation, le suivi des schémas et la surveillance de la Timeliness dans la couche d'exécution |
Couverture du catalogue | Souvent minimale | Forte couverture des métadonnées | Comprend un planificateur, un catalogue, des intégrations et des fonctionnalités collaboratives |
Délai de rentabilisation | Rapide pour un ensemble restreint de contrôles | Plus lent pour la conception des contrôles | Installé et produisant des analyses initiales en moins de deux heures, selon la documentation du produit |
Pour les équipes qui comparent les options, le data quality implementation guide est un moyen utile de réfléchir au séquençage du déploiement et à l'adéquation opérationnelle. La décision clé n'est pas d'acheter d'abord la « qualité » ou la « governance ». Il s'agit de savoir si votre problème concerne principalement le contrôle lors de la phase de conception ou la fiabilité au moment de l'exécution.
Si votre problème majeur réside dans la clarté des politiques, les preuves d'audit et la propriété sur de nombreux domaines, poser des bases axées d'abord sur la governance est logique. Si votre problème majeur réside dans des flux interrompus, des tableaux de bord obsolètes et des pipelines bruyants, une instrumentation axée d'abord sur la qualité est une victoire plus rapide. La plupart des entreprises finissent par avoir besoin d'une architecture intégrée, car les mêmes actifs de données critiques nécessitent à la fois contrôle et détection. C'est là qu'une plateforme comme digna s'intègre, car elle surveille les anomalies, la Timeliness, la validation et les modifications de schéma dans l'environnement propre du client tout en fournissant la piste de preuves de governance autour de ces contrôles.
Si vous essayez de transformer la governance en quelque chose que vos pipelines peuvent appliquer, digna vous offre un moyen pratique de le faire sans séparer le contrôle de la détection. Visitez digna pour voir comment ses fonctionnalités de Data Validation, de suivi des schémas, de surveillance de la Timeliness et d'observability s'intègrent dans un flux opérationnel unique pour la confiance dans les données.


