Auditoría de calidad de datos: cómo hacerla bien
|
9
minuto de lectura

Normalmente no te piden una auditoría de datos cuando todo está tranquilo.
Empieza cuando un panel deja de cuadrar con finanzas, un regulador pregunta cómo se produjo una cifra, o un modelo se comporta de forma extraña tras un cambio en el sistema de origen que nadie documentó. En ese momento, los equipos descubren que han estado haciendo comprobaciones puntuales, no auditoría de calidad de datos. Pueden decir que una tabla «se veía bien la semana pasada», pero no pueden mostrar qué criterios se usaron, qué evidencia se recogió, quién revisó el resultado ni si el mismo control llegaría a la misma conclusión el mes que viene.
Esa brecha importa más de lo que muchos esperan. Una consulta puntual puede detectar un defecto. Una auditoría tiene que sostenerse cuando alguien pide pruebas.
Tabla de contenidos
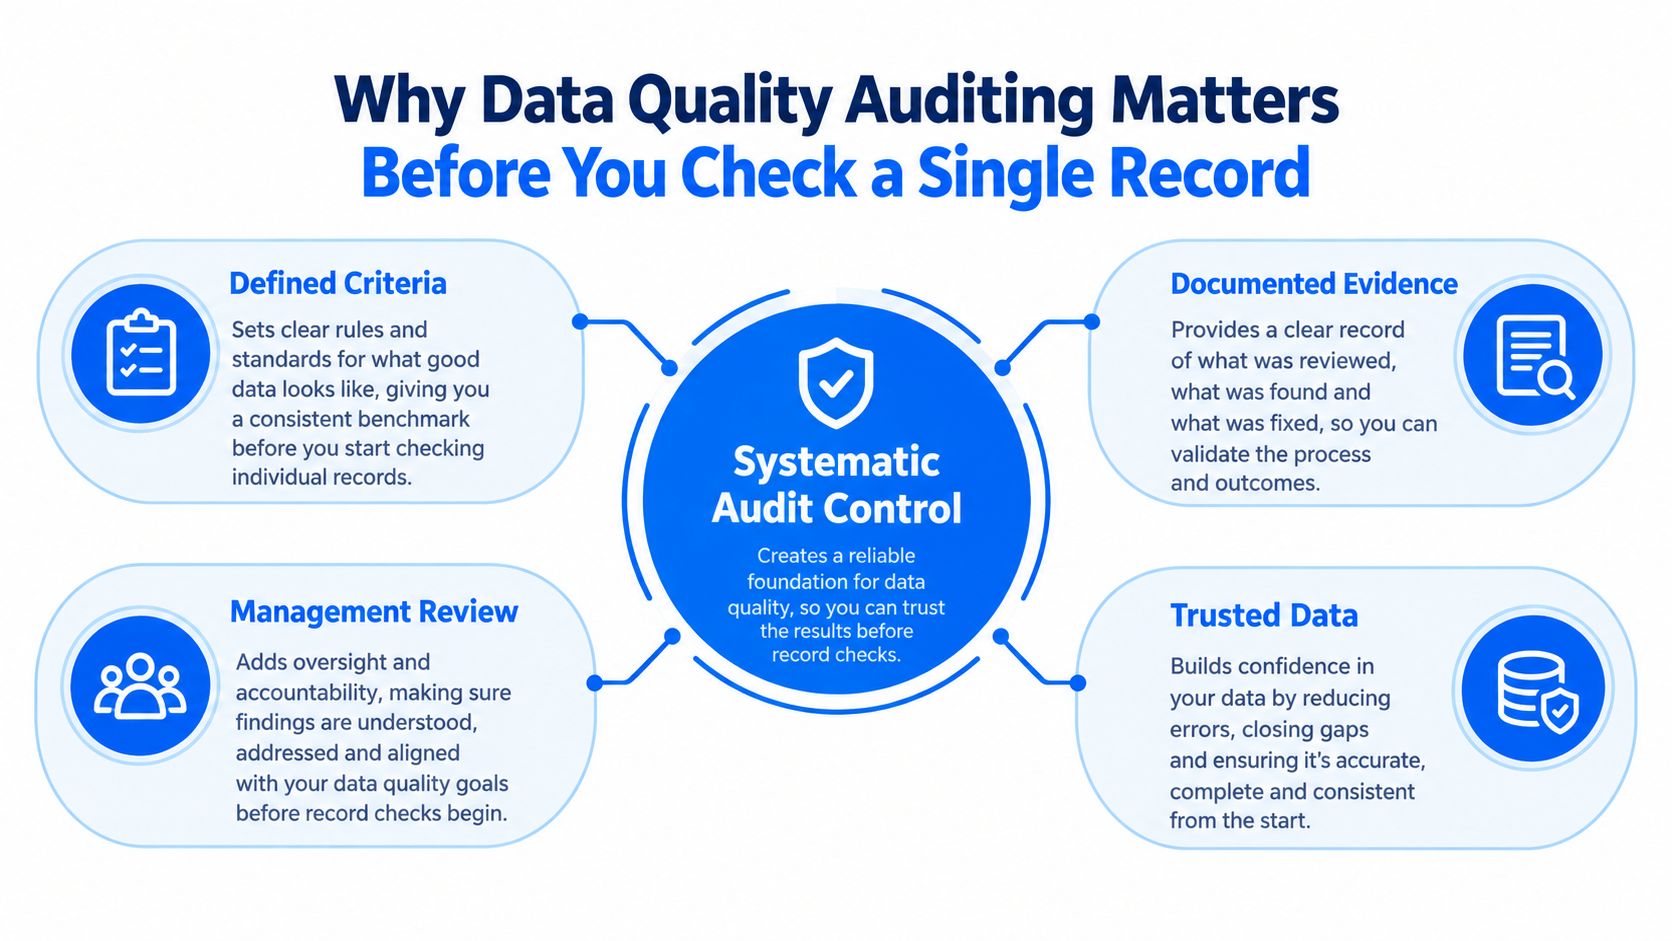
Por qué la auditoría de calidad de datos importa antes de revisar un solo registro
Qué necesitan realmente los equipos de una auditoría
Qué entrega una auditoría completa
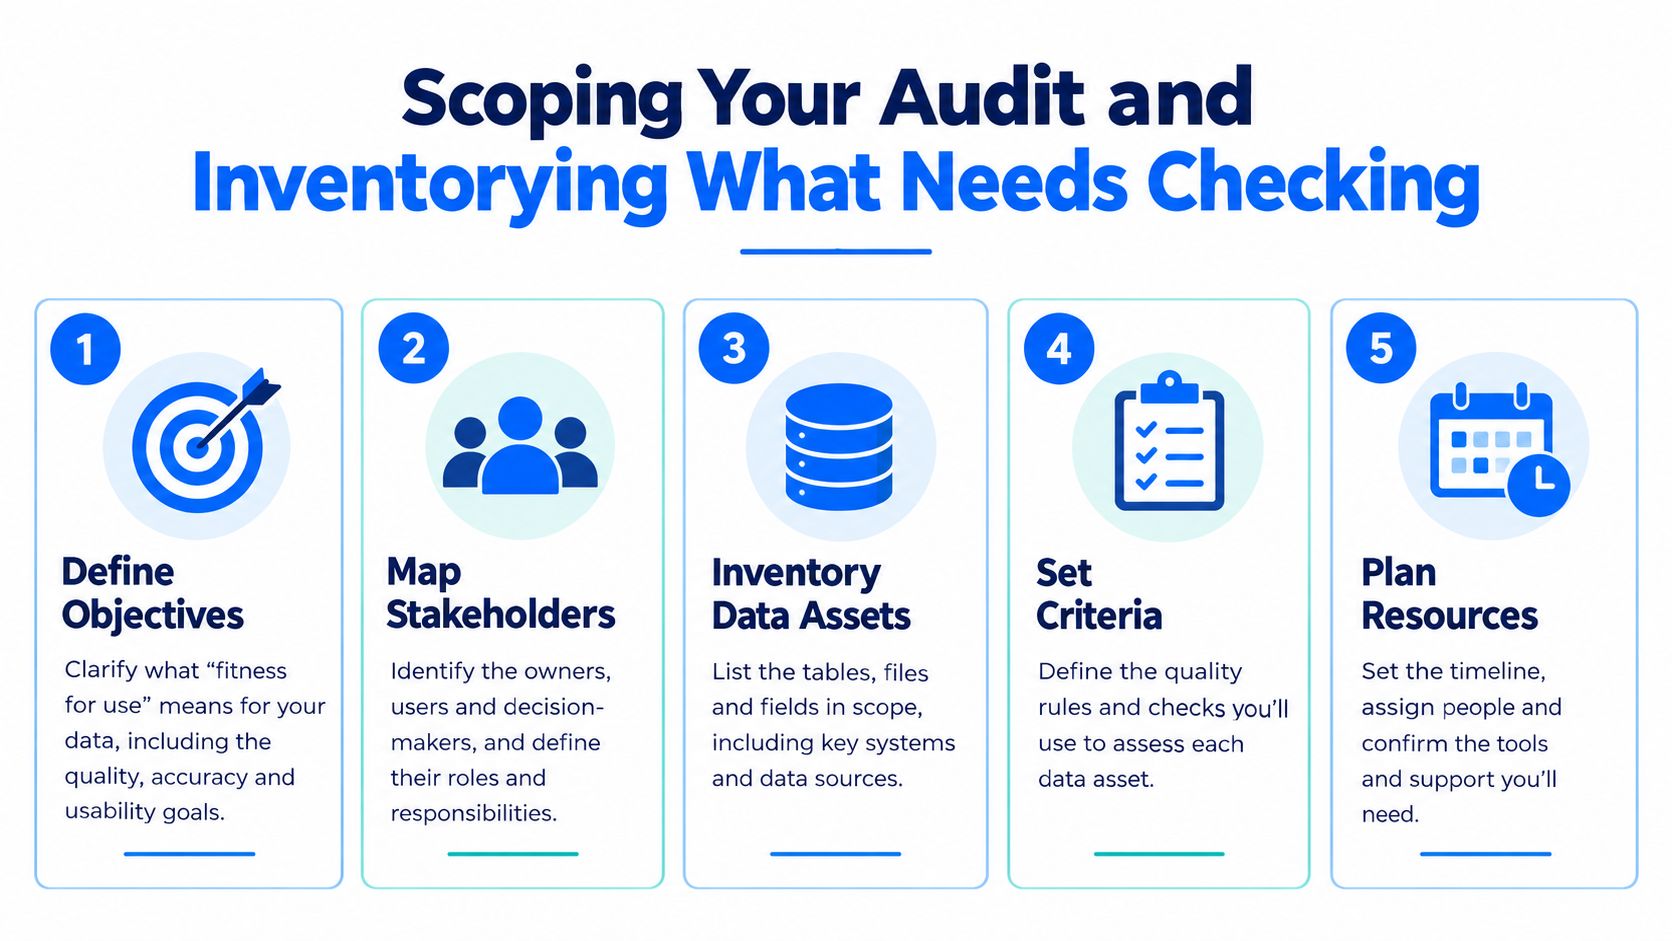
Delimitar la auditoría e inventariar lo que de verdad hay que revisar
Empieza por la adecuación al uso
Construye el inventario desde el resultado hacia atrás
Fija los límites antes de que nadie pruebe nada
Documenta el linaje mientras el sistema sigue fresco en la memoria de la gente
Elegir las comprobaciones adecuadas y decidir cómo probarlas
Empieza por las dimensiones y conviértelas en controles
El muestreo, los escaneos completos y la monitorización continua tienen cada uno su lugar
Pon a prueba las comprobaciones antes de tratarlas como evidencia
Ejecutar la auditoría y capturar evidencia que aguante
Ejecuta lo más cerca posible de los datos
Trata el linaje y la trazabilidad como evidencia, no como decoración
Registra también los cuasi incidentes y los cambios de origen
Convertir hallazgos en soluciones con propiedad y seguimiento claros
El informe debe hacer algo más que resumir defectos
Asigna la propiedad por punto de control, no por culpa
Sigue hasta el cierre con verificación, no solo con estado
Hacer las auditorías repetibles y listas para la monitorización continua
Mantén el ciclo de auditoría pequeño y rico en evidencia
Vigila los modos de fallo que las auditorías destapan una y otra vez
Escala estandarizando el modelo de control
Por qué la auditoría de calidad de datos importa antes de revisar un solo registro
El momento de presión es conocido. Alguien quiere saber si un informe es fiable, y el instinto es saltar directamente a recuentos de filas, comprobaciones de nulos y duplicados. Es útil, pero todavía no es una auditoría. Si no defines antes los criterios, el resultado es mera actividad técnica sin una conclusión defendible.
Existe un estándar duradero para esto. ISO define una auditoría como un «proceso sistemático, independiente y documentado» para obtener evidencia y evaluarla frente a criterios, que es la base de auditorías de calidad de datos repetibles en sectores y administraciones, tal como resume el manual de la ONU y Eurostat sobre métodos y herramientas de evaluación de la calidad de datos. Esa definición es más práctica de lo que parece. Te dice qué debe demostrar una auditoría de verdad:
Sistemático significa que las comprobaciones no se improvisan.
Independiente significa que los hallazgos sobreviven a una revisión fuera del equipo que entrega.
Documentado significa que otra persona puede inspeccionar la evidencia más tarde y llegar a la misma conclusión.
Qué necesitan realmente los equipos de una auditoría
En la práctica, la primera victoria es un lenguaje común. Los programas de auditoría del sector público suelen estructurar los hallazgos en torno a exactitud, completitud, consistencia, Timeliness, validez y unicidad. Esas dimensiones no son académicas. Acaban con la discusión de siempre, en la que ingeniería dice «la pipeline terminó bien» mientras finanzas dice «el informe está mal» y cumplimiento dice «los datos llegaron tarde».
Un equipo que audita por dimensión puede separar modos de fallo distintos:
La exactitud pregunta si el valor refleja la cosa.
La completitud pregunta si faltan registros o campos esperados.
La Timeliness pregunta si los datos llegaron a tiempo para la decisión.
La consistencia pregunta si el mismo hecho coincide entre sistemas.
La validez pregunta si los valores se ajustan a regla y formato.
La unicidad pregunta si una entidad aparece una sola vez cuando debe.
Si tu organización aún las trata como etiquetas abstractas de calidad, ayuda conectarlas con por qué la calidad de datos es importante para una organización en primer lugar. Toda pregunta directiva sobre confianza acaba aterrizando en alguna de esas dimensiones.
Qué entrega una auditoría completa
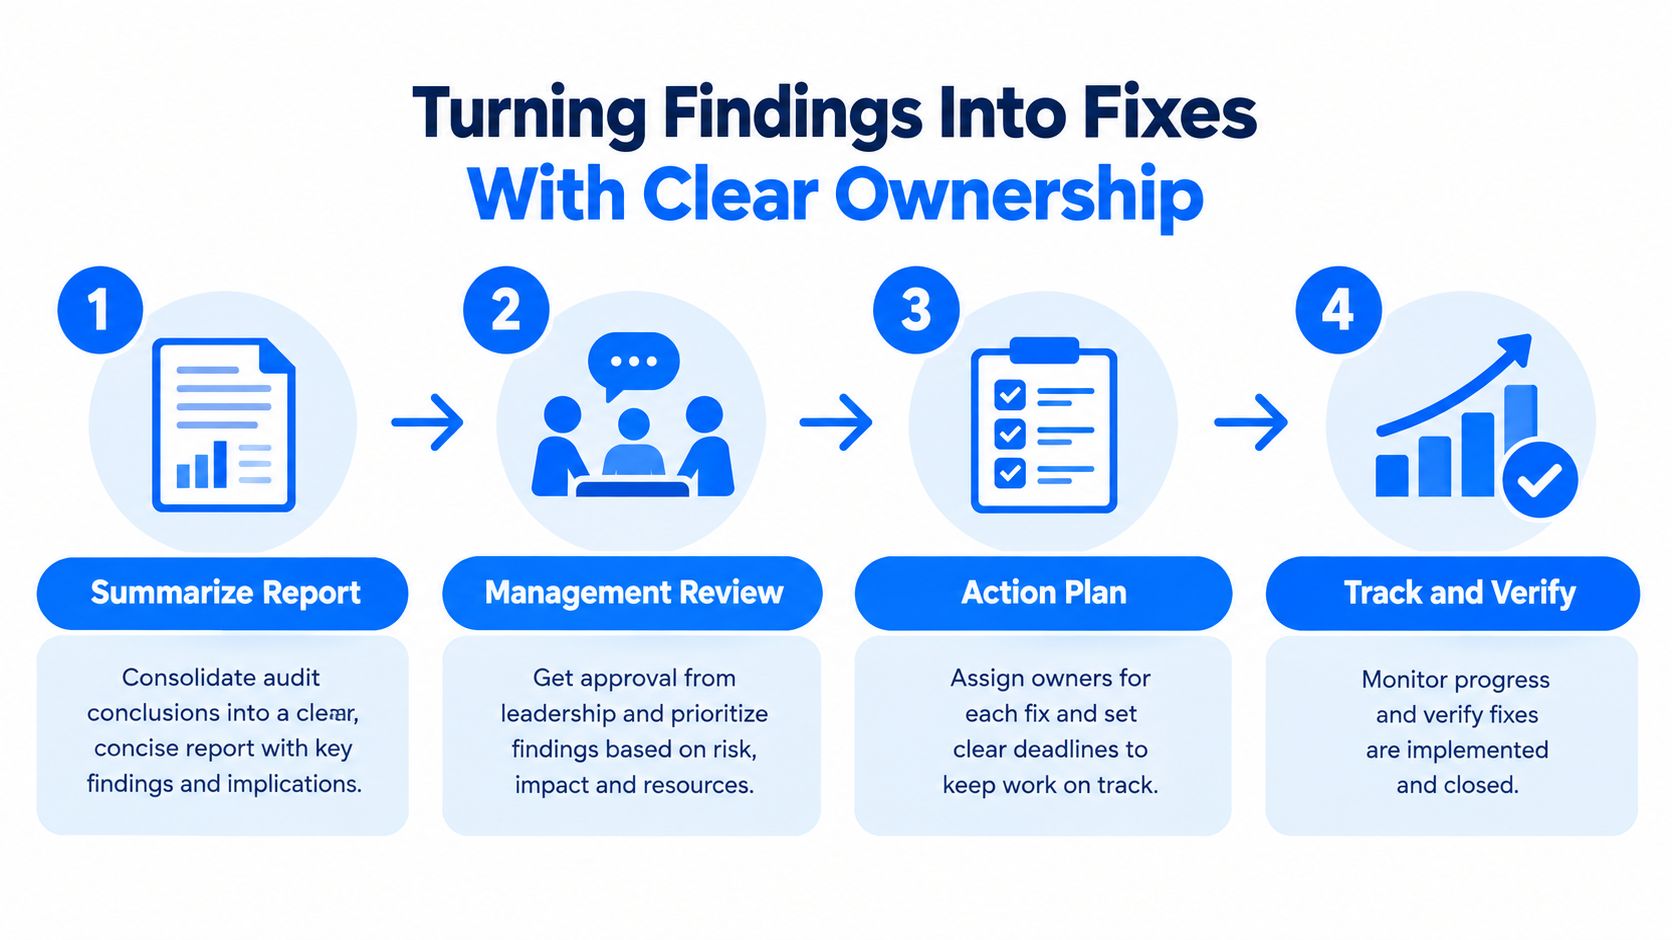
Una auditoría completa no termina con «encontramos filas malas». El mismo manual de la ONU y Eurostat subraya que las conclusiones deben resumirse en un informe, revisarse por la dirección y convertirse en un plan de acción. Ese es el bucle de control que muchos equipos se saltan.
Regla práctica: si el resultado del trabajo es solo una hoja de cálculo con incidencias, hiciste una inspección. Si el resultado es evidencia, conclusiones, revisión y acción correctiva, hiciste una auditoría.
Esa distinción explica por qué la auditoría de calidad de datos importa antes de que nadie revise un solo registro. El marco de auditoría determina qué cuenta como evidencia, qué significa fallar, quién firma y qué ocurre después. Sin eso, ni siquiera unas buenas comprobaciones técnicas producirán resultados fiables.
Delimitar la auditoría e inventariar lo que de verdad hay que revisar
Una auditoría débil suele fracasar antes de empezar a probar. El alcance es vago, los responsables difusos, y la mitad de los datos del informe ni siquiera está en el inventario. Los equipos pierden entonces tiempo validando columnas que no importan mientras se les escapa justo la transformación que sostiene la decisión que preocupa a todos.
La primera disciplina es simple. Delimita la auditoría en torno al uso previsto, no en torno a las tablas que resulten más accesibles.
Empieza por la adecuación al uso
El trabajo del NIST sobre calidad de datos subraya que la calidad es contextual y debería evaluarse frente al uso previsto, no frente a una puntuación universal abstracta, con la calidad definida en términos de adecuación al uso y ligada a requisitos de negocio, en la discusión de orientación NIST sobre contexto y evaluación de la calidad de datos. Eso significa que un conjunto de datos puede aprobar una auditoría y suspender otra si cambia el contexto de decisión.
Una presentación regulatoria, por ejemplo, necesita criterios de completitud y trazabilidad distintos a los de un panel interno de rendimiento. Un conjunto de entrenamiento puede tolerar cierto retraso pero no clases mal etiquetadas. Un feed de operaciones con clientes puede exigir frescura estricta aunque algunos campos de enriquecimiento sean opcionales.
Antes de listar activos, anota tres cosas:
La decisión u obligación de negocio que sostienen los datos.
El resultado concreto en el que se confía o que se cuestiona.
La consecuencia del fallo si los datos llegan tarde, están mal, incompletos o han cambiado de estructura.
Construye el inventario desde el resultado hacia atrás
No empieces por el catálogo del almacén esperando que la relevancia aparezca sola. Empieza por el informe, el panel, el conjunto de características de un modelo o el artefacto de presentación, y traza hacia atrás hasta tablas de origen, uniones, transformaciones, datos de referencia y trabajos de entrega.
Un inventario utilizable incluye más que nombres de tablas:
Resultados críticos como informes, modelos, alertas o presentaciones externas.
Activos aguas arriba, incluidas tablas de origen, capas de staging, lógica de transformación y tablas de referencia de negocio.
Dependencias operativas como calendarios, compromisos de entrega y consumidores posteriores.
Responsables nombrados para los datos de origen, la lógica de transformación y la aceptación de negocio.
Para equipos que quieren formalizar esto, una lista definida de elementos de datos críticos suele ser la vía más rápida de frenar la expansión del alcance. No todo conjunto de datos merece la misma profundidad de auditoría. Los que sostienen informes regulados, decisiones sobre clientes, asientos financieros o IA en producción normalmente sí.
Fija los límites antes de que nadie pruebe nada
La mayor fricción en una auditoría viene de errores de límite. Un equipo dice que la «pipeline de ingresos de cliente» está dentro del alcance, pero nadie aclara si eso incluye extractos del sistema de origen, lógica de enriquecimiento, dimensiones de cambio lento, ajustes manuales o gestión de excepciones.
Usa límites explícitos como estos:
Área de alcance | Qué definir |
|---|---|
Límite de negocio | Qué decisión, informe, presentación o modelo queda cubierto |
Límite de datos | Qué conjuntos de datos, campos y periodos se incluyen |
Límite de proceso | Qué transformaciones, calendarios y traspasos se incluyen |
Límite de propiedad | Quién aprueba las reglas, quién remedia, quién firma |
El alcance de la auditoría debería ser lo bastante estrecho para ejecutarlo y lo bastante amplio para explicar la cifra final.
Documenta el linaje mientras el sistema sigue fresco en la memoria de la gente
La documentación de linaje se aplaza porque los equipos suponen que podrán reconstruirla después. Casi nunca pueden. La persona que sabe por qué existe una unión de reserva se marcha, o el apaño de emergencia de hace seis meses se convierte en comportamiento normal e invisible.
Al inventariar activos, captura:
de dónde procede cada campo crítico
qué transformación lo crea o lo modifica
si existe algún ajuste manual
qué calendario o evento lo entrega
quién debería notar si deja de llegar
Ese nivel de inventario parece pesado solo hasta la primera reunión de revisión. Entonces marca la diferencia entre una investigación corta y una semana de conjeturas.
Elegir las comprobaciones adecuadas y decidir cómo probarlas
Una vez que el alcance es real, el siguiente error es elegir comprobaciones por costumbre. Los equipos suelen tirar de porcentajes de nulos, recuentos de duplicados y unas cuantas reglas regex porque son fáciles de programar. Eso vale para la higiene básica. No basta para una auditoría defendible.
Necesitas comprobaciones que encajen con el objetivo de la auditoría, y un enfoque de prueba que encaje con el riesgo, el volumen y la velocidad de cambio de los datos.
Empieza por las dimensiones y conviértelas en controles
El marco de calidad de datos de DAMA, habitual en gobernanza empresarial, identifica seis dimensiones esenciales: exactitud, completitud, consistencia, Timeliness, unicidad y validez, y el mismo material define la Timeliness de forma operativa como si los datos son lo bastante frescos para usarse, con comprobaciones de ejemplo formuladas como umbrales medibles, por ejemplo un tiempo desde la última actualización por debajo de un límite elegido, como menos de una hora desde la ingesta, tal como describe esta panorámica de dimensiones de calidad de datos y comprobaciones operativas.
Eso importa porque convierte expectativas difusas en controles comprobables. «Los datos deben estar actualizados» no es auditable. «Esta tabla debe actualizarse dentro del umbral de frescura acordado para la ejecución del informe» sí lo es.
Esta es una forma compacta de elegir.
Objetivo de la auditoría | Comprobaciones recomendadas | Enfoque de prueba |
|---|---|---|
Informes regulatorios o de dirección | Completitud, exactitud, Timeliness, comprobaciones de conciliación | Escaneos completos de campos y registros clave, más monitorización programada de Timeliness |
Datos maestros de cliente o entidad | Unicidad, validez, consistencia entre sistemas | Detección completa de duplicados en los identificadores centrales y comprobaciones de reglas dirigidas a atributos críticos |
Paneles operativos de movimiento rápido | Timeliness, estabilidad del esquema, anomalías en el volumen de registros | Monitorización continua con comprobaciones de umbral y de deriva |
Características de modelos o conjuntos de entrada de IA | Validez, completitud, consistencia de etiquetas o atributos | Comprobaciones continuas en campos críticos y revisión periódica más profunda sobre cortes representativos |
Sistemas de origen recién incorporados | Validez de formato, patrones de nulos, consistencia referencial | Primero pruebas piloto y luego ejecución más amplia cuando los patrones se estabilicen |
El muestreo, los escaneos completos y la monitorización continua tienen cada uno su lugar
El muestreo sigue funcionando cuando los volúmenes son grandes y el proceso es estable, pero se rompe cuando los esquemas cambian a menudo o cuando un defecto raro tiene mucho impacto. Los escaneos completos son más sólidos para reglas deterministas sobre datos críticos, sobre todo en almacenes modernos donde la ejecución dentro de la base de datos es práctica. La monitorización continua es la elección correcta cuando cargas tardías, deriva estructural o cambios operativos pueden romper la confianza entre ciclos formales de auditoría.
Los marcos de auditoría independientes también apoyan la idea de que la elección de método importa. La literatura reciente resumida en el marco de la FAO describe cuatro enfoques de alto nivel y 15 métodos distintos, un recordatorio útil de que auditar con madurez es trabajo de selección de método, no una lista de comprobación fija, tal como expone el material de la FAO sobre métodos de evaluación de la calidad de datos.
Hay algunas contrapartidas que aparecen una y otra vez:
El muestreo es más ligero cuando inspeccionar registros a mano sale caro, pero no captará todos los casos límite.
Los escaneos completos son más sólidos para completitud, validez, unicidad y reglas de negocio deterministas.
Los controles continuos son necesarios cuando la frescura y los cambios de esquema pueden invalidar resultados posteriores entre revisiones programadas.
Pon a prueba las comprobaciones antes de tratarlas como evidencia
Uno de los fallos más comunes en auditorías es un mal diseño de las pruebas. Las guías de auditoría clínica señalan los registros incompletos o inexactos como escollo recurrente y recomiendan pruebas piloto antes de la recogida, limpiar los datos según llegan, identificar patrones de sesgo como registros excluidos sistemáticamente, y revisar formularios o protocolos cuando los errores se repiten, según resume la misma referencia del marco de auditoría de la FAO.
También es un buen consejo de ingeniería. Prueba tus comprobaciones en un corte más pequeño pero representativo antes de ejecutarlas a escala. Detectarás rápido las suposiciones malas:
una regla de validez que suspende valores antiguos pero aceptados
una regla de duplicados que confunde tablas históricas con tablas de estado activo
una regla de Timeliness que ignora calendarios de negocio conocidos
una prueba de completitud que toma por defectos campos intencionadamente dispersos
Para ejemplos prácticos de diseño de reglas y aplicación permanente, esta guía de reglas de validación, comprobaciones y calidad de datos continua resulta útil porque se mantiene cerca de la implementación y no de la teoría.
Una comprobación no es buena porque se ejecute. Es buena porque quien revisa puede ver por qué existe, qué significa fallar y si el umbral encaja con el uso de negocio.
Ejecutar la auditoría y capturar evidencia que aguante
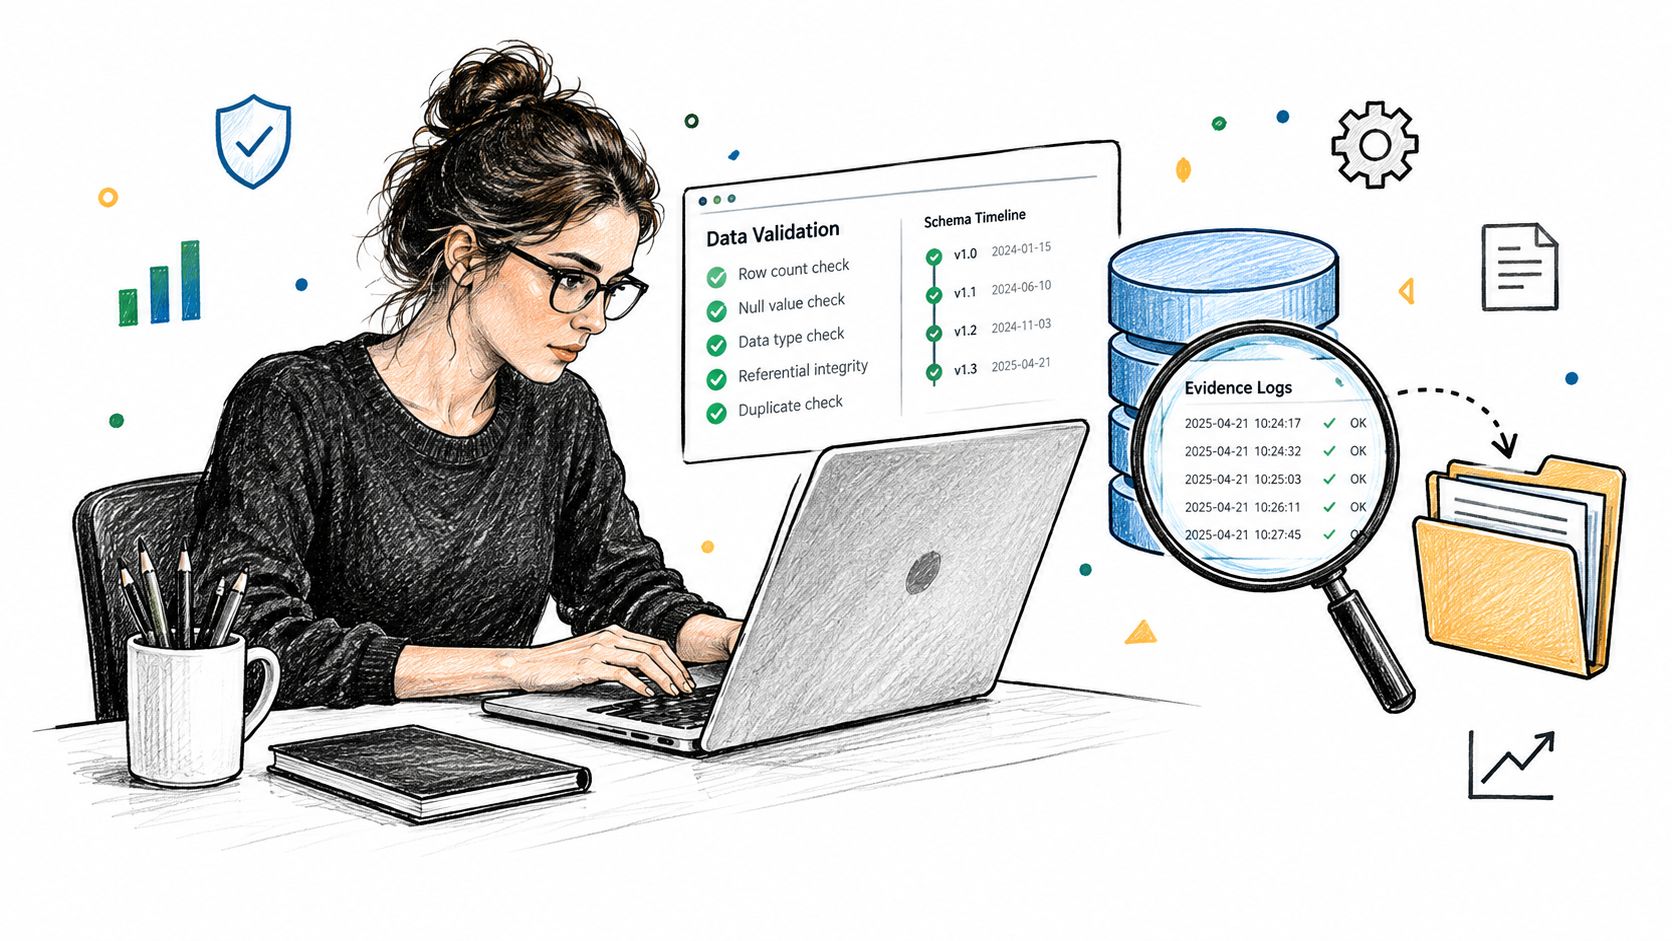
La ejecución es donde muchas auditorías se vuelven frágiles. Las comprobaciones se ejecutan, aparecen hallazgos y luego nadie puede responder a las preguntas básicas de revisión: ¿qué versión de la regla se ejecutó?, ¿contra qué estado del conjunto de datos?, ¿llegó tarde el origen?, ¿cambió el esquema antes del fallo?, ¿fue un defecto aislado o el resultado de un cambio aguas arriba ya conocido?
Por eso el diseño de la evidencia importa tanto como el diseño de las pruebas.
Ejecuta lo más cerca posible de los datos
Para la mayoría de entornos de almacén y lake, el patrón más limpio es ejecutar las comprobaciones dentro de la base de datos. Reduce el movimiento, preserva las fronteras de seguridad y evita el problema añadido de crear otra copia de datos sensibles para el trabajo de auditoría.
Durante la ejecución, captura algo más que aprobado o suspenso:
Contexto del conjunto de datos, como entorno, esquema, tabla y partición o ventana temporal
Contexto de la regla, incluidas versión de la lógica, umbral y estado de aprobación
Contexto de ejecución, como hora de ejecución, estado de entrega del origen y avisos de dependencias
Contexto del resultado, incluidos recuentos afectados, ejemplos y clasificación de severidad
Si usas un enfoque de plataforma, una mención está justificada: digna se ejecuta dentro del entorno del cliente, realiza monitorización y validación dentro de la base de datos, y muestra incidentes, tendencias, problemas de Timeliness y cambios de esquema en una interfaz compartida. Ese modelo de despliegue encaja bien con las auditorías porque la evidencia permanece cerca de los sistemas revisados en lugar de reconstruirse fuera.
Trata el linaje y la trazabilidad como evidencia, no como decoración
La literatura sobre práctica de calidad de datos en la empresa trata la trazabilidad y el linaje como mecánica esencial de auditoría, no como metadatos opcionales. Las listas de dimensiones derivadas de DAMA incluyen la trazabilidad entre las dimensiones de calidad citadas habitualmente, y las fuentes de gobernanza describen el linaje como esencial para entender cómo se transforman los datos, de dónde salen y cómo fluyen entre sistemas, como se discute en este documento sobre cómo seleccionar las dimensiones adecuadas de calidad de datos.
Sin linaje, una comprobación fallida a nivel de campo te dice que hay humo. No te dice dónde empezó el fuego.
Un registro de evidencia sólido debería permitir a quien revisa responder rápido a estas preguntas:
Pregunta de revisión | Evidencia necesaria |
|---|---|
De dónde vino este campo | Tabla de origen, campo de origen, ruta de ingesta |
Qué cambió antes de aparecer el problema | Historial de esquema, registro de despliegue, aviso del proceso de origen |
Cómo se transformó el campo | Lógica de transformación, referencia del trabajo o del modelo |
Quién es responsable de la corrección | Responsable del origen, responsable de la pipeline, aprobador de negocio |
Para equipos que necesitan una disciplina práctica en torno a la calidad de la evidencia, merece la pena leer el artículo de Rivul AI sobre cómo auditar afirmaciones sin respaldo antes de presentarlas. Habla de afirmaciones y no de pipelines, pero el hábito de fondo es idéntico: ata cada conclusión a un respaldo verificable antes de que alguien firme.
Registra también los cuasi incidentes y los cambios de origen
Muchos incidentes dañinos empiezan como cuasi incidentes. Un origen entrega tarde pero aún llega antes del plazo del informe. Un campo que admite nulos pasa de pronto a estar poco poblado. Una tabla de búsqueda cambia de semántica sin romper el esquema. Si solo registras fallos duros, te pierdes el patrón que habría hecho previsible el siguiente fallo.
Por eso los conjuntos de evidencia más sólidos incluyen:
fallos duros
avisos y cuasi incidentes
notificaciones de cambio en el proceso de origen
modificaciones de esquema
incumplimientos de frescura
estado de remediación enlazado al hallazgo original
Para patrones de implementación en torno a comprobaciones basadas en reglas y pistas de auditoría, un verificador de integridad de datos específico puede ayudar a anclar la evidencia a conjuntos de datos e historial de ejecución reales, en vez de a notas de analistas dispersas entre tickets y chats.
Convertir hallazgos en soluciones con propiedad y seguimiento claros
Una auditoría terminada sin modelo de propiedad es solo frustración bien organizada. Los equipos suelen hacer la parte difícil: identifican defectos reales, prueban el impacto e incluso proponen arreglos. Luego los hallazgos se estancan porque la propiedad está repartida entre equipos de sistemas de origen, ingeniería de datos, analítica y operaciones de negocio.
Esa brecha de control es común. El 44 % de los encuestados dijo que la propiedad de la calidad de datos se reparte entre varios equipos, el 61 % sigue dependiendo de comprobaciones manuales o validación con SQL, y solo el 14 % aplica SLA en toda la organización, según la discusión de Thomson Reuters sobre la brecha de validación en la confianza de los datos de auditoría. La propiedad compartida no es mala; la firma sin asignar sí.
El informe debe hacer algo más que resumir defectos
El manual de auditoría de la ONU y Eurostat plantea algo operativamente importante: las conclusiones deben resumirse en un informe, revisarse por la dirección y convertirse en un plan de acción. Esa secuencia importa porque convierte los hallazgos en cambio controlado en lugar de limpieza informal.
Un informe de hallazgos útil debería responder:
qué falló
por qué importa para la decisión o la obligación
si el problema es calidad intrínseca del dato o comportamiento del sistema
qué mitigación temporal existe
quién es responsable de la corrección permanente
cómo se verificará el cierre
Asigna la propiedad por punto de control, no por culpa
La forma más rápida de perder impulso es preguntar «¿de quién es la culpa?». Mejor pregunta: «¿qué punto de control puede evitar que se repita?».
Usa el tipo de fallo para asignar la acción:
Problema de captura en origen. Suele ser responsable el proceso aguas arriba o quien gestiona el formulario.
Defecto de transformación. La corrección recae en quien lleva la pipeline o la ingeniería analítica.
Desajuste de definición. Lo tiene que resolver la gobernanza de negocio o quien es dueño de la métrica.
Fallo de entrega o frescura. El control operativo lo asume quien lleva la plataforma o el trabajo programado.
Ajuste manual repetido. El propio control necesita rediseño, no otra nota de excepción.
Consejo operativo: cada hallazgo necesita una persona responsable de la corrección y otra de la firma. Pueden ser personas distintas. No deberían ser un comité.
Si los mismos errores siguen apareciendo en el mismo formulario, extracto o protocolo, revisa el formulario o el proceso. No te limites a limpiar otra vez el resultado. Ese es uno de los patrones más claros tanto en auditorías clínicas como operativas.
Sigue hasta el cierre con verificación, no solo con estado
Un ticket que dice «hecho» no es un cierre de auditoría. Cerrar significa que el defecto se corrigió, que el control se actualizó si hacía falta y que la comprobación ahora pasa bajo los mismos criterios que produjeron el hallazgo original.
La claridad de roles compensa. Un marco documentado de roles y responsabilidades en calidad de datos ayuda a separar administradores, ingenieros, responsables de dominio y aprobadores para que los hallazgos no se pierdan en buzones compartidos.
El modelo de seguimiento más fiable es sencillo:
Elemento de seguimiento | Qué debe mostrar |
|---|---|
Identificador del hallazgo | Referencia estable de vuelta a la evidencia |
Responsable asignado | Persona nombrada que responde por la corrección |
Responsable de la firma | Revisor nombrado que acepta el cierre |
Fecha límite o SLA | Plazo esperado de corrección |
Método de verificación | Qué nueva prueba o evidencia confirma el cierre |
Así es como los hallazgos se convierten en soluciones y no en folclore.
Hacer las auditorías repetibles y listas para la monitorización continua
La prueba de la auditoría de calidad de datos no es si puedes sacar adelante una revisión sólida bajo presión. Es si los mismos controles siguen funcionando seis meses después, cuando el esquema ha cambiado, un equipo de sistema de origen alteró el comportamiento de un campo y nadie se acordó de actualizar la documentación.
La repetibilidad llega cuando la lógica de auditoría se convierte en ritmo operativo.
Mantén el ciclo de auditoría pequeño y rico en evidencia
Un patrón práctico es mantener enfocado el alcance formal y ejecutar controles más ligeros de forma continua a su alrededor. La revisión profunda periódica sigue importando, sobre todo para resultados regulados y conjuntos de alto impacto. Pero el trabajo diario de fiabilidad debería vigilar los cambios que rompen la confianza entre ciclos de revisión: llegadas tardías, registros ausentes, deriva estructural y cuasi incidentes repetidos.
Muchos equipos se exceden. Diseñan ejercicios trimestrales gigantescos que producen presentaciones pulidas y poco aprendizaje operativo. Los ciclos más pequeños y ricos en evidencia aguantan mejor porque los equipos pueden mantenerlos.
Vigila los modos de fallo que las auditorías destapan una y otra vez
Los métodos de auditoría tradicionales también se resienten ante el volumen y la velocidad de cambio actuales. Resúmenes recientes señalan que el muestreo manual y los métodos de hoja de cálculo tienen dificultades para verificar grandes volúmenes de datos de auditoría, y que la adopción de observabilidad dedicada y aplicación de SLA sigue siendo incipiente, como describe esta panorámica de carencias en la auditoría de calidad de datos y retos de la monitorización continua. Encaja con lo que se ve en la práctica: los controles no fallan porque la idea fuera errónea, fallan porque el método no sigue el ritmo.
Un ritmo de monitorización repetible suele incluir:
Controles de frescura para entregas críticas y dependencias posteriores
Monitorización de esquema para que los cambios estructurales sean visibles antes de que fallen los consumidores
Historial de ejecución de reglas para mostrar si la calidad mejora o empeora
Revisión de excepciones para que los avisos y cuasi incidentes no se ignoren
Revalidación programada tras cambios en procesos aguas arriba
Las buenas auditorías se vuelven más ligeras con el tiempo porque los equipos reutilizan criterios, patrones de evidencia y vías de propiedad. Las malas se vuelven más pesadas porque cada ciclo empieza de cero.
Escala estandarizando el modelo de control
No hace falta que cada dominio use reglas idénticas. Sí hace falta que cada dominio use el mismo modelo de control: criterios explícitos, evidencia documentada, propiedad nombrada, excepciones gestionadas y verificación tras la corrección.
Esa estandarización es lo que permite a una organización auditar feeds financieros, historiales clínicos, datos de operaciones de telecomunicaciones o conjuntos de información pública sin reinventar el método cada vez. Las comprobaciones cambian. El sistema de control, no.
Un programa de auditoría repetible es el punto en el que el trabajo de calidad deja de ser limpieza reactiva y empieza a comportarse como infraestructura.
Si necesitas que ese sistema de control funcione dentro de tu propio entorno, digna ofrece validación dentro de la base de datos, monitorización de Timeliness, seguimiento de esquema, detección de anomalías y evidencia lista para auditoría en almacenes, lakes y pipelines. Está pensada para equipos que necesitan auditorías de calidad de datos repetibles sin sacar los datos de producción de su stack. Visita digna para ver cómo la plataforma sostiene controles de auditoría continuos y defendibles.
Una auditoría es una instantánea; mantener los mismos controles funcionando entre auditorías es el paso hacia la monitorización continua de la calidad de datos.
Preguntas frecuentes
¿Qué separa una auditoría de calidad de datos de una inspección?
El resultado. Si lo que queda es solo una hoja de cálculo con incidencias, eso es una inspección; una auditoría produce evidencia, conclusiones, revisión por la dirección y acción correctiva. ISO plantea la auditoría como un proceso sistemático, independiente y documentado evaluado frente a criterios.
¿Qué exigen sistemático, independiente y documentado?
Sistemático significa que las comprobaciones no se improvisan. Independiente, que los hallazgos sobreviven a una revisión fuera del equipo que entrega. Documentado, que otra persona puede inspeccionar la evidencia más tarde y llegar a la misma conclusión.
¿Cómo debería fijarse el alcance de la auditoría?
Desde la adecuación al uso, no desde una puntuación abstracta. El trabajo del NIST sobre calidad de datos ata la calidad al uso previsto y a los requisitos de negocio, así que anota la decisión u obligación que sostienen los datos, el resultado concreto en el que se confía y la consecuencia si llega tarde, mal o incompleto.
¿Qué debe estar en el inventario de la auditoría?
Constrúyelo hacia atrás desde el resultado: informes, modelos, alertas o presentaciones críticos; tablas de origen aguas arriba, capas de staging, lógica de transformación y tablas de referencia; dependencias operativas como calendarios y consumidores posteriores; y responsables nombrados para origen, lógica y aceptación de negocio.
¿Qué límites evitan fricción en la auditoría?
Cuatro. El límite de negocio nombra la decisión o presentación cubierta, el de datos los conjuntos, campos y periodos, el de proceso las transformaciones y traspasos, y el de propiedad quién aprueba las reglas, quién remedia y quién firma.



